

O Bank of America enviou recentemente um e-mail aos clientes com um pedido que soaria absurdo dois anos atrás: por favor, não dê seu usuário e sua senha do banco a um assistente de IA. O e-mail, um alerta financeiro sobre IA, dizia para nunca compartilhar credenciais com outra pessoa ou serviço externo, incluindo qualquer ferramenta ou agente com IA que se ofereça para agir em seu nome. Zack Whittaker, do TechCrunch, leu a frustração nas entrelinhas, e um porta-voz do banco confirmou que o e-mail era verdadeiro.
Banco nenhum escreve uma frase dessas se os clientes não estiverem fazendo isso. Agentes pessoais como Claude for Chrome, ChatGPT Atlas e Perplexity Computer fazem login, preenchem formulários e pagam por coisas, e o login é a coisa mais fácil de entregar quando o agente trava numa tela de acesso. Nosso guia sobre navegadores com IA e navegação agêntica explica como eles funcionam. Este texto trata de uma pergunta mais específica: o que acontece com o seu dinheiro se você deixar um deles entrar.
O assunto aqui é segurança da conta, não conselho financeiro. Nada neste texto diz o que fazer com suas economias.
Os bancos estão fechando fileiras
A manchete da Bloomberg sobre o RBC diz que o banco canadense vai bloquear agentes de IA, mas o texto está atrás de paywall, então só conseguimos ler o título. A cobertura anterior do The Logic é mais cautelosa: Bruce Ross, head de IA do RBC, disse que o banco se preocupa com agentes movimentando dinheiro e com quem é o responsável quando algo dá errado, e o CEO Dave McKay disse que o RBC estava avaliando bloquear o agente Muse, da Meta, sem decisão final. O CEO da Schwab é mais direto. Rick Wurster disse à Bloomberg TV que a empresa está bloqueando o Muse de movimentar dinheiro: "Para a proteção do cliente e a nossa, não vamos permitir", segundo a citação do Gizmodo.
O restante vem de um único panorama. O IBTimes UK diz que o Citi confirmou que não permite que agentes de terceiros façam login nas contas de clientes nem realizem transações em suas plataformas digitais, embora aceite acesso limitado, somente leitura, por meio de provedores de open banking aprovados. O resto ele atribui a terceiros: a Reuters teria noticiado que o Morgan Stanley bloqueia agentes de terceiros, e o Axios, que JPMorgan e Bank of America também estão restringindo. Não conseguimos abrir as matérias da Reuters nem do Axios, então trate essas informações como de segunda mão. O IBTimes também observa que os relatos não comprovam transferências não autorizadas em larga escala nem prejuízos para clientes. É um risco em que os bancos estão agindo cedo, não uma epidemia.
O lado das compras tem seu próprio alerta. Bank of America, Capital One, NatWest, ING e outros dois bancos publicaram recentemente princípios de segurança para agentes de compras, resumidos pelo Techlicious. A preocupação é que, quando algo dá errado, o banco muitas vezes não consegue saber qual agente comprou o quê, nem se o pedido correspondia às suas instruções.
Por que o login compartilhado é a parte que machuca
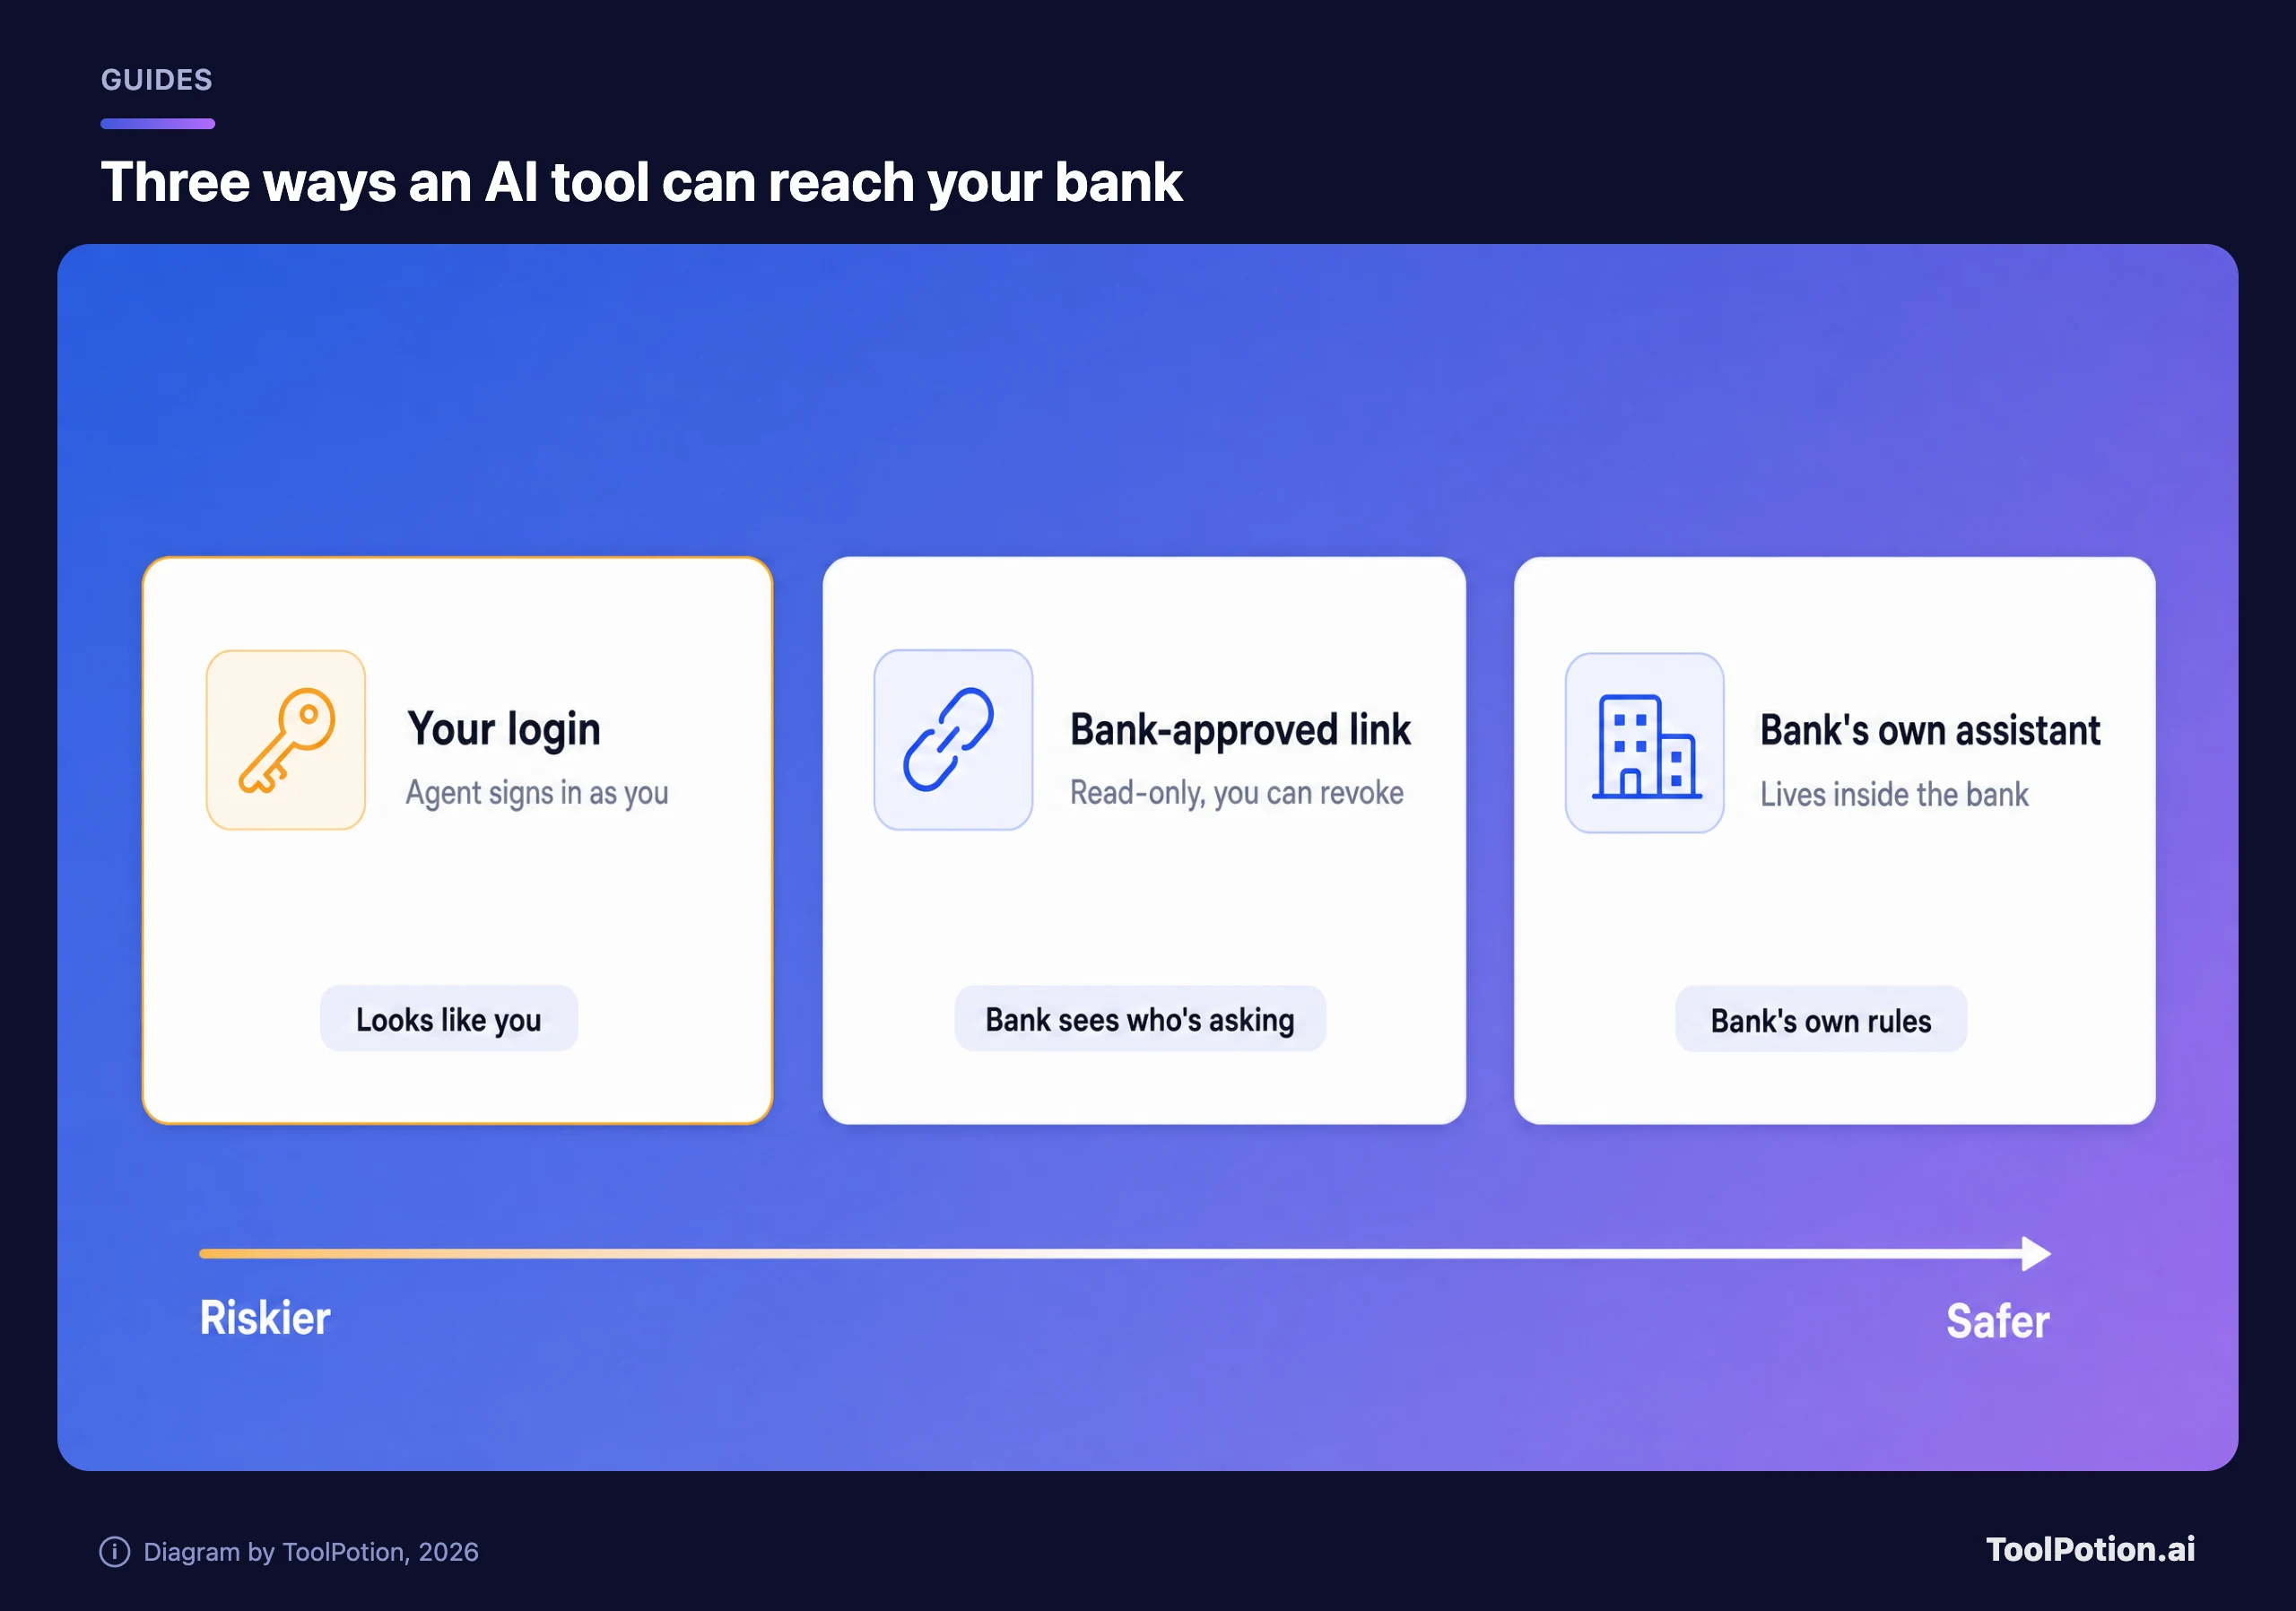
Quando um agente entra com a sua senha, o banco enxerga você. Ele não consegue distinguir o agente do titular da conta, e é por isso que a Schwab e outros os bloqueiam. É também por isso que o e-mail do banco traz esta frase, citada pelo TechCrunch: "lembre-se de que você é responsável pela atividade resultante desse acesso." O TechCrunch acrescenta que os contratos de conta da maioria dos bancos já responsabilizam o cliente por qualquer pessoa a quem ele dê o login.
A Regulation E dos EUA, a regra por trás da maior parte da proteção contra fraude em débito e transferências bancárias, aponta na mesma direção. Ela define transferência não autorizada como aquela iniciada por alguém sem autoridade real, e exclui as transferências feitas por uma pessoa a quem o consumidor forneceu um dispositivo de acesso ("um cartão, código ou outro meio de acesso"), a menos que o consumidor tenha avisado o banco de que essa pessoa não está mais autorizada. O comentário oficial do CFPB dá o exemplo de um familiar ou colega de trabalho: se você fornece o acesso e concede autoridade e a pessoa excede o que foi autorizado, você é totalmente responsável até avisar o banco.
Se uma senha que você deu a um agente de IA conta como um dispositivo de acesso que você forneceu é uma leitura nossa, não do CFPB. Não encontramos nenhuma orientação que trate de agentes, e compartilhar um login não anula automaticamente a sua proteção em todos os casos. Mas leríamos a regra e os e-mails dos bancos em conjunto e planejaríamos como se a resposta fosse sim. O prazo também importa. Pela §1005.6, se a perda envolve uma transferência não autorizada e você avisa o banco em até dois dias úteis após tomar conhecimento da perda ou do roubo do dispositivo de acesso, sua responsabilidade fica limitada a US$ 50. Perdeu essa janela, o teto passa a US$ 500, e uma transferência não autorizada que aparece no extrato deve ser comunicada em até 60 dias após o extrato. Cartões de crédito seguem regras diferentes, então pergunte ao emissor. Quem está fora dos EUA deve conferir os termos do próprio banco.
Os caminhos que os bancos ainda deixam abertos
As opções razoáveis são todas versões da mesma ideia: o banco sabe quem está pedindo. Uma conexão somente leitura que você aprova na tela do próprio banco, do tipo que apps de orçamento já usam, permite que uma ferramenta veja saldos e gastos sem que uma senha chegue até ela. O Citi descreve esse arranjo, e o Axios, segundo o IBTimes, relata que muitos bancos já aprovaram ou estão caminhando para ele. O assistente do próprio banco é o outro caminho, porque roda dentro da segurança e dos termos do banco.
Passkeys também ajudam. A página de ajuda do Chrome, do Google, as chama de a forma mais simples e segura de entrar, usando impressão digital, reconhecimento facial ou bloqueio de tela no lugar da senha. Há menos o que entregar, porque não existe senha para colar numa janela de chat.
Para compras, o conselho do alerta dos bancos é simples. Não deixe um agente concluir uma compra sem a sua aprovação e pergunte ao seu banco sobre um número de cartão virtual que você possa desativar na hora. Se quiser ajuda para avaliar uma ferramenta específica, nosso guia de segurança para agentes e o texto sobre sandboxes, permissões e auditorias mostram os limites que vale definir.
A configuração que vale conferir no Chrome
Mais ou menos na mesma época, o Google disse que o preenchimento automático avançado do Chrome pode sugerir dados extraídos do Gmail, como números de pedido, informações de rastreamento e reservas de voo, usando o Gemini com Personal Intelligence. O recurso está sendo liberado nos EUA para usuários do Gemini no Chrome que ativaram o Personal Intelligence, e o Google diz que dados sensíveis são criptografados e que você controla tudo nas configurações do Chrome. A matéria do TechCrunch acrescenta que ele também poderia sugerir um número de cartão.
Preenchimento automático não é um agente fazendo login por você, e é você quem escolhe o que preencher. Não entraríamos em pânico. Mas é a mesma direção: mais da sua caixa de entrada e da sua carteira ao alcance do navegador, então vale dois minutos. Segundo a página de ajuda do Chrome, o recurso é para usuários do Gemini no Chrome nos EUA com 18 anos ou mais que aderiram ao Personal Intelligence; se você não aderiu, nada muda. Se aderiu, abra o Chrome, vá em Configurações, depois Preenchimento automático e senhas, selecione Preenchimento automático avançado e desative "Find and fill with Gemini". Já que está lá, note que o Google diz que as opções de salvar e preencher senhas, pagamentos, contatos, documentos de identidade e viagens vêm ativadas por padrão e podem ser desativadas uma a uma.
Olhe também o seu gerenciador de senhas e qualquer navegador com IA: ele oferece salvar e reproduzir logins para um agente? Se alguma ferramenta tem um login do banco salvo que você não usa, apague. Nosso guia sobre golpes com IA no celular cobre a outra metade do problema, os golpistas que exploram a mesma confiança, e apps como ScamAlert e StopScam filtram mensagens e links suspeitos.
Se você já deu o login a um agente
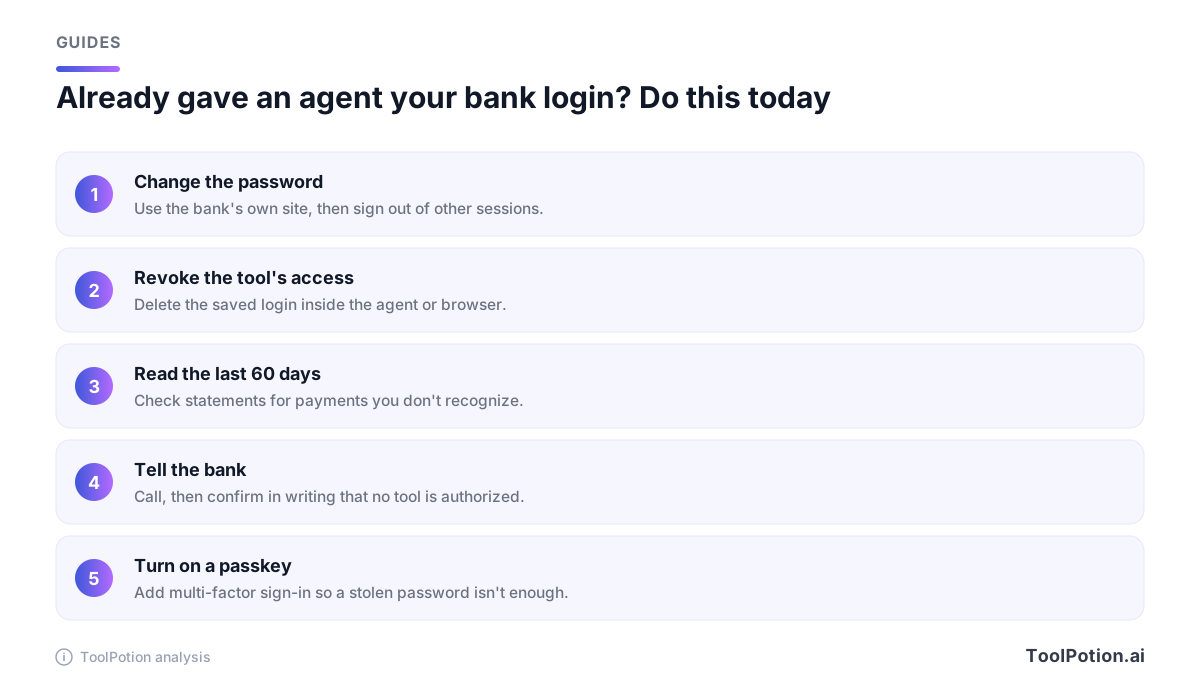
Você não está encrencado, mas trate isso como uma senha vazada. Troque-a no site do próprio banco, encerre as outras sessões e apague o login salvo do agente ou do navegador. Depois, leia a movimentação dos últimos dois meses. Se algo parecer estranho, ligue para o banco. De qualquer forma, avise que nenhuma ferramenta está autorizada a usar a sua conta, por telefone e depois por escrito. Pelo texto da Regulation E citado acima, esse aviso é o que encerra a sua responsabilidade por transferências posteriores. Em seguida, adicione uma passkey ou uma segunda etapa por app.
Se você vende para os compradores em vez de comprar, o outro lado dessa história está no nosso guia para vendedores sobre comércio agêntico. O que ninguém definiu ainda é quem paga quando um agente aprovado pelo banco faz um pagamento que você não queria. O IBTimes, citando o The Paypers, relata que o Bank of America está limitando o acesso de agentes a depósitos de pessoas físicas enquanto desenvolve protocolos para decidir isso.
Perguntas frequentes
Alguma vez é aceitável dar a senha do meu banco a um agente de IA?
Nós não daríamos. O Bank of America pede que os clientes não façam isso e diz que eles são responsáveis pelo que vier depois, e o Citi disse a jornalistas que não permite login de agentes de terceiros. Use uma conexão somente leitura aprovada pelo banco ou o assistente do próprio banco. Vale o mesmo para ChatGPT e Claude: nenhum dos dois precisa da senha do seu banco para ajudar você a ler um extrato que você cola no chat.
O banco vai reembolsar o dinheiro que um agente de IA movimentou?
Depende do tipo de conta, dos termos do banco e da rapidez com que você avisa. Pela Regulation E, uma transferência feita por alguém a quem você forneceu acesso não é considerada não autorizada até que você diga ao banco para parar, e se um agente de IA se enquadra nisso ainda é uma questão em aberto. Avise rápido, por telefone e depois por escrito.
Navegadores com IA leem o saldo da minha conta só por estarem abertos?
Um agente que navega por você trabalha dentro do seu próprio navegador, então uma aba do banco com login ativo pode estar ao alcance dele. Feche-a antes de passar uma tarefa, diga ao agente para não acessar sites financeiros e confira no que a ferramenta tem permissão de mexer.
O preenchimento automático do Chrome com Gmail traz o mesmo risco que o login de um agente?
Não. Ele sugere dados para você aceitar e não faz login em lugar nenhum. Se você não quer que sua caixa de entrada alimente formulários, desative nas configurações do Chrome.