

Uma política de uso de IA funciona quando é curta o bastante para ser lembrada e generosa o bastante para que ninguém precise de gambiarra. Na prática, isso significa duas páginas, pelo menos uma conta de IA corporativa aprovada para todos e a maior parte do texto dedicada a definir quais dados podem ir para onde. Proíba contas pessoais para dados da empresa e deixe a IA em si liberada.
O problema da gambiarra é mensurável. O Cloud and Threat Report 2026 da Netskope, construído com dados de uso de seus clientes, constatou que 47% dos usuários de IA generativa ainda recorrem a apps de IA pessoais no trabalho, e que a organização média registra 223 incidentes por mês de pessoas enviando dados sensíveis a apps de IA (Netskope). Em uma pesquisa de 2025 da KPMG e da Universidade de Melbourne, metade dos trabalhadores americanos disse usar ferramentas de IA no trabalho sem saber se isso é permitido (KPMG).
Dois fatores fazem deste ano a hora de resolver isso. Na UE, as autoridades nacionais começaram a fiscalizar em 2026 a obrigação de letramento em IA do AI Act, e a Comissão afirma que ela vale também para empresas cujos funcionários apenas usam ferramentas como o ChatGPT para escrever ou traduzir. Além disso, as ferramentas de IA não se limitam mais a responder perguntas. Elas se conectam a caixas de e-mail e drives compartilhados e agem sobre o que encontram, algo que uma política escrita para chatbots não cobre. Abaixo você encontra o modelo e o raciocínio por trás de cada regra, com duas ferramentas interativas para adaptá-lo.
Proibições e políticas de 20 páginas falham pelo mesmo motivo
Ambas partem do princípio de que as pessoas leem as regras antes de abrir uma aba do navegador. Elas não leem. Uma proibição elimina o caminho aprovado e deixa o não aprovado totalmente aberto. Uma política de 20 páginas redigida por um escritório de advocacia tecnicamente permite muita coisa, mas ninguém consegue descobrir o que vale no minuto antes de colar um contrato em um chatbot.
A pesquisa da KPMG com 1.019 trabalhadores americanos mostra como é essa lacuna no dia a dia.
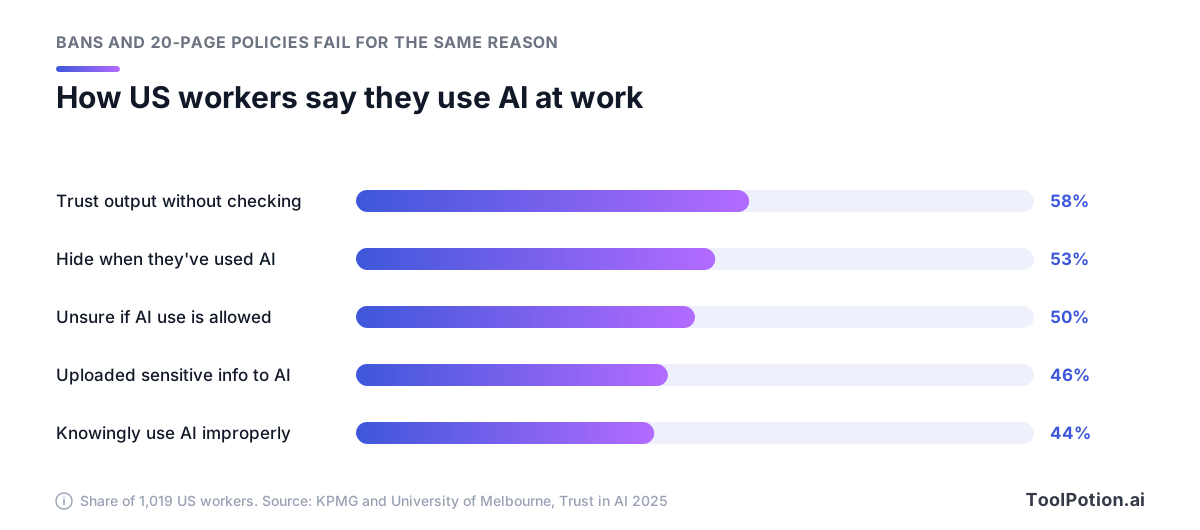
São pessoas comuns tentando fazer o trabalho andar. Quase metade disse ter enviado informações sensíveis da empresa ou propriedade intelectual a plataformas públicas de IA, e 53% disseram evitar revelar quando usaram IA. O sigilo é a resposta previsível a regras confusas ou hostis, e é o pior resultado para um gestor, porque você não consegue corrigir o que ninguém admite.
O que funciona é curto, específico e em níveis. Uma política que as pessoas seguem cabe em duas páginas. Ela nomeia tipos de conta e classes de dados em vez de pedir que as pessoas "usem IA com responsabilidade". E tem um nível intermediário entre o sim e o não, para que a equipe não precise escolher entre liberação total e proibição.
Você não precisa inventar a estrutura. O Generative AI Profile do NIST, complemento do AI Risk Management Framework, lista 12 riscos que a IA generativa cria ou agrava e, na função Govern, recomenda que as organizações "estabeleçam políticas transparentes de uso aceitável para GAI" (ação GV-1.4-002) (NIST AI 600-1). Uma pequena empresa esbarra em quatro desses riscos toda semana: confabulação (o termo do NIST para alucinação), privacidade de dados, segurança da informação e propriedade intelectual. O modelo abaixo foi construído em torno deles.
Separe cada ferramenta em três níveis
A lista de ferramentas é a parte que as pessoas vão consultar, por isso ela vem primeiro. Use três níveis e nomeie a conta, não a marca. "ChatGPT" não é um nível. "Nosso workspace do ChatGPT Business, com login via SSO da empresa" é.
| Nível | O que entra aqui | Exemplos típicos |
|---|---|---|
| Aprovado | IA de uso geral em conta gerenciada pela empresa, liberada para todos | Workspace corporativo do ChatGPT, Copilot Chat com conta de trabalho, Gemini no Workspace, uma organização Claude Team |
| Limitado | Ferramentas liberadas para um uso ou equipe específicos | Assistentes de reunião para chamadas internas, assistentes de código para engenharia, assistentes de escrita para textos de marketing, agentes com conectores |
| Não permitido | Contas pessoais para dados da empresa e ferramentas que exigem documentos completos em troca de pouco retorno | Contas pessoais de IA para dados da empresa e detectores de texto de IA |
Mantenha o nível "não permitido" curto e justificado. A Netskope constatou que 90% das organizações bloqueiam ativamente pelo menos um app de IA generativa, e a média é de 10 bloqueados. O mais bloqueado foi o detector de IA ZeroGPT, restrito por 45% das organizações. As equipes de segurança o consideram de alto risco porque detectores muitas vezes exigem que o usuário envie o texto completo ou o código-fonte. Esse é um bom teste para qualquer ferramenta: o que ela exige que você entregue e o que você recebe em troca?
O nível limitado é onde mora o julgamento. Um assistente de reunião como o Otter.ai ou o Fireflies.ai é tranquilo em uma daily interna e um problema numa call com um cliente que não concordou em ser gravado. Um assistente de código como o GitHub Copilot ou o Claude Code deve atuar em repositórios da empresa sob um plano corporativo, não na assinatura pessoal de um freelancer. Um assistente de escrita como o Grammarly pode ser liberado para textos de marketing sem ser liberado para cartas de RH. Escreva a condição ao lado da ferramenta, em uma linha.
Se você ainda não escolheu o assistente aprovado, nosso guia de alternativas ao ChatGPT e o ranking de chatbots de IA, atualizado em tempo real, comparam as principais opções.
O que um plano corporativo muda e o que não muda
O nível aprovado se apoia em uma premissa: planos corporativos tratam seus dados de forma diferente dos pessoais. Para o Microsoft Copilot Chat, o Google Gemini, o Claude e o ChatGPT isso se confirma, embora os detalhes variem. Veja o que diz a documentação de cada fornecedor.
| Ferramenta | Plano corporativo | Conta pessoal |
|---|---|---|
| ChatGPT | Dados de Business, Enterprise e Edu não são usados para treinamento por padrão. Admins do Business controlam a retenção. SSO disponível. | O conteúdo de Free, Go, Plus e Pro treina modelos, a menos que o usuário desative "Improve the model for everyone" |
| Microsoft Copilot Chat | Enterprise data protection sem custo extra em contas de trabalho. Os prompts não são usados para treinar modelos de base e ficam registrados para auditoria. | A enterprise data protection vale para sessões de trabalho, indicadas por um escudo verde. Confira os termos da Microsoft antes de qualquer uso com conta pessoal. |
| Gemini | O conteúdo do Workspace não é revisado por humanos nem usado para treinamento fora do seu domínio sem permissão. Os controles de acesso existentes continuam valendo. | O Google diz que um subconjunto das conversas é lido por revisores humanos e pede que os usuários não insiram informações confidenciais |
| Claude | Team: sem treinamento de modelos com seu conteúdo por padrão, SSO, controles de admin para conectores. O Enterprise acrescenta logs de auditoria e retenção personalizada. | Usuários Free, Pro e Max escolhem se as conversas treinam modelos, com retenção de cinco anos para quem aceita |
Fontes da tabela: a página de privacidade corporativa e o FAQ de controles de dados da OpenAI, a documentação de privacidade do Copilot Chat da Microsoft, o hub de privacidade do Workspace e o hub de privacidade dos apps Gemini do Google, e a página de preços e a atualização dos termos para consumidores da Anthropic.
Três detalhes passam fácil despercebidos. A Microsoft renomeou o Microsoft 365 Copilot para Microsoft Copilot e o Microsoft 365 Copilot Chat para Microsoft Copilot Chat, então uma política mais antiga pode citar produtos que já não têm esses nomes. As buscas na web do Copilot Chat vão para o Bing sob termos separados, com identificadores de usuário e de tenant removidos. E a OpenAI afirma que, por padrão, não treina com dados que seus produtos business acessam a partir de apps conectados.
Agora, os limites. Nenhum desses controles impede alguém de colar uma lista de clientes numa conta pessoal no celular. Eles não verificam erros nos resultados e não resolvem de quem é o que a ferramenta produz. Os termos corporativos protegem os dados que chegam ao lugar certo. Levá-los até lá é papel da política.
A Netskope acompanhou o que acontece quando as empresas oferecem esse lugar, ao longo de um ano de dados.
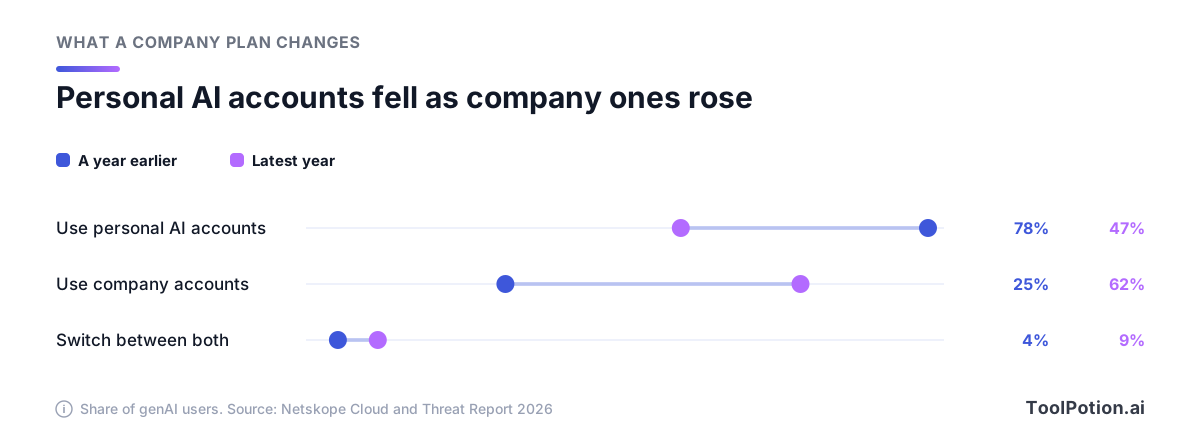
O uso de contas pessoais caiu de 78% para 47% dos usuários de IA generativa, enquanto as contas gerenciadas pela empresa subiram de 25% para 62%. A parcela que alterna entre as duas cresceu de 4% para 9%, o que a Netskope interpreta como sinal de que as ferramentas corporativas ainda não têm parte da conveniência ou dos recursos que as pessoas querem. A lição para uma pequena empresa é direta: compre ou ative uma ferramenta gerenciada antes de escrever qualquer proibição, e mantenha-a boa o bastante para que ninguém volte atrás. Se você já paga pelo Microsoft 365 ou pelo Google Workspace, veja o que seu plano inclui antes de comprar qualquer coisa nova.
Regras de dados por classificação
Se as pessoas lembrarem de uma única seção, que seja esta. A lista de ferramentas diz onde trabalhar. As regras de dados dizem o que deixar de fora, e valem também dentro das ferramentas aprovadas.
Comece pelo que vaza. Nos dados da Netskope, os três tipos de conteúdo mais envolvidos em violações de política com apps de IA generativa foram código-fonte, dados regulados e propriedade intelectual.
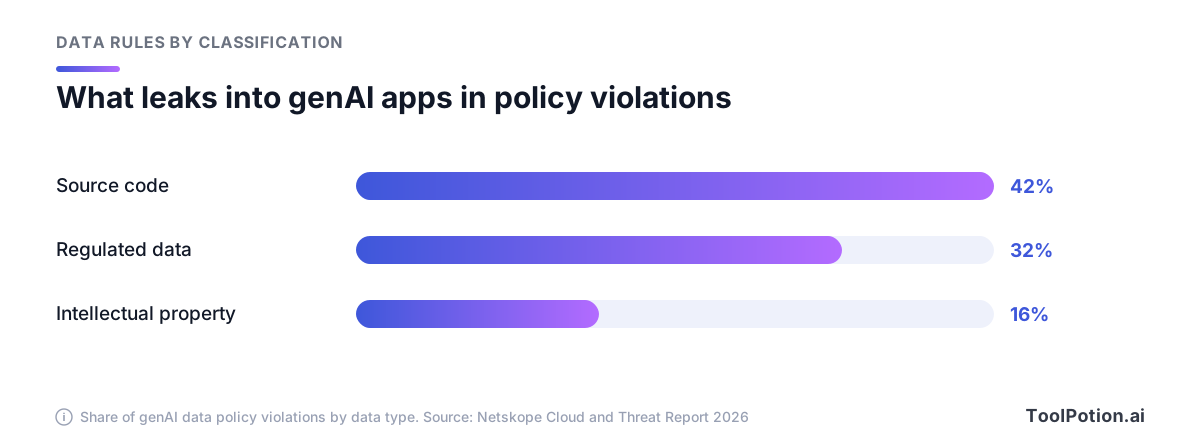
O código-fonte lidera com 42%, geralmente colado para pedir ajuda com depuração ou refatoração. Dados regulados, como informações pessoais e financeiras, vêm em seguida com 32%, e depois a propriedade intelectual, como contratos e pesquisas internas, com 16%. A Netskope também constatou que metade das organizações não tem uma política de proteção de dados aplicável para apps de IA generativa, então nessas empresas boa parte disso pode passar despercebida.
Use quatro classes mais uma regra inegociável. A maioria das empresas já tem rótulos parecidos para e-mail ou compartilhamento de arquivos, então reaproveite-os se existirem.
- Informação pública, como seu site e documentação publicada, pode ir para qualquer ferramenta de IA.
- Material interno, como documentos de processo e atas de reunião, fica nas ferramentas aprovadas e, nas limitadas, só para o uso definido.
- Trabalho confidencial inclui código-fonte, contratos, dados financeiros e arquivos de clientes. Só vai para ferramentas corporativas aprovadas, e só para quem já teria acesso a esse material de qualquer forma.
- Dados restritos nunca vão para uma ferramenta de IA de uso geral. Isso inclui dados pessoais de clientes ou funcionários, como dados de saúde e de pagamento.
- Senhas e chaves de API não vão para nenhuma ferramenta de IA, aprovada ou não. A Netskope observa que elas costumam estar escondidas em exemplos de código e arquivos de configuração, então oriente os engenheiros a limpar tudo antes de colar.
A classe restrita tem uma exceção que vale registrar: um sistema comprado para esses dados, aprovado pelo nome, com acordo de processamento de dados assinado. Uma plataforma de RH com recursos de IA pode ser adequada para registros de funcionários. Um assistente de chat genérico não é, por melhores que sejam seus termos corporativos.
Cruzadas com os três níveis, as classes ficam assim.
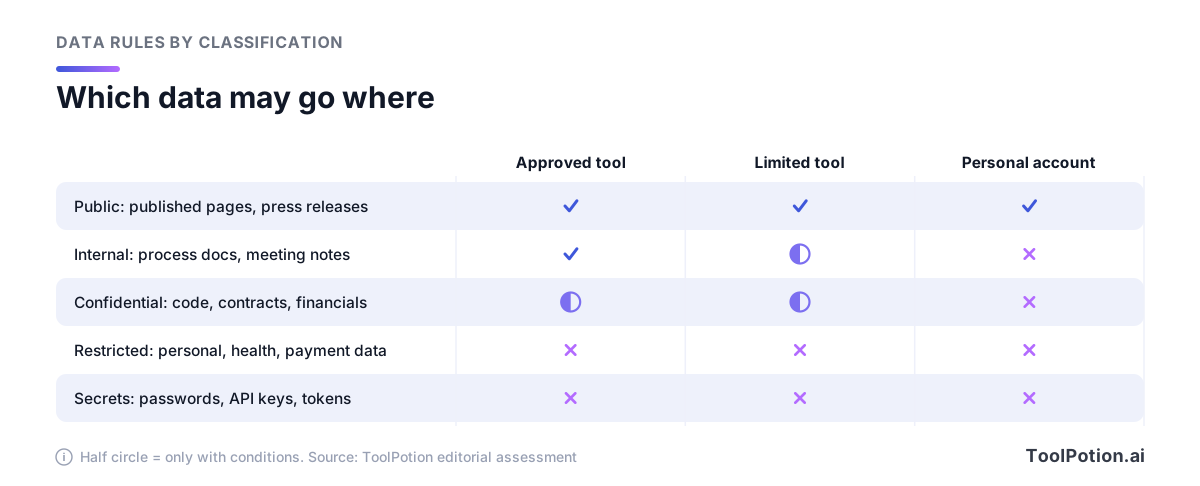
Os meios círculos são condições, e é aí que entram seus exemplos. Escreva um por classe: um stack trace no assistente de código da empresa pode, a exportação do banco de dados de um cliente não. As pessoas lembram de exemplos muito depois de esquecer as definições. Para avaliar uma nova ferramenta contra essas classes, nosso framework de privacidade para ferramentas de IA vai mais a fundo, e o ranking de ferramentas de privacidade para IA reúne produtos feitos para ocultar ou conter dados sensíveis.
Revisão, divulgação e de quem é o resultado
Todo resultado de IA precisa de um responsável humano com nome, e a política pode dizer isso em uma linha: quem envia ou publica um trabalho feito com ajuda de IA responde por ele. O NIST define confabulação como "conteúdo afirmado com confiança, mas errado ou falso" e lista a dependência excessiva e o viés de automação entre os riscos da forma como as pessoas trabalham com esses sistemas. A KPMG constatou que 58% dos trabalhadores americanos confiam na IA para concluir tarefas sem avaliar direito os resultados, então o risco já está na sua caixa de entrada.
Faça a regra de revisão ser proporcional. Um resumo interno pede uma leitura. Números, citações, referências, afirmações jurídicas e código a caminho da produção precisam ser conferidos com uma fonte ou um teste. Diga exatamente isso. Exigir "revisão humana" de tudo, sem distinção, é uma regra que as pessoas param de seguir em silêncio.
Divulgação a clientes e leitores
Algumas formas de divulgação agora têm força legal. Pelo Artigo 50 do AI Act da UE, que se aplica a partir de 2026, quem implanta sistemas de IA deve rotular deepfakes e textos gerados ou manipulados por IA publicados para informar o público sobre assuntos de interesse público, a menos que o texto tenha passado por revisão humana ou controle editorial (Comissão Europeia). Para a maioria das pequenas empresas, a regra prática é mais simples. Avise as pessoas quando elas estiverem lidando com um sistema de IA ou com mídia feita por IA num contexto em que esperariam saber, e nunca deixe a IA escrever avaliações ou depoimentos.
A divulgação interna importa tanto quanto. Se mais da metade dos trabalhadores já evita revelar o uso de IA, uma política que pune a divulgação vai piorar esse número. Peça que as pessoas mencionem a ajuda da IA quando isso muda a forma como o leitor deve conferir o trabalho, e pare por aí.
PI e confidencialidade
A titularidade é a primeira armadilha. O US Copyright Office concluiu que resultados de IA só podem ser protegidos por direitos autorais "quando um autor humano determinou elementos expressivos suficientes", e que prompts por si sós não bastam (US Copyright Office). Se você precisa ser dono de algo, como um logotipo ou o texto central da marca, mantenha um autor humano e guarde os rascunhos.
A confidencialidade alheia é a segunda. Contratos com clientes e NDAs às vezes restringem para onde o material pode ir, e a promessa de um fornecedor de não treinar com seus dados não muda o que você combinou com seu cliente. A política deve orientar a equipe a conferir o contrato antes de colocar arquivos de um cliente em qualquer ferramenta de IA.
Agentes, conectores e bots de reunião precisam de regras próprias
Um chatbot vê o que você cola nele. Um agente conectado ao seu e-mail ou CRM pode ler muito mais e pode agir: enviar, apagar, agendar, comprar. A maioria das políticas escritas para chatbots ignora isso, e é aí que está o risco mais novo.
A Netskope descreve o Model Context Protocol (MCP) como a forma que rapidamente se firma como preferida para conectar agentes de IA a sistemas da empresa, e diz que navegadores com IA e ferramentas conectadas via MCP exigem governança e monitoramento próprios. O problema central é a injeção indireta de prompt: instruções escondidas numa página web ou e-mail que o agente lê e depois segue. No mapa abaixo, o ataque entra pelo canto inferior esquerdo.
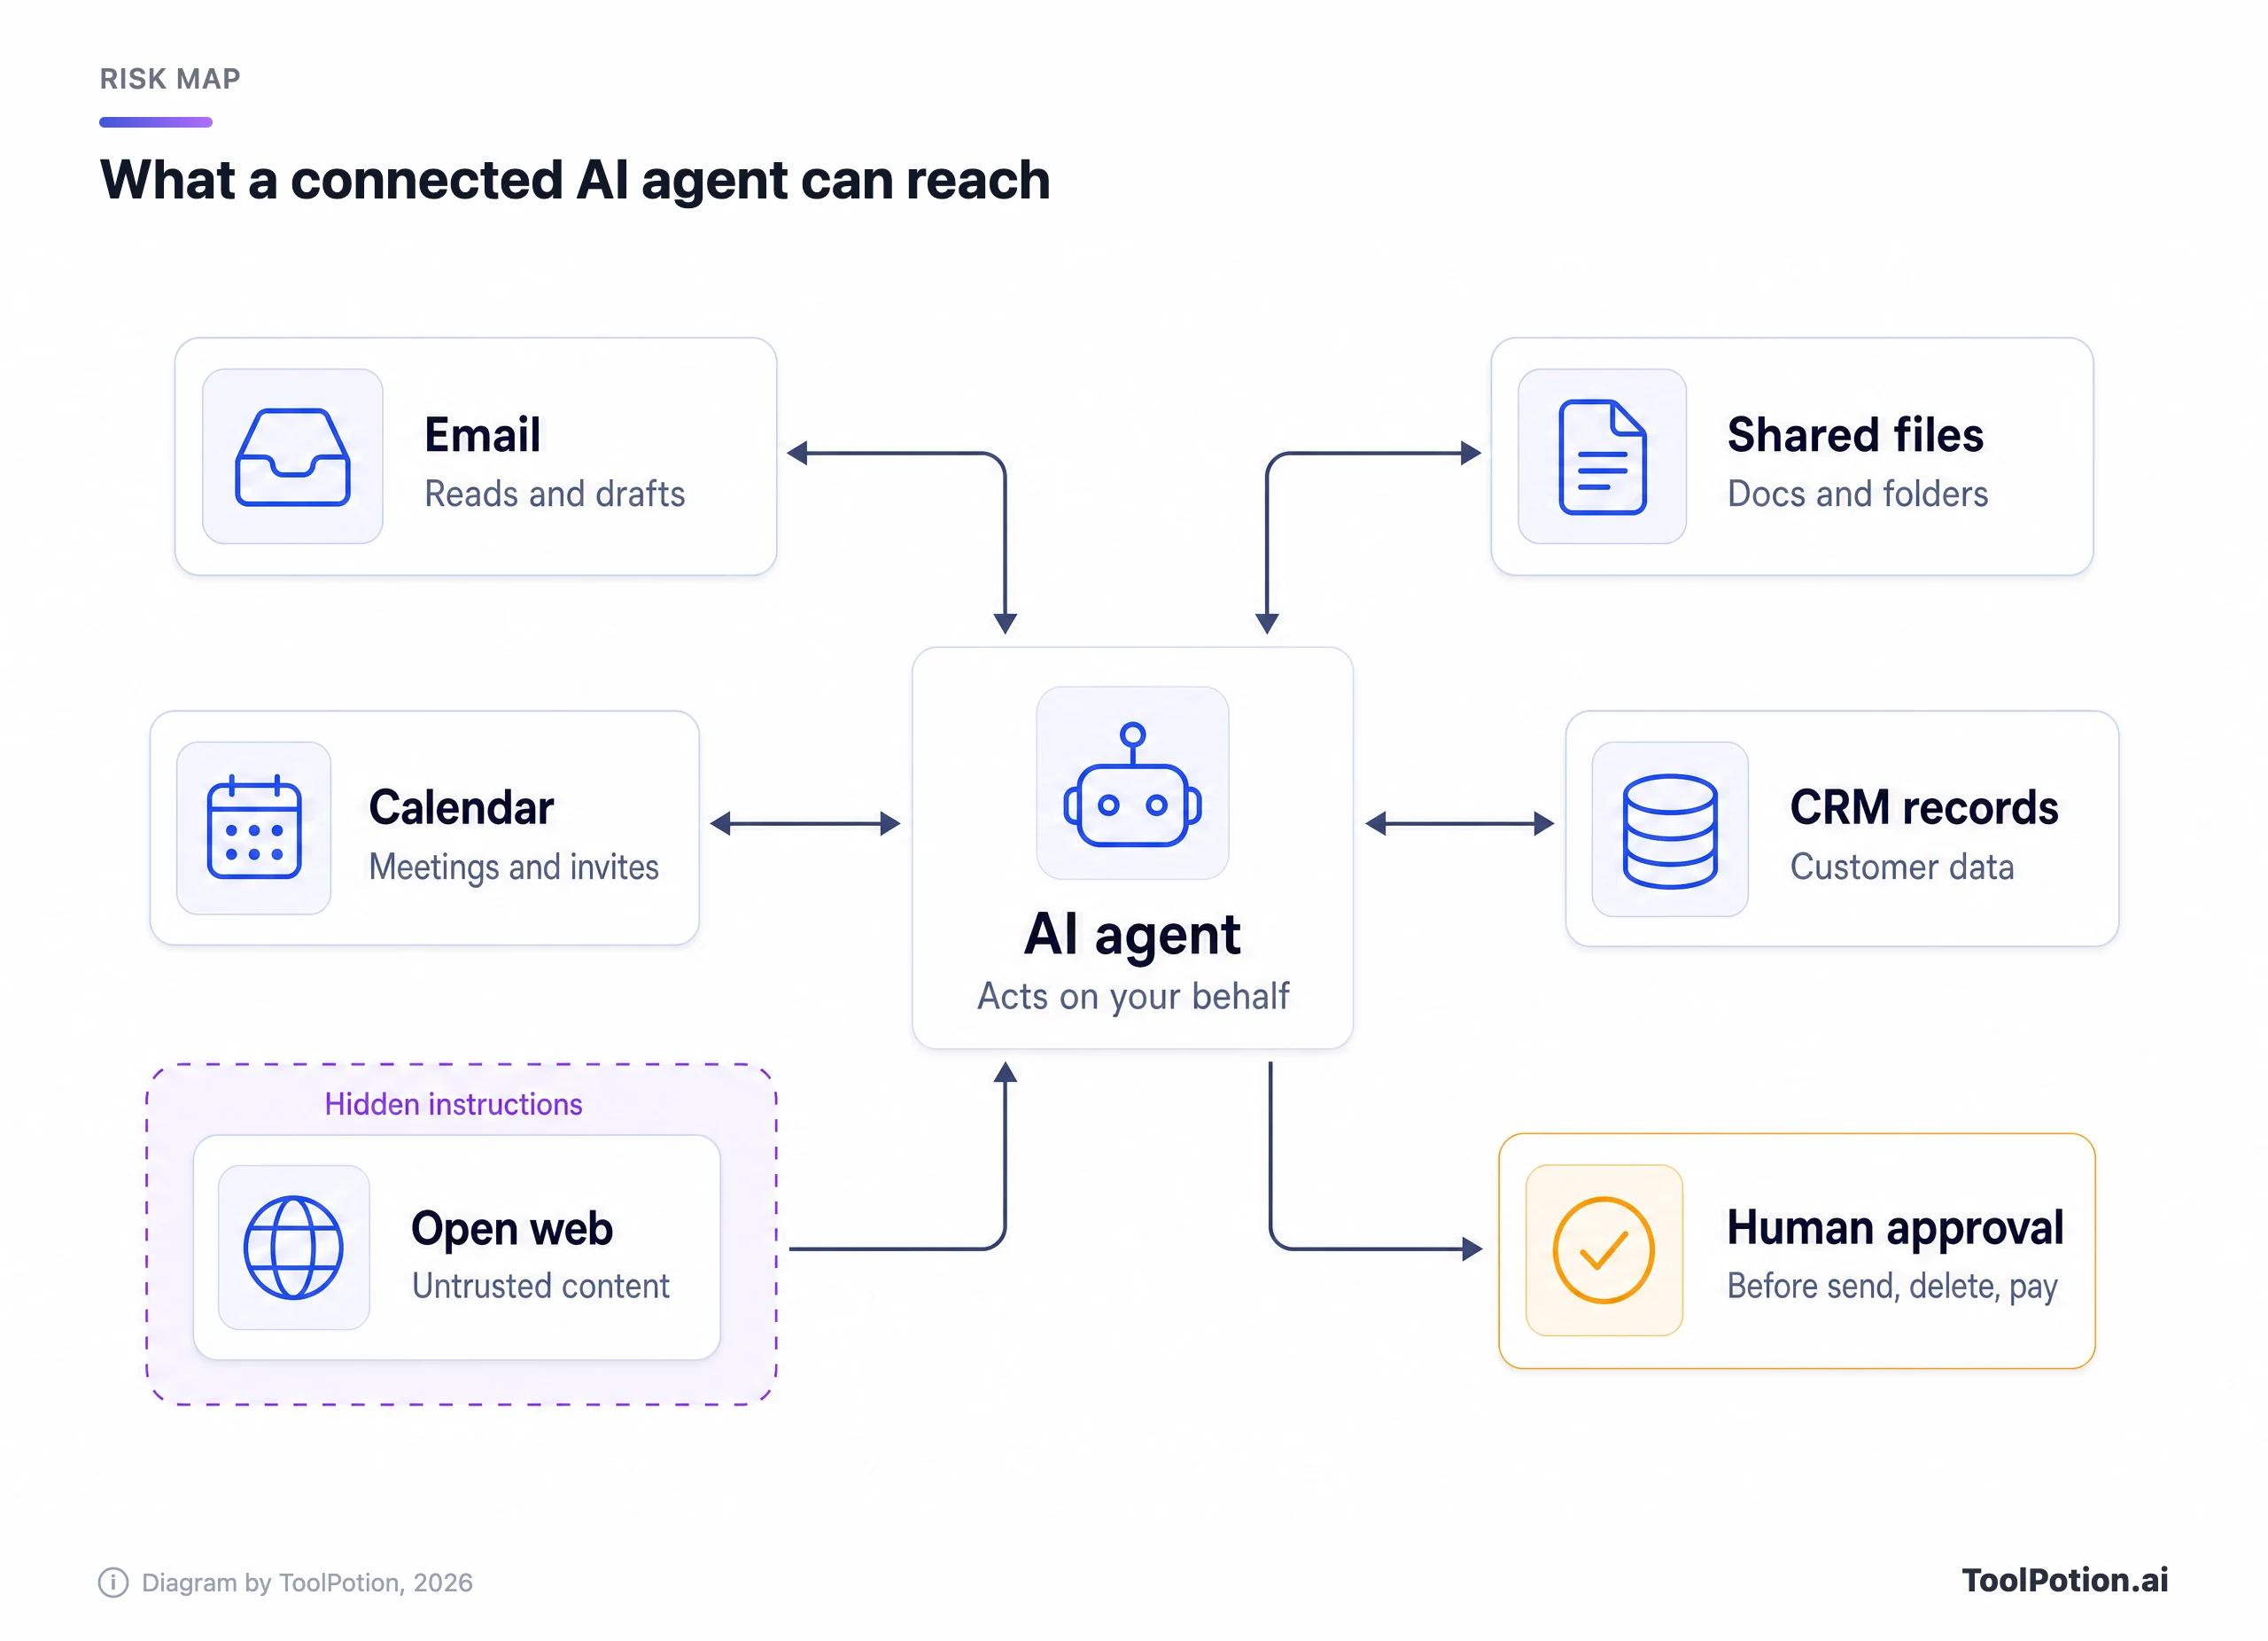
A Anthropic divulgou números incomumente concretos quando testou o Claude for Chrome, seu agente de navegador, no ano passado. Em 123 casos de teste, ataques deliberados de injeção de prompt tiveram sucesso em 23,6% das vezes sem as mitigações de segurança e em 11,2% com elas. Em um exemplo anterior às correções, um e-mail dizendo que mensagens precisavam ser apagadas "por motivos de segurança" levou o agente a apagar e-mails de um usuário sem pedir confirmação (Anthropic). Um fornecedor divulgar a própria taxa de falha é útil justamente porque o número não é zero.
Por isso, as regras para agentes tratam de permissões, não da redação de prompts.
- Um admin aprova cada conector antes que alguém o ative, com o menor acesso que dê conta do trabalho (acesso somente leitura à agenda é melhor que acesso a uma caixa de e-mail inteira).
- Um humano confirma antes de um agente enviar, apagar, pagar, publicar ou compartilhar qualquer coisa fora da empresa.
- Agentes que alcançam dados confidenciais não navegam na web aberta sem supervisão.
- Alguém mantém uma lista de quais agentes têm quais conexões e a revisa junto com a lista de ferramentas.
Confira o que sua ferramenta aprovada oferece aos admins antes de precisar. O plano Team do Claude, por exemplo, inclui controles de admin para conectores remotos e locais. Construtores de agentes como o Microsoft Copilot Studio existem para criar novos agentes, e a regra de aprovação vale para eles também. Nosso artigo sobre lições de equipes que rodam agentes de IA em produção cobre o lado operacional.
Assistentes de reunião
Assistentes de reunião com IA também são agentes. Eles entram nas chamadas, gravam todos os participantes e enviam o áudio a um fornecedor, inclusive a voz de quem nunca escolheu a ferramenta. A solução é barata: avise sobre o bot no início, deixe qualquer pessoa pedir que ele seja desligado, obtenha consentimento dos participantes externos e defina um prazo de retenção das gravações. O ranking de assistentes de reunião com IA é um bom lugar para comparar quais produtos oferecem esses controles aos admins.
Um modelo de duas páginas para copiar
Este é o esqueleto. Cada linha é uma seção curta da política final, com uma cláusula de exemplo para editar. Corte as linhas que não se aplicam e mantenha o resultado em duas páginas.
| Seção | Cláusula de exemplo |
|---|---|
| 1. Objetivo e escopo | Esta política abrange todos que usam IA em nome da empresa, inclusive prestadores de serviço. O objetivo é o uso seguro da IA, não menos uso. |
| 2. Ferramentas aprovadas | Aprovadas: [ferramenta, tipo de conta]. Limitadas: [ferramenta, uso definido]. Não permitidas: contas pessoais de IA para dados da empresa. |
| 3. Regras de dados | Públicos: qualquer ferramenta. Internos: ferramentas aprovadas. Confidenciais: ferramentas aprovadas, só quem precisa saber. Dados restritos e credenciais: nunca. |
| 4. Contas | Dados da empresa vão apenas para contas da empresa. As contas de IA são removidas no último dia da pessoa. |
| 5. Revisão humana | Quem envia, publica ou entrega um trabalho feito com ajuda de IA responde por ele. Confira números e citações com uma fonte. |
| 6. Divulgação | Avise os clientes quando estiverem lidando com um sistema de IA em situações em que esperariam saber. Sem avaliações ou depoimentos escritos por IA. |
| 7. PI e confidencialidade | Confira os contratos dos clientes antes de usar o material deles. Guarde rascunhos humanos dos trabalhos que precisamos ter como nossos. |
| 8. Agentes e conectores | Aprovação de admin por conector, acesso mínimo, confirmação humana antes de qualquer envio, exclusão, pagamento ou publicação. |
| 9. Treinamento | Todos fazem uma sessão curta na integração e uma vez por ano. Mantemos o registro. |
| 10. Relato de erros | Relate em até 24 horas a [responsável]. Os relatos são sem culpabilização. Esconder um erro é que é a infração. |
| 11. Responsável e revisão | Responsável: [nome]. Lista de ferramentas revisada a cada trimestre, a política inteira duas vezes por ano ou quando um fornecedor mudar seus termos. |
Para adaptá-lo, responda às perguntas do construtor abaixo. Ele adiciona cláusulas para exposição à UE, dados regulados, assistentes de reunião, agentes, conteúdo publicado e assistentes de código, e copia o esboço como texto simples para o seu editor de documentos.
Uma resposta muda o esboço mais do que as outras: a ferramenta padrão. Escolha "Ainda não definida" e o nível aprovado vira um prazo, porque uma política sem conta aprovada é uma proibição com outro nome.
Implante em um mês e depois mantenha atualizada
Quatro semanas bastam para uma empresa de algumas centenas de pessoas ou menos. Na semana um, o responsável redige as duas páginas e confirma que a ferramenta aprovada está configurada com login corporativo. Na semana dois, uma equipe faz o piloto e anota toda dúvida que a política não respondeu. Na semana três, esses buracos são corrigidos e o treinamento acontece. Na semana quatro, a política vai para onde as pessoas vão vê-la, como o checklist de integração.
O ciclo abaixo é o processo inteiro, com uma pessoa no centro. Essa pessoa importa mais que qualquer cláusula isolada.
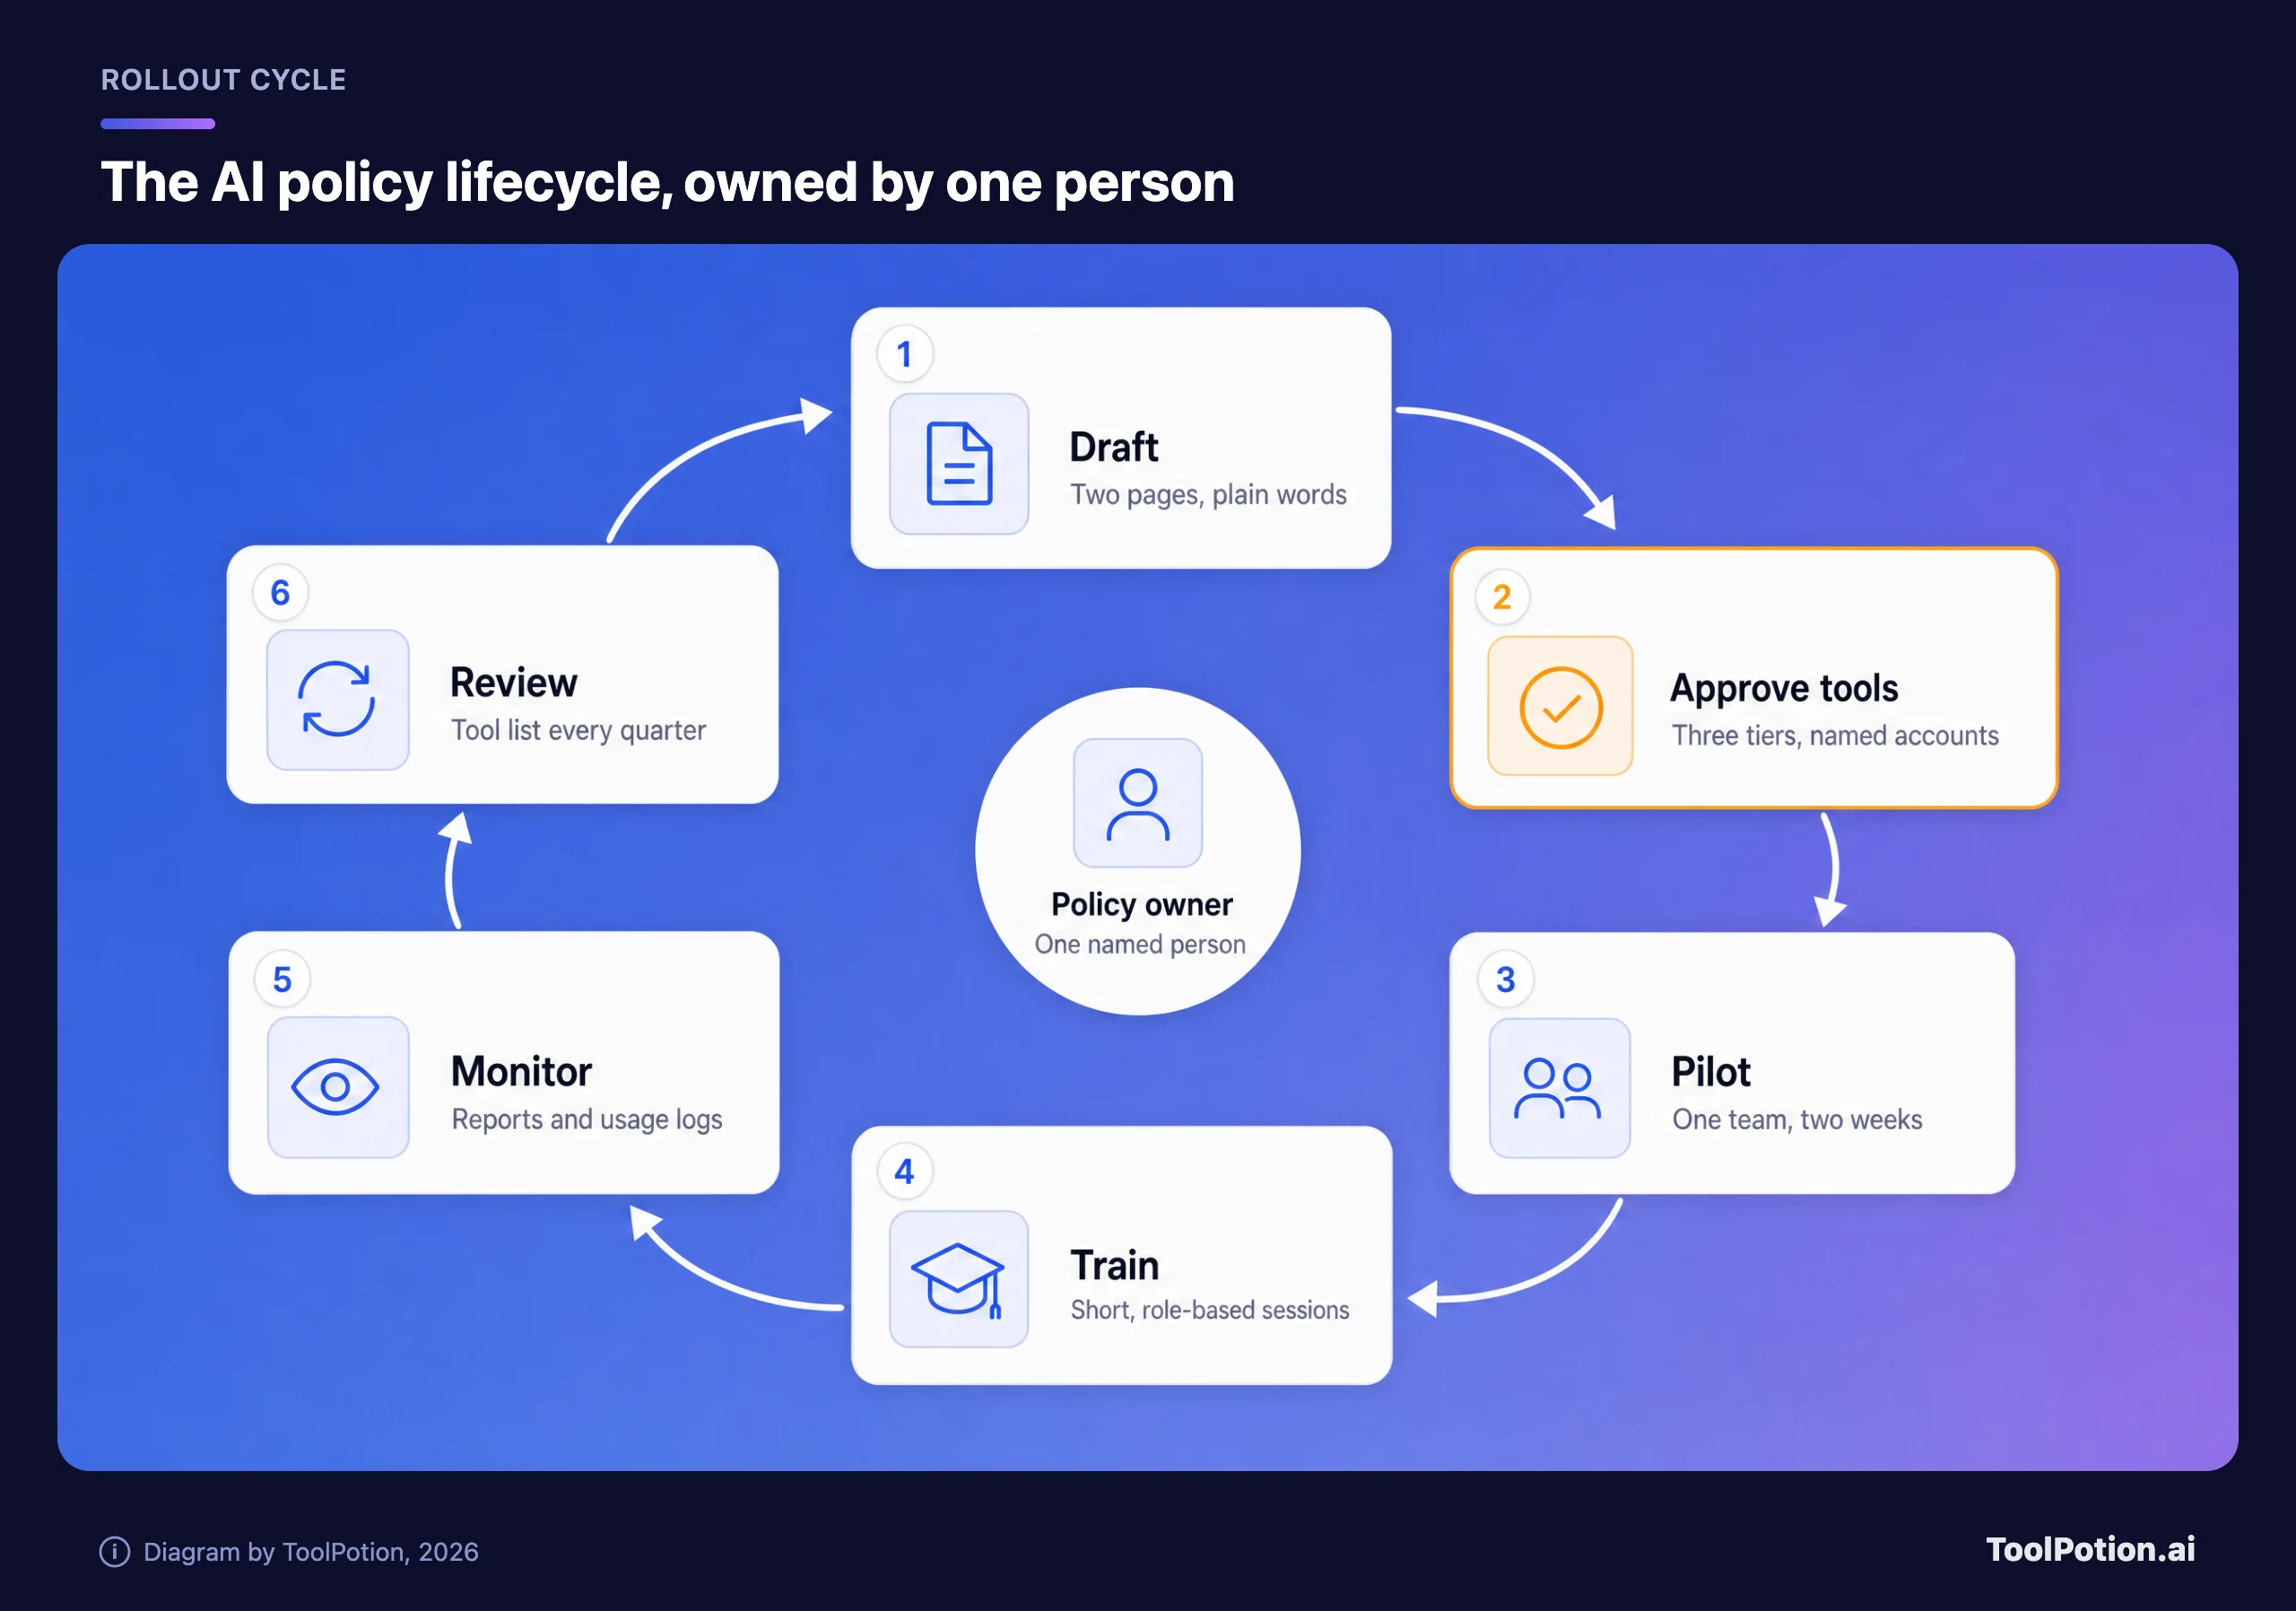
O treinamento tem um fundamento legal para muitas empresas. O Artigo 4 do AI Act da UE exige desde o início de 2025 que provedores e implantadores de sistemas de IA tomem medidas para apoiar o letramento em IA de sua equipe, e as autoridades nacionais de fiscalização de mercado começaram a supervisionar e fazer cumprir a regra este ano. O Digital Omnibus alterou o Artigo 4 em 2026: o letramento em IA continua sendo uma obrigação, mas nenhum nível específico ou "suficiente" é exigido. A Comissão diz que não é preciso certificado e sugere manter registros internos. Ela também responde à pergunta que a maioria das pequenas empresas faz. Se os funcionários usam o ChatGPT para escrever textos publicitários ou traduzir, a obrigação se aplica, e a equipe deve ser informada sobre riscos específicos, como a alucinação (Comissão Europeia).
Mantenha as sessões curtas e ligadas às funções: quais ferramentas são aprovadas, quais dados nunca entram, como conferir os resultados e como relatar um erro. Trinta minutos que as pessoas lembram valem mais que um dia que elas esquecem.
O relato de erros merece uma linha própria na política, porque o padrão é o silêncio. Peça um relato em até um dia quando alguém colar dados restritos no lugar errado, quando um erro de IA chegar a um cliente ou quando um agente fizer algo que ninguém pediu. Faça isso sem culpabilização. Esses relatos são como você descobre quais regras não funcionam.
Depois, revise num calendário. Fornecedores mudam nomes e termos mais rápido do que a maioria das políticas é relida. A Anthropic mudou seus termos para consumidores no ano passado, de modo que usuários Free, Pro e Max escolhem se suas conversas treinam os modelos, com retenção de cinco anos para quem aceita, enquanto seus planos comerciais ficaram de fora da mudança. Uma olhada trimestral na lista de ferramentas pega mudanças assim. Avalie sua política atual com o checklist abaixo antes da primeira revisão.
A conta aprovada vale três pontos e o restante vale um ou dois, então uma política com menos de seis pontos deve voltar ao primeiro item. Todas as outras regras dependem de as pessoas terem um lugar aprovado para trabalhar.
Perguntas frequentes
Uma pequena empresa precisa de uma política escrita de uso de IA?
Sim, assim que alguém usa IA com dados da empresa, o que na maioria das empresas já acontece. Uma página é um bom começo. Sem ela, a equipe fica adivinhando o que é permitido.
Devemos proibir o ChatGPT no trabalho?
Proíba contas pessoais do ChatGPT para dados da empresa e dê às pessoas um workspace corporativo em troca. Um usuário pessoal pode desativar o treinamento, mas a empresa continua sem controle sobre a retenção e sem como cortar o acesso quando alguém sai. Uma proibição geral costuma só empurrar o uso para celulares que você não enxerga.
O Microsoft Copilot Chat é seguro para dados da empresa?
Com login de conta de trabalho, ele conta com a enterprise data protection da Microsoft, e os prompts não são usados para treinar modelos de base. Prompts e respostas também ficam registrados para auditoria e eDiscovery, o que vale avisar à equipe. Dados restritos continuam de fora pelas suas próprias regras.
O AI Act da UE exige treinamento em IA para funcionários?
O Artigo 4 exige que provedores e implantadores tomem medidas para o letramento em IA de sua equipe, e isso inclui o uso comum de assistentes de chat no trabalho. Não há formato definido nem certificado. Uma sessão curta, proporcional à forma como as pessoas usam IA, mais um registro de quem participou, é um mínimo sensato.
Quem deve ser o responsável pela política de IA?
Uma pessoa com nome, geralmente quem já cuida de TI ou operações, com um gestor da área de negócio revisando a lista de ferramentas. Peça orientação jurídica sobre dados restritos e contratos com clientes, mas o responsável deve conseguir explicar cada regra sem um advogado na sala.