A privacidade de dados em ferramentas de IA se resume a um único teste: confie nos fornecedores que publicam números de retenção por endpoint com datas, e trate todos os demais como não verificados até que o façam. A OpenAI documenta que os dados da API não são usados para treinamento por padrão desde 1º de março de 2023, e depois documenta separadamente que os logs de monitoramento de abuso contendo seus prompts ficam armazenados por 30 dias (OpenAI). São dois controles distintos. A Anthropic exclui as entradas da API em até 30 dias, mas mantém conteúdo que viola a Política de Uso por até 2 anos e pontuações de classificadores por 7 (Anthropic).
Você receberá cinco perguntas, as respostas documentadas de quatro fornecedores e um modelo de quatro camadas para classificar as outras 18.948 ferramentas do nosso diretório.
O risco migrou dos seus funcionários para os seus fornecedores
Auditar o comportamento dos funcionários é a parte barata desse problema — e é a metade que toda lista de verificação concorrente aborda. A metade cara é descobrir se o fornecedor do outro lado da API guarda o que você envia, por quanto tempo e quem pode exigir isso depois.
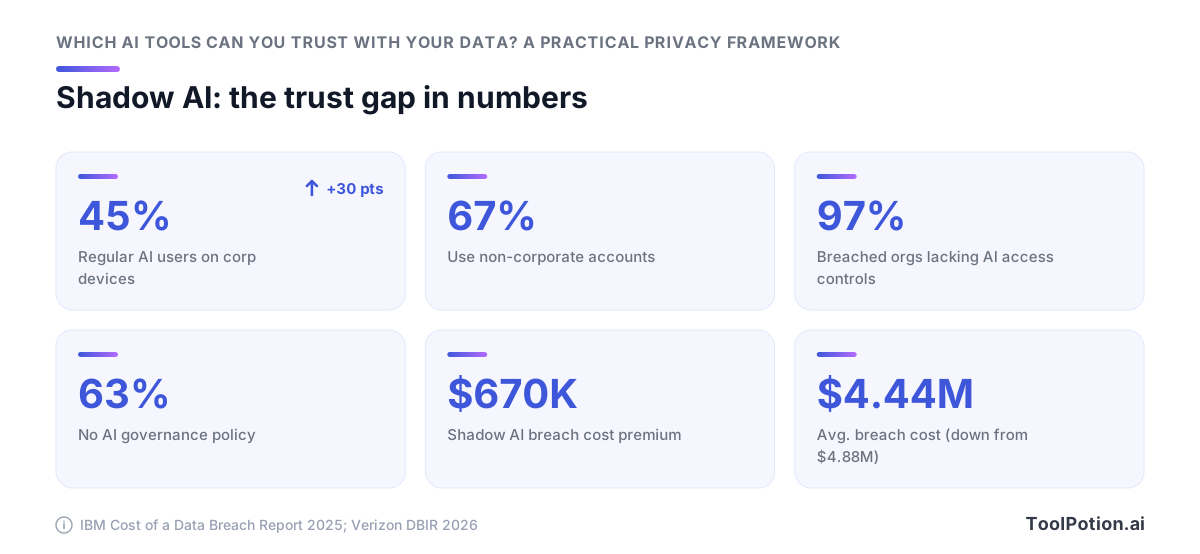
O shadow AI é a configuração padrão agora
O shadow AI também subiu para a terceira ação interna não maliciosa mais comum em conjuntos de dados de DLP, um aumento de 4x em relação ao ano anterior. Portanto, uma regra que diz "não use ferramentas não aprovadas" é uma regra que a maioria da sua equipe descumpre em um laptop corporativo antes do almoço. A abordagem viável é a triagem no nível do fornecedor: decida quais ferramentas atendem a um padrão documentado e, em seguida, torne essas ferramentas o caminho de menor resistência. Esse conjunto é maior do que a maioria das equipes planeja. Nosso diretório rastreia 18.948 listagens ativas, incluindo os 13.157 aplicativos de IA em nosso diretório, o que significa que você precisa de um filtro aplicável em dez minutos, não de um questionário de segurança com 40 perguntas.
O que os números de violações custam a você
O alto nível de shadow AI adicionou US$ 670.000 ao custo médio de uma violação, medido em relação a uma média global de US$ 4,44 milhões, abaixo de US$ 4,88 milhões, e uma média de 241 dias para identificar e conter.
Mais dois dados do mesmo estudo apontam para a causa. 97% das organizações violadas que sofreram um incidente de segurança relacionado à IA não tinham controles adequados de acesso à IA, e 63% das 600 organizações estudadas não tinham política de governança de IA em vigor.
Governança nesse sentido é algo restrito e verificável. Você precisa saber qual fornecedor retém quais dados, sob qual prazo de retenção escrito, confirmado em uma página de política datada que você pode abrir agora mesmo e citar para a sua equipe jurídica.
Cinco perguntas que definem a privacidade de dados de ferramentas de IA
Cada uma dessas perguntas tem um tipo correto de resposta: um documento que você pode salvar, datar e reverificar no próximo trimestre. Se a resposta vier como um adjetivo, o fornecedor reprovou na pergunta. "Segurança de nível empresarial" não é uma resposta. Uma URL com data de última atualização é.
1. Se seus dados treinam o modelo, e em qual camada
O artefato é uma página de política que nomeia a camada. Os documentos da OpenAI afirmam que "a partir de 1º de março de 2023, os dados enviados à API da OpenAI não são usados para treinar ou melhorar os modelos da OpenAI (a menos que você opte explicitamente por isso)" (OpenAI Developer Docs), e esse padrão cobre a API, não o ChatGPT para consumidores. A Anthropic traçou a mesma linha no sentido inverso para os consumidores: usuários do plano Gratuito, Pro e Max que permitem treinamento têm retenção de 5 anos; os que optam por não participar têm 30 dias; e o Claude for Work, Gov, Education e o acesso pela API ficam fora de tudo isso (Anthropic).
Pergunte qual SKU sua equipe realmente comprou. A resposta muda por camada, e funcionários com logins pessoais estão em uma camada diferente da do seu contrato.
2. Por quanto tempo os dados são retidos, e cada exceção
Você quer uma tabela por endpoint. O padrão de 30 dias de monitoramento de abuso da OpenAI não se aplica em todos os lugares: os objetos da Assistants API que você não exclui são "retidos indefinidamente", os Arquivos persistem "até serem excluídos", e a /v1/videos retém dados por 48 horas para download mais 30 dias para monitoramento de abuso (OpenAI). A Anthropic exclui entradas e saídas da API "dentro de 30 dias do recebimento ou geração", depois lista exceções que vão até 2 anos para violações da Política de Uso, 7 anos para pontuações de classificação de segurança e confiança, e 5 anos para envios de feedback (Anthropic Privacy Center). Exija essa lista de exceções por escrito de todo fornecedor que lhe citar um número curto.
3. Quem mais tem acesso: subprocessadores e hospedeiros do modelo
O artefato é uma lista de subprocessadores versionada com uma cláusula de notificação de alterações. A maioria das ferramentas que você avaliará são wrappers, portanto, a questão real é qual modelo base está por baixo e em qual infraestrutura. Isso é mais relevante para agentes de IA que atuam sobre seus dados, que encadeiam ferramentas e frequentemente roteiam por mais de um hospedeiro de modelo por tarefa, e para fornecedores de IA de nível plataforma, cuja lista de subprocessadores define o perímetro.
4. Onde é processado e se a residência está ativada por padrão
Obtenha uma captura de tela da configuração, além da data em que foi ativada. Um "sim" na chamada de vendas não significa nada sem o console mostrando a região fixada no seu projeto, e o modelo por trás de um recurso carrega seus próprios termos de dados.
5. O que acontece com uma retenção legal
Você quer uma política legal de processos por escrito: quem é notificado, quando e quais camadas estão excluídas das ordens de preservação. Em 5 de janeiro de 2026, o Juiz Sidney Stein confirmou uma ordem exigindo que a OpenAI entregasse 20 milhões de conversas de consumidores anonimizadas do ChatGPT, concluindo que as decisões do magistrado "não eram claramente errôneas nem contrárias à lei" (Bloomberg Law). A ordem de preservação anterior foi revogada em 9 de outubro de 2025, mas os logs já capturados sob ela continuam acessíveis (ABA Journal). Um tribunal pode se sobrepor a um cronograma de exclusão.
Exclusão de treinamento e retenção são dois controles distintos
Um fornecedor pode dizer a você, com veracidade, que não treina com seus dados e ainda assim manter seus prompts no disco por um mês. São chaves separadas, regidas por parágrafos separados em documentos separados, e confundi-las é o erro mais comum nas revisões de fornecedores de IA. Faça as duas perguntas e guarde as duas respostas.
O que os padrões da API da OpenAI dizem
A frase exata, retirada dos próprios documentos para desenvolvedores da OpenAI: "A partir de 1º de março de 2023, os dados enviados à API da OpenAI não são usados para treinar ou melhorar os modelos da OpenAI (a menos que você opte explicitamente por isso)" (OpenAI Developer Docs). Esse padrão cobre a API. Não cobre as camadas do ChatGPT para consumidores, portanto, se a sua equipe está colando material de clientes em uma conta pessoal Plus, essa promessa não é a que está protegendo você.
A retenção opera em uma trilha diferente. A OpenAI mantém logs de monitoramento de abuso, que "podem conter determinado conteúdo do cliente, como prompts e respostas", por até 30 dias em todos os recursos da API, "a menos que uma retenção mais longa seja exigida por lei ou seja razoavelmente necessária para proteger os serviços da OpenAI ou qualquer terceiro contra danos" (OpenAI Developer Docs). Opte por não participar do treinamento e esse log ainda existirá.
Por que o número de 30 dias não é uniforme entre os endpoints
A maioria das listas de verificação anota "30 dias" e para por aí. Os documentos são mais específicos do que isso: os objetos da Assistants API que você não exclui explicitamente são "retidos indefinidamente", os Arquivos persistem "até serem excluídos", e a API /v1/videos retém dados por 48 horas para download mais 30 dias para monitoramento de abuso (OpenAI Developer Docs).
Portanto, a resposta para "por quanto tempo você mantém meus dados" depende de qual endpoint seus engenheiros conectaram. O nome da empresa na fatura não resolve. Se você está comparando os modelos de IA que rastreamos quanto à retenção, faça isso por endpoint, por superfície de produto. Um número por empresa é uma ficção.
Os 30 dias da Anthropic e as exceções que chegam a 7 anos
A página de retenção comercial da Anthropic, atualizada pela última vez em 1º de julho de 2026, afirma que a empresa "excluirá automaticamente as entradas e saídas em nosso backend dentro de 30 dias do recebimento ou geração" para clientes da API (Anthropic Privacy Center). Leia as exceções na mesma página e o quadro muda: conteúdo vinculado a violações da Política de Uso é mantido por até 2 anos, pontuações de classificação de segurança e confiança por até 7 anos, e envios de feedback por 5 (Anthropic Privacy Center).
Sete anos é uma segunda política sobreposta à de 30 dias. Exija a lista de exceções por escrito de todo fornecedor que anuncia retenção curta, porque os bons a publicam e os demais enviarão uma página de marketing.
A retenção zero de dados é algo para o qual você se candidata
O ZDR é o controle mais rígido disponível e o menos self-service. No lado da OpenAI, a aplicação é feita no lado do servidor, que é o design correto: sob o ZDR, o parâmetro store "sempre será tratado como false, mesmo que a solicitação tente definir o valor como true" (OpenAI Developer Docs). Você solicita por cliente e recebe aprovação. Não há uma caixa de seleção.
Os documentos da plataforma da Anthropic traçam uma linha mais clara. O conteúdo das conversas "não é retido por padrão; a exceção são os Modelos Cobertos, que exigem retenção de 30 dias", e o Claude Fable 5.1, Mythos 5.1, Fable 5 e Mythos 5 "não estão disponíveis sob ZDR, a menos que expressamente autorizado pela Anthropic" (Claude Platform Docs). Envie uma solicitação não conforme e você receberá um erro 400 invalid_request_error, que pelo menos falha de forma explícita. Sua escolha de modelo agora é uma decisão de retenção.
SOC 2 é uma certificação emitida por uma firma de CPA
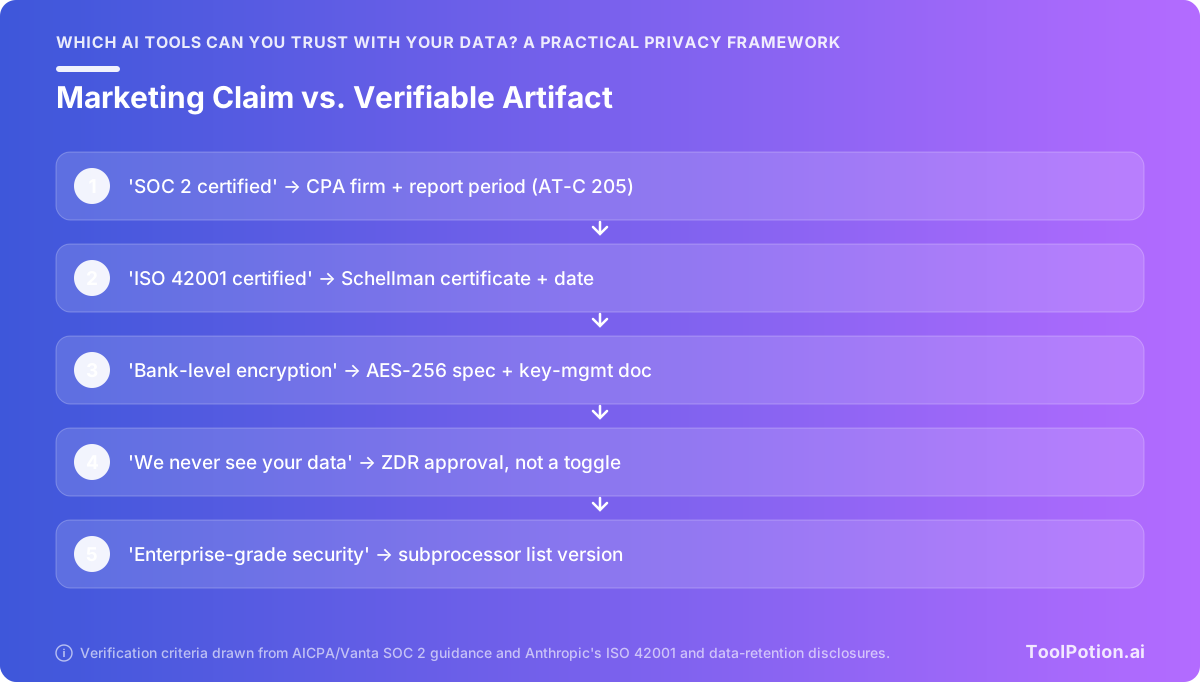
Um relatório SOC 2 é uma opinião que uma firma de CPA emite sobre um sistema, produzida segundo o padrão de atestado AT-C Seção 205 do AICPA. Não há órgão certificador, nenhum registro e nenhuma linha de aprovação/reprovação (Vanta). Um auditor que constata controles com falhas emite uma opinião adversa, e esse documento ainda é, com precisão, um relatório SOC 2.
Por que 'certificado SOC 2' é, por si só, um sinal de alerta
Ninguém recebe certificação em SOC 2, porque as diretrizes do AICPA não permitem a palavra (Vanta). Um fornecedor cuja página de segurança diz "certificado SOC 2" ou não sabe o que seu próprio auditor produziu ou está contando que você não saiba. De qualquer forma, você aprendeu algo sobre o quanto do restante dessa página pode aceitar pelo valor de face.
Peça o relatório. Se a resposta for um logotipo, essa é a resposta completa.
O que torna uma afirmação SOC 2 verificável
Quatro coisas, e um fornecedor que não entregar todas as quatro sob NDA está lhe oferecendo uma impressão.
- O nome da firma de CPA que assinou a opinião, para que você possa confirmar que é uma prática licenciada e não uma equipe interna.
- Se é Tipo I ou Tipo II, e o período de observação exato. Um Tipo II cobrindo de 1º de janeiro a 30 de junho de 2026 não lhe diz nada sobre como os controles se comportaram em agosto.
- A seção de exceções, na íntegra, mais a resposta da gestão a cada uma delas. Essa é a parte que é cortada do PDF resumido, e é onde vivem os achados reais.
- Quais sistemas o relatório cobre. Um relatório com escopo para o produto SaaS corporativo não cobre o endpoint de inferência para o qual você está enviando registros de clientes.
ISO 42001 e o problema das auditorias de vigilância
A ISO/IEC 42001 é uma certificação real com um órgão acreditado real por trás dela, o que a torna uma evidência mais forte do que o material de marketing SOC 2. Ainda assim, ela perece. A Anthropic anunciou a certificação acreditada ISO/IEC 42001:2023 em 13 de janeiro de 2025, emitida pela Schellman Compliance por meio da acreditação ANAB (Anthropic). Esse anúncio tem agora mais de um ano e meio. Os certificados têm datas de expiração e dependem de auditorias de vigilância periódicas, portanto, o comunicado de imprensa prova que um certificado existiu uma vez, não que exista hoje.
Obtenha o certificado vigente no centro de confiança do fornecedor, verifique as datas de validade e a declaração de escopo nele, e salve uma cópia datada.
A residência de dados na UE é uma configuração por carga de trabalho
Perguntar a um fornecedor se ele suporta residência de dados na UE resulta em um "sim" que pode cobrir metade do seu tráfego. A versão útil é por carga de trabalho: qual processamento permanece na região, sob qual padrão e qual modelo está por trás do recurso que você ativou.
Exclusões de modelos cortam transversalmente sua escolha de nuvem
Os Modelos Cobertos da Anthropic estão barrados da retenção zero de dados no Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform e Microsoft Foundry igualmente (Anthropic Privacy Center). Escolher a nuvem não resolve os termos de dados. O modelo por trás do recurso carrega termos próprios, e esses mudam quando um fornecedor troca um backend.
As cláusulas de residência regem onde a inferência é executada e onde o armazenamento primário fica. As cópias de monitoramento de abuso seguem um cronograma separado: a OpenAI mantém esses logs por até 30 dias por padrão, "a menos que uma retenção mais longa seja exigida por lei ou seja razoavelmente necessária para proteger os serviços da OpenAI ou qualquer terceiro contra danos" (OpenAI Developer Docs).
Três coisas a verificar no console de administração antes de assinar qualquer coisa:
- O nome do botão de roteamento ou residência, seu estado atual e a data da última alteração.
- Qual função de administrador pode alterá-lo, porque uma configuração que qualquer proprietário do workspace pode desativar não é um controle.
- A lista de subprocessadores versionada, salva como arquivo com uma data, para que a comparação do próximo trimestre seja um trabalho de dois minutos.
Aplique a mesma pergunta a fornecedores menores antes que qualquer um deles toque nos registros de clientes, incluindo os 2.917 aplicativos de IA para celular que rastreamos, onde uma configuração de região publicada é o primeiro artefato a desaparecer.
O que as penalidades da Lei de IA da UE tornam isso relevante
A faixa superior do Artigo 99 chega a €35.000.000 ou 7% do faturamento anual mundial total, o que for maior, com uma faixa intermediária de €15.000.000 ou 3% e uma faixa de informações de €7.500.000 ou 1% (EU AI Act). Esse teto está acima dos €20 milhões e 4% do GDPR. Uma hora em quatro consoles de administração é barata diante desses números.
Qualquer política pode ser substituída por um tribunal
Um cronograma de exclusão é um compromisso comercial. Ele vincula o fornecedor a você. Não vincula um juiz federal, e quando esses dois colidem, o juiz vence.
A ordem de produção de 20 milhões de conversas
Em 5 de janeiro de 2026, o Juiz Federal Sidney Stein confirmou a ordem de um magistrado que obriga a OpenAI a entregar uma amostra de 20 milhões de conversas anonimizadas de consumidores do ChatGPT aos jornalistas-autores na MDL de direitos autorais consolidada, concluindo que "as decisões da Juíza Wang não eram claramente errôneas nem contrárias à lei" (Bloomberg Law). As proteções de privacidade nas quais o tribunal se apoiou foram anonimização, uma ordem de proteção e uma designação de uso exclusivo por advogados. São salvaguardas reais. A maioria dos compradores lê uma política de retenção de 30 dias como uma garantia de que seus dados nunca sairão do fornecedor, e essa ordem mostra a dimensão dessa lacuna.
Ninguém que digitou no ChatGPT em 2024 teve voz nisso.
Ordens de preservação vêm e vão, logs capturados ficam
A ordem de preservação anterior foi revogada em 9 de outubro de 2025. A OpenAI foi liberada de preservar e segregar dados de log de saída dali em diante e, com exceções limitadas, não precisava mais manter logs além de 26 de setembro de 2025. Os logs já capturados sob a ordem continuaram acessíveis (ABA Journal). Uma retenção legal é uma catraca. Ela pode pausar um cronograma de exclusão a qualquer momento, e sua revogação não desfaz o que foi congelado nesse interim.
Quais camadas foram excluídas e por que isso importa
Os clientes da API com Retenção Zero de Dados, além do ChatGPT Enterprise e Edu, foram excluídos da ordem de preservação original (ABA Journal). É o que mais se aproxima de uma prova de qual camada contratual resiste à pressão legal. As camadas de consumidor foram incluídas. As camadas com contrato empresarial assinado e ZDR aplicado pelo servidor não foram.
Um modelo de confiança em camadas que você pode aplicar a qualquer ferramenta
Classifique cada ferramenta que você usa em uma de quatro camadas e deixe que a camada decida quais dados ela pode tocar. Os artefatos que você pode salvar em uma pasta definem a camada; as garantias de um engenheiro de vendas em uma chamada não a mudam. Uma URL de política datada do próprio domínio do fornecedor. Uma firma de CPA nomeada e um período de relatório com data de início e término. Uma lista de subprocessadores com uma versão ou um histórico de alterações. Um botão de residência que você pode capturar em uma tela no console de administração.
Camada 1, somente pública: sem artefatos verificáveis
Você não encontrou uma página de retenção, o centro de confiança é um formulário de contato, ou a lista de subprocessadores está "disponível mediante solicitação". Trate a ferramenta como um canal público. Qualquer coisa que você publicaria confortavelmente no seu site de marketing pode ser inserida, e mais nada. A maioria dos 13.157 ferramentas em nosso diretório de Aplicativos de IA fica aqui por padrão, porque um wrapper de duas pessoas sobre a API de outra empresa geralmente não tem artefatos.
Camada 2, interna: política datada, auditor nomeado, subprocessadores publicados
Três artefatos em arquivo, cada um com uma data que você anotou. Documentos internos estão liberados. Dados de clientes não estão.
Camada 3, confidencial: ZDR contratual, residência ativa, compromissos com processos legais
A retenção zero de dados deve constar do seu acordo assinado, e no lado da OpenAI ela é aplicada e aprovada por cliente, não ativada por você (OpenAI Developer Docs). Você também quer um compromisso por escrito sobre como o fornecedor lida com intimações e ordens de preservação. Dados de negócios confidenciais, código-fonte e registros de clientes ficam aqui.
Camada 4, regulamentada: somente com contrato assinado e uma revisão a cada trimestre
Dados de saúde, registros financeiros, qualquer coisa sob um DPA com dentes reais. Contrato assinado, subprocessadores nomeados, residência verificada por carga de trabalho e um item no calendário para a próxima revisão. Se você não conseguir todos os quatro, a carga de trabalho fica fora da ferramenta ou migra para uma das alternativas de código aberto auto-hospedáveis em que você é o proprietário do disco.
A regra de desatualização: qualquer avaliação com mais de um trimestre de idade está expirada
Em 9 de junho de 2026, a Anthropic designou quatro Modelos Cobertos e removeu a opção ZDR para eles no Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform e Microsoft Foundry (Anthropic Privacy Center). Os clientes que tinham assinado termos de ZDR não fizeram nada de errado. O compromisso se estreitou sob eles. Esse é o argumento para re-obter cada artefato a cada trimestre e compará-los, e isso se aplica com mais força aos fornecedores de modelos base, cujos termos mudam mais rapidamente.
Executando a avaliação em vinte minutos
Abra uma pasta com o nome do fornecedor. Se você não conseguir preenchê-la em vinte minutos a partir de páginas públicas mais um e-mail, a ferramenta fica na Camada 1 e nunca toca dados de clientes. Esse padrão faz mais trabalho do que qualquer rubrica de pontuação.
Os cinco artefatos a coletar antes da chamada
Todos os cinco geralmente são públicos. Salve PDFs ou capturas de tela datadas, porque as páginas mudam sem aviso.
- A página de retenção com sua própria data de última atualização. A da Anthropic diz 1º de julho de 2026 e fornece 30 dias para entradas e saídas da API (Anthropic Privacy Center). O guia de controles de dados da OpenAI fornece o padrão de treinamento da API de 1º de março de 2023 (OpenAI).
- A tabela de retenção por endpoint, não o número do título. Os objetos da Assistants API que você não exclui são "retidos indefinidamente" (OpenAI).
- A lista de exceções. A Anthropic publica 2 anos para violações da Política de Uso, 7 anos para pontuações de segurança e confiança, 5 anos para feedback (Anthropic). A maioria dos fornecedores não publicará a sua, o que já é em si uma resposta.
- A lista de subprocessadores versionada com uma janela de notificação de alterações.
- A página de capa do relatório SOC 2, ou a solicitação de NDA que lhe dará acesso a um.
Quatro perguntas que os fornecedores constantemente evitam
Envie-as literalmente. Peça respostas por escrito, no mesmo encadeamento, para que você tenha algo para anexar à pasta.
Nomeie a firma de CPA que assinou seu relatório SOC 2 mais recente e o período exato do relatório. A Anthropic nomeou a Schellman Compliance para seu certificado ISO 42001 (Anthropic), portanto, o padrão é público e atingível. Liste todas as exceções ao seu período de retenção declarado. Confirme se a residência na UE pode ser ativada em um projeto que já criamos ou apenas em um novo. Declare sua política de notificação quando receber uma intimação ou ordem de preservação cobrindo nossos dados.
O que fazer quando a resposta é uma página de marketing
Trate um link para uma página inicial de centro de confiança como uma não-resposta e reenvie a pergunta com a frase específica que você quer confirmada. Silêncio após um follow-up define a camada para você: Camada 1, somente dados públicos e sintéticos. Você pode executar isso em qualquer listagem do nosso diretório nos mesmos vinte minutos, e os fornecedores menores falham mais rapidamente do que os grandes, o que economiza a chamada.
Perguntas frequentes
É seguro usar ferramentas de IA com dados da empresa?
Depende inteiramente de qual camada e contrato você está, e a camada de consumidor é onde a maior parte do risco fica. Os documentos para desenvolvedores da OpenAI afirmam que a partir de 1º de março de 2023, os dados enviados à API da OpenAI não são usados para treinar ou melhorar os modelos da OpenAI, a menos que você opte explicitamente, e esse padrão cobre apenas a API, não os planos de consumidor do ChatGPT. O perigo prático é o uso não gerenciado: 45% dos funcionários agora são usuários regulares de IA em dispositivos corporativos, ante 15% no ano anterior, e 67% deles usam contas não corporativas, enquanto 97% das organizações violadas que sofreram um incidente de segurança relacionado à IA não tinham controles adequados de acesso à IA. Leve as pessoas para acordos comerciais com termos de retenção nomeados, porque altos níveis de shadow AI adicionaram cerca de US$ 670.000 ao custo médio de uma violação.
Optar por não participar do treinamento de IA significa que meus dados não são armazenados?
Não. A exclusão de treinamento e a retenção são dois controles separados, e os fornecedores os documentam separadamente. A OpenAI mantém logs de monitoramento de abuso que "podem conter determinado conteúdo do cliente, como prompts e respostas", por até 30 dias por padrão em todos os recursos da API, e o número de 30 dias não é uniforme: os objetos da Assistants API que você não exclui são "retidos indefinidamente", os Arquivos persistem "até serem excluídos", e a API /v1/videos retém dados por 48 horas para download mais 30 dias para monitoramento de abuso. A política comercial da Anthropic afirma que ela "excluirá automaticamente as entradas e saídas em nosso backend dentro de 30 dias do recebimento ou geração", com exceções que se estendem muito mais: conteúdo vinculado a violações da Política de Uso por até 2 anos, pontuações de classificação de segurança e confiança por até 7 anos, e envios de feedback por 5 anos. Peça a cada fornecedor essa lista de exceções por escrito.
O que significa 'certificado SOC 2' para um fornecedor de IA?
Significa que o fornecedor está usando uma linguagem que as próprias diretrizes do AICPA não permitem. O SOC 2 é um atestado realizado por uma firma de CPA licenciada sob AT-C Seção 205, sem órgão certificador e sem resultado de aprovação/reprovação, portanto, mesmo uma opinião adversa ainda produz um "relatório SOC 2". Peça o relatório em si, o nome da firma de CPA, o período do relatório e a opinião, pois um badge em uma página de marketing não lhe diz nada disso. A ISO/IEC 42001 é uma certificação real por comparação, e a Anthropic anunciou a certificação ISO 42001 acreditada em 13 de janeiro de 2025 por meio da Schellman Compliance, um órgão acreditado pela ANAB, embora os certificados precisem de auditorias de vigilância periódicas, portanto, verifique o certificado vigente em vez do anúncio.
A promessa de retenção zero de dados de um fornecedor pode ser alterada após eu assinar?
Sim, e há um exemplo documentado de 2026. A regra de retenção de Modelo Coberto da Anthropic, introduzida em 9 de junho de 2026, removeu a opção ZDR para esses modelos no Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform e Microsoft Foundry. Seus documentos de plataforma agora afirmam que o conteúdo de conversas "não é retido por padrão; a exceção são os Modelos Cobertos, que exigem retenção de 30 dias", nomeando Claude Fable 5.1, Mythos 5.1, Fable 5 e Mythos 5, que "não estão disponíveis sob ZDR, a menos que expressamente autorizado pela Anthropic", com solicitações não conformes retornando um erro 400 invalid_request_error. O ZDR também não é um botão na OpenAI: é aprovado por cliente, e uma vez concedido, o parâmetro store "sempre será tratado como false, mesmo que a solicitação tente definir o valor como true".
A residência de dados na UE significa que meus prompts nunca saem da Europa?
Não, e tratar a residência como uma caixa de seleção de sim/não é como os compradores são pegos de surpresa. As cláusulas de residência geralmente regem onde a inferência é executada e onde o armazenamento primário fica, enquanto as cópias de monitoramento de abuso vivem sob um cronograma separado: a OpenAI retém esses logs por até 30 dias por padrão, "a menos que uma retenção mais longa seja exigida por lei ou seja razoavelmente necessária para proteger os serviços da OpenAI ou qualquer terceiro contra danos". As exclusões no nível do modelo também cortam transversalmente as fronteiras da nuvem, uma vez que os Modelos Cobertos da Anthropic estão barrados do ZDR no Amazon Bedrock, Google Cloud Agent Platform e Microsoft Foundry igualmente. Leia a lista de subprocessadores e os padrões de exclusão, depois calcule o risco: as penalidades da Lei de IA da UE chegam a €35.000.000 ou 7% do faturamento anual mundial, o que for maior.
Com que frequência devo reverificar a postura de privacidade de uma ferramenta de IA?
A cada trimestre, e imediatamente antes que qualquer nova carga de trabalho toque dados regulamentados. O histórico recente mostra por que uma revisão anual é rápida demais: a atualização dos termos de consumo da Anthropic publicada em 28 de agosto de 2025 definiu retenção de 5 anos para usuários Gratuito/Pro/Max que permitem treinamento e deu um prazo de decisão de 8 de outubro de 2025, e a exceção de ZDR para Modelos Cobertos chegou em 9 de junho de 2026. As ordens judiciais se movem mais rápido do que as páginas de política também: a ordem de preservação dos logs do ChatGPT foi revogada em 9 de outubro de 2025, embora os logs já capturados sob ela continuem acessíveis, e em 5 de janeiro de 2026 o Juiz Sidney Stein confirmou a ordem exigindo que a OpenAI produza 20 milhões de conversas anonimizadas de consumidores do ChatGPT. Qualquer avaliação com uma URL de fonte primária datada com mais de um trimestre deve ser tratada como desatualizada.