

O Digital Omnibus adiou a parte mais difícil do AI Act da UE, não a parte com a qual a maioria das empresas lida. As regras rígidas para sistemas de alto risco agora começam no fim de 2027, e em 2028 para IA embutida em produtos regulados. A alfabetização em IA, as proibições, as regras para modelos de IA de uso geral e as novas obrigações de rotulagem valem todas em 2026, e os reguladores começaram a fiscalizá-las este ano.
Essa diferença importa porque muitas empresas leram as manchetes sobre uma pausa e deixaram o assunto de lado. Um dos dois eurodeputados que conduziram a emenda no Parlamento a descreveu como "apertar o botão de pausa no AI Act" (European Parliament). A pausa cobre uma faixa estreita de usos, como triagem de currículos e pontuação de crédito. Uma equipe de marketing que publica vídeo gerado por IA, uma startup que lança um bot de suporte ou uma pequena empresa cujos funcionários usam o ChatGPT o dia todo já têm obrigações hoje, e isso vale onde quer que a empresa esteja sediada, se ela vende para a UE ou opera nela.
Este guia mostra o que já está em vigor, o que o Omnibus mudou, como descobrir seu papel sob a lei e o que fazer nos próximos 90 dias. É uma leitura em linguagem simples do regulamento e das orientações da Comissão Europeia, não aconselhamento jurídico. Se algo que você desenvolve ou compra envolve contratação, crédito, educação ou serviços públicos, peça a um advogado que analise o seu caso específico.
O que já vale, e desde quando
O AI Act entrou em vigor em 2024 e vem sendo ativado em etapas desde então (European Commission). Três conjuntos de regras já estavam valendo antes deste ano. As proibições de práticas como pontuação social, reconhecimento de emoções em locais de trabalho e escolas e coleta indiscriminada de rostos para bancos de dados de reconhecimento valem desde o início de 2025. O mesmo vale para a obrigação de alfabetização em IA do Artigo 4. As obrigações dos provedores de modelos de IA de uso geral (GPAI) vieram depois, ainda em 2025.
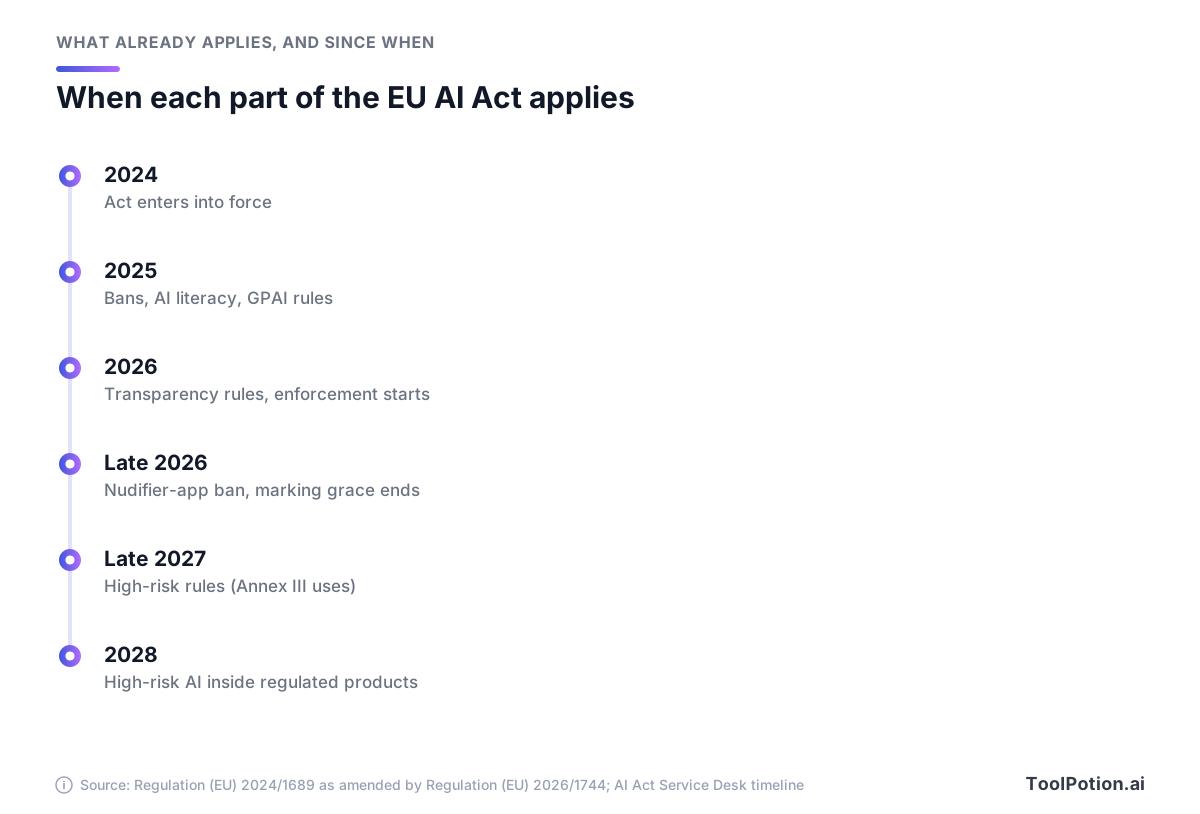
Leia essa linha do tempo como duas ondas. A primeira, ao longo de 2026, atinge quase toda empresa que usa IA. A segunda, a partir do fim de 2027, atinge o grupo bem menor que desenvolve ou usa sistemas de alto risco.
Este é o ano em que a lei ganhou dentes. A maior parte do AI Act passou a ser aplicável em 2026, incluindo as obrigações de transparência do Artigo 50, e o AI Office da Comissão começou a fiscalizar junto com as autoridades nacionais (European Commission). O AI Office supervisiona os provedores de modelos GPAI. Desde o Omnibus, também é o único responsável pela maioria dos sistemas de IA que um laboratório constrói sobre o próprio modelo e pela IA dentro das maiores plataformas online (EUR-Lex). Todo o resto, inclusive alfabetização em IA e proibições, fica com as autoridades nacionais de fiscalização de mercado, que passaram a supervisionar o Artigo 4 este ano (Commission AI literacy Q&A).
O que o Digital Omnibus mudou
A Comissão propôs o Digital Omnibus sobre IA no fim do ano passado, como parte de um esforço maior para enxugar a legislação digital da UE. Parlamento e Conselho chegaram a um acordo no início deste ano, o Parlamento o aprovou por 423 votos a 57, com 174 abstenções, e o Regulamento (UE) 2026/1744 entrou em vigor este ano (European Parliament Legislative Train). Ele altera o AI Act em vez de substituí-lo. Os níveis de risco, os papéis e os tetos de multa continuam de pé.
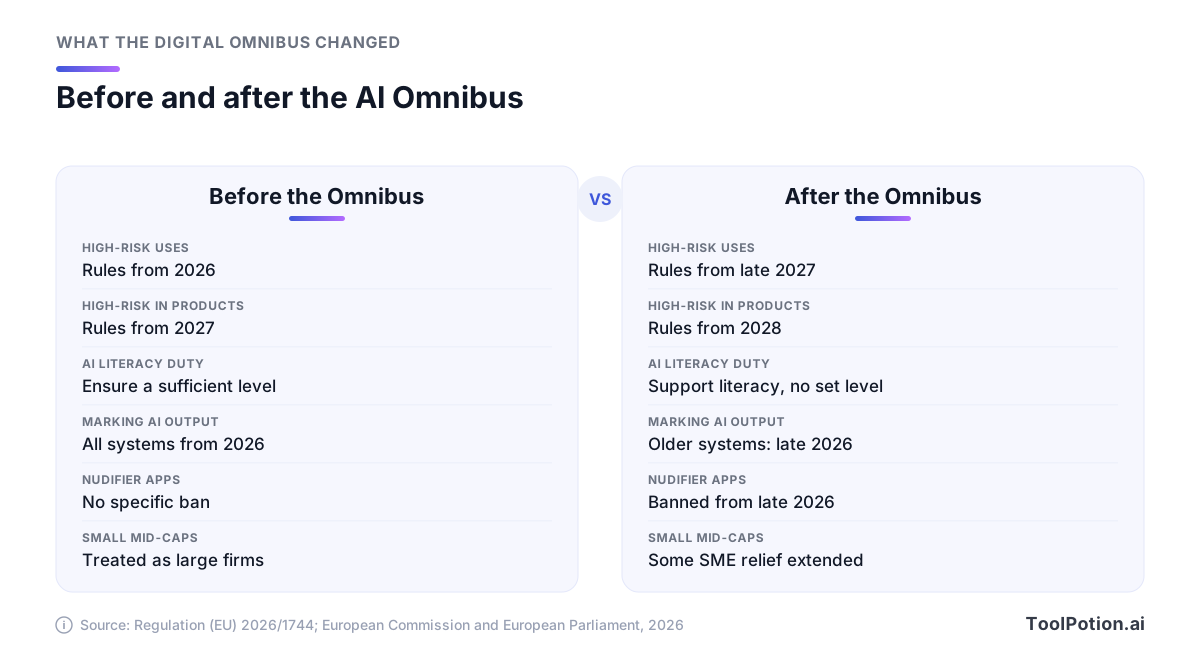
Seis mudanças importam para uma empresa típica:
- As regras de alto risco para usos independentes listados no Anexo III, como contratação, pontuação de crédito e educação, agora valem a partir do fim de 2027, e não mais neste ano. A IA de alto risco embutida em produtos regulados, como elevadores ou brinquedos, vem em 2028.
- O Artigo 4 mantém a obrigação de alfabetização em IA, mas abandona a antiga exigência de um "nível suficiente". As empresas devem "adotar medidas para apoiar o desenvolvimento da alfabetização em IA", e o novo texto diz que isso não significa garantir "qualquer nível específico de alfabetização em IA de qualquer indivíduo".
- Sistemas de IA generativa já à venda antes de as regras de transparência passarem a valer ganham quatro meses extras, até o fim de 2026, para adicionar marcação legível por máquina à sua saída.
- Uma nova proibição cobre os chamados apps nudifier, que criam imagens íntimas de pessoas identificáveis sem consentimento, e material de abuso infantil gerado por IA. Ela vale a partir do fim de 2026.
- As pequenas mid-caps, empresas que ultrapassaram a definição de PME, agora dividem parte do alívio concedido às PMEs: um formulário simplificado de documentação técnica e tetos de multa menores para a maioria das infrações.
- Provedores e deployers podem tratar dados pessoais sensíveis, sob condições estritas, para encontrar e corrigir vieses, e o registro de sistemas do Anexo III que o provedor avalia como não sendo de alto risco sobrevive em forma mais leve.
O que ficou intacto é igualmente útil de saber. O Omnibus não altera as obrigações dos deployers no Artigo 26, as obrigações centrais de transparência do Artigo 50 nem os tetos de multa para grandes empresas (EUR-Lex). O adiamento do alto risco também vem com uma justificativa declarada. Os próprios considerandos do regulamento culpam a chegada tardia das normas técnicas e a lentidão na estruturação das autoridades nacionais.
Os dois eurodeputados responsáveis enquadraram o resultado de formas diferentes. Arba Kokalari falou do botão de pausa e do corte de burocracia. Michael McNamara disse que o objetivo era "estabelecer segurança jurídica estendendo certos prazos e preservando a arquitetura do AI Act" (European Parliament). Para planejar, a versão de McNamara é a que você deve usar.
Descubra seu nível de risco antes de tudo
O AI Act regula usos, não marcas. O mesmo modelo pode cair em três níveis diferentes dependendo do que você faz com ele, então liste seus usos antes de listar seus fornecedores.
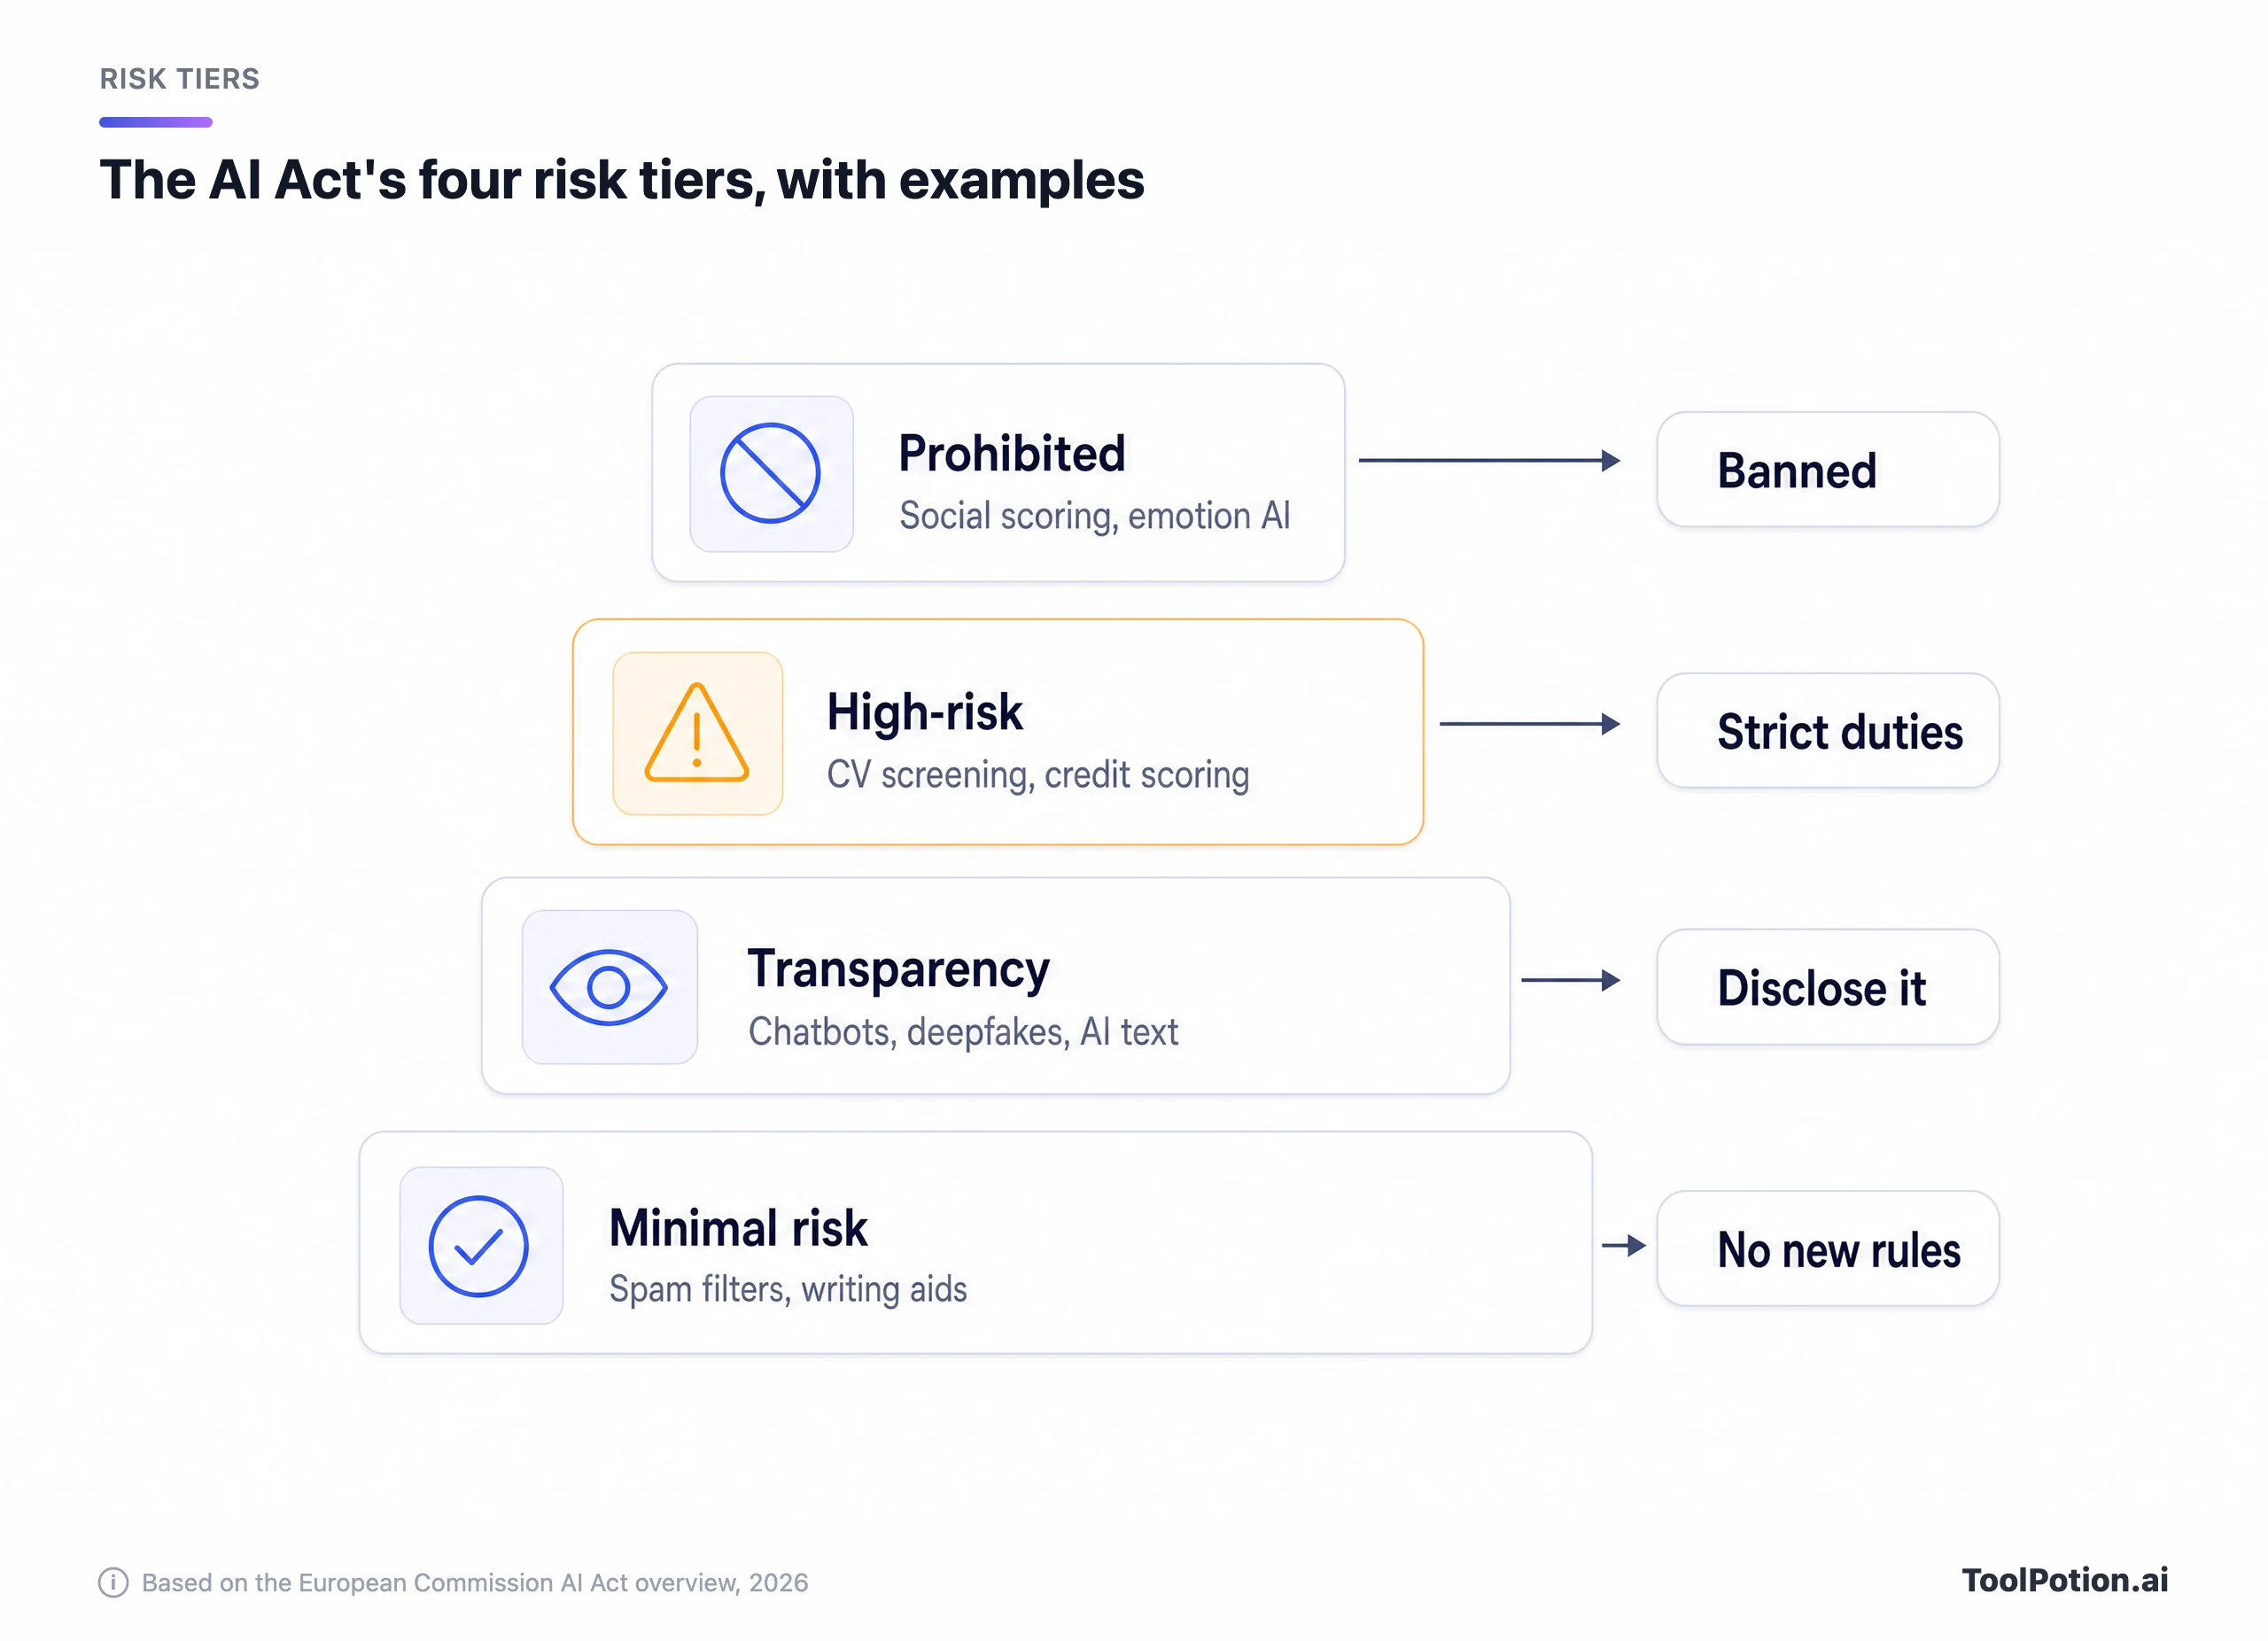
A maior parte da IA corporativa fica na base. A Comissão afirma que a lei não cria regras para IA de risco mínimo e que "a grande maioria dos sistemas de IA atualmente usados na UE se enquadra nessa categoria" (European Commission). Redigir e-mails no Claude, resumir anotações de reunião no Microsoft Copilot ou escrever código com o GitHub Copilot não faz de você um deployer de alto risco. A alfabetização em IA continua valendo, porque o Artigo 4 cobre todo sistema de IA, qualquer que seja o nível.
É no alto risco que o adiamento do Omnibus pesa. Os exemplos da Comissão incluem software de triagem de currículos, pontuação de crédito e IA usada em educação, migração e tribunais. Se você usa uma ferramenta que filtra candidatos a vagas, e muitos dos produtos do nosso ranking de ferramentas de recrutamento com IA fazem alguma versão disso, você está usando um sistema de alto risco. É esse o caso para o qual planejar já, mesmo que as regras só comecem no fim de 2027. Nosso panorama das ferramentas de recrutamento com IA é um bom lugar para ver como os fornecedores dessa categoria descrevem seus recursos de triagem.
O nível de transparência trata de divulgação, não de perigo: chatbots, deepfakes e texto escrito por IA publicado para informar o público. Um sistema de risco mínimo ainda pode ter obrigação de rotulagem.
O nível proibido é curto e, em geral, irrelevante para empresas comuns, com uma armadilha. O reconhecimento de emoções no ambiente de trabalho é proibido, salvo usos médicos e de segurança restritos, e é assim desde 2025. Uma ferramenta que infere como seus funcionários se sentem a partir da voz ou do rosto em chamadas é um problema hoje, não em 2027.
Provider ou deployer: seu papel define as obrigações
A maior parte das suas obrigações decorre de uma pergunta. Você desenvolveu ou colocou sua marca no sistema de IA, ou está usando um criado por outra pessoa? O exemplo da própria Comissão une o desenvolvedor de uma ferramenta de triagem de currículos (o provider) a um banco que a usa (o deployer). A lei alcança também empresas de fora da UE, pois cobre quem coloca um sistema de IA no mercado da UE ou o usa na UE (Commission AI Act FAQ).
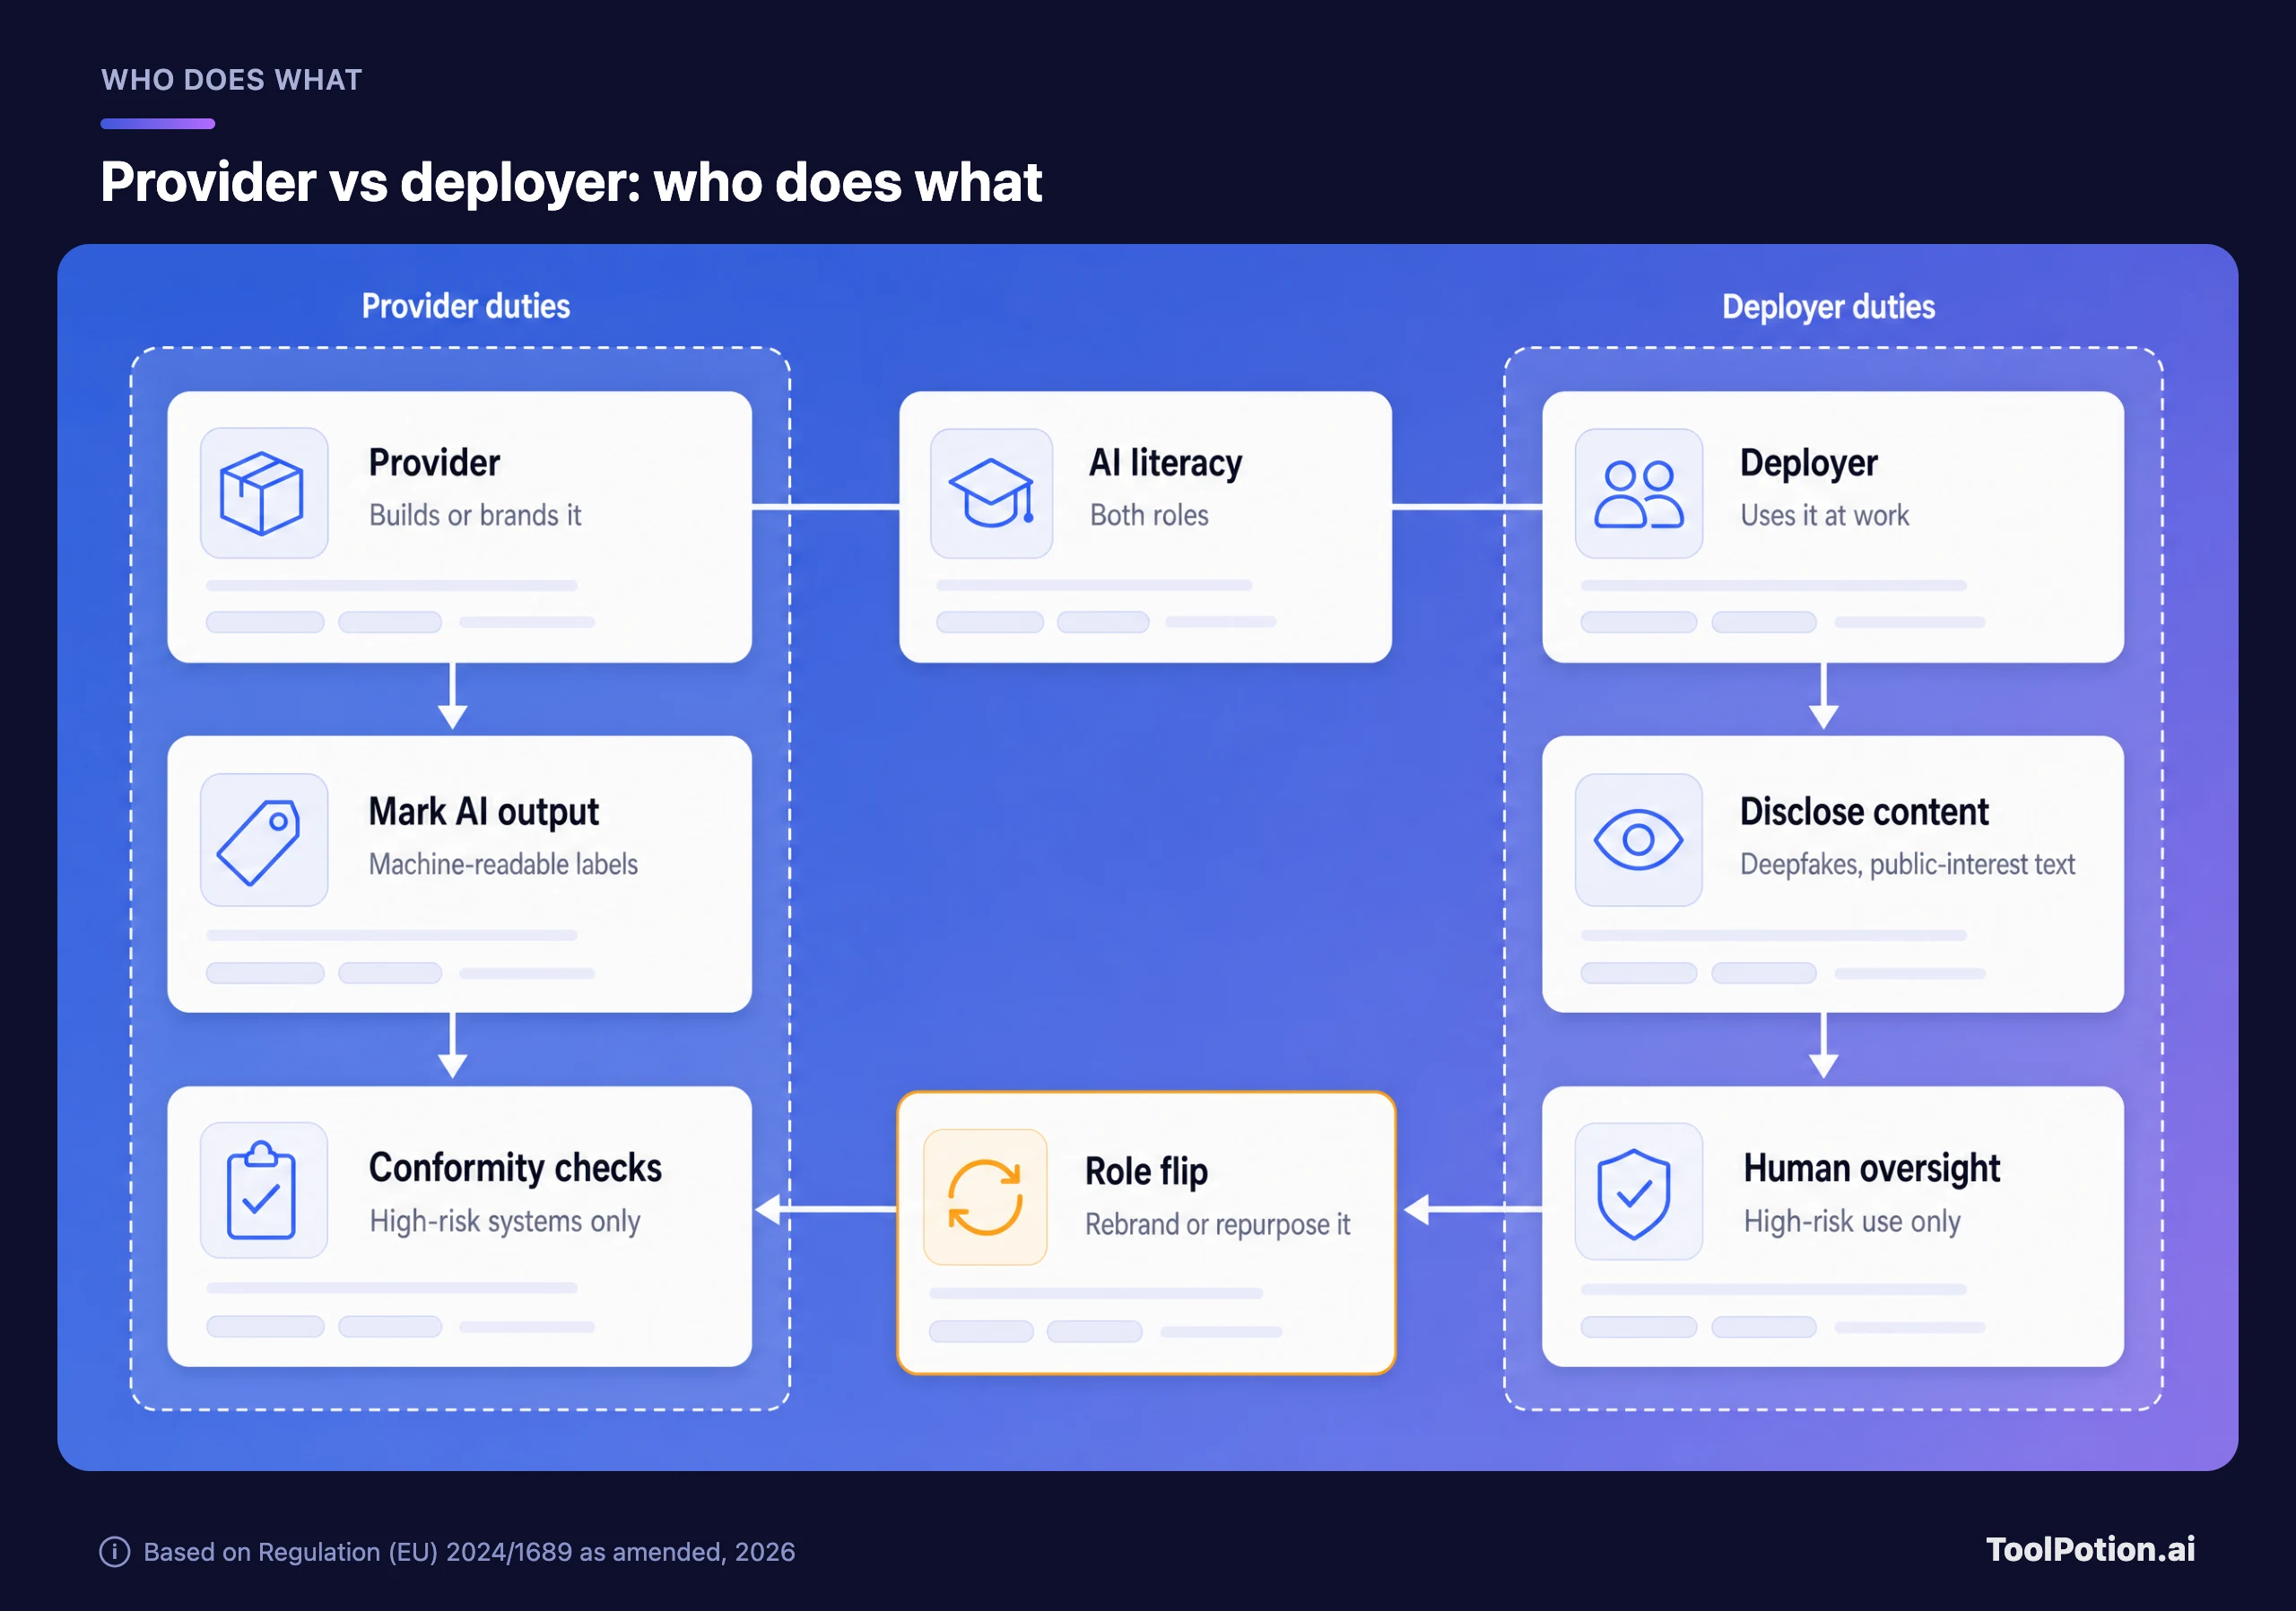
Para o deployer de um sistema de alto risco, o Artigo 26 é a lista que importa. Você usa o sistema conforme as instruções do provider e atribui a supervisão humana a pessoas com "a competência, o treinamento e a autoridade necessários". Você o monitora, reporta problemas ao provider e guarda os logs por pelo menos seis meses. Os empregadores também devem informar os representantes dos trabalhadores e os funcionários afetados antes de usá-lo com eles (AI Act). Os providers carregam a parte mais pesada: gestão de risco, documentação técnica, avaliação de conformidade e registro.
A inversão de papel no meio daquele diagrama pega muita gente de surpresa. Pelo Artigo 25, você se torna o provider de um sistema de alto risco se colocar seu próprio nome ou marca nele, fizer uma modificação substancial ou mudar a finalidade de um sistema comum de modo que ele passe a ser de alto risco. Usar a ferramenta de triagem de um fornecedor com a sua marca (white-label) é a forma clássica de herdar obrigações de provider sem perceber.
Se você constrói sobre o modelo de outra empresa
Há um terceiro papel por cima dos outros dois. Se o seu produto chama um modelo da OpenAI, da Anthropic, do Google Gemini ou da Mistral AI por API, você é o provider de um sistema de IA, mas não o provider do modelo. As diretrizes da Comissão dizem que uma empresa downstream só se torna provider de modelo quando sua modificação ou fine-tuning usa mais de um terço da capacidade computacional de treinamento do modelo original (Commission GPAI guidelines Q&A). As obrigações do modelo ficam com o laboratório: documentação técnica, informações para desenvolvedores downstream, política de direitos autorais e um resumo público do conteúdo de treinamento.
Isso lhe dá algo a cobrar. A Comissão pode multar provedores de modelos GPAI a partir de 2026, e OpenAI, Anthropic, Google, Microsoft e Mistral AI assinaram o código de conduta voluntário de GPAI (European Commission). Peça ao fornecedor do seu modelo a documentação downstream e onde ele publica o resumo do conteúdo de treinamento. Se um provider se recusar a compartilhar o que você precisa, a Comissão agora mantém um canal de reclamações para providers downstream.
Não sabe onde se encaixa? A árvore abaixo leva você até lá em no máximo três perguntas.
Se você teve mais de uma resposta, por exemplo, se usa uma ferramenta de recrutamento e também lança um bot de suporte, as obrigações se somam. Rode a árvore uma vez por uso, não uma vez por empresa.
Rotulagem de conteúdo de IA: a regra que chegou este ano
O Artigo 50 é a parte da lei com mais chance de mudar o que seus clientes veem, e ele vale desde este ano. Ele divide o trabalho entre providers e deployers.
Os providers devem projetar chatbots e outros sistemas interativos para que as pessoas saibam que estão lidando com uma IA, a menos que isso seja óbvio para uma pessoa razoavelmente bem informada. Se você opera um bot de atendimento ao cliente do nosso ranking de chatbots de suporte com IA, confira se o aviso aparece já na primeira interação. Os providers de ferramentas generativas também devem marcar a saída "em formato legível por máquina e detectável como artificialmente gerada ou manipulada" (AI Act). Esse é um trabalho para as empresas por trás de ferramentas como Midjourney, ElevenLabs ou Synthesia, não para os clientes delas. Sistemas já à venda antes de as regras valerem têm até o fim de 2026.
Os deployers ficam com a parte visível. Se você publica uma imagem, um áudio ou um vídeo deepfake, deve informar que ele foi gerado ou manipulado artificialmente, embora obras claramente artísticas, satíricas ou ficcionais só precisem de uma divulgação que não estrague a obra. Texto gerado por IA e publicado para informar o público sobre assuntos de interesse público também precisa de rótulo, a menos que uma pessoa o tenha revisado e alguém detenha a responsabilidade editorial por ele (European Commission). Quem usa reconhecimento de emoções ou categorização biométrica deve avisar as pessoas expostas a esses sistemas.
Para uma equipe de marketing, a regra prática é mais estreita do que parece. É improvável que textos de anúncios e rascunhos de blog revisados por um editor caiam na regra de texto. Um vídeo sintético de um porta-voz real dizendo palavras que ele nunca disse cai direto na regra de deepfake. Decida de antemão quais materiais contam, rotule esses e mantenha um registro de quem revisou o restante.
A Comissão reforçou a regra com diretrizes sobre o Artigo 50 e um código de conduta voluntário sobre conteúdo gerado por IA, que mais de 180 organizações já tinham assinado quando a fiscalização começou (European Commission).
Multas e como a fiscalização vai se manifestar na prática
Os tetos são altos no papel. Violar uma proibição pode custar até €35 milhões ou 7% do faturamento anual global, o que for maior. A maioria das outras infrações, e as falhas de provedores de modelos GPAI, tem teto de €15 milhões ou 3%. Fornecer informações enganosas aos reguladores pode custar €7,5 milhões ou 1% (Commission AI Act FAQ).
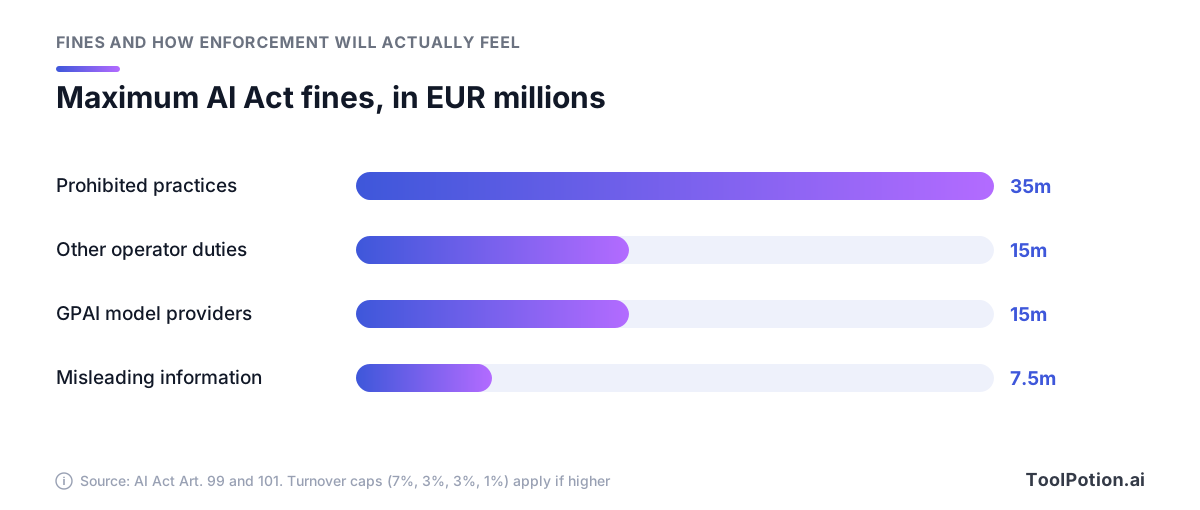
Dois detalhes reduzem esses números para empresas menores. PMEs e startups pagam o menor dos dois valores, não o maior. O Omnibus estende essa regra do "menor valor" às pequenas mid-caps nas infrações comuns e nas informações enganosas, mas não nas proibições, e manda os Estados-membros considerarem a "viabilidade econômica" das empresas ao fixar as penalidades (EUR-Lex).
A alfabetização em IA é fiscalizada em nível nacional, e a Comissão diz que qualquer sanção deve ser "proporcional, com base no caso concreto" (Commission AI literacy Q&A). Para uma empresa pequena, o risco mais provável não é uma multa isolada por falta de alfabetização. É que um histórico fraco dificulte a defesa em qualquer outro incidente (um arquivo de cliente vazado, uma decisão enviesada, uma resposta enganosa de IA a um cliente).
A fiscalização também será desigual por um tempo. O rastreador nacional do artificialintelligenceact.eu classificou apenas nove Estados-membros como "claros" na designação tanto da autoridade de fiscalização de mercado quanto da autoridade notificadora em sua última visão geral, enquanto outros ainda redigiam ou aprovavam leis (artificialintelligenceact.eu). A Itália foi a primeira com uma lei nacional de implementação. Espere que sua exposição dependa em parte de onde estão seus clientes e funcionários na UE.
Um checklist por papel e um plano de 90 dias
A posição de uma PME típica é simples. Faça já o trabalho de alfabetização e transparência, porque ele já vale e custa pouco. Só faça o trabalho de alto risco se algum uso da sua lista for de alto risco, e nesse caso comece a papelada agora, porque o fim de 2027 está mais perto do que qualquer ciclo de compras e documentação.
| Seu papel | Fazer agora, em 2026 | Fazer antes do fim de 2027 |
|---|---|---|
| Deployer (você usa ferramentas de IA) | Inventário de ferramentas, briefing de riscos para a equipe, registro de treinamento, rótulos para deepfakes e textos de interesse público, verificação de usos proibidos | Para usos de alto risco: responsáveis pela supervisão designados, retenção de logs por seis meses, avisos aos trabalhadores, evidências de conformidade dos fornecedores |
| Provider (você desenvolve ou coloca sua marca em IA) | Alfabetização em IA da equipe, aviso nos chatbots, marcação legível por máquina, nota escrita sobre qualquer uso do Anexo III que você avalie como não sendo de alto risco | Para sistemas de alto risco: gestão de risco, documentação técnica (formulário simplificado para PMEs e pequenas mid-caps), avaliação de conformidade, registro |
| Quem constrói sobre o modelo de um laboratório | Reunir a documentação do provedor do modelo e o resumo do conteúdo de treinamento, verificar se algum fine-tuning se aproxima de um terço da capacidade computacional de treinamento original | Levar as informações do modelo para a sua própria documentação de provider |
| Provedor de modelo GPAI | Documentação, política de direitos autorais, resumo do conteúdo de treinamento, o código de conduta de GPAI como caminho para demonstrar conformidade | Modelos já no mercado antes das regras de 2025 devem cumpri-las até 2027 |
Os 90 dias abaixo partem de uma empresa que ainda não fez nenhum trabalho de conformidade em IA. Comprima o cronograma se você estiver mais adiantado.
- Dias 1 a 15: monte o inventário. Uma planilha com a ferramenta, seu responsável, para que é usada, quem ela afeta e se você a desenvolveu, colocou sua marca ou comprou. Inclua contas gratuitas e extensões de navegador, que é onde a shadow AI se esconde.
- Dias 16 a 30: classifique cada uso por nível de risco e papel, e interrompa tudo que toque uma prática proibida.
- Dias 31 a 50: faça um briefing curto de riscos para todos os funcionários e terceirizados, com sessões mais aprofundadas para quem age com base na saída da IA. O próprio exemplo da Comissão diz que funcionários que usam o ChatGPT para textos de anúncios ou tradução "devem ser informados sobre os riscos específicos, por exemplo, alucinação". Registre nomes e datas.
- Dias 51 a 70: implemente a transparência. Isso significa avisos nos chatbots, uma regra de rotulagem para deepfakes e textos de interesse público, e uma pergunta a cada fornecedor de IA generativa sobre como ele marca sua saída.
- Dias 71 a 90: escreva uma política de uso de IA de uma página, nomeie um responsável e, se algum uso for de alto risco, abra o dossiê de documentação e envie a esses fornecedores um questionário de conformidade.
Uma planilha basta para a maioria das empresas com menos de 50 pessoas. Equipes maiores, que lidam com dezenas de ferramentas, podem querer uma plataforma de governança como Credo AI, OneTrust AI Governance ou Monitaur, e nosso ranking de conformidade e gestão de riscos lista outras. O verificador de conformidade do AI Act gratuito da Comissão vale dez minutos antes de você comprar qualquer coisa. Se o inventário revelar ferramentas em que você não confiaria dados de clientes, nosso framework de privacidade para ferramentas de IA cobre esse lado.
Para ver em que pé está seu trabalho de alfabetização em IA hoje, marque o que você já poderia mostrar a um regulador.
Uma pontuação baixa costuma ter a mesma solução: o registro. A Comissão não exige certificados, um curso específico nem um responsável por IA, mas espera que você mostre o que fez, e um registro interno de treinamentos é a evidência que ela cita (Commission AI literacy Q&A).
O que ainda é incerto
As datas de alto risco agora estão fixadas em lei, mas as normas técnicas que os providers usarão para demonstrar conformidade foram justamente o motivo do adiamento. A proposta da Comissão teria atrelado a data de início à prontidão dessas normas. O texto final fixou datas firmes (European Parliament Legislative Train). Se as normas atrasarem de novo, os providers enfrentarão o mesmo aperto, sem prorrogação automática.
A mudança na alfabetização em IA é controversa. Uma análise publicada pela IAPP argumenta que atrelar a obrigação a exemplos da Comissão e recomendações do Board que ainda não foram escritos pode tornar a conformidade mais difícil de avaliar, não mais fácil (IAPP). O mesmo texto observa que os deployers de alto risco ainda precisam de supervisores com competência real, conforme o Artigo 26. A visão da Comissão é que a obrigação agora está mais simples, e o Artigo 4 alterado a obriga a publicar exemplos práticos de conformidade. As duas leituras apontam para o mesmo caminho para uma empresa: documente a sua própria definição de suficiente.
Ainda vêm mais orientações por aí. A lei alterada exige que a Comissão publique, até um prazo em 2027, diretrizes sobre como o AI Act se encaixa na legislação setorial de produtos, e que forneça um formulário de documentação simplificado para PMEs e pequenas mid-caps. A nova proibição também precisa ser testada na prática: ela alcança ferramentas gerais de imagem apenas quando o abuso é um resultado previsível e as salvaguardas são inadequadas, e onde passa essa linha cabe a reguladores e tribunais definir. Se você atua em um setor regulado, nosso guia de IA para trabalho jurídico mostra como escritórios lidam com esse tipo de incerteza no dia a dia.
Perguntas frequentes
O AI Act da UE se aplica a empresas de fora da UE?
Sim. Ele cobre quem coloca um sistema de IA ou modelo GPAI no mercado da UE, ou o usa na UE, onde quer que esteja sediado. Uma empresa de software dos EUA que vende uma ferramenta de contratação com IA a empregadores na Alemanha é um provider sob a lei.
O AI Act da UE foi adiado em 2026?
Só em parte. O Omnibus empurrou as regras de alto risco para o fim de 2027 nos usos do Anexo III e para 2028 na IA em produtos regulados. As proibições, a alfabetização em IA, as regras de GPAI e as obrigações de transparência não foram adiadas, exceto por um curto período de carência para a marcação em sistemas generativos mais antigos.
Precisamos de um certificado de alfabetização em IA ou de um responsável por IA?
Não. A Comissão afirma que nenhum dos dois é exigido e que não há formato de treinamento obrigatório. O que você precisa são medidas proporcionais para seus funcionários e terceirizados, e um registro que mostre o que foi feito.
Usar o ChatGPT no trabalho é alto risco?
Não para redigir, pesquisar ou traduzir. O risco depende do uso, então o mesmo assistente passa a fazer parte de um processo de alto risco se você o usa para ranquear candidatos ou decidir sobre crédito. Se você está comparando opções, nosso guia de alternativas ao ChatGPT compara os principais assistentes.
Quando os reguladores podem multar os grandes fabricantes de modelos?
A Comissão pode multar provedores de modelos GPAI a partir de 2026. Modelos que já estavam no mercado antes de as regras de GPAI entrarem em vigor, em 2025, têm até 2027 para cumpri-las integralmente, segundo as diretrizes de GPAI da Comissão.