

Phishing AI berhasil karena ciri-ciri lamanya sudah hilang. Salah ketik dan suara orang asing kini digantikan email yang fasih, suara kloning, dan pada kasus terburuk, panggilan video penuh wajah yang Anda kenal. Kabar baiknya untuk bisnis kecil: kontrol yang menghentikan versi mahalnya sebagian besar gratis. Konfirmasi setiap perubahan pembayaran dengan menelepon nomor yang sudah Anda miliki, wajibkan dua orang untuk mencairkan dana, dan pindahkan login ke passkey.
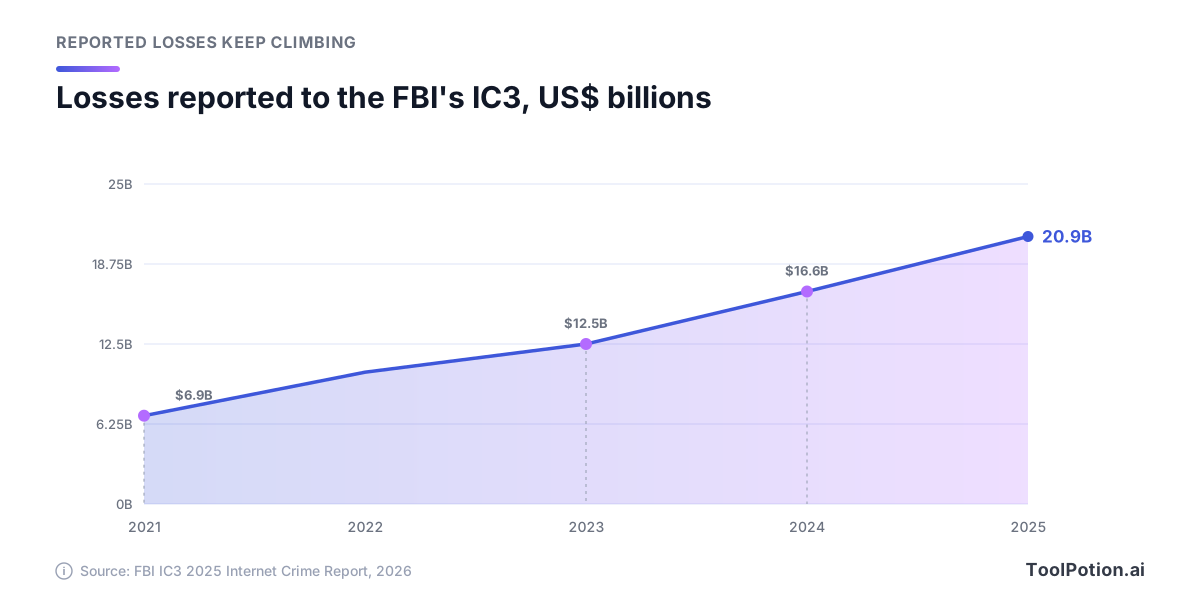
Taruhannya terus naik. Internet Crime Complaint Center (IC3) milik FBI mencatat 1.008.597 laporan dan kerugian sebesar $20,877 miliar untuk 2025, naik 26% dari tahun sebelumnya, dan business email compromise (BEC) saja menyebabkan kerugian $3,05 miliar (laporan FBI IC3 2025). Laporan yang sama mencatat 22.364 laporan yang menyebut AI, dengan kerugian $893 juta.
Data industri tahun ini menunjukkan arah yang sama. Microsoft menyebut 93% serangan voice phishing dalam datanya berhasil menahan korban di telepon cukup lama untuk memulai penipuan (Microsoft Digital Defense Report 2026), dan Verizon menemukan bahwa umpan via suara dan pesan teks memiliki rasio klik median 40% lebih tinggi daripada email dalam simulasi phishing (Verizon 2026 DBIR). Panduan ini ditujukan bagi pemilik usaha serta kepala keuangan atau kantor di perusahaan berisi 5-100 orang yang tidak punya tim keamanan.
Apa kata angka 2026 tentang penipuan AI
Kerugian kejahatan siber yang dilaporkan sudah naik tiga kali lipat dalam empat tahun, bahkan sebelum AI dihitung. Angka IC3 di bawah ini adalah yang dilaporkan korban kepada FBI, jadi total sebenarnya lebih tinggi.
Baca angka AI dengan cermat, karena angkanya berlawanan dengan hype. IC3 menandai laporan sebagai terkait AI jika laporan korban menyebut AI. Dengan ukuran itu, BEC yang menyebut AI hanya 135 laporan dan sekitar $30 juta pada 2025. Itu kira-kira 1% dari $3,05 miliar total kerugian BEC. Uang yang bertanda AI sebagian besar ada di penipuan investasi.
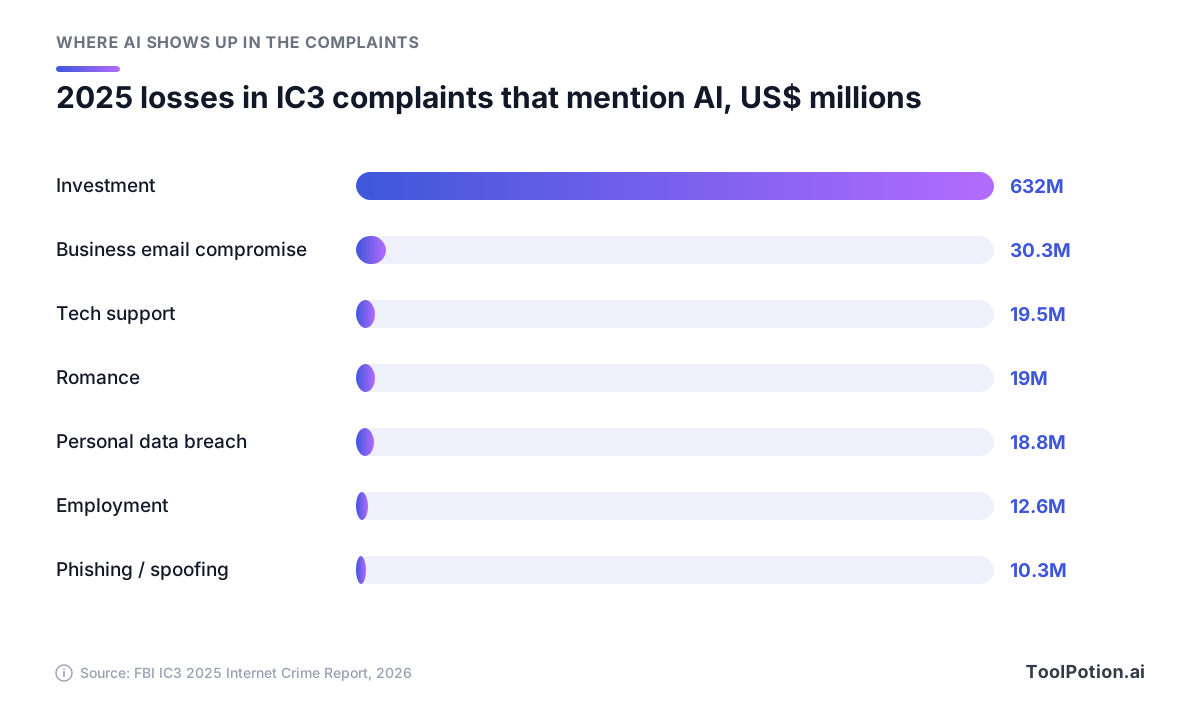
Dua pembacaan ini berlaku sekaligus. FBI menduga jumlah laporan AI lebih rendah dari kenyataan: laporan investasi dengan kaitan AI mencatat kerugian lebih dari $632 juta, sementara seluruh penipuan investasi merugikan lebih dari $8 miliar, yang menurut biro itu menunjukkan banyak korban tidak sadar AI terlibat. Namun kerugian bisnis tetap mengalir lewat permintaan paling tua: bayar ke rekening baru ini, hari ini.
Itulah posisi panduan ini. AI mengubah seberapa meyakinkan sebuah permintaan terlihat. AI tidak mengubah apa yang diminta. Lindungi pembayaran, login, dan keputusan perekrutan, maka Anda aman entah penyerang memakai AI atau tidak.
Enam penipuan yang kini tampak profesional
Tidak ada yang baru dari semua ini. Masing-masing menjadi lebih murah atau lebih meyakinkan dalam dua tahun terakhir, dan masing-masing punya kasus yang terdokumentasi.
Phishing yang fasih dalam skala besar
IC3 menyatakan generator berbasis chat bisa dengan cepat menulis email beraroma resmi yang meniru CEO perusahaan dan memuat tautan phishing atau instruksi transfer, memakai jenis asisten yang sama dengan yang dipakai staf Anda, seperti ChatGPT. Volumenya pergeseran yang lebih besar. Microsoft menghitung lebih dari 46 juta serangan peniruan email bisnis dan lebih dari 145 juta serangan phishing kode QR dalam 12 bulan terakhir. Kini kit serangan hadir dengan AI bawaan: layanan Kali365, yang ditandai FBI awal tahun ini, menjual umpan buatan AI bersama perangkat pembajak akun Microsoft 365 (FBI IC3).
Suara kloning dari beberapa detik audio
Pada 2024, OpenAI menyatakan Voice Engine-nya bisa menghasilkan ucapan natural yang sangat mirip pembicara aslinya dari satu sampel berdurasi 15 detik, dan merekomendasikan agar autentikasi berbasis suara untuk rekening bank dihentikan bertahap (OpenAI). Kloning komersial mudah dijangkau. Ketika Consumer Reports menilai enam produk kloning suara pada 2025, empat di antaranya, termasuk ElevenLabs, hanya meminta peneliti mencentang kotak yang menyatakan mereka berhak mengkloning suara tersebut. (Rangkuman kami tentang AI voice generator membahas penggunaan yang sah.)
Telepon adalah tempat semua ini berujung. IC3 mencatat lebih dari $5 juta kerugian pada 2025 akibat penipuan darurat yang mengkloning suara kerabat. Di dalam perusahaan, bentuknya berupa panggilan atau pesan suara dari "CEO" lewat WhatsApp. LastPass mengungkap satu kasus pada 2024: seorang karyawan menerima panggilan, pesan teks, dan pesan suara berisi audio deepfake sang chief executive, lalu melaporkannya karena datang di luar saluran normal dengan desakan yang kuat.
Panggilan video deepfake
Setiap tim keuangan sebaiknya tahu kasus Arup. Pada 2024, seorang karyawan di kantor Hong Kong perusahaan teknik itu menerima pesan tentang transaksi rahasia, lalu bergabung dalam panggilan video dengan orang-orang yang tampak dan terdengar seperti CFO dan rekan kerja. Semuanya palsu. Karyawan itu mengirim HK$200 juta, sekitar US$25,6 juta, dalam 15 transaksi (CNN). Arup menyatakan tidak ada sistem internalnya yang diretas, jadi kerugian itu berasal dari membujuk manusia, bukan dari membobol sistem.
Pihak lain sudah mencoba taktik yang sama. Penipu menirukan chief executive WPP, Mark Read, pada 2024 dengan suara kloning dan rekaman YouTube dalam rapat Microsoft Teams, dan gagal. Tahun lalu, perusahaan keamanan Huntress menjelaskan panggilan Zoom saat deepfake para pemimpin perusahaan itu sendiri membujuk seorang karyawan memasang ekstensi palsu yang membawa malware. Penipuan ini punya pola, dan setiap tahapnya menyediakan titik pemeriksaan tempat tim kecil bisa menghentikannya.
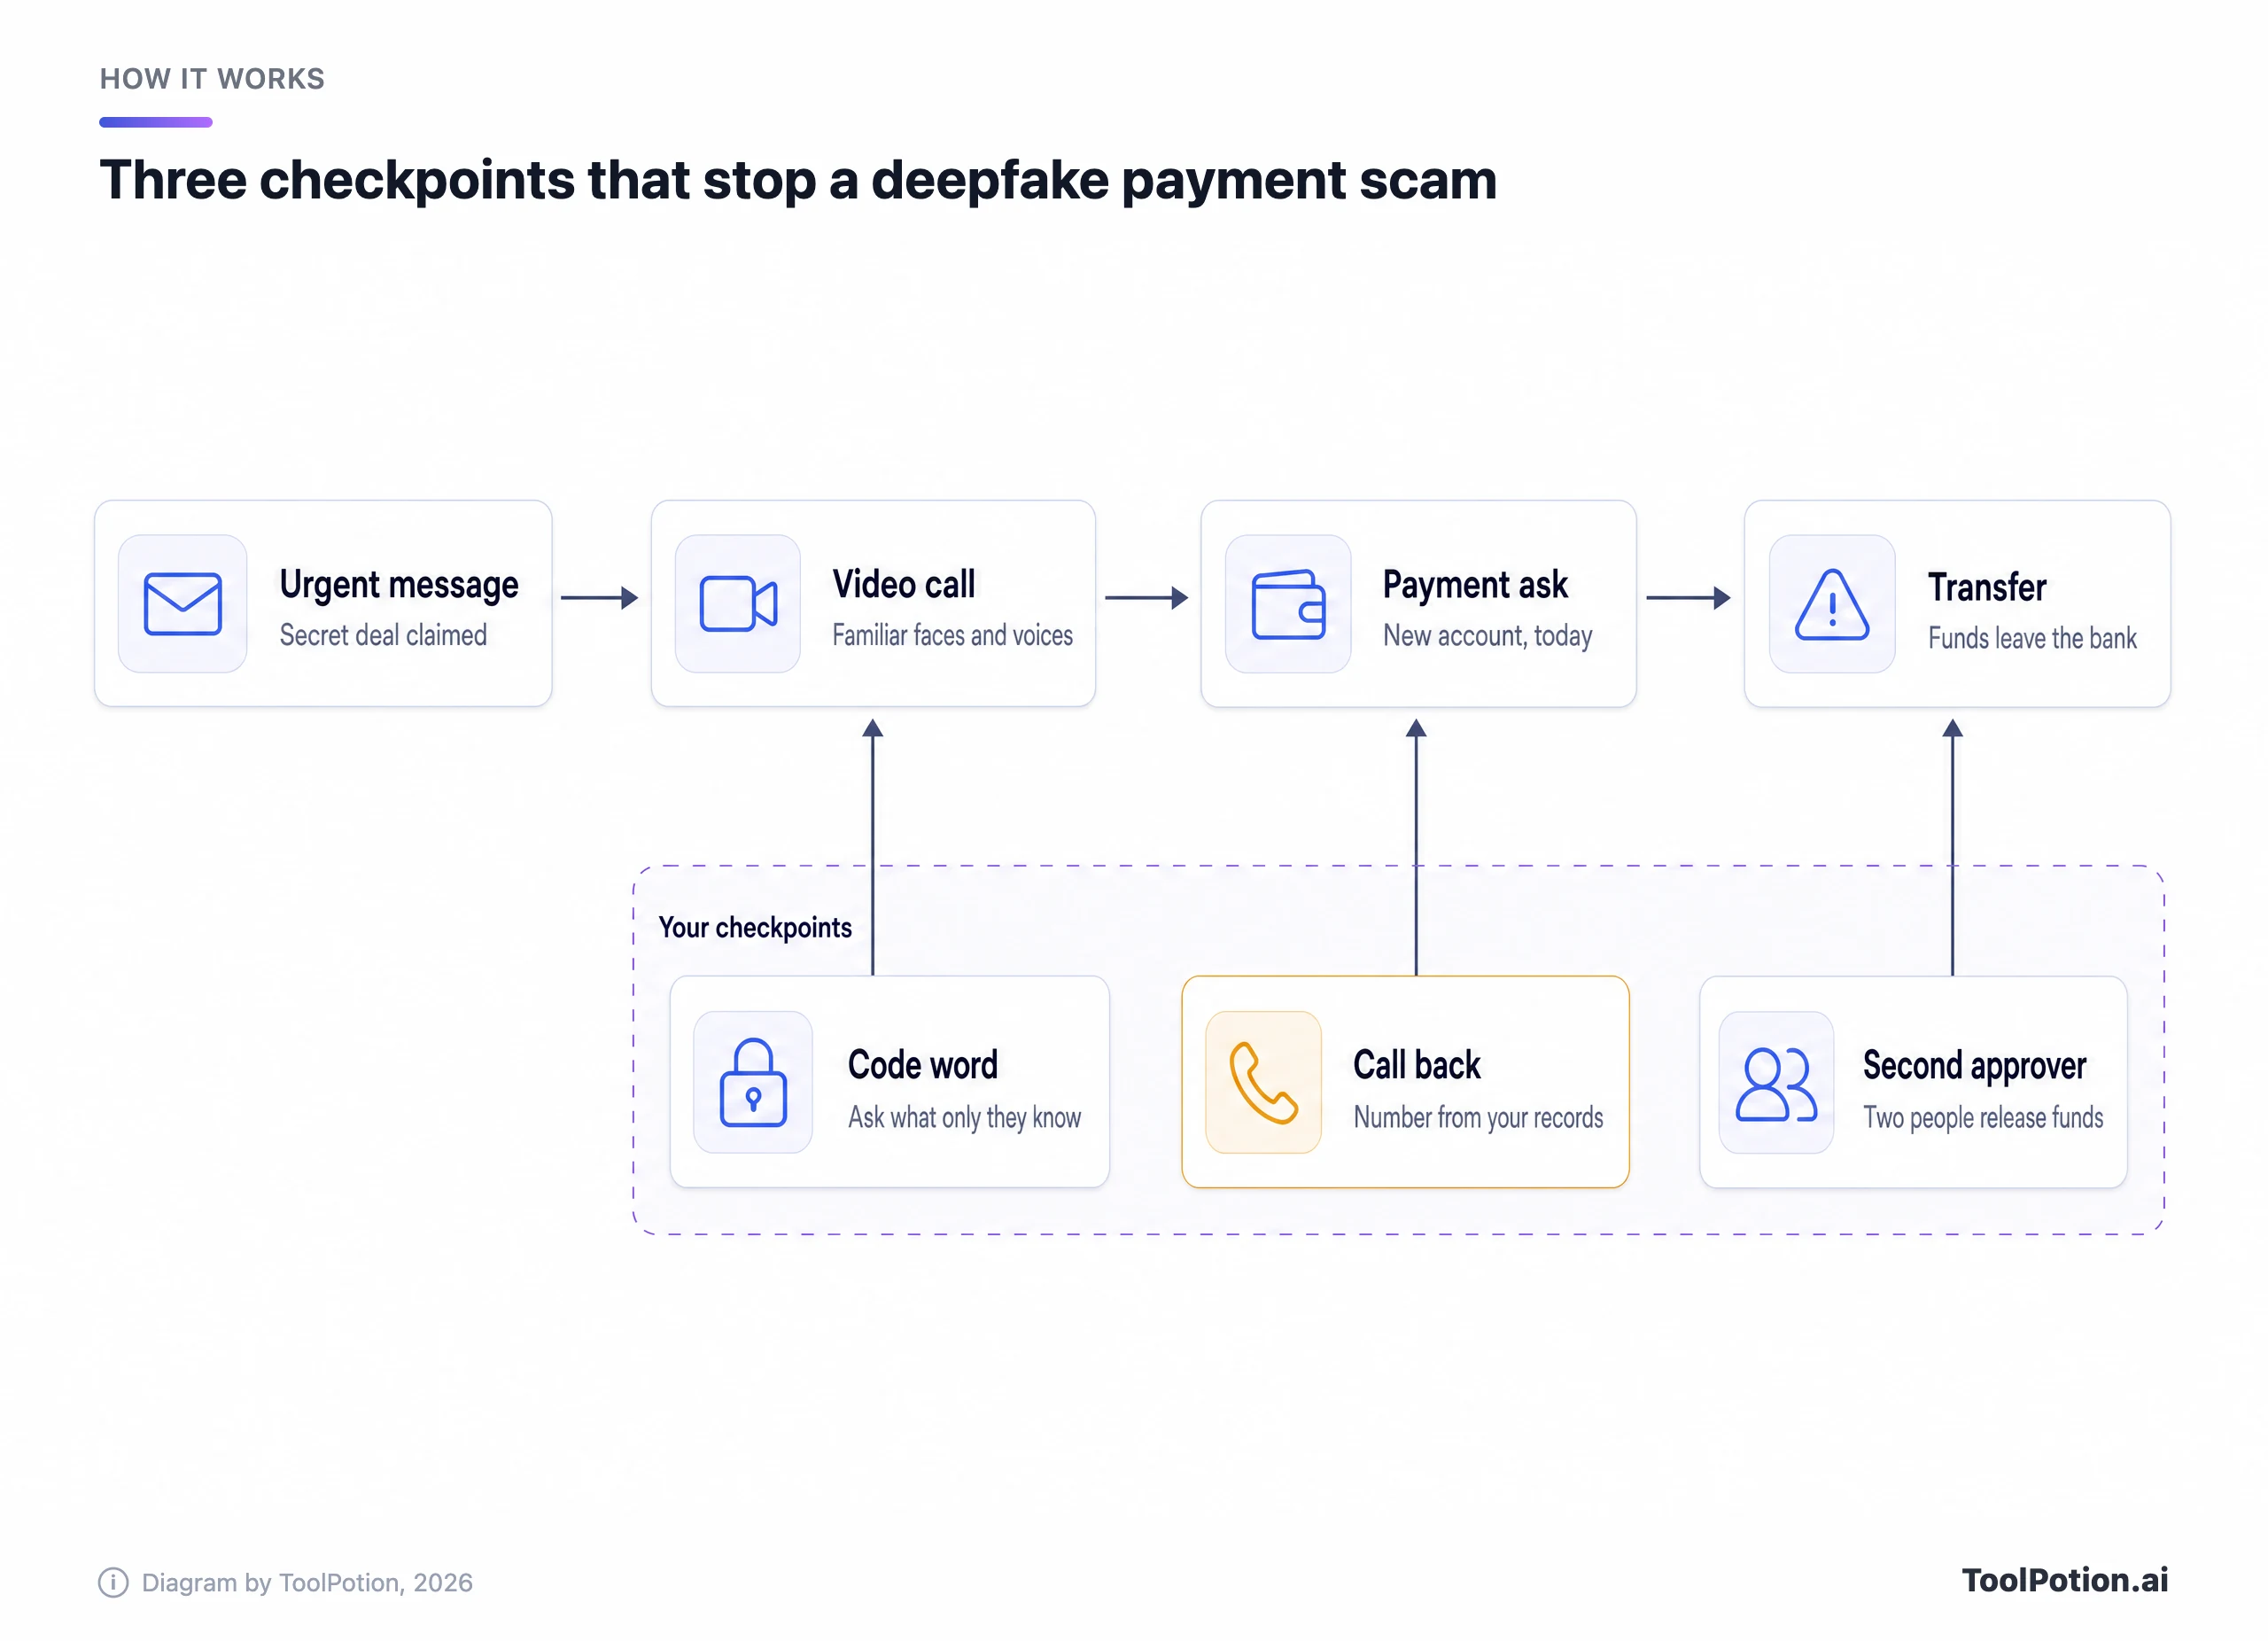
Tidak satu pun dari ketiga titik pemeriksaan itu meminta siapa pun mengenali pemalsuan. Semuanya tetap bekerja meski videonya sempurna, dan itulah alasan ketiganya ada di urutan teratas daftar Anda.
Perubahan vendor dan faktur palsu
Ini masih yang terbesar: $3,05 miliar dari 24.768 laporan BEC pada 2025. Versi yang paling umum adalah pesan, sering dari kotak surat vendor asli yang sudah diambil alih, yang menyatakan detail bank berubah. Karena emailnya asli, pesan itu bisa lolos pemeriksaan teknis yang lazim. Yang menangkapnya adalah seseorang yang mengonfirmasi perubahan itu lewat nomor yang sudah dikenal.
Kandidat palsu dan perekrut palsu
Perekrutan kini menjadi pintu masuk. FBI memperingatkan bahwa pekerja TI Korea Utara menyamarkan identitas mereka, sering dibantu fasilitator di AS, untuk mendapat pekerjaan jarak jauh, kadang dengan satu orang lolos wawancara dan orang lain yang mengerjakan tugasnya (FBI IC3). Laporan IC3 2025 menggambarkan wawancara yang gerak bibirnya tidak cocok dengan audio, dengan tujuan umumnya akses jaringan, bukan uang. Penipuan sebaliknya menyasar pencari kerja yang mengira sudah diterima: kategori penipuan ketenagakerjaan IC3 merugi $363 juta pada 2025, naik dari $70 juta dua tahun sebelumnya.
Kit yang melewati MFA Anda
Kode pesan teks dan notifikasi aplikasi autentikator tidak menghentikan kit phishing yang lebih baru. Tycoon2FA, yang dilumpuhkan Microsoft dan aparat penegak hukum tahun ini, menangkap kata sandi dan kode sekali pakai secara real time, dan Microsoft menyatakan pada pertengahan 2025 kit itu menyumbang sekitar 62% upaya phishing yang diblokirnya. Kali365 membuat orang mengetik kode perangkat di halaman Microsoft asli, sehingga menyerahkan token yang tidak butuh kata sandi atau MFA. Consent phishing membuat pengguna menyetujui aplikasi berbahaya, dan FBI memperingatkan bahwa mengganti kata sandi tidak mencabut izin itu (FBI IC3).
Kontrol gratis yang menghentikan sebagian besar kerugian
Urutkan pertahanan berdasarkan apa yang dihentikan per dolar, dan tiga teratas tidak berbiaya. Semuanya adalah aturan yang ditulis dan dijalankan setiap kali, dan berlaku entah permintaan datang sebagai email, suara kloning, atau wajah di layar.
- Konfirmasi setiap perubahan detail bank atau penerima baru dengan menelepon nomor yang sudah Anda miliki, dari berkas vendor, kontrak, atau direktori staf. Jangan pernah memakai nomor di pesan atau caller ID.
- Wajibkan dua orang untuk mencairkan pembayaran di atas batas yang Anda tetapkan, dan minta orang kedua memeriksa bahwa telepon balik sudah dilakukan.
- Sepakati kata sandi atau pertanyaan tantangan untuk permintaan uang di antara staf keuangan dan pimpinan, dan jangan taruh di email maupun chat.
Telepon balik adalah yang terkuat karena memindahkan percakapan ke saluran yang tidak dikuasai penyerang. Saran FBI untuk penipuan suara AI sama: tutup telepon, cari sendiri nomor organisasinya, lalu hubungi langsung (FBI IC3). Tambahkan aturan tidak ada perubahan detail bank di hari yang sama, dan setiap skrip "kesepakatan ditutup dalam satu jam" kehilangan tekanannya.
Persetujuan dua orang menangkap apa yang terlewat oleh satu orang yang terburu-buru. Di Arup, satu karyawan memindahkan uang dalam 15 transfer. Penyetuju kedua yang harus mengonfirmasi telepon balik berarti penipu harus memperdaya dua orang, dua kali. Tanyakan kepada bank Anda apakah platform bisnisnya mendukung dual control untuk transfer kawat dan ACH. Jika Anda mengotomatiskan utang usaha, lihat panduan kami tentang AI di bidang keuangan dan akuntansi.
Kata sandi rahasia terdengar kuno sampai Anda melihatnya bekerja. Pada 2024, seorang eksekutif Ferrari menerima telepon dari seseorang yang menirukan aksen Italia selatan CEO Benedetto Vigna. Ia menanyakan judul buku yang beberapa hari sebelumnya direkomendasikan Vigna kepadanya, dan telepon itu berakhir mendadak (Fortune). FBI menyarankan kata rahasia untuk keluarga dengan alasan yang sama. Untuk tim, pilih frasa yang tidak pernah muncul secara tertulis.
Satu lagi aturan gratis: perlakukan setiap permintaan lewat saluran tak lazim sebagai belum terverifikasi. Pemalsuan LastPass mencolok sebagian karena "CEO" muncul di WhatsApp, dan pimpinan WPP memperingatkan staf bahwa akun dengan fotonya bukan bukti itu dirinya. Tuliskan saluran mana yang dipakai perusahaan Anda untuk urusan uang dan akses. Seluruh rutinitasnya muat dalam satu halaman yang bisa ditempel di dekat orang yang membayar tagihan.
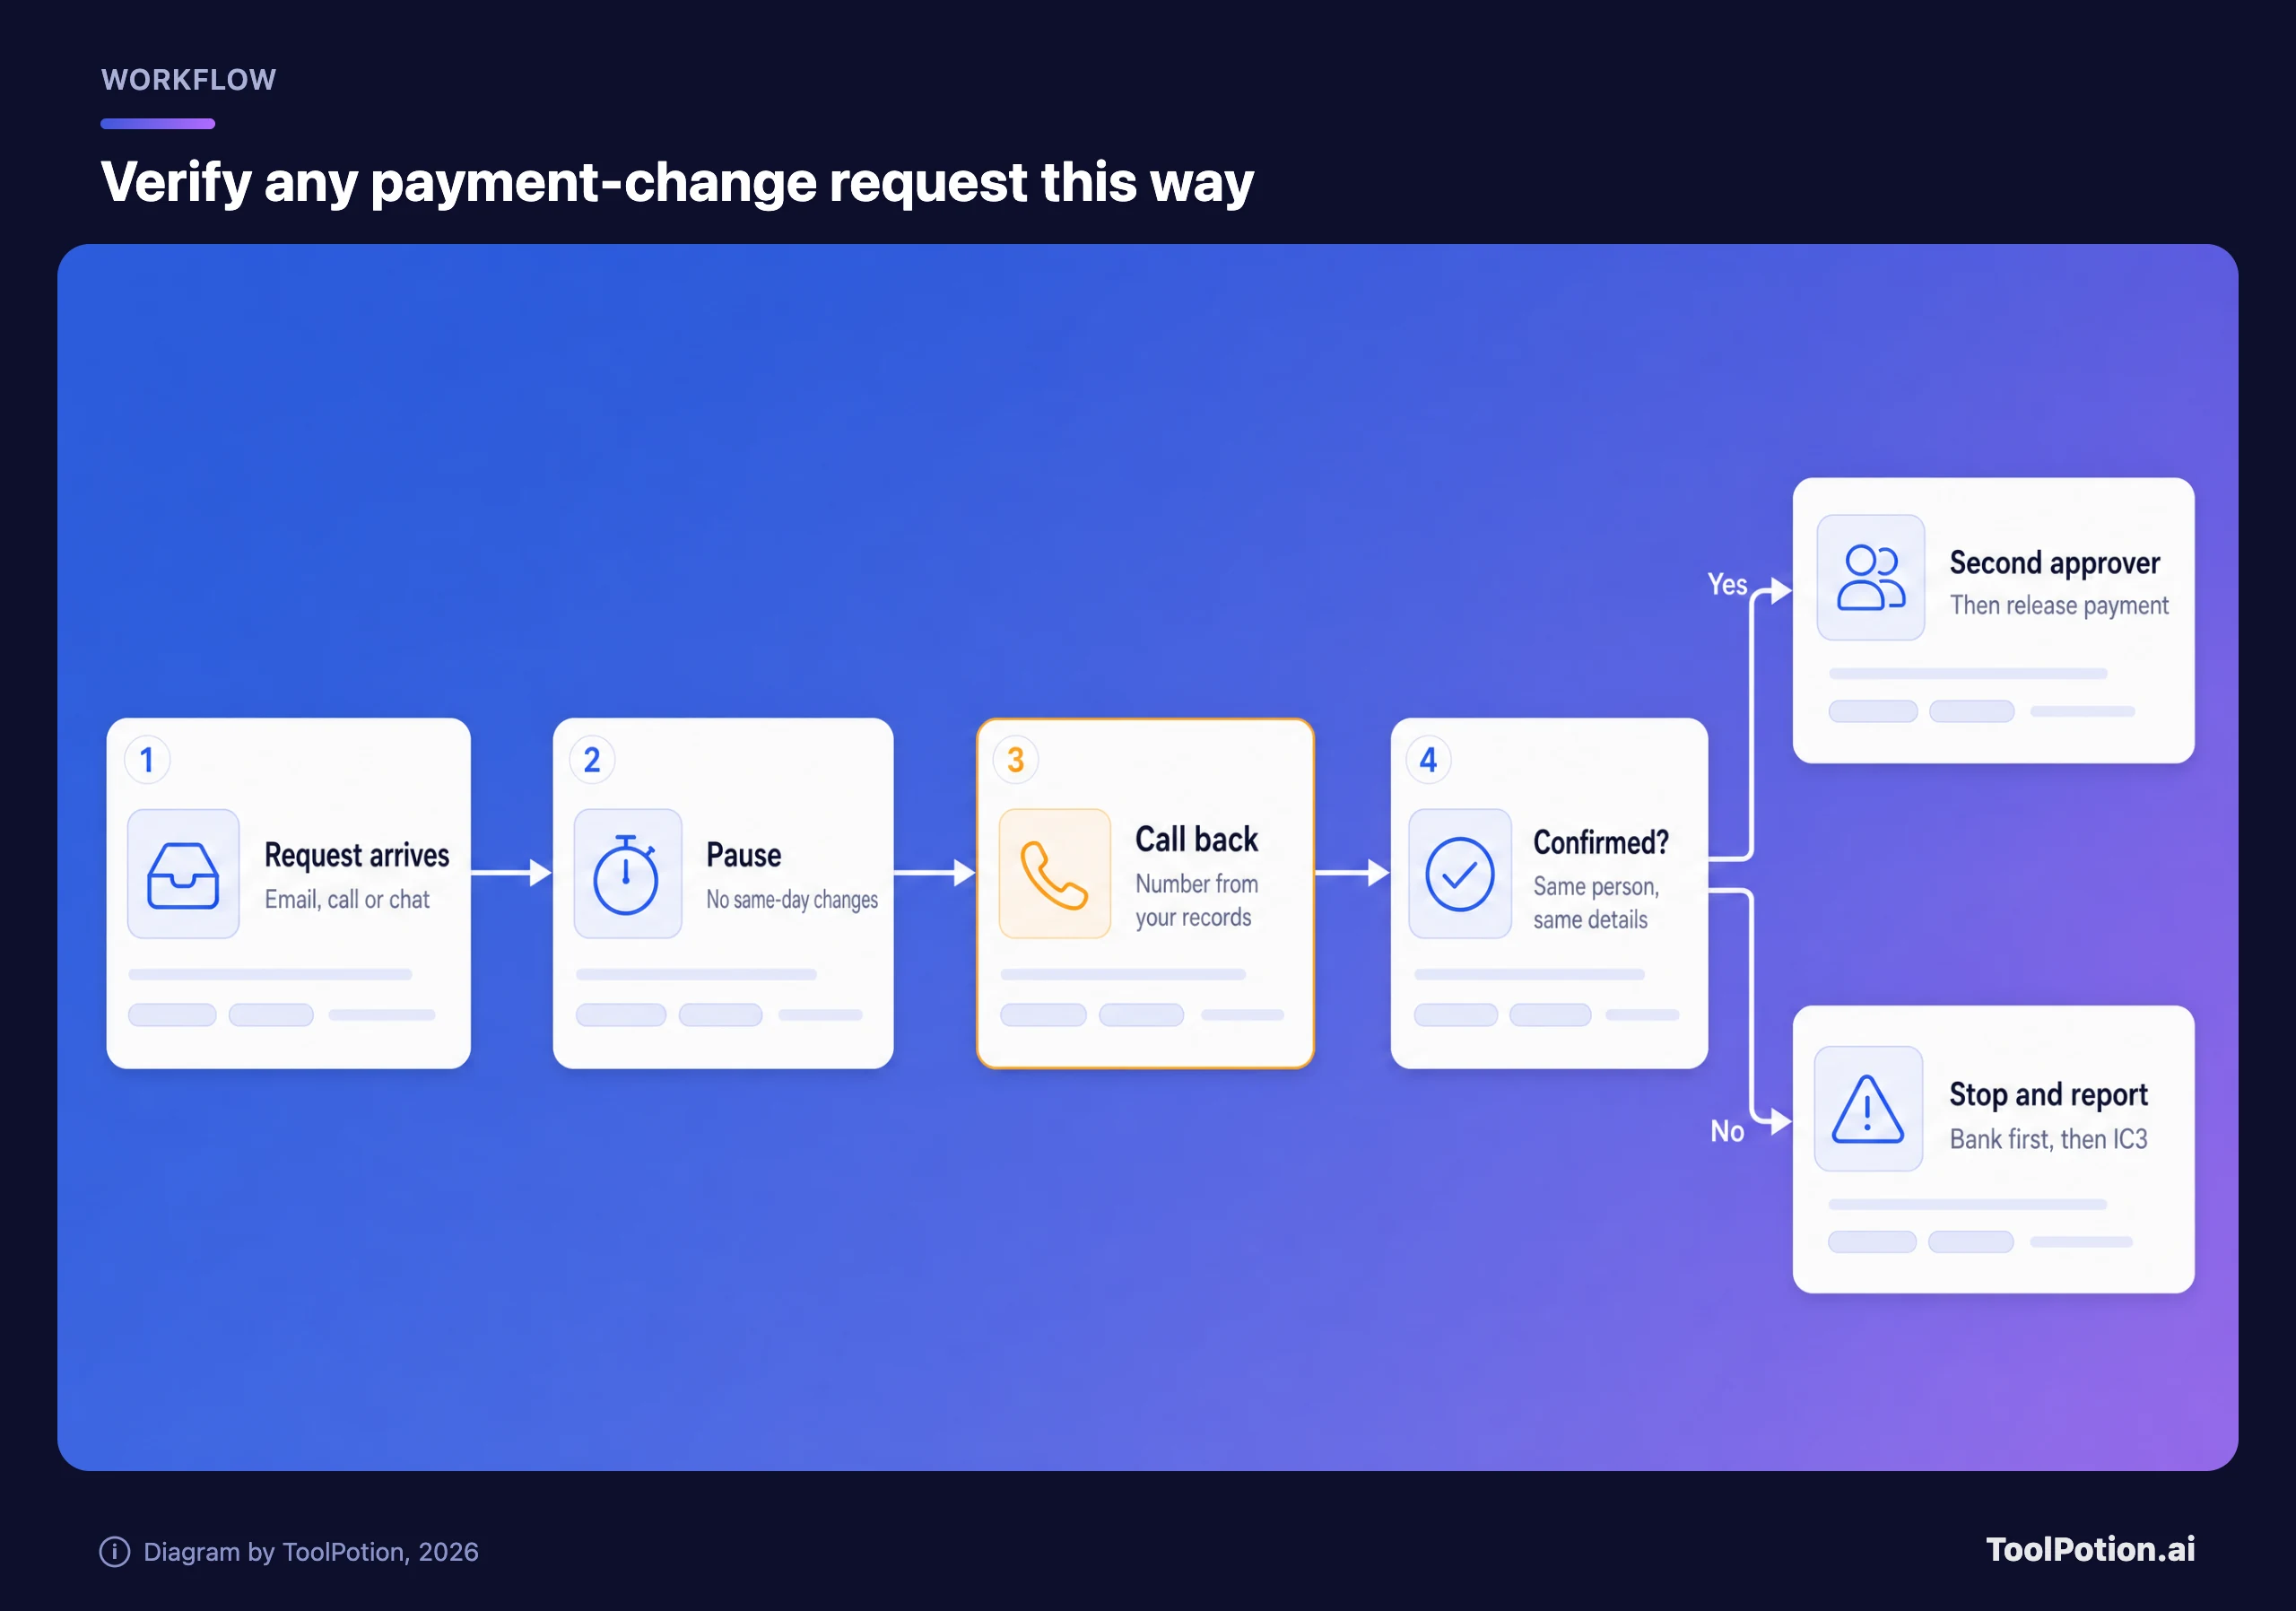
Langkah berwarna kuning itulah yang terpenting. Semua yang ada di sekitarnya dibuat untuk memastikan telepon balik terjadi sebelum uang berpindah. Saat sebuah pesan masuk dan Anda ragu, tiga pertanyaan di bawah ini mencakup permintaan yang membuat Anda kehilangan uang: pembayaran, kode, dan instalasi.
Sebagian besar jalur berakhir di tempat yang sama. Verifikasi lewat saluran yang sudah Anda percaya, baru bertindak.
Kontrol teknis yang layak dibayar
Proses menghentikan pembayaran. Teknologi menghentikan pengambilalihan akun yang sering datang lebih dulu, ketika penipu membaca kotak surat asli selama berminggu-minggu lalu mengirim faktur dengan waktu sempurna dari sana. Berikut urutan yang memberi tim kecil perlindungan terbanyak dengan biaya terkecil.
Passkey dulu, lalu tutup pintu samping
CISA menyebut MFA tahan phishing sebagai standar emas dan menyatakan satu-satunya bentuk yang tersedia luas adalah FIDO/WebAuthn, standar di balik passkey dan kunci keamanan perangkat keras (CISA). Kode SMS rentan terhadap phishing dan SIM swap, dan kode sekali pakai bisa dicuri lewat phishing. Mulailah dari siapa pun yang punya hak admin atau bisa memindahkan uang, lalu email semua orang. Laporan Microsoft 2026 menyebut MFA tahan phishing dan passkey sebagai pengaman terbaik terhadap serangan.
Passkey tidak menutup semua pintu, itulah mengapa peringatan Kali365 dan consent phishing penting. Untuk Microsoft 365, FBI merekomendasikan kebijakan conditional access yang memblokir login kode perangkat kecuali ada kebutuhan bisnis yang nyata. Dokumentasi Microsoft menyatakan pengguna secara default dapat menyetujui aplikasi membaca kotak surat mereka, dan merekomendasikan hanya mengizinkan persetujuan untuk aplikasi dari penerbit terverifikasi. Pada penyedia identitas lain, seperti Okta, cari dua kontrol yang sama. (Kerangka kami tentang privasi data AI membahas pertanyaan terkait: alat AI mana yang boleh melihat data perusahaan.)
Autentikasi email: yang kini diharapkan Gmail dan Outlook
SPF, DKIM, dan DMARC memungkinkan server penerima memeriksa bahwa email yang mengaku dari domain Anda memang berasal dari Anda. Gmail mewajibkan setiap pengirim menyiapkan SPF atau DKIM, dan pengirim 5.000 pesan atau lebih per hari membutuhkan ketiganya dengan alamat From yang selaras (Google). Outlook menerapkan aturan serupa pada pengirim bervolume tinggi (lebih dari 5.000 per hari) pada 2025, mewajibkan SPF dan DKIM lolos serta DMARC minimal p=none, atau email ditolak (Microsoft).
Sebagian besar bisnis kecil mengirim jauh di bawah 5.000 email per hari, jadi untuk apa repot? Karena DMARC pada level quarantine atau reject menghentikan penjahat mengirim email atas nama domain Anda yang persis sama ke penerima mana pun yang menegakkannya. DMARC tidak berguna melawan domain tiruan yang selisih satu huruf, atau penyerang di dalam kotak surat vendor asli. Mulai dari p=none, baca laporannya selama beberapa minggu, perbaiki pengirim sah seperti alat penagihan Anda, lalu perketat.
Password manager untuk semua orang
Kata sandi yang dipakai ulang mengubah satu login yang kena phishing menjadi lima. Paket Teams Bitwarden seharga $4 per pengguna per bulan, ditagih tahunan. 1Password mematok $8,99 per pengguna per bulan untuk Business, atau $24,95 per bulan untuk Teams Starter Pack yang mencakup 10 orang. Untuk kantor 10 orang, itu kira-kira $25 sampai $90 per bulan.
Penyaringan email dan simulasi
Di Microsoft 365, Defender for Office 365 Plan 1 berharga $2 per pengguna per bulan dan mencakup email, Teams, SharePoint, dan OneDrive, termasuk tautan berbahaya, kode QR, dan lampiran zero-day. Business Premium, seharga $22 per pengguna per bulan untuk hingga 300 pengguna, sudah menyertakan Defender for Office 365. Platform spesialis seperti Abnormal AI, Proofpoint, dan Mimecast berada di lapisan atasnya. Abnormal menjual deteksi perilaku yang ditujukan untuk BEC dan vendor email compromise, tidak mempublikasikan harga, dan menyatakan 30% perusahaan Fortune 500 memakainya, jadi bersiaplah menerima penawaran harga level enterprise. Mintalah setelah kontrol gratis berjalan.
Jalankan simulasi penipuan dua kali setahun, dan jangan hanya lewat email. Data Verizon menunjukkan umpan suara dan teks mengungguli email dalam simulasi, dan pretexting, yaitu penyerang membangun cerita yang meyakinkan sebelum meminta sesuatu, mencapai 6% dari seluruh pelanggaran dalam data 2026-nya. Telepon kejutan lima menit dari "bank" ke pembukuan Anda mengajarkan lebih banyak daripada satu jam slide. Berikut perbandingan pilihannya.
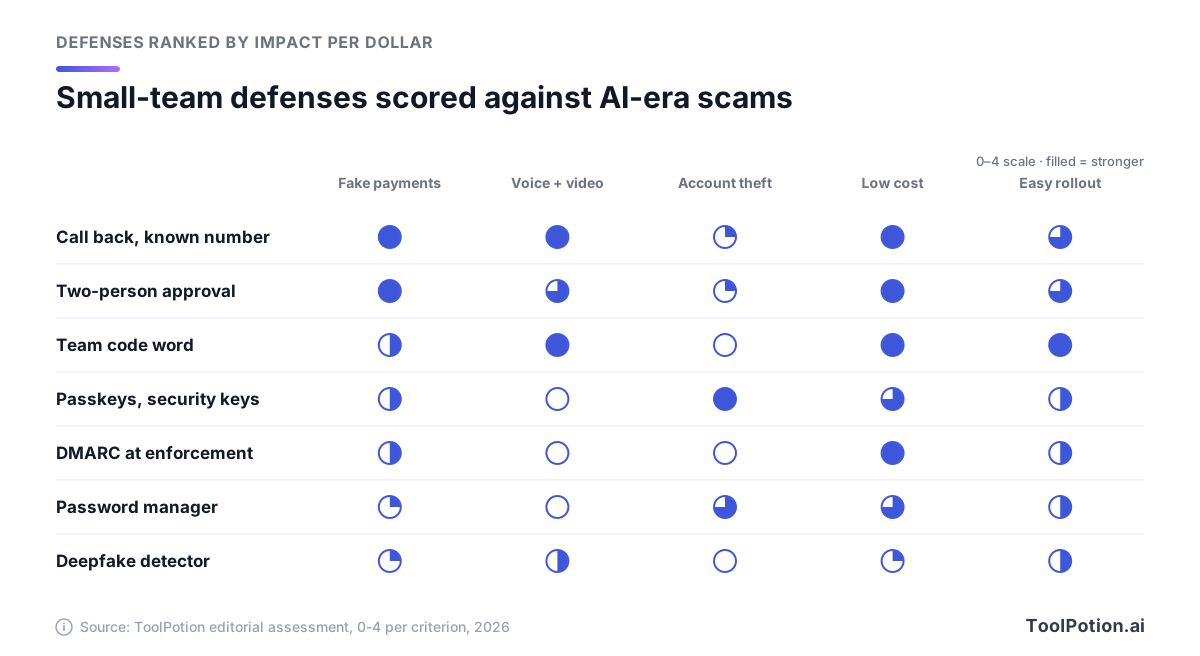
Skor ini penilaian editorial kami, bukan tolok ukur. Kontrol termurah di dua baris teratas juga yang menghentikan pembayaran palsu dan suara palsu. Passkey menguasai kolom pencurian akun. Pendeteksi deepfake tertinggal hampir di semua kolom, dan bagian berikutnya menjelaskan alasannya.
Apa yang bisa dan tidak bisa dilakukan deteksi deepfake
Vendor deteksi mengutip angka yang mengesankan. Pindrop menyatakan mampu mendeteksi deepfake audio dalam sekitar dua detik dan mengutip akurasi 99% terhadap engine yang dikenal. Sensity mengutip 98% pada dataset publik. Resemble AI, salah satu produk kloning suara yang dinilai Consumer Reports pada 2025, kini menempatkan deteksi di halaman depannya dan mengklaim 99,5% untuk audio. Perhatikan kualifikasinya: engine yang dikenal, dataset publik.
Pemalsuan di dunia nyata lebih sulit. Benchmark Deepfake-Eval-2024, yang dibangun dari deepfake yang beredar di media sosial, menemukan bahwa detektor open-source terkemuka kehilangan sekitar separuh akurasinya (diukur dengan AUC) dibandingkan set uji akademis yang lebih lama: 50% untuk video, 48% untuk audio, dan 45% untuk gambar (arXiv). Detektor komersial lebih baik tetapi masih kalah dari analis forensik terlatih. Manusia lebih buruk lagi. Dalam studi 2025 oleh vendor biometrik iProov, hanya 0,1% dari 2.000 partisipan yang berhasil memilah semua item asli dan palsu dengan benar.
Tips visual FBI masih layak diketahui: minta kandidat melambaikan tangan di depan wajahnya, dan perhatikan tangan yang terdistorsi atau jeda yang janggal. Gunakan sebagai alarm. Generator berkembang lebih cepat daripada daftar periksa.
Arah yang lebih menjanjikan memeriksa perangkat, bukan piksel. Google mulai meluncurkan deteksi panggilan palsu di Android tahun ini, dimulai dari ponsel Pixel: saat seorang kontak menelepon, ponsel memeriksa ke perangkat asli kontak tersebut, dan jika perangkat itu tidak sedang menelepon, Anda mendapat peringatan untuk menutup telepon. Fitur ini hanya bekerja jika kedua orang memakai aplikasi Telepon Google (serta aplikasi kontak dan pesan Google) di Android 12 atau lebih baru, jadi anggaplah sebagai bonus, bukan kontrol. Tidak ada yang perlu menilai seberapa nyata suara itu terdengar.
Jadi siapa yang perlu membeli detektor? Contact center yang mengautentikasi penelepon lewat suara, perusahaan yang merekrut staf jarak jauh dalam jumlah besar, dan perusahaan yang eksekutifnya banyak beraktivitas di video. Reality Defender punya tier developer gratis dengan 50 pemindaian audio atau gambar per bulan plus produk untuk panggilan dan rapat video, dan ekstensi gratis Hive AI Detector memeriksa gambar, video, teks, dan audio. Untuk firma 20 orang, ini adalah lapisan kedua. Jika detektor mengatakan sebuah panggilan asli, Anda tetap menelepon balik. Papan alat keamanan siber AI kami memantau kategori yang lebih luas.
Perekrutan kini menjadi permukaan serangan
Karyawan palsu dengan laptop dan login admin bisa menimbulkan kerusakan lebih besar daripada faktur palsu. Panduan FBI untuk mengenali pekerja TI Korea Utara juga berlaku baik untuk setiap perekrutan jarak jauh:
- Wajibkan video dengan latar belakang terlihat, dan minta kandidat melambaikan tangan di depan wajahnya, yang bisa membuat video buatan AI mengalami glitch.
- Verifikasi riwayat kerja dan pendidikan langsung ke perusahaan dan sekolah terkait.
- Cocokkan foto, nama, dan detail kontak dengan profil sosial dan situs portofolio.
- Kirim perangkat hanya ke alamat yang tertera pada identitas orang tersebut.
- Waspadai pergantian orang setelah penawaran kerja, karena FBI pernah menemukan satu orang mewawancarai dan orang lain mengerjakan pekerjaannya.
Untuk posisi dengan akses admin, layanan verifikasi identitas seperti Nametag memeriksa dokumen dan biometrik saat perekrutan, onboarding, dan reset help desk, dan layanan ini memasarkan dirinya secara langsung untuk melawan pekerja TI Korea Utara. Jika Anda memakai penyaringan AI dari papan alat rekrutmen kami, tambahkan pemeriksaan identitas di atasnya.
Merek Anda juga bisa dipinjam dari sisi sebaliknya, oleh pemberi kerja palsu yang "merekrut" pencari kerja lalu mengambil uang mereka. Taruh satu baris di halaman karier Anda yang menyebut domain email tempat Anda merekrut dan bahwa Anda tidak pernah memungut biaya dari kandidat atau meminta mereka membeli perlengkapan.
Rencana pertahanan 30 hari
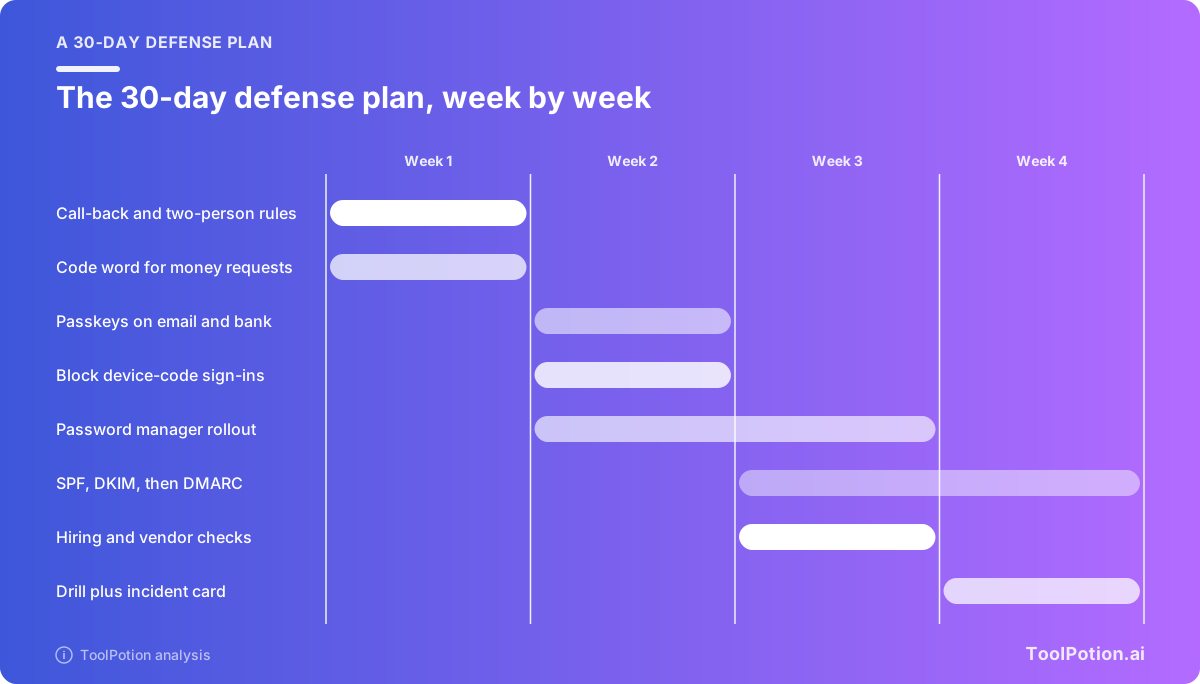
Tiga puluh hari cukup bagi tim kecil untuk menutup sebagian besar celah di atas. Urutannya penting. Aturan uang didahulukan karena gratis dan melindungi kerugian terbesar, lalu akun, lalu domain email, lalu orang.
Minggu 1: aturan uang
Tulis aturan telepon balik dan persetujuan dua orang dalam satu halaman, tetapkan batas persetujuan, dan susun satu daftar detail bank dan nomor telepon setiap vendor dari catatan Anda sendiri. Sepakati kata sandi rahasia secara langsung dengan siapa pun yang bisa memindahkan uang. Lalu tanyakan kepada bank Anda dual control apa yang didukungnya, nomor mana yang menjangkau tim fraud di luar jam kerja, dan bagaimana cara menarik kembali transfer. IC3 mencatat bahwa kebijakan pemulihan bank berbeda-beda, jadi pelajari kebijakan bank Anda sekarang.
Minggu 2: akun
Aktifkan passkey atau kunci keamanan untuk admin, staf keuangan, dan login bank, lalu email semua orang, dan hapus cadangan pesan teks untuk admin. Blokir login kode perangkat dan batasi persetujuan aplikasi. Mulai password manager bersama tim keuangan.
Minggu 3: domain, perekrutan, dan pemasok
Terbitkan SPF dan DKIM, tambahkan DMARC pada p=none dan mulai baca laporannya. Tuliskan pemeriksaan perekrutan ke dalam tahap rekrutmen Anda dan tambahkan catatan di halaman karier. Tanyakan kepada lima pemasok teratas Anda bagaimana mereka akan mengonfirmasi perubahan detail bank dengan Anda, dan beri tahu mereka bagaimana Anda akan mengonfirmasi perubahan milik Anda.
Minggu 4: orang
Jalankan simulasi: telepon ke bagian pembukuan dari "CEO" yang meminta transfer mendesak, plus umpan pesan teks ke semua orang. Lakukan evaluasi tanpa menyalahkan. Pindahkan DMARC ke quarantine setelah pengirim sah lolos, dan tempel checklist jam pertama di bawah ini dekat orang yang membayar tagihan. Lalu nilai pengaturan Anda, dan ulangi enam bulan lagi.
Jika skor Anda di bawah 7, mulailah dari dua kotak pertama. Keduanya yang langsung menjaga uang.
Satu jam pertama setelah uang keluar
Jika pembayaran jatuh ke tangan penipu, waktu lebih penting daripada urusan administrasi. Recovery Asset Team milik IC3 bekerja sama dengan bank untuk membekukan dana curian, dan pada 2025 berhasil membekukan $679 juta dari $1,16 miliar yang dikejarnya, tingkat keberhasilan 58%. Jalankan langkah-langkah ini secara berurutan.
- Telepon jalur fraud bank Anda dan minta penarikan kembali pembayaran, beserta dokumen indemnifikasi apa pun yang dibutuhkan.
- Ajukan laporan di ic3.gov dengan detail transaksi lengkap (jumlah, tanggal, kedua bank, nomor rekening, referensi), berapa pun nominalnya.
- Kunci kotak surat yang diretas: reset kata sandi, keluarkan semua sesi, dan hapus izin aplikasi yang tidak dikenal, karena mengganti kata sandi saja tidak mencabut akses aplikasi.
- Peringatkan vendor atau pelanggan yang identitasnya dipakai, lewat nomor dari catatan Anda, dan hentikan pembayaran lain ke rekening baru itu.
- Simpan bukti: email dengan header lengkap, log panggilan, dan pesan chat.
- Laporkan ke polisi setempat, dan beri tahu perusahaan asuransi siber Anda jika punya.
- Abaikan siapa pun yang menawarkan memulihkan uang dengan imbalan biaya. FTC memperingatkan tahun ini bahwa penipu pemulihan menyamar sebagai lembaga pemerintah dan firma hukum, dan organisasi yang sah tidak pernah meminta uang untuk membantu Anda mendapatkan pengembalian dana.
Berkas kasus IC3 sendiri menunjukkan apa yang didapat dari pelaporan cepat. Kantor pemerintah kota di Oregon berhasil menarik kembali transfer $6 juta karena rekening penerima sudah dibekukan setelah laporan sebelumnya. Pembeli rumah yang mentransfer lebih dari $449.000 setelah menerima email palsu dari pengacara mereka mendapati seluruh jumlahnya masih tertahan setelah IC3 menghubungi bank penerima.
Pertanyaan yang sering diajukan
Bisakah filter email menangkap phishing buatan AI?
Sebagian. Defender for Office 365 memeriksa tautan, kode QR, dan lampiran, yang semuanya tidak bergantung pada seberapa fasih emailnya. Pesan dari akun vendor asli yang sudah diretas lebih sulit, karena lolos pemeriksaan autentikasi. Untuk itulah aturan telepon balik ada.
Berapa banyak audio yang dibutuhkan untuk mengkloning suara?
Sangat sedikit. OpenAI menyatakan 15 detik cukup untuk Voice Engine-nya. Jika pimpinan Anda berbicara di podcast, webinar, atau video sosial, anggap suara mereka bisa dikloning dan andalkan telepon balik serta kata sandi rahasia, bukan pengenalan suara.
Apakah autentikasi dua faktor via pesan teks masih lebih baik daripada tidak ada?
Ya, sebagai solusi sementara. CISA mencantumkan kode SMS dan suara sebagai rentan terhadap phishing dan SIM swap, dan kit seperti Tycoon2FA menangkap kode sekali pakai secara real time. Pindahkan admin dan staf keuangan ke passkey lebih dulu.
Seperti apa kata sandi rahasia tim yang baik?
Pendek, tidak pernah ditulis di email atau chat, dan dibagikan langsung kepada orang-orang yang memindahkan uang. Ganti saat ada yang keluar. Pertanyaan tentang hal pribadi yang baru terjadi, seperti buku Ferrari tadi, juga berhasil.
Apakah bank akan mengembalikan pembayaran yang kami otorisasi sendiri?
Jangan berasumsi begitu. IC3 mencatat bahwa lembaga keuangan punya kebijakan yang berbeda-beda soal pemulihan dana. Tanyakan sekarang kepada bank Anda apa yang dilakukannya untuk transfer penipuan, dan periksa apakah asuransi siber Anda menanggung kerugian akibat rekayasa sosial.