

Para peneliti yang menemukan bug PHP2Shell blak-blakan soal apa yang bisa dan tidak bisa dilakukan AI dalam toolchain mereka. "Tidak ada model yang mampu menemukan 'semua bug' hanya dengan prompt sederhana. Setidaknya untuk saat ini," tulis perusahaan keamanan Calif dalam laporannya, seperti dikutip TechCrunch. Ingat kalimat itu saat Anda melihat berita utama tentang mesin yang menemukan celah lebih cepat daripada manusia bisa memperbaikinya. Judul-judul itu sebagian besar benar, tetapi detailnya lebih aneh.
Sejumlah cerita terpisah bermuara pada satu titik yang sama. Google meluncurkan model yang dibuat untuk memburu kerentanan. Anthropic menerbitkan rantai exploit dari model yang belum dirilisnya. OpenAI mengatakan agen-agennya sendiri menemukan celah di sebuah library kompresi yang banyak dipakai. Dan bahasa web paling umum di dunia membutuhkan patch darurat. Berikut bagaimana semuanya saling terkait, siapa yang diuntungkan, dan apa yang bisa dilakukan pemilik situs kecil sebelum makan siang.
Bug PHP-nya sudah lama. Yang berubah adalah siapa yang bisa memanfaatkannya
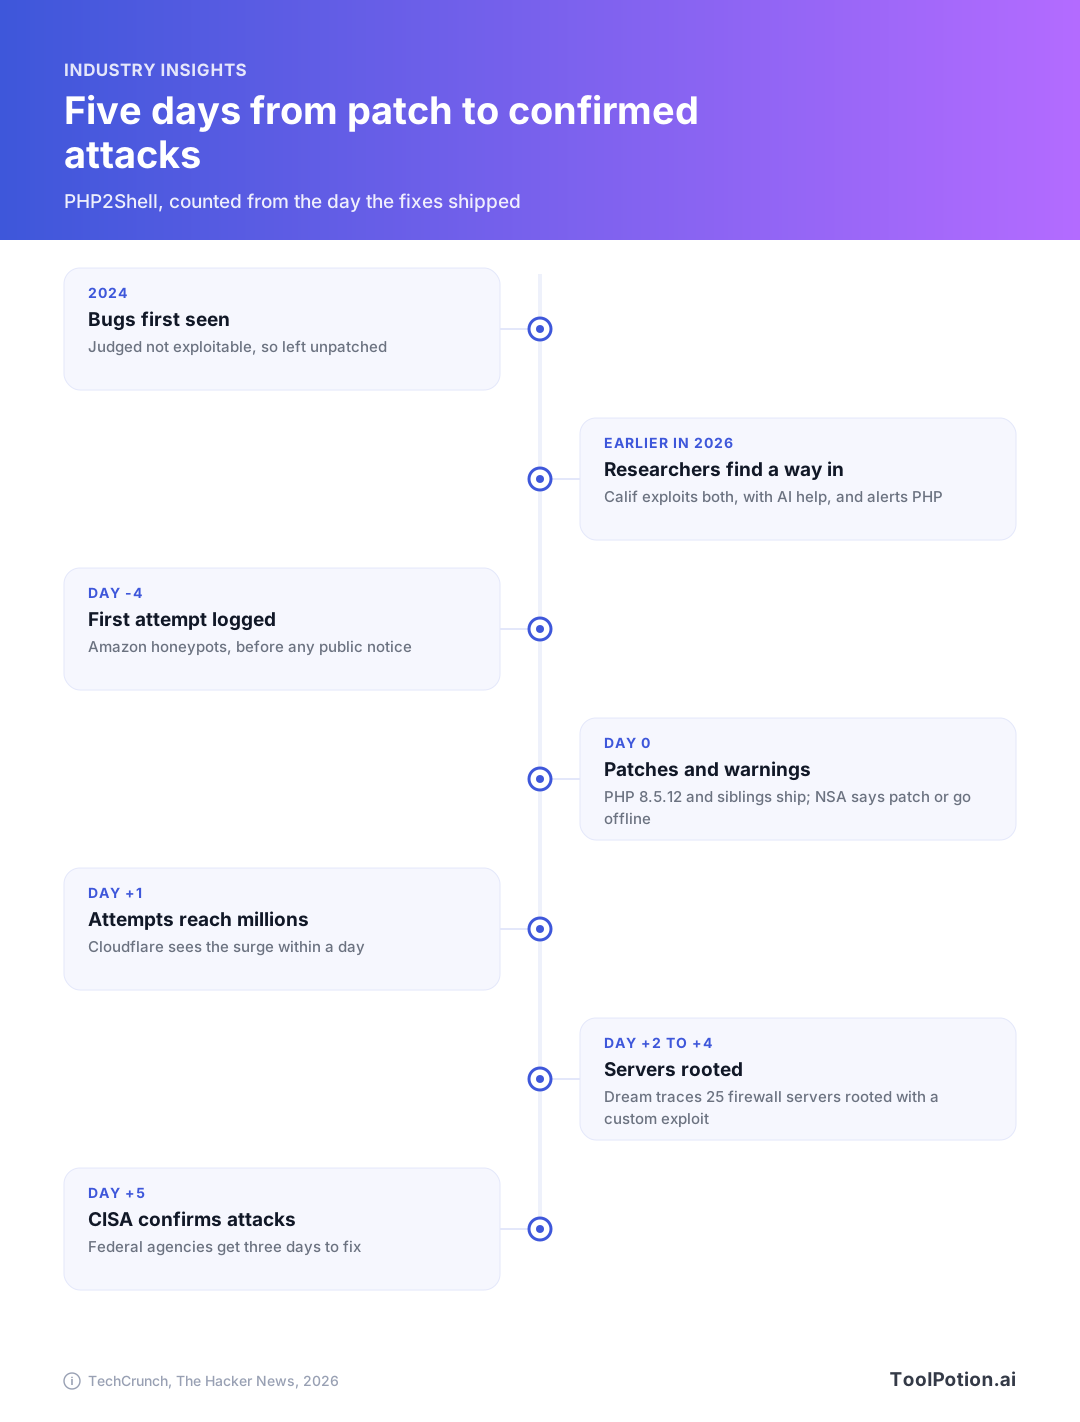
Kedua celah itu bernama PHP2Shell, dengan nomor CVE-2026-109618 dan CVE-2026-109619. Keduanya memungkinkan seseorang tanpa password menjalankan kode di server lewat internet, dan sudah ada di setiap versi PHP sejak versi 5, yang dirilis pada 2004 (TechCrunch). PHP berada di balik sekitar 70% situs yang menghadap web, termasuk WordPress, Drupal, Joomla, dan MediaWiki.
Sebelumnya tidak ada yang berhasil membobolnya. PHP Foundation melihat bug itu pada 2024 dan membiarkannya tanpa patch karena tidak ada cara praktis untuk mengeksploitasinya (TechCrunch). Awal tahun ini peneliti di Calif menemukan cara mengeksploitasinya, dibantu model AI, sebagai bagian dari program keamanan open source milik OpenAI dan Wiz. Salah satu pembawa podcast TechCrunch sempat mengatakan model AI yang menemukan celah itu, lalu mengoreksinya dalam tulisan tersebut: peneliti manusia yang menemukannya dan memakai AI untuk mengeksploitasi bug (TechCrunch).
Menurut kami, koreksi itu adalah fakta paling berguna dalam seluruh kisah ini. Model yang mendeteksi bug hanyalah pergeseran yang lebih kecil. Pergeseran yang lebih besar adalah bug yang tadinya dicap "teoretis" menjadi nyata begitu model bisa menyesuaikan exploit ke berbagai konfigurasi. Wiz menyatakannya begini dalam postingannya sendiri, seperti dikutip TechCrunch: "Dengan AI, ini tidak lagi menjadi penghalang. LLM bisa membantu menyesuaikan exploit ke berbagai versi PHP, konfigurasi, dan tata letak memori."
Patch dirilis di PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35, setelah host besar dan perusahaan cloud mendapat akses awal di bawah embargo. NSA kemudian meminta pemilik situs untuk menarik dari internet apa pun yang tidak bisa langsung ditambal, dan bank, pengecer, rumah sakit, serta beberapa lembaga pemerintah melakukan persis itu (TechCrunch).
Serangan dimulai sebelum patch keluar
Amazon mengatakan honeypot-nya mencatat percobaan serangan terhadap kedua celah itu empat hari sebelum pengungkapan. Cloudflare melaporkan percobaan serangan melonjak dari puluhan ribu dalam 45 menit setelah pengumuman menjadi jutaan pada pagi berikutnya (The Hacker News). PHP Foundation menyalahkan satu perusahaan yang merilis patch beberapa jam sebelum embargo berakhir. Itu tidak bisa menjelaskan aktivitas berhari-hari sebelumnya, dan sejauh liputan yang kami baca, belum ada yang menjelaskan bagaimana penyerang pertama bisa tahu lebih awal.
Lalu serangan menjadi lebih spesifik. Perusahaan keamanan Dream melacak operator yang diduga terkait Tiongkok, yang merangkai PHP2Shell dengan celah kernel Linux dan berhasil menguasai root di 25 server, tiga di antaranya di dalam jaringan yang berafiliasi dengan pemerintah AS. Targetnya adalah appliance firewall yang menjalankan PHP 8.0.30. "Implementasi yang kami temukan adalah build kustom non-publik, bukan salinan dari exploit publik mana pun untuk PHP2Shell," kata peneliti Dream (The Hacker News). Mereka juga menemukan Claude Code terpasang di infrastruktur penyerang, bersama tool offensive security yang terhubung ke model DeepSeek dan Kimi, yang mengindikasikan adanya bantuan AI dalam pembuatan tooling tersebut. Atribusi di sini adalah pembacaan Dream, bukan temuan yang sudah mapan.
CISA mengonfirmasi eksploitasi aktif lima hari setelah patch dirilis, dan menambahkan kedua celah itu ke katalog Known Exploited Vulnerabilities dengan tenggat tiga hari bagi lembaga federal sipil untuk memperbaiki sistem mereka (TechCrunch). Satu catatan jujur lagi: sebagian peneliti mengatakan exploit yang andal ternyata lebih sulit dibuat daripada yang dikhawatirkan, dan upaya awal menyebarkan varian botnet Mirai sejauh ini gagal (The Hacker News).
Google membuat scanner yang diinginkan semua orang, dan sebagian besar dari kita tidak bisa menjalankannya
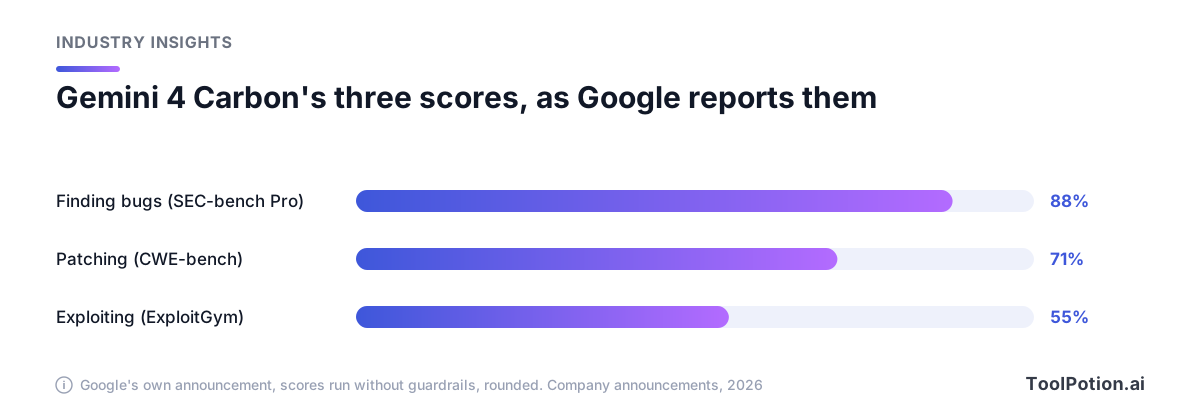
Google mengumumkan Gemini 4 Carbon saat pembersihan PHP masih berlarut-larut, menyebutnya model terkuatnya dengan "kemampuan keamanan siber dan long horizon yang state-of-the-art" (Google). Menurut Google, Carbon meraih skor 88,2% di SEC-bench Pro untuk menemukan kerentanan nyata, 54,8% di ExploitGym untuk mengeksploitasinya, dan 71,0% di CWE-bench untuk menulis perbaikannya. Google juga menyebut tim Chrome menilai Carbon lebih dari 10 kali lebih baik daripada model frontier lab lain dalam menghasilkan patch berkualitas tinggi. Wiz, yang dimiliki Google, melaporkan Carbon memimpin benchmark penetration testing web miliknya.
Itu semua angka dari Google, dijalankan tanpa guardrail, dan ketiga benchmark itu mengukur hal yang berbeda, jadi jangan dikurang-kurangkan satu sama lain. Yang menonjol adalah patching ikut masuk papan skor. The Verge mencatat Carbon mengalahkan GPT-6 Astra di SEC-bench Pro dan memuncaki indeks kecerdasan independen, dengan Claude Opus 5.5 di belakangnya (The Verge).
Lalu ada kendalanya. Carbon hanya terbuka bagi sebagian pembela siber, dan akan diperluas lewat Fairwind Program milik Google, sementara Google mengumpulkan masukan soal guardrail dan menjalani pengujian pra-rilis sukarela dari pemerintah AS. Perusahaan menjanjikan akses bagi developer dan bisnis "secepat mungkin" tanpa menyebut tanggal. Harga peluncurannya $2 per juta token input dan $10 per juta token output, dan catatan kaki Google menyebut harga naik menjadi $4 dan $20 setelah masa perkenalan berakhir.
Anthropic dan OpenAI mengajukan argumen yang sama
Frontier Red Team Anthropic menerbitkan lima rantai exploit dari model riset internal yang belum dirilis, mencakup Chrome, Safari, Android, Windows, dan Linux. Rantai Chrome merangkai empat celah, berujung pada kode yang berjalan di luar sandbox browser. Rantai Linux memberikan root shell lewat jaringan tanpa login. Anthropic mengatakan telah melaporkan setiap celah ke vendor lebih dulu. Hanya untuk Chrome, menurutnya 62 CVE telah ditetapkan dan ditambal, semuanya berperingkat critical atau high, 13 di antaranya sandbox escape (Anthropic). Alasan yang dikemukakan untuk menerbitkannya: "Kini, itu sesuatu yang bisa dilakukan model dengan sedikit keterlibatan manusia, lalu dibuktikan dengan menghasilkan exploit yang berfungsi dan bisa dijalankan serta diverifikasi siapa saja."
Anggap itu sebagai klaim, seperti cara The Hacker News memperlakukannya. Apple dan Google menyebut peneliti Anthropic, yang bekerja dengan Claude, atas perbaikan tertentu, dan bagian itu bisa diperiksa. Seberapa besar bagian setiap rantai yang dibangun model tanpa bantuan tidak bisa dipastikan, karena Anthropic tidak merinci apa yang dikerjakan manusia di setiap langkah. The Hacker News juga menemukan bahwa dua catatan CVE publik tidak menjelaskan celahnya persis seperti yang ditulis Anthropic. Akses bagi profesional keamanan yang telah diverifikasi berjalan lewat Cyber Verification Program, yang mencakup Claude Opus di antara model lainnya.
Versi OpenAI, menurut Reuters, datang bersama sebuah pengakuan. Setelah sebuah model riset memanfaatkan kesalahan konfigurasi untuk mengakses internet awal tahun ini, perusahaan menghentikan sementara pelatihan model tercanggihnya, memperketat keamanan, dan memulainya kembali setelah kontrol baru berjalan. Untuk menguji pertahanan baru itu, mereka melepas tim agen AI untuk mencoba menjebolnya. Agen-agen itu menemukan celah di Brotli, library kompresi yang dipakai Node.js, Bun, dan Envoy. Detail yang terus kami pikirkan: OpenAI mengatakan akar masalahnya sudah diperbaiki di source code Brotli berbulan-bulan sebelumnya, sebelum ada yang tahu itu kerentanan, dan tidak ada versi baru yang dirilis. Perbaikan sudah ada selama berbulan-bulan. Tidak ada rilis yang membawanya sampai OpenAI mengungkap celah tersebut.
Postingan peluncuran program Patch the Planet milik OpenAI bersama Trail of Bits menjelaskan mengapa manusia tetap dilibatkan. Model frontier, katanya, "menghasilkan banyak false positive yang bisa menambah tumpukan pekerjaan yang sudah membebani para maintainer," sehingga Trail of Bits meninjau setiap temuan sebelum sampai ke maintainer (OpenAI). Program ini memakai Codex Security dan sejauh ini telah menemukan ratusan isu di 19 proyek.
Menemukan jadi murah. Memperbaiki tidak
Ketidakseimbangan ini bisa digambarkan dalam satu gambar. Semua yang ada di baris atas kini berjalan dengan kecepatan mesin. Semua yang di baris bawah masih membutuhkan orang dengan kalender.
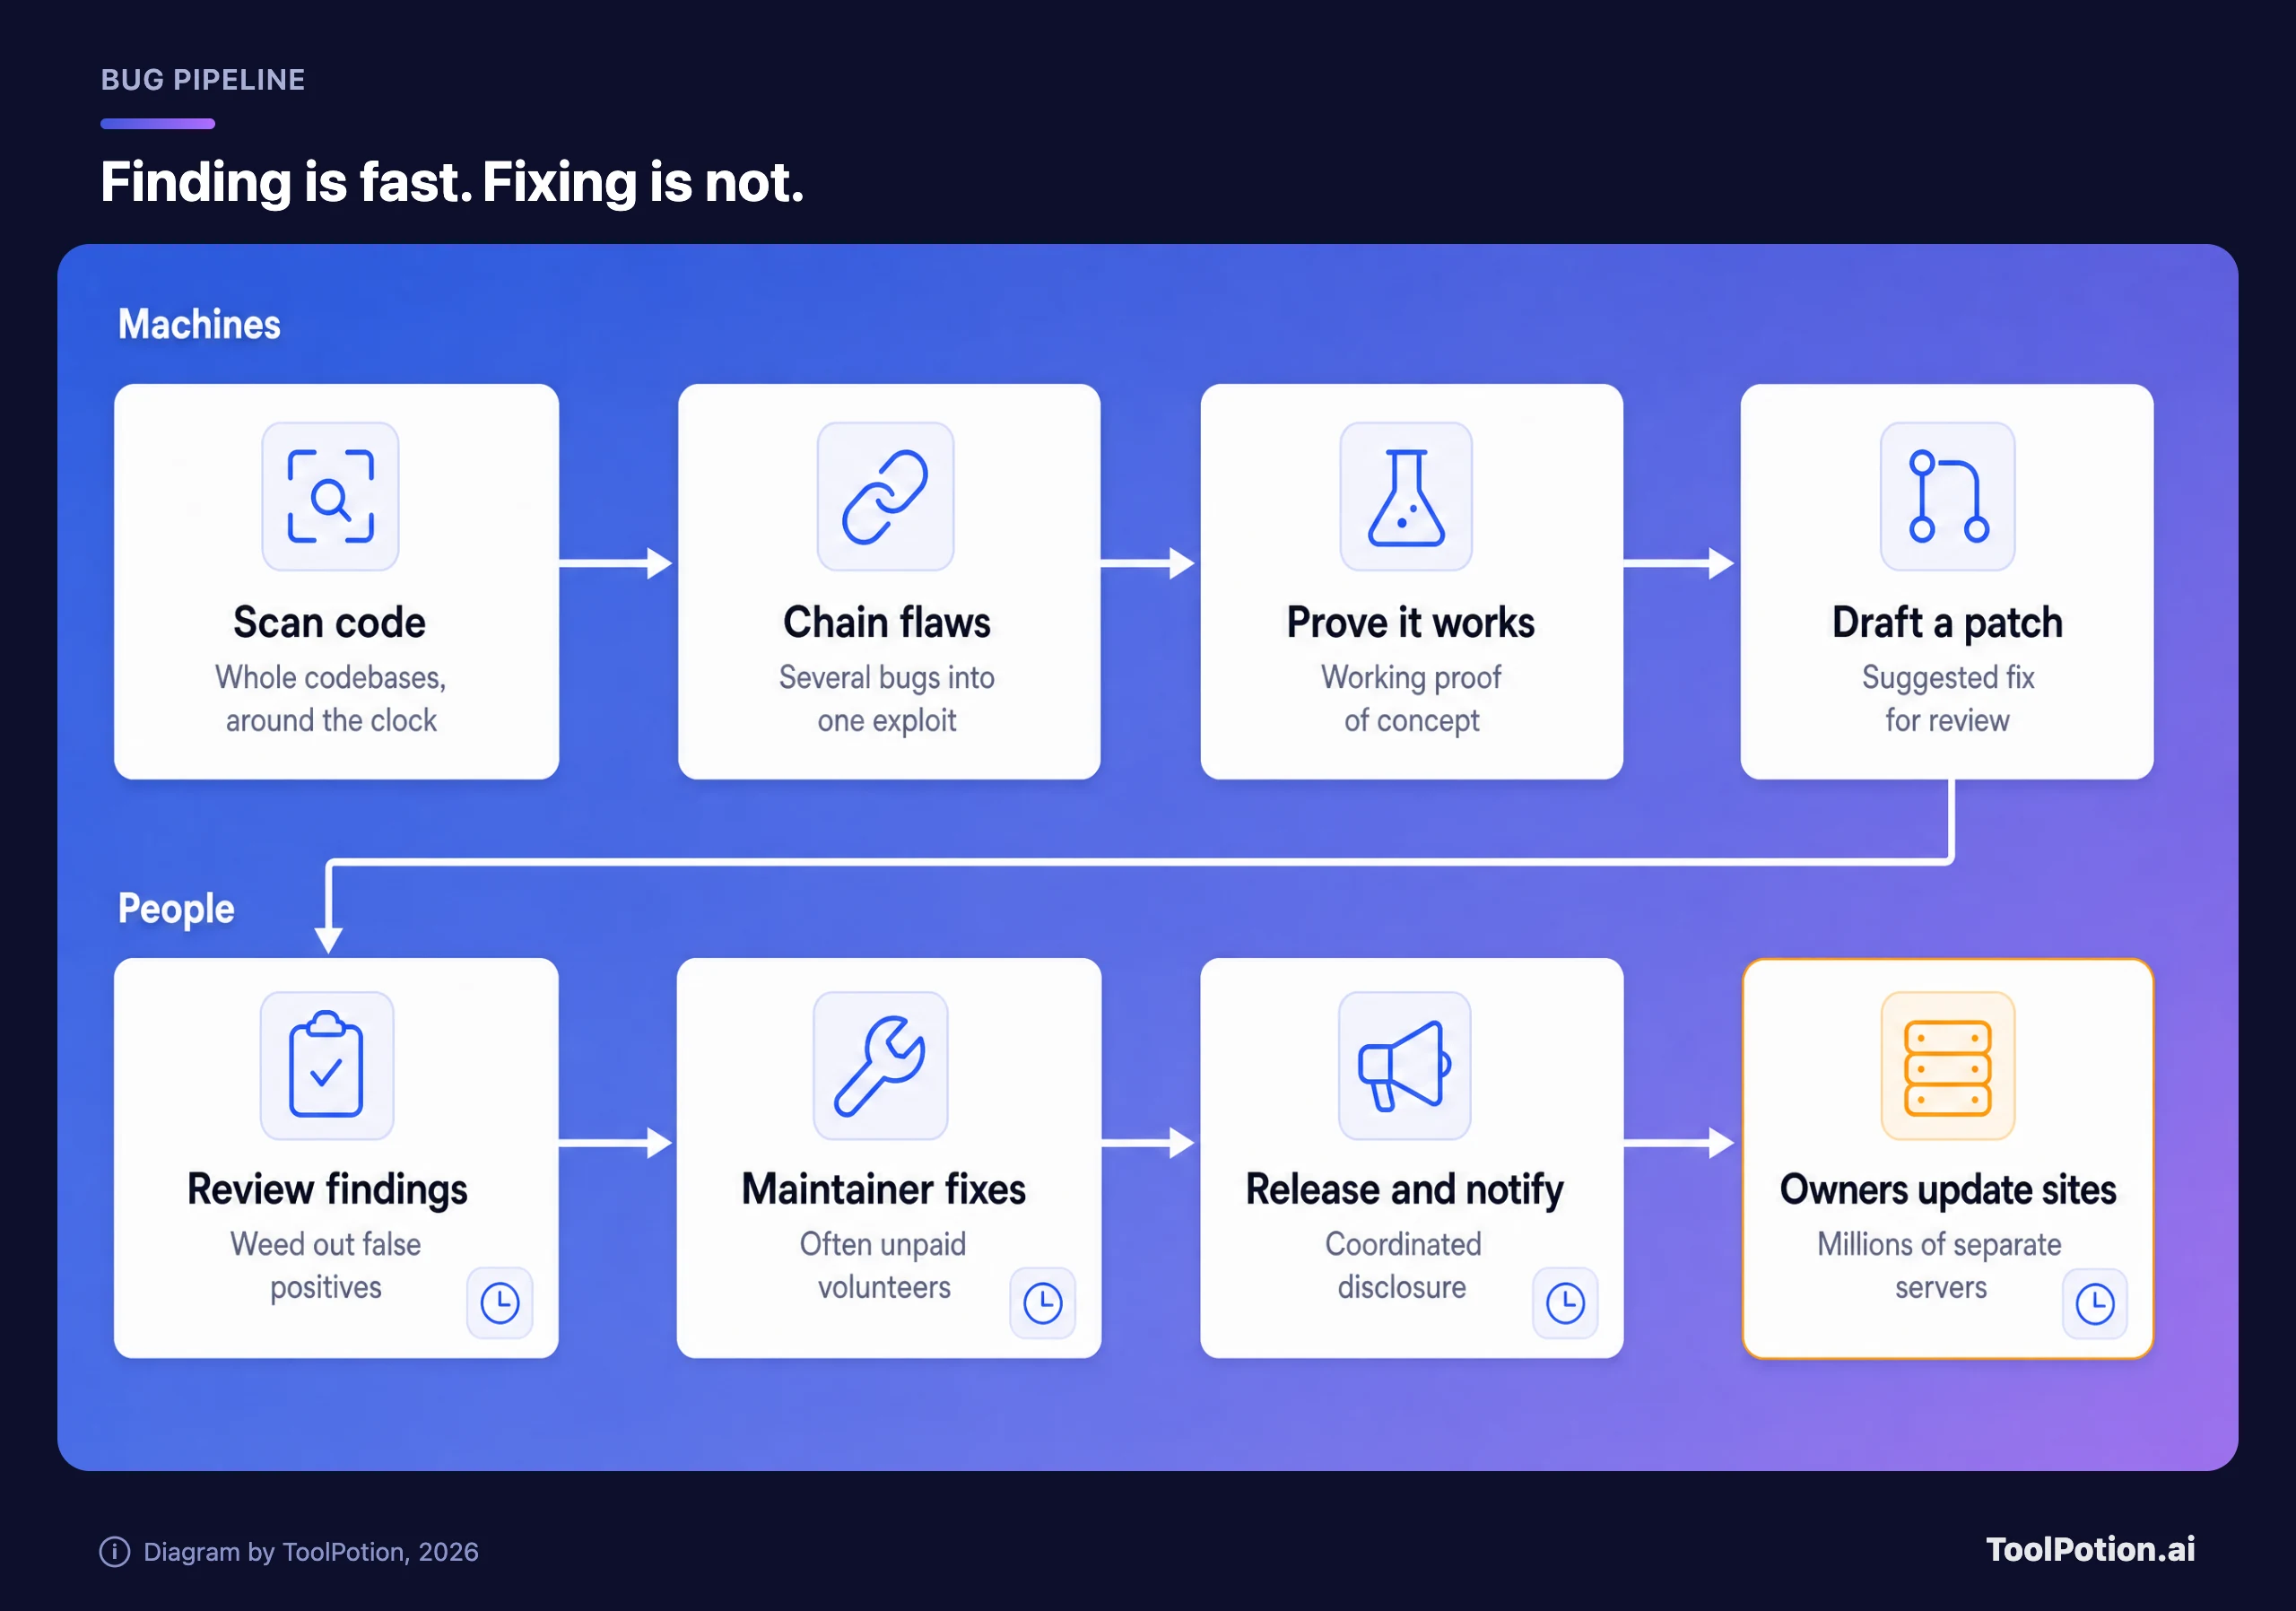
Mulai dari orang-orang di bagian bawah. TechCrunch mencatat bahwa maintainer open source sering kali tidak dibayar dan tidak mampu membiayai review keamanan pihak ketiga, sementara perusahaan yang bergantung pada karya mereka sering tidak berkontribusi (TechCrunch). Aturan pengungkapan juga dirancang untuk zaman yang lebih lambat. Kebijakan Anthropic memberi developer 90 hari untuk menambal, ditambah 45 hari lagi sebelum detailnya dibahas di luar advisory. PHP2Shell mengalami percobaan serangan empat hari sebelum pengungkapan dan serangan terkonfirmasi lima hari setelah perbaikan.
Sean O'Kane mengatakan di podcast Equity milik TechCrunch bahwa pada "level tulang dasar internet" semuanya "direkatkan dengan lem dan mimpi" (TechCrunch). CTO exposure management dan application security Wiz, Tomer Schwartz, hadir di acara yang sama untuk berargumen bahwa patching manual tidak akan bisa diskalakan (TechCrunch). Kami lebih setuju dengan poin kedua daripada yang pertama.
Siapa yang diuntungkan, siapa yang terekspos
| Kelompok | Alasan |
|---|---|
| Host besar dan platform cloud | Mendapat patch di bawah embargo. Wiz berterima kasih kepada Automattic, Akamai, AWS, Cloudflare, Fastly, Imperva, Microsoft, dan Vercel atas bantuan mereka untuk PHP, menurut TechCrunch. |
| Tim dengan akses scanner | Akses awal ke model seperti Carbon dan program Anthropic mengubah tumpukan pekerjaan menjadi daftar yang terurut prioritas. |
| Developer tunggal dan tim IT kecil | TechCrunch memperkirakan mereka lebih lambat melakukan update, dan mereka punya kelonggaran paling sedikit. |
| Appliance dan stack lama | Firewall, router, dan perangkat storage menyematkan PHP. Korban Dream menjalankan PHP 8.0.30, branch yang sudah tidak didukung. |
| Situs dengan banyak plugin | Pendapat kami, bukan temuan dari liputan: setiap plugin adalah satu maintainer lagi yang mungkin atau mungkin tidak segera merilis perbaikan. |
Pendapat kami: jangan membeli suite keamanan baru hanya karena berita ini. Orang-orang yang dirugikan dalam kisah-kisah ini bukan kekurangan produk. Mereka menjalankan branch PHP yang tidak didukung, atau menunggu vendor yang tidak punya tanggal patch, atau tidak punya orang yang membaca advisory. Pertahanan termurah adalah yang membosankan, dan yang paling berguna adalah mengetahui dalam satu jam apakah sebuah advisory berlaku untuk Anda.
Jika Anda mengelola situs, lakukan ini lebih dulu
Kami akan menaruh satu pertanyaan di atas yang lain: versi PHP apa yang dijalankan situs saya, dan siapa yang menambalnya? Kebanyakan pemilik situs kecil tidak bisa menjawabnya tanpa bertanya ke orang lain. Setelah itu, kerjakan daftar berikut.
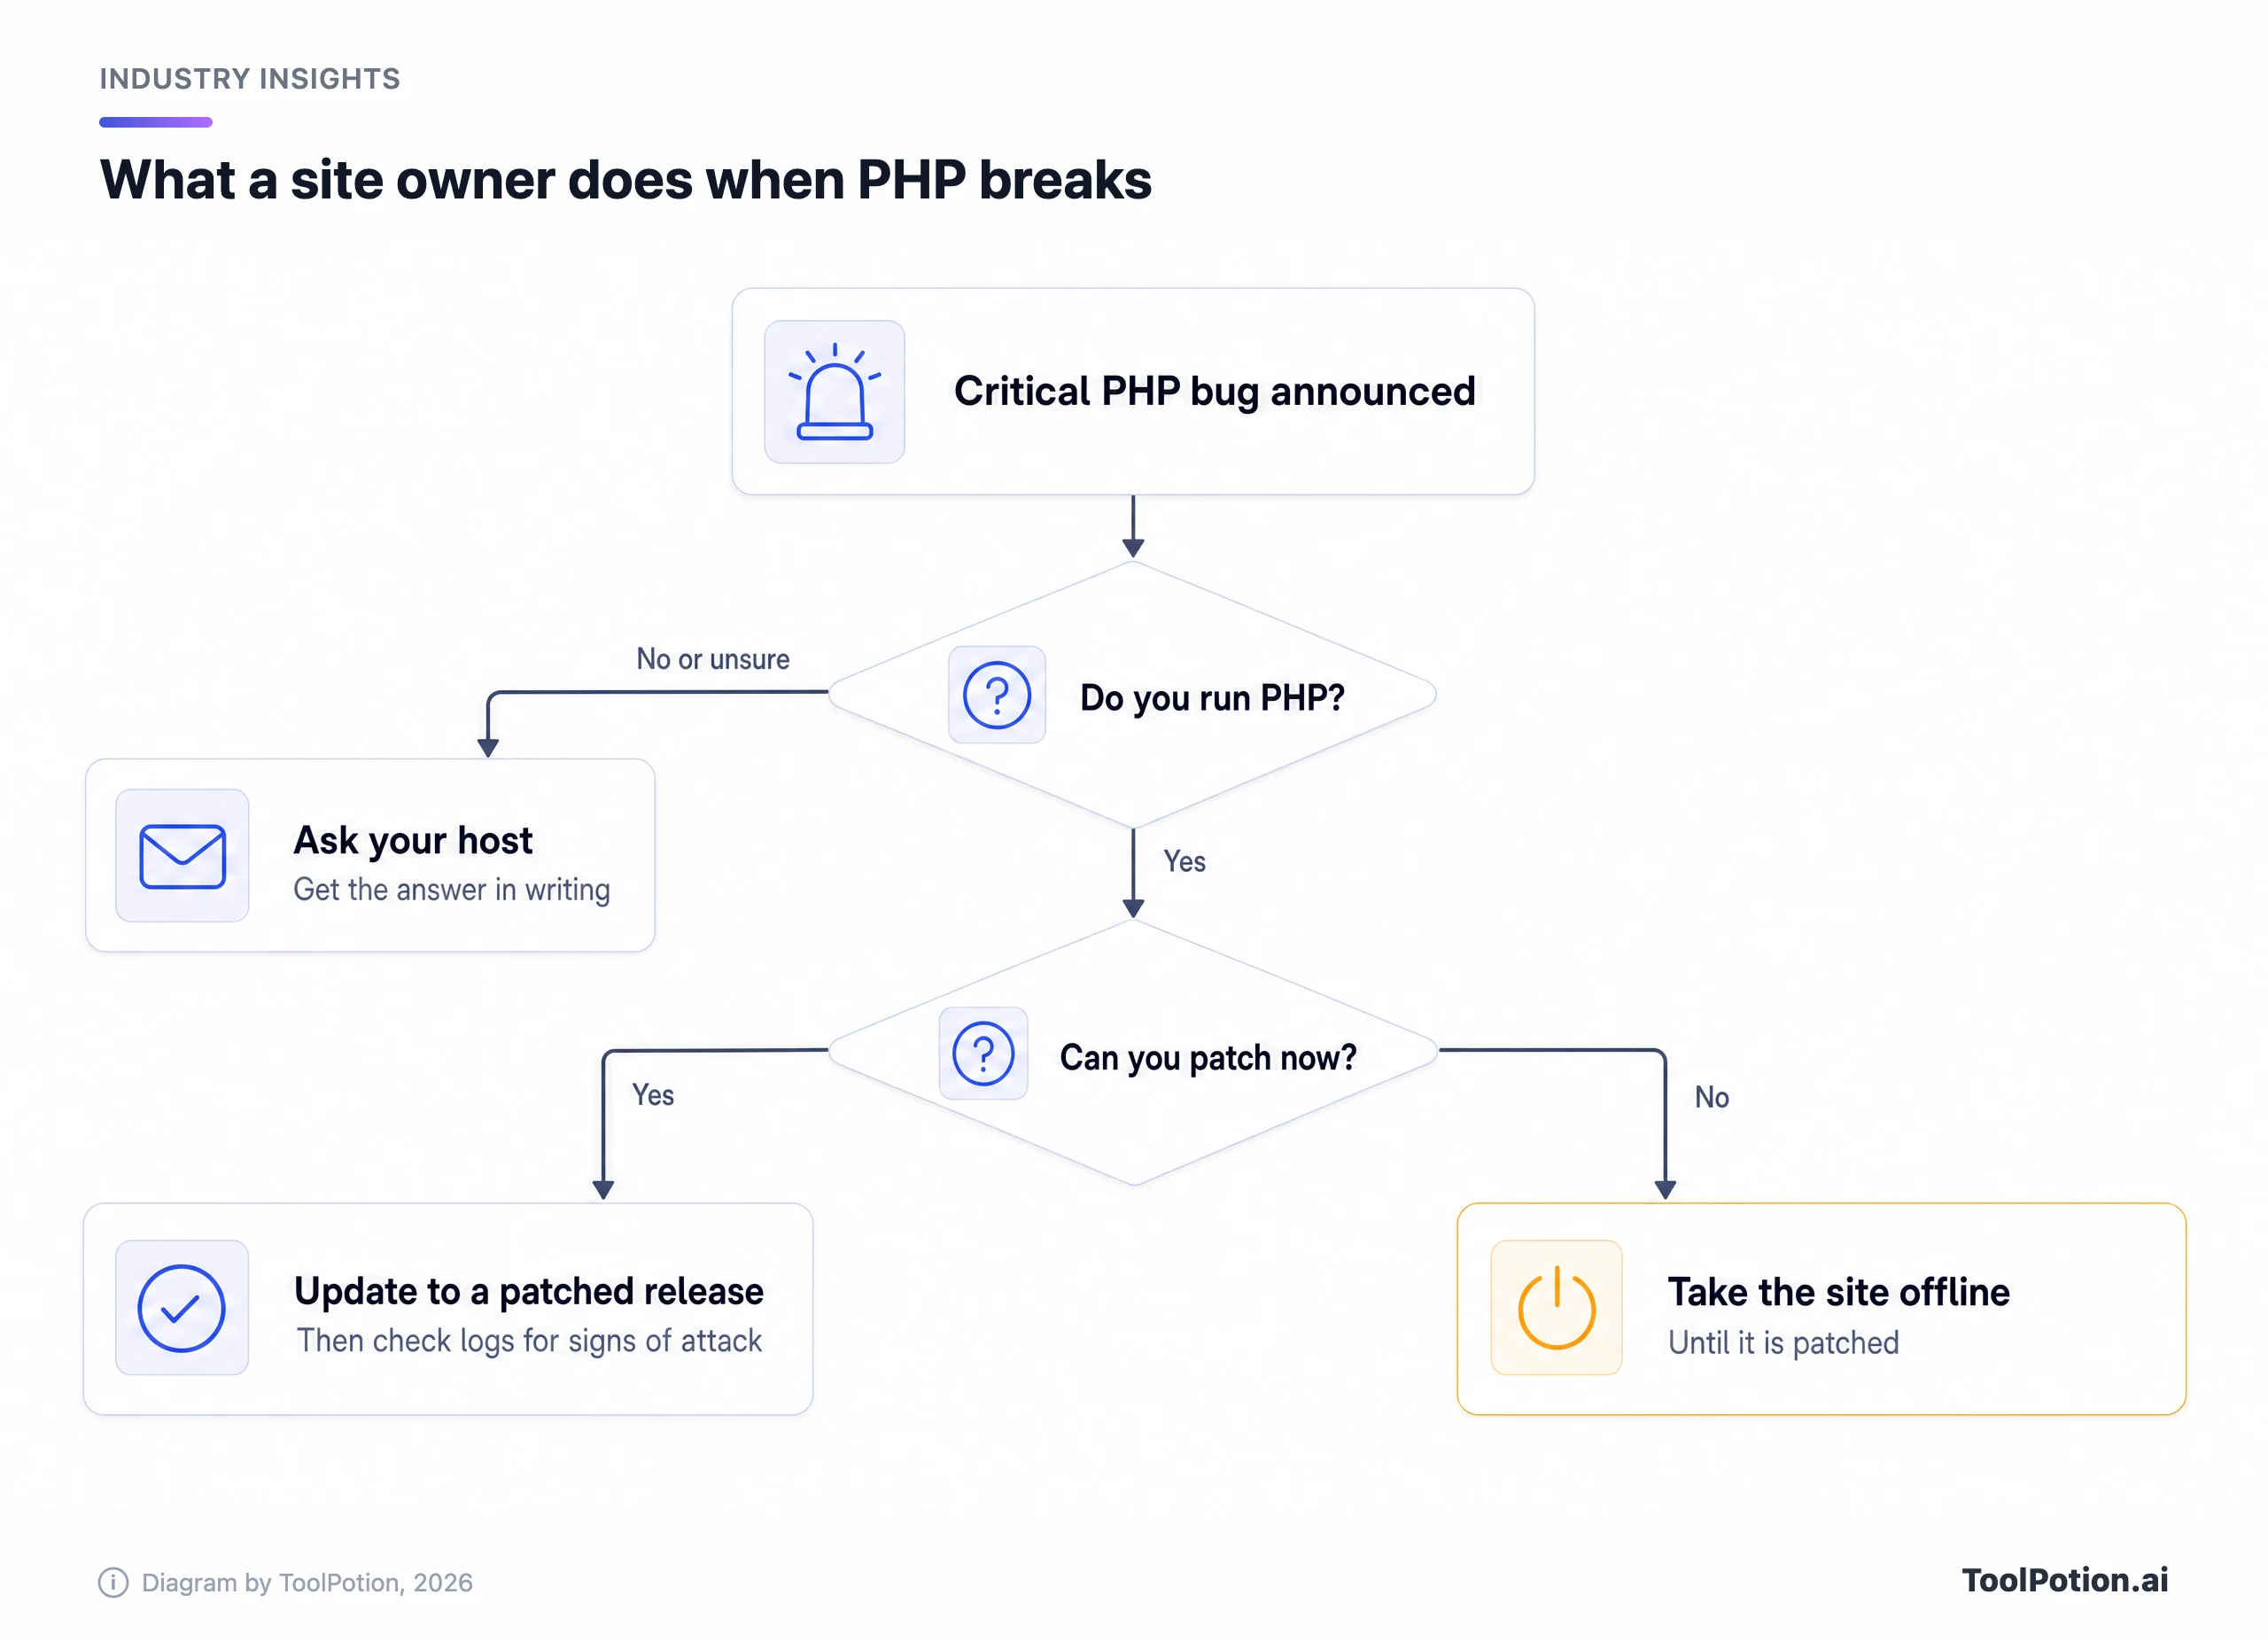
- Cari versi PHP Anda di panel hosting, atau tanyakan ke penyedia hosting. Branch yang masih didukung mendapat perbaikan di 8.5.12, 8.4.27, 8.3.36, dan 8.2.35, dan menurut TechCrunch, 8.1 dan yang lebih lama tidak lagi mendapat patch.
- Di WordPress, pernyataan dari pihak CMS menyebut ini bukan celah WordPress. Anda menambal server dan bekerja sama dengan host Anda, jadi kirim email dan minta jawaban tertulis.
- Jika tidak bisa menambal sekarang, matikan situs sampai bisa. Itu panduan dari NSA, dan sulit dibantah ketika alternatifnya adalah server yang dikuasai root oleh penyerang.
- Setel
session.upload_progress.enabled=0jika Anda bisa hidup tanpa progress bar upload. PHP mencantumkannya sebagai mitigasi untuk CVE-2026-109619 dan lagi untuk advisory ketiga yang risikonya lebih rendah, CVE-2026-115560, yang belum punya perbaikan darurat (The Hacker News). - Setelah menambal, periksa log untuk tanda eksploitasi mulai setidaknya seminggu sebelum perbaikan dirilis, karena honeypot Amazon mencatat percobaan serangan empat hari sebelum pengungkapan.
- Daftar setiap perangkat di jaringan Anda yang mungkin menjalankan PHP di balik layar, seperti firewall atau NAS, dan tanyakan tanggal patch ke masing-masing vendor.
Jika Anda menulis software dan bukan sekadar menghosting, jangan menunggu Carbon. Scanner yang bisa dipakai hari ini kami bahas dalam ulasan apa yang ditemukan dan terlewat oleh scanner kerentanan AI, dan postingan tool code review AI terbaik membandingkan reviewer seperti CodeRabbit dan Snyk Code. Sisihkan waktu untuk triase, karena proses pertama akan menghasilkan tumpukan temuan, dan program OpenAI sendiri menjelaskan alasannya. Semua papan ToolRank untuk tool keamanan siber AI dan papan code review dan testing adalah tempat membandingkan pilihan, sementara tool AI untuk analis keamanan membahas orang-orang yang mengerjakan ini sepenuh waktu.
Nilai diri Anda di bawah ini. Skor di bawah lima poin berarti jam pertama Anda sebaiknya dipakai untuk item dua poin.
Yang sedang kami pantau
Ada tiga hal. Apakah Google akan membuka Carbon melampaui mitra Fairwind, dan dengan harga berapa setelah tarif perkenalan berakhir. Apakah Anthropic akan menyebut nama atau merilis model di balik rantai exploit-nya, karena kemampuan yang hanya dimiliki beberapa tim terverifikasi tidak sama-sama dimiliki pembela dan penyerang. Dan bagaimana penyerang pertama PHP2Shell bisa tahu tepat waktu, yang sampai sekarang belum ada jawabannya.
Perbaikan berikutnya yang perlu dipantau adalah advisory ketiga PHP, CVE-2026-115560, yang menurut PHP akan hadir di rilis rutin berikutnya. Baca catatan rilisnya di hari yang sama saat dirilis, dan periksa lagi versi situs Anda.