

Minggu ini Anthropic meluncurkan pemindai keamanan AI gratis berbasis opt-in untuk proyek open source, dan peluncurannya jatuh di momen yang berantakan. AI kini bisa menemukan bug sungguhan di kode yang sudah bertahun-tahun diaudit manusia. AI juga bisa menenggelamkan maintainer sukarelawan dengan laporan palsu. Keduanya benar sekaligus, dan tim kecil harus memutuskan sikapnya.
Layanan baru bernama OSS Scanner ini menjalankan pemindaian kerentanan berkala pada proyek yang terdaftar, memakai model terkuat Anthropic. Setiap laporan disertai reproducer, penjelasan, dan, jika memungkinkan, kandidat patch (Anthropic). Layanan ini hadir di samping banyak upaya serupa dari Google, OpenAI, GitHub, Snyk, dan Semgrep, juga di samping tumpukan laporan AI berkualitas rendah yang membuat sebagian maintainer menutup pintu.
Artikel ini merapikan semuanya: apa yang dilakukan alat-alat ini, mana yang tidak berbayar, cara ikut serta tanpa merugikan diri sendiri, dan alur kerja yang bisa dijalankan tim beranggotakan dua orang. Singkatnya: pemindai AI kini cukup bagus untuk dianggap serius, dan tak seorang pun sebaiknya me-merge hasilnya tanpa membacanya dulu.
Apa yang dilakukan OSS Scanner dari Anthropic
Maintainer inti mendaftar dengan membuka pull request di repositori GitHub, mengikuti sebuah template. Anthropic memutuskan kasus per kasus, dengan kriteria yang mirip OSS-Fuzz milik Google: proyek harus memiliki "dampak kritis pada infrastruktur dan keamanan pengguna" (Anthropic). Jadi ini bukan untuk setiap repo hobi. Bayangkan curl dan wolfSSL, jenis pustaka yang ditautkan oleh separuh internet.
Layanan ini gratis. Dana yang disebut Anthropic sebagai Defender Advantage Fund membiayai pemindaiannya (SiliconANGLE), dan perusahaan menyatakan partisipasi tetap tanpa biaya bagi proyek yang terdaftar.
Bagian yang paling penting justru yang tidak ada. Laporannya "sepenuhnya dihasilkan model, tanpa tinjauan atau triase manusia," dan Anthropic secara terbuka mengatakan sebagian akan keliru (Anthropic). Salah satu contohnya adalah penilaian tingkat keparahan yang meleset. Proyek yang tidak punya tenaga untuk memilah laporan bisa tetap memakai proses pengungkapan Anthropic yang sudah ada, di mana manusia memverifikasi lebih dulu (SiliconANGLE).
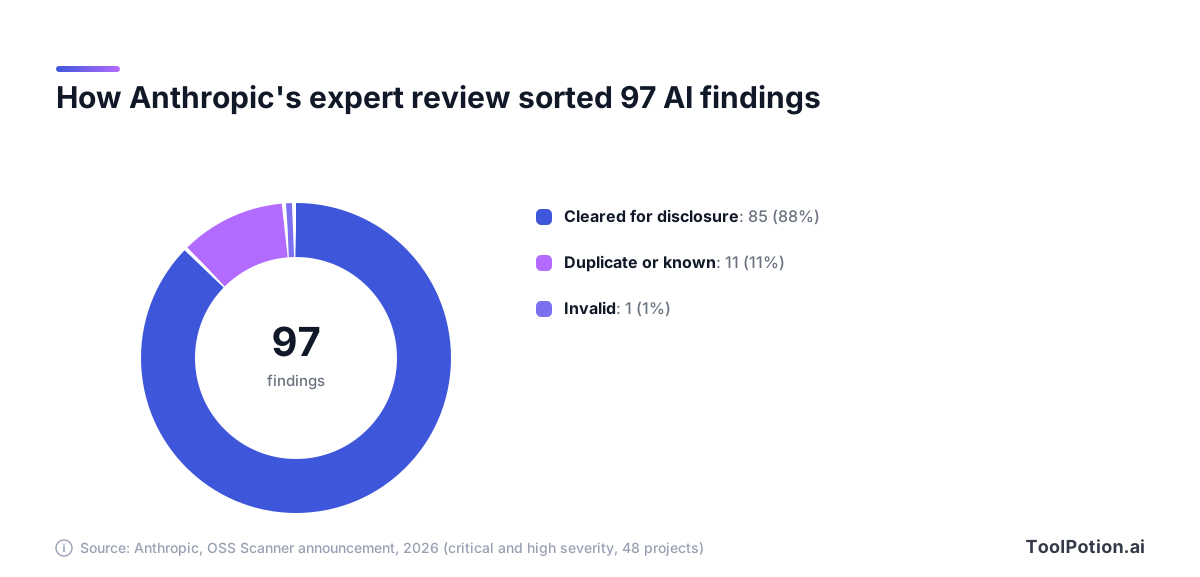
Angka dari Anthropic sendiri menunjukkan mengapa mereka menganggap pertukaran ini sepadan. Penetration tester ahli meninjau 97 temuan berkeparahan kritis dan tinggi di 48 proyek. Dari jumlah itu, 85 memenuhi syarat untuk coordinated disclosure, 11 duplikat atau memang nyata tetapi sudah diketahui, dan satu tidak valid (Anthropic). Terpisah dari itu, wolfSSL melaporkan bahwa 72 dari 74 laporan dalam uji coba awal valid, dan menghasilkan lima CVE (SiliconANGLE).
Daniel Stenberg, yang mengelola curl, mengatakan pemindai ini menemukan "salah satu kerentanan curl terburuk yang dilaporkan dalam beberapa tahun terakhir" (Anthropic). Perlu diingat bahwa semua angka ini berasal dari Anthropic atau mitranya. Anthropic juga menyatakan mengharapkan tingkat true-positive di atas 90% (Anthropic), yang merupakan perkiraan, bukan jaminan untuk repo Anda.
Cara kerja pemindai AI sebenarnya: temukan, buktikan, tambal
Analisis statis gaya lama mencocokkan kode dengan aturan. Cepat dan mudah diprediksi, tetapi membanjiri Anda dengan peringatan. Pemindai agentic yang lebih baru bekerja seperti peneliti keamanan junior. Mereka membaca kode, menyusun dugaan tentang di mana kode itu bisa jebol, mencoba memicu kejebolan tersebut, baru kemudian menuliskannya.
Langkah di tengah itulah yang perlu Anda cari. Temuan yang disertai exploit yang berfungsi adalah hal yang sama sekali berbeda dari temuan yang hanya disertai satu paragraf prosa yang terdengar yakin.
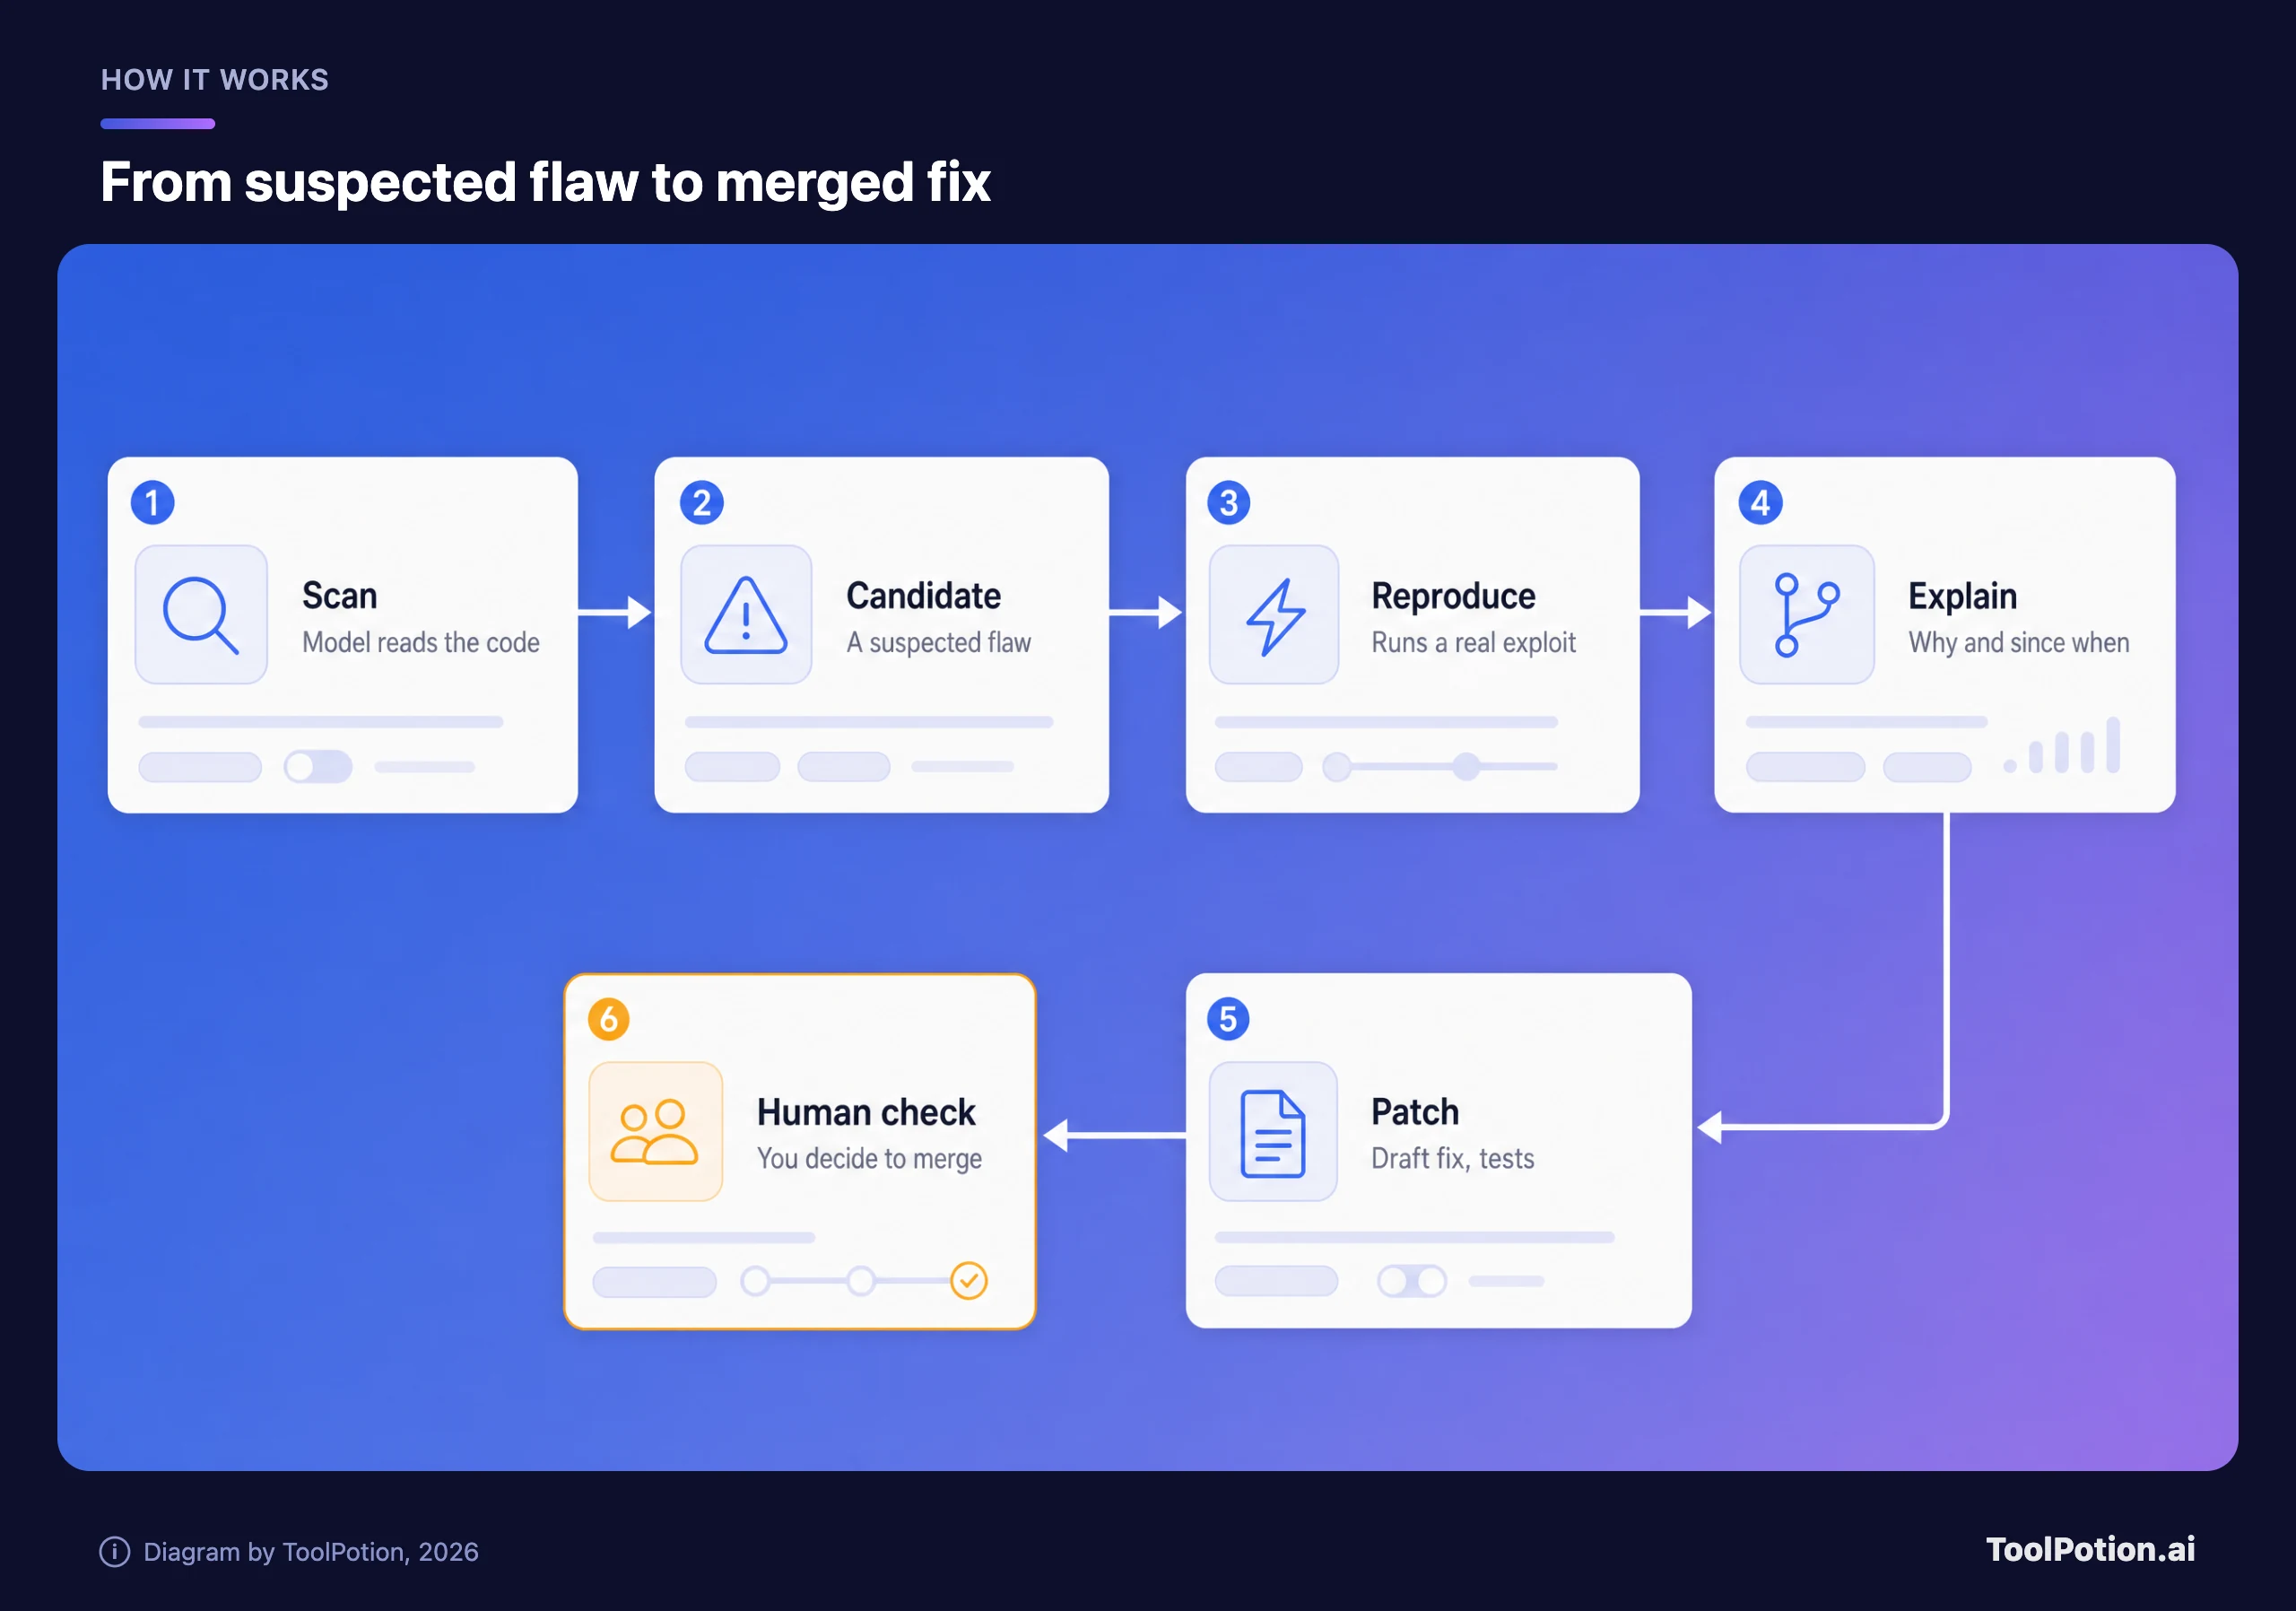
Baca pipeline dari kiri ke kanan. Tiga langkah pertama bertujuan agar hasilnya benar: kandidat diuji sungguhan sebelum ada yang melihatnya. Langkah keempat dan kelima bertujuan agar hasilnya berguna, dengan penjelasan tentang apa yang rusak dan draf perbaikannya. Kotak terakhir milik Anda, dan warnanya amber karena alasan tertentu. Google menyatakan setiap patch CodeMender melewati tinjauan manusia, dan Autofix dari GitHub hanya memberi saran. Pemindai Anthropic adalah pengecualian soal triase, itulah sebabnya kotak terakhir itu jatuh ke tangan Anda.
Peta pemain di 2026
OSS Scanner tidak sendirian. DeepMind milik Google membangun Big Sleep, agen pemburu bug, dan CodeMender, yang menulis perbaikan. DeepMind menyebut sudah meng-upstream 72 perbaikan keamanan ke proyek open source, dan setiap patch ditinjau lebih dulu oleh peneliti manusia (Google DeepMind). CodeMender kini masuk public preview untuk pelanggan enterprise di Google Cloud, tempat ia membuat exploit proof-of-concept di sandbox dan mengembalikan perbaikan yang sudah diuji dalam bentuk diff untuk ditinjau developer (Infosecurity Magazine).
Versi OpenAI meluncur sebagai Aardvark, agen berbasis GPT-5 yang membangun model ancaman dari repo Anda, memantau commit baru, mengonfirmasi masalah di sandbox, dan mengusulkan patch. OpenAI menyebut Aardvark mencapai 92% pada kerentanan yang diketahui dan sintetis di repositori uji, serta menemukan masalah yang menghasilkan sepuluh CVE ID (OpenAI). OpenAI kemudian melebur Aardvark ke dalam Codex dengan nama baru: halaman Aardvark kini menyatakan "Aardvark is now Codex Security," tersedia sebagai research preview (OpenAI). Dokumentasinya menggambarkan Codex Security sebagai agen yang membantu tim "find, confirm, and fix vulnerabilities," dengan versi cloud yang masih berstatus research preview (OpenAI docs).
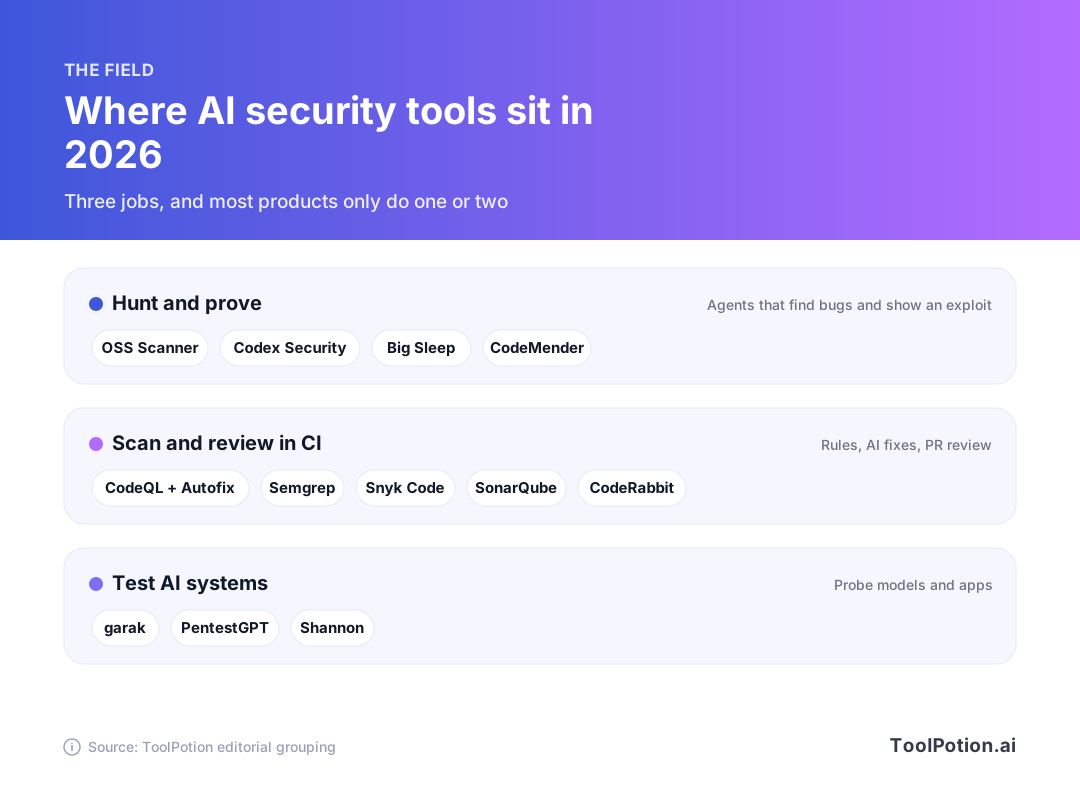
Peta ini mengelompokkan alat berdasarkan tugasnya, dan pengelompokannya buatan kami, bukan vendor. Baris atas berburu dan membuktikan. Baris tengah hidup di pipeline Anda dan bekerja pada setiap commit. Baris bawah mengarah ke sisi lain dan menguji sistem AI itu sendiri.
Di baris tengah, Autofix dari GitHub Copilot menyarankan perbaikan untuk peringatan yang diangkat CodeQL, pemindai milik GitHub. Semgrep dan Snyk Code melakukan pekerjaan serupa dengan engine mereka sendiri, dan SonarQube mencakup kualitas kode plus pemeriksaan keamanan. CodeRabbit meninjau pull request. Di baris bawah, garak menyelidiki kelemahan model bahasa, dan PentestGPT menjalankan penetration test dengan model. Papan peringkat keamanan siber AI kami meranking kelompok yang lebih luas, dan papan code review membahas alat-alat untuk pull request.
| Alat | Fungsi utama | Siapa yang bisa memakai |
|---|---|---|
| OSS Scanner (Anthropic) | Menemukan dan membuktikan bug, menyusun draf patch | Proyek open source yang terdaftar, gratis |
| Codex Security (OpenAI) | Menemukan, mengonfirmasi, dan memperbaiki | Research preview di dalam Codex |
| CodeMender (Google) | Memindai, membuktikan, dan menambal | Public preview, pelanggan Google Cloud |
| Copilot Autofix (GitHub) | Menyarankan perbaikan untuk peringatan CodeQL | Gratis di repo publik |
| Semgrep | Pemindaian berbasis aturan dengan fitur AI | Gratis hingga 10 kontributor |
| Snyk Code | Pemindaian kode dan dependensi | Paket gratis, 100 tes Code per bulan |
Sebagian besar isi tabel itu berasal dari halaman vendor, dan vendor menggambarkan produk mereka sendiri dengan murah hati. Anggap kolom syarat akses sebagai kolom yang paling berguna. Syaratnya cepat berubah.
Sisi sebaliknya: maintainer kewalahan
Model yang sama yang menemukan bug sungguhan juga menulis bug palsu yang meyakinkan. curl adalah contoh paling jelas. Bug bounty-nya berjalan dari 2019 sampai awal 2026, membayar lebih dari $100.000 untuk 87 kerentanan terkonfirmasi, lalu ditutup. Pada 2025, kurang dari 5% laporan terkonfirmasi, turun dari 15% atau lebih di tahun-tahun sebelumnya (Daniel Stenberg).
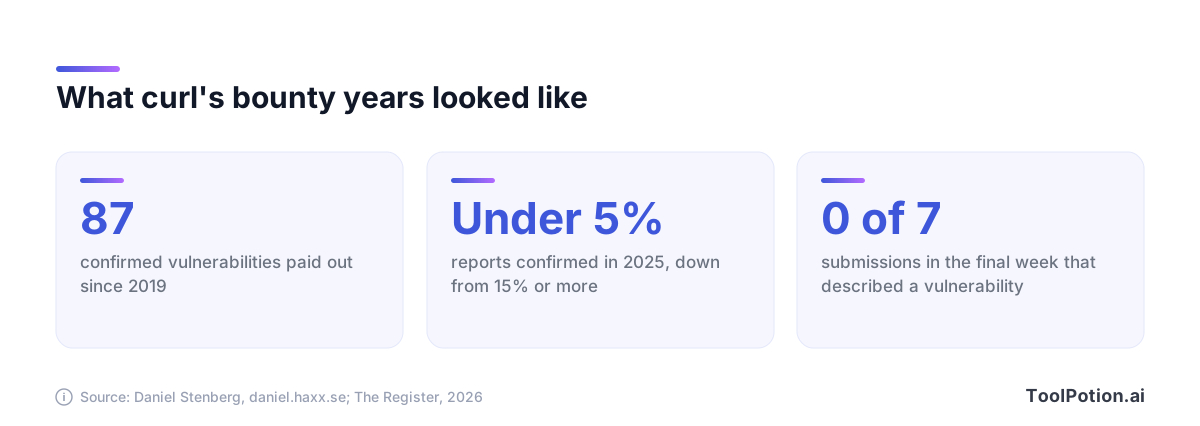
Pada minggu terakhir sebelum bounty berakhir, curl menerima tujuh kiriman dan tidak satu pun menjelaskan kerentanan (The Register). Alasan Stenberg lugas. Tujuannya adalah "menghilangkan insentif bagi orang untuk mengirimkan sampah dan laporan yang tidak diteliti dengan baik kepada kami. Dibuat AI atau bukan." Piotr Karwasz dari Apache Log4j menggambarkan pola yang sama, dengan mengatakan banyak laporan "mengabaikan dasar-dasar model keamanan kami, menambah noise alih-alih nilai" (Daniel Stenberg).
Curl kemudian melangkah lebih jauh. Stenberg menulis bahwa proyek ini menghentikan sementara laporan kerentanan selama sebulan pada musim panas ini dan menyebutnya "mungkin keputusan proyek terbaik kami dalam waktu yang lama" (Daniel Stenberg).
Perhatikan bahwa proyek yang sama yang menutup bounty-nya untuk menghentikan noise AI juga memuji pemindai AI yang menemukan salah satu bug terburuknya. Itu bukan kontradiksi. Bedanya ada pada reproducer yang berfungsi dan pengirim yang sudah melakukan pengecekan. Model yang membuktikan klaimnya hanya memakan waktu beberapa menit maintainer. Orang yang menempelkan keluaran model memakan waktu berjam-jam.
Pemindai Anthropic melewati perantara manusia, dan itu sekaligus daya tarik dan risikonya. Pengiriman jadi lebih cepat, tetapi sebuah laporan juga bisa tiba di depan pintu Anda tanpa ada yang membacanya lebih dulu. Jika Anda memelihara proyek, bersiaplah menerima lebih banyak laporan seperti itu dari setiap vendor di tabel.
Penyerang punya model yang sama
Pengumuman Anthropic sendiri menyebut "model frontier dapat disalahgunakan untuk mengeksploitasi kerentanan dan menjalankan operasi siber" (Anthropic). Maknanya sederhana. Siapa pun bisa mengarahkan model yang kuat ke kode publik dan bertanya di mana kode itu bisa jebol, dan open source bersifat publik menurut definisinya.
Itulah alasan sebenarnya untuk memindai kode sendiri. Bukan karena pemindai AI itu ajaib. Melainkan karena jeda antara bug muncul dan ditemukan orang lain makin pendek, dan Anda tentu ingin jadi yang pertama. Proyek tanpa pemindaian bukan proyek yang aman. Ia hanya tidak terpantau.
Apa yang gratis dan apa yang tidak
Banyak lapisan yang berguna ini gratis jika kode Anda publik. Copilot Autofix aktif secara default untuk repositori publik yang memakai CodeQL, tanpa perlu langganan Copilot (GitHub). GitHub menjadikannya gratis untuk semua repositori publik sejak 2024 (GitHub changelog).
Edisi gratis Semgrep mencakup hingga 10 kontributor dan 10 repositori, dengan 60 kredit AI termasuk di dalamnya (Semgrep). Paket gratis Snyk mengizinkan lima proyek dan 100 tes Snyk Code per bulan (Snyk), dan perusahaan ini juga menjalankan program di mana maintainer open source bisa mengajukan akses gratis.
Sisi berbayarnya sebagian besar soal kode privat dan agen. Agentic autofix GitHub yang lebih baru, yang masih preview, memakai kredit AI, dan Copilot Autofix di repositori privat memerlukan lisensi Code Security (GitHub). Codex Security memerlukan akses ke research preview (OpenAI docs).
Cara ikut serta dengan aman
Gratis bukan berarti tanpa konsekuensi. Pemindai yang membaca kode Anda dan mengirim laporan kepada Anda berpengaruh pada alur kerja, proses pengungkapan, dan kadang reputasi Anda. Beberapa langkah berikut menjaganya tetap terkendali.
- Periksa kelayakan lebih dulu. OSS Scanner mencari proyek dengan dampak kritis pada infrastruktur atau keamanan, jadi baca kriterianya di repositori Anthropic sebelum menghabiskan waktu untuk pull request.
- Tentukan ke mana laporan dikirim. Gunakan kanal privat, seperti private vulnerability reporting di GitHub atau alamat email keamanan, supaya temuan tidak terbuka ke publik sebelum perbaikannya ada.
- Tunjuk satu penanggung jawab. Satu orang menerima setiap laporan dan memutuskan apa yang terjadi. Kalau dua orang, masing-masing akan mengira yang lain yang menanganinya.
- Baca ketentuan data dari pemindai hosted mana pun. Semgrep, misalnya, menyatakan fitur AI yang diaktifkan bisa memproses bagian file yang berisi temuan (Semgrep). Ketahui apa saja yang keluar dari mesin Anda.
- Mulai dengan akses read-only, dan perlakukan patch sebagai saran. Tidak ada alat yang boleh melakukan push ke branch utama Anda.
- Tulis jadwal pengungkapan Anda sebelum laporan pertama datang. Jauh lebih mudah mengikuti aturan yang Anda tulis saat tenang.
Tidak ada yang aneh di sini. Ini kebersihan kerja yang sama yang diterapkan maintainer yang baik pada peneliti luar mana pun, hanya diterapkan sebelum volumenya datang.
Alur kerja untuk tim kecil
Jika Anda tim berisi dua sampai sepuluh orang yang merilis produk, Anda tidak perlu pemindai agentic di hari pertama. Yang Anda butuhkan adalah antrean yang benar-benar bisa dikosongkan. Alur di bawah punya enam langkah, dan langkah berwarna amber adalah tempat kebanyakan tim melompat.
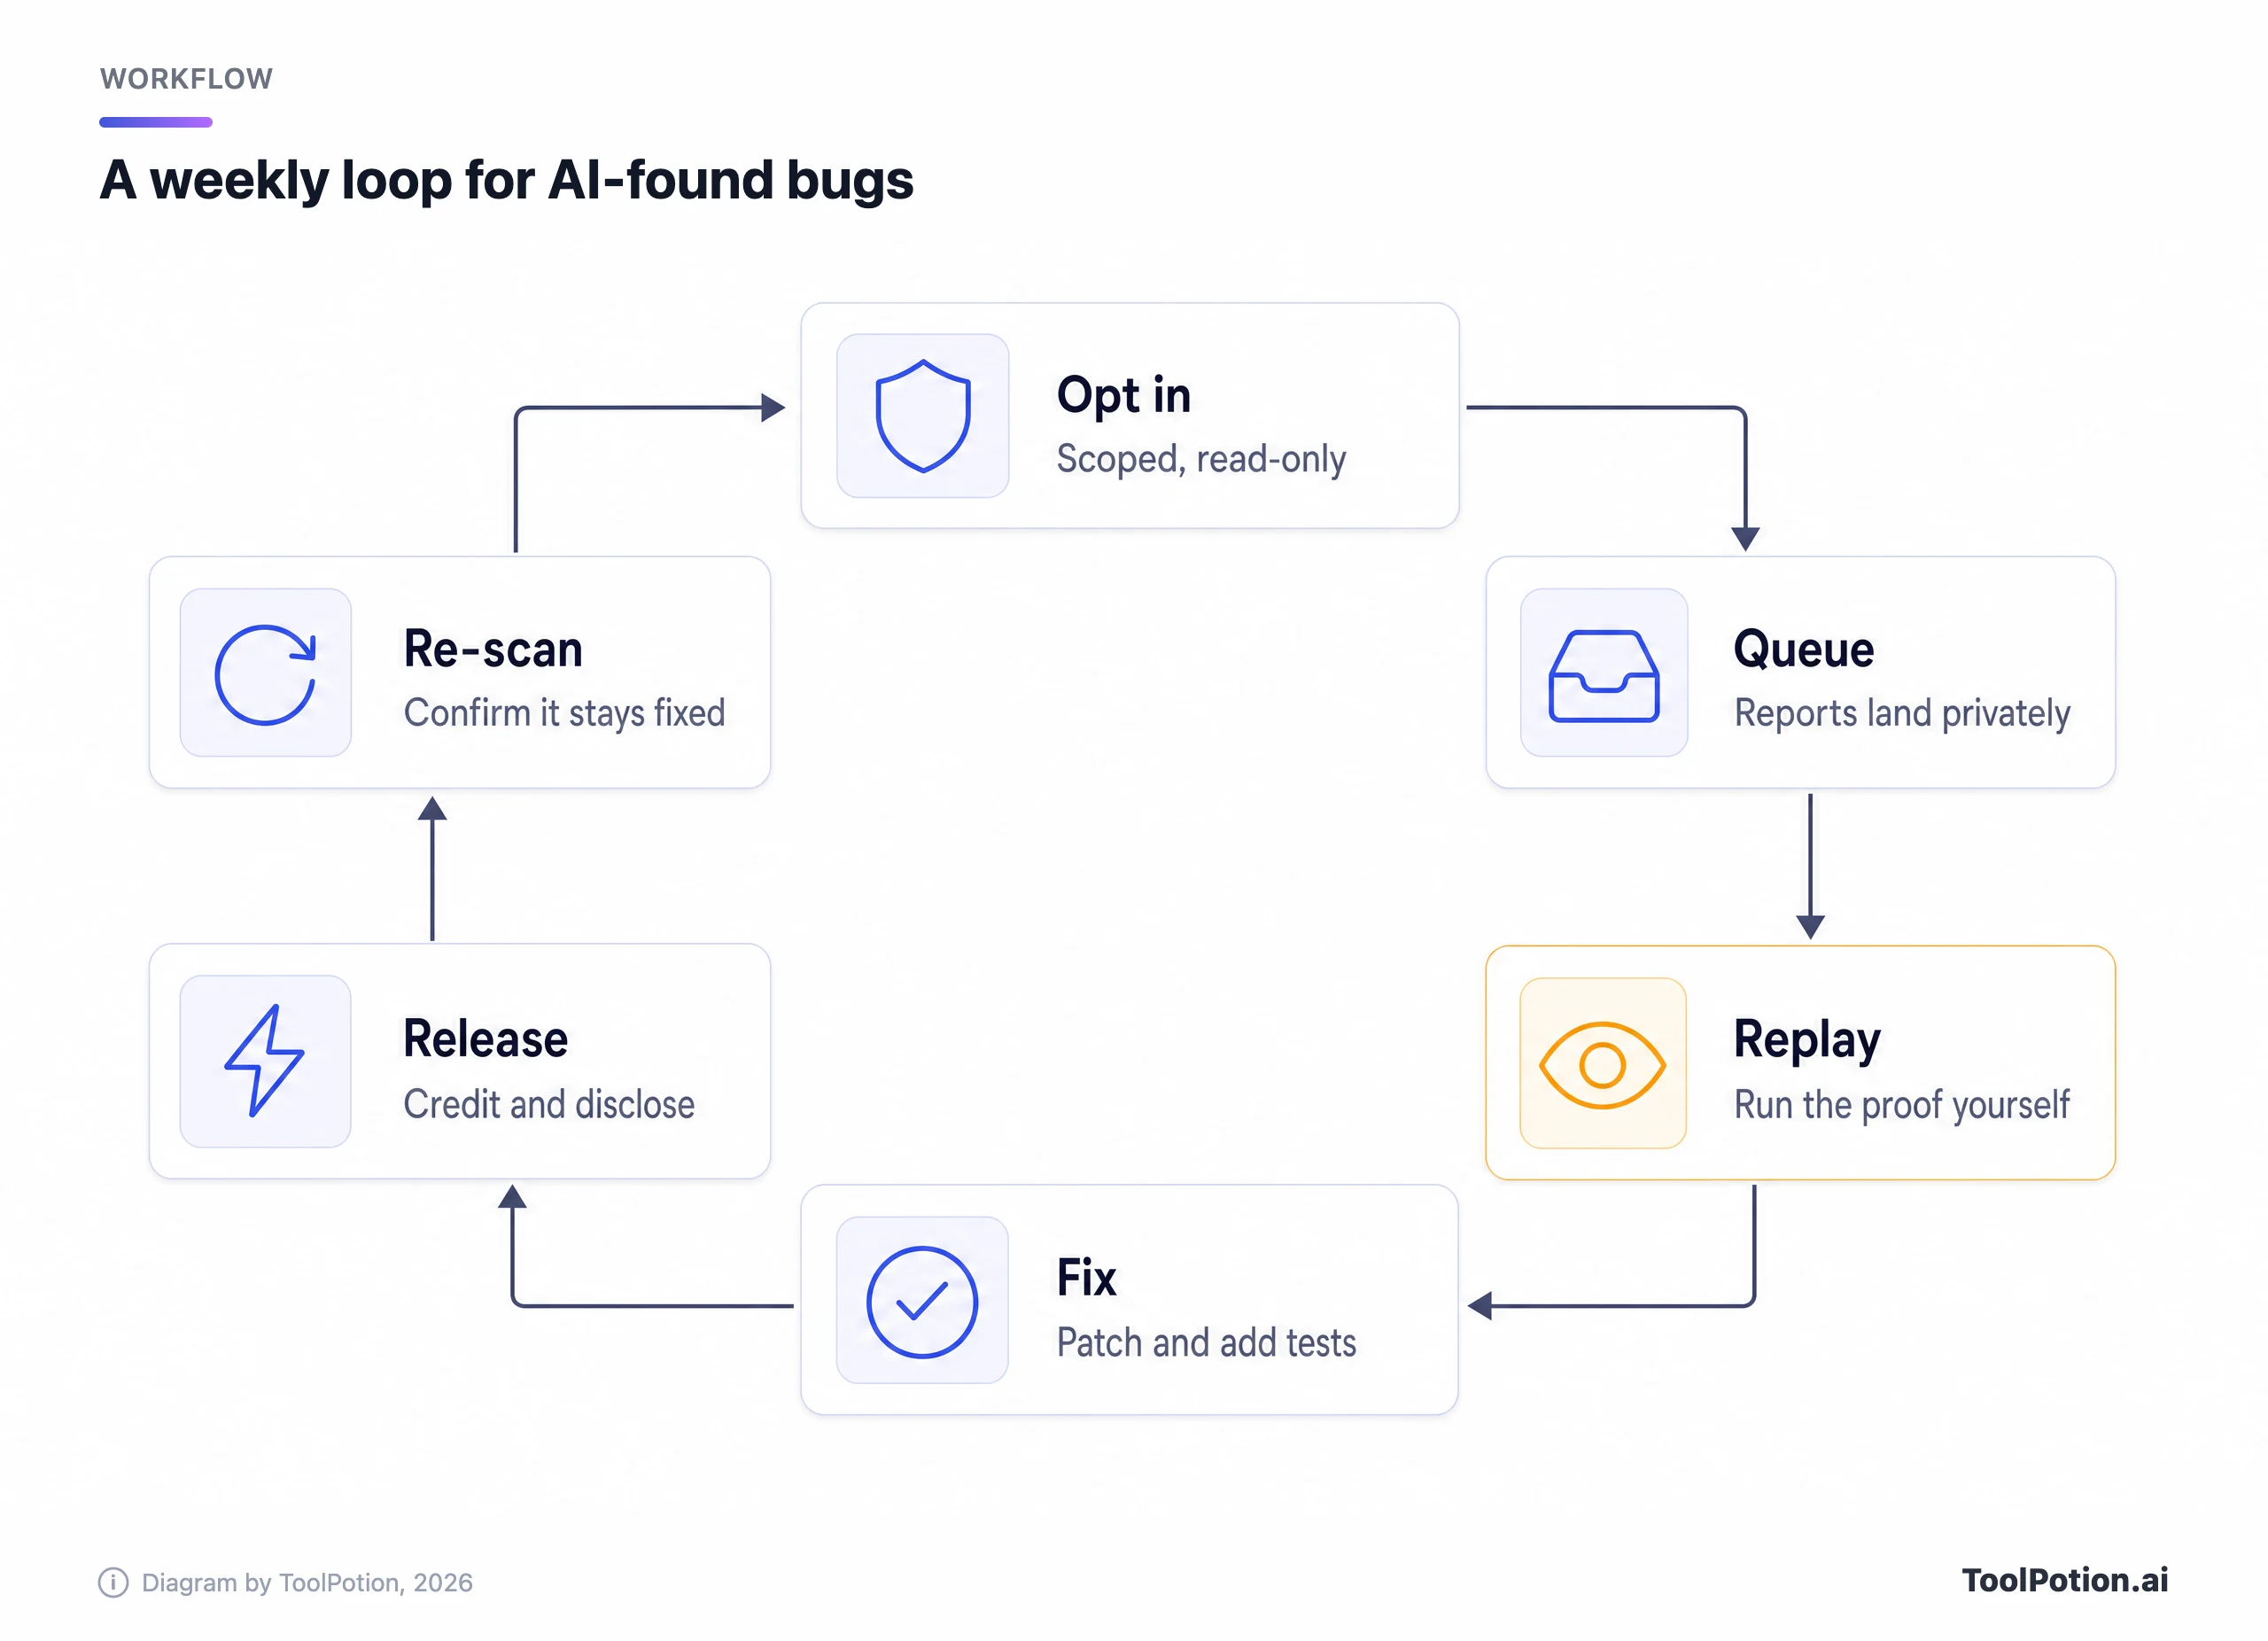
Memutar ulang bukti adalah langkah yang membedakan pemindai berguna dari yang berisik. Jika laporan punya reproducer, jalankan sendiri. Jika tidak, mintalah. Model yang tidak bisa menunjukkan klaimnya berjalan hanya memberi Anda teori, dan teori itu murah.
Bingung mulai dari mana? Decision tree di bawah memetakan kasus-kasus umum. Ini saran editorial yang dibangun di atas ketentuan vendor di atas, jadi sesuaikan dengan situasi Anda.
Bagi kebanyakan tim kecil, langkah pertama yang lebih baik adalah pemindai pull request gratis plus satu orang yang bertanggung jawab atas hasilnya. Tambahkan alat agentic setelah antrean itu tenang selama beberapa minggu. Repo hobi bisa cukup dengan pengaturan default gratis dari host-nya. Pustaka yang berada di jalur kritis adalah yang sebaiknya mendaftar ke OSS Scanner.
Menghitung biaya triase
Tak ada yang mencantumkan waktu triase di halaman harga, padahal itulah biaya yang menentukan apakah pemindai membantu atau merugikan. Alat yang bagus pun menghasilkan sejumlah duplikat. Tinjauan Anthropic sendiri menemukan 11 dari 97. Kalkulator di bawah mengubah volume laporan Anda menjadi jam kerja.
Coba naikkan porsi laporan tidak valid dan lihat seberapa cepat jamnya menumpuk. Lalu coba turunkan menit per laporan menjadi 15, sebagai gambaran kasar tentang apa yang bisa dihemat oleh bukti yang berfungsi (angkanya ilustrasi, bukan hasil pengukuran). Selisih itulah argumen untuk menuntut reproducer, baik dari alat AI maupun dari manusia.
Beberapa kebiasaan membantu begitu laporan mulai berdatangan. Grafik di bawah merangkumnya.
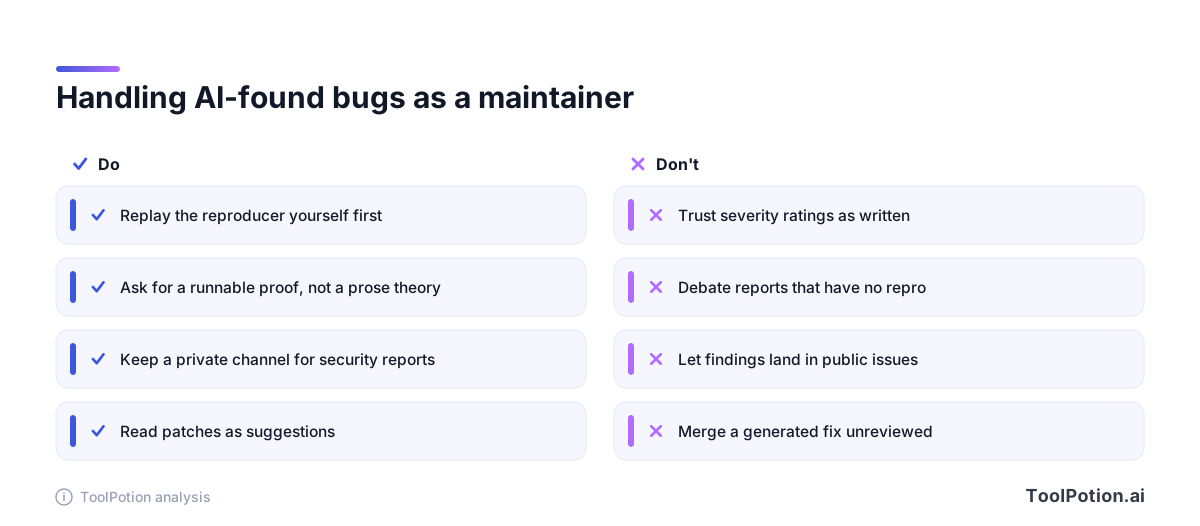
Pasangan pertama layak diulang. Tingkat keparahan berasal dari model, dan Anthropic sendiri memperingatkan bahwa itu bisa keliru (SiliconANGLE). Nilailah sendiri setelah Anda memutar ulang buktinya. Asisten sejenis Claude Code bisa membantu menulis perbaikan dan regression test setelah Anda memutuskan bug itu nyata, tetapi keputusannya tetap di tangan Anda. Untuk konteks lebih luas tentang alat semacam itu, lihat papan asisten coding dan panduan alat code review AI kami.
Di mana alat-alat ini masih kurang
Alat ini bagus untuk kelas bug yang meninggalkan jejak di kode: kesalahan memori, injection, pemeriksaan yang hilang. Mereka lebih lemah pada cacat yang bergantung pada cara kerja bisnis yang sebenarnya, seperti siapa yang boleh menyetujui apa. Pemindai tidak bisa mengetahui maksud Anda.
Mereka juga tidak menggantikan sisa praktik keamanan. CodeMender dari Google tetap meminta manusia meninjau patch sebelum masuk upstream (Google DeepMind), dan GitHub menyatakan Autofix bekerja dengan upaya terbaik dan tidak bisa memastikan bahwa perbaikan menyelesaikan peringatan dari custom query (GitHub). Vendor yang paling banyak diuntungkan pun tetap menyuruh Anda memeriksa keluarannya.
Batas yang jujur adalah volume. Menemukan bug makin murah lebih cepat daripada memperbaikinya. Pemindai yang menyerahkan empat puluh temuan nyata kepada proyek beranggotakan tiga orang telah menciptakan backlog, bukan produk yang lebih aman. Pilih alat berdasarkan seberapa banyak yang bisa Anda perbaiki dalam sebulan, bukan seberapa banyak yang bisa mereka temukan.
Pertanyaan yang sering diajukan
Apakah OSS Scanner dari Anthropic terbuka untuk semua repositori GitHub?
Tidak. Layanan ini opt-in dan dinilai kasus per kasus, dengan kriteria mirip OSS-Fuzz, sehingga proyek harus memiliki dampak kritis pada infrastruktur dan keamanan pengguna. Maintainer mendaftar lewat pull request ke repositori GitHub Anthropic.
Apakah pemindai AI menggantikan penetration test?
Tidak untuk hal yang penting bagi pelanggan Anda. Mereka menangani bug tingkat kode dengan baik, tetapi lemah pada cacat logika bisnis. Anggap saja sebagai lapisan tambahan yang berjalan terus-menerus, di samping tinjauan manusia sesekali.
Bisakah saya memakai Claude atau Gemini langsung untuk mengaudit kode saya?
Anda bisa menempelkan kode ke Claude atau Google Gemini dan meminta tinjauan keamanan. Cukup membantu untuk satu fungsi. Tetapi ia tidak punya sandbox, model ancaman tingkat repo, atau pemeriksaan exploit yang ditambahkan agen khusus di atas, jadi bersiaplah menghadapi lebih banyak alarm palsu.
Apa yang harus saya lakukan jika menerima laporan tulisan AI yang tampak palsu?
Minta reproducer terhadap versi yang disebutkan. Temuan yang nyata bisa menjawab pertanyaan itu. Yang rekayasa sering tidak bisa. Jika seseorang terus mengirimkannya, Anda boleh menutup laporan itu dan melanjutkan.
Apakah pemindai gratis aman dijalankan pada kode privat?
Baca ketentuan masing-masing. Ada yang berjalan sepenuhnya di mesin Anda sendiri, ada yang mengirim potongan file ke model hosted. Periksa apa yang disimpan vendor dan berapa lama sebelum Anda menghubungkan repositori privat.