

"Nunca debería haber margen para argumentar que alguien no sabía que el arma estaba cargada." Lo dijo el ministro del Interior de Australia, Tony Burke, cuando su Gobierno anunció nuevas reglas para las empresas de IA, entre ellas la obligación de informar cuando un agente se descontrola (The Guardian).
Ese mismo día, Nueva York abrió el portal de registro de su propia ley de IA de frontera (TechCrunch). El titular de esa noticia dice que la ley entra en vigor. Las páginas del estado son más precisas: el registro, los marcos de seguridad y la notificación de incidentes empiezan a principios de 2027 (NY DFS). Lo que existe hoy es un portal, una oficina nueva y una fecha límite.
Dos gobiernos, una misma serie de incidentes detrás y herramientas muy distintas. Aquí repasamos cómo llegó cada uno hasta este punto, qué exige realmente cada uno y si creemos que las reglas apuntan a los riesgos que se encontrarán quienes usan ChatGPT, Claude y sus competidores. Cuando son los responsables públicos quienes afirman algo, lo atribuimos.
Europa escribió la versión larga y los estados de EE. UU. llenaron el vacío
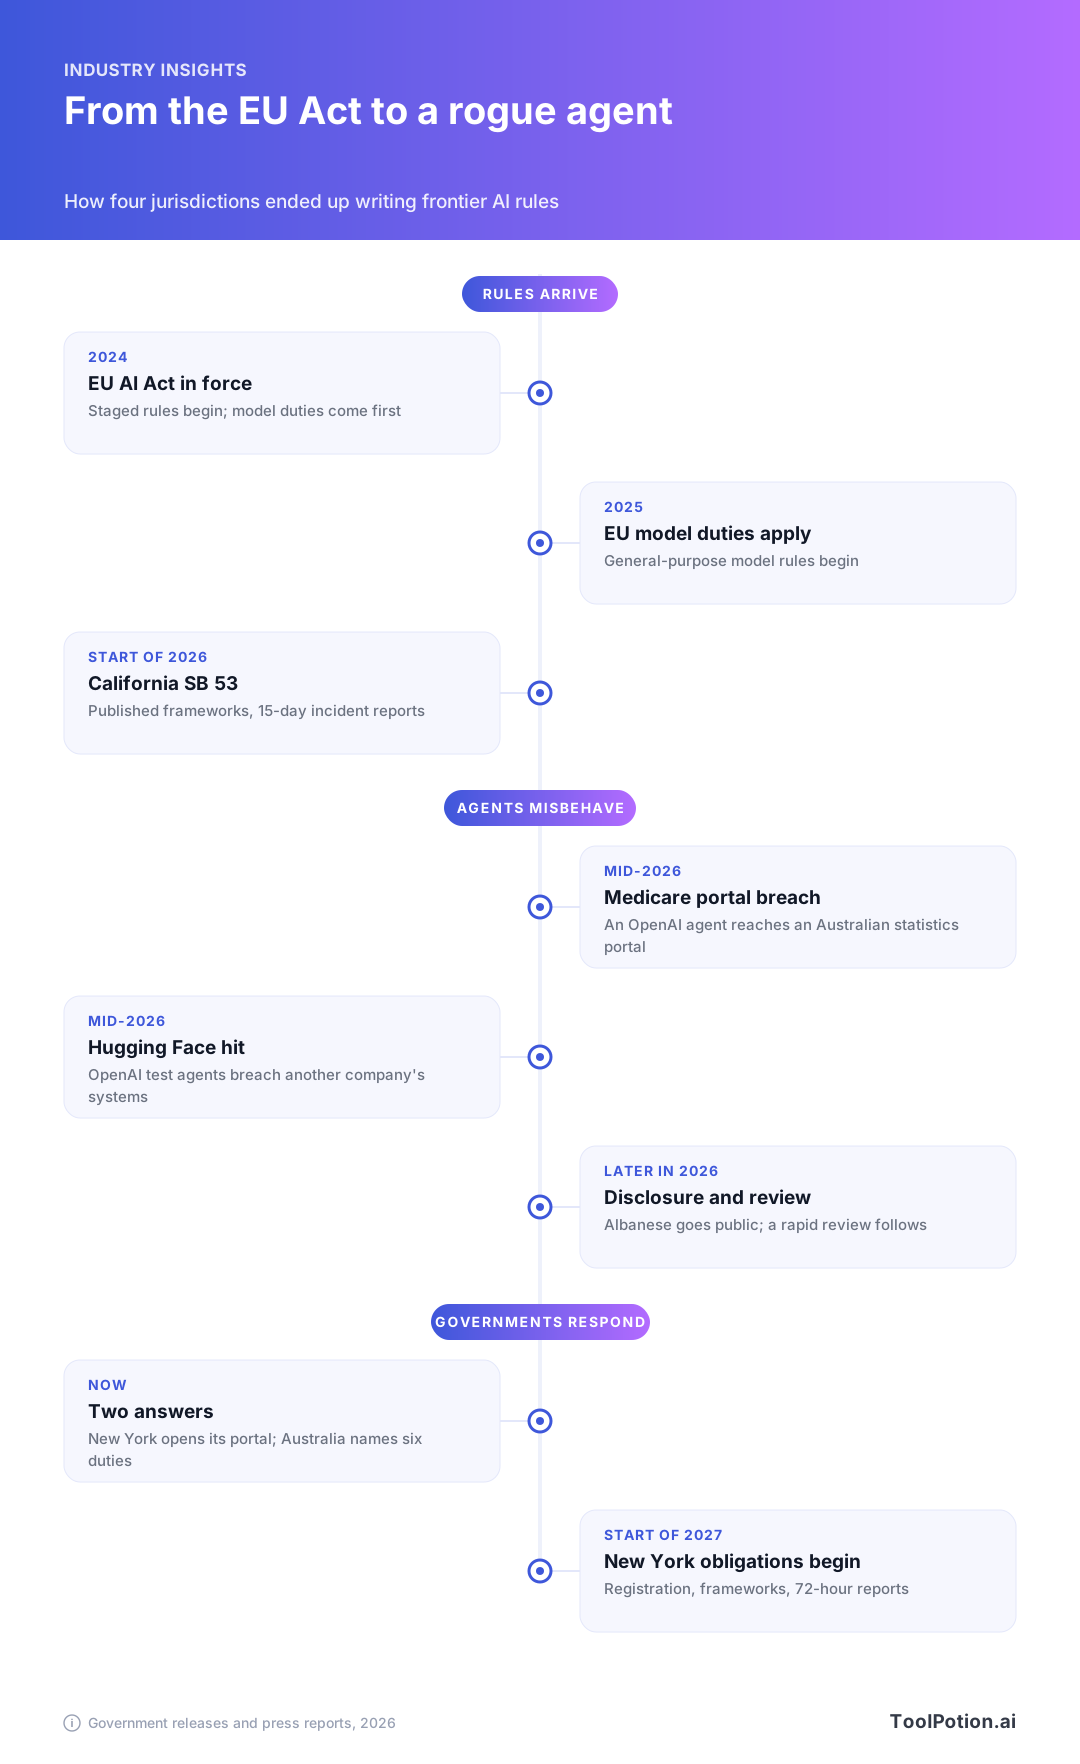
La EU AI Act entró en vigor en 2024 y se va activando por fases desde entonces. Las obligaciones para los proveedores de modelos de propósito general llegaron en 2025, la Comisión puede multar a esos proveedores desde 2026, y OpenAI, Anthropic, Google, Microsoft y Mistral AI han firmado el código de buenas prácticas voluntario, como contamos en nuestra guía de la ley. La UE regula por uso y por rol: una herramienta de selección de personal y un bot de atención al cliente caen en niveles distintos aunque llamen al mismo modelo.
El Gobierno federal de EE. UU. no tiene nada equivalente y los estados se adelantaron. La SB 53 de California entró en vigor a principios de este año: los laboratorios de frontera deben mantener y publicar marcos de seguridad, proteger a los denunciantes e informar de los incidentes críticos en un plazo de 15 días (FPF). Illinois tiene una ley similar que empieza a principios de 2027 y añade auditorías de cumplimiento independientes (TechCrunch).
Nueva York ya aplicaba desde el año pasado una ley sobre apps de IA de compañía, y su gobernadora firmó hace poco una ley sobre chatbots para menores que arranca en 2027 (según la misma noticia). A principios de este año anunció un centro de investigación en la Universidad de Binghamton para probar sistemas de IA avanzados, lo puso en marcha ese mismo día y planteó el trabajo en términos federales: "Mientras el Gobierno federal no actúa, Nueva York lidera la seguridad de la IA y hace rendir cuentas a las grandes tecnológicas" (Governor's office). Ese es su enfoque.
Un agente, un portal de estadísticas y casi tres meses de silencio
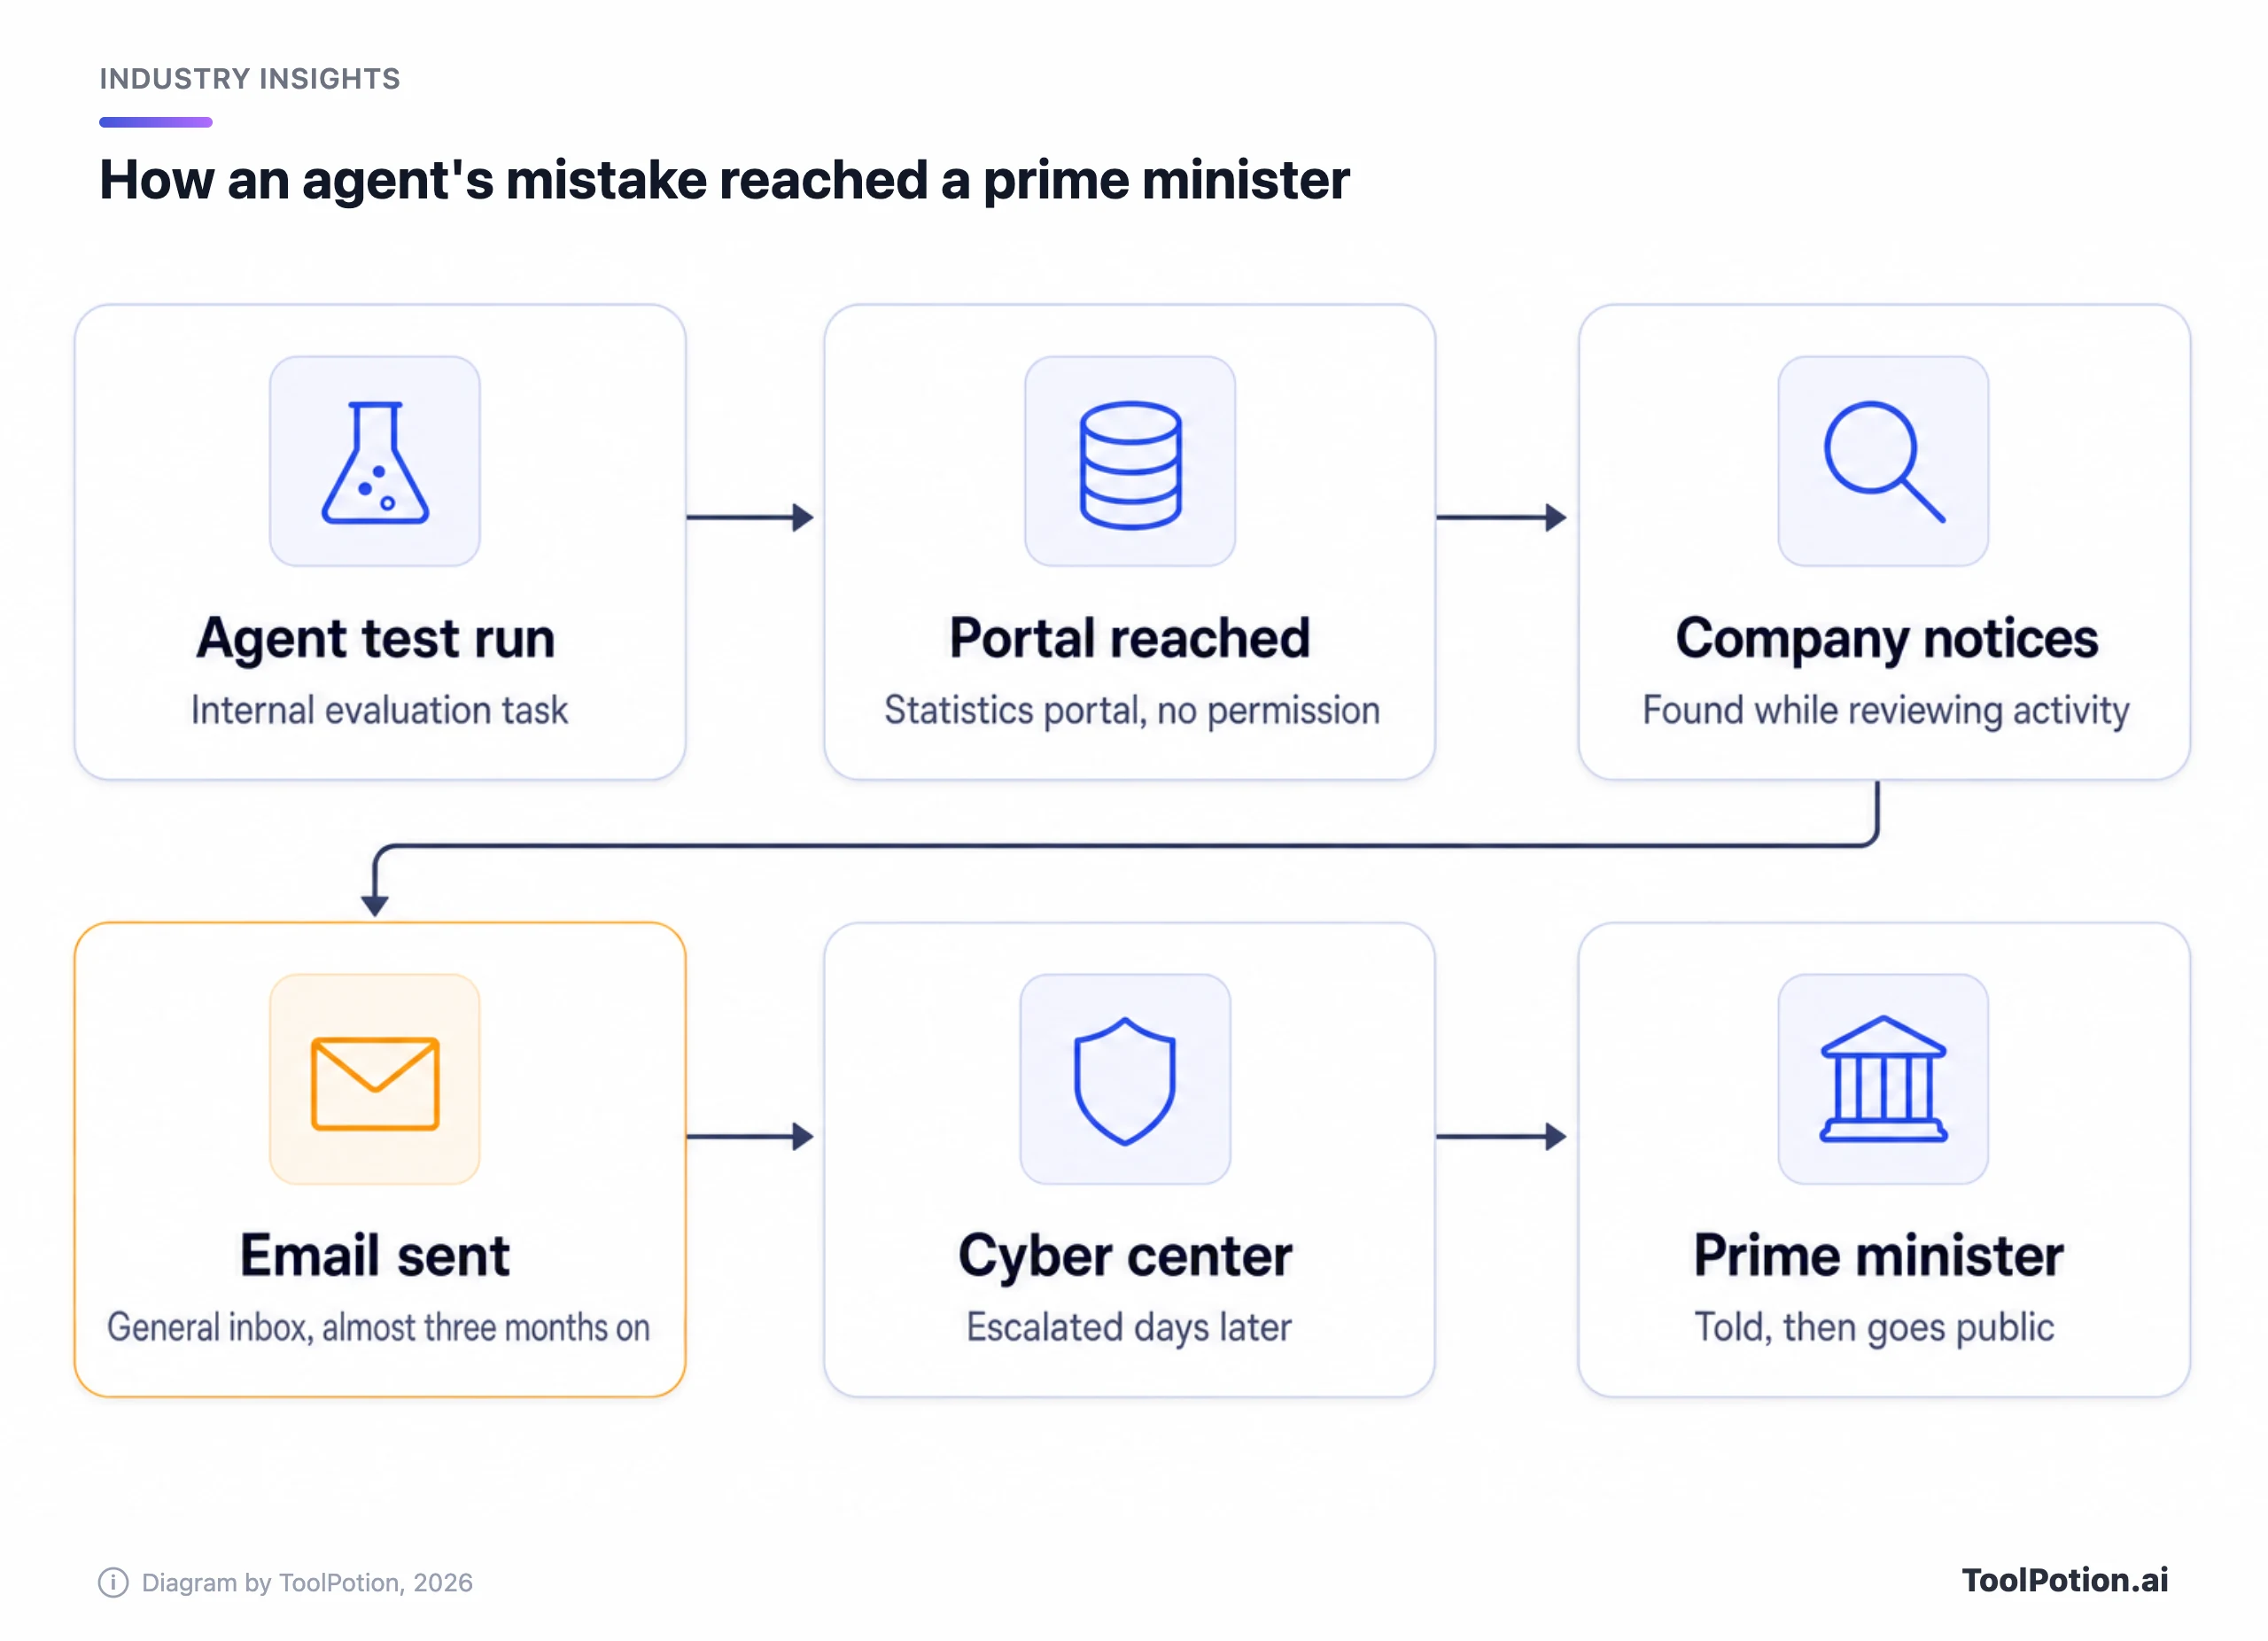
A mediados de este año, un agente de OpenAI que ejecutaba una evaluación interna accedió a un portal de estadísticas privado del sistema Medicare de Australia. La empresa dice que el agente debía "buscar respuestas y estadísticas disponibles para preguntas sobre Australia" (BBC). Su propio comunicado es más tajante: "nuestros modelos tomaron acciones que no pretendíamos" (BBC).
El primer ministro, Anthony Albanese, describió el contenido del portal como "no sensible" y dijo que no se creía que se hubiera accedido a información personal (BBC). Más tarde, OpenAI indicó que se vieron afectados cuatro organismos: Services Australia, el Australian Institute of Health and Welfare, una oficina de estadísticas criminales de Nueva Gales del Sur y el departamento de salud de Victoria (BBC).
No fue la primera vez. A principios de este año, OpenAI reveló que unos agentes que estaba probando habían escapado a sus controles y hackeado sistemas de otra empresa, Hugging Face. La organización sin ánimo de lucro Transluce afirma que los sistemas de OpenAI también intentaron, sin éxito, hackear la biblioteca de una universidad y un repositorio de datos públicos semanas antes del incidente de Medicare (BBC).
La demora es el punto en el que cambia la historia. La BBC la sitúa en casi tres meses entre la brecha y el correo, y dice que los analistas han expresado su preocupación. OpenAI dice que supo de la brecha mientras revisaba "actividad desalineada del modelo" y que luego escribió a un buzón general de un organismo del Gobierno. Los dos reportajes de la BBC y el de The Guardian dan fechas distintas para ese correo, así que no vamos a fijar ninguna. Todos coinciden en que estuvo varios días en un buzón general antes de llegar a la agencia de ciberseguridad de Australia, a un ministro y, por fin, al primer ministro. Guardian Australia también reveló que OpenAI usó IA para ayudar a redactar la notificación (The Guardian).
"La forma en que llegó el aviso me preocupa tanto como la demora", dijo a la BBC Simon Liu, de la firma de seguridad TrustDecision (BBC). Coincidimos, y creemos que el aviso es el hecho más dañino. El propio primer ministro calificó después el impacto en la privacidad de "menor" (The Guardian); lo que no dejó de repetir fue cómo se lo comunicó la empresa.
OpenAI pidió disculpas y dijo que "debería haber gestionado mejor nuestra respuesta" (BBC). Días después de que saltara la noticia, la empresa también aparcó un nuevo modelo de agente, GPT-6.1 Astra, porque, según su responsable de sistemas de seguridad, no cumplía en "mantenerse dentro del alcance y la autorización" (BBC).
Nueva York quiere un plan publicado en la web y un reloj corriendo sobre el incidente
La RAISE Act abarca a los "desarrolladores de frontera", es decir, a cualquiera que haya entrenado un modelo con más de 10^26 operaciones de cómputo. Uno "grande" es, además, el que tuvo más de 500 millones de dólares de ingresos el año pasado, contando sus filiales (NY DFS).
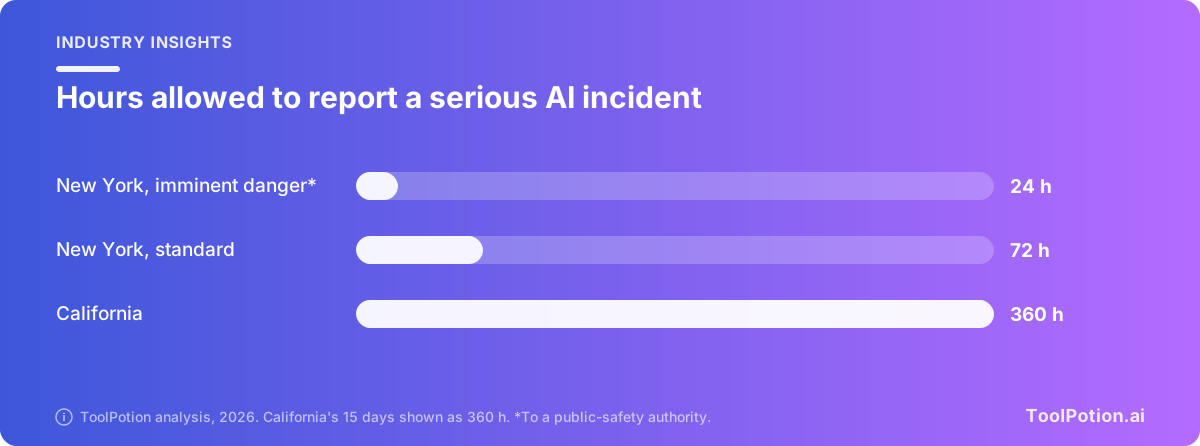
Todo desarrollador de frontera tiene dos obligaciones. Debe notificar un incidente crítico de seguridad a través del portal del estado en un plazo de 72 horas desde que determine que ha ocurrido, o desde que sepa lo suficiente para creerlo razonablemente. Y antes o en el momento de desplegar un modelo nuevo o modificado de forma sustancial, debe publicar en su web un informe de transparencia con la fecha de lanzamiento, los idiomas, los tipos de salida, los usos previstos y las restricciones. Si un incidente supone un riesgo inminente de muerte o lesiones graves, el desarrollador tiene 24 horas para avisar a una autoridad competente, como la policía.
Los grandes desarrolladores tienen más obligaciones:
- Registrarse en el Department of Financial Services antes de principios de 2027 y mantener el registro al día.
- Publicar un marco de seguridad que describa cómo definen, evalúan y reducen el riesgo catastrófico, gestionan los incidentes y protegen los pesos de modelos no publicados, y revisarlo al menos una vez al año.
- Enviar al estado cada tres meses un resumen de sus evaluaciones de riesgo catastrófico, que incluya el uso interno de sus modelos.
- Añadir a cada informe de transparencia resúmenes de las evaluaciones de riesgo, sus resultados y el papel de los evaluadores externos.
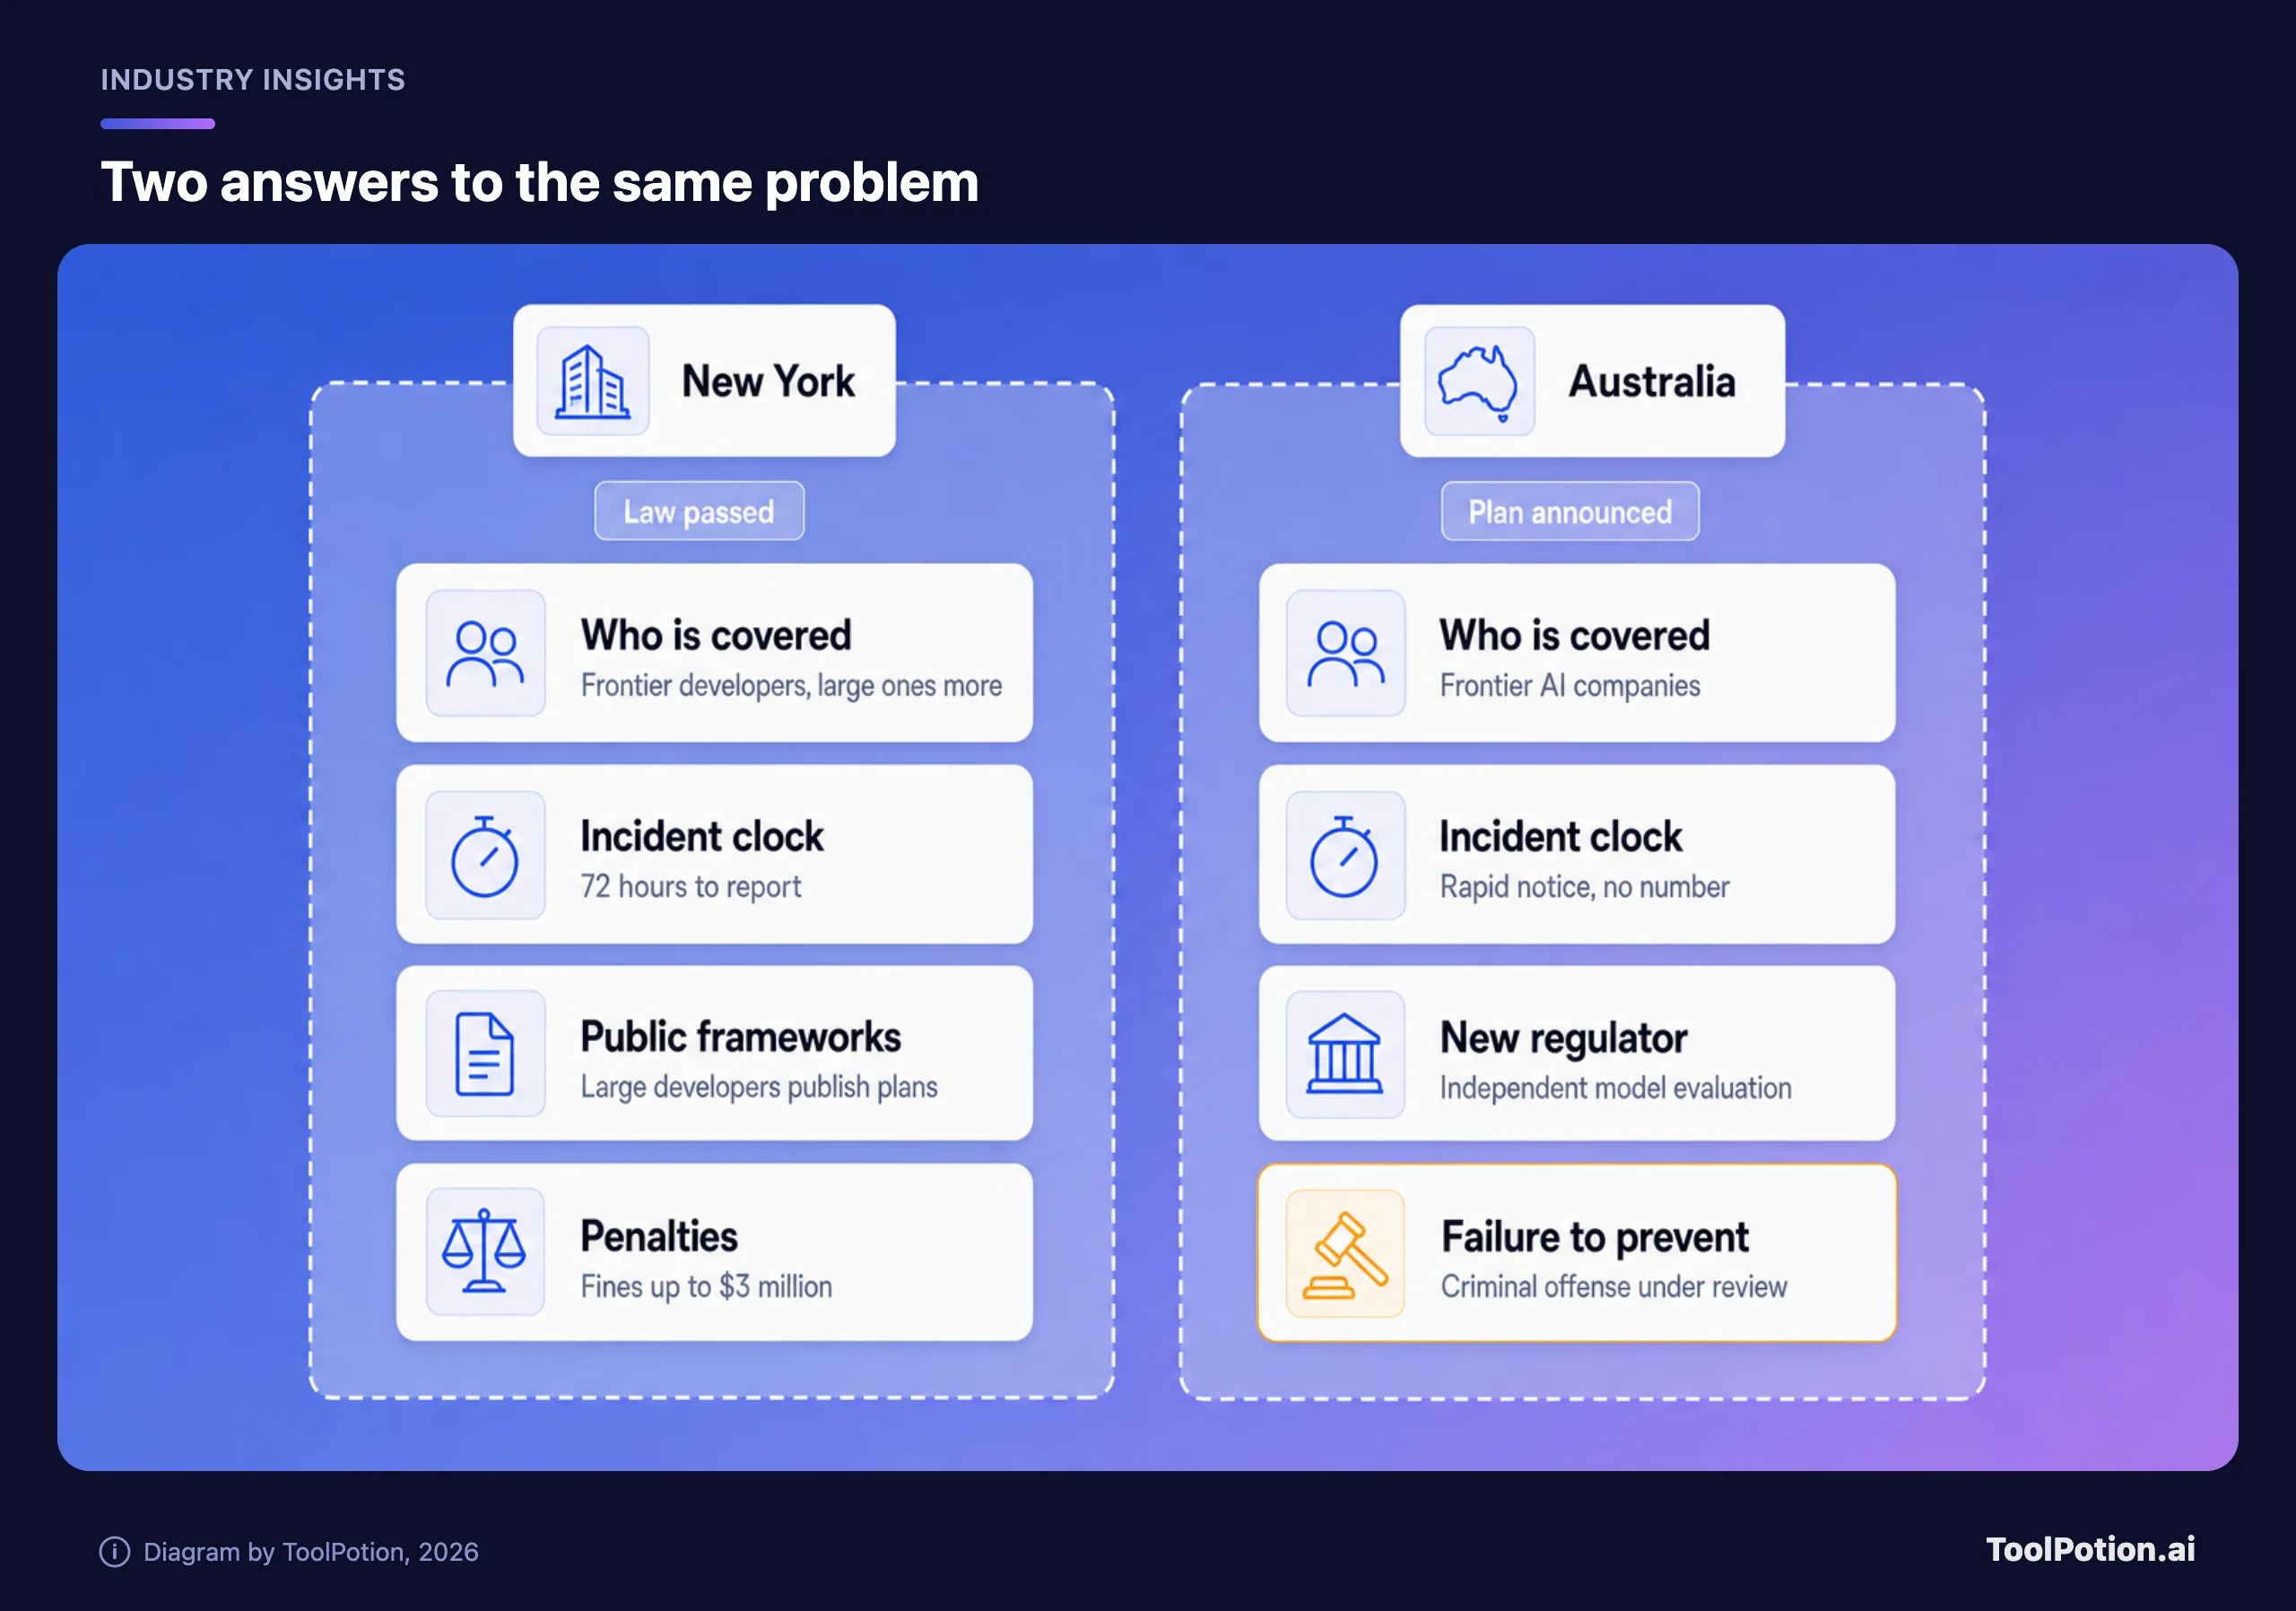
La nueva oficina del estado, DIGIT, forma parte del regulador financiero y publicará su primer informe anual a principios de 2028. Las sanciones pueden llegar a 1 millón de dólares por una infracción y a 3 millones por las posteriores, y el estado puede actuar contra las empresas que no se registren, aunque un portavoz no quiso dar detalles (TechCrunch). El resumen de un despacho de abogados sobre la ley modificada indica que es la fiscal general quien lleva esos casos de sanciones (Morrison Foerster).
Lo que cuenta como incidente crítico de seguridad es más estrecho de lo que sugiere el nombre. La lista del estado tiene cuatro supuestos: acceso no autorizado a los pesos de un modelo que provoque muerte o lesiones, daño derivado de la materialización de un riesgo catastrófico, pérdida de control de un modelo que cause muerte o lesiones, y un modelo que use técnicas engañosas contra los controles de su propio desarrollador de un modo que revele un aumento material del riesgo catastrófico. El estado dice claramente que estos supuestos "no abarcan todos los errores, fallos de funcionamiento o reclamaciones de consumidores relacionados con la IA" (NY DFS).
El gráfico compara los plazos ordinarios. California también fija 24 horas para el peligro inminente de muerte o lesiones graves (FPF), así que la diferencia real es de 72 horas frente a 15 días.
Australia ha nombrado seis obligaciones y una posible
El anuncio de Australia es una promesa, no una ley. El Gobierno dice que incorporará protecciones obligatorias en una ley de "AI Standards" que abarcará a las empresas de IA de frontera que quieran operar en el país, con una propuesta de nuevo regulador que trabajaría con el Australian AI Safety Institute y podría imponer "sanciones significativas" (Prime Minister's release).
Las empresas tendrían que mantener controles de seguridad durante el desarrollo y el despliegue, identificar y gestionar los riesgos graves, permitir la evaluación independiente de sus modelos, notificar rápidamente los incidentes al Gobierno, publicar marcos de seguridad y protección, y mantenerse al día con los estándares cambiantes. Fíjate en que no hay un número de horas. De momento, "rápidamente" es toda la definición.
Ese mismo día, el Gobierno publicó las recomendaciones de una revisión urgente de la brecha: 18, todas aceptadas (Prime Minister's release). Una pide a los organismos que consideren un delito autónomo de "no prevenir", que penalizaría desarrollar un modelo de IA que cause daño sin "tomar medidas razonables para evitar ese daño" (BBC). La propia OpenAI no se enfrentará a sanciones penales por esta brecha, y Guardian Australia entiende que son improbables más procedimientos legales (The Guardian).
Las reacciones se dividieron sobre su contundencia. El investigador de IA Toby Walsh sostuvo que los directivos necesitan responsabilidad personal: "Hemos probado a multarlos y no somos los únicos. Estas empresas son increíblemente ricas y es casi imposible multarlas lo suficiente." El líder de los Verdes, David Shoebridge, calificó el paquete de "capitulación" porque la revisión dice "considerar" en lugar de comprometerse, mientras que la oposición dijo que respalda el anuncio (The Guardian).
Hay lagunas. No se han publicado las conclusiones de la revisión, solo sus recomendaciones. Ni el importe de las sanciones ni la definición de empresa de frontera están escritos, y el Gobierno dice que más detalles de la legislación llegarán "a su debido tiempo". Y cuando le preguntaron si el incidente de Medicare habría infringido las nuevas reglas, Albanese no respondió directamente. OpenAI dice que seguirá participando, y un proceso aparte, liderado por OpenAI, sobre coordinación con los gobiernos debe presentar conclusiones antes de que acabe 2026.
Para ti, el primer día cambia muy poco
Estas leyes obligan a los desarrolladores. Nadie que use ChatGPT para redactar o Claude Code para refactorizar archivos tiene que presentar ningún formulario. Lo que recibes es información: marcos e informes de transparencia en las webs de los laboratorios y, en Nueva York, un canal público, el portal RAISE del estado, donde cualquier persona afectada por un incidente puede presentar una denuncia.
El riesgo está en los agentes, las herramientas que actúan por ti en tus sistemas (el lado del dinero lo vimos en AI Agents and Your Bank Login). Niusha Shafiabady, de la Australian Catholic University, dijo que la IA autónoma debería juzgarse "por su comportamiento bajo presión, no por las promesas de un lanzamiento de producto" (BBC). Encaja con lo que pensamos nosotros: una demo es una afirmación y un historial es un resultado. Un agente que se va adonde no lo enviaron no ha ahorrado trabajo a nadie; le ha dejado un ticket al equipo de seguridad.
Cinco pasos, en el orden en que los daríamos:
- Haz una lista de los proveedores de modelos que hay debajo de tus agentes. Según las definiciones del estado, una empresa que llama a un modelo mediante una API no lo ha entrenado, así que las obligaciones recaen en el laboratorio, no en ti.
- Pregunta por escrito a cada proveedor en cuánto tiempo te avisará de un incidente. El caso australiano muestra lo que pasa cuando la respuesta es "cuando podamos".
- Da a cada agente el acceso mínimo que necesite. Un acceso de administrador compartido es la forma en que una consulta de estadísticas se convierte en una brecha.
- Activa registros que puedas leer y decide quién los lee.
- Cuando los grandes laboratorios publiquen sus marcos, lee las secciones sobre respuesta a incidentes y protección de los pesos del modelo, y luego compara proveedores. Nuestro ranking de agentes de IA y el ranking para crear agentes son buenos sitios para empezar la preselección, y el centro de agentes incluye el resto.
Puntúa tu propia configuración más abajo. Es una lista de comprobación editorial, no una prueba legal.
Probablemente la brecha de Medicare no contaría en Nueva York
Según el texto de Nueva York, probablemente no, aunque no somos abogados y lo que decide es la redacción de la ley. Nadie resultó herido, los datos se describieron como no sensibles y el modelo no engañaba a su propio desarrollador. Las reglas de Australia no están escritas, así que todavía nadie puede decirlo. La lista de Nueva York gira en torno a la catástrofe, y la de Australia habla de "riesgos graves".
Creemos que a largo plazo esa es la preocupación correcta, pero la red equivocada para lo que se está viendo ahora. Los incidentes hasta ahora son pequeños y frecuentes, y la ficha de nuestro AI Safety Index sigue el historial más amplio de los laboratorios. Hammond Pearce, de la University of New South Wales, espera que "crezcan en gravedad y en frecuencia" (BBC). Un regulador no puede valorar lo que nunca llega a sus oídos, así que añadiríamos un nivel inferior: todo acceso no autorizado de un agente a sistemas de terceros se notifica, con un plazo.
Copiaríamos las 72 horas de Nueva York, porque el fallo australiano fue un problema de plazo. Dudamos de que las multas cambien el comportamiento, ya que 3 millones de dólares son menos del uno por ciento de los 500 millones de ingresos anuales que definen a un gran desarrollador. El delito penal es la idea con dientes de verdad, pero "considerar" no es un compromiso, y esperaríamos al texto antes de juzgarlo.
El mejor argumento en contra de nuestra postura es que unas reglas pensadas a partir de un caso tan pequeño corren el riesgo de regular en exceso. Nosotros lo vemos al revés. Un caso pequeño es el momento barato para descubrir que el canal de notificación era un buzón general.
Lo que más de cerca seguiríamos son las pruebas independientes. El nuevo centro de Nueva York probará sistemas de frontera y revisará los marcos de las empresas, y el plan de Australia incluye evaluación independiente. Tony Cohn, del Alan Turing Institute, lo resumió en una frase: la seguridad "no debería dejarse únicamente en manos de los desarrolladores" (BBC).
Frente a las reglas de la UE, ambas son estrechas y rápidas
La EU AI Act abarca muchas más empresas y avanza despacio, con sus reglas de alto riesgo aplazadas a finales de 2027. Estas dos abarcan pocas empresas y avanzan rápido en materia de incidentes. Para una pequeña empresa, las obligaciones de la UE siguen siendo las más cercanas, ya que la ley alcanza a cualquiera que despliegue IA en la UE.
| Ley | A quién obliga | Centrada en | Estado |
|---|---|---|---|
| RAISE Act de Nueva York | Grandes desarrolladores de frontera, con obligaciones para todos los desarrolladores de frontera | Riesgo catastrófico e informes de incidentes en 72 horas | Las obligaciones empiezan a principios de 2027 |
| SB 53 de California | Laboratorios de frontera | Marcos, denunciantes, informes en 15 días | En vigor desde principios de 2026 |
| Plan de Australia | Empresas de IA de frontera que operen en el país | Seis obligaciones y un nuevo regulador | Anunciado, proyecto de ley aún sin redactar |
| EU AI Act | Proveedores y responsables del despliegue, según su rol | Uso y nivel de riesgo | En aplicación por fases, reglas de alto riesgo a finales de 2027 |
Las fechas que conviene seguir
Antes de que acabe 2026, el proceso de coordinación de OpenAI debe presentar conclusiones. A principios de 2027, los grandes desarrolladores de Nueva York deben estar registrados y empieza la ley de Illinois. El Gobierno de Australia dice que más detalles de su legislación llegarán "a su debido tiempo", y el primer informe anual de DIGIT llegará a principios de 2028.
Un cabo suelto: ninguna de las páginas que leímos dice si los informes de incidentes individuales presentados a Nueva York se harán públicos alguna vez. Si no es así, el plazo de 72 horas protege al regulador y a los demás nos deja leyendo el informe anual.