

El Digital Omnibus retrasó la parte más dura de la Ley de IA de la UE, no la que afecta a la mayoría de las empresas. Las reglas estrictas para sistemas de alto riesgo empiezan ahora a finales de 2027, y en 2028 para la IA integrada en productos regulados. La alfabetización en IA, las prohibiciones, las normas para los modelos de IA de propósito general y las nuevas obligaciones de etiquetado se aplican en 2026, y los reguladores empezaron a hacerlas cumplir este año.
Esa diferencia importa porque muchas empresas leyeron los titulares sobre una pausa y archivaron el tema. Uno de los dos eurodiputados que sacaron adelante la enmienda en el Parlamento la describió como "pulsar el botón de pausa de la Ley de IA" (European Parliament). La pausa cubre un abanico estrecho de usos, como el filtrado de CV o la puntuación crediticia. Un equipo de marketing que publica vídeo con IA, una startup que lanza un bot de soporte o una pequeña empresa cuyo personal usa ChatGPT todo el día tienen obligaciones hoy, y eso vale vengas de donde vengas si vendes en la UE u operas en ella.
Esta guía explica qué está en vigor, qué cambió el Omnibus, cómo determinar tu rol bajo la Ley y qué hacer en los próximos 90 días. Es una lectura en lenguaje llano del reglamento y de la guía de la Comisión Europea, no asesoramiento jurídico. Si algo que construyes o compras toca la contratación, el crédito, la educación o los servicios públicos, pide a un abogado que revise tu caso concreto.
Qué se aplica ya y desde cuándo
La Ley de IA entró en vigor en 2024 y se ha ido activando por fases desde entonces (European Commission). Tres bloques de reglas ya estaban vigentes antes de este año. Las prohibiciones de prácticas como la puntuación social, el reconocimiento de emociones en el trabajo y en los centros educativos, y la extracción indiscriminada de rostros para bases de datos de reconocimiento se aplican desde principios de 2025. Lo mismo ocurre con el deber de alfabetización en IA del artículo 4. Las obligaciones de los proveedores de modelos de IA de propósito general (GPAI) llegaron más tarde, en 2025.
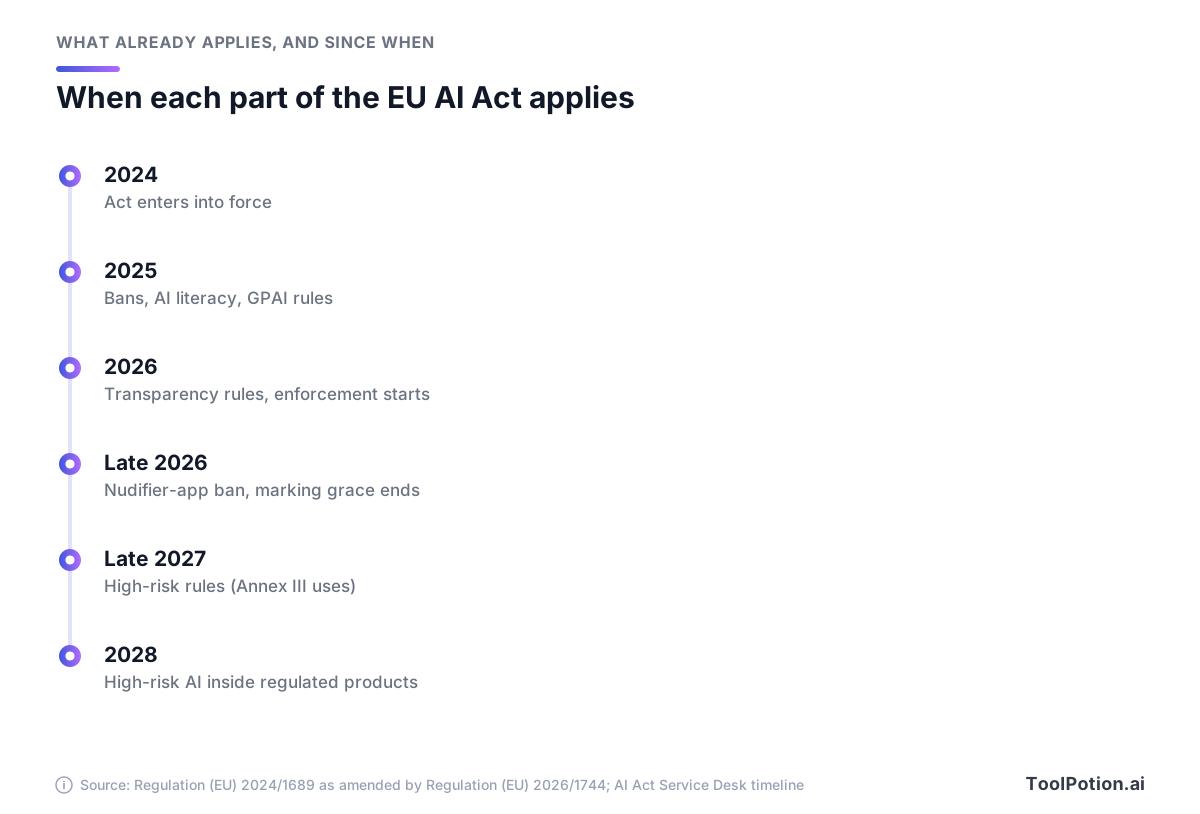
Lee esa cronología como dos oleadas. La primera, que se extiende durante 2026, alcanza a casi todas las empresas que usan IA. La segunda, desde finales de 2027, afecta a un grupo mucho menor: quienes construyen o despliegan sistemas de alto riesgo.
Este es el año en que la ley adquirió dientes. La mayor parte de la Ley pasó a ser aplicable en 2026, incluidas las obligaciones de transparencia del artículo 50, y la Oficina de IA de la Comisión empezó a hacerla cumplir junto con las autoridades nacionales (European Commission). La Oficina de IA supervisa a los proveedores de modelos GPAI. Desde el Omnibus, también es la única responsable de la mayoría de los sistemas de IA que un laboratorio construye sobre su propio modelo y de la IA dentro de las plataformas en línea más grandes (EUR-Lex). Todo lo demás, incluidas la alfabetización en IA y las prohibiciones, depende de las autoridades nacionales de vigilancia del mercado, que empezaron a supervisar el artículo 4 este año (Commission AI literacy Q&A).
Qué cambió el Digital Omnibus
La Comisión propuso el Digital Omnibus sobre IA a finales del año pasado, dentro de un impulso más amplio para recortar la normativa digital de la UE. El Parlamento y el Consejo alcanzaron un acuerdo a principios de este año, el Parlamento lo aprobó con 423 votos a favor, 57 en contra y 174 abstenciones, y el Reglamento (UE) 2026/1744 entró en vigor este año (European Parliament Legislative Train). Modifica la Ley de IA, no la sustituye. Los niveles de riesgo, los roles y los topes de las multas siguen en pie.
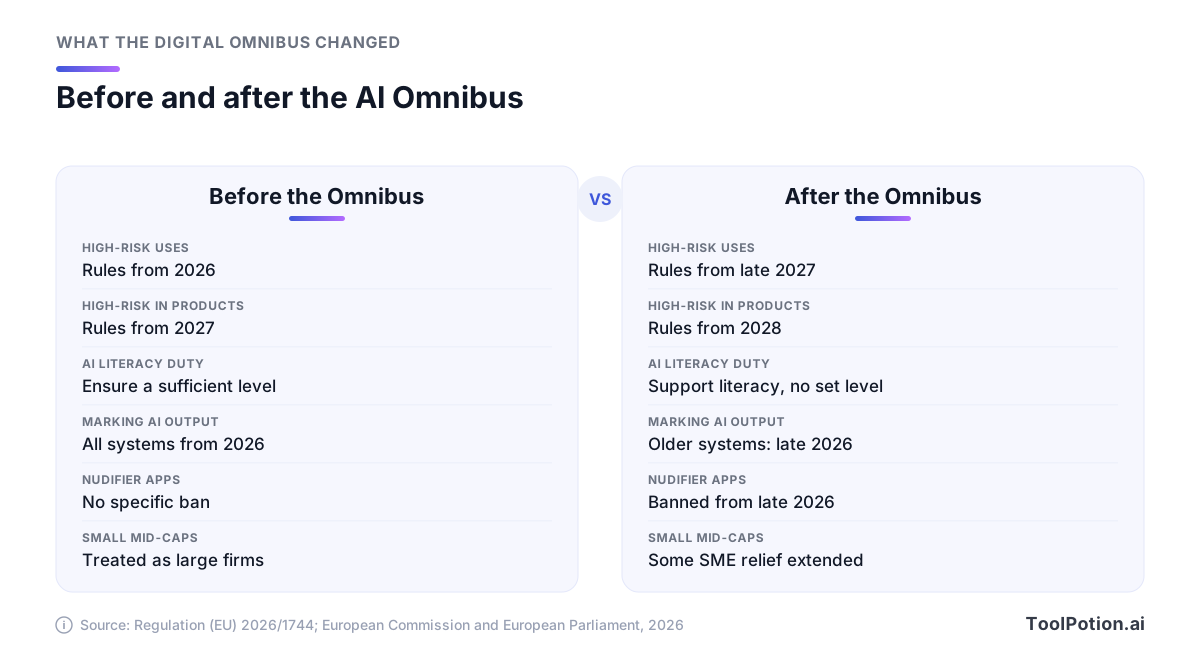
Seis cambios importan para una empresa típica:
- Las reglas de alto riesgo para usos independientes del Anexo III, como contratación, puntuación crediticia y educación, se aplican ahora desde finales de 2027 en lugar de este año. La IA de alto riesgo integrada en productos regulados, como ascensores o juguetes, llega en 2028.
- El artículo 4 mantiene el deber de alfabetización en IA, pero elimina la antigua exigencia de un "nivel suficiente". Las empresas deben "adoptar medidas para fomentar el desarrollo de la alfabetización en IA", y el nuevo texto aclara que esto no implica garantizar "ningún nivel específico de alfabetización en IA de ninguna persona".
- Los sistemas de IA generativa que ya estaban a la venta antes de que se aplicaran las reglas de transparencia tienen cuatro meses más, hasta finales de 2026, para añadir marcado legible por máquina a su salida.
- Una nueva prohibición cubre las llamadas apps "nudifier", que crean imágenes íntimas de personas identificables sin su consentimiento, y el material de abuso infantil generado con IA. Se aplica desde finales de 2026.
- Las small mid-caps, las empresas que han superado la definición de pyme, comparten ahora parte del alivio de las pymes: un formulario simplificado de documentación técnica y topes de multa más bajos para la mayoría de las infracciones.
- Proveedores y responsables del despliegue pueden tratar datos personales sensibles, bajo condiciones estrictas, para detectar y corregir sesgos, y el registro de los sistemas del Anexo III que un proveedor considera que no son de alto riesgo se mantiene en una forma más ligera.
Saber lo que no tocó es igual de útil. El Omnibus no modifica los deberes de los responsables del despliegue del artículo 26, las obligaciones básicas de transparencia del artículo 50 ni los topes de multa para las grandes empresas (EUR-Lex). El retraso del alto riesgo también tiene una razón declarada: los considerandos del propio reglamento culpan a la llegada tardía de las normas técnicas y a la lenta puesta en marcha de las autoridades nacionales.
Los dos eurodiputados principales plantearon el resultado de forma distinta. Arba Kokalari habló del botón de pausa y de recortar burocracia. Michael McNamara dijo que el objetivo era "establecer seguridad jurídica ampliando ciertos plazos y preservando la arquitectura de la Ley de IA" (European Parliament). Para planificar, la versión de McNamara es la que te conviene usar.
Averigua tu nivel de riesgo antes que nada
La Ley de IA regula usos, no marcas. El mismo modelo puede caer en tres niveles según lo que hagas con él, así que lista tus usos antes de listar tus proveedores.
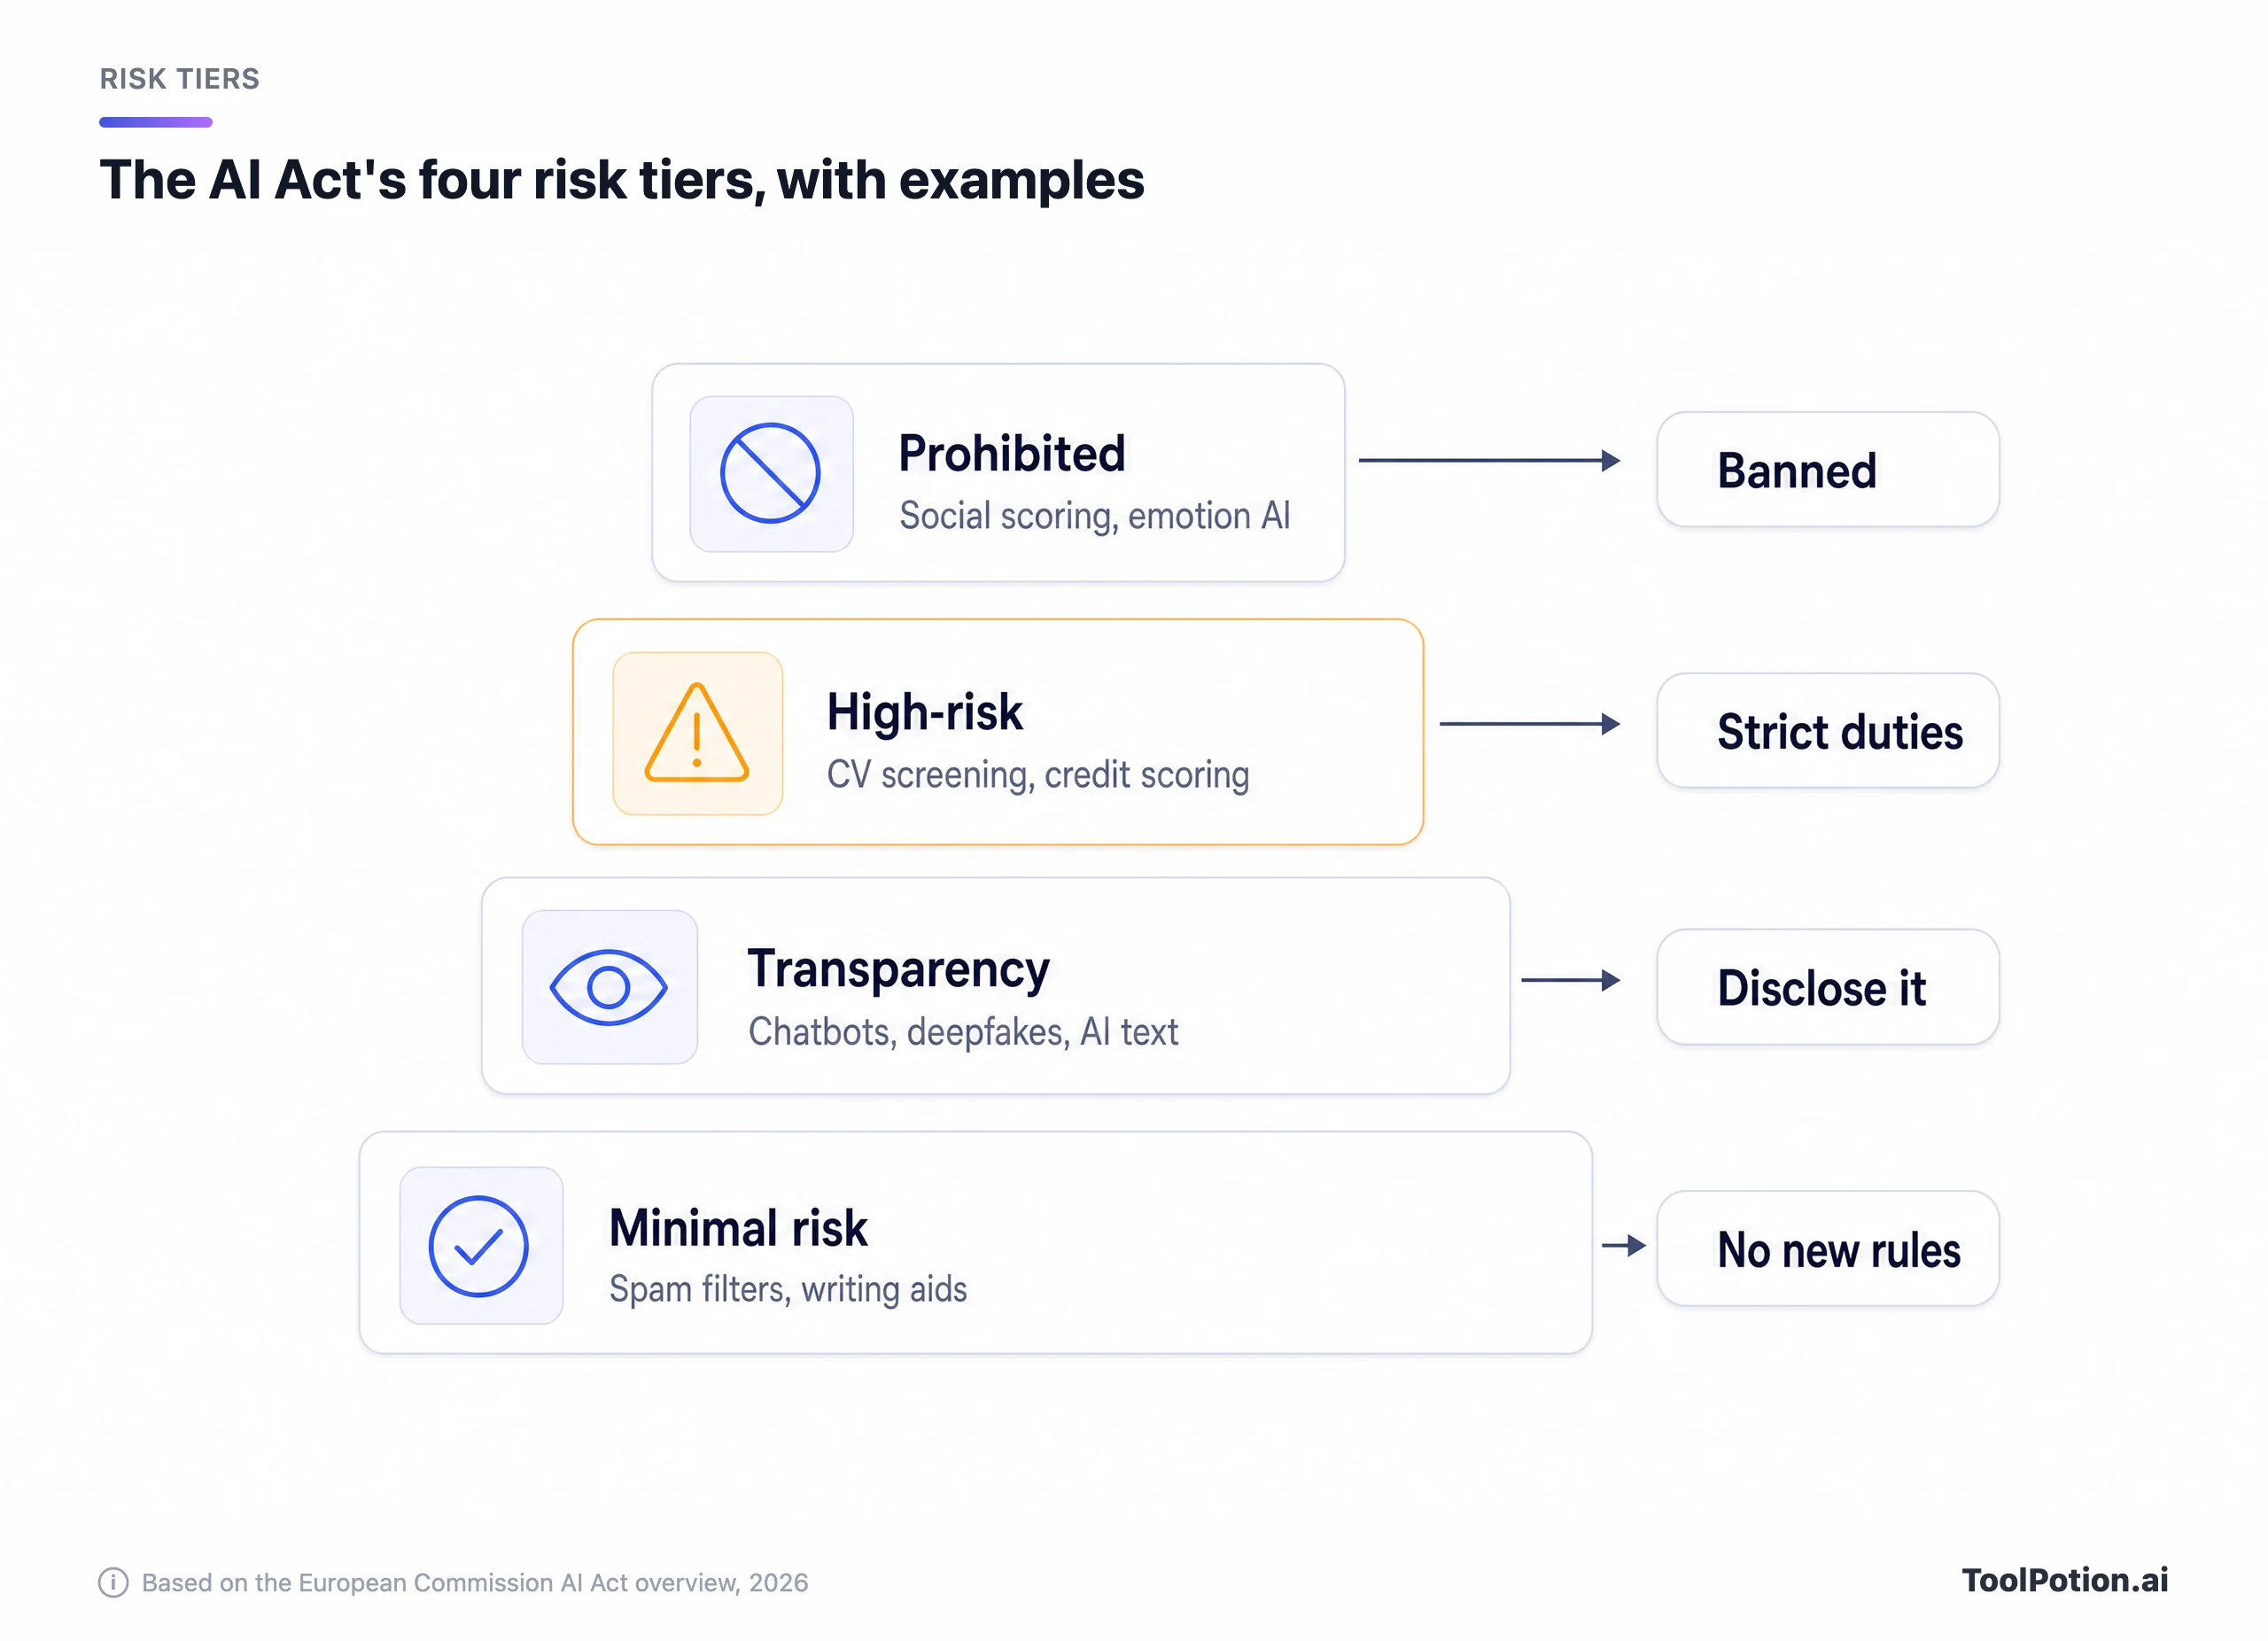
La mayoría de la IA empresarial queda en la base. La Comisión dice que la Ley no introduce reglas para la IA de riesgo mínimo y que "la gran mayoría de los sistemas de IA que se utilizan actualmente en la UE entran en esta categoría" (European Commission). Redactar correos en Claude, resumir notas de reuniones en Microsoft Copilot o escribir código con GitHub Copilot no te convierte en un responsable del despliegue de alto riesgo. La alfabetización en IA sigue aplicando, porque el artículo 4 cubre todo sistema de IA, sea cual sea su nivel.
El alto riesgo es donde pesa el retraso del Omnibus. Los ejemplos de la Comisión incluyen software de clasificación de CV, puntuación crediticia y la IA usada en educación, migración y tribunales. Si usas una herramienta que filtra candidatos, y muchos de los productos de nuestro ranking de herramientas de reclutamiento con IA hacen alguna versión de eso, estás desplegando un sistema de alto riesgo. Es el caso para el que conviene planificar ya, aunque las reglas empiecen a finales de 2027. Nuestro repaso de herramientas de reclutamiento con IA es un buen sitio para ver cómo describen los proveedores de esa categoría sus funciones de filtrado.
El nivel de transparencia trata de divulgación más que de peligro: chatbots, deepfakes y texto escrito con IA publicado para informar al público. Un sistema de riesgo mínimo aún puede tener una obligación de etiquetado.
El nivel prohibido es corto y casi irrelevante para las empresas normales, salvo por una trampa. El reconocimiento de emociones en el trabajo está prohibido, salvo usos médicos y de seguridad muy acotados, y lo está desde 2025. Una herramienta que deduce cómo se sienten tus empleados por la voz o el rostro en las llamadas es un problema hoy, no en 2027.
Proveedor o responsable del despliegue: tu rol marca los deberes
La mayoría de tus obligaciones se derivan de una pregunta: ¿construiste o pusiste tu marca a el sistema de IA, o usas uno que hizo otro? El ejemplo de la propia Comisión empareja al desarrollador de una herramienta de filtrado de CV (el proveedor) con un banco que la usa (el responsable del despliegue). La Ley alcanza también a empresas de fuera de la UE, ya que cubre a quien comercializa un sistema de IA en el mercado de la UE o lo utiliza en ella (Commission AI Act FAQ).
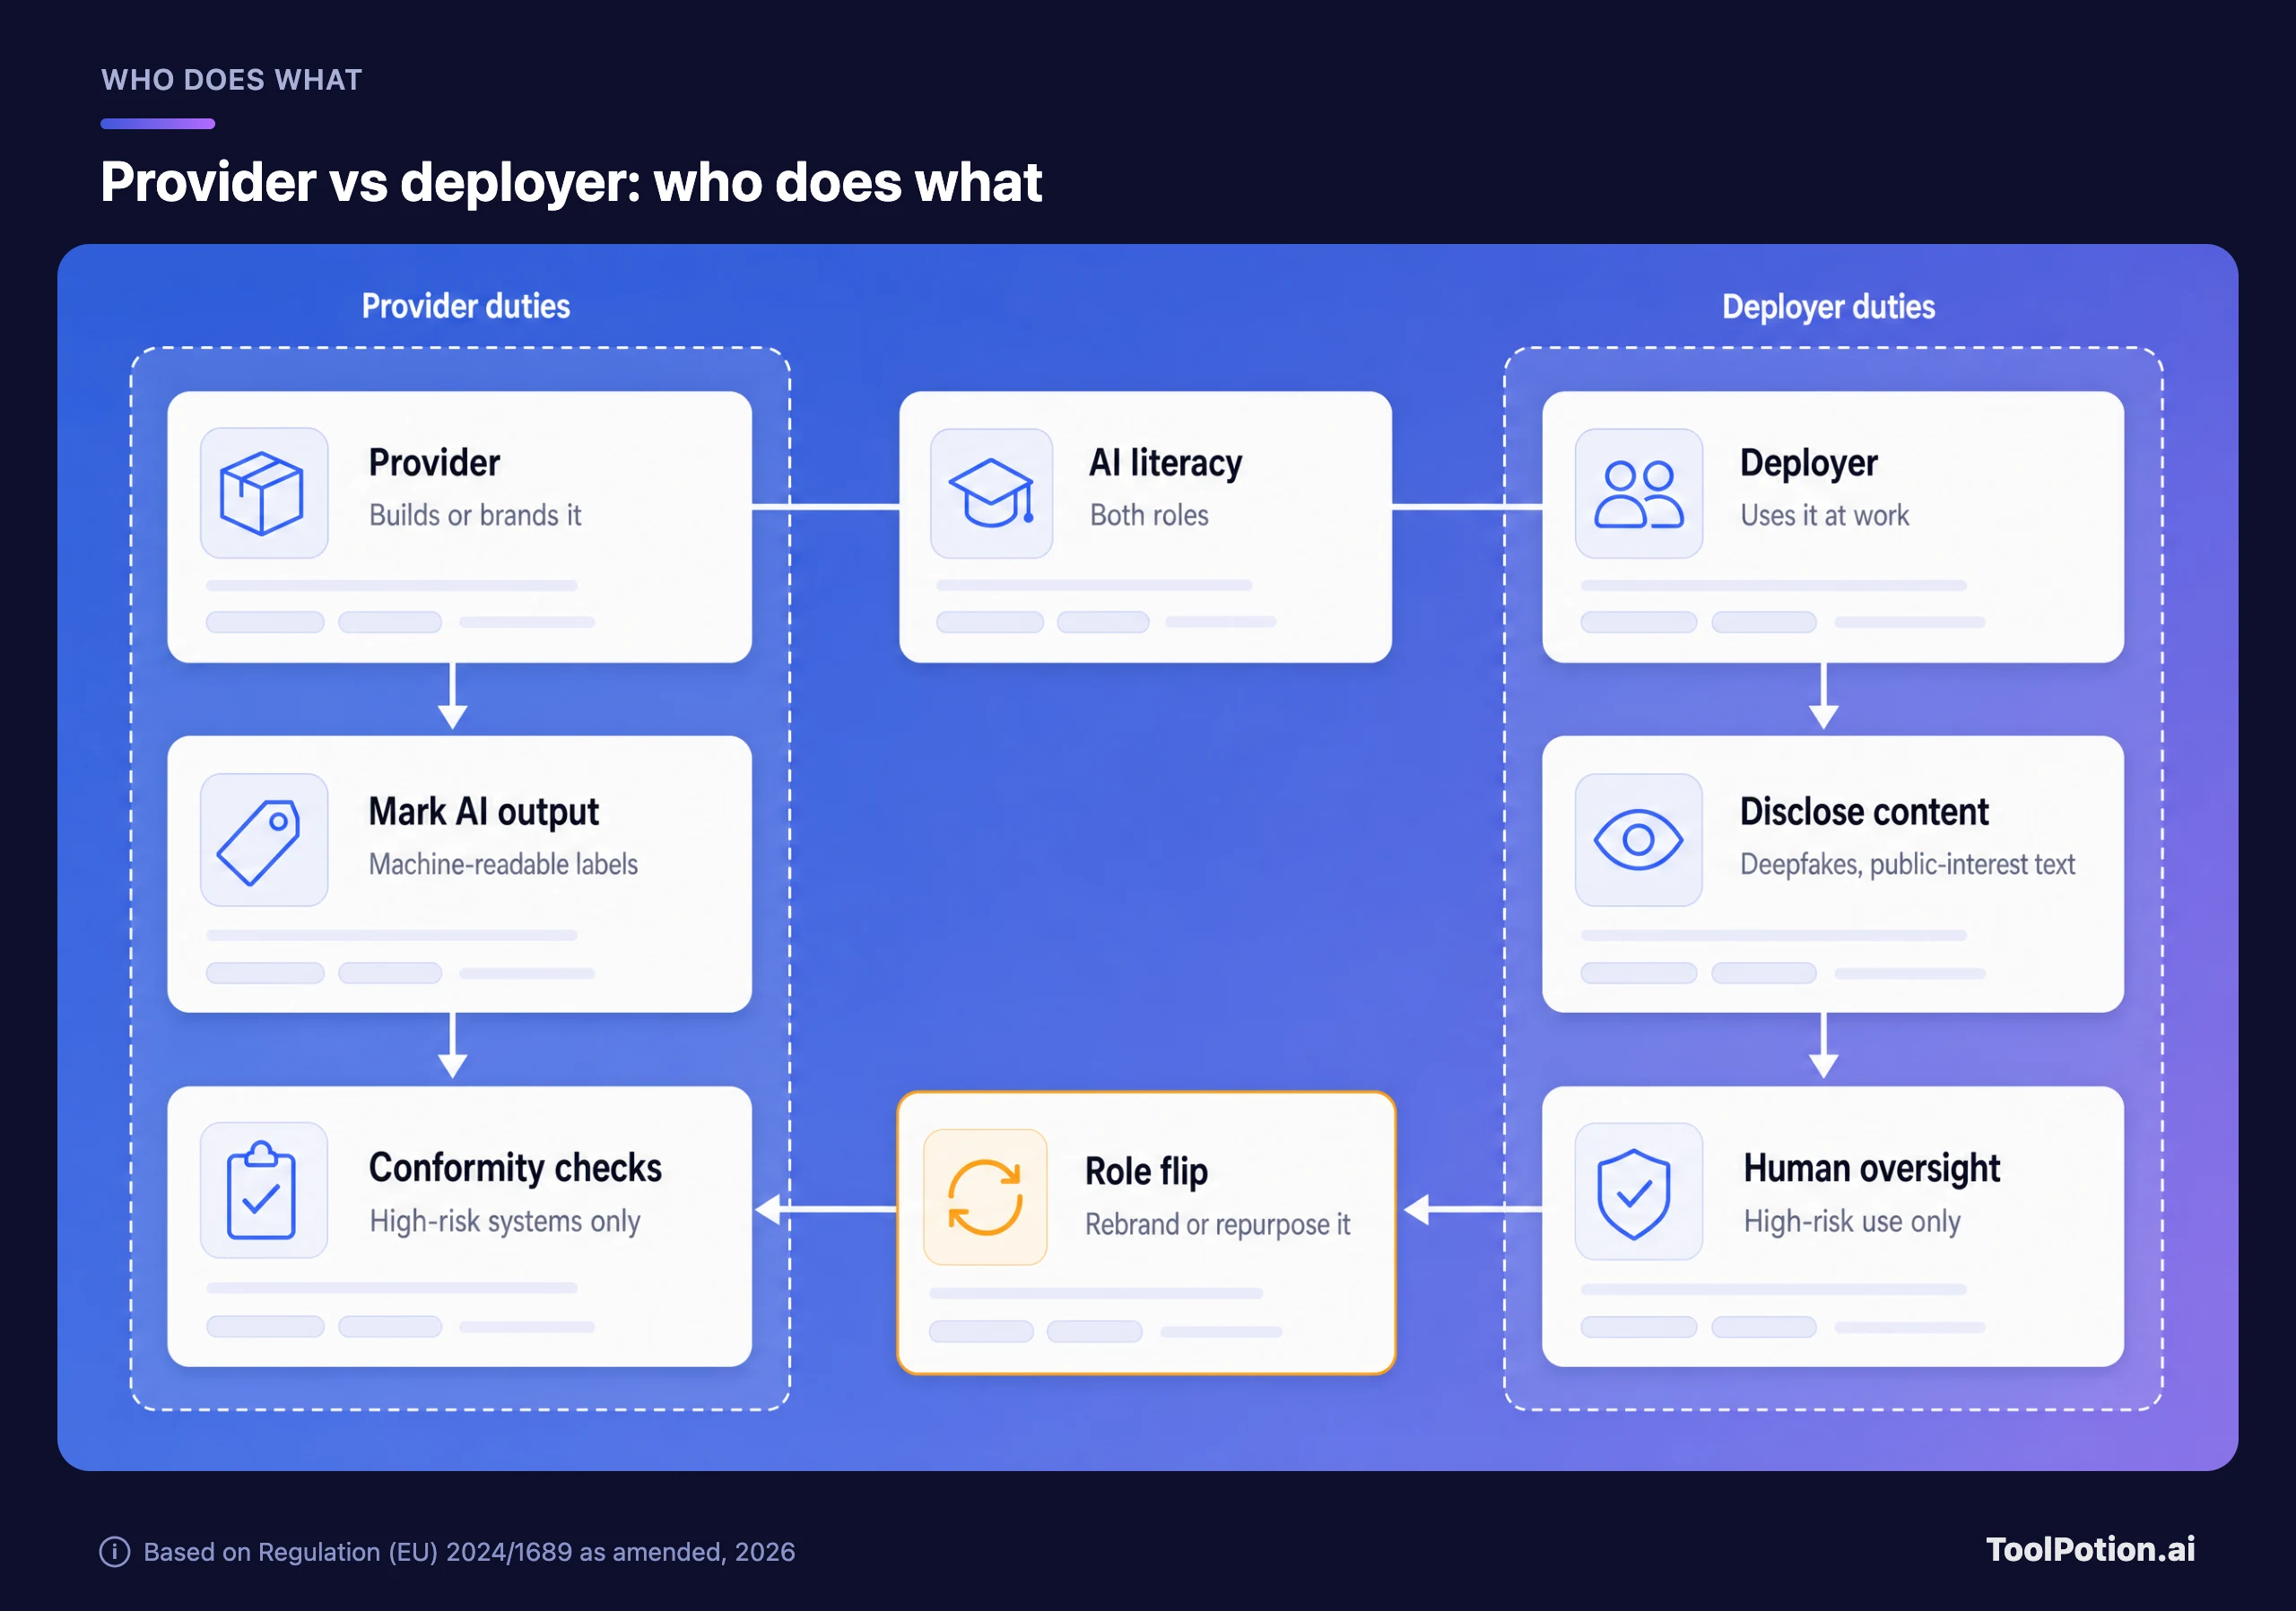
Para quien despliega un sistema de alto riesgo, el artículo 26 es la lista que debes conocer. Usas el sistema según las instrucciones del proveedor y encargas la supervisión humana a personas con "la competencia, la formación y la autoridad necesarias". Lo monitorizas, informas de los problemas al proveedor y conservas sus registros al menos seis meses. Los empleadores deben además informar a los representantes de los trabajadores y a la plantilla afectada antes de usarlo con ellos (AI Act). Los proveedores cargan con lo más pesado: gestión de riesgos, documentación técnica, evaluación de conformidad y registro.
El cambio de rol que aparece en el centro del diagrama pilla a la gente por sorpresa. Según el artículo 25, te conviertes en proveedor de un sistema de alto riesgo si le pones tu nombre o marca, haces una modificación sustancial o cambias la finalidad prevista de un sistema corriente de modo que pase a ser de alto riesgo. Poner tu marca a la herramienta de filtrado de un proveedor (white-label) es la forma clásica de heredar deberes de proveedor sin darte cuenta.
Si construyes sobre el modelo de otro
Hay un tercer rol que se superpone a los otros dos. Si tu producto llama a un modelo de OpenAI, Anthropic, Google Gemini o Mistral AI a través de una API, eres proveedor de un sistema de IA, pero no del modelo. Las directrices de la Comisión dicen que una empresa posterior solo pasa a ser proveedora del modelo cuando su modificación o fine-tuning usa más de un tercio de la capacidad de cómputo de entrenamiento del modelo original (Commission GPAI guidelines Q&A). Los deberes del modelo siguen en manos del laboratorio: documentación técnica, información para los desarrolladores posteriores, una política de derechos de autor y un resumen público del contenido de entrenamiento.
Eso te da algo que pedir. La Comisión puede multar a los proveedores de modelos GPAI desde 2026, y OpenAI, Anthropic, Google, Microsoft y Mistral AI han firmado el código de buenas prácticas voluntario de GPAI (European Commission). Pide a tu proveedor de modelos su documentación para desarrolladores posteriores y dónde publica el resumen del contenido de entrenamiento. Si un proveedor no comparte lo que necesitas, la Comisión ya tiene un canal de quejas para proveedores posteriores.
¿No sabes dónde te sitúas? El árbol de abajo te lo dice en tres preguntas o menos.
Si te salió más de una respuesta, por ejemplo porque usas una herramienta de reclutamiento y además lanzas un bot de soporte, los deberes se acumulan. Recorre el árbol una vez por uso, no una vez por empresa.
Etiquetar contenido de IA: la regla que llegó este año
El artículo 50 es la parte de la Ley con más probabilidades de cambiar lo que ven tus clientes, y se aplica desde este año. Reparte el trabajo entre proveedores y responsables del despliegue.
Los proveedores deben diseñar los chatbots y otros sistemas interactivos de forma que las personas sepan que están tratando con una IA, salvo que sea evidente para una persona razonablemente bien informada. Si tienes un bot de cara al cliente de nuestro ranking de chatbots de soporte con IA, comprueba que el aviso aparezca en la primera interacción. Los proveedores de herramientas generativas también deben marcar su salida "en un formato legible por máquina y detectable como generada o manipulada artificialmente" (AI Act). Eso es trabajo de las empresas detrás de herramientas como Midjourney, ElevenLabs o Synthesia, no de sus clientes. Los sistemas que ya estaban a la venta antes de que se aplicaran las reglas tienen hasta finales de 2026.
Los responsables del despliegue cargan con la parte visible. Si publicas una imagen, un audio o un vídeo deepfake, debes revelar que está generado o manipulado artificialmente, aunque en obras claramente artísticas, satíricas o de ficción basta una divulgación que no estropee la obra. El texto generado con IA y publicado para informar al público sobre asuntos de interés público también necesita etiqueta, salvo que una persona lo haya revisado y alguien asuma la responsabilidad editorial (European Commission). Quien use reconocimiento de emociones o categorización biométrica debe informar a las personas expuestas.
Para un equipo de marketing, la regla práctica es más estrecha de lo que parece. Es poco probable que el texto de anuncios y los borradores de blog que revisa un editor caigan bajo la regla del texto. Un vídeo sintético de un portavoz real diciendo palabras que nunca dijo entra de lleno en la regla de los deepfakes. Decide de antemano qué piezas cuentan, etiqueta esas y guarda un registro de quién revisó el resto.
La Comisión respaldó la regla con directrices sobre el artículo 50 y un código de buenas prácticas voluntario sobre contenido generado por IA, que más de 180 organizaciones habían firmado cuando empezó la aplicación (European Commission).
Multas y cómo se sentirá realmente la aplicación
Sobre el papel, los topes son altos. Incumplir una prohibición puede costar hasta 35 millones de € o el 7 % del volumen de negocio anual mundial, lo que sea mayor. La mayoría de las demás infracciones, y los incumplimientos de los proveedores de modelos GPAI, llegan como máximo a 15 millones de € o el 3 %. Dar información engañosa a los reguladores puede costar 7,5 millones de € o el 1 % (Commission AI Act FAQ).
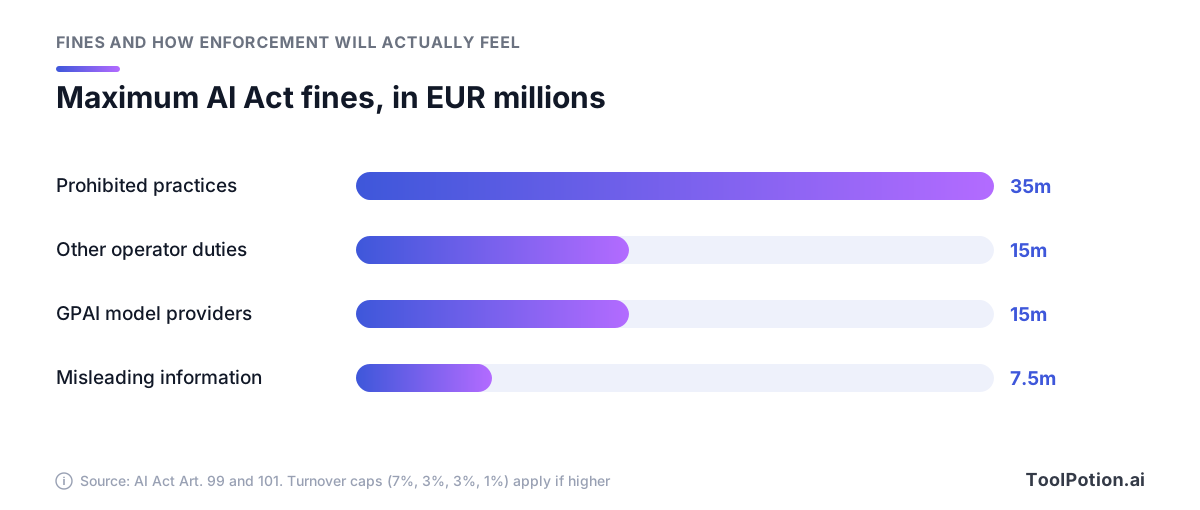
Dos detalles reducen esas cifras para las empresas pequeñas. Las pymes y las startups pagan la cifra menor, no la mayor. El Omnibus extiende esa regla del importe menor a las small mid-caps para infracciones ordinarias e información engañosa, pero no para las prohibiciones, y pide a los Estados miembros que tengan en cuenta la "viabilidad económica" de las empresas al fijar las sanciones (EUR-Lex).
La alfabetización en IA se hace cumplir a nivel nacional, y la Comisión dice que cualquier sanción debe ser "proporcionada, en función del caso concreto" (Commission AI literacy Q&A). Para una empresa pequeña, el riesgo más probable no es una multa independiente por alfabetización. Es que un registro escaso haga más difícil defender cualquier otro incidente (un archivo de clientes filtrado, una decisión sesgada, una respuesta engañosa de la IA a un cliente).
La aplicación será además desigual durante un tiempo. El rastreador nacional de artificialintelligenceact.eu calificaba como "claros" solo a nueve Estados miembros en la designación de sus autoridades de vigilancia del mercado y de notificación en su último resumen, mientras otros aún redactaban o aprobaban leyes (artificialintelligenceact.eu). Italia fue la primera con una ley nacional de aplicación. Espera que tu exposición dependa en parte de dónde estén tus clientes y empleados en la UE.
Lista de comprobación por rol y plan de 90 días
La postura para una pyme típica es sencilla. Haz ya el trabajo de alfabetización y transparencia, porque está vigente y es barato. Haz el trabajo de alto riesgo solo si algún uso de tu lista lo es, y en ese caso empieza ya con el papeleo, porque finales de 2027 está más cerca de lo que lo está cualquier ciclo de compras y documentación.
| Tu rol | Qué hacer ahora, en 2026 | Qué hacer antes de finales de 2027 |
|---|---|---|
| Responsable del despliegue (usas herramientas de IA) | Inventario de herramientas, sesión informativa de riesgos para el personal, registro de formación, etiquetas para deepfakes y texto de interés público, revisión de usos prohibidos | Para usos de alto riesgo: supervisores designados, conservación de registros durante seis meses, avisos a los trabajadores, pruebas de conformidad de los proveedores |
| Proveedor (construyes o pones tu marca a IA) | Alfabetización en IA del equipo, aviso en chatbots, marcado legible por máquina, una nota escrita sobre cualquier uso del Anexo III que consideres que no es de alto riesgo | Para sistemas de alto riesgo: gestión de riesgos, documentación técnica (formulario simplificado para pymes y small mid-caps), evaluación de conformidad, registro |
| Constructor sobre el modelo de un laboratorio | Reúne la documentación del proveedor del modelo y el resumen del contenido de entrenamiento, comprueba si algún fine-tuning se acerca a un tercio del cómputo de entrenamiento original | Traslada la información del modelo a tu propia documentación de proveedor |
| Proveedor de modelos GPAI | Documentación, política de derechos de autor, resumen del contenido de entrenamiento, el código de GPAI como vía para demostrar el cumplimiento | Los modelos comercializados antes de las reglas de 2025 deben cumplirlas en 2027 |
Los 90 días de abajo asumen una empresa que aún no ha hecho nada de cumplimiento en IA. Acórtalos si vas más avanzado.
- Días 1 a 15: construye el inventario. Una hoja de cálculo con la herramienta, quién es su responsable, para qué se usa, a quién afecta y si la construiste, le pusiste tu marca o la compraste. Incluye cuentas gratuitas y extensiones del navegador, porque ahí se esconde la IA en la sombra.
- Días 16 a 30: clasifica cada uso por nivel de riesgo y rol, y detén todo lo que toque una práctica prohibida.
- Días 31 a 50: da una sesión breve sobre riesgos a todo el personal y a los colaboradores externos, con sesiones más profundas para quien actúe sobre la salida de la IA. El propio ejemplo de la Comisión dice que los empleados que usan ChatGPT para textos publicitarios o traducciones "deben ser informados de los riesgos específicos, por ejemplo la alucinación". Registra nombres y fechas.
- Días 51 a 70: implanta la transparencia. Eso significa avisos en los chatbots, una regla de etiquetado para deepfakes y texto de interés público, y una pregunta a cada proveedor generativo sobre cómo marca su salida.
- Días 71 a 90: redacta una política de uso de IA de una página, nombra a un responsable y, si algún uso es de alto riesgo, abre el expediente de documentación y envía a esos proveedores un cuestionario de conformidad.
Una hoja de cálculo basta para la mayoría de las empresas de menos de 50 personas. Los equipos más grandes que manejan decenas de herramientas pueden querer una plataforma de gobernanza como Credo AI, OneTrust AI Governance o Monitaur, y nuestro ranking de cumplimiento y gestión de riesgos lista más. El verificador de cumplimiento de la Ley de IA gratuito de la Comisión merece diez minutos antes de comprar nada. Si tu inventario destapa herramientas a las que no confiarías datos de clientes, nuestro marco de privacidad para herramientas de IA cubre ese lado.
Para ver en qué punto está hoy tu trabajo de alfabetización en IA, marca lo que ya podrías mostrar a un regulador.
Una puntuación baja suele tener el mismo remedio: el registro. La Comisión no exige certificados, un curso concreto ni un responsable de IA, pero sí espera que puedas demostrar lo que hiciste, y un registro interno de formaciones es la prueba que ella misma cita (Commission AI literacy Q&A).
Lo que sigue siendo incierto
Las fechas del alto riesgo ya están fijadas por ley, pero las normas técnicas que los proveedores usarán para demostrar conformidad fueron, para empezar, el motivo del retraso. La propuesta de la Comisión habría vinculado la fecha de inicio a que esas normas estuvieran listas. El texto final fijó fechas firmes (European Parliament Legislative Train). Si las normas vuelven a retrasarse, los proveedores se enfrentarán al mismo aprieto sin prórroga automática.
El cambio en la alfabetización en IA es controvertido. Un análisis publicado por la IAPP sostiene que vincular el deber a ejemplos de la Comisión y recomendaciones del Consejo de IA que aún no se han escrito puede hacer el cumplimiento más difícil de valorar, no más fácil (IAPP). El mismo texto señala que quienes despliegan sistemas de alto riesgo siguen necesitando supervisores con competencia real según el artículo 26. La Comisión opina que el deber es ahora más sencillo, y el artículo 4 modificado la obliga a publicar ejemplos prácticos de cumplimiento. Ambas lecturas apuntan en la misma dirección para una empresa: documenta tu propia definición de lo suficiente.
Aún está por llegar más orientación. La Ley modificada obliga a la Comisión a publicar, antes de una fecha límite de 2027, directrices sobre cómo encaja la Ley de IA con la legislación sectorial de productos, y a facilitar un formulario de documentación simplificado para pymes y small mid-caps. La nueva prohibición también debe probarse en la práctica: alcanza a las herramientas de imagen generales solo cuando el abuso es un resultado previsible y las salvaguardas son inadecuadas, y dónde cae esa línea lo decidirán reguladores y tribunales. Si trabajas en un sector regulado, nuestra guía de IA para el trabajo jurídico explica cómo manejan los despachos ese tipo de incertidumbre en el día a día.
Preguntas frecuentes
¿Se aplica la Ley de IA de la UE a empresas de fuera de la UE?
Sí. Cubre a cualquiera que comercialice un sistema de IA o un modelo GPAI en el mercado de la UE, o que use uno en la UE, esté donde esté. Una empresa de software estadounidense que vende una herramienta de contratación con IA a empleadores en Alemania es proveedora según la Ley.
¿Se retrasó la Ley de IA de la UE en 2026?
Solo en parte. El Omnibus movió las reglas de alto riesgo a finales de 2027 para los usos del Anexo III y a 2028 para la IA en productos regulados. Las prohibiciones, la alfabetización en IA, las reglas de GPAI y las obligaciones de transparencia no se retrasaron, salvo un breve periodo de gracia del marcado para sistemas generativos más antiguos.
¿Necesitamos un certificado de alfabetización en IA o un responsable de IA?
No. La Comisión dice que ninguno es obligatorio y que no hay un formato de formación obligatorio. Lo que necesitas son medidas proporcionadas para tu personal y tus colaboradores, y un registro que muestre lo que hiciste.
¿Usar ChatGPT en el trabajo es de alto riesgo?
No para redactar, investigar o traducir. El riesgo depende del uso, así que el mismo asistente pasa a formar parte de un proceso de alto riesgo si lo usas para clasificar candidatos o decidir sobre un crédito. Si estás sopesando opciones, nuestra guía de alternativas a ChatGPT compara los principales asistentes.
¿Cuándo pueden los reguladores multar a los grandes creadores de modelos?
La Comisión puede multar a los proveedores de modelos GPAI desde 2026. Los modelos que ya estaban en el mercado antes de que las reglas de GPAI entraran en vigor en 2025 tienen hasta 2027 para cumplir plenamente, según las directrices de GPAI de la Comisión.