

Bank of America envió hace poco un correo a sus clientes con una petición que hace dos años habría sonado absurda: por favor, no le des tu usuario y contraseña bancarios a un asistente de IA. El correo, una advertencia financiera sobre IA, decía que nunca compartas tus credenciales con otra persona ni con un servicio externo, incluida cualquier herramienta o agente con IA que se ofrezca a actuar en tu nombre. Zack Whittaker, de TechCrunch, leyó la frustración entre líneas, y un portavoz del banco confirmó que el correo era auténtico.
Un banco no escribe esa frase si los clientes no lo están haciendo. Agentes personales como Claude for Chrome, ChatGPT Atlas y Perplexity Computer inician sesión, rellenan formularios y pagan cosas, y cuando el agente se topa con una pantalla de acceso, lo más fácil es darle tu login. Nuestra guía sobre navegadores con IA y navegación agéntica explica cómo funcionan. Aquí abordamos la pregunta más concreta: qué pasa con tu dinero si les abres la puerta.
Esto va de seguridad de la cuenta, no de consejos financieros. Nada de lo que sigue te dice qué hacer con tus ahorros.
Los bancos cierran filas
El titular de Bloomberg sobre RBC dice que el banco canadiense bloqueará los agentes de IA, pero el artículo es de pago y solo pudimos leer el titular. La cobertura anterior de The Logic es más cauta: Bruce Ross, responsable de IA de RBC, dijo que al banco le preocupa que los agentes muevan dinero y quién responde cuando algo sale mal, y el CEO Dave McKay dijo que RBC estaba considerando bloquear el agente Muse de Meta, sin decisión final. El CEO de Schwab es más tajante. Rick Wurster dijo en Bloomberg TV que la firma está bloqueando a Muse para que no mueva dinero: "Por la protección del cliente y por la nuestra, no lo vamos a permitir", según cita Gizmodo.
Lo demás se apoya en un solo resumen. IBTimes UK dice que Citi confirmó que no permite que agentes de terceros inicien sesión en cuentas de clientes ni hagan transacciones en sus plataformas de banca digital, aunque sí admite acceso limitado de solo lectura a través de proveedores de open banking aprobados. El resto lo atribuye a otros: Reuters informó de que Morgan Stanley bloquea a los agentes de terceros, y Axios, de que JPMorgan y Bank of America también los restringen. No pudimos abrir los artículos de Reuters ni de Axios, así que tómalos como información de segunda mano. IBTimes también señala que los informes no demuestran transferencias no autorizadas generalizadas ni pérdidas para los clientes. Es un riesgo ante el que los bancos actúan pronto, no una epidemia.
El lado de las compras tiene su propia advertencia. Bank of America, Capital One, NatWest, ING y otros dos bancos publicaron hace poco principios de seguridad para agentes de compras, resumidos por Techlicious. Les preocupa que, cuando algo sale mal, el banco muchas veces no pueda saber qué agente compró qué, ni si el pedido coincidía con tus instrucciones.
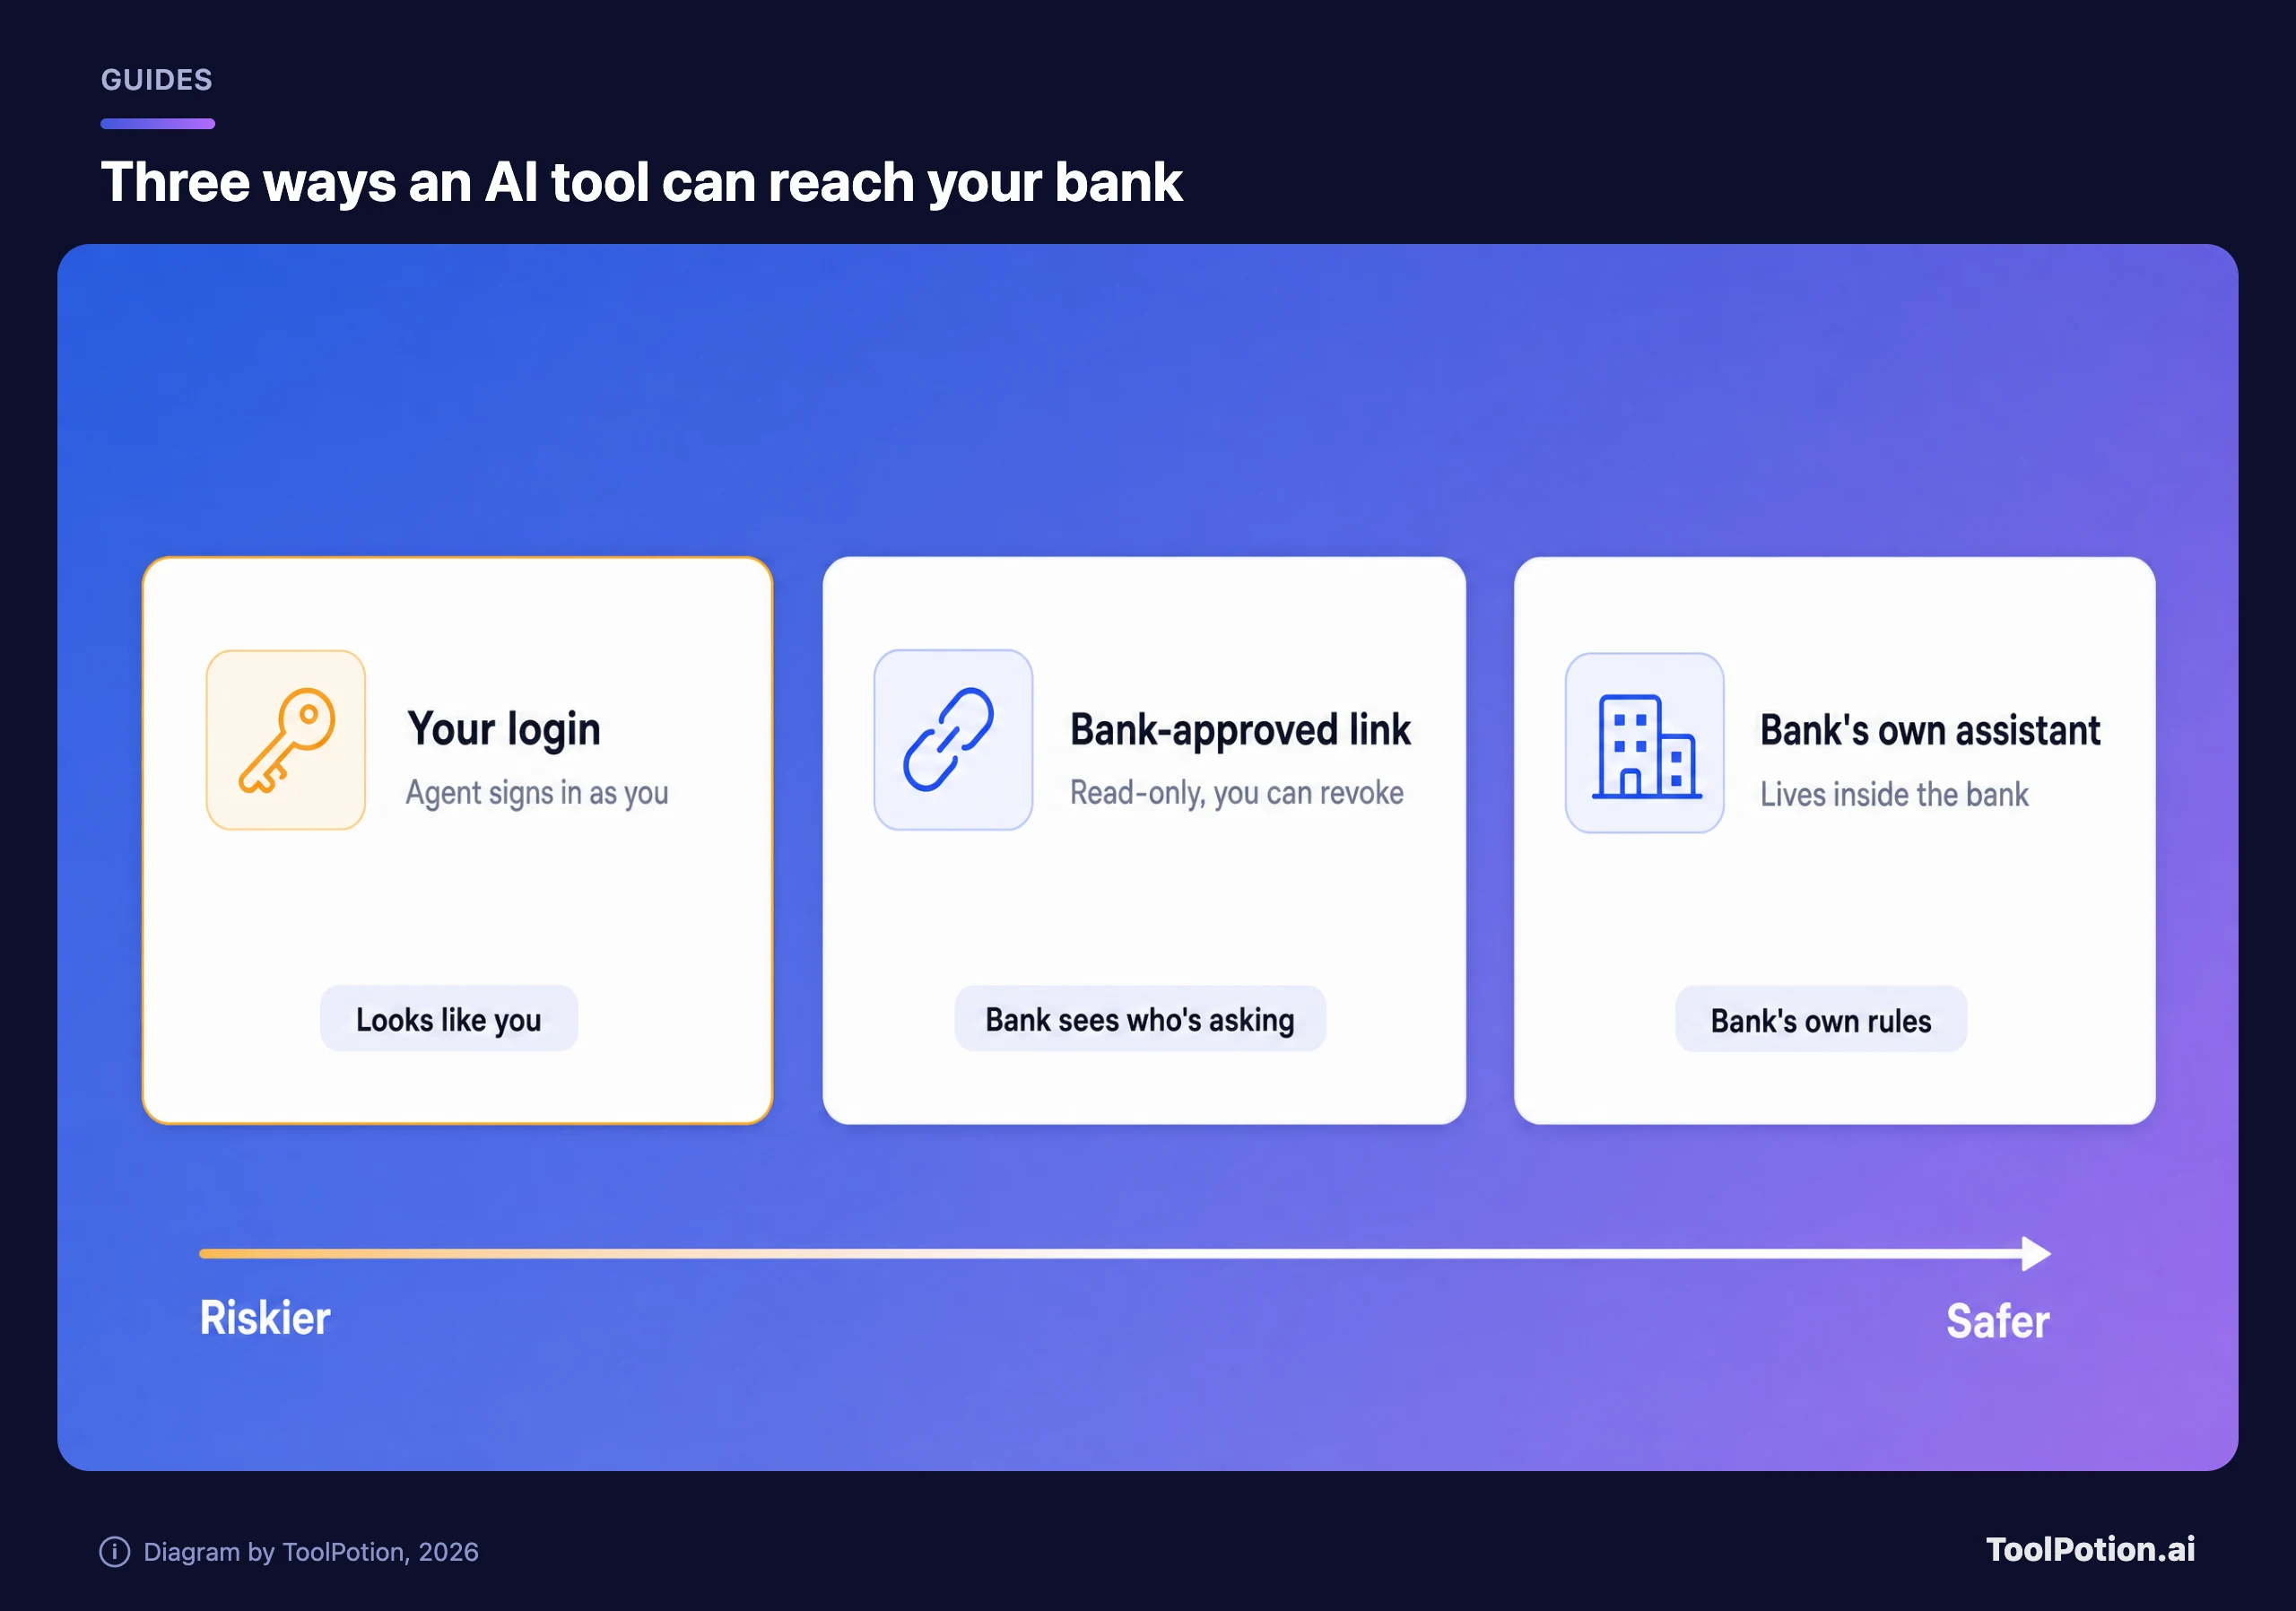
Por qué compartir el login es lo que más duele
Cuando un agente inicia sesión con tu contraseña, el banco te ve a ti. No puede distinguir al agente del titular de la cuenta, y por eso Schwab y otros los bloquean. También es la razón de que el correo del banco incluya esta frase, que cita TechCrunch: "ten en cuenta que eres responsable de la actividad que resulte de ese acceso". TechCrunch añade que los contratos de cuenta de la mayoría de los bancos ya te hacen responsable de lo que haga cualquiera a quien le des tu login.
La Regulation E de EE. UU., la norma en la que se basa la mayor parte de la protección contra el fraude en débito y transferencias bancarias, apunta en la misma dirección. Define una transferencia no autorizada como la iniciada por alguien sin autoridad real, y excluye las transferencias hechas por una persona a quien el consumidor entregó un dispositivo de acceso ("una tarjeta, un código u otro medio de acceso"), salvo que el consumidor haya avisado al banco de que esa persona ya no está autorizada. El comentario oficial de la CFPB pone el ejemplo de un familiar o compañero de trabajo: si das acceso y concedes autoridad y esa persona se excede, eres plenamente responsable hasta que avises al banco.
Que una contraseña entregada a un agente de IA cuente como un dispositivo de acceso que tú facilitaste es una interpretación nuestra, no de la CFPB. No encontramos ninguna guía que trate el caso de los agentes, y compartir un login no anulará automáticamente tu protección en todos los casos. Pero leemos la norma y los correos de los bancos juntos y planificaríamos como si la respuesta fuera sí. El tiempo también cuenta. Según el §1005.6, si la pérdida implica una transferencia no autorizada y avisas al banco en un plazo de dos días hábiles desde que te enteras de la pérdida o el robo del dispositivo de acceso, tu responsabilidad queda limitada a 50 $. Si dejas pasar ese plazo, el tope sube a 500 $, y una transferencia no autorizada que aparezca en un extracto debe notificarse en los 60 días siguientes al extracto. Las tarjetas de crédito siguen otras reglas, así que pregunta a tu emisor. Si vives fuera de EE. UU., revisa las condiciones de tu propio banco.
Las vías que los bancos aún dejan abiertas
Todas las opciones razonables son versiones de una misma idea: el banco sabe quién está pidiendo el acceso. Una conexión de solo lectura que apruebas en la pantalla del propio banco, como la que ya usan las apps de presupuestos, permite que una herramienta vea saldos y gastos sin que tu contraseña llegue a ella. Citi describe este esquema, y Axios, según lo recoge IBTimes, informa de que muchos bancos lo han aprobado o van en esa dirección. El asistente del propio banco es la otra vía, porque funciona dentro de la seguridad y las condiciones del banco.
Las passkeys también ayudan. La página de ayuda de Chrome de Google las llama la forma más sencilla y segura de iniciar sesión, con huella, reconocimiento facial o bloqueo de pantalla en lugar de contraseña. Hay menos que entregar, porque no hay ninguna contraseña que pegar en una ventana de chat.
Para las compras, el consejo de la advertencia de los bancos es claro. No dejes que un agente complete una compra sin tu aprobación y pregunta a tu banco por un número de tarjeta virtual que puedas desactivar al instante. Si quieres ayuda para evaluar una herramienta concreta, nuestra guía de seguridad con agentes y el artículo sobre sandboxes, permisos y auditorías cubren los límites que conviene fijar.
El ajuste que conviene revisar en Chrome
Por las mismas fechas, Google anunció que el autocompletado mejorado de Chrome puede sugerir datos extraídos de Gmail, como números de pedido, información de seguimiento y reservas de vuelo, usando Gemini con Personal Intelligence. Se está desplegando en EE. UU. para los usuarios de Gemini en Chrome que tienen activado Personal Intelligence, y Google afirma que los datos sensibles se cifran y que lo controlas desde los ajustes de Chrome. El artículo de TechCrunch añade que también podría sugerir un número de tarjeta.
El autocompletado no es un agente que inicia sesión como tú, y sigues eligiendo qué se rellena. No cundiría el pánico. Pero va en la misma dirección, con más de tu correo y de tu cartera al alcance del navegador, así que merece dos minutos. Según la página de ayuda de Chrome, la función es para usuarios de Gemini en Chrome en EE. UU. mayores de 18 años que han activado Personal Intelligence; si no lo has hecho, nada cambia. Si lo has hecho, abre Chrome, ve a Configuración, luego a Autocompletar y contraseñas, selecciona Autocompletado mejorado y desactiva "Buscar y rellenar con Gemini". Ya que estás ahí, ten en cuenta que Google dice que los interruptores de guardar y rellenar contraseñas, pagos, datos de contacto, documentos de identidad y viajes vienen activados por defecto y que cada uno se puede desactivar.
Mira también tu gestor de contraseñas y cualquier navegador con IA: ¿ofrece guardar y reproducir logins para un agente? Si una herramienta tiene guardado un login bancario que no usas, bórralo. Nuestra guía sobre estafas con IA en el móvil cubre la otra mitad, los estafadores que explotan esa misma confianza, y apps como ScamAlert y StopScam filtran mensajes y enlaces sospechosos.
Si ya le diste tu login a un agente
No estás en problemas, pero trátalo como una contraseña filtrada. Cámbiala en el sitio del propio banco, cierra las demás sesiones y borra el login guardado del agente o del navegador. Después revisa los últimos dos meses de movimientos. Si algo te huele mal, llama al banco. En cualquier caso, dile que ninguna herramienta está autorizada a usar tu cuenta, primero por teléfono y luego por escrito. Según lo que dice la Regulation E más arriba, ese aviso es lo que pone fin a tu responsabilidad por transferencias posteriores. Luego añade una passkey o un segundo paso con app.
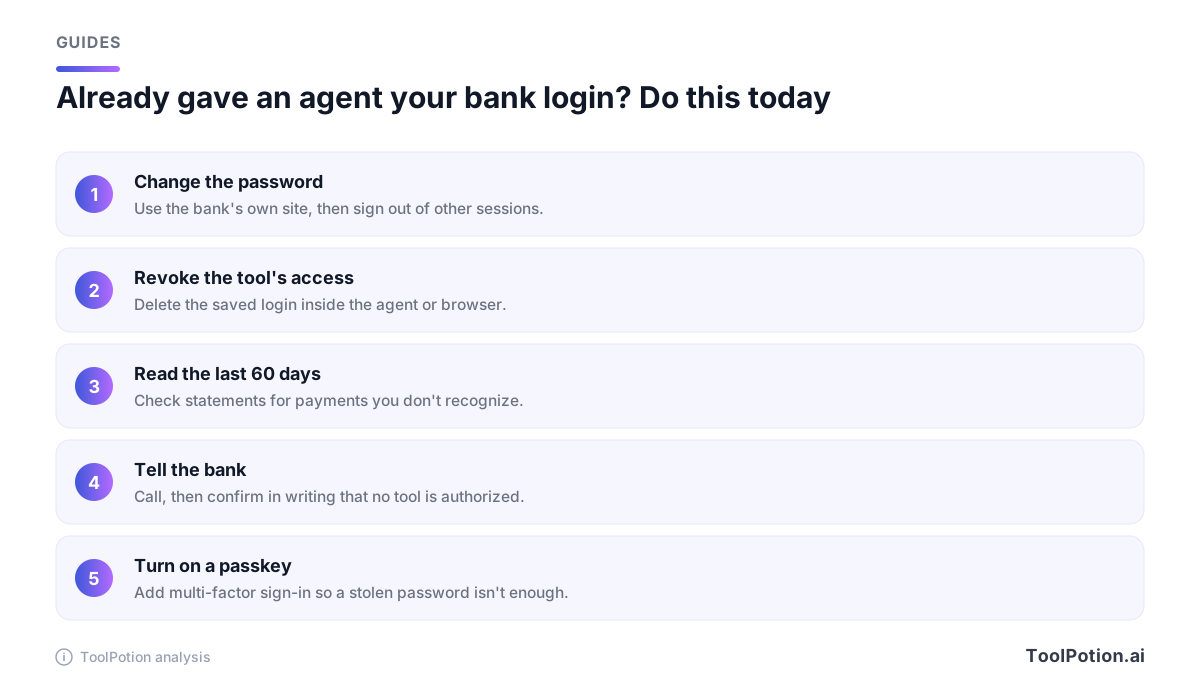
Si vendes a compradores en lugar de comprar, la otra cara de esto está en nuestra guía para vendedores sobre comercio agéntico. Lo que nadie ha resuelto es quién paga cuando un agente aprobado por el banco hace un pago que tú no querías. IBTimes, citando a The Paypers, informa de que Bank of America limita el acceso de los agentes a los depósitos de consumidores mientras desarrolla protocolos para decidirlo.
Preguntas frecuentes
¿Está bien alguna vez darle a un agente de IA mi contraseña bancaria?
Nosotros no lo haríamos. Bank of America pide a sus clientes que no lo hagan y dice que son responsables de lo que ocurra después, y Citi dijo a los periodistas que no permite que agentes de terceros inicien sesión. Usa en su lugar una conexión de solo lectura aprobada por el banco o el asistente del propio banco. Lo mismo vale para ChatGPT y Claude: ninguno necesita tu contraseña bancaria para ayudarte a leer un extracto que les pegues.
¿Me devolverá el banco el dinero que movió un agente de IA?
Depende del tipo de cuenta, de las condiciones de tu banco y de lo rápido que lo denuncies. Según la Regulation E, una transferencia hecha por alguien a quien diste acceso no se considera no autorizada hasta que le dices al banco que pare, y si un agente de IA entra en ese supuesto es algo sin resolver. Avisa rápido, por teléfono y luego por escrito.
¿Los navegadores con IA leen mi saldo bancario solo por estar abiertos?
Un agente que navega por ti trabaja dentro de tu propio navegador, así que una pestaña del banco con la sesión iniciada puede estar a su alcance. Ciérrala antes de encargarle una tarea, dile al agente que no entre en sitios financieros y revisa a qué tiene permitido acceder la herramienta.
¿El autocompletado de Chrome con Gmail supone el mismo riesgo que un agente con tu login?
No. Sugiere datos para que los aceptes y no inicia sesión en ningún sitio. Si no quieres que tu bandeja de entrada alimente formularios, desactívalo en los ajustes de Chrome.