

Eine KI-Richtlinie funktioniert, wenn sie kurz genug ist, um sie sich zu merken, und großzügig genug, dass niemand einen Umweg braucht. In der Praxis heißt das: zwei Seiten, mindestens ein freigegebener Firmen-KI-Account für alle und der größte Teil des Textes darüber, welche Daten wohin dürfen. Verbieten Sie private Accounts für Firmendaten, aber nicht die KI selbst.
Das Umgehungsproblem lässt sich beziffern. Der Cloud and Threat Report 2026 von Netskope, der auf Nutzungsdaten seiner Kunden beruht, kommt zu dem Ergebnis, dass 47 % der Nutzer generativer KI im Job weiterhin private KI-Apps verwenden. Im Schnitt registriert ein Unternehmen 223 Vorfälle pro Monat, bei denen Mitarbeitende sensible Daten an KI-Apps senden (Netskope). In einer Umfrage von KPMG und der University of Melbourne aus dem Jahr 2025 gab die Hälfte der US-Beschäftigten an, KI-Tools bei der Arbeit zu nutzen, ohne zu wissen, ob das erlaubt ist (KPMG).
Zwei Gründe sprechen dafür, das Thema in diesem Jahr anzugehen. In der EU haben die nationalen Behörden 2026 begonnen, die KI-Kompetenzpflicht des AI Act durchzusetzen. Laut Kommission gilt sie auch für Unternehmen, deren Mitarbeitende Tools wie ChatGPT lediglich zum Schreiben oder Übersetzen nutzen. Außerdem beantworten KI-Tools nicht mehr nur Fragen. Sie verbinden sich mit Postfächern und gemeinsamen Laufwerken und handeln auf Basis dessen, was sie dort finden – das deckt eine Richtlinie für Chatbots nicht ab. Unten finden Sie die Vorlage samt Begründung jeder Regel und zwei interaktive Tools, mit denen Sie sie anpassen können.
Verbote und 20-Seiten-Richtlinien scheitern aus demselben Grund
Beide gehen davon aus, dass Menschen die Regeln lesen, bevor sie einen Browser-Tab öffnen. Das tun sie nicht. Ein Verbot nimmt den freigegebenen Weg weg und lässt den nicht freigegebenen sperrangelweit offen. Eine 20-seitige Richtlinie aus der Kanzlei erlaubt formal vieles, aber niemand findet in der Minute, bevor er einen Vertrag in einen Chatbot kopiert, heraus, was gerade gilt.
Die KPMG-Umfrage unter 1.019 US-Beschäftigten zeigt, wie diese Lücke im Alltag aussieht.
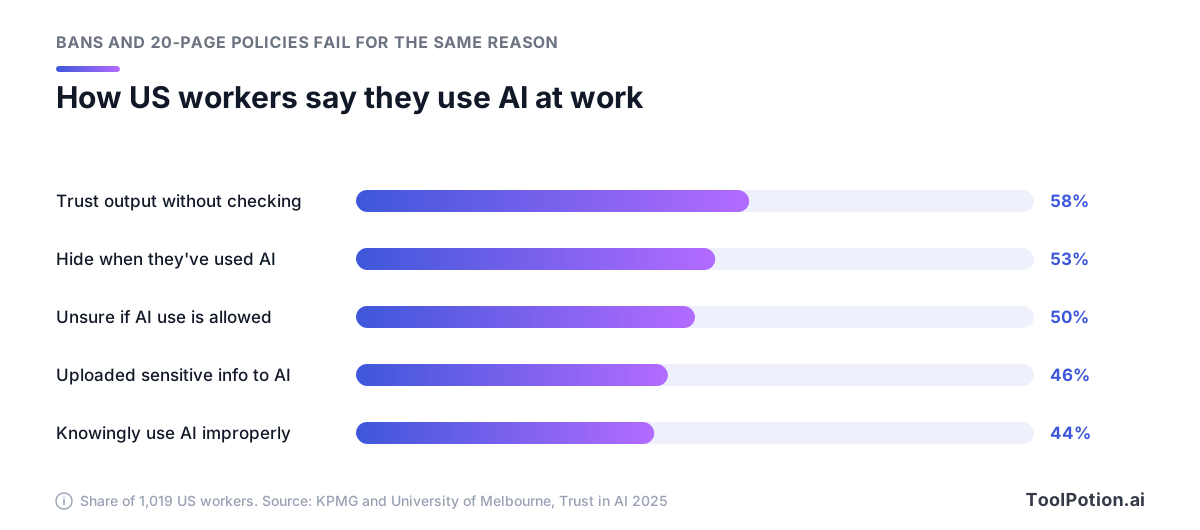
Das sind ganz normale Leute, die ihre Arbeit erledigen wollen. Fast die Hälfte gab an, sensible Firmeninformationen oder geistiges Eigentum auf öffentliche KI-Plattformen hochgeladen zu haben, und 53 % sagten, sie legten nicht offen, wenn sie KI genutzt haben. Heimlichkeit ist die vorhersehbare Reaktion auf unklare oder feindselige Regeln. Für Führungskräfte ist sie das schlechteste Ergebnis, denn was niemand zugibt, lässt sich nicht beheben.
Was funktioniert, ist kurz, konkret und gestuft. Eine Richtlinie, an die man sich halten kann, passt auf zwei Seiten. Sie nennt Kontotypen und Datenklassen, statt zu verlangen, man solle „verantwortungsvoll mit KI umgehen“. Und sie hat eine Zwischenstufe zwischen Ja und Nein, damit sich die Mitarbeitenden nicht zwischen voller Erlaubnis und Verbot entscheiden müssen.
Die Struktur müssen Sie nicht selbst erfinden. Das Generative AI Profile des NIST, das Begleitdokument zum AI Risk Management Framework, listet 12 Risiken auf, die generative KI schafft oder verschärft. Unter der Funktion „Govern“ empfiehlt es Organisationen, „transparente Richtlinien zur zulässigen Nutzung von GAI“ aufzustellen (Maßnahme GV-1.4-002) (NIST AI 600-1). Vier dieser Risiken begegnen einem kleinen Unternehmen jede Woche: Konfabulation (der NIST-Begriff für Halluzination), Datenschutz, Informationssicherheit und geistiges Eigentum. Die folgende Vorlage ist um sie herum gebaut.
Sortieren Sie jedes Tool in drei Stufen
Die Tool-Liste ist der Teil, den die Leute tatsächlich nachschlagen, deshalb steht sie am Anfang. Nutzen Sie drei Stufen und benennen Sie den Account, nicht die Marke. „ChatGPT“ ist keine Stufe. „Unser ChatGPT-Business-Workspace, angemeldet über das Firmen-SSO“ ist eine.
| Stufe | Was hineingehört | Typische Einträge |
|---|---|---|
| Freigegeben | Allgemeine KI auf einem firmenverwalteten Account, offen für alle | Firmen-Workspace von ChatGPT, Copilot Chat mit Arbeitskonto, Gemini in Workspace, eine Claude-Team-Organisation |
| Eingeschränkt | Tools, die für einen konkreten Einsatz oder ein bestimmtes Team freigegeben sind | Meeting-Notetaker für interne Calls, Coding-Assistenten für die Entwicklung, Schreibassistenten für Marketingtexte, Agenten mit Connectors |
| Nicht erlaubt | Private Accounts für Firmendaten sowie Tools, die ganze Dokumente verlangen und wenig zurückgeben | Private KI-Accounts für Firmendaten und KI-Textdetektoren |
Halten Sie die Stufe „Nicht erlaubt“ kurz und begründet. Netskope hat festgestellt, dass 90 % der Organisationen mindestens eine generative KI-App aktiv blockieren, im Schnitt sind es 10. Am häufigsten gesperrt wurde der KI-Detektor ZeroGPT, den 45 % der Organisationen einschränken. Sicherheitsteams halten ihn für riskant, weil Detektoren oft verlangen, dass Nutzer ganze Texte oder Quellcode einreichen. Das ist ein guter Test für jedes Tool: Was muss ich dafür aus der Hand geben, und was bekomme ich zurück?
In der eingeschränkten Stufe steckt das Urteilsvermögen. Ein Meeting-Notetaker wie Otter.ai oder Fireflies.ai ist in einem internen Stand-up unproblematisch, in einem Call mit einem Kunden, der der Aufzeichnung nicht zugestimmt hat, dagegen ein Problem. Ein Coding-Assistent wie GitHub Copilot oder Claude Code gehört mit einem Firmentarif auf Firmen-Repositories, nicht in das private Abo eines Freelancers. Ein Schreibassistent wie Grammarly kann für Marketingtexte freigegeben sein, ohne es für Schreiben der Personalabteilung zu sein. Schreiben Sie die Bedingung in einer Zeile direkt neben das Tool.
Falls Sie den freigegebenen Assistenten noch nicht ausgewählt haben: Unser Leitfaden zu ChatGPT-Alternativen und das aktuelle Ranking der KI-Chatbots vergleichen die wichtigsten Optionen.
Was ein Firmentarif ändert und was nicht
Die freigegebene Stufe beruht auf einer Annahme: Firmentarife behandeln Ihre Daten anders als private. Für Microsoft Copilot Chat, Google Gemini, Claude und ChatGPT stimmt das, auch wenn die Details abweichen. Das sagt die jeweilige Anbieterdokumentation.
| Tool | Firmentarif | Privater Account |
|---|---|---|
| ChatGPT | Daten aus Business, Enterprise und Edu werden standardmäßig nicht zum Training genutzt. Business-Admins steuern die Aufbewahrung. SSO verfügbar. | Inhalte aus Free, Go, Plus und Pro trainieren Modelle, solange der Nutzer „Improve the model for everyone“ nicht abschaltet |
| Microsoft Copilot Chat | Enterprise Data Protection ohne Aufpreis bei Arbeitskonten. Prompts werden nicht zum Training von Foundation-Modellen genutzt und für Audits protokolliert. | Enterprise Data Protection gilt für Arbeitssitzungen, erkennbar am grünen Schild. Prüfen Sie die Microsoft-Bedingungen, bevor Sie ein privates Konto nutzen. |
| Gemini | Workspace-Inhalte werden ohne Erlaubnis weder von Menschen geprüft noch außerhalb Ihrer Domain zum Training verwendet. Bestehende Zugriffskontrollen gelten weiter. | Laut Google liest ein Teil der Chats von menschlichen Prüfern mit; Nutzer sollen keine vertraulichen Informationen eingeben |
| Claude | Team: standardmäßig kein Modelltraining mit Ihren Inhalten, SSO, Admin-Kontrollen für Connectors. Enterprise ergänzt Audit-Logs und individuelle Aufbewahrung. | Nutzer von Free, Pro und Max entscheiden selbst, ob Chats Modelle trainieren; bei Zustimmung gilt eine Aufbewahrung von fünf Jahren |
Quellen für die Tabelle: die Enterprise-Datenschutzseite und die FAQ zu Datenkontrollen von OpenAI, die Datenschutzdokumentation zu Copilot Chat von Microsoft, der Workspace Privacy Hub und der Gemini Apps Privacy Hub von Google sowie die Preisseite und das Update der Verbraucherbedingungen von Anthropic.
Drei Details übersieht man leicht. Microsoft hat Microsoft 365 Copilot in Microsoft Copilot und Microsoft 365 Copilot Chat in Microsoft Copilot Chat umbenannt, eine ältere Richtlinie nennt also womöglich Produkte, die so nicht mehr heißen. Websuchen in Copilot Chat laufen über Bing unter separaten Bedingungen, wobei Nutzer- und Tenant-Kennungen entfernt werden. Und OpenAI gibt an, Daten, auf die seine Business-Produkte über verbundene Apps zugreifen, standardmäßig nicht für Training zu nutzen.
Nun zu den Grenzen. Keine dieser Kontrollen verhindert, dass jemand eine Kundenliste auf dem Handy in einen privaten Account kopiert. Sie prüfen Ergebnisse nicht auf Fehler und klären nicht, wem das gehört, was das Tool erzeugt. Enterprise-Bedingungen schützen Daten, die am richtigen Ort landen. Dafür zu sorgen, dass sie dort ankommen, ist Aufgabe der Richtlinie.
Netskope hat über ein Jahr hinweg verfolgt, was passiert, wenn Unternehmen diesen Ort bereitstellen.
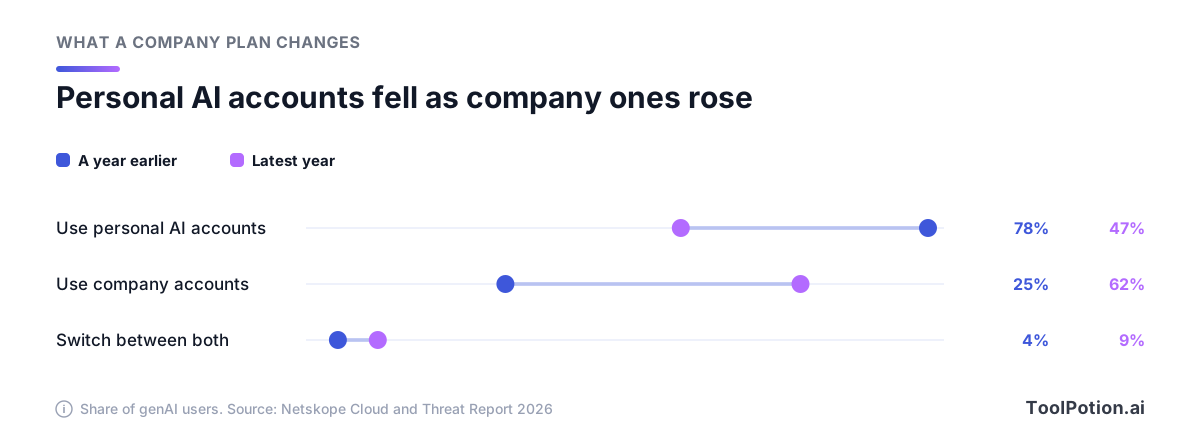
Die Nutzung privater Accounts sank von 78 % auf 47 % der Nutzer generativer KI, während firmenverwaltete Accounts von 25 % auf 62 % stiegen. Der Anteil derer, die zwischen beiden wechseln, wuchs von 4 % auf 9 %. Netskope deutet das so, dass den Firmen-Tools noch etwas von dem Komfort oder den Funktionen fehlt, die sich die Leute wünschen. Für ein kleines Unternehmen heißt das ganz direkt: Kaufen oder aktivieren Sie ein verwaltetes Tool, bevor Sie ein einziges Verbot formulieren, und halten Sie es gut genug, dass niemand zurückwandert. Wenn Sie bereits für Microsoft 365 oder Google Workspace zahlen, prüfen Sie, was Ihr Tarif enthält, bevor Sie etwas Neues kaufen.
Datenregeln nach Klassifizierung
Wenn sich die Leute nur einen Abschnitt merken, dann diesen. Die Tool-Liste sagt ihnen, wo sie arbeiten. Die Datenregeln sagen ihnen, was sie weglassen müssen, und zwar auch in freigegebenen Tools.
Gehen Sie davon aus, was tatsächlich abfließt. In den Daten von Netskope waren die drei Inhaltsarten, die bei Richtlinienverstößen mit generativen KI-Apps am häufigsten vorkamen, Quellcode, regulierte Daten und geistiges Eigentum.
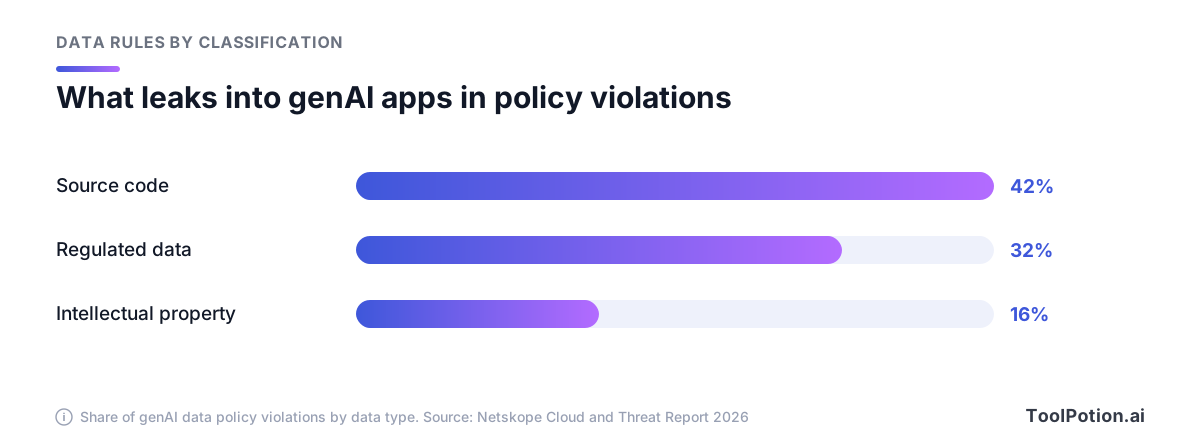
Quellcode führt mit 42 %, meist eingefügt, um Hilfe beim Debuggen oder Refactoring zu bekommen. Es folgen regulierte Daten wie personenbezogene und Finanzinformationen mit 32 %, danach geistiges Eigentum wie Verträge und interne Forschung mit 16 %. Netskope stellte außerdem fest, dass die Hälfte der Organisationen keine durchsetzbare Datenschutzrichtlinie für generative KI-Apps hat, in diesen Firmen bleibt also vieles womöglich unbemerkt.
Arbeiten Sie mit vier Klassen und einer harten Regel. Die meisten Unternehmen haben für E-Mail oder Dateifreigabe schon ähnliche Labels, verwenden Sie diese wieder, falls es sie gibt.
- Öffentliche Informationen wie Ihre Website und veröffentlichte Dokumente dürfen in jedes KI-Tool.
- Internes Material wie Prozessdokumente und Meeting-Notizen bleibt in freigegebenen Tools, in eingeschränkten nur für den benannten Einsatz.
- Vertrauliche Arbeit umfasst Quellcode, Verträge, Finanzdaten und Kundenakten. Sie gehört nur in freigegebene Firmen-Tools und nur zu Personen, die sie ohnehin sehen dürfen.
- Eingeschränkt zugängliche Daten (Restricted) kommen nie in ein allgemeines KI-Tool. Dazu zählen personenbezogene Daten von Kunden oder Beschäftigten, auch Gesundheits- und Zahlungsdaten.
- Passwörter und API-Keys gehören in gar kein KI-Tool, ob freigegeben oder nicht. Netskope weist darauf hin, dass sie sich oft in Codebeispielen und Konfigurationsdateien verstecken, weisen Sie Entwickler also an, vor dem Einfügen zu bereinigen.
Für die Klasse „Restricted“ lohnt es sich, eine Ausnahme aufzuschreiben: ein System, das für diese Daten angeschafft, namentlich freigegeben und mit einem unterzeichneten Auftragsverarbeitungsvertrag abgesichert ist. Eine HR-Plattform mit KI-Funktionen kann für Mitarbeiterdaten in Ordnung sein. Ein allgemeiner Chat-Assistent ist es nicht, so gut seine Enterprise-Bedingungen auch sind.
Den drei Stufen zugeordnet, sehen die Klassen so aus.
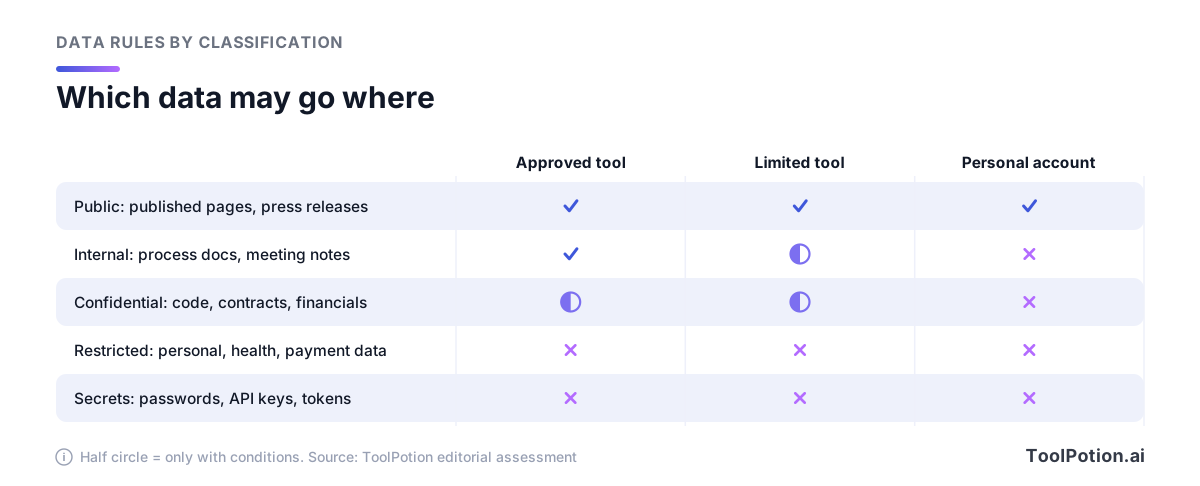
Die Halbkreise stehen für Bedingungen, und dort gehören Ihre Beispiele hin. Schreiben Sie je Klasse eines auf: Ein Stack Trace im Firmen-Coding-Assistenten ist in Ordnung, der Datenbank-Export des Kunden nicht. Beispiele bleiben im Gedächtnis, lange nachdem man Definitionen vergessen hat. Wie Sie ein neues Tool anhand dieser Klassen prüfen, beschreibt unser Datenschutz-Framework für KI-Tools ausführlicher, und das Ranking der KI-Datenschutz-Tools deckt Produkte ab, die sensible Daten schwärzen oder abschirmen.
Prüfung, Offenlegung und wem das Ergebnis gehört
Jedes KI-Ergebnis braucht einen namentlich benannten menschlichen Verantwortlichen, und die Richtlinie kann das in einer Zeile festhalten: Wer KI-gestützte Arbeit versendet oder veröffentlicht, haftet dafür. Das NIST definiert Konfabulation als „selbstsicher vorgetragene, aber fehlerhafte oder falsche Inhalte“ und nennt übermäßiges Vertrauen und Automation Bias unter den Risiken im Umgang mit diesen Systemen. KPMG stellte fest, dass sich 58 % der US-Beschäftigten bei der Arbeit auf KI verlassen, ohne die Ergebnisse richtig zu prüfen. Das Risiko liegt also schon in Ihrem Posteingang.
Machen Sie die Prüfregel verhältnismäßig. Eine interne Zusammenfassung braucht einmal Durchlesen. Zahlen, Zitate, Quellenangaben, juristische Aussagen und Code, der in Produktion geht, müssen gegen eine Quelle oder einen Test geprüft werden. Sagen Sie genau das. Die pauschale Forderung nach „menschlicher Prüfung“ für alles ist eine Regel, die irgendwann stillschweigend nicht mehr befolgt wird.
Offenlegung gegenüber Kunden und Lesern
Manche Offenlegung hat inzwischen Gesetzeskraft. Nach Artikel 50 des EU AI Act, der ab 2026 gilt, müssen Betreiber Deepfakes sowie KI-generierte oder manipulierte Texte, die zur Information der Öffentlichkeit über Angelegenheiten von öffentlichem Interesse veröffentlicht werden, kennzeichnen – es sei denn, der Text wurde menschlich geprüft oder redaktionell kontrolliert (Europäische Kommission). Für die meisten kleinen Unternehmen reicht eine einfachere Arbeitsregel. Sagen Sie den Leuten, wenn sie es mit einem KI-System oder KI-erzeugten Medien zu tun haben und es erwarten würden, das zu wissen, und lassen Sie niemals KI Bewertungen oder Kundenstimmen schreiben.
Auch interne Offenlegung ist wichtig. Wenn schon mehr als die Hälfte der Beschäftigten ihre KI-Nutzung verschweigt, treibt eine Richtlinie, die Offenlegung bestraft, diese Zahl weiter nach oben. Bitten Sie die Leute, KI-Hilfe zu erwähnen, wenn sie ändert, wie ein Leser die Arbeit prüfen sollte, und belassen Sie es dabei.
Geistiges Eigentum und Vertraulichkeit
Die erste Falle ist das Eigentum. Das US Copyright Office kam zu dem Schluss, dass KI-Ergebnisse nur urheberrechtlich geschützt sein können, „wenn ein menschlicher Urheber ausreichende Ausdruckselemente bestimmt hat“, und dass Prompts allein nicht genügen (US Copyright Office). Wenn Ihnen etwas gehören soll, etwa ein Logo oder zentrale Markentexte, sorgen Sie für einen menschlichen Urheber und speichern Sie die Entwürfe.
Die zweite Falle ist die Vertraulichkeit anderer. Kundenverträge und NDAs schränken manchmal ein, wohin ihr Material gelangen darf, und das Versprechen eines Anbieters, nicht mit Ihren Daten zu trainieren, ändert nichts an dem, was Sie mit Ihrem Kunden vereinbart haben. Die Richtlinie sollte die Mitarbeitenden anweisen, den Vertrag zu prüfen, bevor Kundendateien in ein KI-Tool gehen.
Agenten, Connectors und Meeting-Bots brauchen eigene Regeln
Ein Chatbot sieht, was Sie ihm einfügen. Ein Agent, der mit Ihrer E-Mail oder Ihrem CRM verbunden ist, kann weit mehr lesen und auch handeln: senden, löschen, buchen, kaufen. Die meisten Richtlinien, die für Chatbots geschrieben wurden, übergehen das, und genau dort liegt das neueste Risiko.
Netskope beschreibt das Model Context Protocol (MCP) als schnell zum bevorzugten Weg werdend, KI-Agenten mit Unternehmenssystemen zu verbinden, und sagt, dass KI-Browser und MCP-verbundene Tools eine eigene Governance und ein eigenes Monitoring brauchen. Das Kernproblem ist indirekte Prompt Injection: Anweisungen, versteckt in einer Webseite oder E-Mail, die der Agent liest und dann befolgt. In der Karte unten gelangt der Angriff über die linke untere Ecke hinein.
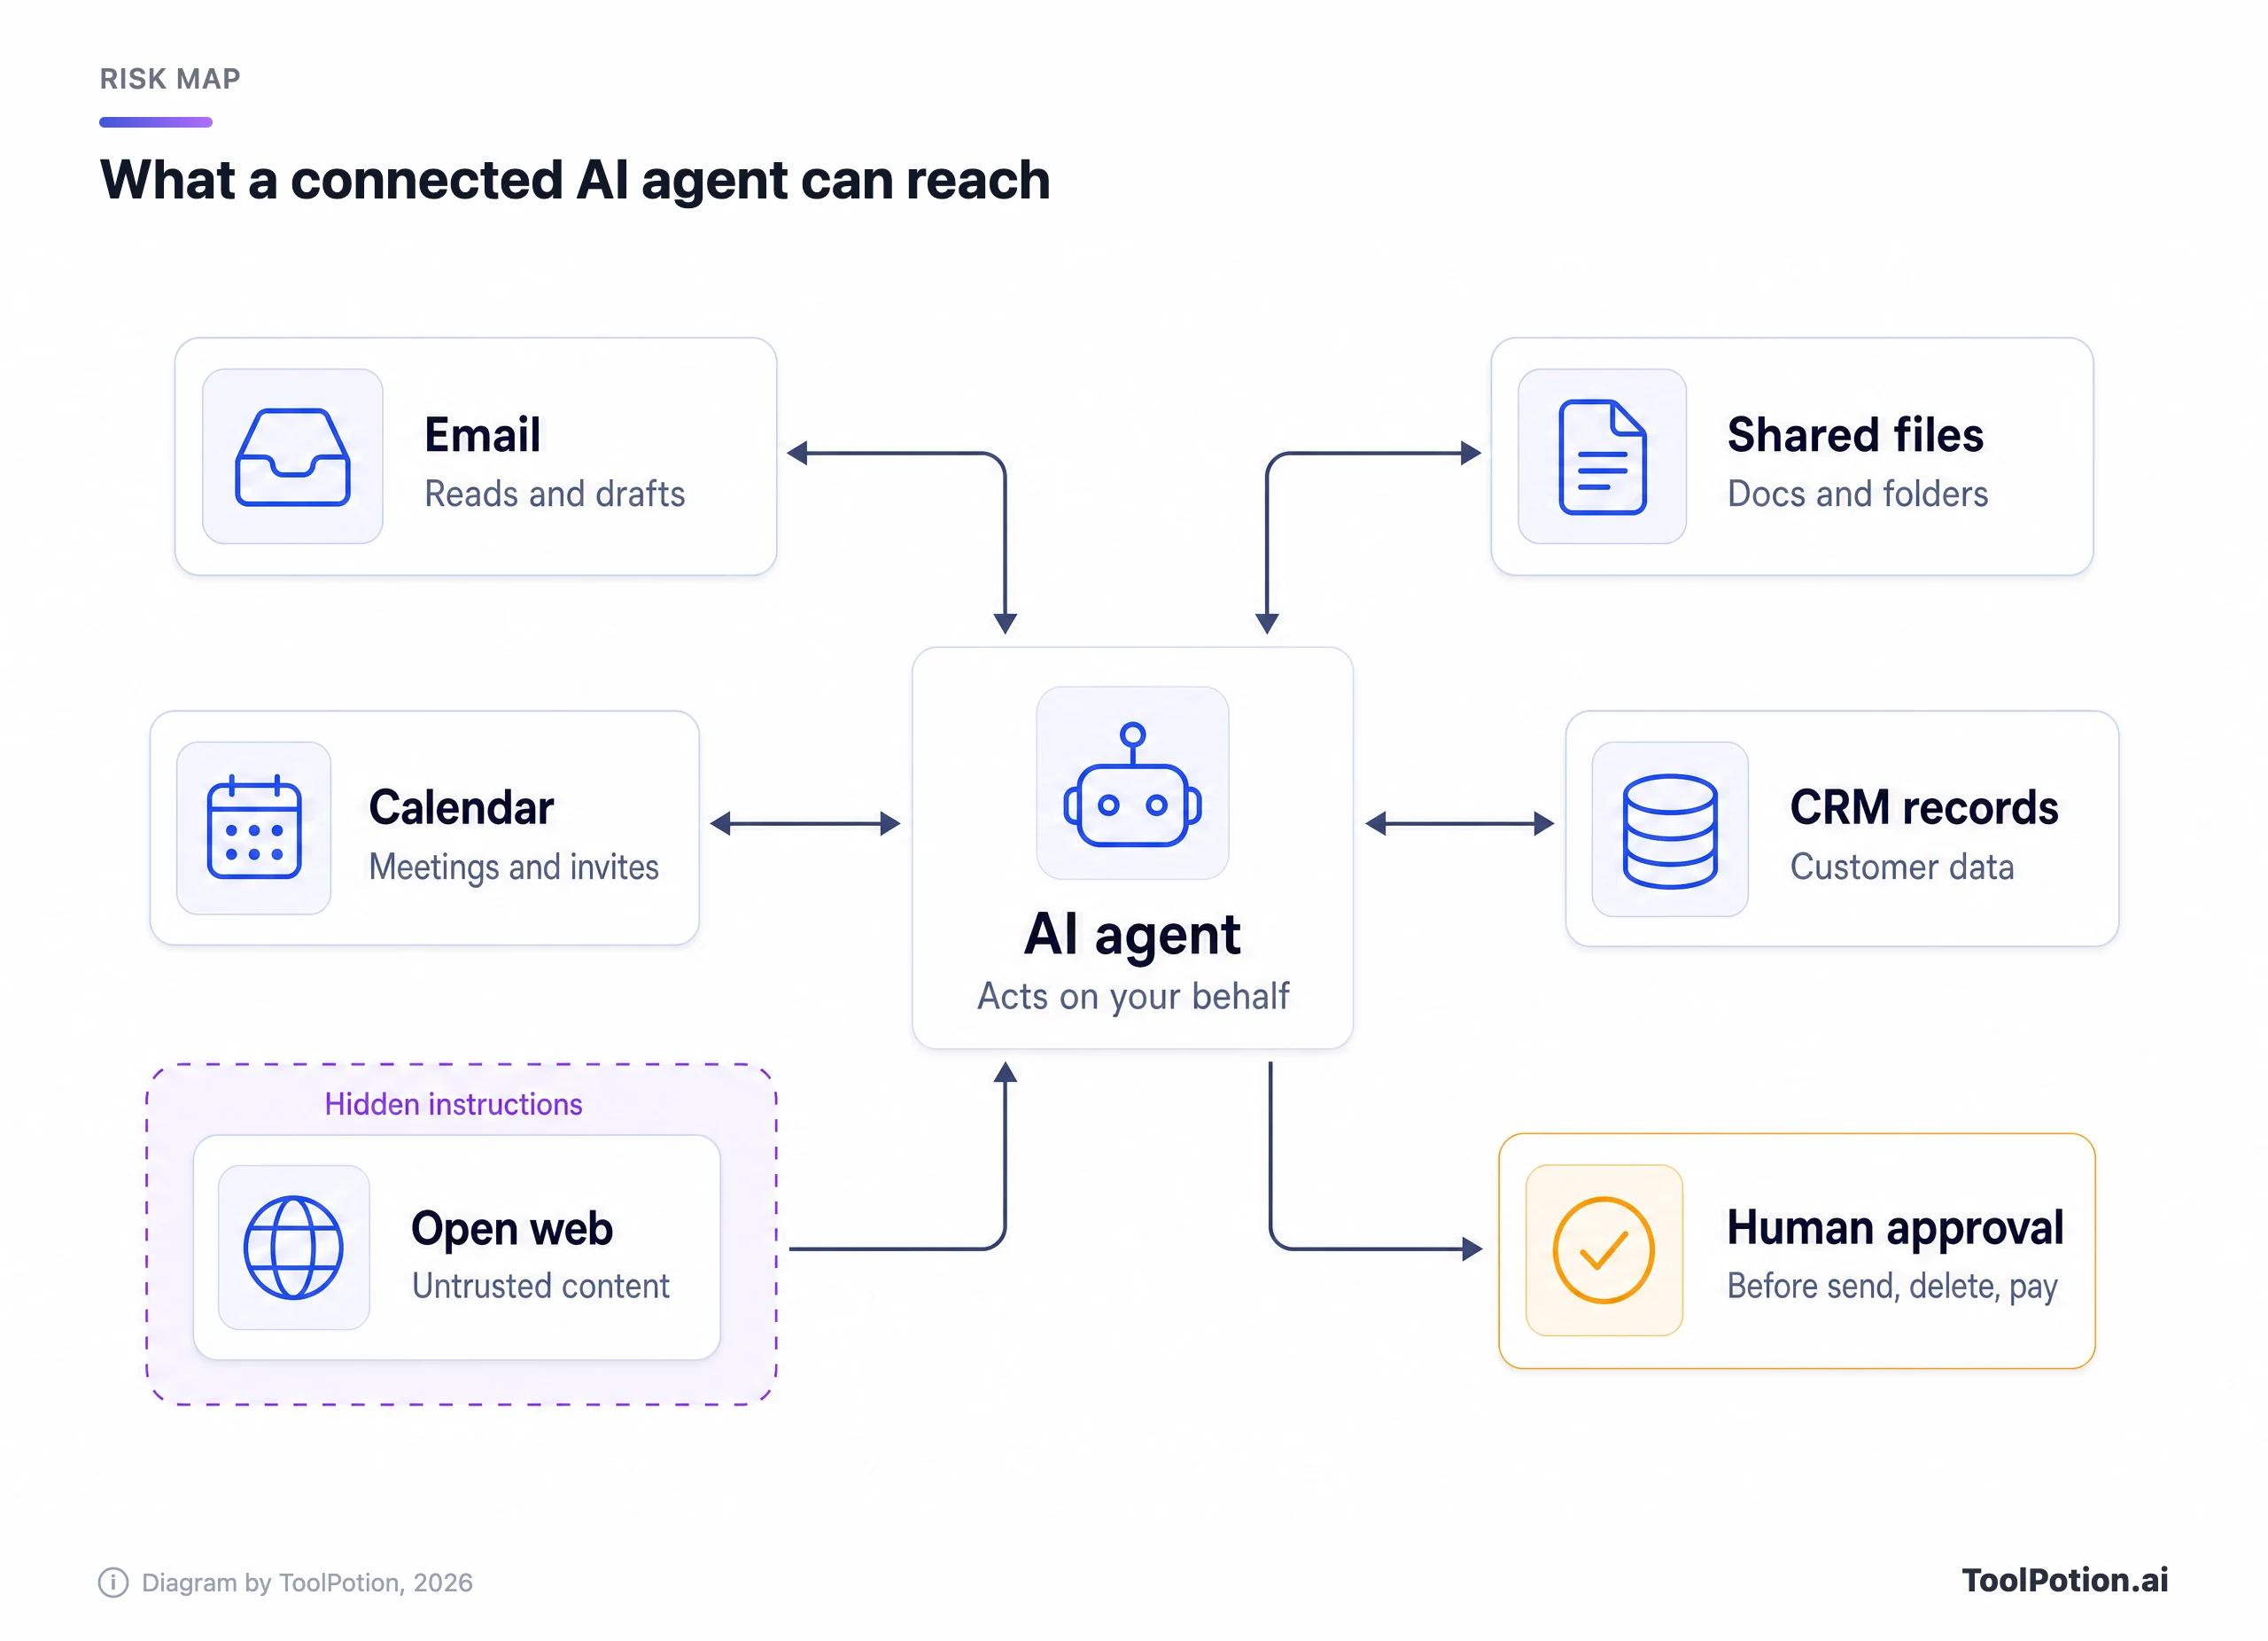
Anthropic hat ungewöhnlich konkrete Zahlen veröffentlicht, als es im letzten Jahr Claude for Chrome, seinen Browser-Agenten, pilotierte. In 123 Testfällen waren gezielte Prompt-Injection-Angriffe ohne die Schutzmaßnahmen in 23,6 % der Fälle erfolgreich, mit den Schutzmaßnahmen in 11,2 %. In einem Beispiel aus der Zeit vor den Korrekturen führte eine E-Mail, die behauptete, E-Mails müssten „aus Sicherheitsgründen“ gelöscht werden, dazu, dass der Agent die E-Mails eines Nutzers ohne Rückfrage löschte (Anthropic). Dass ein Anbieter seine eigene Fehlerquote veröffentlicht, ist gerade deshalb nützlich, weil die Zahl nicht null ist.
Die Regeln für Agenten drehen sich also um Berechtigungen, nicht um die Formulierung von Prompts.
- Ein Admin gibt jeden Connector frei, bevor ihn jemand aktiviert, und zwar mit dem geringsten Zugriff, der die Aufgabe erfüllt (schreibgeschützter Kalenderzugriff ist besser als ein vollständiges Postfach).
- Ein Mensch bestätigt, bevor ein Agent etwas sendet, löscht, bezahlt, veröffentlicht oder außerhalb des Unternehmens teilt.
- Agenten, die auf vertrauliche Daten zugreifen können, surfen nicht unbeaufsichtigt im offenen Web.
- Jemand führt eine Liste, welche Agenten welche Verbindungen haben, und prüft sie zusammen mit der Tool-Liste.
Prüfen Sie, was Ihr freigegebenes Tool Admins bietet, bevor Sie es brauchen. Der Team-Tarif von Claude etwa enthält Admin-Kontrollen für Remote- und lokale Connectors. Agent-Builder wie Microsoft Copilot Studio dienen dazu, neue Agenten zu erstellen, und die Freigaberegel gilt auch dafür. Die operative Seite behandelt unser Beitrag mit den Erfahrungen von Teams, die KI-Agenten in Produktion betreiben.
Meeting-Notetaker
KI-Notetaker sind ebenfalls Agenten. Sie treten Calls bei, zeichnen alle Teilnehmenden auf und schicken das Audio an einen Anbieter, auch die Stimmen von Menschen, die das Tool nie gewählt haben. Die Lösung ist billig: den Bot zu Beginn ankündigen, jedem die Möglichkeit geben, ihn abschalten zu lassen, die Einwilligung externer Teilnehmender einholen und eine Aufbewahrungsfrist für Aufzeichnungen festlegen. Im Ranking der KI-Meeting-Assistenten können Sie vergleichen, welche Produkte Admins diese Kontrollen bieten.
Eine zweiseitige Vorlage zum Kopieren
Das ist das Gerüst. Jede Zeile ist ein kurzer Abschnitt der fertigen Richtlinie, mit einer Beispielklausel zum Anpassen. Streichen Sie jede Zeile, die nicht zutrifft, und halten Sie das Ergebnis bei zwei Seiten.
| Abschnitt | Beispielklausel |
|---|---|
| 1. Zweck und Geltungsbereich | Diese Richtlinie gilt für alle, die im Namen des Unternehmens KI nutzen, einschließlich Freelancer. Ziel ist die sichere Nutzung von KI, nicht weniger KI. |
| 2. Freigegebene Tools | Freigegeben: [Tool, Kontotyp]. Eingeschränkt: [Tool, benannter Einsatz]. Nicht erlaubt: private KI-Accounts für Firmendaten. |
| 3. Datenregeln | Öffentlich: jedes Tool. Intern: freigegebene Tools. Vertraulich: freigegebene Tools, Need-to-know. Restricted-Daten und Zugangsdaten: nie. |
| 4. Accounts | Firmendaten gehören nur in Firmen-Accounts. KI-Accounts werden am letzten Arbeitstag einer Person entfernt. |
| 5. Menschliche Prüfung | Wer KI-gestützte Arbeit versendet, veröffentlicht oder ausliefert, verantwortet sie. Zahlen und Zitate werden gegen eine Quelle geprüft. |
| 6. Offenlegung | Wir sagen Kunden, wenn sie es mit einem KI-System zu tun haben und es erwarten würden, das zu wissen. Keine KI-geschriebenen Bewertungen oder Kundenstimmen. |
| 7. Geistiges Eigentum und Vertraulichkeit | Kundenverträge vor der Nutzung ihres Materials prüfen. Menschliche Entwürfe von Arbeiten aufbewahren, die uns gehören sollen. |
| 8. Agenten und Connectors | Admin-Freigabe pro Connector, geringster Zugriff, menschliche Bestätigung, bevor etwas gesendet, gelöscht, bezahlt oder veröffentlicht wird. |
| 9. Schulung | Alle absolvieren beim Onboarding und einmal jährlich eine kurze Schulung. Wir dokumentieren das. |
| 10. Fehler melden | Meldung innerhalb von 24 Stunden an [Verantwortlicher]. Meldungen bleiben ohne Schuldzuweisung. Einen Fehler zu verbergen, ist der Verstoß. |
| 11. Verantwortlicher und Überprüfung | Verantwortlich: [Name]. Tool-Liste vierteljährlich prüfen, die gesamte Richtlinie zweimal jährlich oder wenn ein Anbieter seine Bedingungen ändert. |
Um die Vorlage anzupassen, beantworten Sie die Fragen im Builder unten. Er ergänzt Klauseln für EU-Bezug, regulierte Daten, Notetaker, Agenten, veröffentlichte Inhalte und Coding-Assistenten und kopiert die Gliederung als reinen Text für Ihren Dokumenteneditor.
Eine Antwort verändert die Gliederung stärker als alle anderen: das Standard-Tool. Wählen Sie „Noch nicht gewählt“, wird aus der freigegebenen Stufe eine Frist, denn eine Richtlinie ohne freigegebenen Account ist ein Verbot unter anderem Namen.
In einem Monat ausrollen und dann aktuell halten
Vier Wochen reichen für ein Unternehmen mit wenigen hundert Beschäftigten oder weniger. In Woche eins entwirft der Verantwortliche die zwei Seiten und stellt sicher, dass das freigegebene Tool mit Firmen-Login eingerichtet ist. In Woche zwei testet ein Team die Richtlinie und notiert jede Frage, die sie nicht beantwortet hat. Woche drei schließt diese Lücken und bringt die Schulung. In Woche vier kommt die Richtlinie dorthin, wo die Leute sie sehen, etwa in die Onboarding-Checkliste.
Der Kreislauf unten ist der gesamte Prozess, mit einer Person im Zentrum. Diese Person ist wichtiger als jede einzelne Klausel.
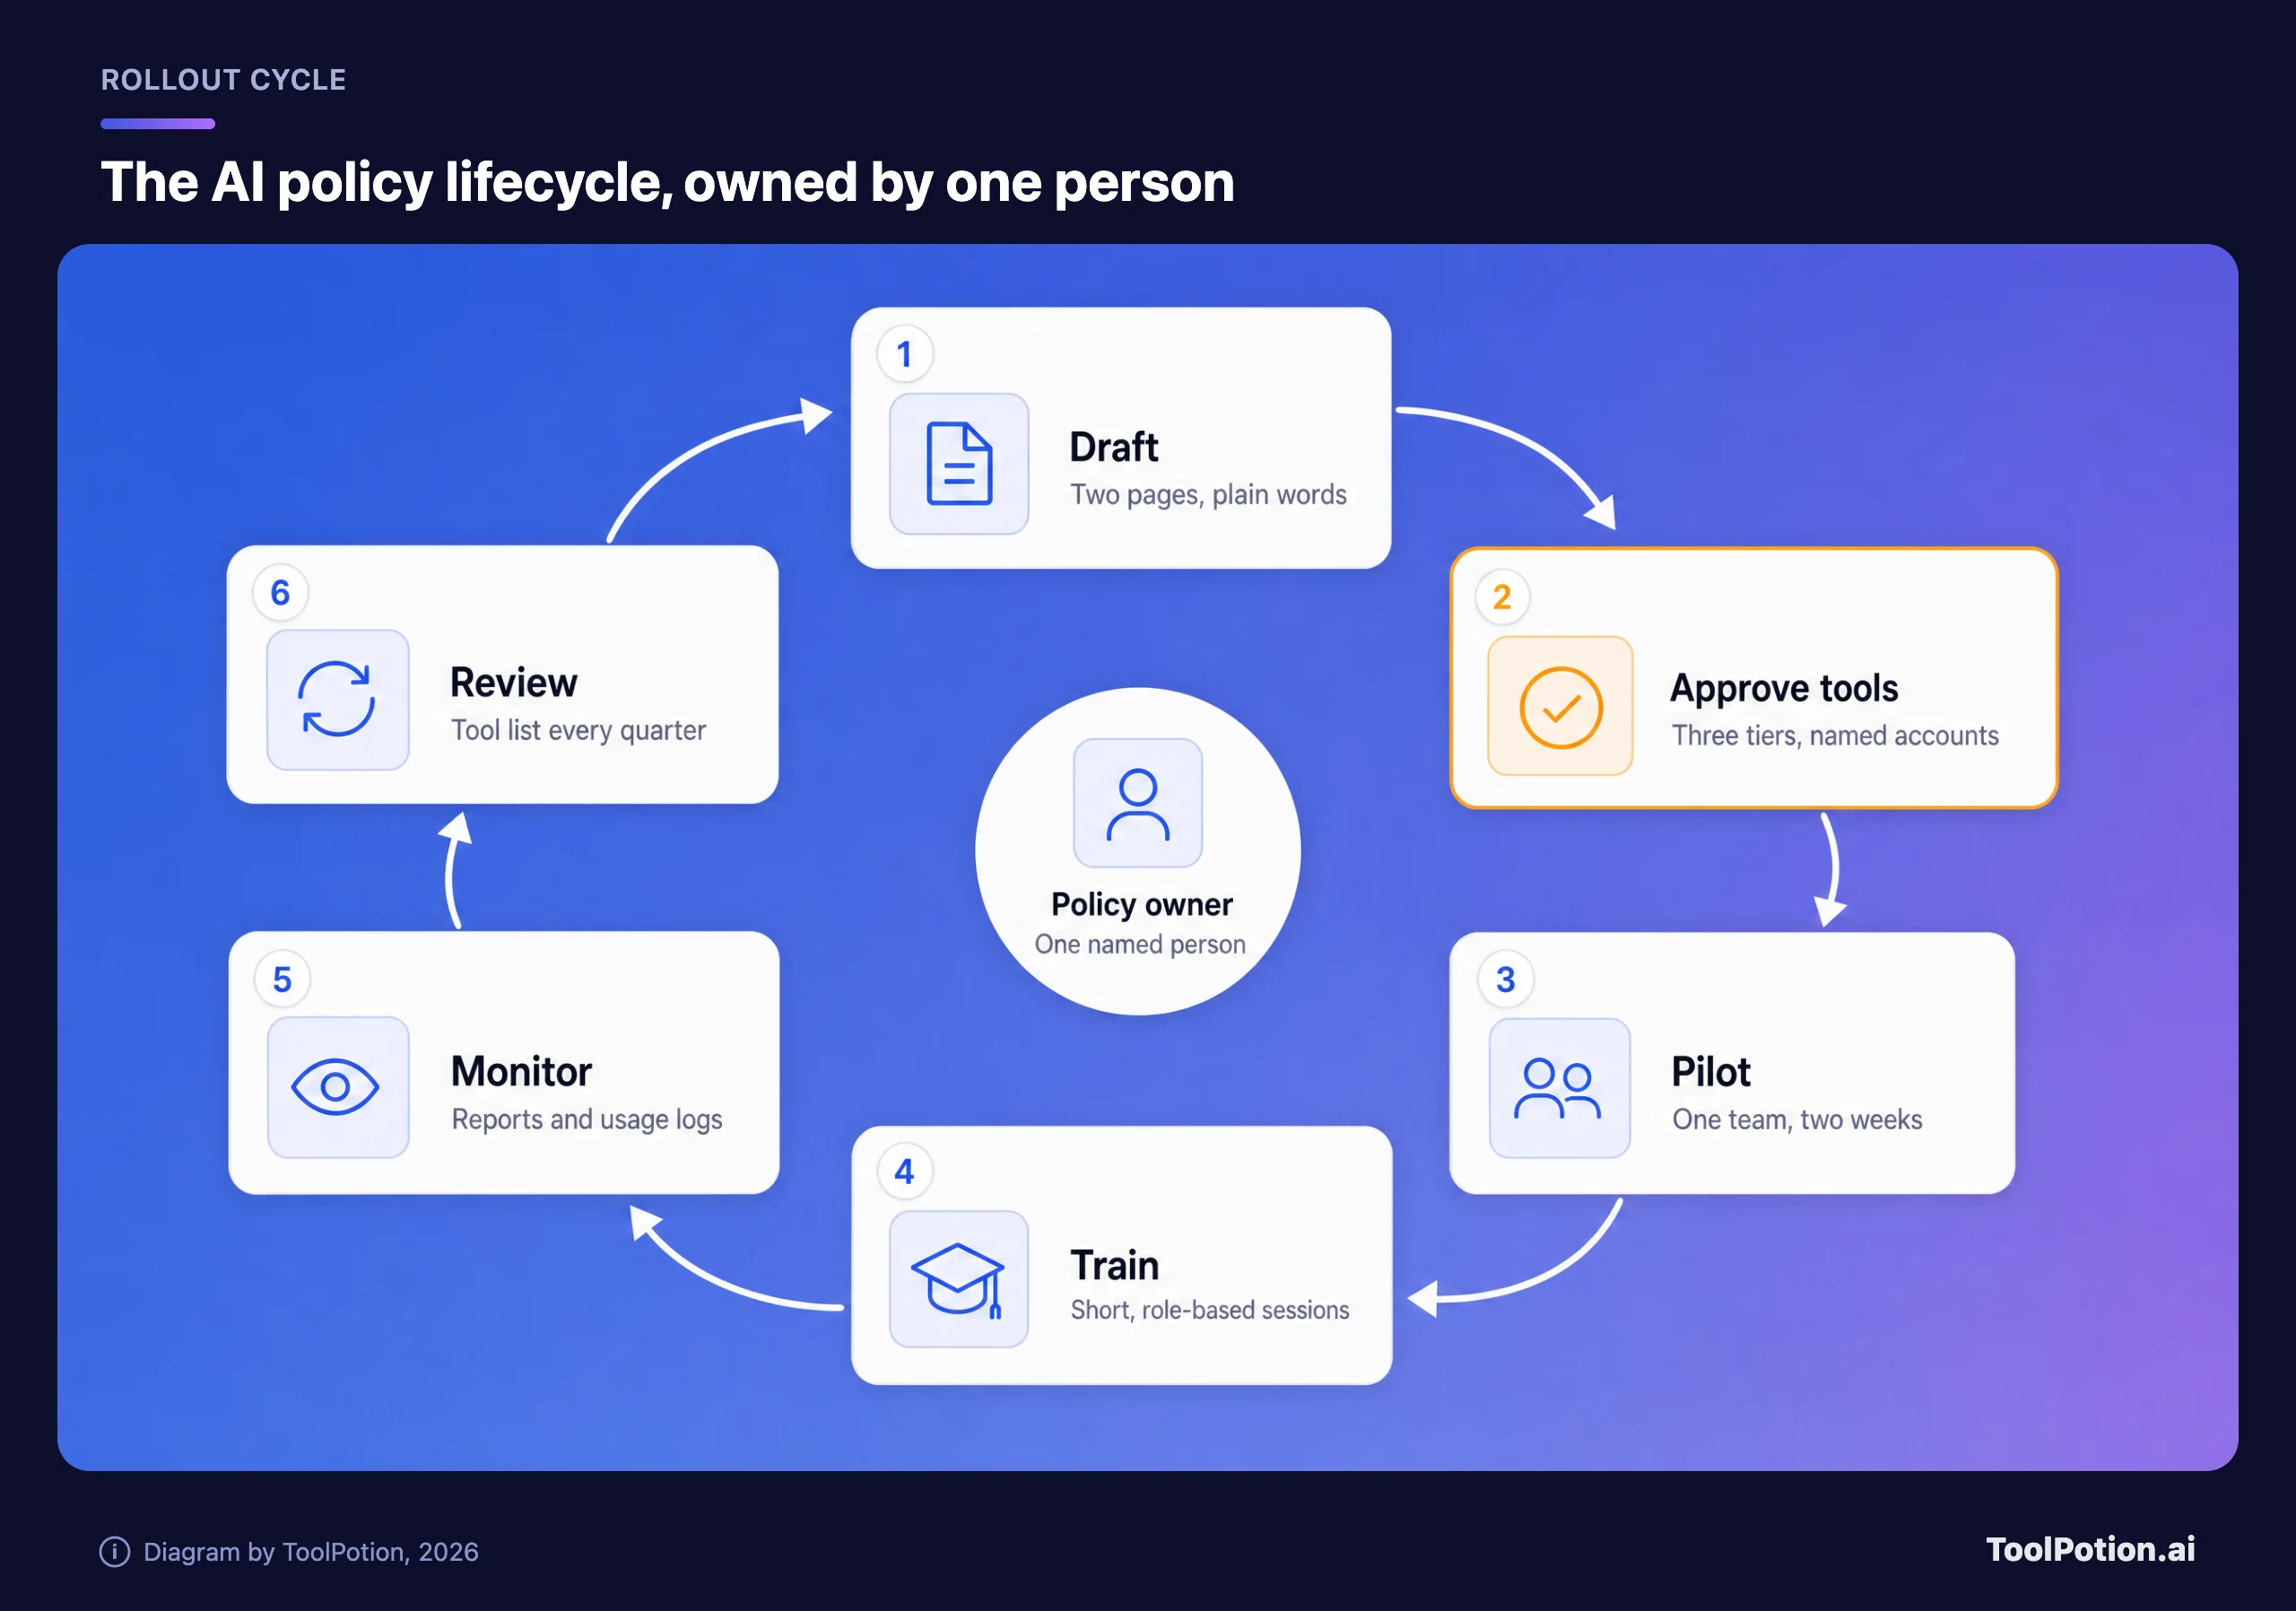
Für viele Unternehmen hat die Schulung eine rechtliche Grundlage. Artikel 4 des EU AI Act verpflichtet Anbieter und Betreiber von KI-Systemen seit Anfang 2025, Maßnahmen zur KI-Kompetenz ihres Personals zu ergreifen, und die nationalen Marktüberwachungsbehörden haben in diesem Jahr begonnen, das zu überwachen und durchzusetzen. Der Digital Omnibus hat Artikel 4 im Jahr 2026 geändert: KI-Kompetenz bleibt eine Pflicht, aber ein bestimmtes oder „ausreichendes“ Niveau wird nicht vorgeschrieben. Laut Kommission ist kein Zertifikat nötig, sie empfiehlt aber, interne Nachweise zu führen. Sie beantwortet auch die Frage, die sich die meisten kleinen Firmen stellen: Wenn Beschäftigte ChatGPT nutzen, um Werbetexte zu schreiben oder Texte zu übersetzen, gilt die Pflicht, und das Personal sollte über konkrete Risiken wie Halluzinationen informiert werden (Europäische Kommission).
Halten Sie die Schulungen kurz und rollenbezogen: welche Tools freigegeben sind, welche Daten nie hineingehören, wie man Ergebnisse prüft und wie man einen Fehler meldet. Dreißig Minuten, an die man sich erinnert, schlagen einen Tag, den man vergisst.
Das Melden von Fehlern braucht eine eigene Zeile in der Richtlinie, denn der Normalfall ist Schweigen. Bitten Sie um eine Meldung binnen eines Tages, wenn jemand Restricted-Daten an der falschen Stelle einfügt, wenn ein KI-Fehler einen Kunden erreicht oder wenn ein Agent etwas tut, worum ihn niemand gebeten hat. Machen Sie es schuldfrei. Anhand dieser Meldungen erfahren Sie, welche Regeln nicht funktionieren.
Prüfen Sie dann nach Plan. Anbieter ändern Namen und Bedingungen schneller, als die meisten Richtlinien neu gelesen werden. Anthropic hat im letzten Jahr seine Verbraucherbedingungen so geändert, dass Nutzer von Free, Pro und Max entscheiden, ob ihre Chats Modelle trainieren, mit fünf Jahren Aufbewahrung für alle, die zustimmen; die kommerziellen Tarife blieben von der Änderung ausgenommen. Ein vierteljährlicher Blick auf die Tool-Liste fängt solche Änderungen ab. Bewerten Sie Ihre aktuelle Richtlinie vor der ersten Überprüfung anhand der Checkliste unten.
Der freigegebene Account ist drei Punkte wert, der Rest einen oder zwei. Eine Richtlinie mit weniger als sechs Punkten sollte daher zum ersten Punkt zurückgehen. Jede andere Regel hängt davon ab, dass die Leute einen freigegebenen Ort für ihre Arbeit haben.
Häufig gestellte Fragen
Braucht ein kleines Unternehmen eine schriftliche KI-Richtlinie?
Ja, sobald jemand KI mit Firmendaten nutzt, und das passiert in den meisten Firmen bereits. Eine Seite ist ein guter Anfang. Ohne sie raten die Mitarbeitenden, was erlaubt ist.
Sollten wir ChatGPT bei der Arbeit verbieten?
Verbieten Sie private ChatGPT-Accounts für Firmendaten und geben Sie den Leuten stattdessen einen Firmen-Workspace. Ein privater Nutzer kann das Training abschalten, aber das Unternehmen hat dann trotzdem keine Kontrolle über die Aufbewahrung und keine Möglichkeit, den Zugang zu sperren, wenn jemand geht. Ein pauschales Verbot verlagert die Nutzung meist auf Handys, die Sie nicht sehen.
Ist Microsoft Copilot Chat für Firmendaten sicher?
Mit einem Arbeitskonto angemeldet gilt Microsofts Enterprise Data Protection, und Prompts werden nicht zum Training von Foundation-Modellen genutzt. Prompts und Antworten werden außerdem für Audit und eDiscovery protokolliert, was Sie Ihren Mitarbeitenden sagen sollten. Restricted-Daten bleiben nach Ihren eigenen Regeln weiterhin draußen.
Verlangt der EU AI Act KI-Schulungen für Beschäftigte?
Artikel 4 verpflichtet Anbieter und Betreiber, Maßnahmen für die KI-Kompetenz ihres Personals zu ergreifen, und erfasst auch die ganz normale geschäftliche Nutzung von Chat-Assistenten. Ein festes Format oder Zertifikat gibt es nicht. Eine kurze Schulung, abgestimmt darauf, wie die Leute KI nutzen, plus ein Nachweis, wer teilgenommen hat, ist ein vernünftiges Minimum.
Wer sollte die KI-Richtlinie verantworten?
Eine namentlich benannte Person, meist wer ohnehin IT oder Operations leitet, wobei eine Führungskraft aus dem Business die Tool-Liste prüft. Holen Sie sich juristischen Rat zu Restricted-Daten und Kundenverträgen, aber der Verantwortliche sollte jede Regel erklären können, ohne dass ein Anwalt im Raum sitzt.