Beim Datenschutz für KI-Tools kommt es auf einen einzigen Test an: Vertrauen Sie den Anbietern, die endpoint-genaue Aufbewahrungsfristen mit Datumsangaben veröffentlichen, und behandeln Sie alle anderen als unbewiesen, bis sie das tun. OpenAI dokumentiert, dass API-Daten seit dem 1. März 2023 standardmäßig nicht für das Training verwendet werden, und dokumentiert separat, dass Protokolle zur Missbrauchsüberwachung, die Ihre Prompts enthalten, 30 Tage lang gespeichert werden (OpenAI). Das sind zwei separate Steuerungsmechanismen. Anthropic löscht API-Eingaben innerhalb von 30 Tagen, bewahrt Inhalte, die gegen die Nutzungsrichtlinien verstoßen, jedoch bis zu 2 Jahre auf, und Klassifizierungswerte für die Vertrauens- und Sicherheitsprüfung bis zu 7 Jahre (Anthropic).
Sie erhalten fünf Fragen, die dokumentierten Antworten von vier Anbietern und ein vierstufiges Modell, um die anderen 18.948 Tools in unserem Verzeichnis einzusortieren.
Das Risiko ist von Ihren Mitarbeitenden zu Ihren Anbietern gewandert
Das Verhalten der Mitarbeitenden zu prüfen ist die günstigere Hälfte dieses Problems – und genau die Hälfte, die jede andere Checkliste abdeckt. Die teurere Hälfte ist die Frage, ob der Anbieter am anderen Ende der API das Gesendete behält, wie lange, und wer es später einfordern kann.
Shadow-AI ist inzwischen der Standard
Shadow-AI ist zudem auf Platz drei der häufigsten nicht-böswilligen Insider-Aktionen in DLP-Datensätzen geklettert – ein vierfacher Jahresanstieg. Eine Regel, die besagt „Keine nicht genehmigten Tools verwenden“, ist also eine Regel, gegen die ein Großteil Ihrer Belegschaft auf einem Unternehmens-Laptop vor dem Mittagessen verstößt. Die pragmatische Lösung ist eine Triage auf Anbieterebene: Entscheiden Sie, welche Tools eine dokumentierte Mindestanforderung erfüllen, und machen Sie diese zum Weg des geringsten Widerstands. Diese Menge ist größer als die meisten Teams planen. Unser Verzeichnis führt 18.948 aktive Einträge, darunter 13.157 KI-Apps in unserem Verzeichnis, was bedeutet, dass Sie einen Filter benötigen, den Sie in zehn Minuten anwenden können – keinen 40-Fragen-Sicherheitsfragebogen.
Was die Datenpannen-Zahlen Sie kosten
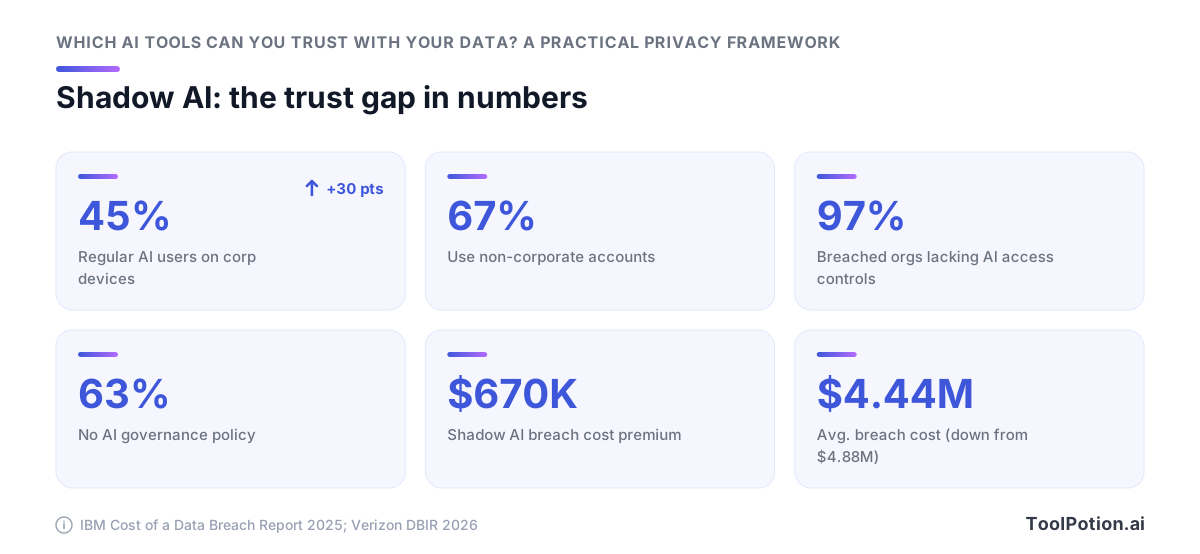
Hohe Shadow-AI-Nutzung erhöhte die durchschnittlichen Kosten einer Datenpanne um 670.000 USD, gemessen an einem weltweiten Durchschnitt von 4,44 Mio. USD, gegenüber 4,88 Mio. USD, und einer durchschnittlichen Zeit von 241 Tagen zur Erkennung und Eindämmung.
Zwei weitere Zahlen aus derselben Studie weisen auf die Ursache hin. 97 % der Organisationen, die einen KI-bezogenen Sicherheitsvorfall erlitten hatten, verfügten über keine angemessenen KI-Zugriffskontrollen, und 63 % der 600 untersuchten Organisationen hatten keine KI-Governance-Richtlinie.
Governance bedeutet in diesem Zusammenhang etwas Konkretes und Überprüfbares. Sie müssen wissen, welcher Anbieter welche Daten unter welcher schriftlich festgelegten Aufbewahrungsfrist hält – bestätigt anhand einer datierten Richtlinienseite, die Sie jetzt sofort aufrufen und Ihrem Rechtsteam vorlegen können.
Fünf Fragen, die den KI-Tool-Datenschutz klären
Jede dieser Fragen hat eine richtige Art von Antwort: ein Dokument, das Sie speichern, datieren und im nächsten Quartal erneut prüfen können. Wenn die Antwort nur ein Adjektiv ist, hat der Anbieter die Frage nicht bestanden. „Enterprise-Sicherheit auf höchstem Niveau“ ist keine Antwort. Eine URL mit einem Datum der letzten Aktualisierung schon.
1. Ob Ihre Daten das Modell trainieren, und bei welchem Tarif
Das Ergebnis ist eine Richtlinienseite, die den Tarif benennt. OpenAIs Dokumentation besagt, dass „ab dem 1. März 2023 an die OpenAI-API gesendete Daten nicht zum Training oder zur Verbesserung von OpenAI-Modellen verwendet werden (sofern Sie nicht ausdrücklich einwilligen)“ (OpenAI Developer Docs), und dieser Standard gilt für die API, nicht für das Verbraucher-ChatGPT. Anthropic zog dieselbe Grenze für Verbraucher in die andere Richtung: Free-, Pro- und Max-Nutzer, die Training erlauben, erhalten eine 5-Jahres-Aufbewahrung, Opt-outs 30 Tage, und Claude for Work, Gov, Education sowie API-Zugang liegen außerhalb dieser Regelung (Anthropic).
Fragen Sie, welches Paket Ihr Team tatsächlich gekauft hat. Die Antwort variiert je nach Tarif, und Mitarbeitende mit privaten Logins befinden sich auf einem anderen Tarif als Ihr Vertrag.
2. Wie lange die Daten aufbewahrt werden, und alle Ausnahmen
Sie benötigen eine Tabelle auf Endpoint-Ebene. Der Standard von 30 Tagen für die Missbrauchsüberwachung bei OpenAI gilt nicht überall: Assistants-API-Objekte, die Sie nicht löschen, werden „auf unbestimmte Zeit aufbewahrt“, Dateien bleiben „bis zur Löschung“ bestehen, und /v1/videos speichert Daten 48 Stunden zum Download plus 30 Tage zur Missbrauchsüberwachung (OpenAI). Anthropic löscht API-Eingaben und -Ausgaben „innerhalb von 30 Tagen nach Eingang oder Erstellung“, listet dann jedoch Ausnahmen auf: bis zu 2 Jahre bei Verstößen gegen Nutzungsrichtlinien, 7 Jahre bei Klassifizierungswerten für Vertrauen und Sicherheit sowie 5 Jahre bei Feedback-Eingaben (Anthropic Privacy Center). Fordern Sie diese Ausnahmeliste schriftlich von jedem Anbieter, der Ihnen eine kurze Frist nennt.
3. Wer sonst noch Zugriff hat: Subprozessoren und Modell-Hosts
Das Ergebnis ist eine versionierte Subprozessorliste mit einer Klausel zur Änderungsbenachrichtigung. Die meisten Tools, die Sie evaluieren werden, sind Wrapper, daher lautet die eigentliche Frage, welches Foundation-Model darunter liegt und auf wessen Infrastruktur. Das ist am wichtigsten für KI-Agenten, die mit Ihren Daten arbeiten, die über Tools hinweg verketten und oft mehr als einen Modell-Host pro Aufgabe durchlaufen, sowie für KI-Anbieter auf Plattformebene, deren Subprozessorliste den Perimeter definiert.
4. Wo die Daten verarbeitet werden und ob Residenz standardmäßig aktiviert ist
Fordern Sie einen Screenshot der Einstellung sowie das Datum der Aktivierung. Ein „Ja“ im Verkaufsgespräch bedeutet nichts ohne die Konsole, die zeigt, dass die Region für Ihr Projekt festgelegt ist, und das Modell hinter einem Feature hat eigene Datenbedingungen.
5. Was bei einer rechtlichen Aufbewahrungspflicht passiert
Sie benötigen eine schriftliche Richtlinie für rechtliche Anfragen: Wer wird benachrichtigt, wann und welche Tarife sind von Aufbewahrungsanordnungen ausgeschlossen. Am 5. Januar 2026 bestätigte Richter Sidney Stein eine Anordnung, die OpenAI verpflichtete, 20 Millionen anonymisierte Verbraucher-ChatGPT-Gespräche herauszugeben, mit der Feststellung, die Entscheidungen der Richterin seien „weder offensichtlich fehlerhaft noch rechtswidrig“ (Bloomberg Law). Die frühere Sicherungsanordnung wurde am 9. Oktober 2025 aufgehoben, aber bereits unter ihr erfasste Protokolle bleiben zugänglich (ABA Journal). Ein Gericht kann einen Löschplan außer Kraft setzen.
Trainings-Opt-out und Aufbewahrung sind zwei verschiedene Steuerungsmechanismen
Ein Anbieter kann Ihnen wahrheitsgemäß mitteilen, dass er Ihre Daten nicht für das Training verwendet, und Ihre Prompts dennoch einen Monat lang auf dem Datenträger behalten. Das sind separate Schalter, die durch separate Absätze in separaten Dokumenten geregelt werden, und ihre Verwechslung ist der häufigste Fehler bei der Überprüfung von KI-Anbietern. Stellen Sie beide Fragen und bewahren Sie beide Antworten auf.
Was OpenAIs API-Standardwerte besagen
Der genaue Wortlaut aus OpenAIs eigener Entwicklerdokumentation: „Ab dem 1. März 2023 werden an die OpenAI-API gesendete Daten nicht zum Training oder zur Verbesserung von OpenAI-Modellen verwendet (sofern Sie nicht ausdrücklich einwilligen)“ (OpenAI Developer Docs). Dieser Standard gilt für die API. Er gilt nicht für Verbraucher-ChatGPT-Tarife – wenn Ihr Team also Kundenmaterial in ein persönliches Plus-Konto einfügt, schützt Sie dieses Versprechen nicht.
Die Aufbewahrung läuft auf einer anderen Schiene. OpenAI bewahrt Missbrauchsüberwachungsprotokolle, die „bestimmte Kundeninhalte wie Prompts und Antworten enthalten können“, für alle API-Features bis zu 30 Tage auf, „es sei denn, eine längere Aufbewahrung ist gesetzlich vorgeschrieben oder zum Schutz der OpenAI-Dienste oder Dritter angemessen erforderlich“ (OpenAI Developer Docs). Auch wer sich vom Training abmeldet, hat dieses Protokoll noch.
Warum die 30-Tage-Frist nicht einheitlich für alle Endpoints gilt
Die meisten Checklisten notieren „30 Tage“ und hören auf. Die Dokumentation ist spezifischer: Assistants-API-Objekte, die Sie nicht explizit löschen, werden „auf unbestimmte Zeit aufbewahrt“, Dateien bleiben „bis zur Löschung“ bestehen, und die /v1/videos-API speichert Daten 48 Stunden zum Download plus 30 Tage zur Missbrauchsüberwachung (OpenAI Developer Docs).
Die Antwort auf „Wie lange bewahren Sie meine Daten auf?“ hängt also davon ab, welchen Endpoint Ihre Entwickler angebunden haben. Der Unternehmensname auf der Rechnung klärt das nicht. Wenn Sie die von uns erfassten KI-Modelle nach Aufbewahrungsfristen vergleichen, tun Sie dies pro Endpoint und pro Produktoberfläche. Eine Zahl pro Unternehmen ist eine Fiktion.
Anthropics 30 Tage und die Ausnahmen, die bis zu 7 Jahre reichen
Anthropics kommerzielle Aufbewahrungsseite, zuletzt aktualisiert am 1. Juli 2026, besagt, dass das Unternehmen „Eingaben und Ausgaben auf unserem Backend innerhalb von 30 Tagen nach Eingang oder Erstellung automatisch löscht“ für API-Kunden (Anthropic Privacy Center). Liest man die Ausnahmen auf derselben Seite, ändert sich das Bild: Inhalte, die mit Verstößen gegen die Nutzungsrichtlinien verbunden sind, werden bis zu 2 Jahre aufbewahrt, Klassifizierungswerte für Vertrauen und Sicherheit bis zu 7 Jahre und Feedback-Eingaben für 5 Jahre (Anthropic Privacy Center).
Sieben Jahre ist eine zweite Richtlinie, die über der 30-Tage-Richtlinie sitzt. Fordern Sie die Ausnahmeliste schriftlich von jedem Anbieter, der kurze Aufbewahrungsfristen bewirbt, denn die seriösen veröffentlichen sie, und der Rest schickt Ihnen eine Marketingseite.
Zero Data Retention ist etwas, das Sie beantragen müssen
ZDR ist die stärkste verfügbare Kontrolle und die am wenigsten selbst konfigurierbare. Auf OpenAI-Seite erfolgt die Durchsetzung serverseitig, was das richtige Design ist: Unter ZDR wird der Parameter store „immer als false behandelt, auch wenn der Request versucht, den Wert auf true zu setzen“ (OpenAI Developer Docs). Sie beantragen es pro Kunde und erhalten eine Genehmigung. Es gibt keine Checkbox.
Anthropics Plattformdokumentation zieht eine schärfere Linie. Gesprächsinhalte „werden standardmäßig nicht gespeichert; die Ausnahme sind Covered Models, die eine 30-tägige Aufbewahrung erfordern“, und Claude Fable 5.1, Mythos 5.1, Fable 5 und Mythos 5 „sind ohne ausdrückliche Genehmigung von Anthropic nicht unter ZDR verfügbar“ (Claude Platform Docs). Senden Sie eine nicht konforme Anfrage, erhalten Sie einen 400-Fehler invalid_request_error, was zumindest laut scheitert. Ihre Modellauswahl ist nun eine Aufbewahrungsentscheidung.
SOC 2 ist ein Testat einer Wirtschaftsprüfungsgesellschaft
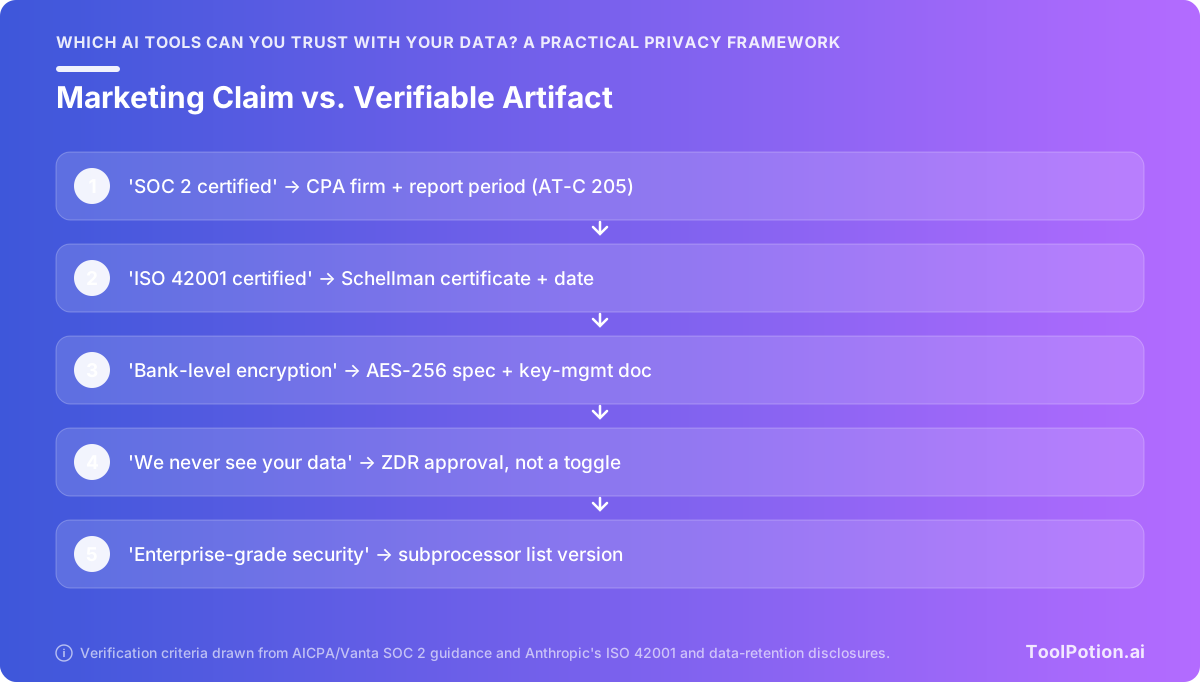
Ein SOC-2-Bericht ist eine Stellungnahme, die eine Wirtschaftsprüfungsgesellschaft über ein System erstellt, gemäß dem Bestätigungsstandard AT-C Section 205 des AICPA. Es gibt keine Zertifizierungsstelle, kein Register und keine Bestanden/Nicht-Bestanden-Grenze (Vanta). Ein Prüfer, der kaputte Kontrollen findet, stellt ein negatives Urteil aus – und dieses Dokument ist dennoch, korrekt gesprochen, ein SOC-2-Bericht.
Warum 'SOC 2 zertifiziert' allein ein Warnsignal ist
Niemand wird im SOC-2-Verfahren zertifiziert, weil die Leitlinien des AICPA diesen Begriff nicht zulassen (Vanta). Ein Anbieter, dessen Sicherheitsseite „SOC 2 zertifiziert“ angibt, weiß entweder nicht, was sein eigener Prüfer erstellt hat, oder setzt darauf, dass Sie es nicht wissen. In beiden Fällen haben Sie etwas darüber gelernt, wie viel vom Rest dieser Seite Sie für bare Münze nehmen können.
Fordern Sie den Bericht an. Wenn die Antwort ein Logo ist, ist das die vollständige Antwort.
Was eine SOC-2-Aussage überprüfbar macht
Vier Dinge, und ein Anbieter, der nicht alle vier unter einem NDA herausgibt, bietet Ihnen eine Stimmung.
- Der Name der Wirtschaftsprüfungsgesellschaft, die das Gutachten unterzeichnet hat, damit Sie bestätigen können, dass es sich um eine zugelassene Kanzlei und kein internes Team handelt.
- Ob es sich um Typ I oder Typ II handelt, und der genaue Beobachtungszeitraum. Ein Typ II, der den Zeitraum 1. Januar bis 30. Juni 2026 abdeckt, sagt Ihnen nichts darüber, wie sich die Kontrollen im August verhalten haben.
- Den Ausnahmenabschnitt im Wortlaut, plus die Stellungnahme des Managements zu jeder einzelnen. Das ist der Teil, der aus der Zusammenfassungs-PDF herausgekürzt wird, und dort befinden sich die eigentlichen Befunde.
- Welche Systeme der Bericht abdeckt. Ein Bericht, der auf das SaaS-Produkt des Unternehmens beschränkt ist, deckt nicht den Inferenz-Endpoint ab, an den Sie Kundendaten senden.
ISO 42001 und das Problem der Überwachungsaudits
ISO/IEC 42001 ist eine echte Zertifizierung mit einer echten akkreditierten Stelle dahinter, was sie zu einem stärkeren Nachweis macht als SOC-2-Marketingtexte. Dennoch verliert sie an Aktualität. Anthropic gab die akkreditierte ISO/IEC-42001:2023-Zertifizierung am 13. Januar 2025 bekannt, ausgestellt von Schellman Compliance durch ANAB-Akkreditierung (Anthropic). Diese Ankündigung ist nun mehr als anderthalb Jahre alt. Zertifikate haben Ablaufdaten und sind von regelmäßigen Überwachungsaudits abhängig, daher beweist die Pressemitteilung, dass ein Zertifikat einmal existierte, nicht, dass heute eines existiert.
Laden Sie das aktuelle Zertifikat aus dem Trust Center des Anbieters herunter, prüfen Sie Gültigkeitsdaten und den darin enthaltenen Anwendungsbereich, und speichern Sie eine datierte Kopie.
EU-Datenresidenz ist eine Einstellung pro Workload
Einen Anbieter zu fragen, ob er EU-Datenresidenz unterstützt, bringt Ihnen ein „Ja“, das möglicherweise nur die Hälfte Ihres Datenverkehrs abdeckt. Die nützlichere Version ist pro Workload: Welche Verarbeitung bleibt in der Region, unter welchem Standard, und welches Modell steckt hinter dem Feature, das Sie aktiviert haben.
Modellausschlüsse überqueren Ihre Cloud-Wahl
Anthropics Covered Models sind von Zero Data Retention auf der Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform und Microsoft Foundry gleichermaßen ausgeschlossen (Anthropic Privacy Center). Die Wahl der Cloud klärt die Datenbedingungen nicht. Das Modell hinter dem Feature hat eigene Bedingungen, die sich ändern, wenn ein Anbieter ein Backend austauscht.
Residenzklauseln regeln, wo Inferenz ausgeführt wird und wo der primäre Speicher liegt. Kopien zur Missbrauchsüberwachung laufen nach einem separaten Zeitplan: OpenAI bewahrt diese Protokolle standardmäßig bis zu 30 Tage auf, „es sei denn, eine längere Aufbewahrung ist gesetzlich vorgeschrieben oder zum Schutz der OpenAI-Dienste oder Dritter angemessen erforderlich“ (OpenAI Developer Docs).
Drei Dinge, die Sie aus der Admin-Konsole ziehen sollten, bevor Sie irgendetwas unterzeichnen:
- Der Name des Routing- oder Residenz-Schalters, sein aktueller Status und das Datum der letzten Änderung.
- Welche Admin-Rolle ihn umschalten kann, denn eine Einstellung, die jeder Workspace-Inhaber deaktivieren kann, ist keine Kontrolle.
- Die versionierte Subprozessorliste, als Datei mit Datum gespeichert, damit der Vergleich im nächsten Quartal eine Zwei-Minuten-Aufgabe ist.
Stellen Sie dieselbe Frage kleineren Anbietern, bevor einer von ihnen Kundendaten berührt – einschließlich der 2.917 mobilen KI-Apps, die wir verfolgen, bei denen eine veröffentlichte Regionseinstellung das erste Artefakt ist, das fehlt.
Was die KI-Act-Strafen das wert machen
Die höchste Stufe von Artikel 99 beläuft sich auf bis zu 35.000.000 € oder 7 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist, mit einer mittleren Stufe bei 15.000.000 € oder 3 % und einer Informationsstufe bei 7.500.000 € oder 1 % (EU AI Act). Diese Obergrenze liegt über der DSGVO mit 20 Mio. € und 4 %. Eine Stunde in vier Admin-Konsolen ist günstig im Vergleich zu diesen Zahlen.
Jede Richtlinie kann durch ein Gericht außer Kraft gesetzt werden
Ein Löschplan ist eine geschäftliche Verpflichtung. Er bindet den Anbieter Ihnen gegenüber. Er bindet keinen Bundesrichter, und wenn diese beiden aufeinanderprallen, gewinnt der Richter.
Die Produktionsanordnung für 20 Millionen Gespräche
Am 5. Januar 2026 bestätigte US-Bezirksrichter Sidney Stein die Anordnung einer Richterin, die OpenAI verpflichtete, eine Stichprobe von 20 Millionen anonymisierten Verbraucher-ChatGPT-Gesprächen an die Nachrichtenkläger im konsolidierten Copyright-MDL herauszugeben, mit der Feststellung, dass „die Entscheidungen von Richterin Wang weder offensichtlich fehlerhaft noch rechtswidrig waren“ (Bloomberg Law). Die Datenschutzmaßnahmen, auf die sich das Gericht stützte, waren Anonymisierung, eine Schutzanordnung und eine Kennzeichnung als „nur für Anwälte“. Das sind echte Schutzmaßnahmen. Die meisten Käufer lesen eine 30-Tage-Aufbewahrungsrichtlinie als Garantie dafür, dass ihre Daten den Anbieter nie verlassen – diese Anordnung zeigt, wie groß diese Lücke ist.
Niemand, der 2024 in ChatGPT getippt hat, hatte dabei ein Mitspracherecht.
Sicherungsanordnungen kommen und gehen, erfasste Protokolle bleiben
Die frühere Sicherungsanordnung wurde am 9. Oktober 2025 aufgehoben. OpenAI wurde von der Verpflichtung entbunden, Output-Protokolldaten künftig zu sichern und aufzubewahren, und musste bis auf begrenzte Ausnahmen keine Protokolle mehr über den 26. September 2025 hinaus aufbewahren. Bereits unter der Anordnung erfasste Protokolle blieben zugänglich (ABA Journal). Eine Litigation-Hold-Anordnung ist eine Ratsche. Sie kann einen Löschplan jederzeit unterbrechen, und ihre Aufhebung macht nicht rückgängig, was in der Zwischenzeit eingefroren wurde.
Welche Tarife ausgenommen wurden und warum das wichtig ist
API-Kunden mit Zero Data Retention sowie ChatGPT Enterprise und Edu waren von der ursprünglichen Sicherungsanordnung ausgeschlossen (ABA Journal). Das ist der nächste Beweis, den irgendjemand dafür hat, welcher Vertragstarif unter rechtlichem Druck standhält. Verbraucher-Tarife wurden erfasst. Die Tarife mit einem unterzeichneten Unternehmensvertrag und serverseits erzwungenem ZDR nicht.
Ein gestuftes Vertrauensmodell, das Sie auf jedes Tool anwenden können
Ordnen Sie jedes Tool, das Sie verwenden, einer von vier Stufen zu, und lassen Sie die Stufe entscheiden, welche Daten es berühren darf. Artefakte, die Sie in einem Ordner speichern können, legen die Stufe fest – und die Zusicherungen eines Vertriebsingenieurs in einem Telefonat ändern sie nicht. Eine datierte Richtlinien-URL von der eigenen Domain des Anbieters. Ein benanntes Wirtschaftsprüfungsunternehmen und ein Berichtszeitraum mit Start- und Enddatum. Eine Subprozessorliste mit einer Version oder einem Änderungsprotokoll. Ein Residenz-Schalter, den Sie in der Admin-Konsole screenshotten können.
Stufe 1, nur öffentlich: keine verifizierbaren Artefakte
Sie konnten keine Aufbewahrungsseite finden, das Trust Center ist ein Kontaktformular, oder die Subprozessorliste ist „auf Anfrage erhältlich“. Behandeln Sie das Tool wie einen öffentlichen Kanal. Alles, was Sie bedenkenlos auf Ihrer Marketingwebsite veröffentlichen würden, kann hinein – und nichts anderes. Die meisten der 13.157 Tools in unserem KI-Apps-Verzeichnis befinden sich standardmäßig hier, da ein Zwei-Personen-Wrapper auf einer fremden API in der Regel überhaupt keine Artefakte hat.
Stufe 2, intern: datierte Richtlinie, benannter Prüfer, veröffentlichte Subprozessoren
Drei Artefakte in der Akte, jedes mit einem Datum, das Sie notiert haben. Interne Dokumente sind in Ordnung. Kundendaten nicht.
Stufe 3, vertraulich: vertragliches ZDR, Residenz aktiviert, rechtliche Verpflichtungen
Zero Data Retention gehört in Ihren unterzeichneten Vertrag, und auf OpenAI-Seite wird es pro Kunde beantragt und genehmigt, anstatt von Ihnen selbst umgeschaltet (OpenAI Developer Docs). Sie benötigen außerdem eine schriftliche Zusage, wie der Anbieter mit Vorladungen und Sicherungsanordnungen umgeht. Vertrauliche Geschäftsdaten, Quellcode und Kundendaten gehören hierher.
Stufe 4, reguliert: nur mit einem unterzeichneten Vertrag und einer vierteljährlichen Überprüfung
Gesundheitsdaten, Finanzdaten, alles unter einem DPA mit echten Konsequenzen. Unterzeichneter Vertrag, benannte Subprozessoren, Residenz pro Workload verifiziert und ein Kalendereintrag für die nächste Überprüfung. Wenn Sie nicht alles vier bekommen können, bleibt der Workload außerhalb des Tools oder wird auf eine der selbst-hostbaren Open-Source-Alternativen verlagert, bei denen Sie den Datenträger besitzen.
Die Veraltungsregel: Jede Bewertung, die älter als ein Quartal ist, ist abgelaufen
Am 9. Juni 2026 designierte Anthropic vier Covered Models und entfernte die ZDR-Option für sie über die Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform und Microsoft Foundry (Anthropic Privacy Center). Kunden, die ZDR-Bedingungen unterzeichnet hatten, hatten nichts falsch gemacht. Die Zusage wurde unter ihnen enger. Das ist das Argument dafür, jedes Quartal alle Artefakte erneut herunterzuladen und zu vergleichen – und es gilt am stärksten für Foundation-Model-Anbieter, deren Bedingungen sich am schnellsten ändern.
Die Bewertung in zwanzig Minuten durchführen
Öffnen Sie einen Ordner mit dem Namen des Anbieters. Wenn Sie ihn nicht in zwanzig Minuten aus öffentlichen Seiten plus einer E-Mail befüllen können, verbleibt das Tool in Stufe 1 und berührt niemals Kundendaten. Diese Vorgabe leistet mehr als jede Bewertungsrubrik.
Die fünf Artefakte, die vor dem Gespräch zu sammeln sind
Alle fünf sind in der Regel öffentlich zugänglich. Speichern Sie PDFs oder datierte Screenshots, denn Seiten können sich unter Ihnen verändern.
- Die Aufbewahrungsseite mit eigenem Datum der letzten Aktualisierung. Anthropics Seite nennt den 1. Juli 2026 und gibt Ihnen 30 Tage für API-Eingaben und -Ausgaben (Anthropic Privacy Center). OpenAIs Datenkontroll-Leitfaden gibt Ihnen den API-Trainingsstandard vom 1. März 2023 (OpenAI).
- Die Aufbewahrungstabelle pro Endpoint, nicht die Überschriftszahl. Assistants-API-Objekte, die Sie nicht löschen, werden „auf unbestimmte Zeit aufbewahrt“ (OpenAI).
- Die Ausnahmeliste. Anthropic veröffentlicht 2 Jahre für Verstöße gegen die Nutzungsrichtlinien, 7 Jahre für Vertrauen-und-Sicherheit-Scores, 5 Jahre für Feedback (Anthropic). Die meisten Anbieter werden ihre nicht veröffentlichen, was selbst eine Antwort ist.
- Die versionierte Subprozessorliste mit einer Änderungsbenachrichtigungsfrist.
- Das Deckblatt des SOC-2-Berichts oder die NDA-Anfrage, die Ihnen einen verschafft.
Vier Fragen, denen Anbieter zuverlässig ausweichen
Senden Sie diese im genauen Wortlaut. Fordern Sie Antworten schriftlich im selben Thread an, damit Sie etwas haben, das Sie dem Ordner beifügen können.
Nennen Sie die Wirtschaftsprüfungsgesellschaft, die Ihren jüngsten SOC-2-Bericht unterzeichnet hat, und den genauen Berichtszeitraum. Anthropic nannte Schellman Compliance für sein ISO-42001-Zertifikat (Anthropic), sodass die Messlatte öffentlich und erreichbar ist. Listen Sie jede Ausnahme zu Ihrer angegebenen Aufbewahrungsfrist auf. Bestätigen Sie, ob EU-Residenz für ein bereits erstelltes Projekt aktiviert werden kann oder nur für ein neues. Legen Sie Ihre Benachrichtigungsrichtlinie dar, wenn Sie eine Vorladung oder Sicherungsanordnung erhalten, die unsere Daten betrifft.
Was zu tun ist, wenn die Antwort eine Marketingseite ist
Behandeln Sie einen Link zu einer Trust-Center-Landingpage als keine Antwort und schicken Sie die Frage mit dem konkreten Satz erneut, den Sie bestätigt haben möchten. Schweigen nach einer Nachfrage legt die Stufe für Sie fest: Stufe 1, nur öffentliche und synthetische Daten. Sie können dies für jeden Eintrag in unserem Verzeichnis ausführen in denselben zwanzig Minuten, und kleinere Anbieter scheitern schneller als große – das spart Ihnen das Telefonat.
Häufig gestellte Fragen
Ist es sicher, KI-Tools mit Unternehmensdaten zu verwenden?
Das hängt vollständig davon ab, auf welchem Tarif und Vertrag Sie sind, und der Verbraucher-Tarif birgt das größte Risiko. OpenAIs Entwicklerdokumentation besagt, dass ab dem 1. März 2023 an die OpenAI-API gesendete Daten nicht zum Training oder zur Verbesserung von OpenAI-Modellen verwendet werden, sofern Sie nicht ausdrücklich einwilligen, und dieser Standard gilt nur für die API, nicht für Verbraucher-ChatGPT-Tarife. Die praktische Gefahr ist unkontrollierte Nutzung: 45 % der Mitarbeitenden sind inzwischen regelmäßige KI-Nutzer auf Unternehmensgeräten, gegenüber 15 % im Vorjahr, und 67 % davon nutzen nicht-betriebliche Konten, während 97 % der von einem KI-bezogenen Sicherheitsvorfall betroffenen Organisationen keine angemessenen KI-Zugriffskontrollen hatten. Bringen Sie die Mitarbeitenden auf Unternehmensverträge mit benannten Aufbewahrungsfristen, denn hohes Shadow-AI-Aufkommen erhöhte die durchschnittlichen Kosten einer Datenpanne um etwa 670.000 USD.
Bedeutet das Abmelden vom KI-Training, dass meine Daten nicht gespeichert werden?
Nein. Trainings-Opt-out und Aufbewahrung sind zwei separate Steuerungsmechanismen, und Anbieter dokumentieren sie separat. OpenAI bewahrt Missbrauchsüberwachungsprotokolle auf, die „bestimmte Kundeninhalte wie Prompts und Antworten enthalten können“ für standardmäßig bis zu 30 Tage bei allen API-Features, und die 30-Tage-Zahl ist nicht einheitlich: Assistants-API-Objekte, die Sie nicht löschen, werden „auf unbestimmte Zeit aufbewahrt“, Dateien bleiben „bis zur Löschung“ bestehen, und die /v1/videos-API hält Daten 48 Stunden zum Download plus 30 Tage zur Missbrauchsüberwachung. Anthropics kommerzielle Richtlinie besagt, dass „Eingaben und Ausgaben auf unserem Backend innerhalb von 30 Tagen nach Eingang oder Erstellung automatisch gelöscht werden“, mit Ausnahmen, die deutlich länger laufen: Inhalte bei Verstößen gegen die Nutzungsrichtlinien bis zu 2 Jahre, Klassifizierungswerte für Vertrauen und Sicherheit bis zu 7 Jahre und Feedback-Eingaben für 5 Jahre. Fordern Sie von jedem Anbieter diese Ausnahmeliste schriftlich an.
Was bedeutet 'SOC 2 zertifiziert' bei einem KI-Anbieter?
Es bedeutet, dass der Anbieter eine Formulierung verwendet, die die eigenen Leitlinien des AICPA nicht erlauben. SOC 2 ist ein Testat, das von einer zugelassenen Wirtschaftsprüfungsgesellschaft gemäß AT-C Section 205 durchgeführt wird, ohne Zertifizierungsstelle und ohne Bestanden/Nicht-Bestanden-Ergebnis, sodass selbst ein negatives Gutachten noch einen „SOC-2-Bericht“ ergibt. Fordern Sie den Bericht selbst an, den Namen der Wirtschaftsprüfungsgesellschaft, den Berichtszeitraum und das Gutachten, da ein Badge auf einer Marketingseite Ihnen nichts davon verrät. ISO/IEC 42001 ist zum Vergleich eine echte Zertifizierung, und Anthropic gab am 13. Januar 2025 die akkreditierte ISO-42001-Zertifizierung durch Schellman Compliance, eine ANAB-akkreditierte Stelle, bekannt, obwohl Zertifikate regelmäßige Überwachungsaudits erfordern – prüfen Sie daher das aktuelle Zertifikat, nicht die Ankündigung.
Kann das Zero-Data-Retention-Versprechen eines Anbieters nach meiner Unterzeichnung geändert werden?
Ja, und es gibt ein dokumentiertes Beispiel aus 2026. Anthropics Covered-Model-Aufbewahrungsregel, eingeführt am 9. Juni 2026, entfernte die ZDR-Option für diese Modelle über die Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform und Microsoft Foundry. Die Plattformdokumentation besagt nun, dass Gesprächsinhalte „standardmäßig nicht gespeichert werden; die Ausnahme sind Covered Models, die eine 30-tägige Aufbewahrung erfordern“, mit Nennung von Claude Fable 5.1, Mythos 5.1, Fable 5 und Mythos 5, die „ohne ausdrückliche Genehmigung von Anthropic nicht unter ZDR verfügbar sind“, wobei nicht konforme Anfragen einen 400-Fehler invalid_request_error zurückgeben. ZDR ist auch bei OpenAI kein Schalter: Es wird pro Kunde genehmigt, und nach Genehmigung wird der Parameter store „immer als false behandelt, auch wenn der Request versucht, den Wert auf true zu setzen“.
Bedeutet EU-Datenresidenz, dass meine Prompts Europa nie verlassen?
Nein, und Residenz als Ja/Nein-Checkbox zu behandeln ist der Fehler, der Käufern zum Verhängnis wird. Residenzklauseln regeln in der Regel, wo Inferenz ausgeführt wird und wo der primäre Speicher liegt, während Missbrauchsüberwachungskopien nach einem separaten Zeitplan gespeichert werden: OpenAI bewahrt diese Protokolle standardmäßig bis zu 30 Tage auf, „es sei denn, eine längere Aufbewahrung ist gesetzlich vorgeschrieben oder zum Schutz der OpenAI-Dienste oder Dritter angemessen erforderlich“. Modell-Ausschlüsse überqueren auch Cloud-Grenzen, da Anthropics Covered Models auf Amazon Bedrock, Google Cloud Agent Platform und Microsoft Foundry gleichermaßen von ZDR ausgeschlossen sind. Lesen Sie die Subprozessorliste und die Opt-out-Standards, und kalkulieren Sie dann die Konsequenzen: Die KI-Act-Strafen belaufen sich auf bis zu 35.000.000 € oder 7 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Wie oft sollte ich den Datenschutzstatus eines KI-Tools erneut prüfen?
Jedes Quartal und unmittelbar bevor ein neuer Workload regulierte Daten berührt. Die jüngere Geschichte zeigt, warum eine jährliche Überprüfung zu langsam ist: Anthropics Aktualisierung der Verbraucherbedingungen vom 28. August 2025 legte eine 5-Jahres-Aufbewahrung für Free/Pro/Max-Nutzer fest, die Training erlauben, und setzte eine Entscheidungsfrist bis zum 8. Oktober 2025, und die ZDR-Ausnahme für Covered Models trat am 9. Juni 2026 in Kraft. Gerichtliche Anordnungen bewegen sich ebenfalls schneller als Richtlinienseiten: Die ChatGPT-Protokoll-Sicherungsanordnung wurde am 9. Oktober 2025 aufgehoben, obwohl bereits darunter erfasste Protokolle zugänglich bleiben, und am 5. Januar 2026 bestätigte Richter Sidney Stein die Anordnung, OpenAI zur Herausgabe von 20 Millionen anonymisierten Verbraucher-ChatGPT-Gesprächen zu verpflichten. Jede Bewertung mit einer datierten Primärquellen-URL, die älter als ein Quartal ist, sollte als veraltet betrachtet werden.