

Der Digital Omnibus hat den schwierigsten Teil des EU AI Act verschoben, nicht den Teil, mit dem die meisten Unternehmen zu tun haben. Die strengen Regeln für Hochrisiko-Systeme greifen jetzt erst Ende 2027, bei KI in regulierten Produkten 2028. KI-Kompetenz, die Verbote, die Regeln für KI-Modelle mit allgemeinem Verwendungszweck und die neuen Kennzeichnungspflichten gelten dagegen alle 2026, und die Aufsichtsbehörden haben dieses Jahr begonnen, sie durchzusetzen.
Diese Lücke ist wichtig, denn viele Unternehmen haben Schlagzeilen über eine Pause gelesen und das Thema zu den Akten gelegt. Einer der beiden Abgeordneten, die die Änderung durchs Parlament gebracht haben, beschrieb sie als „pressing the pause button on the AI Act" (European Parliament). Die Pause betrifft aber nur einen engen Bereich von Anwendungen wie Lebenslauf-Screening und Kreditscoring. Ein Marketingteam, das KI-Videos veröffentlicht, ein Startup, das einen Support-Bot ausliefert, oder eine kleine Firma, deren Mitarbeitende den ganzen Tag ChatGPT nutzen, hat schon heute Pflichten. Das gilt unabhängig vom Firmensitz, sobald das Unternehmen in die EU verkauft oder dort KI einsetzt.
Dieser Leitfaden zeigt, was bereits gilt, was der Omnibus geändert hat, wie Sie Ihre Rolle unter dem Gesetz bestimmen und was Sie in den nächsten 90 Tagen tun sollten. Er ist eine allgemein verständliche Lesart der Verordnung und der Leitlinien der Europäischen Kommission, keine Rechtsberatung. Wenn etwas, das Sie bauen oder einkaufen, Einstellung, Kredit, Bildung oder öffentliche Dienste berührt, lassen Sie Ihren konkreten Fall juristisch prüfen.
Was schon gilt, und seit wann
Der AI Act ist 2024 in Kraft getreten und wird seitdem stufenweise wirksam (European Commission). Drei Regelpakete galten schon vor diesem Jahr. Die Verbote von Praktiken wie Social Scoring, Emotionserkennung am Arbeitsplatz und in Schulen sowie dem ungezielten Auslesen von Gesichtern für Erkennungsdatenbanken gelten seit Anfang 2025. Dasselbe gilt für die Pflicht zur KI-Kompetenz in Artikel 4. Die Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck (GPAI) folgten später im Jahr 2025.
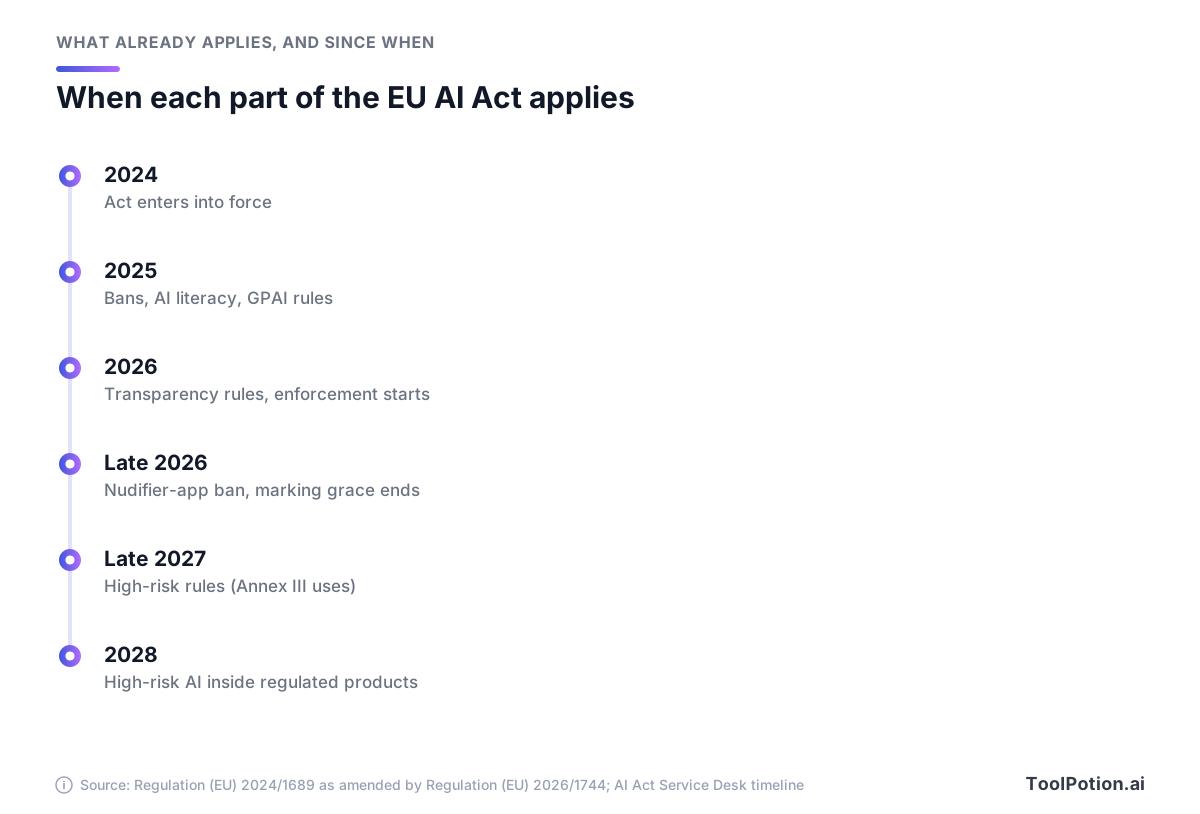
Lesen Sie diese Zeitleiste als zwei Wellen. Die erste, die sich durch 2026 zieht, erfasst fast jedes Unternehmen, das KI nutzt. Die zweite, ab Ende 2027, trifft die deutlich kleinere Gruppe, die Hochrisiko-Systeme baut oder einsetzt.
In diesem Jahr hat das Gesetz Zähne bekommen. Der Großteil des AI Act ist 2026 anwendbar geworden, darunter die Transparenzpflichten aus Artikel 50, und das AI Office der Kommission hat gemeinsam mit den nationalen Behörden mit der Durchsetzung begonnen (European Commission). Das AI Office beaufsichtigt die Anbieter von GPAI-Modellen. Seit dem Omnibus ist es zudem allein zuständig für die meisten KI-Systeme, die ein Labor auf Basis seines eigenen Modells baut, und für KI in den allergrößten Online-Plattformen (EUR-Lex). Alles Übrige, einschließlich KI-Kompetenz und Verbote, liegt bei den nationalen Marktüberwachungsbehörden, die in diesem Jahr begonnen haben, Artikel 4 zu überwachen (Commission AI literacy Q&A).
Was der Digital Omnibus geändert hat
Die Kommission hat den Digital Omnibus on AI Ende letzten Jahres vorgeschlagen, als Teil eines breiteren Vorstoßes, das digitale EU-Recht zu verschlanken. Parlament und Rat haben sich Anfang dieses Jahres geeinigt, das Parlament stimmte mit 423 zu 57 Stimmen bei 174 Enthaltungen zu, und die Verordnung (EU) 2026/1744 ist in diesem Jahr in Kraft getreten (European Parliament Legislative Train). Sie ändert den AI Act, ersetzt ihn aber nicht. Die Risikostufen, die Rollen und die Obergrenzen der Bußgelder bleiben bestehen.
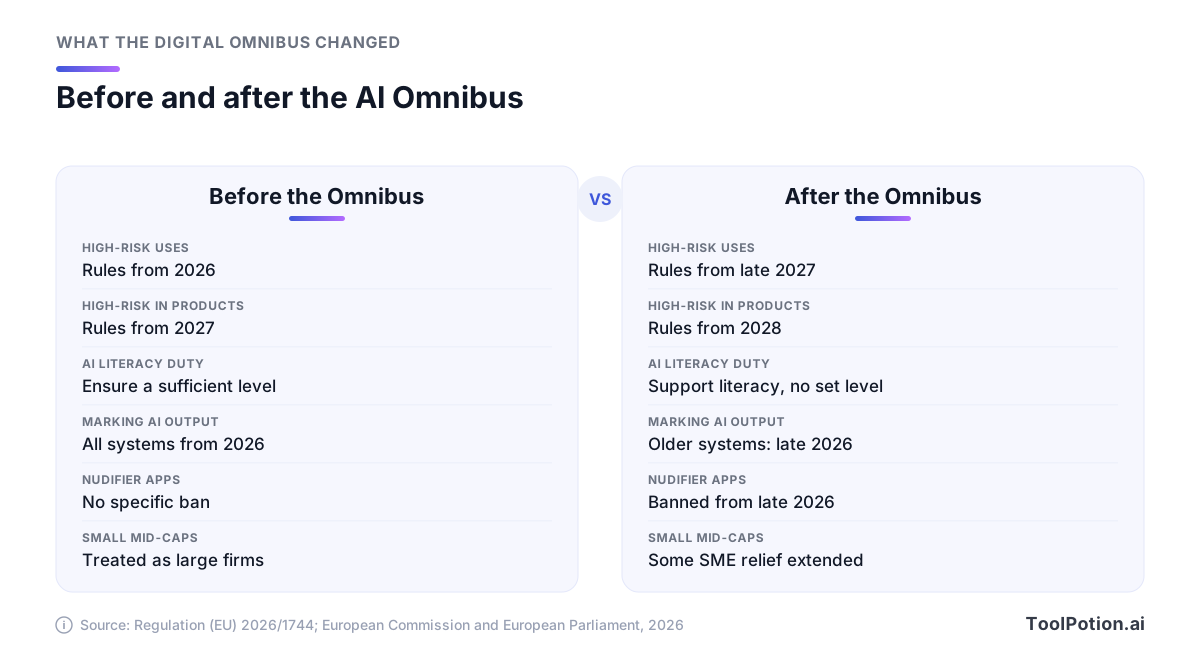
Für ein typisches Unternehmen sind sechs Änderungen wichtig:
- Die Hochrisiko-Regeln für eigenständige Anwendungen aus Anhang III, etwa Personalauswahl, Kreditscoring und Bildung, gelten jetzt ab Ende 2027 statt in diesem Jahr. Hochrisiko-KI in regulierten Produkten wie Aufzügen oder Spielzeug folgt 2028.
- Artikel 4 behält die Pflicht zur KI-Kompetenz, streicht aber die frühere Forderung nach einem „ausreichenden Niveau". Unternehmen müssen „Maßnahmen ergreifen, um die Entwicklung von KI-Kompetenz zu fördern", und der neue Text stellt klar, dass damit kein bestimmtes KI-Kompetenzniveau einzelner Personen garantiert werden muss.
- Generative KI-Systeme, die schon vor Geltung der Transparenzregeln auf dem Markt waren, bekommen vier zusätzliche Monate, bis Ende 2026, um ihre Ausgaben maschinenlesbar zu kennzeichnen.
- Ein neues Verbot betrifft sogenannte Nudifier-Apps, die ohne Einwilligung intime Bilder identifizierbarer Personen erzeugen, sowie KI-generiertes Missbrauchsmaterial mit Kindern. Es gilt ab Ende 2026.
- Kleine Mid-Cap-Unternehmen, also Firmen, die aus der KMU-Definition herausgewachsen sind, erhalten nun teilweise dieselben Erleichterungen wie KMU: ein vereinfachtes Formular für die technische Dokumentation und niedrigere Bußgeldobergrenzen bei den meisten Verstößen.
- Anbieter und Betreiber dürfen unter strengen Auflagen sensible personenbezogene Daten verarbeiten, um Verzerrungen (Bias) zu finden und zu beheben. Die Registrierung von Anhang-III-Systemen, die ein Anbieter für nicht hochriskant hält, bleibt in abgespeckter Form erhalten.
Ebenso nützlich ist zu wissen, was unangetastet blieb. Der Omnibus ändert weder die Betreiberpflichten in Artikel 26 noch die zentralen Transparenzpflichten in Artikel 50 noch die Bußgeldobergrenzen für große Unternehmen (EUR-Lex). Für die Verschiebung der Hochrisiko-Regeln gibt es zudem eine ausdrückliche Begründung. Die Erwägungsgründe der Verordnung selbst nennen die verspätete Verfügbarkeit technischer Normen und den schleppenden Aufbau der nationalen Behörden.
Die beiden federführenden Abgeordneten deuteten das Ergebnis unterschiedlich. Arba Kokalari sprach vom Pausenknopf und vom Abbau von Bürokratie. Michael McNamara sagte, das Ziel sei, „Rechtssicherheit zu schaffen, indem bestimmte Fristen verlängert werden, während die Architektur des AI Act erhalten bleibt" (European Parliament). Für die Planung ist McNamaras Lesart die richtige Grundlage.
Zuerst die Risikostufe bestimmen
Der AI Act reguliert Anwendungen, keine Marken. Dasselbe Modell kann je nach Einsatz in drei Stufen fallen. Listen Sie daher zuerst Ihre Anwendungsfälle auf, dann Ihre Anbieter.
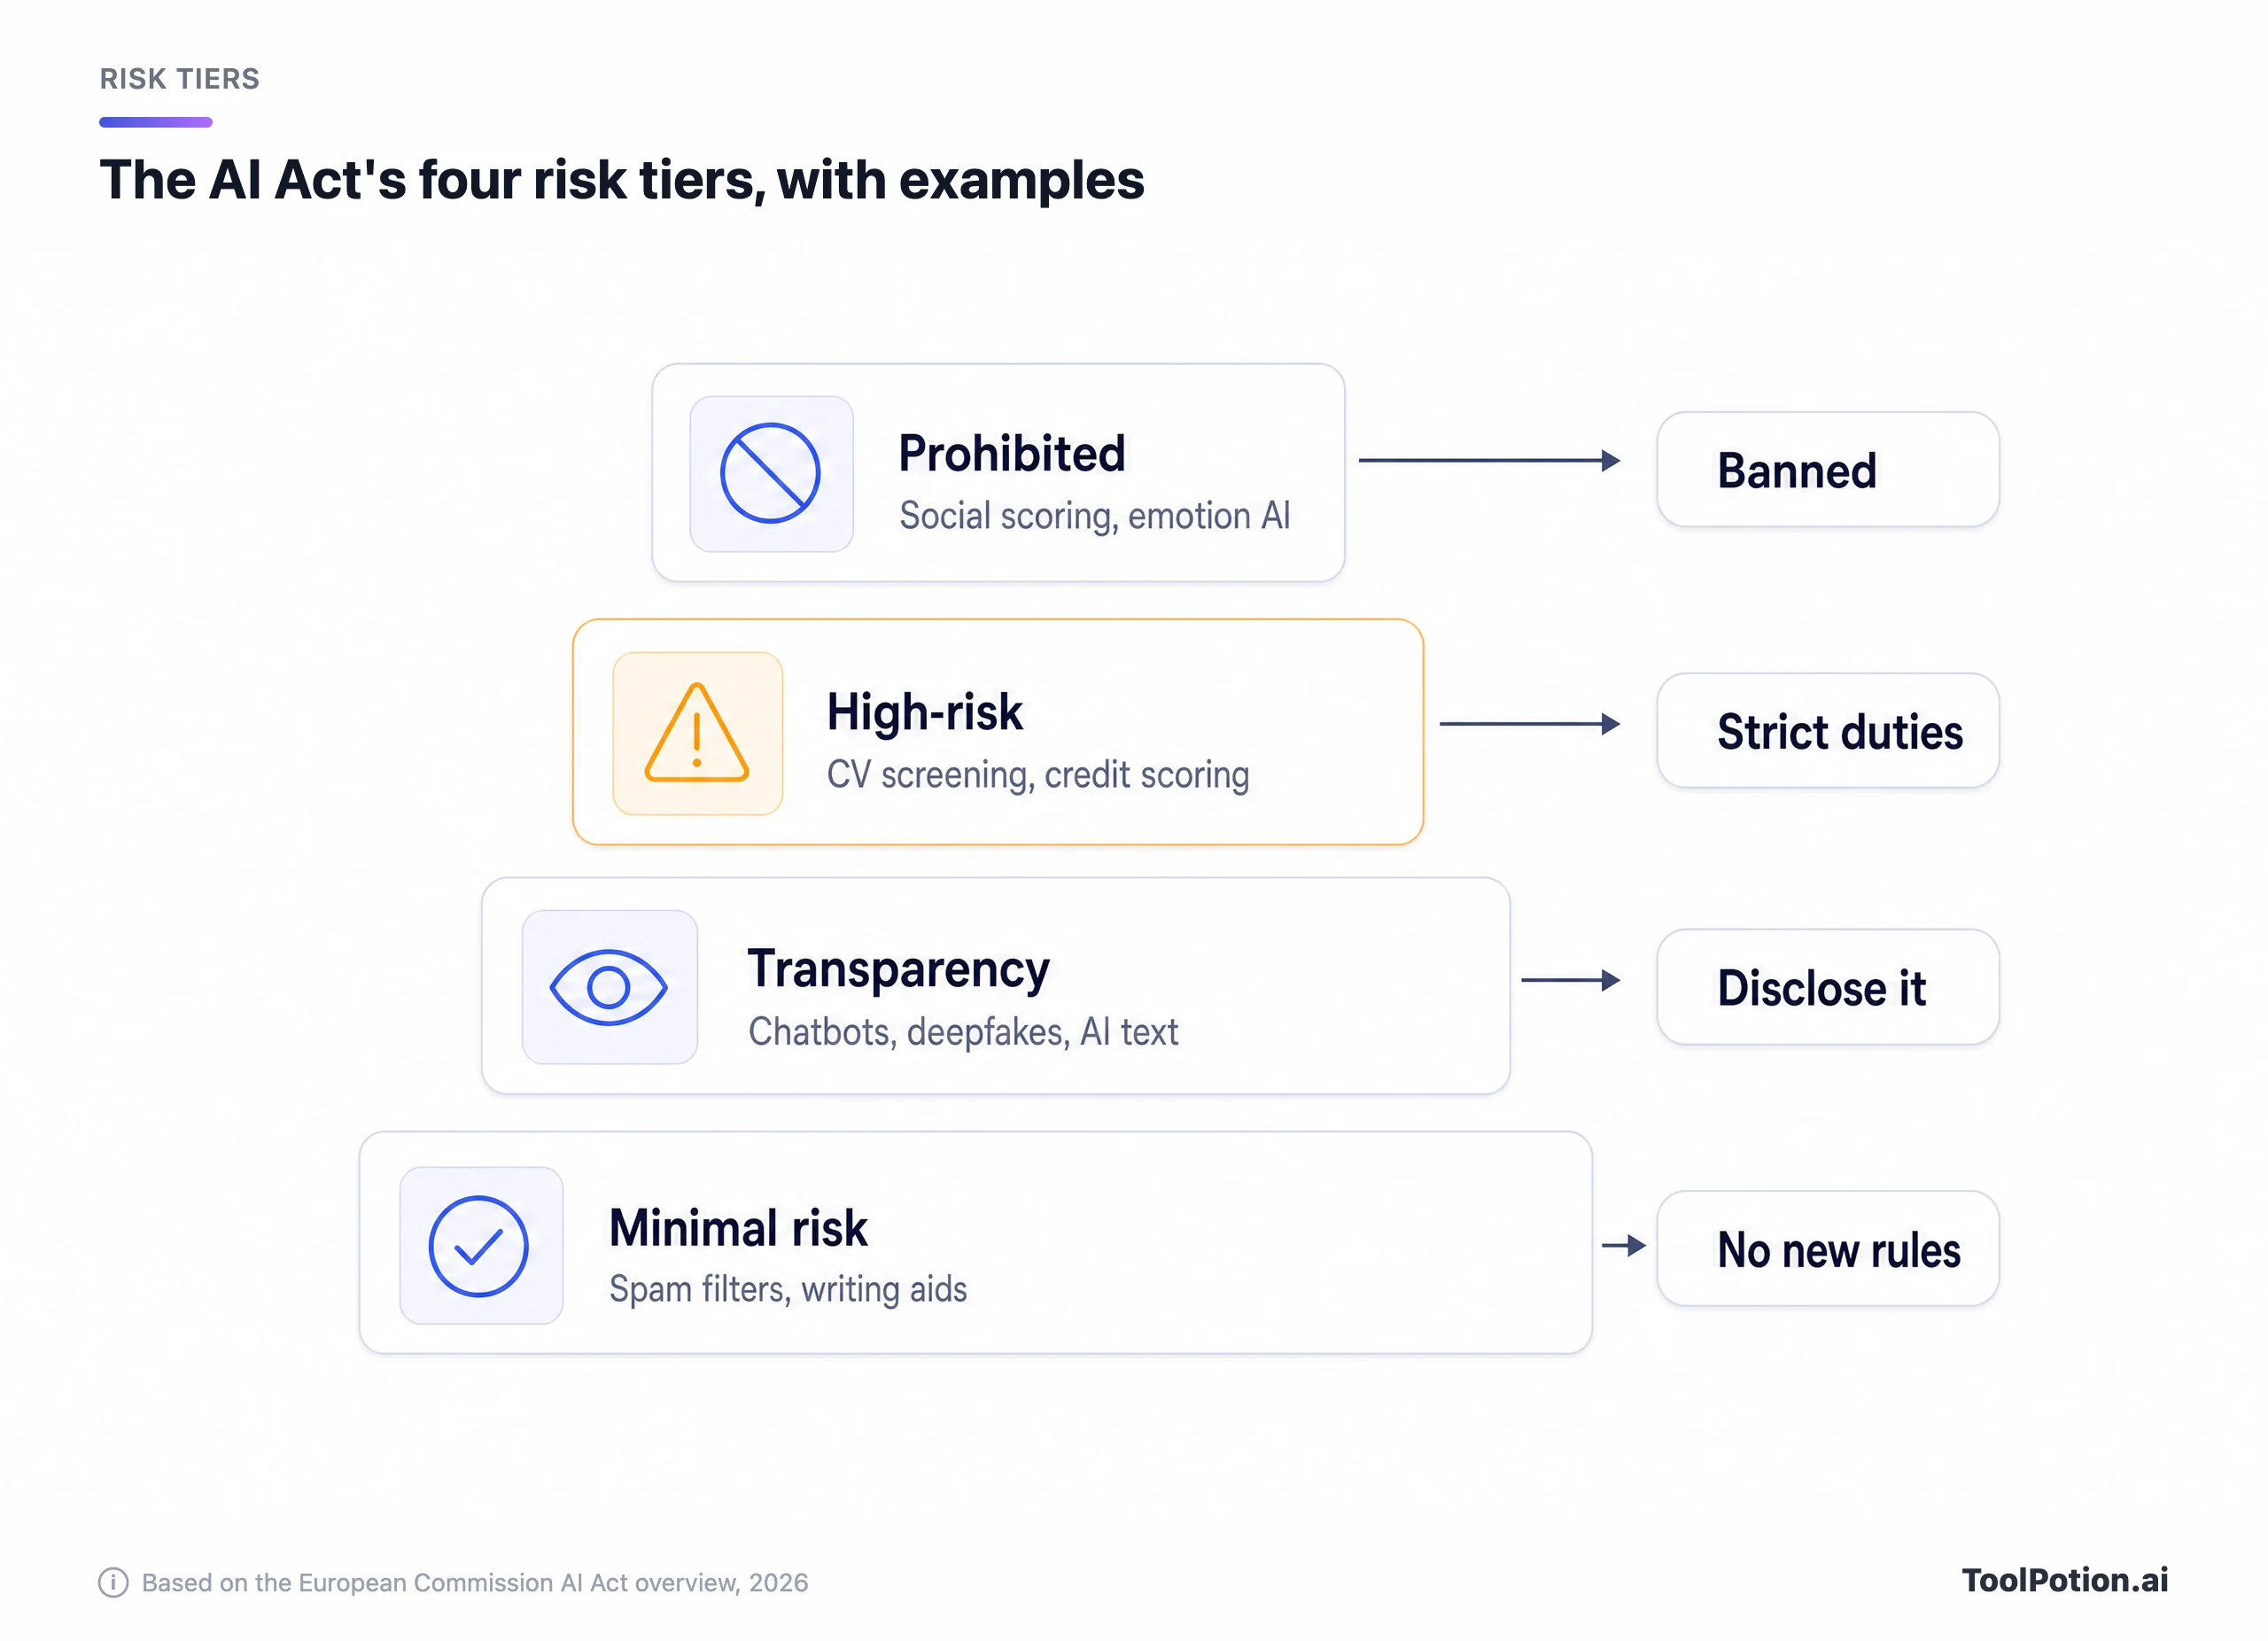
Die meiste Unternehmens-KI landet ganz unten. Die Kommission sagt, der Act führe für KI mit minimalem Risiko keine Regeln ein und „der überwiegende Teil der derzeit in der EU genutzten KI-Systeme fällt in diese Kategorie" (European Commission). E-Mails in Claude entwerfen, Meeting-Notizen in Microsoft Copilot zusammenfassen oder Code mit GitHub Copilot schreiben macht Sie nicht zum Hochrisiko-Betreiber. Die KI-Kompetenz bleibt trotzdem Pflicht, denn Artikel 4 erfasst jedes KI-System, unabhängig von der Stufe.
Bei Hochrisiko wirkt sich die Verschiebung durch den Omnibus aus. Zu den Beispielen der Kommission gehören Software zur Vorsortierung von Lebensläufen, Kreditscoring sowie KI in Bildung, Migration und Justiz. Wenn Sie ein Tool einsetzen, das Bewerbungen filtert, und viele Produkte auf unserem Board für KI-Recruiting-Tools tun das in irgendeiner Form, betreiben Sie ein Hochrisiko-System. Auf diesen Fall sollten Sie sich jetzt vorbereiten, auch wenn die Regeln erst Ende 2027 greifen. In unserer Übersicht zu KI-Recruiting-Tools sehen Sie gut, wie Anbieter dieser Kategorie ihre Screening-Funktionen beschreiben.
Bei der Transparenzstufe geht es um Offenlegung, nicht um Gefahr: Chatbots, Deepfakes und KI-geschriebene Texte, die zur Information der Öffentlichkeit veröffentlicht werden. Auch ein System mit minimalem Risiko kann eine Kennzeichnungspflicht haben.
Die verbotene Stufe ist kurz und für gewöhnliche Unternehmen meist irrelevant, mit einer Falle. Emotionserkennung am Arbeitsplatz ist verboten, abgesehen von engen medizinischen und sicherheitsbezogenen Einsätzen, und zwar seit 2025. Ein Tool, das aus Stimme oder Gesicht Ihrer Mitarbeitenden in Calls auf deren Gefühle schließt, ist heute ein Problem, nicht erst 2027.
Anbieter oder Betreiber: Ihre Rolle bestimmt die Pflichten
Die meisten Ihrer Pflichten ergeben sich aus einer Frage. Haben Sie das KI-System gebaut oder unter Ihrer Marke vertrieben, oder nutzen Sie eines, das jemand anderes gebaut hat? Das Beispiel der Kommission stellt den Entwickler eines Lebenslauf-Screening-Tools (den Anbieter) und eine Bank, die es nutzt (den Betreiber), gegenüber. Das Gesetz erfasst auch Unternehmen außerhalb der EU, da es jeden betrifft, der ein KI-System in der EU in Verkehr bringt oder dort nutzt (Commission AI Act FAQ).
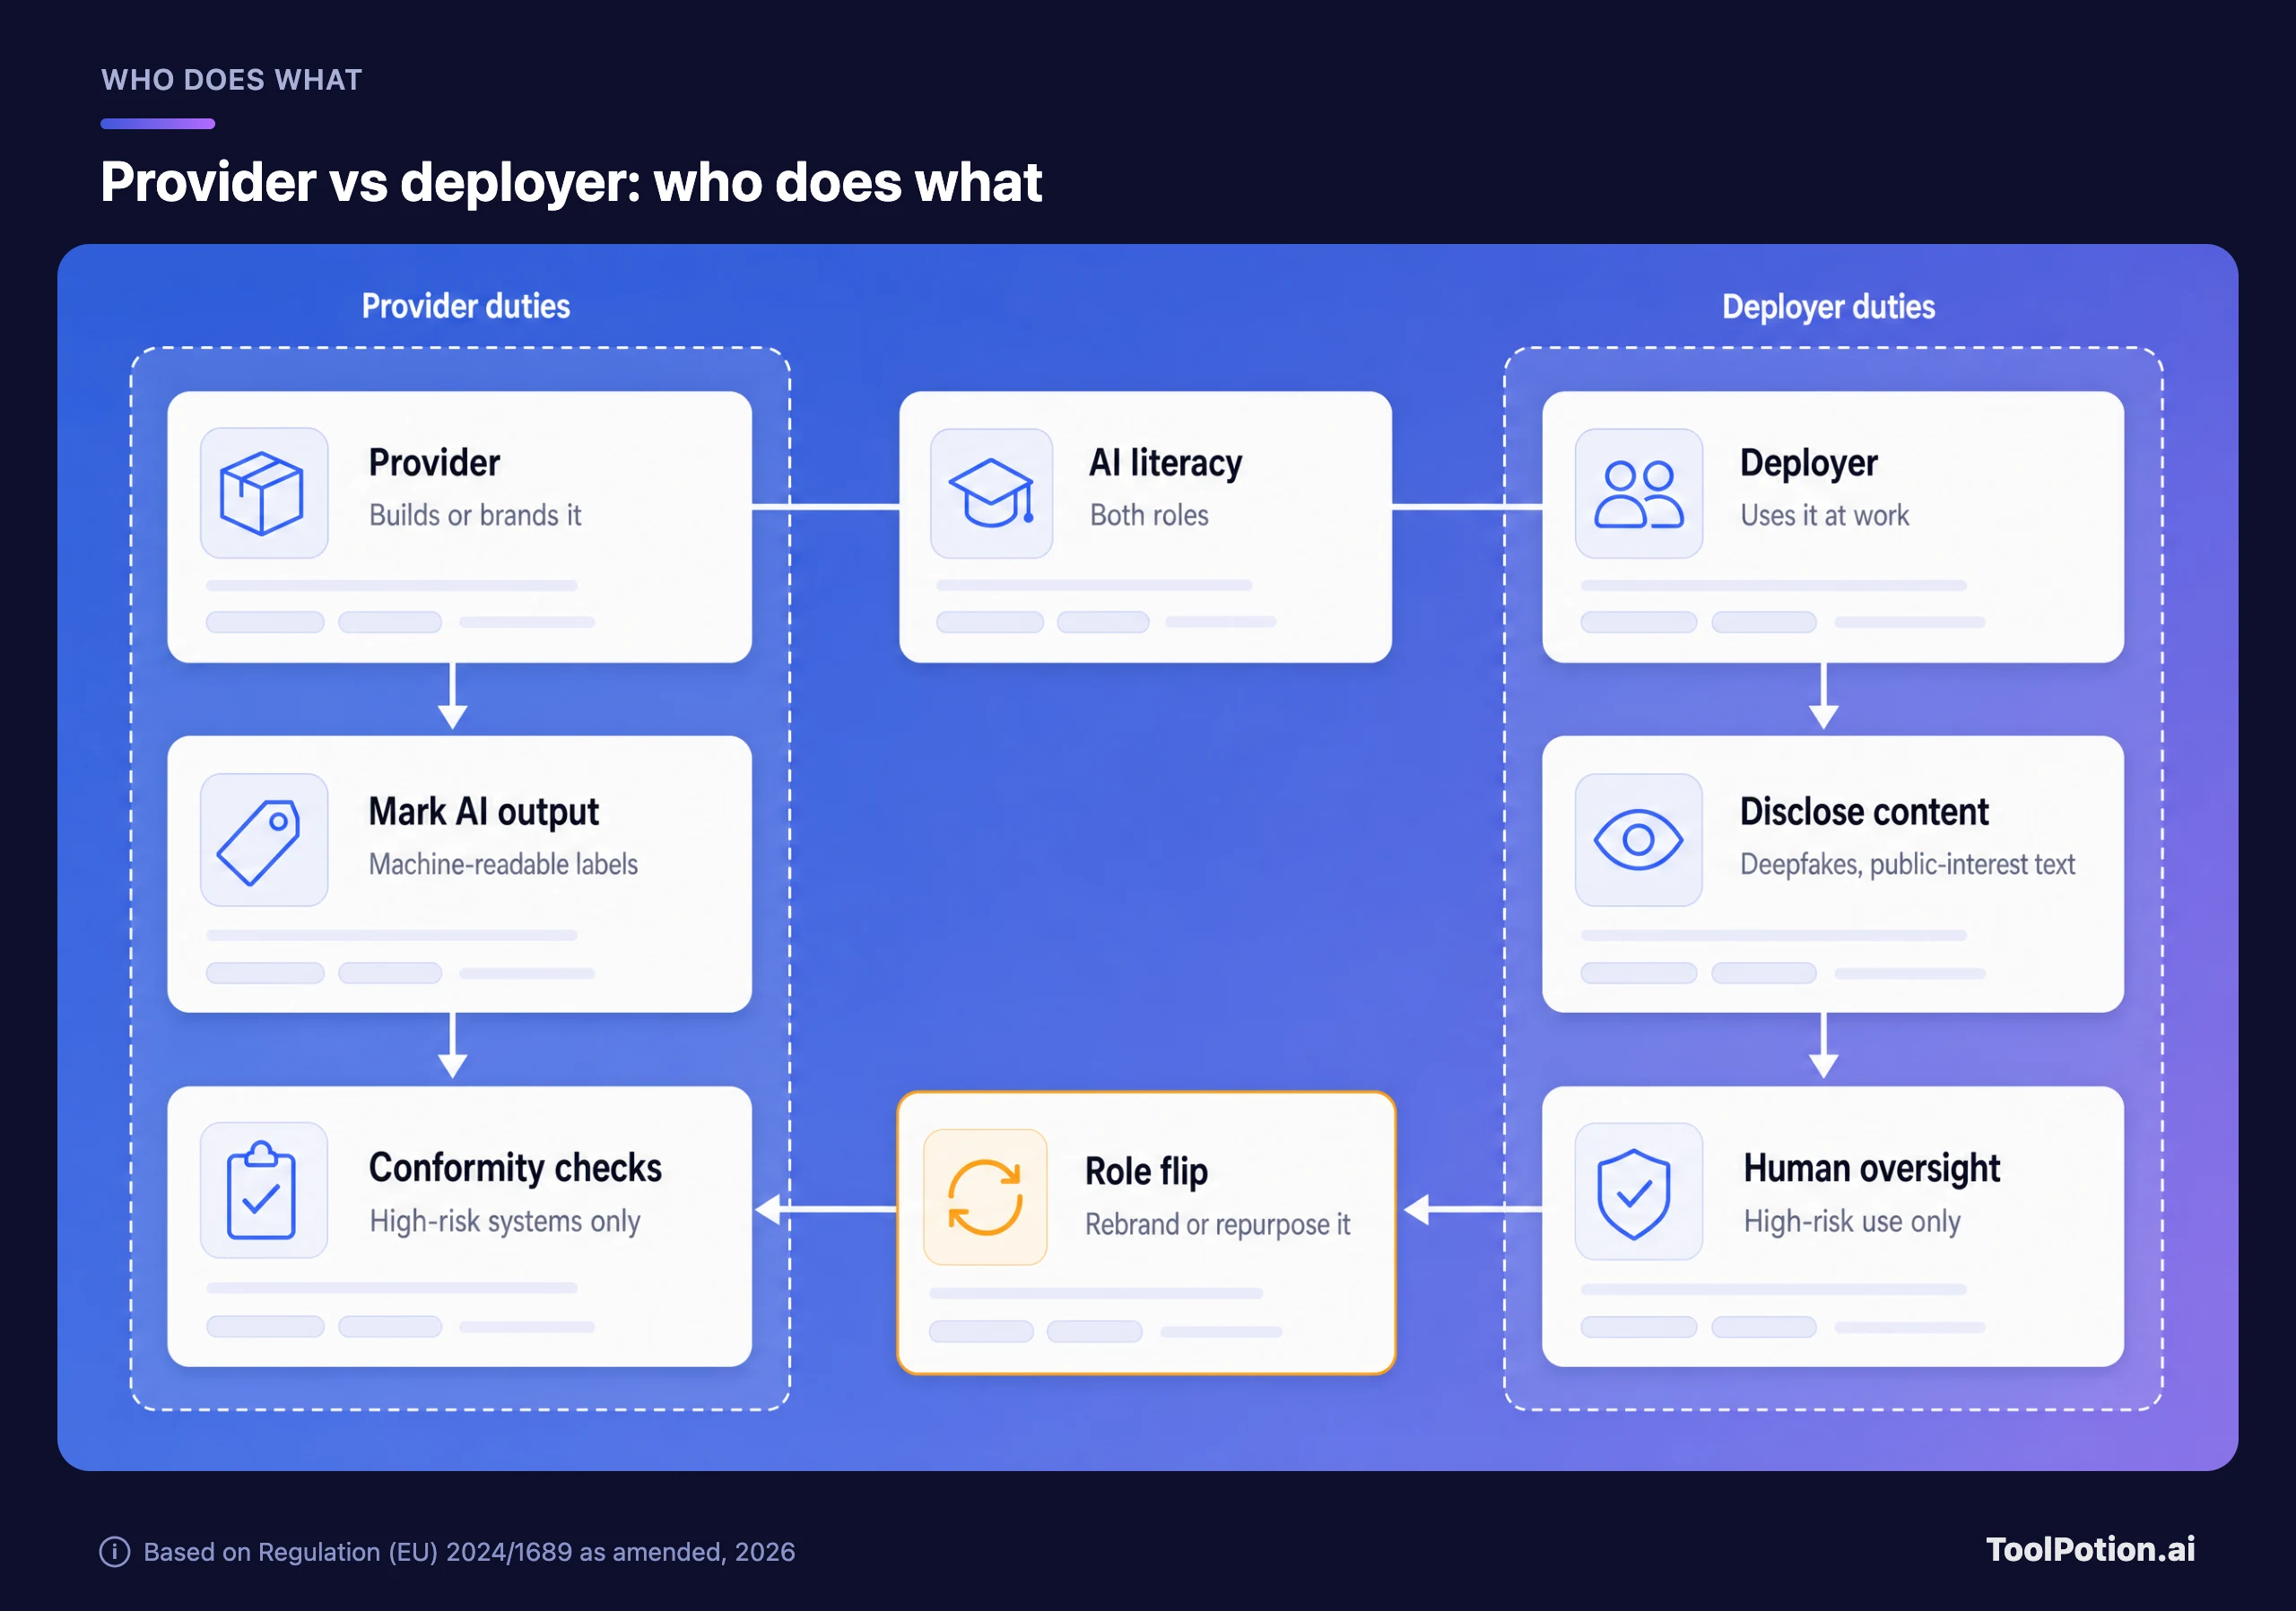
Für Betreiber eines Hochrisiko-Systems ist Artikel 26 die Liste, die Sie kennen sollten. Sie nutzen das System gemäß der Anleitung des Anbieters und übertragen die menschliche Aufsicht an Personen mit „der erforderlichen Kompetenz, Ausbildung und Befugnis". Sie überwachen es, melden Probleme an den Anbieter und bewahren die Protokolle mindestens sechs Monate auf. Arbeitgeber müssen außerdem Arbeitnehmervertreter und betroffene Beschäftigte informieren, bevor sie das System bei ihnen einsetzen (AI Act). Die schwerere Last tragen die Anbieter: Risikomanagement, technische Dokumentation, Konformitätsbewertung und Registrierung.
Der Rollenwechsel in der Mitte des Diagramms überrascht viele. Nach Artikel 25 werden Sie zum Anbieter eines Hochrisiko-Systems, wenn Sie Ihren Namen oder Ihre Marke darauf setzen, es wesentlich verändern oder den Verwendungszweck eines gewöhnlichen Systems so ändern, dass es hochriskant wird. Das Screening-Tool eines Anbieters unter eigener Marke zu vertreiben ist der klassische Weg, unbemerkt Anbieterpflichten zu erben.
Wenn Sie auf dem Modell eines anderen aufbauen
Über den beiden anderen Rollen liegt eine dritte. Wenn Ihr Produkt per API ein Modell von OpenAI, Anthropic, Google Gemini oder Mistral AI aufruft, sind Sie Anbieter eines KI-Systems, aber nicht Anbieter des Modells. Laut den Leitlinien der Kommission wird ein nachgelagertes Unternehmen erst dann zum Modellanbieter, wenn seine Anpassung oder sein Fine-Tuning mehr als ein Drittel der Trainingsrechenleistung des ursprünglichen Modells verbraucht (Commission GPAI guidelines Q&A). Die Modellpflichten bleiben beim Labor: technische Dokumentation, Informationen für nachgelagerte Entwickler, eine Urheberrechtsstrategie und eine öffentliche Zusammenfassung der Trainingsinhalte.
Daraus ergibt sich etwas, das Sie einfordern können. Die Kommission kann GPAI-Modellanbieter ab 2026 mit Bußgeldern belegen, und OpenAI, Anthropic, Google, Microsoft und Mistral AI haben den freiwilligen GPAI-Verhaltenskodex alle unterzeichnet (European Commission). Fragen Sie Ihren Modellanbieter nach seiner Dokumentation für nachgelagerte Nutzer und danach, wo er seine Zusammenfassung der Trainingsinhalte veröffentlicht. Wenn ein Anbieter nicht liefert, was Sie brauchen, betreibt die Kommission inzwischen einen Beschwerdekanal für nachgelagerte Anbieter.
Sie sind unsicher, wo Sie stehen? Der Entscheidungsbaum unten führt Sie mit höchstens drei Fragen ans Ziel.
Wenn Sie mehr als ein Ergebnis erhalten, etwa weil Sie ein Recruiting-Tool einsetzen und zugleich einen Support-Bot ausliefern, addieren sich die Pflichten. Durchlaufen Sie den Baum einmal pro Anwendung, nicht einmal pro Unternehmen.
KI-Inhalte kennzeichnen: die Regel, die dieses Jahr gilt
Artikel 50 ist der Teil des Gesetzes, der am ehesten verändert, was Ihre Kunden zu sehen bekommen, und er gilt seit diesem Jahr. Er teilt die Arbeit zwischen Anbietern und Betreibern auf.
Anbieter müssen Chatbots und andere interaktive Systeme so gestalten, dass Menschen erkennen, dass sie mit einer KI zu tun haben, es sei denn, das ist für eine angemessen informierte Person offensichtlich. Wenn Sie einen kundennahen Bot von unserem Board für KI-Support-Chatbots betreiben, prüfen Sie, ob der Hinweis bei der ersten Interaktion erscheint. Anbieter generativer Tools müssen außerdem ihre Ausgaben „in einem maschinenlesbaren Format kennzeichnen und als künstlich erzeugt oder manipuliert erkennbar machen" (AI Act). Das ist Aufgabe der Unternehmen hinter Tools wie Midjourney, ElevenLabs oder Synthesia, nicht ihrer Kunden. Systeme, die schon vor Geltung der Regeln auf dem Markt waren, haben bis Ende 2026 Zeit.
Die sichtbare Last tragen die Betreiber. Wenn Sie ein Deepfake-Bild, einen Audioclip oder ein Video veröffentlichen, müssen Sie offenlegen, dass es künstlich erzeugt oder manipuliert wurde. Bei erkennbar künstlerischen, satirischen oder fiktionalen Werken genügt ein Hinweis, der den Genuss nicht stört. Auch KI-generierte Texte, die zur Information der Öffentlichkeit über Themen von öffentlichem Interesse veröffentlicht werden, brauchen ein Label, es sei denn, ein Mensch hat sie geprüft und jemand trägt die redaktionelle Verantwortung dafür (European Commission). Wer Emotionserkennung oder biometrische Kategorisierung einsetzt, muss die betroffenen Personen darüber informieren.
Für ein Marketingteam ist die praktische Regel enger, als sie klingt. Werbetexte und Blogentwürfe, die ein Redakteur prüft, fallen vermutlich nicht unter die Textregel. Ein synthetisches Video, in dem ein echter Sprecher Worte sagt, die er nie gesagt hat, fällt eindeutig unter die Deepfake-Regel. Legen Sie vorab fest, welche Assets zählen, kennzeichnen Sie diese und dokumentieren Sie, wer den Rest geprüft hat.
Die Kommission hat die Regel mit Leitlinien zu Artikel 50 und einem freiwilligen Verhaltenskodex für KI-generierte Inhalte flankiert, den zum Start der Durchsetzung mehr als 180 Organisationen unterzeichnet hatten (European Commission).
Bußgelder und wie sich die Durchsetzung tatsächlich anfühlen wird
Auf dem Papier sind die Obergrenzen hoch. Ein Verstoß gegen ein Verbot kann bis zu 35 Mio. € oder 7 % des weltweiten Jahresumsatzes kosten, je nachdem, welcher Betrag höher ist. Die meisten anderen Verstöße sowie Versäumnisse von GPAI-Modellanbietern liegen bei höchstens 15 Mio. € oder 3 %. Falsche Angaben gegenüber Behörden können 7,5 Mio. € oder 1 % kosten (Commission AI Act FAQ).
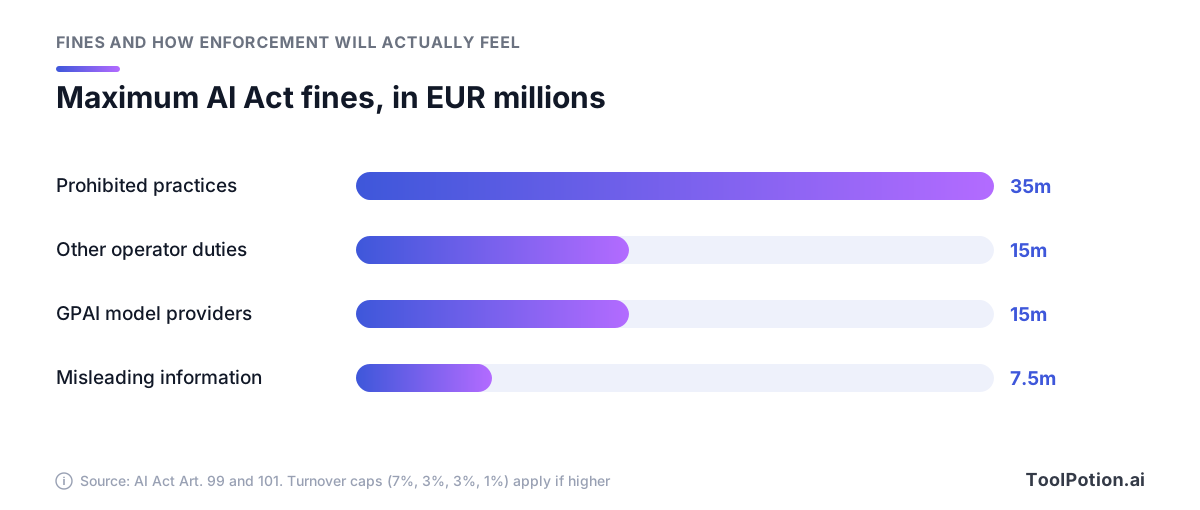
Zwei Details verkleinern diese Zahlen für kleinere Firmen. KMU und Startups zahlen den jeweils niedrigeren Betrag, nicht den höheren. Der Omnibus weitet diese Niedriger-von-beiden-Regel für gewöhnliche Verstöße und falsche Angaben auf kleine Mid-Caps aus, nicht aber für die Verbote, und weist die Mitgliedstaaten an, bei der Festsetzung der Sanktionen die „wirtschaftliche Tragfähigkeit" der Firmen zu berücksichtigen (EUR-Lex).
Die KI-Kompetenz wird national durchgesetzt, und laut Kommission muss jede Sanktion „verhältnismäßig und auf den Einzelfall bezogen" sein (Commission AI literacy Q&A). Für eine kleine Firma ist das wahrscheinlichere Risiko nicht ein eigenständiges Bußgeld wegen fehlender KI-Kompetenz. Vielmehr macht eine dünne Dokumentation jeden anderen Vorfall schwerer zu verteidigen, etwa eine abgeflossene Kundendatei, eine verzerrte Entscheidung oder eine irreführende KI-Antwort an einen Kunden.
Die Durchsetzung wird zudem eine Zeit lang uneinheitlich sein. Der nationale Tracker auf artificialintelligenceact.eu stufte in seinem jüngsten Überblick nur neun Mitgliedstaaten als „klar" ein, was die Benennung sowohl der Marktüberwachungs- als auch der notifizierenden Behörden angeht, andere waren noch beim Entwerfen oder Verabschieden von Gesetzen (artificialintelligenceact.eu). Italien war mit einem nationalen Umsetzungsgesetz das erste Land. Rechnen Sie damit, dass Ihr Risiko auch davon abhängt, wo Ihre EU-Kunden und Beschäftigten sitzen.
Eine Checkliste nach Rollen und ein 90-Tage-Plan
Die Lage für ein typisches KMU ist einfach. Erledigen Sie die Arbeit zu KI-Kompetenz und Transparenz jetzt, denn sie gilt bereits und ist günstig. Hochrisiko-Arbeit brauchen Sie nur, wenn eine Anwendung auf Ihrer Liste hochriskant ist. Dann sollten Sie den Papierkram jetzt starten, denn Ende 2027 ist näher als jeder Beschaffungs- und Dokumentationszyklus.
| Ihre Rolle | Jetzt tun, 2026 | Vor Ende 2027 tun |
|---|---|---|
| Betreiber (Sie nutzen KI-Tools) | Tool-Inventar, Risikobriefing für Mitarbeitende, Schulungsnachweis, Labels für Deepfakes und Texte von öffentlichem Interesse, Prüfung auf verbotene Anwendungen | Bei Hochrisiko-Anwendungen: benannte Aufsichtspersonen, sechsmonatige Aufbewahrung der Protokolle, Mitteilungen an Beschäftigte, Konformitätsnachweise der Anbieter |
| Anbieter (Sie bauen oder vermarkten KI) | KI-Kompetenz im Team, Chatbot-Hinweis, maschinenlesbare Kennzeichnung, schriftlicher Vermerk zu jeder Anhang-III-Anwendung, die Sie für nicht hochriskant halten | Bei Hochrisiko-Systemen: Risikomanagement, technische Dokumentation (vereinfachtes Formular für KMU und kleine Mid-Caps), Konformitätsbewertung, Registrierung |
| Entwickler auf dem Modell eines Labors | Dokumentation und Zusammenfassung der Trainingsinhalte des Modellanbieters einholen, prüfen, ob ein Fine-Tuning sich einem Drittel der ursprünglichen Trainingsrechenleistung nähert | Die Modellinformationen in die eigene Anbieterdokumentation übernehmen |
| GPAI-Modellanbieter | Dokumentation, Urheberrechtsstrategie, Zusammenfassung der Trainingsinhalte, der GPAI-Kodex als Weg, die Konformität nachzuweisen | Modelle, die vor den Regeln von 2025 auf dem Markt waren, müssen bis 2027 konform sein |
Die folgenden 90 Tage gehen von einem Unternehmen aus, das noch keine KI-Compliance-Arbeit geleistet hat. Straffen Sie den Plan, wenn Sie schon weiter sind.
- Tag 1 bis 15: Inventar aufbauen. Eine Tabelle mit Tool, Verantwortlichem, Verwendungszweck, Betroffenen und der Angabe, ob Sie es gebaut, unter eigener Marke vertrieben oder gekauft haben. Nehmen Sie kostenlose Accounts und Browser-Erweiterungen auf, denn dort versteckt sich Schatten-KI.
- Tag 16 bis 30: Ordnen Sie jede Anwendung nach Risikostufe und Rolle ein und stoppen Sie alles, was eine verbotene Praktik berührt.
- Tag 31 bis 50: Führen Sie ein kurzes Risikobriefing für alle Mitarbeitenden und Auftragnehmer durch, mit vertiefenden Sitzungen für alle, die auf KI-Ausgaben hin handeln. Das Beispiel der Kommission selbst sagt, Beschäftigte, die ChatGPT für Werbetexte oder Übersetzungen nutzen, „sollten über die spezifischen Risiken informiert werden, zum Beispiel Halluzinationen". Halten Sie Namen und Daten fest.
- Tag 51 bis 70: Setzen Sie die Transparenz um. Dazu gehören Chatbot-Hinweise, eine Kennzeichnungsregel für Deepfakes und Texte von öffentlichem Interesse sowie eine Frage an jeden generativen Anbieter, wie er seine Ausgaben kennzeichnet.
- Tag 71 bis 90: Schreiben Sie eine einseitige KI-Nutzungsrichtlinie, benennen Sie einen Verantwortlichen und legen Sie, falls eine Anwendung hochriskant ist, die Dokumentationsakte an und schicken Sie diesen Anbietern einen Konformitätsfragebogen.
Für die meisten Firmen unter 50 Personen reicht eine Tabelle. Größere Teams, die Dutzende Tools jonglieren, wollen vielleicht eine Governance-Plattform wie Credo AI, OneTrust AI Governance oder Monitaur einsetzen, und unser Board für Compliance und Risikomanagement listet weitere. Zehn Minuten mit dem kostenlosen AI-Act-Compliance-Checker der Kommission lohnen sich, bevor Sie irgendetwas kaufen. Wenn Ihr Inventar Tools zutage fördert, denen Sie keine Kundendaten anvertrauen würden, behandelt unser Datenschutz-Framework für KI-Tools diese Seite.
Um zu sehen, wo Ihre Arbeit zur KI-Kompetenz heute steht, haken Sie ab, was Sie einer Aufsichtsbehörde bereits vorlegen könnten.
Ein niedriger Wert hat meist dieselbe Lösung: den Nachweis. Die Kommission verlangt keine Zertifikate, keinen festen Kurs und keinen KI-Beauftragten, erwartet aber, dass Sie zeigen können, was Sie getan haben, und als Beleg nennt sie ein internes Schulungsprotokoll (Commission AI literacy Q&A).
Was noch unklar ist
Die Hochrisiko-Termine stehen nun im Gesetz, aber die technischen Normen, mit denen Anbieter die Konformität belegen sollen, waren der Grund für die Verschiebung. Der Vorschlag der Kommission hätte den Starttermin an die Verfügbarkeit dieser Normen geknüpft. Der endgültige Text setzt stattdessen feste Daten (European Parliament Legislative Train). Verzögern sich die Normen erneut, geraten Anbieter wieder unter denselben Druck, ohne automatische Verlängerung.
Die Änderung bei der KI-Kompetenz ist umstritten. Eine Analyse der IAPP argumentiert, die Bindung der Pflicht an Beispiele der Kommission und Empfehlungen des Gremiums, die noch nicht geschrieben sind, könnte die Beurteilung der Compliance eher erschweren als erleichtern (IAPP). Derselbe Beitrag merkt an, dass Betreiber von Hochrisiko-Systemen nach Artikel 26 weiterhin Aufsichtspersonen mit echter Kompetenz brauchen. Die Kommission sieht die Pflicht nun als einfacher, und der geänderte Artikel 4 verpflichtet sie, praktische Beispiele für die Einhaltung zu veröffentlichen. Beide Lesarten weisen für Unternehmen in dieselbe Richtung: Dokumentieren Sie Ihre eigene Definition von „genug".
Weitere Leitlinien stehen noch aus. Der geänderte Act verpflichtet die Kommission, bis zu einer Frist im Jahr 2027 Leitlinien dazu zu veröffentlichen, wie der AI Act mit dem sektoralen Produktrecht zusammenspielt, und ein vereinfachtes Dokumentationsformular für KMU und kleine Mid-Caps bereitzustellen. Auch das neue Verbot muss sich in der Praxis erst bewähren: Es erfasst allgemeine Bildtools nur, wenn Missbrauch absehbar ist und die Schutzvorkehrungen unzureichend sind, und wo diese Grenze verläuft, müssen Behörden und Gerichte klären. Wenn Sie in einem regulierten Bereich arbeiten, zeigt unser Leitfaden zu KI für juristische Arbeit, wie Kanzleien im Alltag mit solcher Unsicherheit umgehen.
Häufig gestellte Fragen
Gilt der EU AI Act auch für Unternehmen außerhalb der EU?
Ja. Er erfasst jeden, der ein KI-System oder GPAI-Modell in der EU in Verkehr bringt oder dort nutzt, egal wo er sitzt. Ein US-Softwareunternehmen, das ein KI-Recruiting-Tool an Arbeitgeber in Deutschland verkauft, ist Anbieter im Sinne des Gesetzes.
Wurde der EU AI Act 2026 verschoben?
Nur teilweise. Der Omnibus hat die Hochrisiko-Regeln für Anhang-III-Anwendungen auf Ende 2027 und für KI in regulierten Produkten auf 2028 verschoben. Die Verbote, die KI-Kompetenz, die GPAI-Regeln und die Transparenzpflichten wurden nicht verschoben, abgesehen von einer kurzen Übergangsfrist für die Kennzeichnung bei älteren generativen Systemen.
Brauchen wir ein KI-Kompetenz-Zertifikat oder einen KI-Beauftragten?
Nein. Laut Kommission ist beides nicht vorgeschrieben, und es gibt kein verbindliches Schulungsformat. Sie brauchen angemessene Maßnahmen für Ihre Beschäftigten und Auftragnehmer sowie einen Nachweis, was Sie getan haben.
Ist die Nutzung von ChatGPT bei der Arbeit hochriskant?
Nicht für Entwürfe, Recherche oder Übersetzung. Das Risiko hängt von der Anwendung ab: Derselbe Assistent wird Teil eines Hochrisiko-Prozesses, wenn Sie ihn zum Ranking von Bewerbern oder für Kreditentscheidungen nutzen. Wenn Sie Alternativen abwägen, vergleicht unser Leitfaden zu ChatGPT-Alternativen die wichtigsten Assistenten.
Ab wann können Aufsichtsbehörden die großen Modellhersteller mit Bußgeldern belegen?
Die Kommission kann GPAI-Modellanbieter ab 2026 mit Bußgeldern belegen. Modelle, die schon vor Geltung der GPAI-Regeln 2025 auf dem Markt waren, haben laut den GPAI-Leitlinien der Kommission bis 2027 Zeit, die Vorgaben vollständig zu erfüllen.