

KI-Phishing funktioniert, weil die alten Warnzeichen verschwunden sind. Tippfehler und die fremde Stimme sind flüssigen E-Mails, geklonten Stimmen und im schlimmsten Fall Videocalls voller vertrauter Gesichter gewichen. Die gute Nachricht für kleine Unternehmen: Die Maßnahmen, die die teuren Varianten stoppen, sind größtenteils kostenlos. Bestätigen Sie jede Zahlungsänderung per Anruf unter einer Nummer, die Sie bereits haben, lassen Sie zwei Personen Zahlungen freigeben und stellen Sie Logins auf Passkeys um.
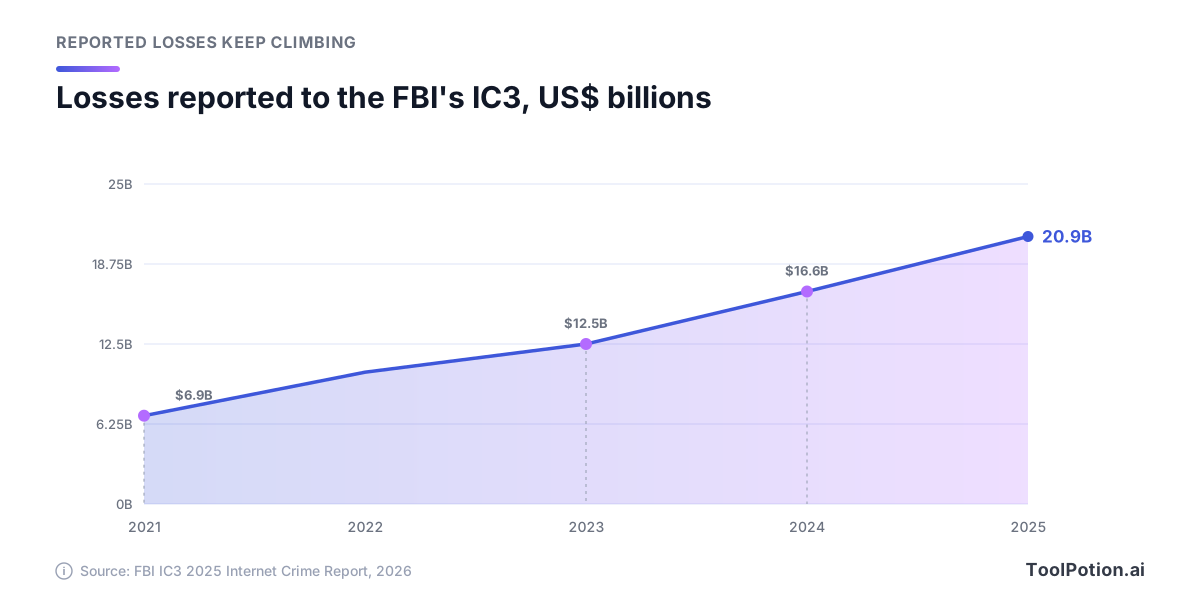
Der Einsatz steigt weiter. Das Internet Crime Complaint Center (IC3) des FBI verzeichnete für 2025 1.008.597 Beschwerden und gemeldete Verluste von 20,877 Milliarden US-Dollar, ein Anstieg der Verluste um 26 % gegenüber dem Vorjahr. Allein Business Email Compromise (BEC) verursachte 3,05 Milliarden US-Dollar Schaden (FBI IC3 Report 2025). Derselbe Bericht zählt 22.364 Beschwerden mit KI-Bezug und 893 Millionen US-Dollar Verlusten.
Die Branchendaten dieses Jahres zeigen in dieselbe Richtung. Laut Microsoft hielten 93 % der Voice-Phishing-Angriffe in den eigenen Daten das Opfer lange genug in der Leitung, um den Betrug in Gang zu bringen (Microsoft Digital Defense Report 2026). Verizon stellte fest, dass Sprach- und SMS-Köder in Phishing-Simulationen eine um 40 % höhere mittlere Klickrate erzielen als E-Mails (Verizon 2026 DBIR). Dieser Leitfaden richtet sich an Inhaber sowie Finanz- und Büroleitungen in Unternehmen mit 5 bis 100 Beschäftigten ohne eigenes Security-Team.
Was die Zahlen 2026 über KI-Betrug sagen
Die gemeldeten Schäden durch Cyberkriminalität haben sich in vier Jahren verdreifacht, und das noch ohne KI. Die folgenden IC3-Zahlen beruhen auf den Angaben der Opfer gegenüber dem FBI, die tatsächliche Summe liegt also höher.
Lesen Sie die KI-Zahlen genau, denn sie sprechen gegen den Hype. Das IC3 stuft eine Beschwerde als KI-bezogen ein, wenn die Meldung des Opfers KI erwähnt. Nach diesem Maßstab kam BEC mit KI-Bezug 2025 auf 135 Beschwerden und rund 30 Millionen US-Dollar. Das sind etwa 1 % der 3,05 Milliarden US-Dollar, die insgesamt durch BEC verloren gingen. Das KI-markierte Geld steckt überwiegend in Anlagebetrug.
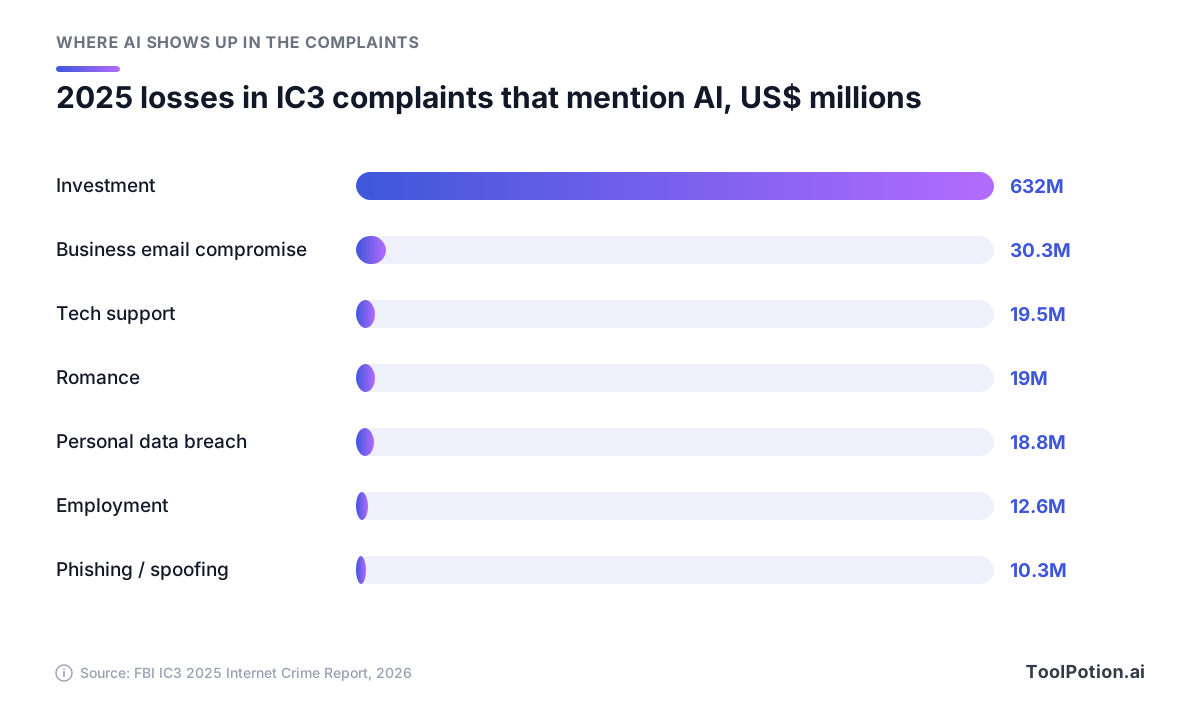
Zwei Lesarten gelten gleichzeitig. Das FBI vermutet, dass die KI-Zahl die Realität unterschätzt: Anlagebeschwerden mit gemeldetem KI-Bezug verursachten Verluste von mehr als 632 Millionen US-Dollar, während alle Anlagebetrügereien zusammen über 8 Milliarden US-Dollar kosteten. Das zeige laut Behörde, dass viele Opfer gar nicht merken, dass KI im Spiel ist. Dennoch fließen die Verluste von Unternehmen weiterhin über die älteste Masche überhaupt: Überweisen Sie heute auf dieses neue Konto.
Das ist die Position dieses Leitfadens. KI verändert, wie glaubwürdig eine Anfrage wirkt. Sie verändert nicht, was die Anfrage von Ihnen verlangt. Schützen Sie die Zahlung, den Login und die Einstellungsentscheidung, dann sind Sie abgesichert, egal ob der Angreifer KI eingesetzt hat.
Sechs Betrugsmaschen, die jetzt professionell wirken
Keine davon ist neu. Jede wurde in den letzten zwei Jahren billiger oder überzeugender, und zu jeder gibt es einen dokumentierten Fall.
Flüssiges Phishing in großem Stil
Laut IC3 können Chat-Generatoren schnell offiziell klingende E-Mails schreiben, die den CEO eines Unternehmens imitieren und Phishing-Links oder Überweisungsanweisungen enthalten. Dabei kommt dieselbe Art von Assistent zum Einsatz, die auch Ihre Mitarbeitenden nutzen, etwa ChatGPT. Der größere Wandel liegt im Volumen. Microsoft zählte in den vergangenen 12 Monaten mehr als 46 Millionen Angriffe mit Imitation von Geschäfts-E-Mails und über 145 Millionen QR-Code-Phishing-Angriffe. Phishing-Kits kommen inzwischen mit eingebauter KI: Der Dienst Kali365, vom FBI Anfang des Jahres gemeldet, verkauft KI-generierte Köder zusammen mit Tools, die Microsoft-365-Konten kapern (FBI IC3).
Stimmklone aus wenigen Sekunden Audio
Schon 2024 erklärte OpenAI, seine Voice Engine könne aus einer einzigen 15-Sekunden-Probe natürlich klingende Sprache erzeugen, die dem Sprecher stark ähnelt, und empfahl, stimmbasierte Authentifizierung für Bankkonten auslaufen zu lassen (OpenAI). Kommerzielles Klonen ist leicht zugänglich. Als Consumer Reports 2025 sechs Voice-Cloning-Produkte untersuchte, verlangten vier davon, darunter ElevenLabs, von den Forschern lediglich ein Häkchen als Bestätigung, dass sie das Recht haben, die Stimme zu klonen. (Legitime Einsatzzwecke behandelt unsere Übersicht zu KI-Stimmgeneratoren.)
Am Telefon kommt das an. Das IC3 verzeichnete 2025 über 5 Millionen US-Dollar Verluste durch Notlagen-Betrug, bei dem die Stimme eines Angehörigen geklont wird. In Unternehmen ist es ein Anruf oder eine Sprachnachricht vom „CEO“ auf WhatsApp. LastPass machte 2024 einen Fall öffentlich: Ein Mitarbeiter erhielt Anrufe, Textnachrichten und eine Sprachnachricht mit einem Audio-Deepfake des Geschäftsführers und meldete das, weil es außerhalb der üblichen Kanäle und mit großer Dringlichkeit kam.
Deepfake-Videocalls
Jedes Finanzteam sollte den Fall Arup kennen. 2024 erhielt ein Mitarbeiter im Büro des Ingenieurunternehmens in Hongkong eine Nachricht über eine geheime Transaktion und nahm dann an einem Videocall mit Personen teil, die aussahen und klangen wie der CFO und Kollegen. Alle waren Fälschungen. Der Mitarbeiter überwies in 15 Transaktionen 200 Millionen HK$, rund 25,6 Millionen US-Dollar (CNN). Arup erklärte, keines seiner internen Systeme sei kompromittiert worden. Der Schaden entstand also dadurch, dass ein Mensch überzeugt wurde, nicht durch einen Einbruch.
Andere haben dasselbe versucht. Betrüger gaben sich 2024 in einem Microsoft-Teams-Meeting mit einem Stimmklon und YouTube-Material als WPP-Chef Mark Read aus und scheiterten. Im vergangenen Jahr beschrieb die Sicherheitsfirma Huntress einen Zoom-Call, in dem Deepfakes der eigenen Führungskräfte eines Unternehmens einen Mitarbeiter dazu brachten, eine gefälschte Erweiterung mit Malware zu installieren. Die Masche folgt einem Muster, und jede Phase bietet ein Kontrollfenster, in dem ein kleines Team sie unterbrechen kann.
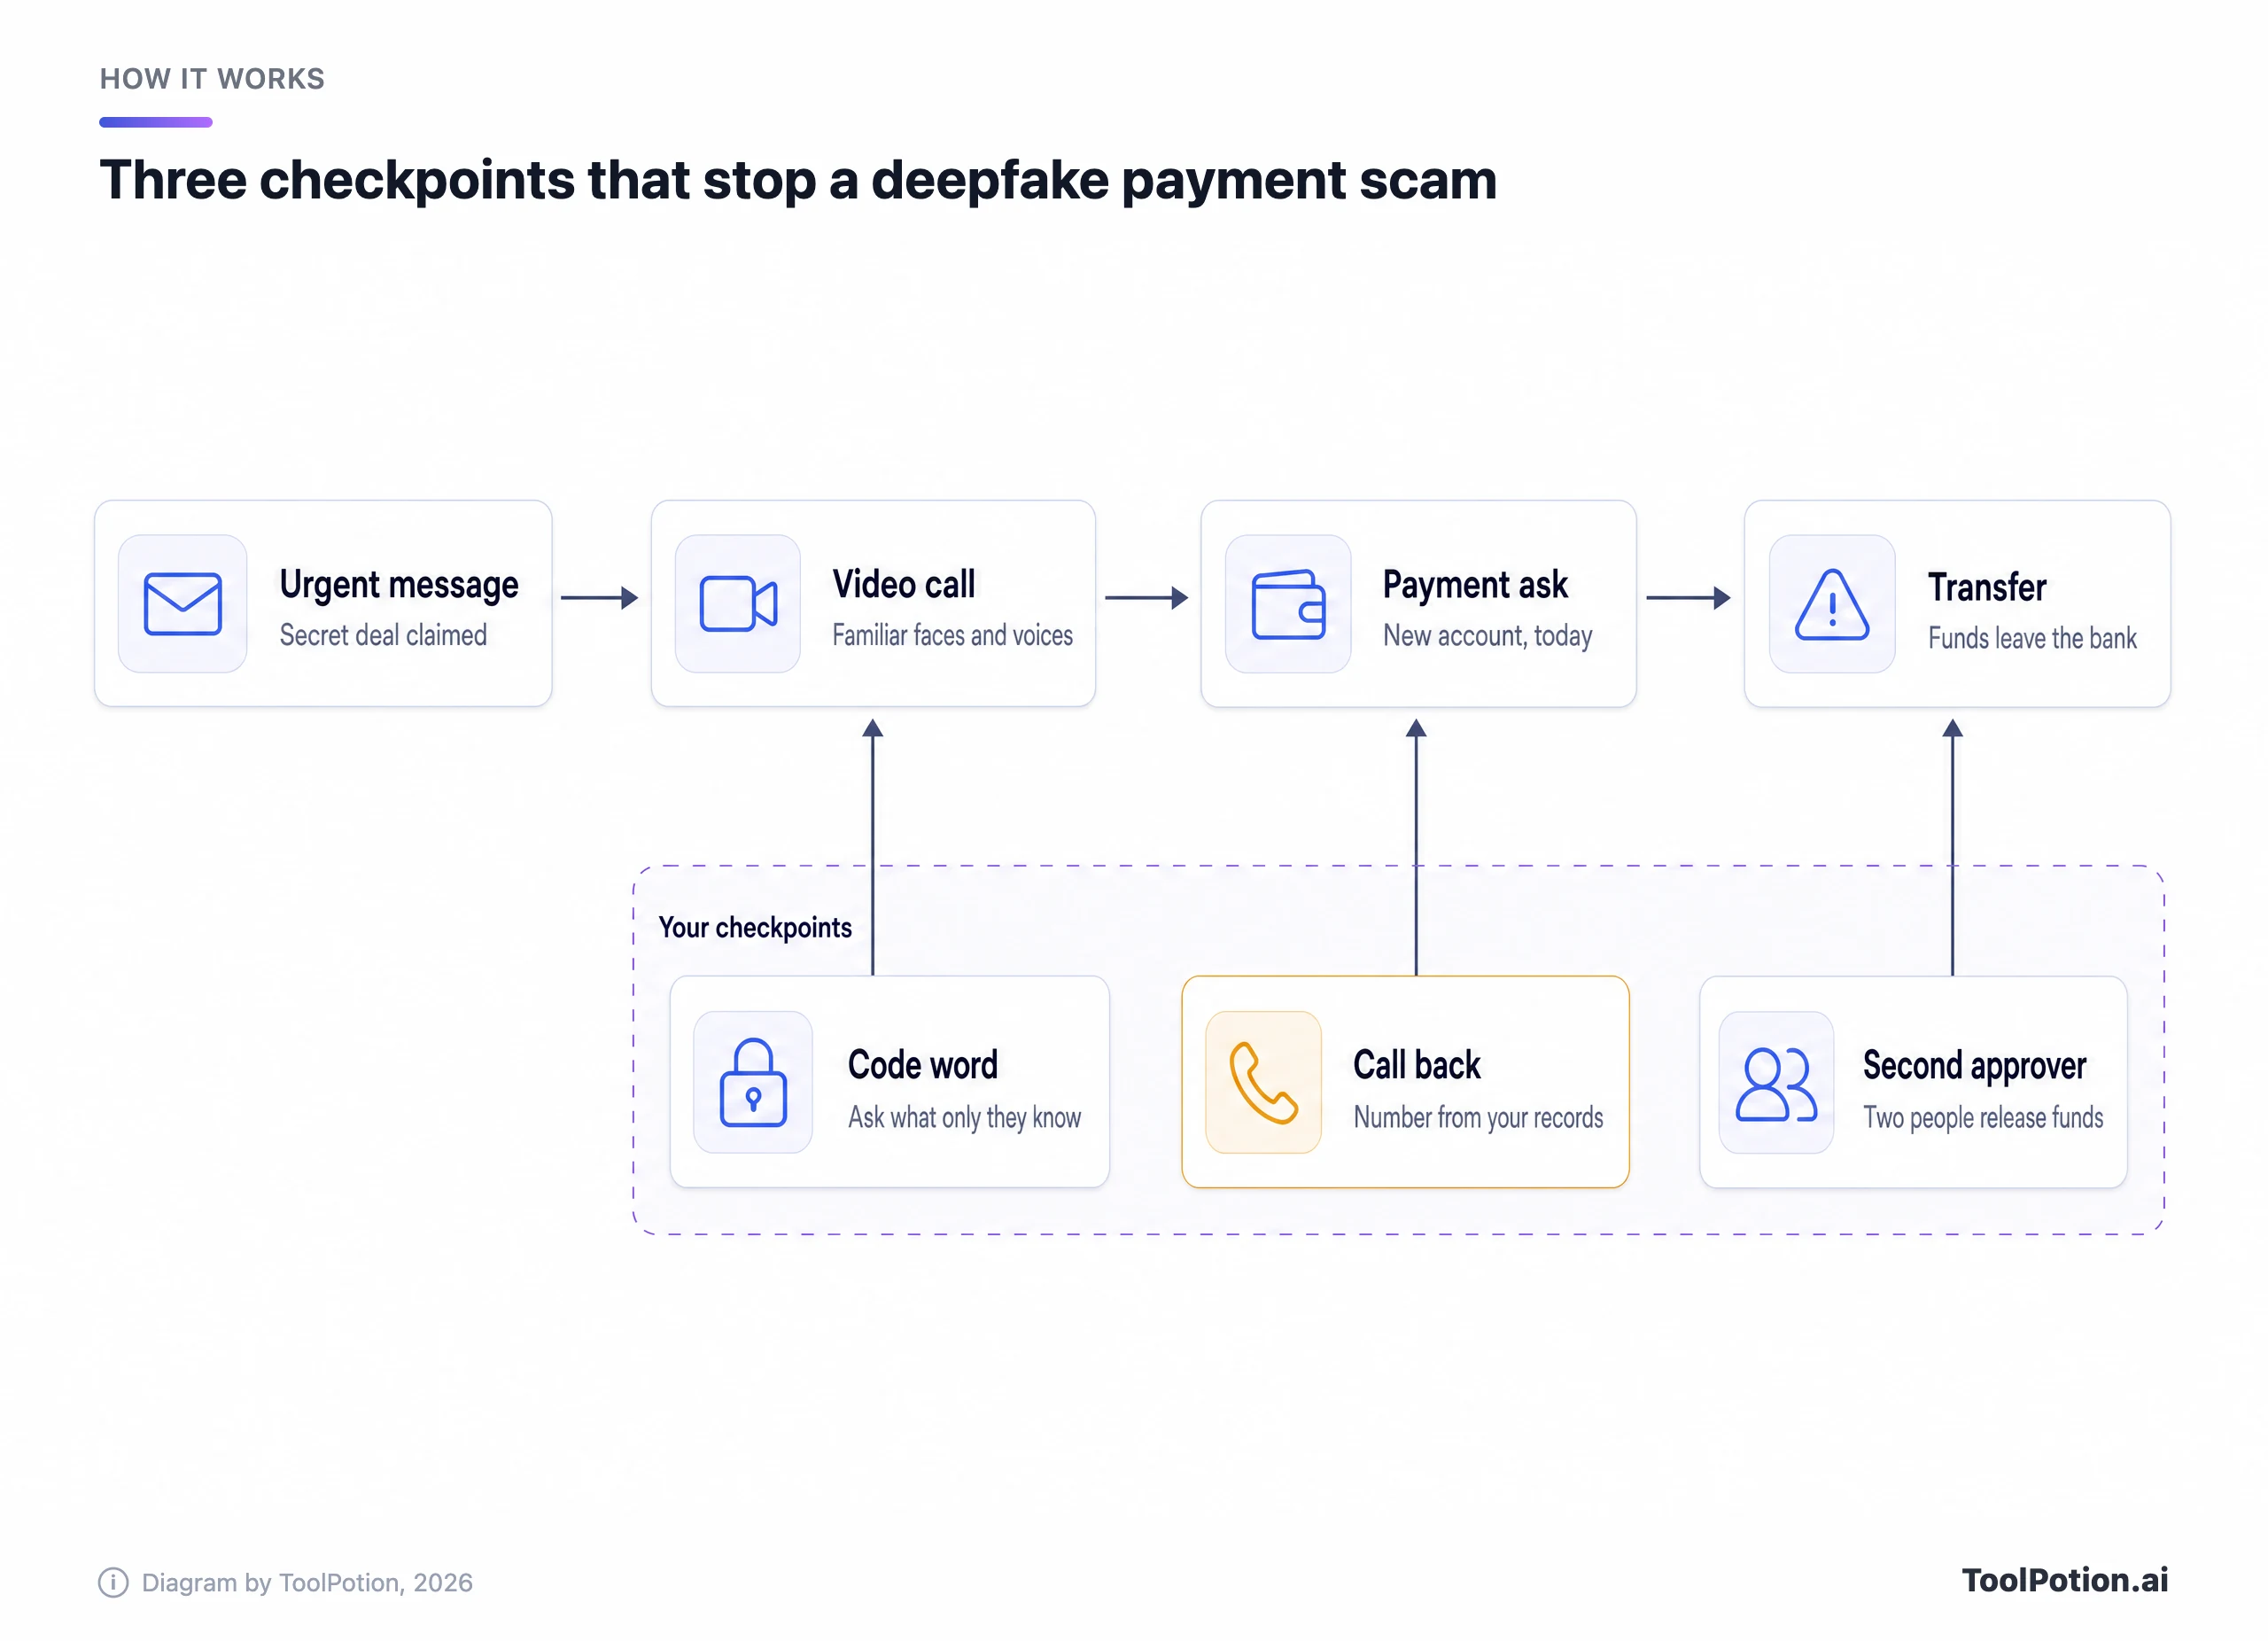
Keiner der drei Kontrollpunkte verlangt von jemandem, eine Fälschung zu erkennen. Sie funktionieren auch bei perfektem Video, und deshalb gehören sie an die Spitze Ihrer Liste.
Gefälschte Lieferanten- und Rechnungsänderungen
Das ist weiterhin die große Masche: 3,05 Milliarden US-Dollar über 24.768 BEC-Beschwerden im Jahr 2025. Die übliche Variante ist eine Nachricht, oft aus dem übernommenen Postfach eines echten Lieferanten, die mitteilt, dass sich die Bankverbindung geändert habe. Weil die E-Mail echt ist, kann sie die üblichen technischen Prüfungen bestehen. Aufgefangen wird sie dadurch, dass ein Mensch die Änderung unter einer bekannten Nummer bestätigt.
Gefälschte Bewerber und gefälschte Recruiter
Die Personalsuche ist zum Einfallstor geworden. Das FBI warnt, dass nordkoreanische IT-Arbeiter ihre Identität verschleiern, oft mit Hilfe von Vermittlern in den USA, um Remote-Jobs zu bekommen, manchmal besteht dabei eine Person das Interview und eine andere erledigt die Arbeit (FBI IC3). Der IC3-Bericht 2025 beschreibt Interviews, in denen Lippenbewegungen nicht zum Ton passen, wobei das Ziel meist Netzwerkzugang statt Geld ist. Die umgekehrte Masche trifft Jobsuchende, die glauben, eingestellt worden zu sein: In der IC3-Kategorie Beschäftigungsbetrug gingen 2025 363 Millionen US-Dollar verloren, nach 70 Millionen zwei Jahre zuvor.
Kits, die Ihre MFA umgehen
SMS-Codes und Authenticator-Abfragen halten die neueren Phishing-Kits nicht auf. Tycoon2FA, dieses Jahr von Microsoft und Strafverfolgern zerschlagen, erfasste Passwörter und Einmalcodes in Echtzeit, und laut Microsoft machte es Mitte 2025 rund 62 % der blockierten Phishing-Versuche aus. Kali365 bringt Menschen dazu, einen Gerätecode auf einer echten Microsoft-Seite einzugeben, und liefert so Tokens aus, die weder Passwort noch MFA brauchen. Beim Consent-Phishing genehmigt ein Nutzer eine bösartige App, und das FBI warnt, dass eine Passwortänderung diese Freigabe nicht widerruft (FBI IC3).
Die kostenlosen Maßnahmen, die das meiste Geld retten
Ordnen Sie die Schutzmaßnahmen danach, was sie pro Dollar verhindern, dann kosten die ersten drei nichts. Es sind Regeln, die schriftlich festgehalten und jedes Mal befolgt werden, und sie wirken unabhängig davon, ob eine Anfrage als E-Mail, geklonte Stimme oder Gesicht auf dem Bildschirm eintrifft.
- Bestätigen Sie jede Änderung von Bankdaten und jeden neuen Zahlungsempfänger per Anruf unter einer Nummer, die Sie bereits haben: aus der Lieferantenakte, dem Vertrag oder dem Mitarbeiterverzeichnis. Nutzen Sie nie die Nummer aus der Nachricht oder die angezeigte Anrufernummer.
- Verlangen Sie, dass zwei Personen jede Zahlung über einem von Ihnen festgelegten Schwellenwert freigeben, und lassen Sie die zweite Person prüfen, ob der Rückruf stattgefunden hat.
- Vereinbaren Sie unter Finanzmitarbeitenden und Führungskräften ein Codewort oder eine Prüffrage für Geldanfragen und halten Sie sie aus E-Mail und Chat heraus.
Der Rückruf ist die stärkste Maßnahme, weil er das Gespräch auf einen Kanal verlegt, den der Angreifer nicht kontrolliert. Der Rat des FBI zu KI-Stimmbetrug lautet genauso: auflegen, die Nummer der Organisation selbst heraussuchen und direkt anrufen (FBI IC3). Ergänzen Sie die Regel „keine Änderung von Bankdaten am selben Tag“, und jedem Skript nach dem Muster „Der Deal wird in einer Stunde abgeschlossen“ fehlt der Druck.
Das Vier-Augen-Prinzip fängt auf, was einer hektischen Person durchgeht. Bei Arup überwies ein einzelner Mitarbeiter das Geld in 15 Transaktionen. Ein zweiter Freigebender, der den Rückruf hätte bestätigen müssen, hätte bedeutet, dass zwei Personen getäuscht werden müssen, und das zweimal. Fragen Sie Ihre Bank, ob ihre Business-Plattform Dual Control bei Überweisungen und ACH-Zahlungen unterstützt. Wenn Sie Ihre Kreditorenbuchhaltung automatisieren, lesen Sie unseren Leitfaden zu KI in Finanzen und Buchhaltung.
Das Codewort klingt altmodisch, bis man sieht, dass es funktioniert. 2024 erhielt ein Ferrari-Manager einen Anruf von jemandem, der den süditalienischen Akzent von CEO Benedetto Vigna imitierte. Er fragte nach dem Titel eines Buchs, das Vigna ihm wenige Tage zuvor empfohlen hatte, und das Gespräch brach abrupt ab (Fortune). Das FBI empfiehlt Familien aus demselben Grund ein geheimes Wort. Wählen Sie für ein Team eine Formulierung, die nie schriftlich auftaucht.
Noch eine kostenlose Regel: Behandeln Sie jede Anfrage über einen ungewöhnlichen Kanal als ungeprüft. Die LastPass-Fälschung fiel auch deshalb auf, weil „der CEO“ auf WhatsApp auftauchte, und WPPs Chef warnte seine Belegschaft, dass ein Konto mit seinem Foto nicht beweist, dass er es ist. Halten Sie schriftlich fest, welche Kanäle Ihr Unternehmen für Geld und Zugänge nutzt. Die gesamte Routine passt auf eine Seite, die Sie neben der Person aufhängen können, die die Rechnungen bezahlt.
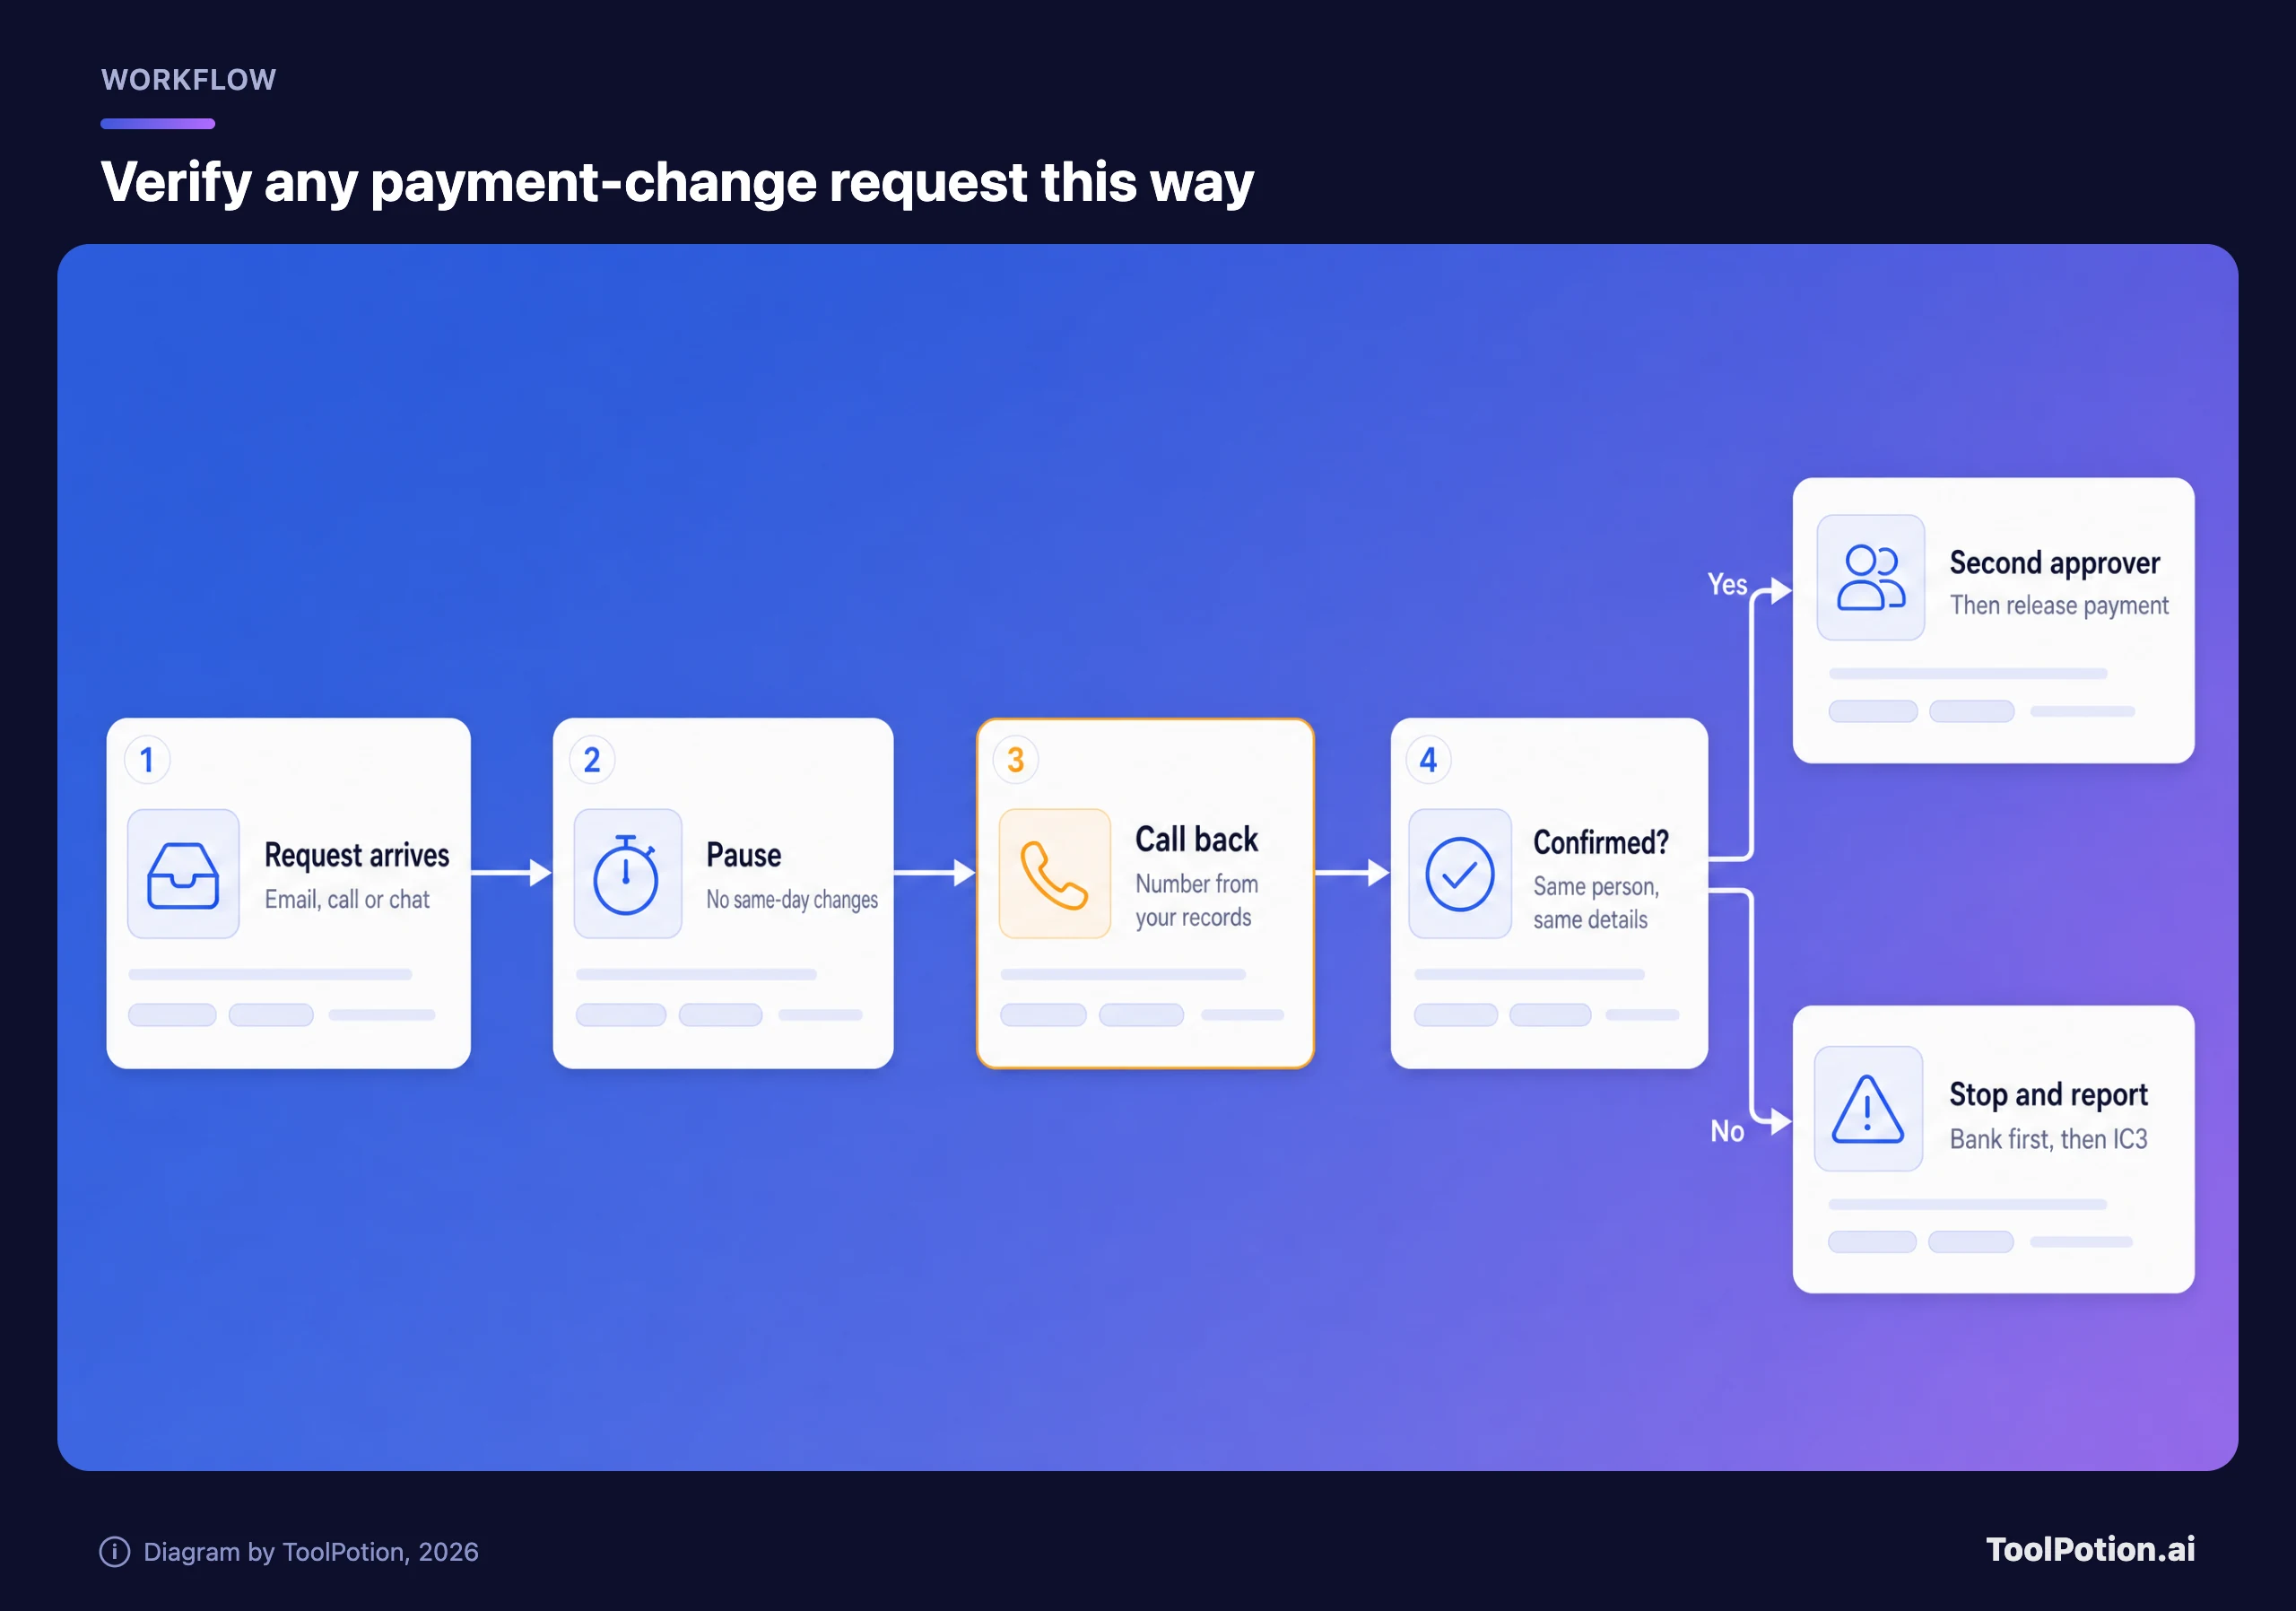
Der gelbe Schritt ist der entscheidende. Alles drumherum soll sicherstellen, dass der Rückruf stattfindet, bevor Geld fließt. Wenn eine Nachricht eintrifft und Sie unsicher sind, decken die drei Fragen unten die Anfragen ab, die Geld kosten: Zahlungen, Codes und Installationen.
Die meisten Wege enden am selben Punkt. Prüfen Sie über einen Kanal, dem Sie bereits vertrauen, und handeln Sie dann.
Technische Maßnahmen, die sich lohnen
Prozesse stoppen die Zahlung. Technik stoppt die Kontoübernahme, die oft vorausgeht, wenn ein Betrüger wochenlang ein echtes Postfach mitliest und dann daraus eine perfekt getimte Rechnung verschickt. Diese Reihenfolge bringt einem kleinen Team den meisten Schutz für das wenigste Geld.
Zuerst Passkeys, dann die Nebentüren schließen
Die CISA nennt phishing-resistente MFA den Goldstandard und sagt, die einzige weit verfügbare Form sei FIDO/WebAuthn, der Standard hinter Passkeys und Hardware-Sicherheitsschlüsseln (CISA). SMS-Codes sind anfällig für Phishing und SIM-Swaps, und auch Einmalcodes lassen sich abfangen. Beginnen Sie mit allen, die Admin-Rechte haben oder Geld bewegen können, dann folgt die E-Mail aller Beschäftigten. Microsofts Bericht 2026 nennt phishing-resistente MFA und Passkeys unter den besten Schutzmaßnahmen gegen Angriffe.
Passkeys schließen nicht jede Tür, deshalb sind die Warnungen zu Kali365 und Consent-Phishing wichtig. Für Microsoft 365 empfiehlt das FBI eine Conditional-Access-Richtlinie, die die Anmeldung per Gerätecode blockiert, außer bei echtem geschäftlichem Bedarf. Laut Microsofts Dokumentation können Nutzer standardmäßig Apps erlauben, ihr Postfach zu lesen, und Microsoft empfiehlt, die Zustimmung nur für Apps verifizierter Herausgeber zuzulassen. Suchen Sie bei einem anderen Identity Provider wie Okta nach denselben zwei Kontrollen. (Unser Framework zum Datenschutz bei KI-Tools behandelt die verwandte Frage, welche KI-Tools Unternehmensdaten sehen dürfen.)
E-Mail-Authentifizierung: Was Gmail und Outlook jetzt erwarten
Mit SPF, DKIM und DMARC können empfangende Server prüfen, ob Mails, die vorgeben, von Ihrer Domain zu kommen, wirklich von Ihnen stammen. Gmail verlangt von jedem Absender SPF oder DKIM, und wer täglich 5.000 oder mehr Nachrichten versendet, braucht alle drei Verfahren mit abgestimmter From-Adresse (Google). Outlook wendete 2025 ähnliche Regeln auf Absender mit hohem Volumen (mehr als 5.000 pro Tag) an: SPF und DKIM müssen bestehen und DMARC mindestens auf p=none stehen, sonst wird die Mail abgelehnt (Microsoft).
Die meisten kleinen Unternehmen versenden weit weniger als 5.000 E-Mails am Tag, warum also der Aufwand? Weil DMARC auf quarantine oder reject Kriminelle daran hindert, Mails mit Ihrer exakten Domain als Absender an jeden Empfänger zu schicken, der das durchsetzt. Gegen eine Lookalike-Domain, die sich um einen Buchstaben unterscheidet, oder einen Angreifer im Postfach eines echten Lieferanten hilft es nicht. Starten Sie mit p=none, lesen Sie ein paar Wochen die Berichte, korrigieren Sie legitime Absender wie Ihr Rechnungstool und ziehen Sie dann an.
Ein Passwortmanager für alle
Wiederverwendete Passwörter machen aus einem gephishten Login fünf. Der Teams-Tarif von Bitwarden kostet 4 US-Dollar pro Nutzer und Monat bei jährlicher Abrechnung. 1Password verlangt 8,99 US-Dollar pro Nutzer und Monat für Business oder 24,95 US-Dollar im Monat für ein Teams Starter Pack für 10 Personen. Für ein Büro mit 10 Personen sind das etwa 25 bis 90 US-Dollar im Monat.
E-Mail-Filter und Übungen
Bei Microsoft 365 kostet Defender for Office 365 Plan 1 2 US-Dollar pro Nutzer und Monat und deckt E-Mail, Teams, SharePoint und OneDrive ab, einschließlich bösartiger Links, QR-Codes und Zero-Day-Anhänge. Business Premium für 22 US-Dollar pro Nutzer und Monat bei bis zu 300 Nutzern enthält Defender for Office 365 bereits. Spezialplattformen wie Abnormal AI, Proofpoint und Mimecast setzen darauf auf. Abnormal verkauft Verhaltenserkennung gegen BEC und Vendor Email Compromise, veröffentlicht keine Preise und gibt an, dass 30 % der Fortune 500 es nutzen. Rechnen Sie also mit Enterprise-Angeboten. Holen Sie diese erst ein, wenn die kostenlosen Maßnahmen stehen.
Führen Sie zweimal im Jahr eine Betrugsübung durch, und zwar nicht nur per E-Mail. Verizons Daten zeigen, dass Sprach- und SMS-Köder in Simulationen besser abschneiden als E-Mails, und Pretexting, bei dem ein Angreifer vor der Bitte eine glaubwürdige Geschichte aufbaut, machte in den Daten von 2026 6 % aller Datenpannen aus. Ein fünfminütiger Überraschungsanruf der „Bank“ bei Ihrer Buchhalterin lehrt mehr als eine Stunde Folien. So schneiden die Optionen im Vergleich ab.
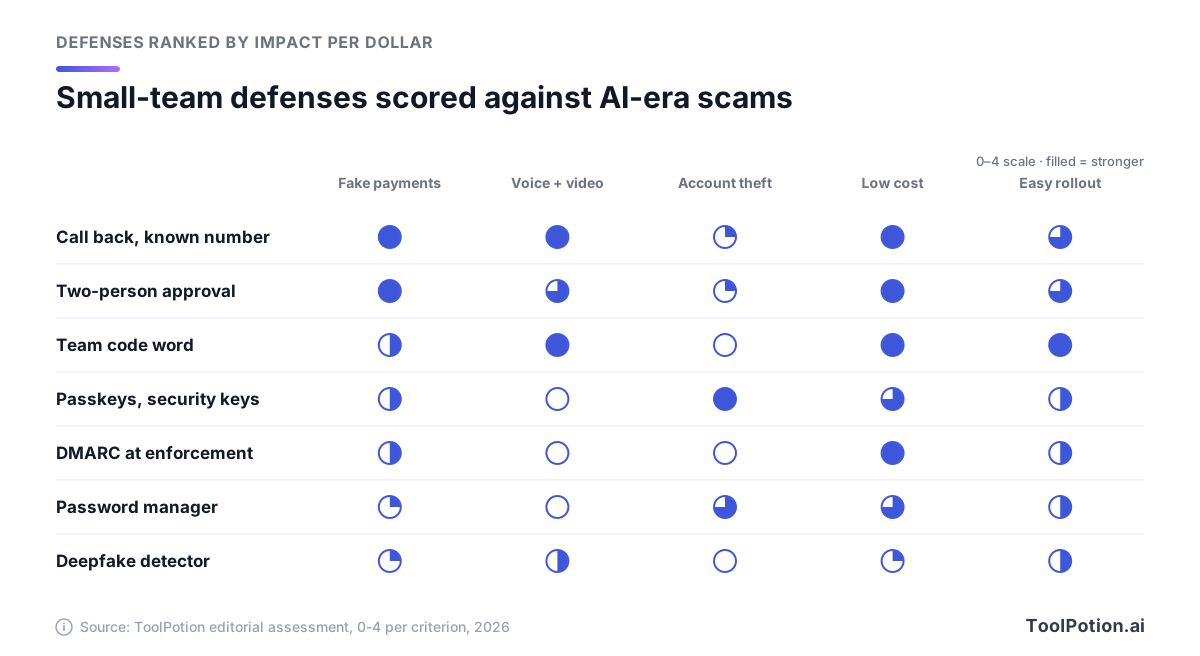
Die Bewertungen sind unsere redaktionelle Einschätzung, kein Benchmark. Die günstigsten Maßnahmen in den obersten zwei Zeilen sind zugleich die, die gefälschte Zahlungen und gefälschte Stimmen stoppen. Bei Kontodiebstahl liegen die Passkeys vorn. Deepfake-Detektoren hinken fast überall hinterher, und der nächste Abschnitt erklärt, warum.
Was Deepfake-Erkennung kann und was nicht
Anbieter von Erkennungstechnik nennen beeindruckende Zahlen. Pindrop gibt an, Audio-Deepfakes in etwa zwei Sekunden zu erkennen, und nennt 99 % Genauigkeit gegenüber bekannten Engines. Sensity nennt 98 % auf öffentlichen Datensätzen. Resemble AI, eines der Voice-Cloning-Produkte, die Consumer Reports 2025 untersuchte, stellt auf seiner Startseite jetzt die Erkennung in den Vordergrund und nennt 99,5 % für Audio. Achten Sie auf die Einschränkungen: bekannte Engines, öffentliche Datensätze.
Fälschungen aus der Praxis sind schwerer zu erkennen. Der Benchmark Deepfake-Eval-2024, aufgebaut aus in sozialen Medien kursierenden Deepfakes, stellte fest, dass führende Open-Source-Detektoren im Vergleich zu älteren akademischen Testsets etwa die Hälfte ihrer Genauigkeit (gemessen als AUC) einbüßten: 50 % bei Video, 48 % bei Audio und 45 % bei Bildern (arXiv). Kommerzielle Detektoren schnitten besser ab, blieben aber hinter geschulten forensischen Analysten zurück. Menschen schneiden schlechter ab. In einer Studie des Biometrie-Anbieters iProov von 2025 sortierten nur 0,1 % von 2.000 Teilnehmenden alle echten und gefälschten Inhalte richtig.
Die visuellen Tipps des FBI sind weiterhin nützlich: Bitten Sie einen Bewerber, die Hand vor dem Gesicht zu bewegen, und achten Sie auf verzerrte Hände oder seltsame Verzögerungen. Nutzen Sie sie als Stolperdrähte. Generatoren werden schneller besser als Checklisten.
Die vielversprechendere Richtung prüft das Gerät statt der Pixel. Google begann dieses Jahr, die Erkennung gefälschter Anrufe auf Android einzuführen, zunächst auf Pixel-Handys: Ruft ein Kontakt an, fragt das Handy beim echten Gerät dieses Kontakts nach, und wenn dort kein Anruf läuft, erscheint eine Warnung zum Auflegen. Es funktioniert nur, wenn beide Personen Googles Telefon-App (sowie Googles Kontakte- und Nachrichten-Apps) auf Android 12 oder neuer nutzen, betrachten Sie es also als Bonus, nicht als Kontrollmaßnahme. Niemand muss beurteilen, wie echt die Stimme klingt.
Wer sollte also einen Detektor kaufen? Contact Center, die Anrufer per Stimme authentifizieren, Unternehmen, die in großem Umfang Remote-Personal einstellen, und Firmen, deren Führungskräfte praktisch in Videocalls leben. Reality Defender hat einen kostenlosen Entwickler-Tarif mit 50 Audio- oder Bild-Scans im Monat sowie Produkte für Anrufe und Videomeetings, und die kostenlose Erweiterung Hive AI Detector prüft Bilder, Video, Text und Audio. Für eine Firma mit 20 Beschäftigten sind sie eine zweite Schicht. Sagt ein Detektor, ein Anruf sei echt, rufen Sie trotzdem zurück. Unser Board für KI-Cybersecurity-Tools beobachtet die gesamte Kategorie.
Einstellungen sind jetzt eine Angriffsfläche
Ein falscher Mitarbeiter mit Laptop und Admin-Login kann mehr Schaden anrichten als eine gefälschte Rechnung. Die Hinweise des FBI zum Erkennen nordkoreanischer IT-Arbeiter lassen sich gut auf jede Remote-Einstellung übertragen:
- Bestehen Sie auf Video mit sichtbarem Hintergrund und bitten Sie den Kandidaten, die Hand vor dem Gesicht zu bewegen, denn das kann KI-generiertes Video zum Ruckeln bringen.
- Prüfen Sie frühere Beschäftigungen und Abschlüsse direkt bei den Arbeitgebern und Bildungseinrichtungen.
- Gleichen Sie Fotos, Namen und Kontaktdaten mit Social-Media-Profilen und Portfolio-Seiten ab.
- Versenden Sie Geräte nur an die Adresse, die im Ausweis der Person steht.
- Achten Sie auf einen Wechsel nach dem Angebot, denn das FBI hat Fälle gesehen, in denen eine Person das Interview führte und eine andere die Arbeit machte.
Für Rollen mit Admin-Zugriff prüfen Identitätsverifizierungsdienste wie Nametag bei Einstellung, Onboarding und Helpdesk-Resets Dokumente und biometrische Merkmale. Nametag wirbt direkt gegen nordkoreanische IT-Arbeiter. Wenn Sie KI-Screening aus unserem Board für Recruiting-Tools nutzen, ergänzen Sie obendrein eine Identitätsprüfung.
Ihre Marke kann auch in der Gegenrichtung missbraucht werden, von falschen Arbeitgebern, die Jobsuchende „einstellen“ und ihnen dann das Geld abnehmen. Setzen Sie eine Zeile auf Ihre Karriereseite, aus der hervorgeht, von welcher E-Mail-Domain aus Sie rekrutieren und dass Sie von Bewerbern nie Geld verlangen oder dass sie Ausrüstung kaufen müssen.
Ein 30-Tage-Plan zur Abwehr
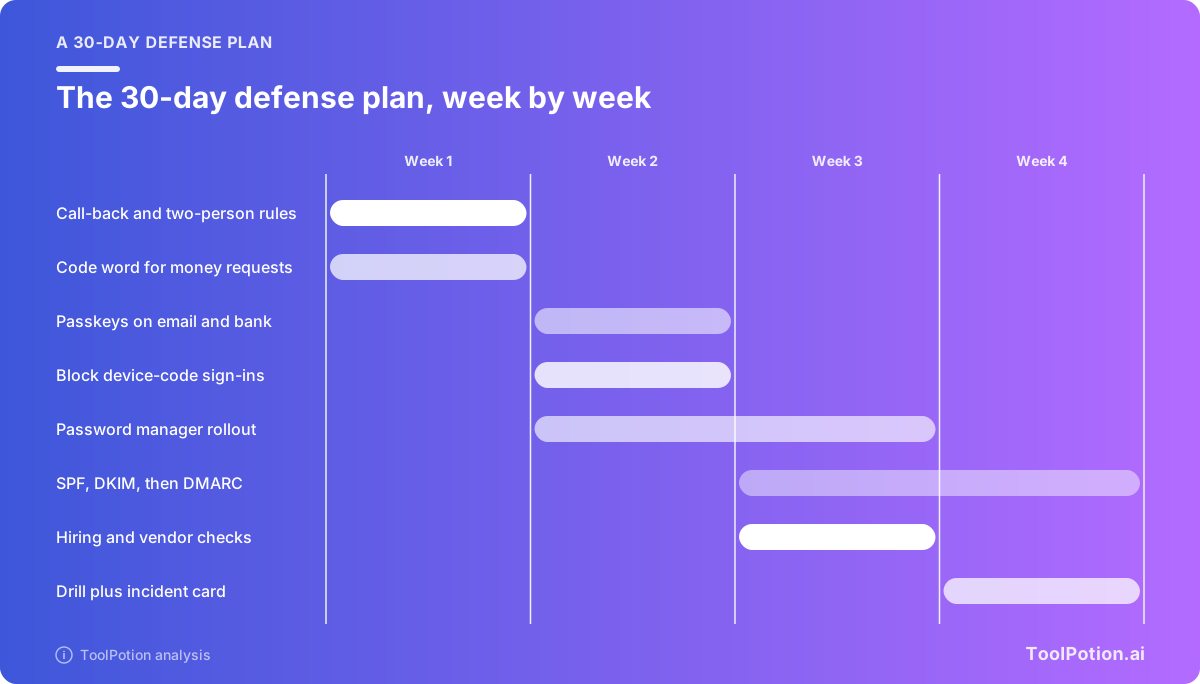
Dreißig Tage reichen einem kleinen Team, um die meisten der oben genannten Lücken zu schließen. Die Reihenfolge zählt. Zuerst kommen die Geldregeln, weil sie kostenlos sind und die größten Verluste abwehren, dann die Konten, dann die E-Mail-Domain, dann die Menschen.
Woche 1: Geldregeln
Halten Sie die Rückruf- und Vier-Augen-Regeln auf einer Seite fest, legen Sie den Schwellenwert für die Freigabe fest und erstellen Sie aus Ihren eigenen Unterlagen eine Liste mit den Bankdaten und Telefonnummern aller Lieferanten. Vereinbaren Sie ein Codewort persönlich mit allen, die Geld bewegen können. Fragen Sie dann Ihre Bank, welche Dual-Control-Funktion sie unterstützt, welche Nummer außerhalb der Geschäftszeiten ihr Betrugsteam erreicht und wie sie eine Überweisung zurückruft. Das IC3 weist darauf hin, dass die Rückholregeln der Banken unterschiedlich sind, lernen Sie also Ihre jetzt kennen.
Woche 2: Konten
Aktivieren Sie Passkeys oder Sicherheitsschlüssel für Admins, Finanzmitarbeitende und den Bank-Login, dann für die E-Mail aller Beschäftigten, und entfernen Sie SMS-Fallbacks für Admins. Blockieren Sie die Anmeldung per Gerätecode und beschränken Sie die App-Zustimmung. Führen Sie den Passwortmanager zuerst im Finanzteam ein.
Woche 3: Domain, Einstellungen und Lieferanten
Veröffentlichen Sie SPF und DKIM, ergänzen Sie DMARC mit p=none und beginnen Sie, die Berichte zu lesen. Schreiben Sie die Prüfungen für Einstellungen in Ihre Recruiting-Schritte und ergänzen Sie den Hinweis auf der Karriereseite. Fragen Sie Ihre fünf wichtigsten Lieferanten, wie sie eine Änderung der Bankdaten bei Ihnen bestätigen werden, und sagen Sie ihnen, wie Sie Ihre bestätigen.
Woche 4: Menschen
Führen Sie die Übung durch: ein Anruf beim Buchhalter vom „CEO“ mit der Bitte um eine dringende Überweisung, dazu ein SMS-Köder an alle. Besprechen Sie das Ergebnis ohne Schuldzuweisung. Stellen Sie DMARC auf quarantine um, sobald legitime Absender durchkommen, und hängen Sie die Checkliste für die erste Stunde unten in die Nähe der Person, die die Rechnungen bezahlt. Bewerten Sie dann Ihr Setup, und in sechs Monaten noch einmal.
Wenn Sie weniger als 7 Punkte erreicht haben, beginnen Sie mit den ersten beiden Kästchen. Sie schützen das Geld direkt.
Die erste Stunde nach dem Geldabfluss
Ist eine Zahlung an Betrüger gegangen, zählt die Uhr mehr als der Papierkram. Das Recovery Asset Team des IC3 arbeitet mit Banken zusammen, um gestohlene Gelder einzufrieren, und fror 2025 von den 1,16 Milliarden US-Dollar, die es verfolgte, 679 Millionen US-Dollar ein, eine Erfolgsquote von 58 %. Gehen Sie diese Schritte der Reihe nach durch.
- Rufen Sie die Betrugs-Hotline Ihrer Bank an und bitten Sie um die Rückholung der Zahlung samt allen Haftungsfreistellungs-Dokumenten, die sie benötigt.
- Reichen Sie auf ic3.gov eine Beschwerde mit allen Transaktionsdetails (Betrag, Datum, beide Banken, Kontonummern, Referenzen) ein, unabhängig von der Höhe.
- Sperren Sie das betroffene Postfach: Passwort zurücksetzen, alle Sitzungen abmelden und unbekannte App-Berechtigungen entfernen, denn eine Passwortänderung allein widerruft den Zugriff einer App nicht.
- Warnen Sie den Lieferanten oder Kunden, dessen Identität missbraucht wurde, unter einer Nummer aus Ihren Unterlagen, und stoppen Sie weitere Zahlungen auf das neue Konto.
- Sichern Sie die Beweise: E-Mails mit vollständigen Headern, Anruflisten und Chatnachrichten.
- Erstatten Sie Anzeige bei der örtlichen Polizei und informieren Sie Ihren Cyberversicherer, falls Sie einen haben.
- Ignorieren Sie jeden, der anbietet, das Geld gegen Gebühr zurückzuholen. Die FTC warnte dieses Jahr, dass Recovery-Betrüger sich als Behörden und Anwaltskanzleien ausgeben und dass seriöse Organisationen nie Geld dafür verlangen, dass sie Ihnen zu einer Rückerstattung verhelfen.
Die Fallakten des IC3 zeigen, was schnelles Melden bringt. Eine Stadtverwaltung in Oregon bekam eine Überweisung über 6 Millionen US-Dollar zurückgerufen, weil das Empfängerkonto nach einer früheren Meldung bereits eingefroren war. Bei Hauskäufern, die nach gefälschten E-Mails ihrer Anwälte mehr als 449.000 US-Dollar überwiesen hatten, lag der gesamte Betrag noch auf Eis, nachdem das IC3 die Empfängerbank kontaktiert hatte.
Häufige Fragen
Können E-Mail-Filter KI-geschriebenes Phishing erkennen?
Teilweise. Defender for Office 365 prüft Links, QR-Codes und Anhänge, und nichts davon hängt davon ab, wie flüssig die E-Mail formuliert ist. Schwieriger ist eine Nachricht aus dem Konto eines echten, aber kompromittierten Lieferanten, weil sie die Authentifizierungsprüfungen besteht. Dafür gibt es die Rückrufregel.
Wie viel Audio braucht jemand, um eine Stimme zu klonen?
Sehr wenig. OpenAI sagte, 15 Sekunden reichten für seine Voice Engine. Wenn Ihre Führungskräfte in Podcasts, Webinaren oder Social-Videos sprechen, gehen Sie davon aus, dass sich ihre Stimmen klonen lassen, und verlassen Sie sich statt aufs Wiedererkennen auf Rückrufe und Codewörter.
Ist Zwei-Faktor per SMS immer noch besser als nichts?
Ja, als Übergangslösung. Die CISA führt SMS- und Sprachcodes als anfällig für Phishing und SIM-Swaps auf, und Kits wie Tycoon2FA erfassten Einmalcodes in Echtzeit. Stellen Sie zuerst Admins und Finanzmitarbeitende auf Passkeys um.
Was macht ein gutes Codewort für das Team aus?
Kurz, nie in E-Mail oder Chat geschrieben und persönlich mit den Leuten geteilt, die Geld bewegen. Ändern Sie es, wenn jemand geht. Eine Frage zu etwas Aktuellem und Privatem, wie das Ferrari-Buch, funktioniert auch.
Erstattet die Bank eine Zahlung, die wir autorisiert haben?
Gehen Sie nicht davon aus. Das IC3 weist darauf hin, dass Finanzinstitute unterschiedliche Regeln für die Rückholung von Geldern haben. Fragen Sie Ihre Bank jetzt, was sie bei betrügerischen Überweisungen unternimmt, und prüfen Sie, ob Ihre Cyberversicherung Social-Engineering-Schäden abdeckt.