

Die Bank of America hat Kunden kürzlich per E-Mail um etwas gebeten, das vor zwei Jahren noch absurd geklungen hätte: Bitte geben Sie Ihren Banking-Benutzernamen und Ihr Passwort nicht an einen KI-Assistenten weiter. In der E-Mail, einer Finanzwarnung rund um KI, heißt es, Kunden sollten ihre Zugangsdaten niemals an andere Personen oder externe Dienste weitergeben, auch nicht an KI-gestützte Tools oder Agenten, die anbieten, in ihrem Namen zu handeln. Zack Whittaker von TechCrunch las die Verärgerung zwischen den Zeilen, und ein Sprecher der Bank bestätigte, dass die E-Mail echt ist.
Eine Bank schreibt so einen Satz nicht, wenn Kunden es nicht tun. Persönliche Agenten wie Claude for Chrome, ChatGPT Atlas und Perplexity Computer melden sich an, klicken sich durch Formulare und bezahlen Dinge. Und wenn der Agent vor einer Anmeldemaske stehen bleibt, ist das Login das Einfachste, was man ihm übergeben kann. Wie diese Tools funktionieren, erklärt unser Überblick zu KI-Browsern und agentischem Browsing. Dieser Leitfaden behandelt die engere Frage: Was passiert mit Ihrem Geld, wenn Sie einen Agenten hineinlassen?
Es geht um Kontosicherheit, nicht um Geldanlageberatung. Was Sie mit Ihren Ersparnissen tun sollten, sagen wir hier nicht.
Die Banken rücken zusammen
Die Schlagzeile von Bloomberg zu RBC besagt, dass die kanadische Bank KI-Agenten blockieren wird. Der Artikel steht hinter einer Paywall, wir konnten also nur die Überschrift lesen. Die frühere Berichterstattung in The Logic ist vorsichtiger: RBCs KI-Chef Bruce Ross sagte, die Bank sorge sich darum, dass Agenten Geld bewegen, und um die Frage, wer haftet, wenn etwas schiefgeht. CEO Dave McKay sagte, RBC erwäge, Metas Agenten Muse zu blockieren, eine endgültige Entscheidung gebe es nicht. Der CEO von Schwab ist deutlicher. Rick Wurster sagte im Bloomberg TV, das Unternehmen blockiere Muse bei Geldbewegungen: „Zum Schutz des Kunden und zu unserem eigenen Schutz lassen wir das nicht zu", so zitiert ihn Gizmodo.
Der Rest stützt sich auf eine einzige Zusammenfassung. IBTimes UK schreibt, Citi habe bestätigt, dass die Bank Drittanbieter-Agenten weder die Anmeldung bei Kundenkonten noch Transaktionen auf ihren digitalen Banking-Plattformen erlaubt. Eingeschränkten Lesezugriff über zugelassene Open-Banking-Anbieter gebe es aber. Alles Weitere schreibt IBTimes anderen zu: Laut Reuters blockiert Morgan Stanley Drittanbieter-Agenten, und laut Axios schränken auch JPMorgan und die Bank of America sie ein. Die Artikel von Reuters und Axios konnten wir nicht öffnen, werten Sie diese Angaben also als Informationen aus zweiter Hand. IBTimes weist außerdem darauf hin, dass die Berichte keine verbreiteten unautorisierten Überweisungen oder Kundenverluste belegen. Es ist ein Risiko, auf das Banken früh reagieren, keine Epidemie.
Auch fürs Einkaufen gibt es eine eigene Warnung. Bank of America, Capital One, NatWest, ING und zwei weitere Banken haben kürzlich Sicherheitsprinzipien für Shopping-Agenten veröffentlicht, zusammengefasst von Techlicious. Ihre Sorge: Wenn etwas schiefgeht, kann die Bank oft nicht feststellen, welcher Agent was gekauft hat oder ob die Bestellung zu Ihren Anweisungen passte.
Warum ein geteiltes Login der Knackpunkt ist
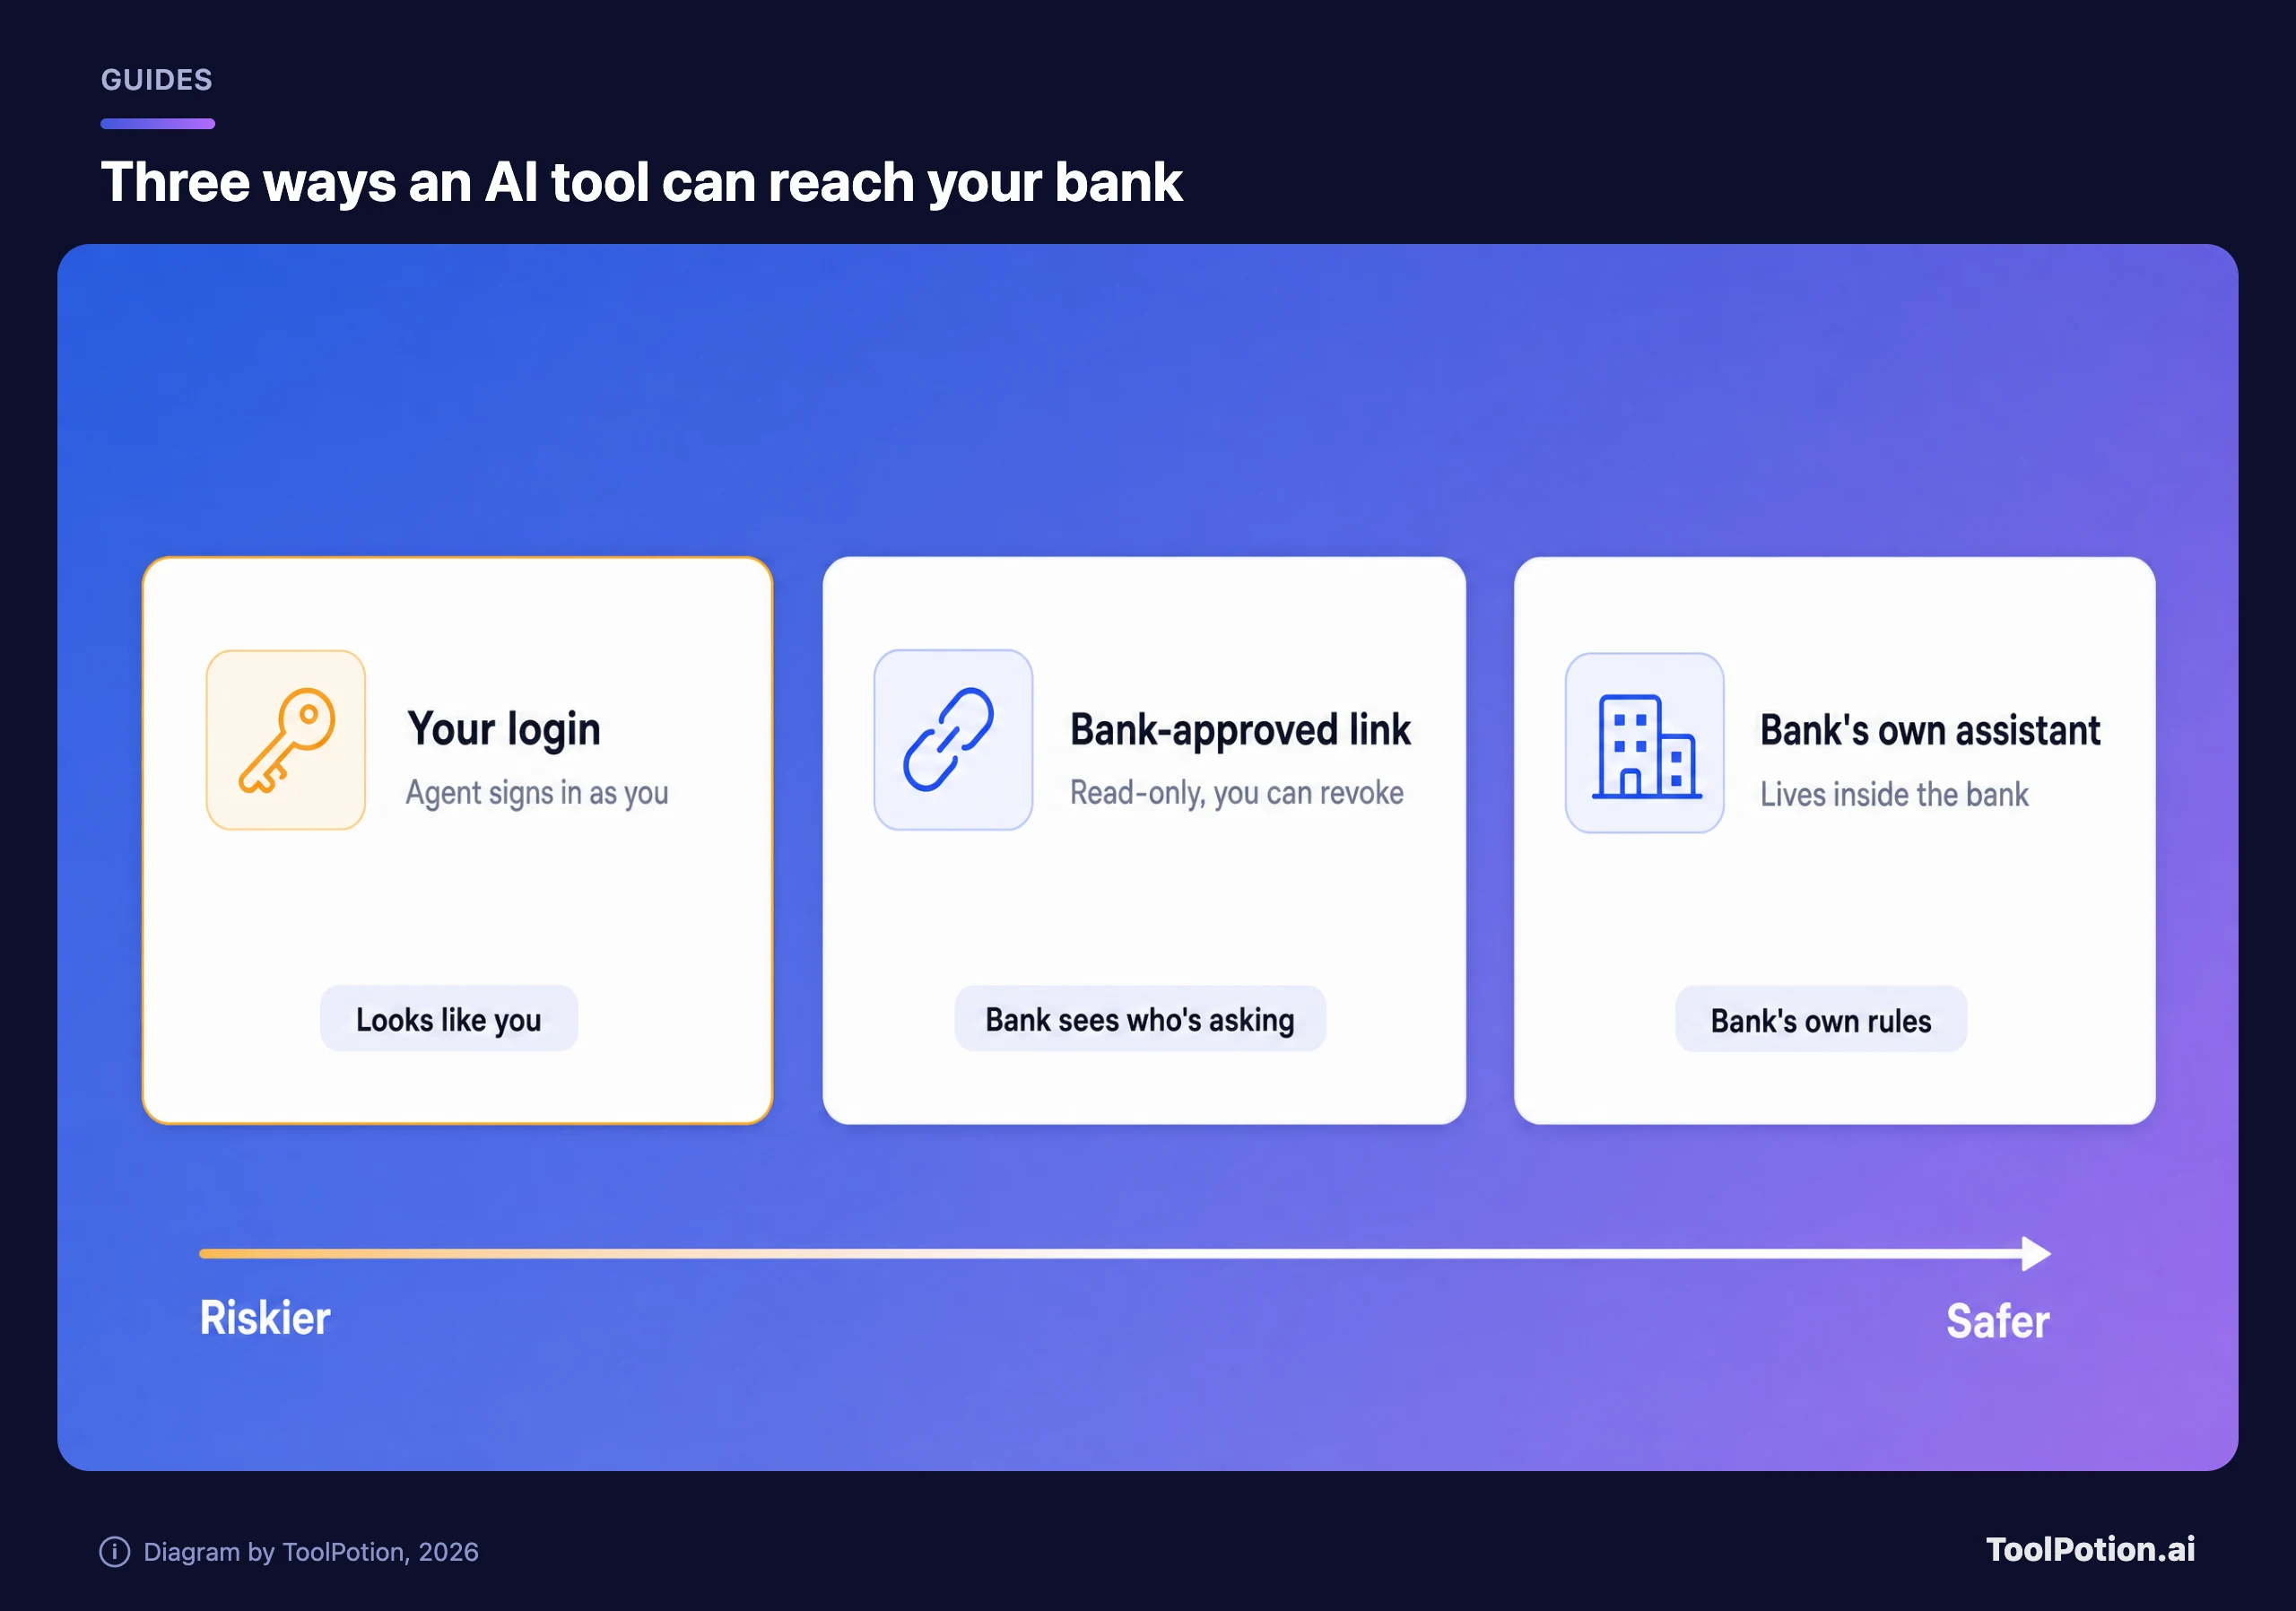
Wenn sich ein Agent mit Ihrem Passwort anmeldet, sieht die Bank Sie. Sie kann den Agenten nicht vom Kontoinhaber unterscheiden, weshalb Schwab und andere sie blockieren. Deshalb steht in der E-Mail der Bank auch dieser Satz, den TechCrunch zitiert: „Bedenken Sie, dass Sie für Aktivitäten verantwortlich sind, die aus diesem Zugriff resultieren." TechCrunch ergänzt, dass die Kontovereinbarungen der meisten Banken Kunden ohnehin für jeden in die Verantwortung nehmen, dem sie ihr Login geben.
Die US-amerikanische Regulation E, die Regel hinter dem Großteil des Betrugsschutzes bei Debitkarten und Banküberweisungen, geht in dieselbe Richtung. Sie definiert eine unautorisierte Überweisung als eine, die von jemandem ohne tatsächliche Befugnis veranlasst wurde. Ausgenommen sind Überweisungen durch eine Person, der der Kunde ein Zugangsmittel überlassen hat („a card, code, or other means of access", also eine Karte, einen Code oder ein anderes Zugangsmittel), es sei denn, der Kunde hat der Bank mitgeteilt, dass diese Person nicht mehr autorisiert ist. Der offizielle Kommentar der CFPB nennt als Beispiel ein Familienmitglied oder einen Kollegen: Wenn Sie Zugang überlassen und Befugnis erteilen und die Person diese überschreitet, haften Sie in voller Höhe, bis Sie die Bank benachrichtigen.
Ob ein Passwort, das Sie einem KI-Agenten gegeben haben, als überlassenes Zugangsmittel gilt, ist unsere Auslegung, nicht die der CFPB. Wir haben keine Leitlinien zu Agenten gefunden, und ein geteiltes Login hebt Ihren Schutz nicht in jedem Fall automatisch auf. Wir würden aber die Regel und die E-Mails der Banken zusammen lesen und vorsichtshalber davon ausgehen, dass die Antwort Ja lautet. Auch die Fristen zählen. Nach §1005.6 ist Ihre Haftung auf 50 $ begrenzt, wenn ein Verlust eine unautorisierte Überweisung betrifft und Sie die Bank innerhalb von zwei Geschäftstagen nach Kenntnis vom Verlust oder Diebstahl des Zugangsmittels benachrichtigen. Verpassen Sie diese Frist, liegt die Grenze bei 500 $, und eine unautorisierte Überweisung, die auf einem Kontoauszug auftaucht, muss innerhalb von 60 Tagen nach dem Auszug gemeldet werden. Für Kreditkarten gelten andere Regeln, fragen Sie dazu Ihren Kartenherausgeber. Wer außerhalb der USA lebt, sollte die Bedingungen der eigenen Bank prüfen.
Die Wege, die Banken weiterhin offenlassen
Die sinnvollen Optionen sind alle Varianten derselben Idee: Die Bank weiß, wer anfragt. Eine Nur-Lese-Verbindung, die Sie auf dem eigenen Bildschirm Ihrer Bank freigeben, wie sie Budget-Apps schon nutzen, lässt ein Tool Kontostände und Ausgaben sehen, ohne dass ein Passwort bei ihm landet. Citi beschreibt genau dieses Modell, und laut Axios, wie von IBTimes wiedergegeben, haben viele Banken es bereits zugelassen oder sind auf dem Weg dorthin. Der zweite Weg ist der bankeigene Assistent, weil er innerhalb der Sicherheitsarchitektur und der Bedingungen der Bank läuft.
Auch Passkeys helfen hier. Googles Chrome-Hilfeseite nennt sie die einfachste und sicherste Art der Anmeldung, per Fingerabdruck, Gesichtsscan oder Bildschirmsperre statt per Passwort. Es gibt weniger weiterzugeben, weil es kein Passwort gibt, das man in ein Chatfenster einfügen könnte.
Bei Einkäufen ist der Rat aus der Warnung der Banken klar: Lassen Sie keinen Agenten einen Kauf ohne Ihre Freigabe abschließen, und fragen Sie Ihre Bank nach einer virtuellen Kartennummer, die Sie sofort sperren können. Wenn Sie ein bestimmtes Tool einschätzen möchten, zeigen unser Leitfaden zur Agentensicherheit und der Beitrag zu Sandboxes, Berechtigungen und Audits, welche Grenzen sich lohnen.
Die Einstellung in Chrome, die Sie prüfen sollten
Etwa zur gleichen Zeit teilte Google mit, dass die erweiterte Autofill-Funktion von Chrome Angaben aus Gmail vorschlagen kann, etwa Bestellnummern, Sendungsverfolgungsdaten und Flugbuchungen, mithilfe von Gemini mit Personal Intelligence. Sie wird in den USA für Nutzer von Gemini in Chrome ausgerollt, die Personal Intelligence aktiviert haben. Google sagt, sensible Daten seien verschlüsselt und ließen sich in den Chrome-Einstellungen steuern. Der Bericht von TechCrunch ergänzt, dass die Funktion auch eine Kartennummer vorschlagen könnte.
Autofill ist kein Agent, der sich als Sie anmeldet, und Sie entscheiden weiterhin selbst, was ausgefüllt wird. Wir würden nicht in Panik geraten. Aber es ist dieselbe Entwicklungsrichtung: immer mehr von Ihrem Postfach und Ihrer Geldbörse in Reichweite des Browsers. Deshalb lohnen sich zwei Minuten. Laut Googles Chrome-Hilfeseite richtet sich die Funktion an Nutzer von Gemini in Chrome in den USA, die mindestens 18 Jahre alt sind und Personal Intelligence aktiviert haben. Wenn Sie das nicht getan haben, ändert sich nichts. Wenn doch, öffnen Sie Chrome, gehen Sie zu Einstellungen, dann zu Autofill und Passwörter, wählen Sie „Erweitertes Autofill" und schalten Sie „Mit Gemini suchen und ausfüllen" aus. Beachten Sie dabei auch: Laut Google sind die Schalter zum Speichern und Ausfüllen von Passwörtern, Zahlungsdaten, Kontaktdaten, Ausweisdokumenten und Reisedaten standardmäßig aktiv und lassen sich einzeln abschalten.
Schauen Sie sich außerdem Ihren Passwortmanager und jeden KI-Browser an: Bietet er an, Logins für einen Agenten zu speichern und wiederzugeben? Wenn ein Tool ein gespeichertes Bank-Login hat, das Sie nicht nutzen, löschen Sie es. Unser Leitfaden zu KI-Betrug auf dem Smartphone behandelt die andere Hälfte, nämlich die Betrüger, die dasselbe Vertrauen ausnutzen, und Apps wie ScamAlert und StopScam prüfen verdächtige Nachrichten und Links.
Wenn Sie einem Agenten bereits Ihr Login gegeben haben
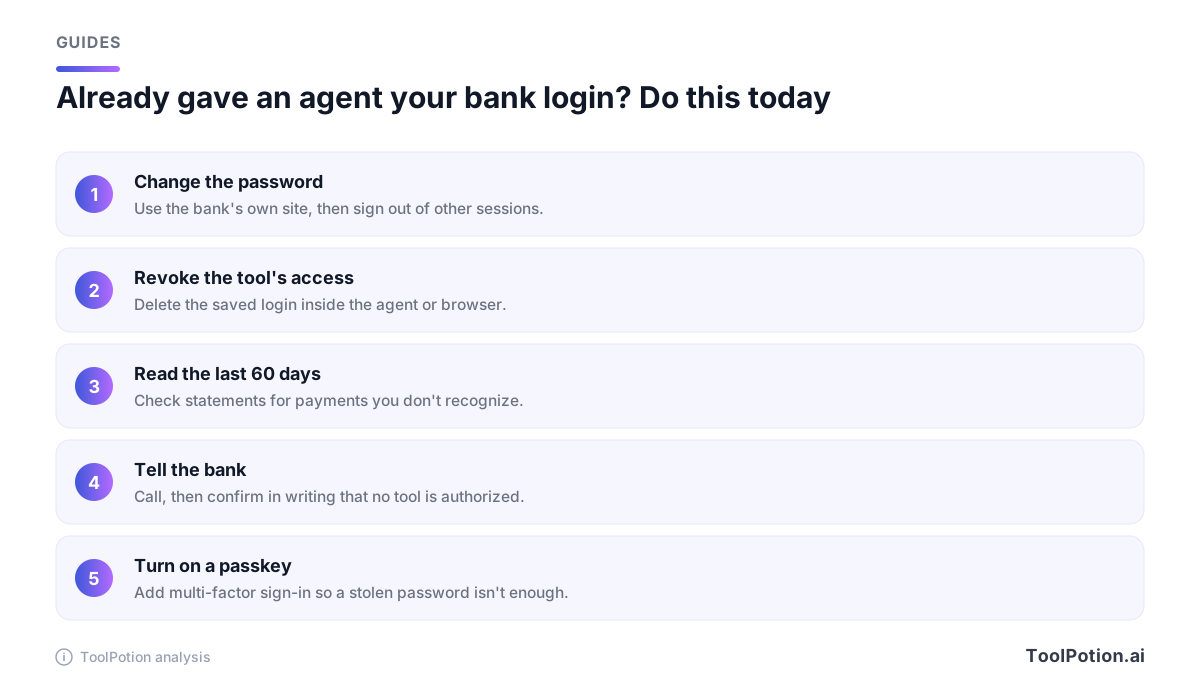
Sie sind nicht in Schwierigkeiten, aber behandeln Sie es wie ein geleaktes Passwort. Ändern Sie es auf der Website Ihrer Bank, melden Sie sich in allen anderen Sitzungen ab und löschen Sie das gespeicherte Login im Agenten oder Browser. Prüfen Sie dann die Aktivitäten der letzten zwei Monate. Wenn etwas auffällig aussieht, rufen Sie die Bank an. In jedem Fall sollten Sie ihr mitteilen, dass kein Tool berechtigt ist, Ihr Konto zu nutzen, erst telefonisch, dann schriftlich. Nach dem oben zitierten Wortlaut der Regulation E beendet diese Mitteilung Ihre Verantwortung für spätere Überweisungen. Richten Sie anschließend einen Passkey oder einen App-basierten zweiten Faktor ein.
Wenn Sie nicht einkaufen, sondern verkaufen, finden Sie die andere Seite dieses Themas in unserem Leitfaden zu agentischem Commerce für Händler. Ungeklärt ist, wer zahlt, wenn ein von der Bank zugelassener Agent eine Zahlung auslöst, die Sie nicht wollten. IBTimes berichtet unter Berufung auf The Paypers, dass die Bank of America den Agentenzugriff auf Privatkunden-Einlagen begrenzt, während sie Protokolle entwickelt, die das regeln sollen.
Häufig gestellte Fragen
Ist es jemals in Ordnung, einem KI-Agenten mein Banking-Passwort zu geben?
Wir würden es nicht tun. Die Bank of America bittet Kunden, es zu lassen, und sagt, sie seien für die Folgen verantwortlich, und Citi hat Reportern gesagt, dass Drittanbieter-Agenten sich nicht anmelden dürfen. Nutzen Sie stattdessen eine von der Bank zugelassene Nur-Lese-Verbindung oder den bankeigenen Assistenten. Dasselbe gilt für ChatGPT und Claude: Keines von beiden braucht Ihr Bankpasswort, um Ihnen beim Lesen eines Kontoauszugs zu helfen, den Sie einfügen.
Erstattet meine Bank Geld, das ein KI-Agent bewegt hat?
Das hängt von Ihrer Kontoart, den Bedingungen Ihrer Bank und davon ab, wie schnell Sie den Vorfall melden. Nach der Regulation E gilt eine Überweisung durch jemanden, dem Sie Zugang überlassen haben, erst dann als unautorisiert, wenn Sie der Bank sagen, dass sie stoppen soll. Ob ein KI-Agent darunter fällt, ist ungeklärt. Melden Sie schnell, erst telefonisch, dann schriftlich.
Lesen KI-Browser meinen Kontostand, nur weil sie geöffnet sind?
Ein Agent, der für Sie im Netz unterwegs ist, arbeitet in Ihrem eigenen Browser, ein angemeldeter Bank-Tab kann also in seiner Reichweite liegen. Schließen Sie ihn, bevor Sie eine Aufgabe übergeben, weisen Sie den Agenten an, Finanzseiten zu meiden, und prüfen Sie, worauf das Tool zugreifen darf.
Ist Chromes Gmail-Autofill dasselbe Risiko wie ein Agenten-Login?
Nein. Es schlägt Angaben vor, die Sie bestätigen können, und meldet sich nirgends an. Wenn Sie nicht möchten, dass Ihr Postfach Formulare befüllt, schalten Sie es in den Chrome-Einstellungen aus.