跳转到主要内容
ToolPotion
AI 顾问
提交(免费)

黑客的机器学习

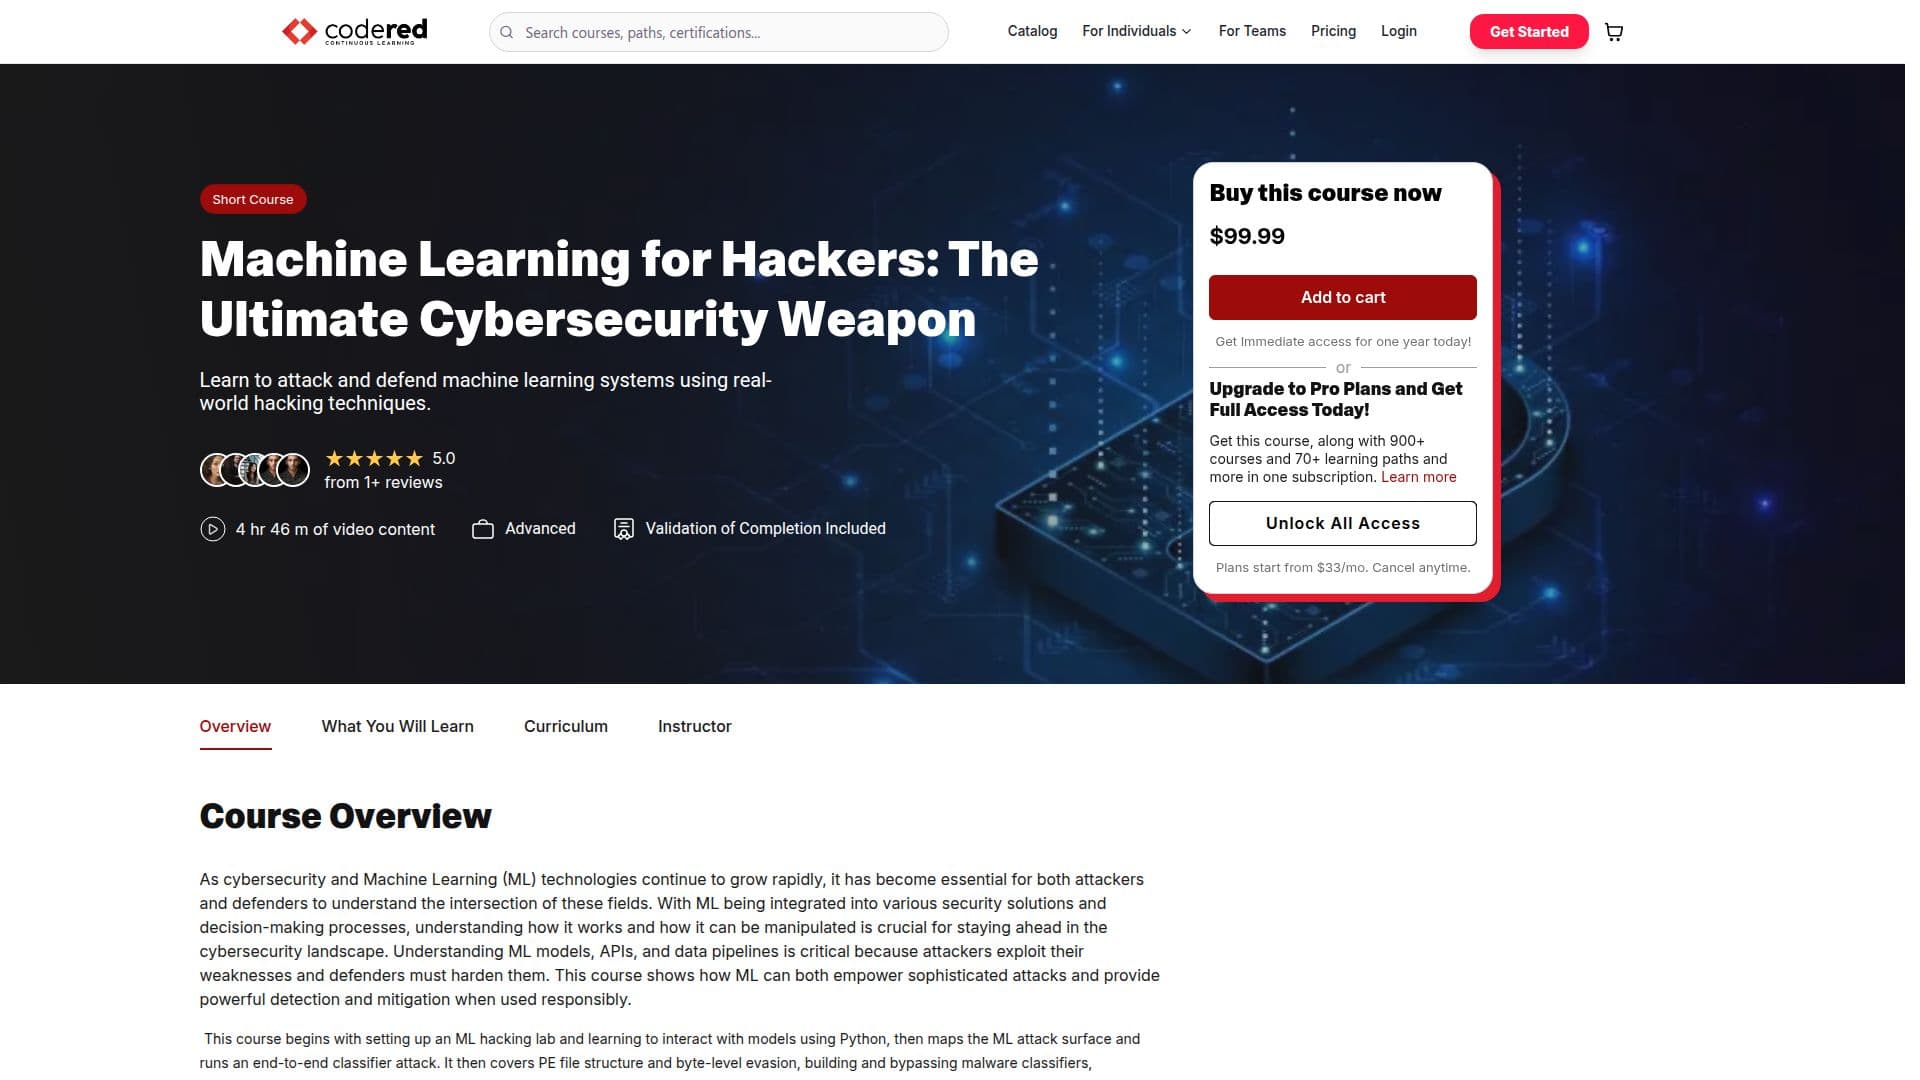
《黑客的机器学习》是一门全面的课程,教授如何使用真实的黑客技术攻击和防御机器学习系统。课程内容包括设置机器学习黑客实验室、与模型互动以及理解漏洞。

查看课程
分享
黑客的机器学习 截图
黑客的机器学习 截图

《黑客的机器学习》是一门旨在为网络安全专业人士提供攻击和防御机器学习系统所需技能的课程。随着机器学习技术成为安全解决方案的重要组成部分,理解其漏洞至关重要。课程从设置机器学习黑客实验室开始,学习如何使用Python与模型互动。参与者将绘制机器学习攻击面并进行端到端分类器攻击。课程内容涵盖PE文件结构和字节级规避、构建和绕过恶意软件分类器,以及使用语言模型自动化网络钓鱼和社会工程。还包括深度伪造的创建和检测、行为分析、对抗性机器学习技术、智能模糊测试以发现漏洞,以及模型窃取、污染、水印和后门。课程结束时,学习者将能够测试和保护机器学习系统,制作和检测对抗样本,并应用有效的模型防御策略。课程由Tshering Tobzang教授授课,他是一位在对抗性机器学习和自动化威胁检测方面具有专业知识的高级网络安全官员。这门课程非常适合希望扩展机器学习基础安全解决方案专业知识的网络安全专业人士。

  • 类别教育与研究
  • 定价模式订阅制

  • 设置机器学习黑客实验室

  • 使用Python与机器学习模型互动

  • 绘制机器学习攻击面

  • 进行端到端分类器攻击

  • 修改PE文件以规避检测

  • 使用语言模型自动化网络钓鱼

  • 执行对抗性机器学习技术

  • 探索模型窃取和后门攻击

  1. 设置:配置您的机器学习黑客实验室

  2. 互动:使用Python与机器学习模型互动

  3. 绘制:识别机器学习攻击面

  4. 进行:执行端到端分类器攻击

  5. 修改:更改PE文件以规避检测

  6. 自动化:使用语言模型进行网络钓鱼

  7. 执行:进行对抗性机器学习攻击

  8. 探索:调查模型窃取和后门

  • 机器学习系统安全
  • 对抗性攻击
  • 网络钓鱼自动化
  • 深度伪造检测
  • 模型窃取预防

黑客的机器学习 评价

加载中...

与 黑客的机器学习 类似

Springboard的机器学习与人工智能训练营是一个为期6个月的在线项目,旨在教授学生机器学习、深度学习和人工智能。通过一对一的指导,学生构建和部署真实的人工智能系统,掌握回归、异常检测等技能。毕业生获得证书和职业支持。

教育与研究
查看工具

Springboard的机器学习与人工智能训练营是一个为期6个月的在线项目,旨在教授学生机器学习、深度学习和人工智能。通过一对一的指导,学生构建和部署真实的人工智能系统,掌握回归、异常检测等技能。毕业生获得证书和职业支持。

教育与研究
查看 AI 学习 Top 100

对抗鲁棒性工具箱是一个旨在增强机器学习模型安全性的Python库。它提供了评估、保护和验证模型抵御对抗威胁的工具,支持多种框架和数据类型。

AI 网络安全工具

AI 框架 排名第 34 位

查看工具

旨在增强机器学习模型安全性的Python库。它提供了评估、保护和验证模型抵御对抗威胁的工具,支持多种框架和数据类型。对抗鲁棒性工具箱是一个旨在增强机器学习模型安全性的Python库。它提供了评估、保护和验证模型抵御对抗威胁的工具,支持多种框架和数据类型。

AI 网络安全工具
AI 框架 排名第 34 位

AgentDojo

AI 框架

AgentDojo 是一个动态环境,旨在评估 LLM 代理的提示注入攻击和防御。由苏黎世联邦理工学院和 Invariant Labs 的研究人员开发,它提供了基准测试和创建新攻击和防御模型的工具,帮助研究 AI 漏洞。

AI 网络安全工具
查看工具

AI 框架

动态环境,旨在评估 LLM 代理的提示注入攻击和防御。由苏黎世联邦理工学院和 Invariant Labs 的研究人员开发,它提供了基准测试和创建新攻击和防御模型的工具,帮助研究 AI 漏洞。AgentDojo 是一个动态环境,旨在评估 LLM 代理的提示注入攻击和防御。由苏黎世联邦理工学院和 Invariant Labs 的研究人员开发,它提供了基准测试和创建新攻击和防御模型的工具,帮助研究 AI 漏洞。

AI 网络安全工具
查看 AI 框架 Top 50

Giskard

AI 应用

Giskard是一个专注于持续红队测试和大型语言模型(LLM)安全的AI安全平台。它通过自动化测试和评估帮助检测漏洞、预防幻觉并保护AI系统。

AI 网络安全工具

监控AI模型 排名第 94 位

查看工具

AI 应用

专注于持续红队测试和大型语言模型(LLM)安全的AI安全平台。它通过自动化测试和评估帮助检测漏洞、预防幻觉并保护AI系统。Giskard是一个专注于持续红队测试和大型语言模型(LLM)安全的AI安全平台。它通过自动化测试和评估帮助检测漏洞、预防幻觉并保护AI系统。

AI 网络安全工具
监控AI模型 排名第 94 位

Modelscan是一个专注于防止模型序列化攻击的GitHub项目。它为开发者提供工具和资源,以保护他们的机器学习模型免受序列化过程中的潜在漏洞。

AI 网络安全工具
查看工具

专注于防止模型序列化攻击的GitHub项目。它为开发者提供工具和资源,以保护他们的机器学习模型免受序列化过程中的潜在漏洞。Modelscan是一个专注于防止模型序列化攻击的GitHub项目。它为开发者提供工具和资源,以保护他们的机器学习模型免受序列化过程中的潜在漏洞。

AI 网络安全工具
查看 AI GitHub 仓库 Top 250

garak是一个开源的LLM漏洞扫描器,旨在评估大型语言模型的安全性。它提供了众多插件和数千个提示,以测试模型安全性,得到了NVIDIA和社区的支持。

AI 网络安全工具

AI 框架 排名第 27 位

查看工具

开源的LLM漏洞扫描器,旨在评估大型语言模型的安全性。它提供了众多插件和数千个提示,以测试模型安全性,得到了NVIDIA和社区的支持。garak是一个开源的LLM漏洞扫描器,旨在评估大型语言模型的安全性。它提供了众多插件和数千个提示,以测试模型安全性,得到了NVIDIA和社区的支持。

AI 网络安全工具
AI 框架 排名第 27 位

Adversa AI

AI 应用

Adversa AI 提供一个自主平台,用于持续的 AI 红队演练,专门针对 AI 代理、LLM 和 GenAI 应用。它识别并修复安全漏洞,确保 AI 系统能够大规模部署而不会引入不当风险。该服务映射到 OWASP 和 NIST 标准,为定制 AI 解决方案提供量身定制的安全保障。

AI 网络安全工具金融与银行

监控AI模型 排名第 119 位

查看工具

AI 应用

提供一个自主平台,用于持续的 AI 红队演练,专门针对 AI 代理、LLM 和 GenAI 应用。它识别并修复安全漏洞,确保 AI 系统能够大规模部署而不会引入不当风险。该服务映射到 OWASP 和 NIST 标准,为定制 AI 解决方案提供量身定制的安全保障。Adversa AI 提供一个自主平台,用于持续的 AI 红队演练,专门针对 AI 代理、LLM 和 GenAI 应用。它识别并修复安全漏洞,确保 AI 系统能够大规模部署而不会引入不当风险。该服务映射到 OWASP 和 NIST 标准,为定制 AI 解决方案提供量身定制的安全保障。

AI 网络安全工具金融与银行
监控AI模型 排名第 119 位

SkillSpector 是一款针对 AI 代理技能的安全扫描器,旨在检测漏洞、恶意模式和安全风险。它专注于 Claude Code、Codex 和 MCP 技能中的提示注入、数据外泄和供应链风险,在安装之前进行检查。

AI 网络安全工具
查看工具

针对 AI 代理技能的安全扫描器,旨在检测漏洞、恶意模式和安全风险。它专注于 Claude Code、Codex 和 MCP 技能中的提示注入、数据外泄和供应链风险,在安装之前进行检查。SkillSpector 是一款针对 AI 代理技能的安全扫描器,旨在检测漏洞、恶意模式和安全风险。它专注于 Claude Code、Codex 和 MCP 技能中的提示注入、数据外泄和供应链风险,在安装之前进行检查。

AI 网络安全工具
查看 AI GitHub 仓库 Top 250
1/8