描述
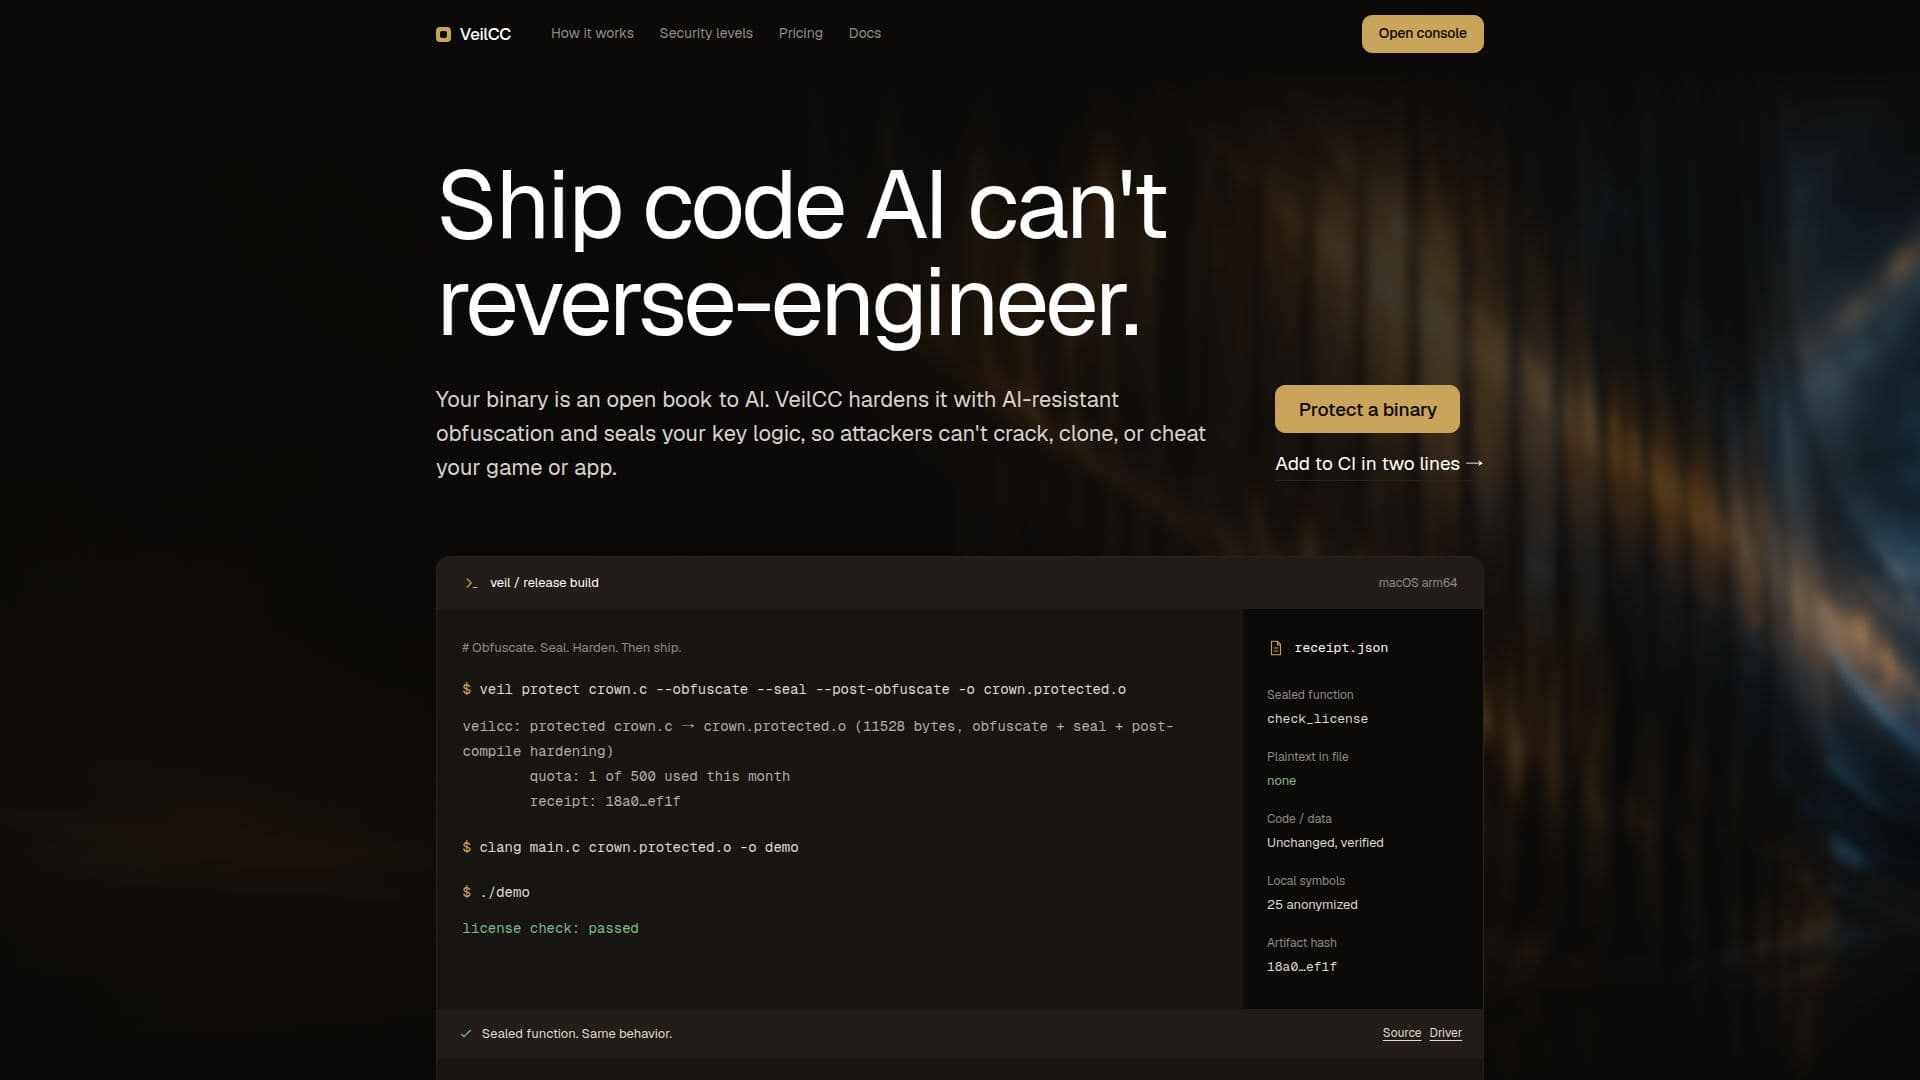
VeilCC 提供先进的软件保护,旨在应对 AI 驱动的逆向工程和传统攻击方法。该平台解决了二进制文件的脆弱性,这些文件可以被 AI 代理轻易分析,从而暴露关键逻辑,如许可证检查、作弊检测程序或定价模型。VeilCC 采用多层次的方法,结合混淆和逻辑封装来增强应用程序和游戏的安全性。
阅读更多
VeilCC 保护的核心在于其封装机制。封装不仅仅是重新排列代码,而是将指定的 "皇冠明珠" 函数从已发布的二进制文件中移除,以密文形式存储。这些函数仅在被调用的瞬间以明文形式解密并执行,随后立即从内存中清除。这使得静态分析、沙箱测试和设备外转储无效,因为关键逻辑在静态文件中根本不存在。
用户可以将 VeilCC 集成到其构建管道中,或使用拖放控制台。该过程涉及标记特定函数以进行保护,可以在源代码中完成或通过构建时命名符号。VeilCC 支持多种保护级别,包括模块级混淆和特定函数封装。为了增强安全性,可以使用设备绑定密钥,确保复制的二进制文件无法在另一台机器上解密其封装的函数,有效防止重新分发和模拟服务器。
VeilCC 旨在与语言无关,支持通过 LLVM 编译的任何语言,包括 macOS、Linux 和 Windows 上的 C、C++、Rust 和 Swift。它提供免费层以尝试个人二进制文件的混淆和封装,付费计划提供更多受保护的构建、移动目标种子和高级功能,如托管保护 API 和 GitHub Actions。企业解决方案包括设备绑定封装密钥、本地保护 API 和许可证/激活 API,满足金融科技、固件和游戏等行业的需求。VeilCC 强调可测量的安全性,提供详细的构建收据,列出应用的保护层和工件哈希。
- 类别AI 网络安全工具
- 定价模式免费增值
- 部署云端、本地部署
- 平台macOS, Linux, Windows
VeilCC的核心功能
抗 AI 混淆:通过混合布尔算术和不透明谓词/蜜罐诱饵误导 AI 反编译器。
逻辑封装:将关键函数从二进制文件中移除,以密文形式发布。
运行时解密与清除:函数仅在调用时解密到 W^X 页面,然后立即清除。
设备绑定密钥:将解密密钥链接到设备的安全区/TPM,防止复制的二进制文件运行。
移动目标种子:为每个构建生成新的保护种子,增加攻击难度。
构建收据:提供可验证的封装函数、保护层和工件哈希的记录。
CLI 集成:通过单个命令保护任何对象,集成到现有链接步骤中。
管道集成:在构建管道中添加两行代码,以便使用新种子进行服务器端保护。
拖放控制台:允许用户扫描和保护二进制文件,无需安装。
语言无关:与任何通过 LLVM 编译的语言兼容(C、C++、Rust、Swift 已验证)。
编译后加固:剥离调试元数据并随机化私有名称,以消除分析提示。
反调试检查:将调试器存在检查折叠到密钥中,导致被追踪时解密为垃圾数据。
可配置保护级别:堆叠混淆和封装,支持嵌入式或设备绑定密钥。
热路径拒绝:自动防止对性能关键函数进行封装,以保持帧预算。
本地部署:企业选项,可在私有网络中运行保护 API。
如何使用 VeilCC?
正常构建:像往常一样编译您的应用程序或游戏。
标记皇冠明珠函数:识别关键函数(例如,许可证检查、反作弊)并在源代码中或通过符号列表标记它们以进行保护。
设置保护级别:选择模块级混淆、函数封装或两者,并选择密钥嵌入或设备绑定密钥。
集成 VeilCC:使用拖放控制台、CLI,或在 CI/CD 管道中添加两行代码。
生成受保护的构建:VeilCC 在服务器端处理您的编译对象,返回一个加固的二进制文件。
发布受保护的代码:以抗 AI 的混淆和封装逻辑部署您的应用程序。
VeilCC的使用案例
- 保护许可证检查
- 增强反作弊系统
- 保护专有内核
- 数字版权管理 (DRM)
- 防止软件克隆
- 保护定价模型
- 固件安全
- 金融科技应用安全
- 认证例程