跳转到主要内容
ToolPotion
AI 顾问
提交(免费)

Binarly

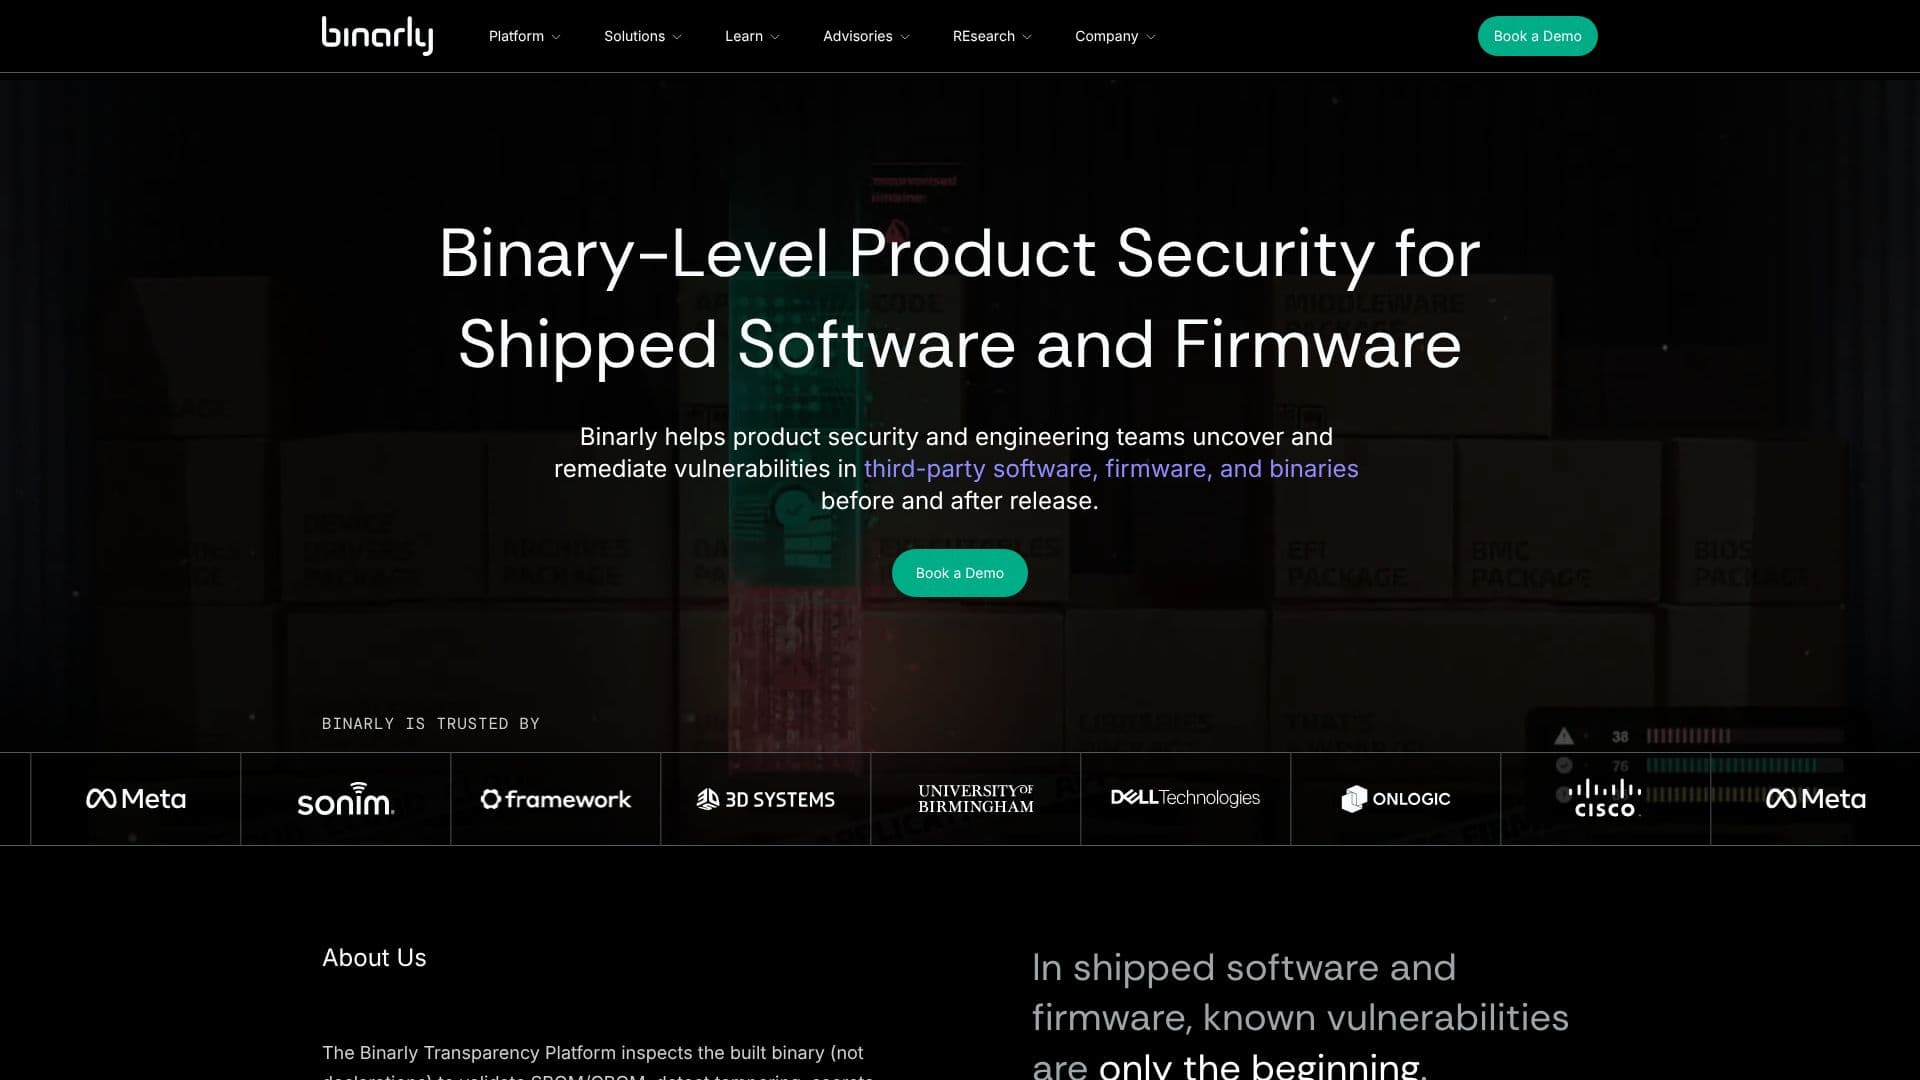
Binarly 提供针对已发布软件和固件的二进制级别产品安全。其透明度平台可检查已构建的二进制文件,以验证 SBOM/CBOM、检测篡改和恶意代码、优先处理可利用的漏洞、强制执行 CI/CD 门禁,并加速产品安全团队的后量子密码学准备。

访问URL
分享
Binarly 截图
Binarly 截图

Binarly 提供强大的解决方案,可在二进制级别确保已发布软件和固件的安全性。Binarly 透明度平台专为产品安全和工程团队设计,提供对已构建二进制文件的深度检查,而非仅仅是声明。这使得软件物料清单 (SBOM) 和网络物料清单 (CBOM) 能够得到全面验证,确保其准确性和完整性。

阅读更多

该平台在检测二进制文件中的隐藏威胁方面表现出色,包括篡改、嵌入式敏感信息和恶意代码。通过分析实际编译的代码,Binarly 可以识别传统扫描方法可能遗漏的漏洞。一项关键能力是利用可达性分析和实时利用信号来优先处理可利用的漏洞,从而专注于最关键的风险。

Binarly 使组织能够在整个开发生命周期中强制执行严格的安全标准。该平台可以强制执行 CI/CD 发布门禁,确保只有安全的代码才能通过管道。此外,它还有助于加速后量子密码学 (PQC) 的准备工作,这是对安全基础设施进行未来规划的关键问题。这种全面的方法有助于公司以更高的可验证安全性发布和购买软件。

对于产品安全团队,Binarly 提供买家级别的第三方控制。它能够对供应商在接收时提交的交付物进行评分,验证 SBOM,并在库存中进行全局搜索,以快速识别潜在的暴露风险。在当今互联的数字环境中,这种对供应链安全的主动姿态至关重要。该平台通过全面的分析、自动化和持续监控,在软件供应链的每个阶段促进风险管理。

最终,Binarly 旨在提供一条可衡量的路径,以增强产品安全性和后量子准备能力。通过提供对二进制组成和潜在漏洞的详细洞察,它帮助组织有效地管理风险,并防止整个固件和软件生态系统中的攻击。该平台通过识别和帮助修复所有层面的问题来支持漏洞管理。

  • 类别AI 网络安全工具
  • 定价模式联系获取详情
  • 部署云端
  • 平台网页版

  • 检查已构建的二进制文件以确保产品安全

  • 验证 SBOM 和 CBOM

  • 检测篡改、敏感信息和恶意代码

  • 通过可达性和实时利用信号优先处理可利用的漏洞

  • 强制执行 CI/CD 发布门禁

  • 加速后量子密码学 (PQC) 准备

  • 对接收的供应商交付物进行评分

  • 在库存中进行全局搜索以查找暴露风险

  • 在整个软件供应链中提供持续监控

  • 支持跨固件和软件生态系统的漏洞管理

  • 提供二进制补丁验证

  • 引入 Binarly 风险评分 (BRS) 以优先处理漏洞

  • 通过 VulHunt 与 LLM 集成以进行代理漏洞研究

  1. 配置:将 Binarly 透明度平台集成到您的 CI/CD 管道中。

  2. 检查:平台自动检查已构建的二进制文件以进行安全验证。

  3. 验证:验证 SBOM/CBOM 的准确性并检测嵌入式威胁。

  4. 优先处理:使用可达性和利用信号来专注于关键漏洞。

  5. 强制执行:实施发布门禁以确保安全的代码部署。

  6. 监控:持续跟踪软件供应链中的风险。

  7. 优化:加速 PQC 准备并提高整体产品安全态势。

  • 二进制安全分析
  • SBOM/CBOM 验证
  • 威胁检测
  • 漏洞优先级排序
  • CI/CD 安全强制执行
  • 供应链风险管理
  • 后量子准备
  • 供应商安全评估
  • 代理漏洞研究

Binarly 评价

加载中...

与 Binarly 类似的热门AI工具

Qwiet AI by Harness 提供由 AI 驱动的代码分析,以保护应用程序。它提供自然语言洞察和上下文感知发现,旨在通过更快的扫描和减少误报来赋能开发人员并保护软件供应链。

AI 网络安全工具

AI 网络安全工具 排名第 152 位

查看工具

提供由 AI 驱动的代码分析,以保护应用程序。它提供自然语言洞察和上下文感知发现,旨在通过更快的扫描和减少误报来赋能开发人员并保护软件供应链。Qwiet AI by Harness 提供由 AI 驱动的代码分析,以保护应用程序。它提供自然语言洞察和上下文感知发现,旨在通过更快的扫描和减少误报来赋能开发人员并保护软件供应链。

AI 网络安全工具
AI 网络安全工具 排名第 152 位

Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具

监控AI模型 排名第 63 位

查看工具

提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具
监控AI模型 排名第 63 位

Aptori 是一个原生 AI 应用安全平台,可持续验证运行时行为,证明可利用性,并优先处理真实风险。它加速修复,验证关闭,并为受监管的企业提供受管证据,确保在 AI 时代实现安全设计软件。

AI 网络安全工具

首席技术官 排名第 66 位

查看工具

原生 AI 应用安全平台,可持续验证运行时行为,证明可利用性,并优先处理真实风险。它加速修复,验证关闭,并为受监管的企业提供受管证据,确保在 AI 时代实现安全设计软件。Aptori 是一个原生 AI 应用安全平台,可持续验证运行时行为,证明可利用性,并优先处理真实风险。它加速修复,验证关闭,并为受监管的企业提供受管证据,确保在 AI 时代实现安全设计软件。

AI 网络安全工具
首席技术官 排名第 66 位

黑鸭为 AI 生成的代码提供全面的安全性,检测漏洞和虚构的依赖关系。通过在软件开发生命周期中嵌入 AI,确保完整的应用安全覆盖,提供对依赖关系和容器的全面可见性。

AI 网络安全工具
查看工具

黑鸭为 AI 生成的代码提供全面的安全性,检测漏洞和虚构的依赖关系。通过在软件开发生命周期中嵌入 AI,确保完整的应用安全覆盖,提供对依赖关系和容器的全面可见性。

AI 网络安全工具
查看 AI 应用 Top 250

Checkmarx One是一个由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。

AI 网络安全工具

DevOps工程师 排名第 45 位

查看工具

由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。Checkmarx One是一个由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。

AI 网络安全工具
DevOps工程师 排名第 45 位

Levo.ai 提供一个综合的安全平台,结合了 API 和 AI 安全。它提供实时可见性、威胁检测和自适应控制,以保护 AI 代理和 API,确保企业安全采用和合规。

AI 网络安全工具零售与消费品

监控AI模型 排名第 137 位

查看工具

提供一个综合的安全平台,结合了 API 和 AI 安全。它提供实时可见性、威胁检测和自适应控制,以保护 AI 代理和 API,确保企业安全采用和合规。Levo.ai 提供一个综合的安全平台,结合了 API 和 AI 安全。它提供实时可见性、威胁检测和自适应控制,以保护 AI 代理和 API,确保企业安全采用和合规。

AI 网络安全工具零售与消费品
监控AI模型 排名第 137 位

Trace-AI

AI 应用

Zerberus推出的开源软件供应链安全工具,从您的GitHub或GitLab仓库生成实时SBOM,增加对漏洞的利用意识评分、许可证合规性和供应商可见性,并提供审计准备导出。

AI 网络安全工具

AI 网络安全工具 排名第 200 位

查看工具

AI 应用

Zerberus推出的开源软件供应链安全工具,从您的GitHub或GitLab仓库生成实时SBOM,增加对漏洞的利用意识评分、许可证合规性和供应商可见性,并提供审计准备导出。

AI 网络安全工具
AI 网络安全工具 排名第 200 位

Snyk AI安全架构是一个独立的验证工具,确保AI生成的代码、代理和应用程序是可信的。它通过验证和管理AI开发过程,帮助组织安全地进行创新。

AI 网络安全工具

AI 代码审查与测试 排名第 5 位

查看工具
1/8