描述
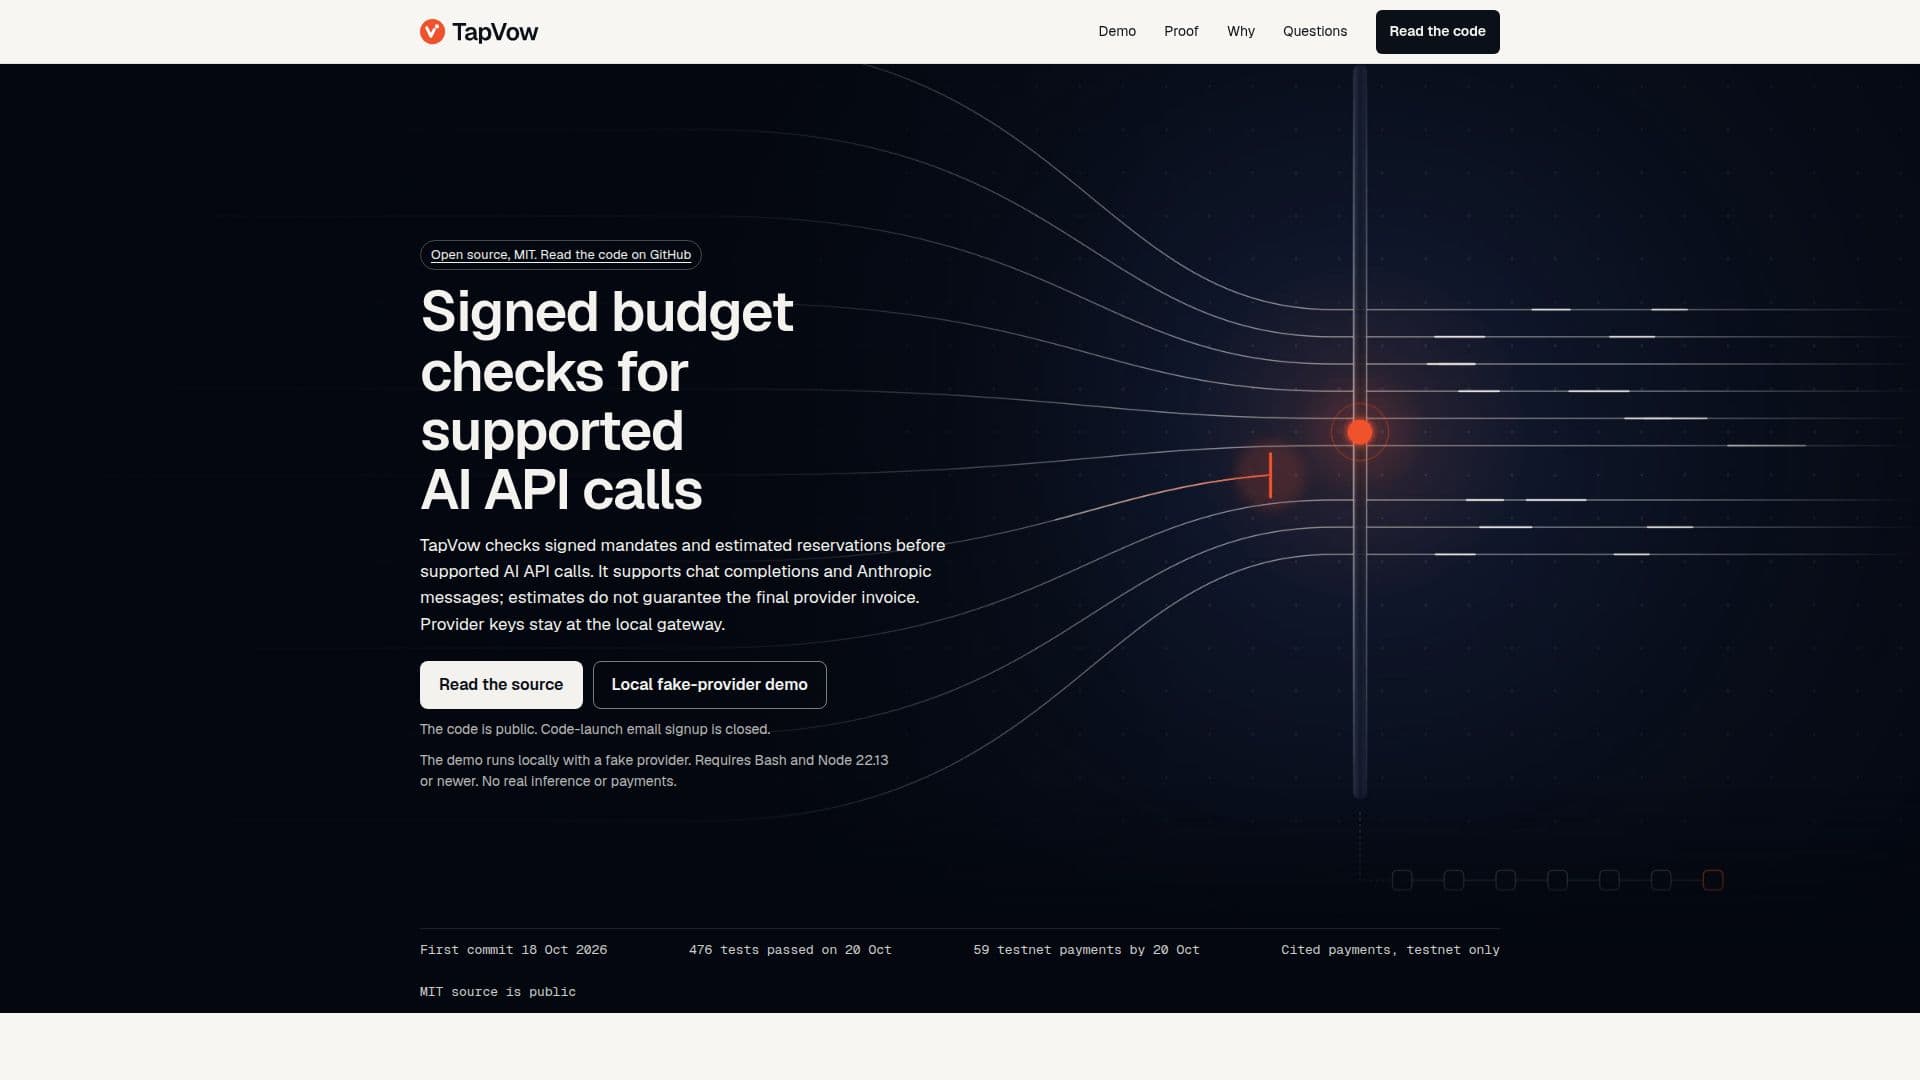
TapVow 作为一个本地网关,为支持的 AI API 调用提供签署的预算检查。其主要目的是帮助用户通过在进行任何 API 调用之前验证签署的授权书和估算的预订来管理和控制他们在 AI 服务上的支出。这确保了调用遵循预定义的预算和权限,防止意外费用。
阅读更多
该系统通过将提供者密钥保留在本地网关内来增强安全性和对 API 访问的控制。它支持特定的 AI API 格式,包括 OpenAI 聊天完成和 Anthropic 消息,例如带有 API 密钥计费的 Claude Code 和 OpenCode。然而,它不支持 Responses API/Codex 或 Claude Pro/Max 订阅流量。
TapVow 生成可验证的签署收据包,这对于完整性验证和审计至关重要。该平台允许配置包括预算、每次调用限制、允许的收款人和到期日期的签署授权书。支持的客户端可以使用虚拟密钥指向网关,网关随后根据估算的预订执行入场检查。如果调用超过设定的限制,网关可以返回 HTTP 402 错误,阻止请求。
该工具还提供 `tapvow verify` 功能,使用固定密钥检查收据包的签名、链、头和总计,确保交易的真实性和完整性。虽然估算的预订是核心功能,但需要注意的是,它们并不保证最终的提供者发票。该项目在 MIT 许可证下开源,其代码在 GitHub 上公开可用。原型是一个本地网关,操作员负责提供提供者凭证和任何钱包资金。测试网支付已被演示,但这些并不建立生产支付使用或保管服务。
- 类别AI DevOps 与云工具
- 定价模式开源
- 部署Local Gateway
- 平台网页版
TapVow的核心功能
本地网关用于 AI API 调用
签署的预算授权书检查
估算的预订验证
支持客户端的虚拟密钥
可验证的签署收据包
提供者密钥保持本地
支持 OpenAI 聊天完成
支持 Anthropic 消息(Claude Code,OpenCode)
阻止提示注入支付
账本条目的完整性验证
开源(MIT 许可证)
带假提供者的本地演示
可配置的每次调用限制
超限调用的拒绝日志记录
通过密钥签署的预算编辑
如何使用 TapVow?
配置授权书:设置带有预算、每次调用限制、允许的收款人和到期日期的签署授权书。
将客户端指向网关:配置支持的 AI API 客户端(例如,Claude Code,OpenCode)以使用 TapVow 的虚拟密钥。
发起 API 调用:通过 TapVow 网关进行 AI API 调用。
网关检查:TapVow 在允许调用之前检查估算的预订和签署的授权书。
接收验证:获取可验证的签署收据包以进行完整性验证。
验证收据:使用 `tapvow verify` 和固定密钥检查收据包的签名和总计。
TapVow的使用案例
- AI API 成本控制
- 安全的 AI API 访问
- 可验证的 AI 使用审计
- 防止提示注入
- 多代理预算管理
- 开发者测试 AI 集成