描述
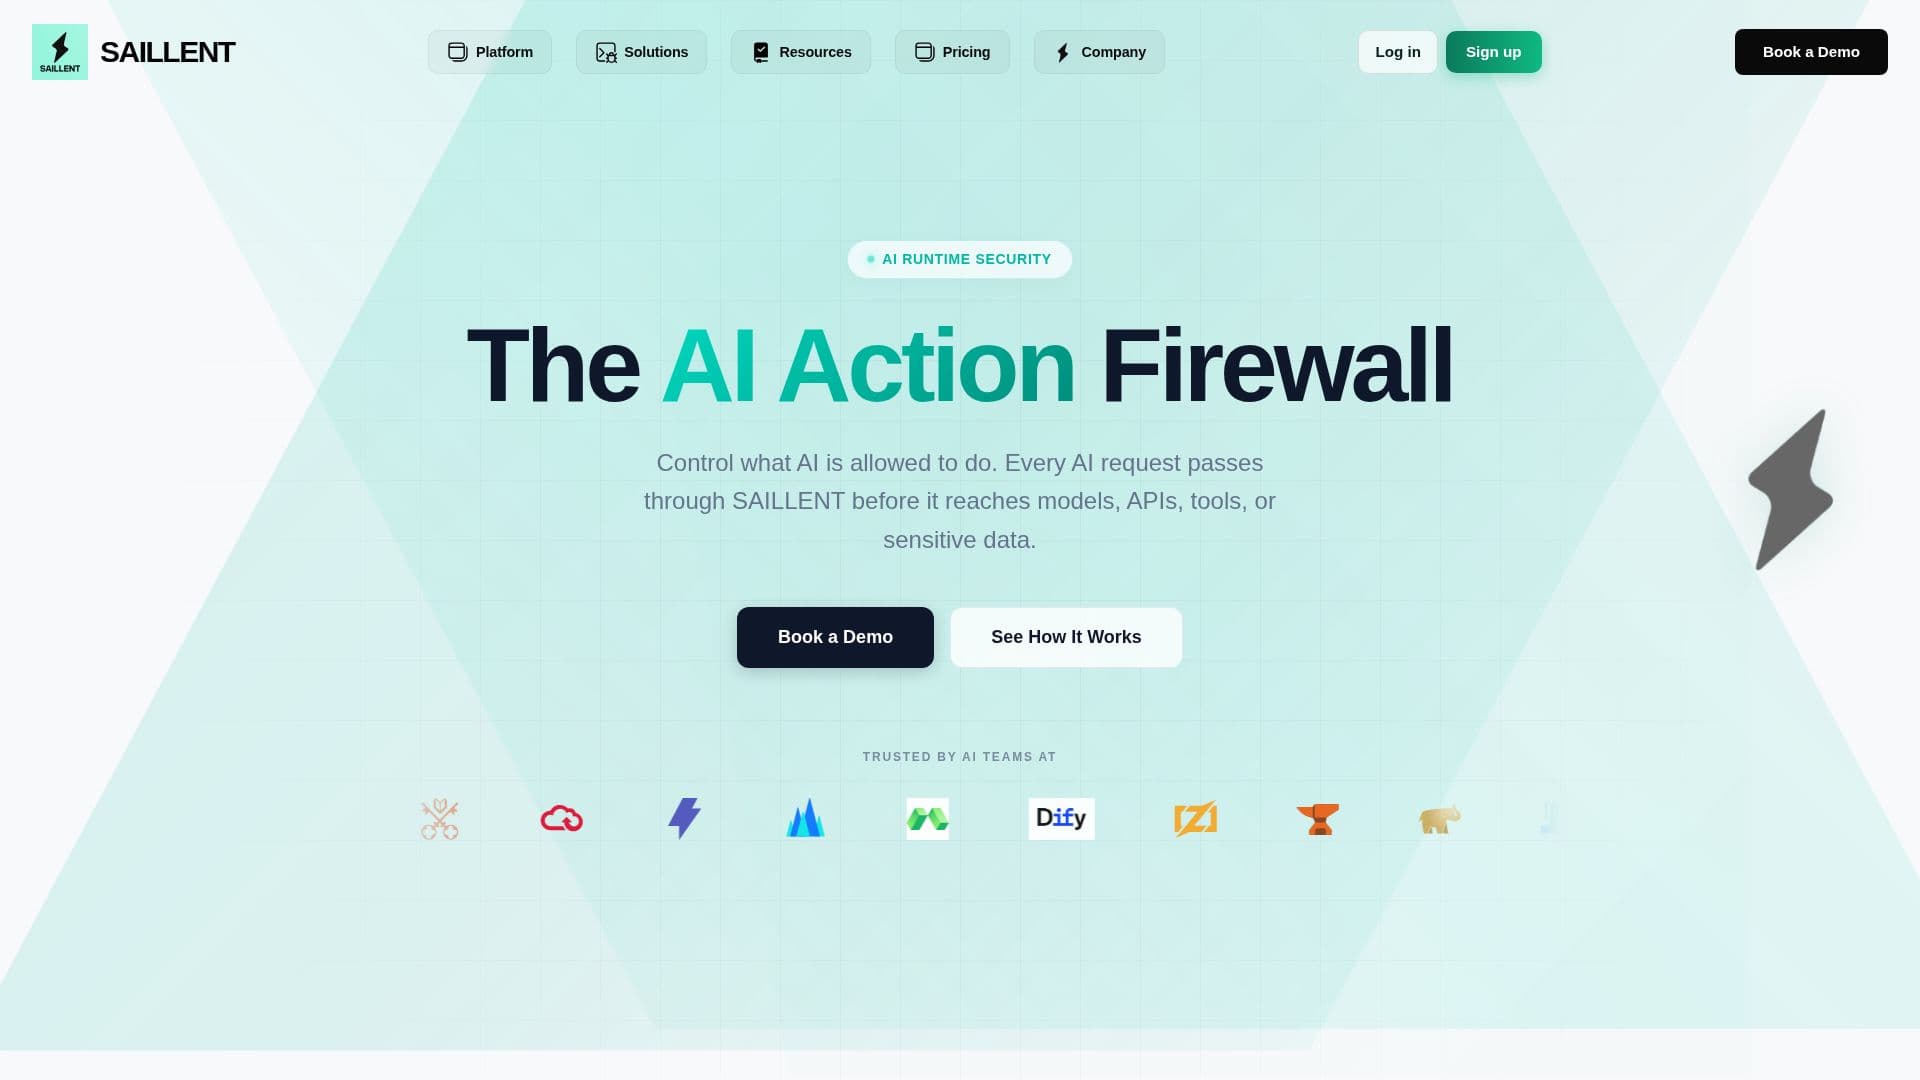
SAILLENT 是一个企业级 AI 行动防火墙,旨在为自主 AI 代理、大型语言模型 (LLM) 和模型上下文协议 (MCP) 集成提供运行时安全和政策执行。它提供实时安全、审计和治理能力,确保遵守 SR 11-7 和 OSFI E-23 等监管框架,而不妨碍创新。
阅读更多
SAILLENT 的 AI 行动防火墙的核心功能是在 AI 生成的行动执行之前,对其进行评估,以确保其符合工具、API、数据或基础设施的要求。这在自主 AI 代理与其控制的系统之间创建了一个执行边界,应用确定性政策以在运行时允许或阻止行动。与传统的 LLM 防护措施不同,SAILLENT 在执行层面操作,拦截并阻止未经授权的工具调用和 API 行动,确保这些行动不会影响外部系统,从而提供确定性的政策即代码执行。
该平台解决了 AI 环境中的关键安全问题,包括大规模数据泄露、危险工具执行、提示注入攻击以及对 AI 操作缺乏可见性。SAILLENT 通过提示注入保护、个人身份信息 (PII) 保护、强大的工具执行、强大的政策引擎和全面的审计跟踪等功能来保护 AI 系统。它旨在生成受监管团队在美国、加拿大和欧洲所需的加密、可导出证据。
SAILLENT 提供多种定价计划,基于保护的容量而非用户数量,包括执行、零信任、治理和企业级别。这些计划在每月保护的行动数量(从 100 万到自定义)、保护节点(最多 10 个到自定义)、审计跟踪保留、部署选项和支持级别上有所不同。例如,企业计划起价为每年 150,000 加元以上,提供自定义容量、VPC/本地部署、自定义服务水平协议和专门的安全工程。所有订阅均为年度订阅,并自动续订,除非另有说明,定价以加元 (CAD) 计算。SAILLENT 不会收取意外的超额费用,并提供 14 天的退款保证。
SAILLENT 与 AI 堆栈的各个组件集成,包括模型上下文协议 (MCP)、HTTP/JSON 执行接口、OpenAI 格式模型路由、Anthropic 格式模型路由以及 LangChain 和 CrewAI 等代理框架。它充当执行层,补充现有的身份和访问管理 (IAM) 系统及 API 网关,而不是替代它们。运行时可以在自托管、客户 VPC 或本地环境中部署,为数据驻留和安全要求提供灵活性。SAILLENT 的架构确保模型与其提供者保持一致,身份控制通过现有系统进行管理,而其政策定义了允许的行动,执行取决于配置的规则和覆盖的请求。
- 类别AI 网络安全工具
- 定价模式年度订阅
- 部署Self-hosted, VPC, On-prem
- 平台网页版
SAILLENT的核心功能
企业级 AI 行动防火墙
运行时安全和政策执行
实时审计和治理
SR 11-7 和 OSFI E-23 合规
确定性政策执行
提示注入保护
个人身份信息保护和编辑
工具执行
带有 GitOps 工作流的政策引擎
全面的审计跟踪
基于容量的定价
自托管和 VPC/本地部署选项
与 MCP、OpenAI、Anthropic、LangChain、CrewAI 的集成
SIEM 导出
单点登录 / 基于角色的访问控制
如何使用 SAILLENT?
连接:配置受支持的应用程序、提供者或工具接口,以通过 SAILLENT 运行时路由请求。
检查:运行时处理请求信息,并根据适用的政策进行评估。
执行:SAILLENT 根据配置的政策和运行时行为返回允许或拒绝的决策。
记录:运行时记录政策决策和相关的审计信息,以便调查和审查。
管理政策:使用结构化 YAML 定义和管理安全政策,支持 GitOps 导向的工作流。
监控使用情况:在 SAILLENT 管理仪表板中跟踪受保护的行动和节点,以管理容量。
审查合规性:利用可导出的证据和报告来满足 SR 11-7 和 OSFI E-23 等监管框架的要求。
SAILLENT的使用案例
- 保护 AI 代理行动
- 防止数据泄露
- 减轻提示注入
- 确保合规性
- 治理 LLM 集成
- 审计 AI 操作
- 控制工具执行
- 集中管理 AI 政策