描述
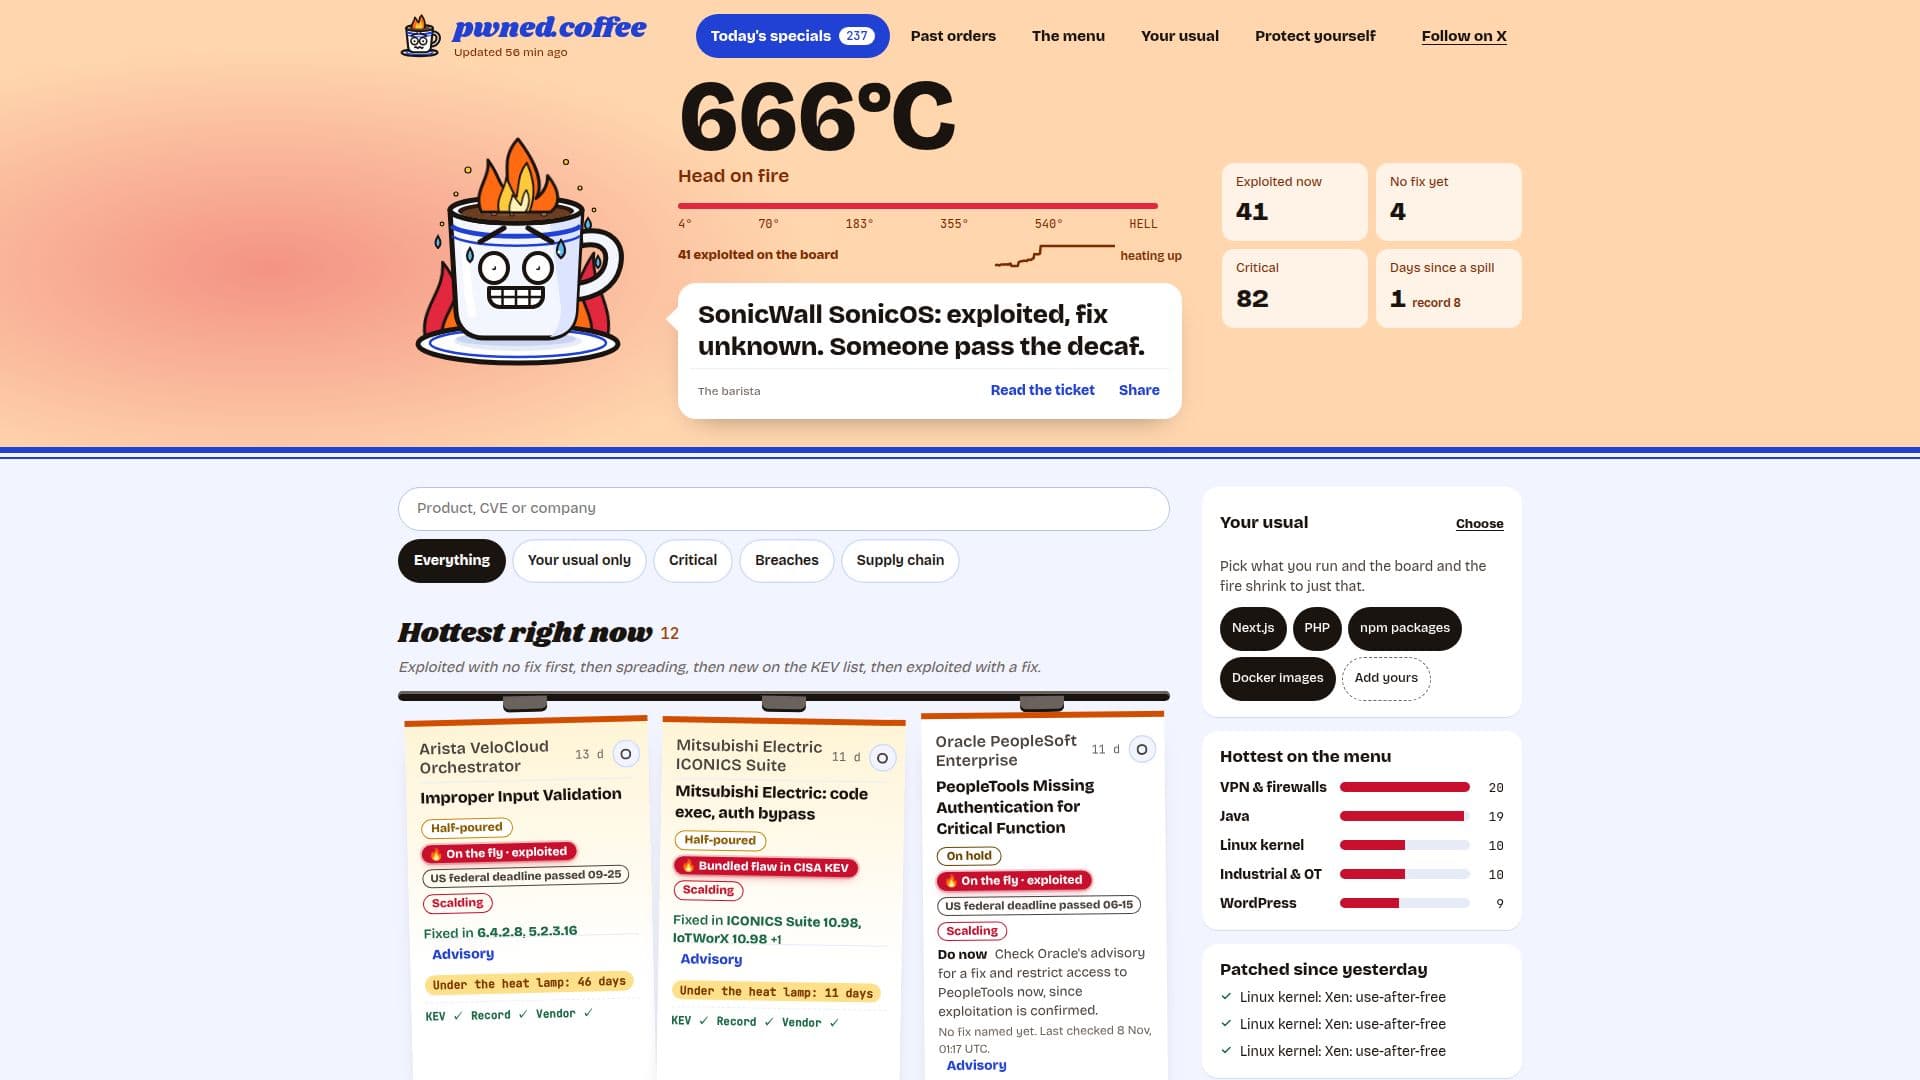
pwned.coffee 是一个综合平台,旨在让用户了解实时的安全事件、漏洞和数据泄露。该服务每小时更新,从广泛的来源汇总信息,包括 CISA 已知被利用漏洞(KEV)目录、关键的 GitHub 安全通知、CVE 记录、供应商通知,以及来自新闻机构、研究团队和供应商的 29 个新闻源。
阅读更多
该平台的核心功能是跟踪安全事件的发生,详细说明受影响的系统、是否有修复可用、哪些版本解决了问题以及新闻的来源。使用语言模型将相关报告归类为单一事件并生成简明摘要。版本和 CVE 编号仅在来源明确说明时显示。
pwned.coffee 根据与工单相关的最严重 CVE 的 CVSS 分数来分配严重性,优先考虑 NVD 的分数,然后是 CVE 记录(供应商或 CISA)。如果没有可用的 CVSS,它会使用 GitHub 的评分或来自供应商通知的手动评估分数。每个工单清楚地指明其来源,以确保透明度。
一旦通过官方公司声明、文件、通知、第一手研究、CVE 或两个独立媒体确认,新闻故事将被添加到板上。该平台区分漏洞的严重性和利用状态,列出既有无已知攻击的关键漏洞,也有利用状态较低的漏洞。事件在“今日特价”板上保持活跃,若在安静的一周内完全修复,则转移到“过去订单”,如果仍在等待完整修复,则可保留长达一个月。
除了仪表板,pwned.coffee 还提供多种数据访问选项,包括 JSON 源(`incidents.json`、`changes.json`)、RSS 源和 `llms.txt` 文件,可以按特定技术栈(例如 `nextjs`、`php`、`npm`)进行过滤。提供 Slack 和 Make 的集成,以及用于代理的 MCP 服务器和用于 CI/CD 管道的 GitHub Action。该服务强调隐私,仅存储电子邮件地址、选择的技术栈和用于警报的随机令牌,所有数据在取消订阅时删除。它明确表示这不是安全建议,用户应始终咨询供应商通知。
- 类别AI 网络安全工具
- 定价模式免费
- 部署云端
- 平台网页版
pwned.coffee的核心功能
每小时安全事件更新
被利用漏洞的实时板
补丁状态和修复版本跟踪
可操作的补救建议
CISA KEV 目录集成
GitHub 安全通知集成
CVE 记录汇总
供应商通知监控
新闻源汇总(29 个来源)
用于事件分组和摘要的语言模型
基于 CVSS 的严重性评分
利用状态指示(例如,'在 CISA KEV 中被利用')
泄露的历史数据(过去 12 个月)
特定技术栈的源(例如,npm、Next.js)
RSS 和 JSON 数据源
Slack 和 Make 集成
用于 CI/CD 的 GitHub Action
针对选定技术栈的电子邮件警报
如何使用 pwned.coffee?
浏览事件:访问 pwned.coffee 首页查看实时的安全事件板,按状态分类,如“现在被利用”或“尚无修复”。
按技术栈过滤:使用“仅显示我的技术栈”功能或在数据源后附加 `?stack=`(例如,`/menu/nextjs.json?stack=nextjs,php`)来过滤与您的技术栈相关的事件。
了解事件详情:点击任何事件以查看详细信息,包括 CVE、CVSS 分数、利用状态、受影响版本、修复版本以及直接链接到通知。
采取行动:遵循每个事件提供的“现在做”的建议,通常涉及检查供应商通知和限制对受影响系统的访问。
集成数据源:利用提供的 JSON、RSS 或 `llms.txt` 源将安全事件数据集成到您自己的监控工具、代理或 CI/CD 管道中。
设置警报:注册电子邮件警报,以接收与您选择的技术栈相关的新事件通知。
pwned.coffee的使用案例
- 实时漏洞监控
- 补丁管理优先级
- 安全事件响应
- 开发者安全意识
- CI/CD 安全集成
- 安全研究与分析
- 技术栈安全
- 自动化安全警报