描述
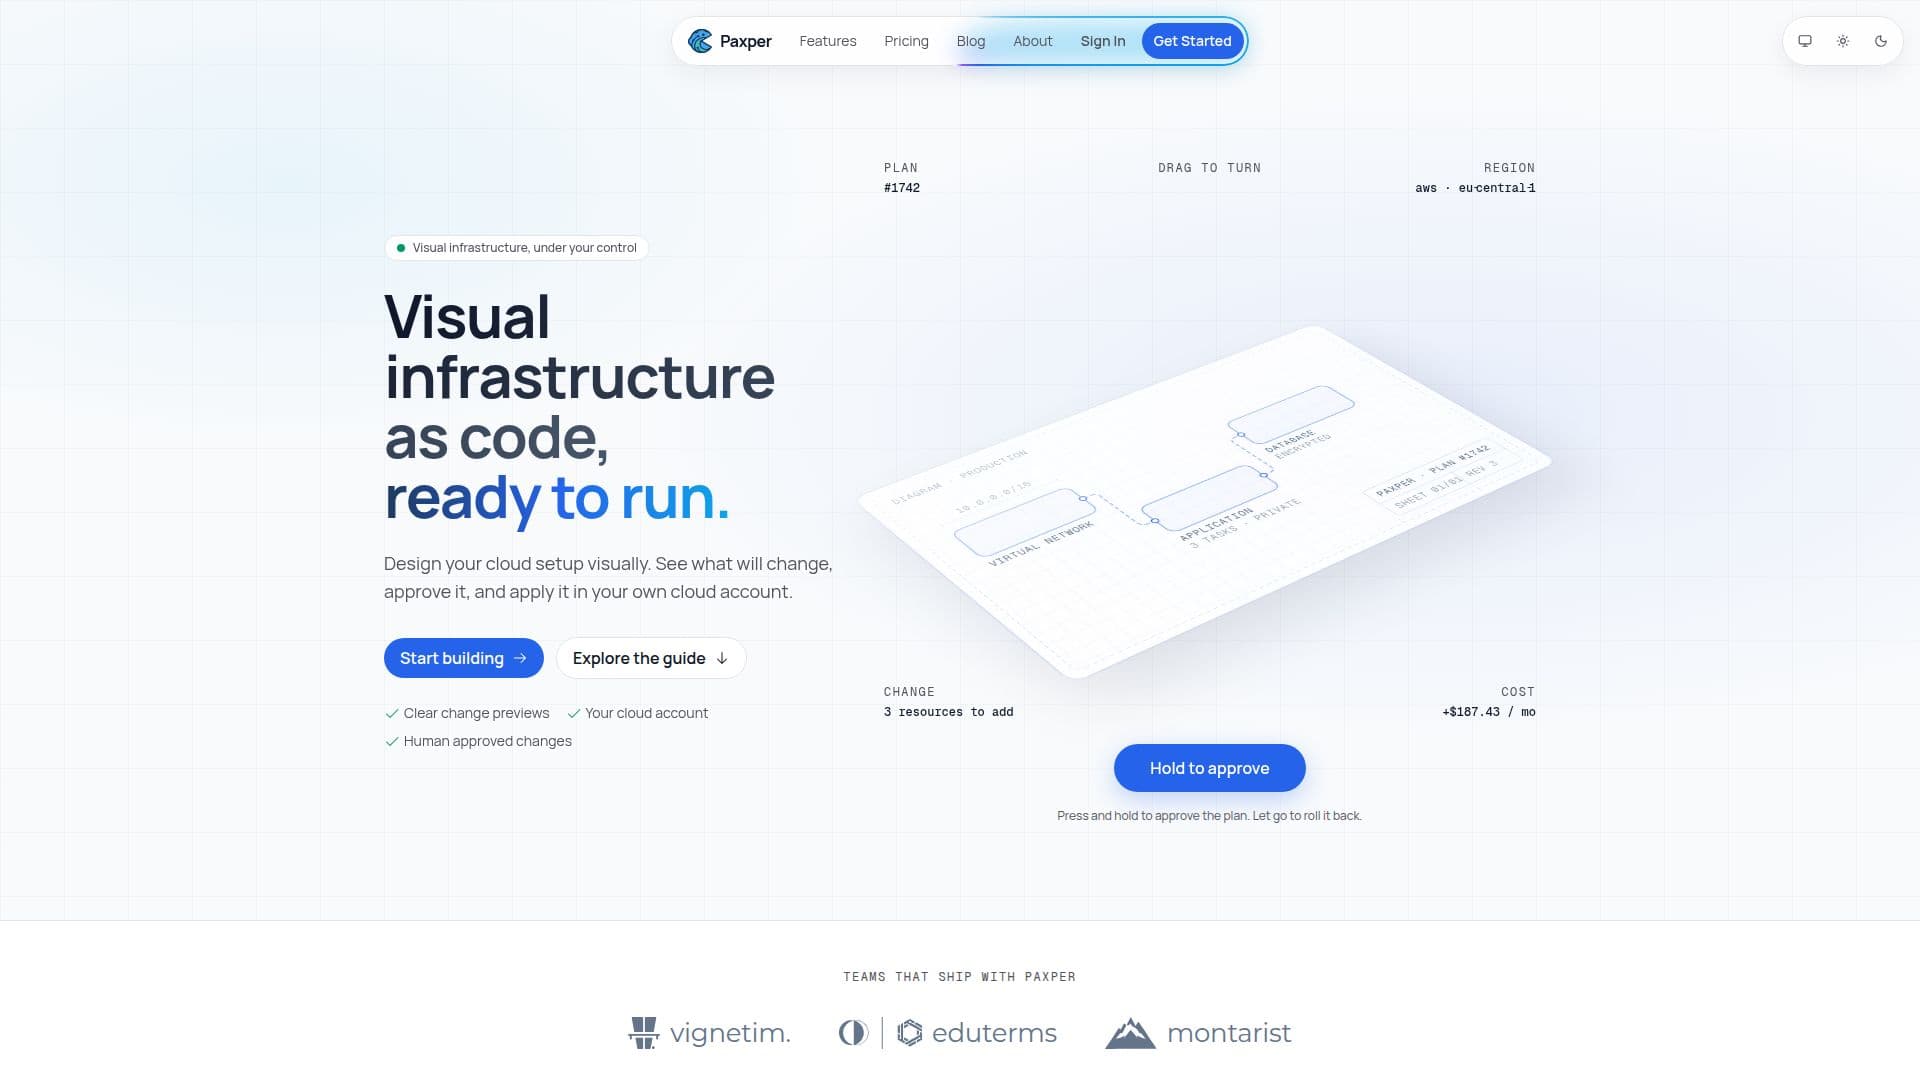
Paxper 为团队提供一个可视化工作区,以设计、审查和管理云基础设施。它基于可视化基础设施即代码的原则,用户可以在图表上排列云资源,工具会自动生成标准的 OpenTofu 配置。这种方法确保了可移植性,并允许在任何更改应用到用户的云账户之前进行清晰的审查过程。
阅读更多
该平台目前支持亚马逊网络服务(AWS),允许用户通过访问密钥或 IAM 角色连接他们的账户。Paxper 的一个主要优点是消除了对广泛编码经验的需求;用户可以直观地设计他们的云设置,以简单的语言理解提议的更改,并在有信心的情况下应用它们。这使得云基础设施管理民主化,使各类工程团队都能直观且轻松地使用。
Paxper 通过提供清晰的更改预览来增强团队协作,确保在任何内容到达云账户之前都经过人工批准。它解决了常见的痛点,如未记录的控制台更改或过时的架构图,通过使图表成为唯一的真实来源。每次编辑都会生成一个简明的计划,详细说明将添加、改变或删除的内容,从而防止意外问题。
安全性是 Paxper 的首要任务。数据在传输中使用 TLS 1.3 加密,静态数据使用 AES-256 加密。云凭证也在静态时加密,并且从不以明文存储,确保用户基础设施数据的完整性和机密性。该平台还包括一个 AI 助手 Paxy 和 AI Analyze,帮助用户理解他们的工作区,探索基础设施,并解释部署问题。
开始使用 Paxper 非常简单。用户可以注册一个免费账户,创建一个组织和他们的第一个工作区,然后连接他们的 AWS 账户。从那里,他们可以在空白画布上开始设计,受到入门向导的指导。Paxper 旨在简化团队设计、部署和操作云基础设施的方式,使他们能够专注于构建产品,而不是维护复杂的配置文件。
- 类别AI DevOps 与云工具
- 定价模式免费增值
- 部署云端
- 平台网页版
Paxper的核心功能
可视化基础设施即代码设计:在画布上构建和编辑可见资源和关系的云架构。
OpenTofu 配置生成:自动生成标准的 OpenTofu 配置以实现可移植性。
清晰的更改预览:在应用之前以简单的语言审查提议的基础设施更改。
AWS 云服务提供商支持:连接并管理您在 AWS 账户中的资源。
无需编码经验:以可视化方式设计云设置,无需编写代码。
AI 驱动的助手(Paxy 和 AI Analyze):理解工作区,探索基础设施,并解释部署问题。
端到端安全性:数据加密(TLS 1.3,AES-256)和安全凭证管理。
申请前成本:组织工作区并比较基础设施更改,包括估算成本。
人工批准的更改:在某人批准之前,任何内容都不会到达您的账户。
实时作业控制台:监控部署并提供重试和回滚选项。
版本历史:自动保存工作并具备恢复能力。
状态锁定和漂移检测:维护基础设施的一致性。
基于角色的权限:控制团队成员的访问和可见性。
单点登录和审计跟踪(企业计划):增强的安全性和合规性功能。
社区和电子邮件支持:根据计划级别获得帮助。
如何使用 Paxper?
注册:创建一个免费的 Paxper 账户以开始使用。
创建组织和工作区:设置您的组织和第一个可视化工作区。
连接 AWS 账户:使用访问密钥或 IAM 角色链接您的 AWS 账户。
设计基础设施:在画布上排列资源并配置关系。
验证计划:审查生成的计划,以查看将创建、改变或删除的内容。
请求批准:在部署之前获得团队对提议更改的批准。
部署更改:将批准的更改应用到您的连接云账户。
监控和管理:跟踪实时作业进度并管理已部署的资源。
Paxper的使用案例
- 可视化云设计
- 基础设施即代码生成
- 云变更管理
- AWS 资源管理
- 云上的团队协作
- 云成本估算
- 基础设施漂移检测
- 部署问题解释
- 安全的云操作
- 新云工程师的入职培训