描述
OpsMx Active Defense 将自己定位为一个涵盖四个“主动防御支柱”的平台:代码与人工智能、供应链、云与运行时以及操作。其所要解决的问题是,大多数安全工具生成警报、发现和仪表板,但没有明确的前进路径;而 OpsMx 则旨在为团队提供一个优先的行动方案,并自动化通往经过验证的修复的路径。
阅读更多
该平台由 OpsMx Context Engine 提供支持,被描述为每个主动防御决策背后的智能层。它持续发现、关联、服务和优化应用程序、代码、API、依赖关系、管道、云资源、Kubernetes、运行时系统和业务所有权的上下文,供给诊断引擎、修复工厂、验证引擎和治理框架。
其能力涵盖与可利用性和可达性分析的漏洞关联,以减少误报,根本原因诊断,以及涵盖 SBOM 生成、许可证风险和来源的供应链风险评估。在修复方面,它涵盖代码、依赖关系、云、基础设施即代码和 Kubernetes 的修复,以及静态和动态应用安全测试(SAST/DAST)、API 安全、秘密扫描、云安全态势管理和部署政策执行,以及操作问题的根本原因和事件诊断。
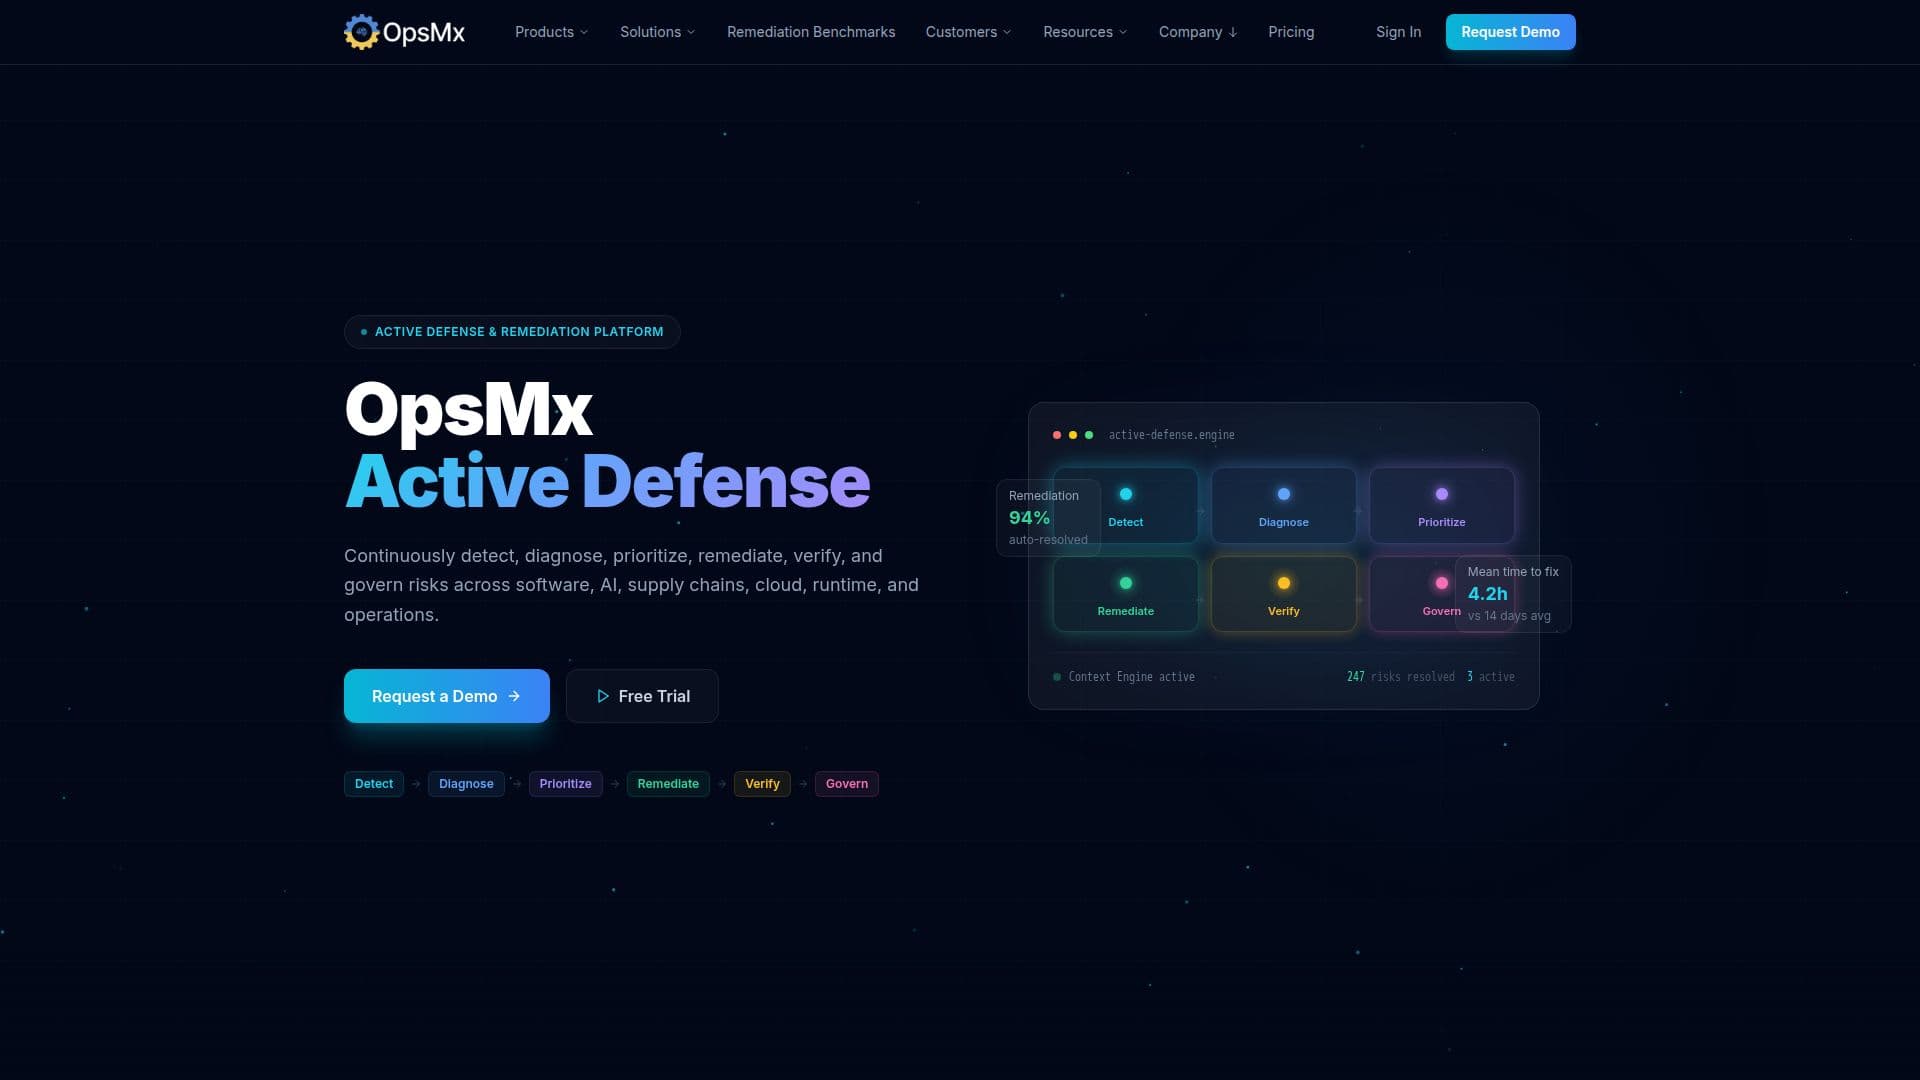
OpsMx 表示,西联汇款、思科、Salesforce 和谷歌等企业的安全和工程团队信任其产品,并报告程序基准结果为 94% 的问题自动解决,平均修复时间为 4.2 小时,而 14 天的平均值。它列出了 SOC 2 Type II 和 ISO 27001 认证、GDPR 准备、企业 SLA 和对自动化操作的人为治理。
OpsMx Active Defense 是为管理大型或受监管软件组织风险的安全和工程团队而建,而非单个开发者。它提供可预订的演示和免费的试用沙箱,以便直接评估该平台。
整个框架故意以结果为导向:OpsMx 不仅仅是增加另一个发现的仪表板,而是将自己呈现为从检测到经过验证的、受治理的修复的闭环,仍然由人控制平台推荐或自动化的操作。
- 类别AI DevOps 与云工具
- 定价模式免费增值
- 部署云端
- 平台网页版
OpsMx Active Defense的核心功能
在一个工作流程中检测、诊断、优先排序、修复、验证和管理风险
OpsMx Context Engine 关联代码、API、依赖关系、管道、云和运行时的上下文
与可利用性和可达性分析的漏洞关联,以减少误报
自动化代码、依赖关系、云、基础设施即代码和 Kubernetes 的修复
包括 SBOM 生成、许可证风险和来源的供应链风险评估
静态和动态应用安全测试(SAST/DAST)以及 API 和秘密扫描
云安全态势管理(CSPM)和部署政策执行
操作问题的根本原因和事件诊断
获得 SOC 2 Type II 和 ISO 27001 认证,具有人为治理
如何使用 OpsMx Active Defense?
连接您的环境:链接代码库、管道、云账户和运行时系统。
让 Context Engine 评估风险:OpsMx 在每一层中关联和评分发现。
审查优先问题:关注平台评估为最高影响风险的内容。
应用修复:对代码、依赖关系、云、基础设施即代码或 Kubernetes 问题使用自动修复。
验证和治理:确认修复解决了风险,并在人为治理下跟踪结果。
OpsMx Active Defense的使用案例
- 漏洞分类
- Kubernetes 和云修复
- 供应链风险管理
- 发布治理