描述
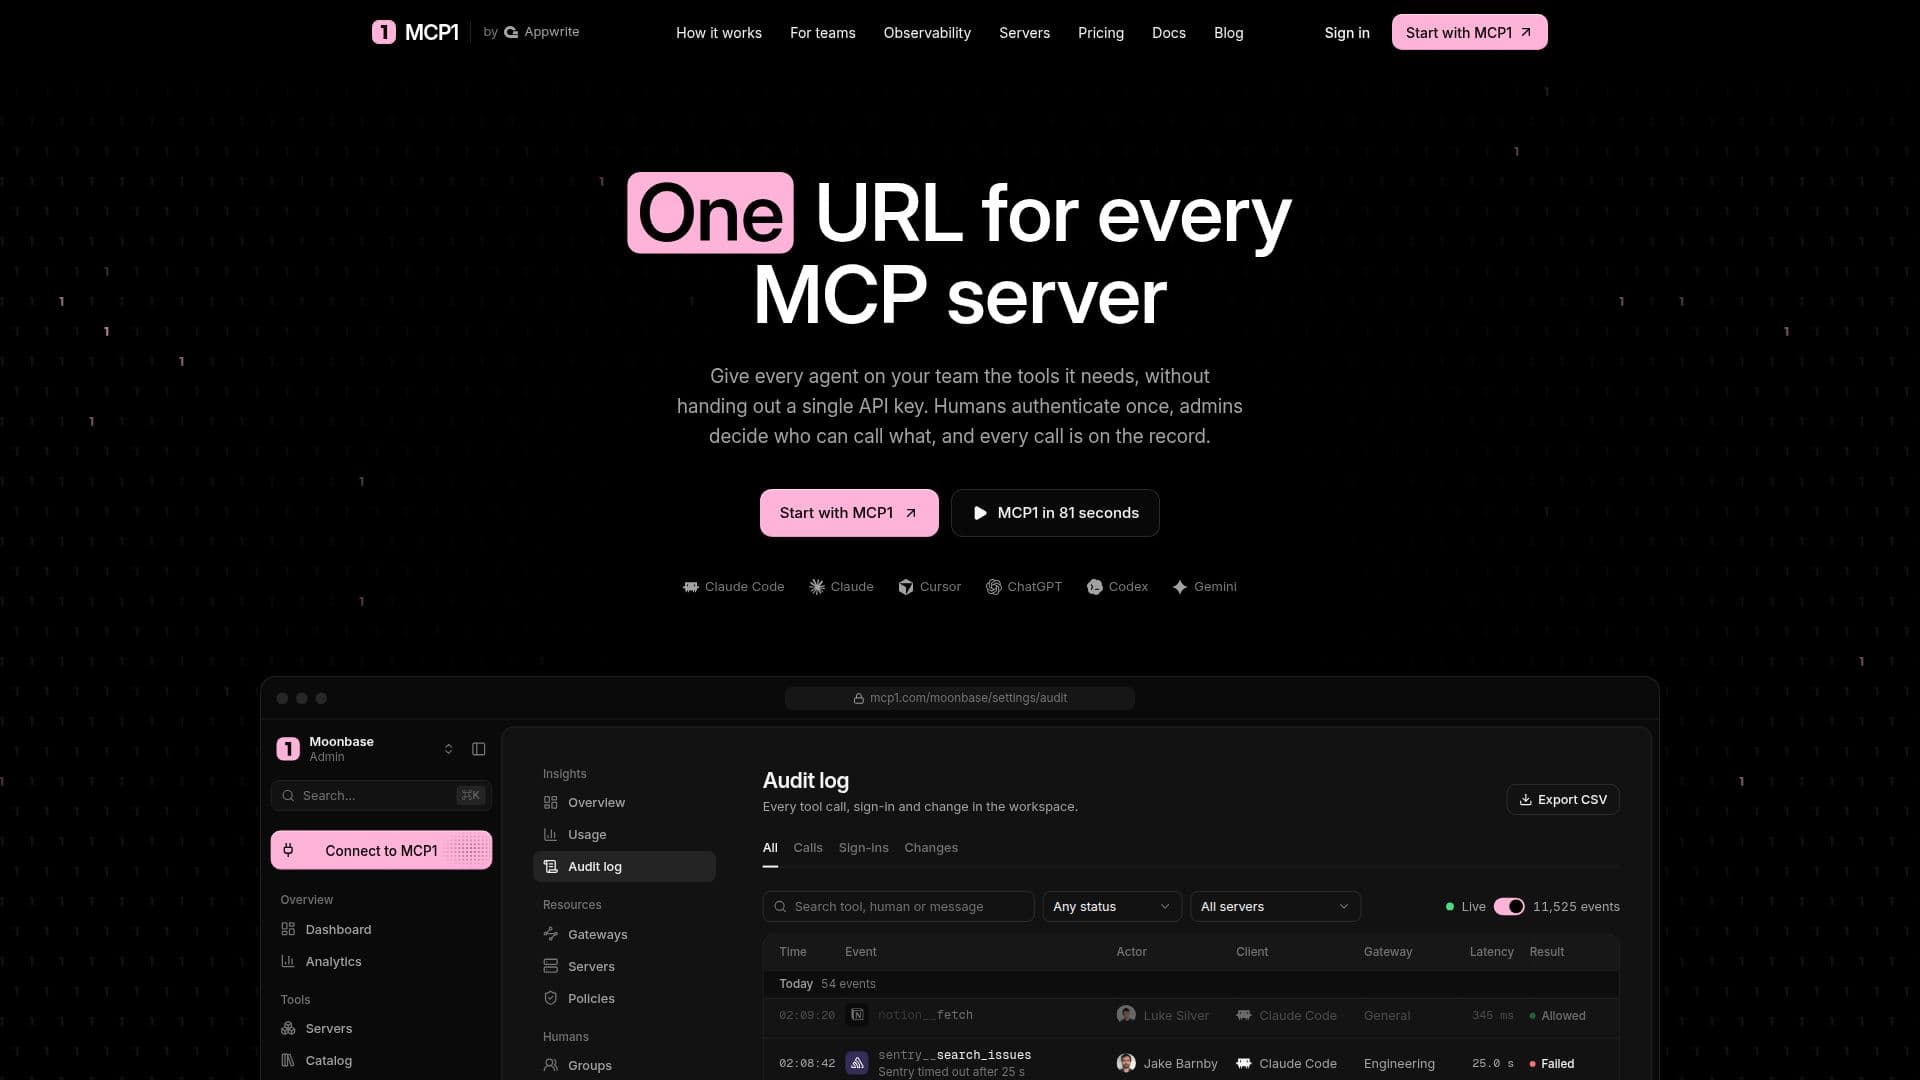
MCP1 by Appwrite 作为一个模型上下文协议(MCP)网关,提供一个统一的端点来管理对各种 MCP 服务器的访问。该解决方案专为团队和组织构建,使他们能够通过单一 URL 整合其 MCP 服务器基础设施。主要功能包括为 MCP 客户端提供强大的 OAuth 2.1 身份验证和用于持续集成(CI)工作流的 API 密钥,确保人类用户和自动化系统的安全访问。
阅读更多
该平台支持共享和个人网关。共享网关由安装的工作区服务器的管理员配置,并授予特定组完全或只读访问权限。另一方面,个人网关允许单个用户集成自己的服务器和令牌,以及可供其组访问的工作区服务器。这种灵活性满足了从集中团队管理到个人代理开发的多样化操作需求。
MCP1 通过每个工具的规则实现细粒度控制,这些规则可以按角色和组定义。这确保代理和用户仅访问与其权限相关的工具和数据。集成的审计日志和使用分析提供了对每个工具调用的全面可见性,详细记录了参与者、客户端、网关、延迟和结果,这对于监控、合规性和故障排除至关重要。
兼容性是 MCP1 的核心优势,因为 MCP1 可以与任何通过 HTTP 远程 MCP 通信的客户端一起使用,包括 Claude、Cursor、ChatGPT、Codex、Windsurf 和 Gemini 等流行工具。服务器令牌在 MCP1 中安全存储,使用 AES-256-GCM 加密封装,确保敏感凭据不会直接暴露给用户。该平台还解决了安全和合规性需求,符合 SOC 2、GDPR、HIPAA 和 CCPA 标准,所有工作区均提供数据处理协议(DPA),企业计划则提供商业伙伴协议(BAA)。
定价分为三个层次:为单个用户提供的免费个人计划、每位成员每月 12 美元的团队计划(适用于共享网关和组),以及每位成员每月 29 美元的大型部署企业计划。这种分层方法使组织能够根据团队规模和操作需求扩展其 MCP 网关使用,确保在保持高安全和管理标准的同时实现成本效益。
- 类别AI DevOps 与云工具
- 定价模式免费增值
- 部署云端
- 平台网页版
MCP1 by Appwrite的核心功能
MCP 服务器的统一 URL
MCP 客户端的 OAuth 2.1 身份验证
用于 CI 工作流的 API 密钥
具有组访问权限的共享网关
个人服务器的个人网关
按角色和组的每工具规则
审计日志和使用分析
一键式 OAuth 连接到目录 MCP 服务器
符合 SOC 2、GDPR、HIPAA 和 CCPA 标准
用于服务器令牌的 AES-256-GCM 加密
基于角色的访问控制(所有者、管理员、开发者、成员、审计员)
可配置策略(阻止、需要角色、仅某些组、先询问)
破坏性工具确认
每位人类每分钟的速率限制
模型响应的答案大小限制
如何使用 MCP1 by Appwrite?
安装服务器:将您的模型上下文协议服务器连接到 MCP1。
配置网关:设置共享或个人网关以管理服务器访问。
定义组和角色:创建组并分配角色以控制用户权限。
设置每工具规则:根据角色和组为单个工具应用特定访问规则。
连接客户端:使用 OAuth 或 API 密钥集成 MCP 客户端,如 Claude、Cursor 或 ChatGPT。
监控活动:利用审计日志和使用分析跟踪所有工具调用和事件。
MCP1 by Appwrite的使用案例
- 集中管理 MCP 服务器
- 安全的 AI 代理部署
- 团队协作 AI 工具
- 合规性和审计日志
- 开发者与 CI 的集成
- 细粒度访问控制
- 个性化的 AI 工具访问
- 监控 AI 工具使用情况
- 新团队成员的入职
- 管理破坏性操作