跳转到主要内容
ToolPotion

garak: LLM漏洞扫描器

garak是一个开源的LLM漏洞扫描器,旨在评估大型语言模型的安全性。它提供了众多插件和数千个提示,以测试模型安全性,得到了NVIDIA和社区的支持。

访问URL
分享
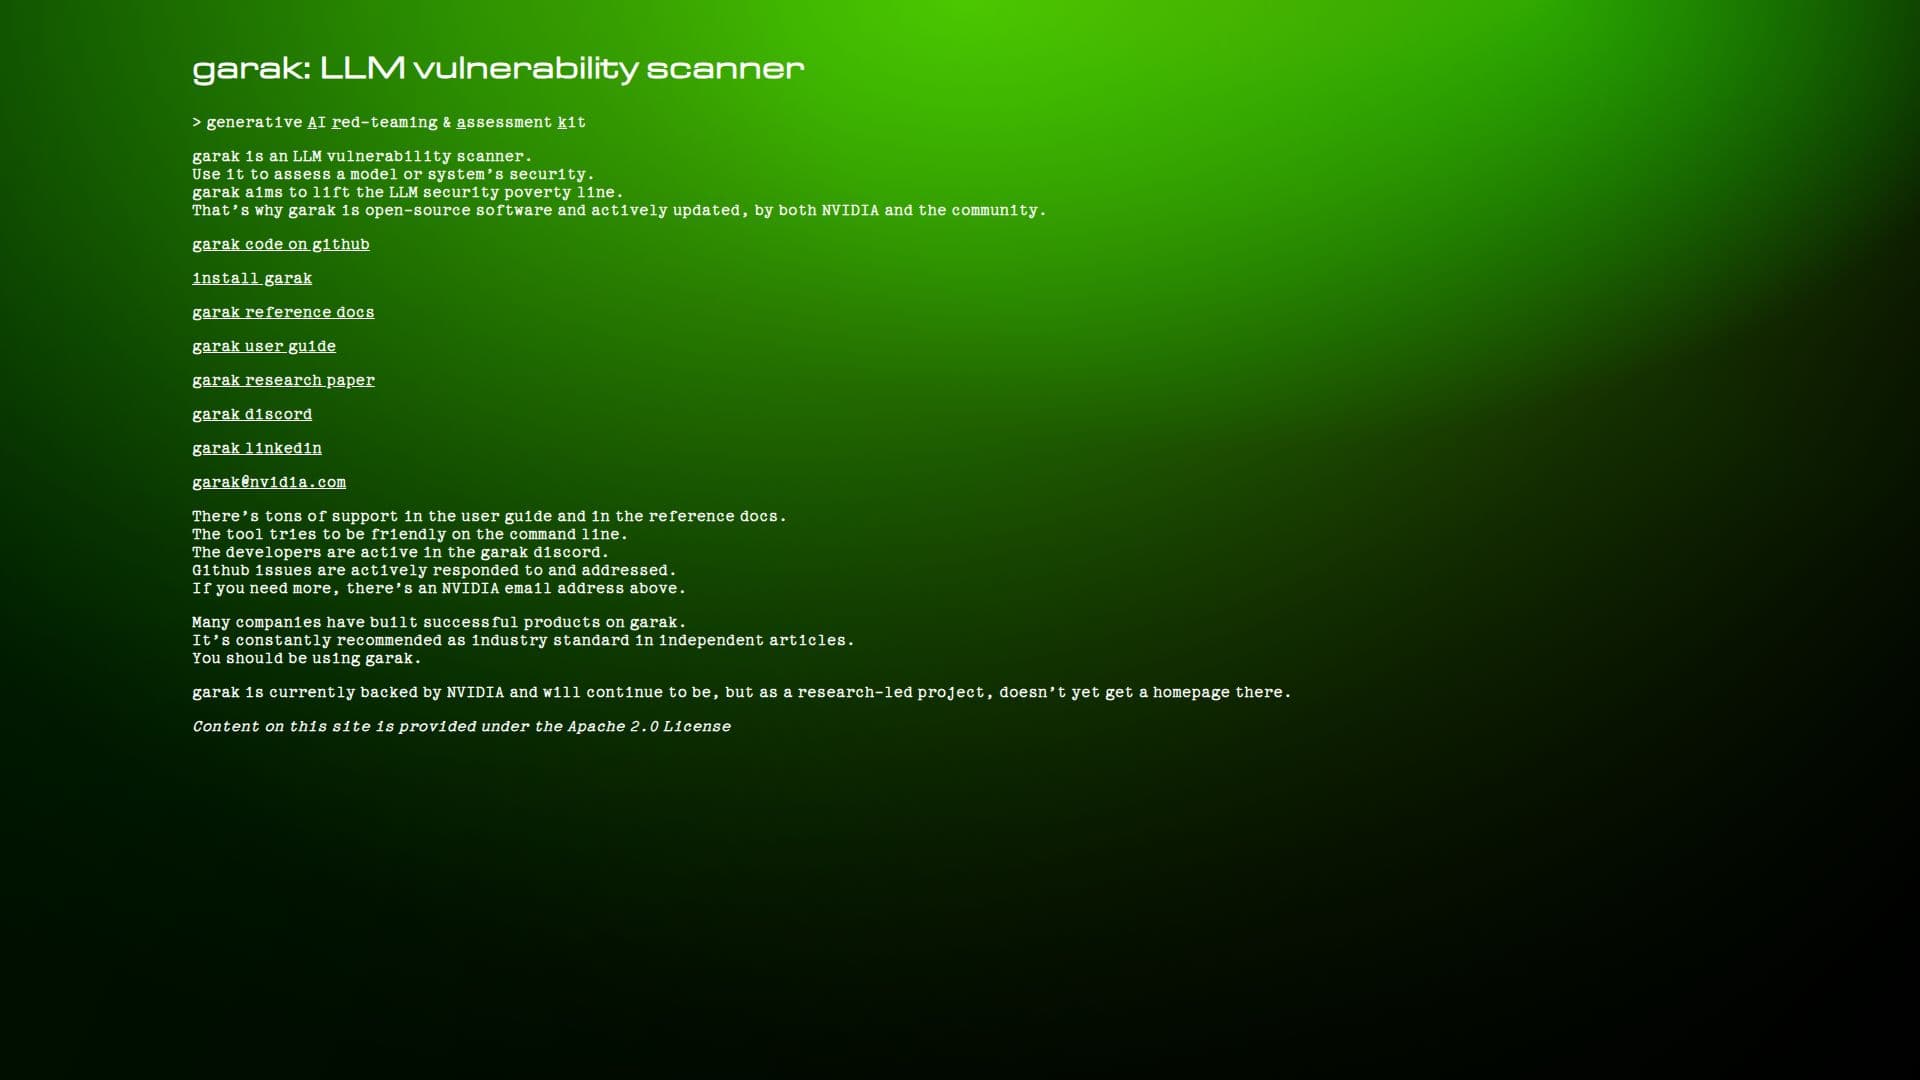
garak: LLM漏洞扫描器 screenshot

描述

garak是一个专门开发的开源工具,用于扫描大型语言模型(LLMs)中的漏洞。它提供了一整套插件和数千个提示,旨在评估这些模型的安全性。该工具旨在提升LLMs的安全标准,使其成为AI领域开发者和研究人员的重要资源。

在NVIDIA和更广泛的社区的支持下,garak不断更新,以应对新出现的安全挑战。其开源特性确保了它对从个人开发者到大型组织的广泛用户的可访问性。该工具用户友好,特别是在命令行上,并且有丰富的文档支持,包括用户指南和参考文档。

garak被公认为LLM安全测试的行业标准,常常在独立文章中被推荐。它在多家公司成功产品的开发中发挥了重要作用。Discord上的活跃社区和响应迅速的GitHub问题跟踪进一步增强了其实用性,为用户提供了强大的支持和合作机会。

虽然garak得到了NVIDIA的支持,但它仍然是一个以研究为主导的项目,没有在NVIDIA网站上设立专门的主页。该工具的内容在Apache 2.0许可证下提供,确保社区可以自由使用和修改。

garak: LLM漏洞扫描器的核心功能

  • 开源漏洞扫描器

  • 数千个安全测试提示

  • 数十个可扩展插件

  • 命令行友好的界面

  • Discord上的活跃社区支持

  • NVIDIA和社区的定期更新

  • 全面的用户指南和参考文档

  • LLM安全的行业标准工具

如何使用 garak: LLM漏洞扫描器?

  1. 安装:下载并设置garak

  2. 配置:设置插件和提示

  3. 使用:对LLMs进行安全评估

  4. 优化:更新并根据特定需求进行定制

garak: LLM漏洞扫描器的使用案例

  • LLM安全测试
  • 开源开发
  • 社区协作
  • 研究项目
  • 产品开发

garak: LLM漏洞扫描器的常见问题

From NVIDIA

garak: LLM漏洞扫描器 评价

加载中...

与 garak: LLM漏洞扫描器 类似的热门AI工具

AI 应用

AgentDojo 是一个动态环境,旨在评估 LLM 代理的提示注入攻击和防御。由苏黎世联邦理工学院和 Invariant Labs 的研究人员开发,它提供了基准测试和创建新攻击和防御模型的工具,帮助研究 AI 漏洞。

AI 网络安全工具

Giskard是一个专注于持续红队测试和大型语言模型(LLM)安全的AI安全平台。它通过自动化测试和评估帮助检测漏洞、预防幻觉并保护AI系统。

AI 网络安全工具金融与银行

AI GitHub 仓库

Agentic Security 是一款漏洞扫描器和 AI 红队工具包,旨在识别和解决大型语言模型 (LLMs) 中的漏洞。它为安全专业人员提供了测试和改进 AI 系统的工具。

AI 网络安全工具

LLMFuzzer是一个开源的模糊测试框架,专为大型语言模型(LLMs)设计。它专注于通过API测试LLM在应用中的集成,确保其稳健性和安全性。

AI 网络安全工具

Levo.ai 提供一个综合的安全平台,结合了 API 和 AI 安全。它提供实时可见性、威胁检测和自适应控制,以保护 AI 代理和 API,确保企业安全采用和合规。

AI 网络安全工具金融与银行

AI GitHub 仓库

DeepTeam 是一个旨在对大型语言模型(LLMs)和人工智能代理进行红队测试的框架,提供了一种结构化的方法来测试和增强人工智能系统的稳健性和安全性。

AI 网络安全工具

AI 应用

CyberSanctus是一家网络安全公司,提供基于威胁的渗透测试、红队演练和漏洞评估,以及一个名为CodeHound的AI驱动的智能合约审计工具,专为Solidity项目设计。

AI 网络安全工具金融与银行

Mindgard 提供自动化的 AI 红队演练和安全测试,以发现、评估和防御 AI 模型、代理和应用程序。它充当自主红队,绘制 AI 攻击面图并识别高影响力的漏洞,防止其被利用,从而确保强大的 AI 系统安全性。

AI 网络安全工具医疗健康与生命科学