描述
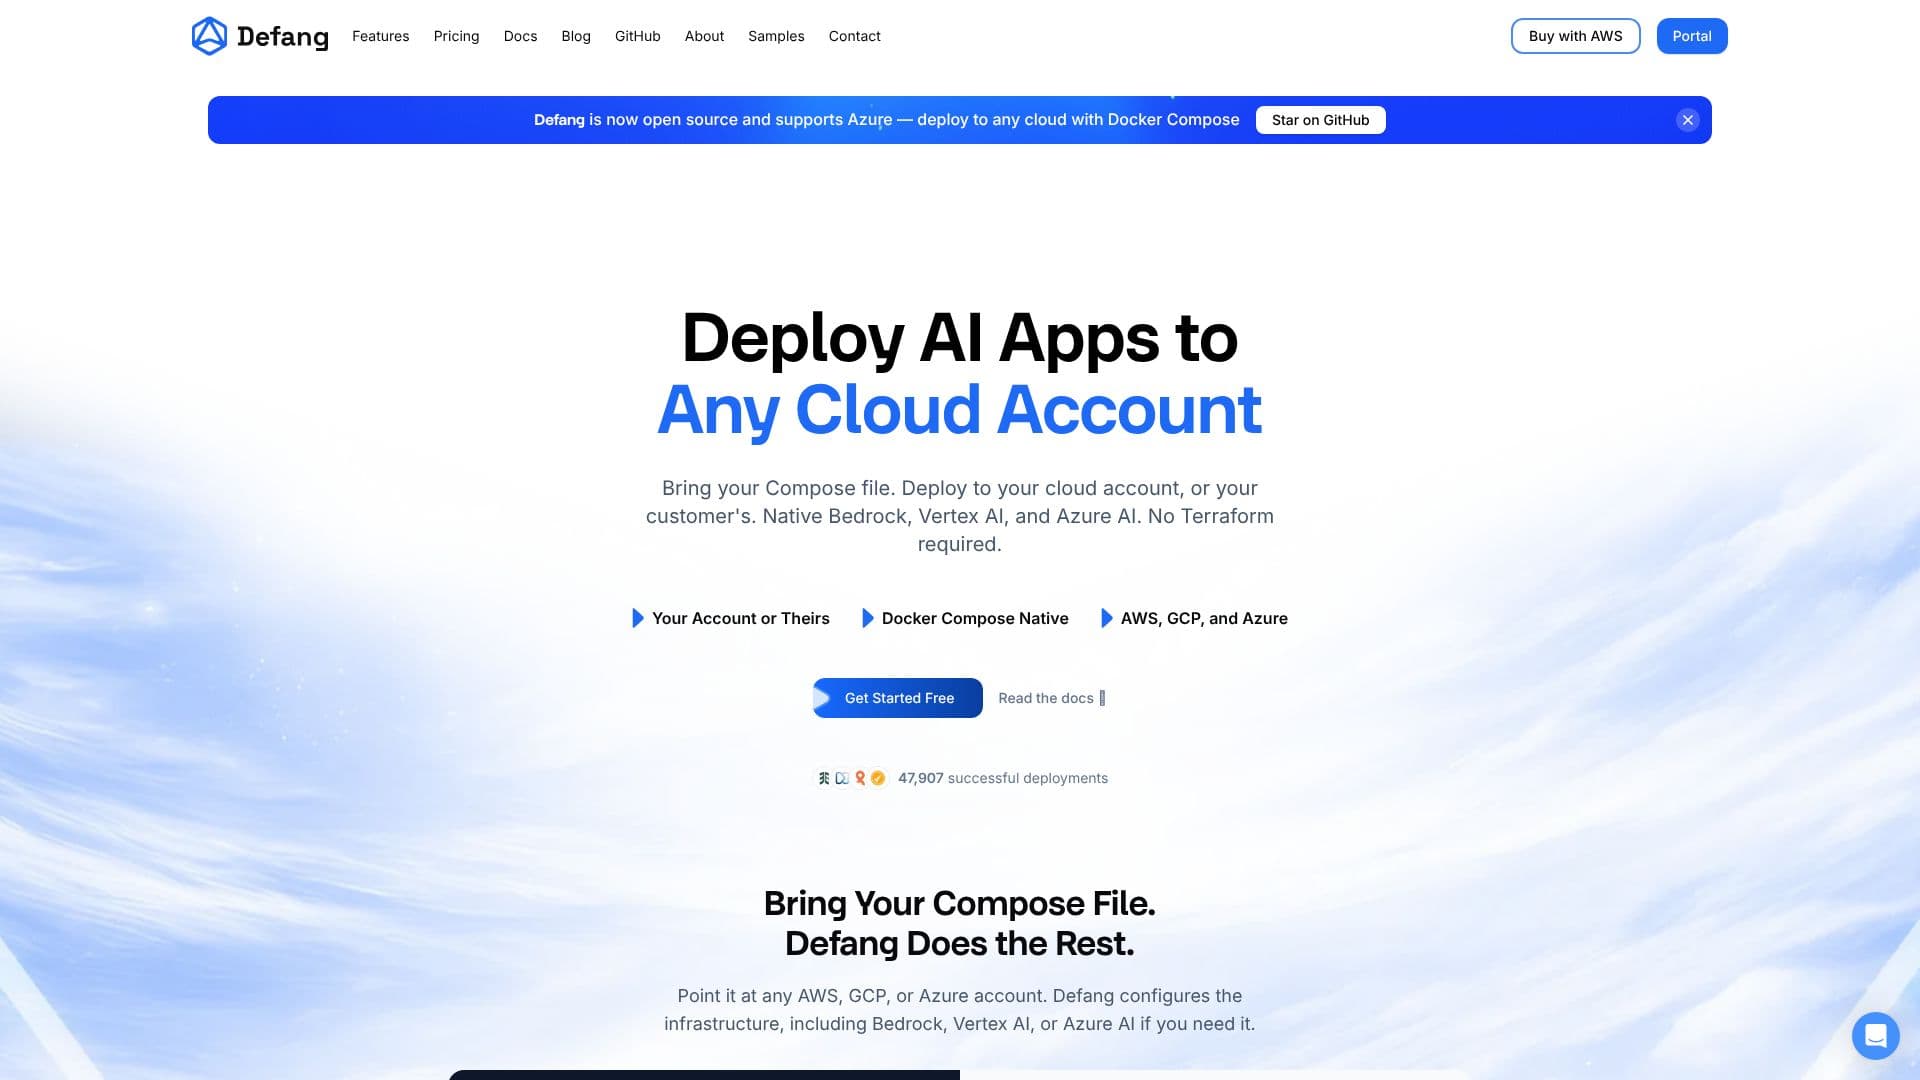
Defang 是一个开源的 AI DevOps 代理,旨在简化跨多个云平台的应用程序部署。通过利用 Docker Compose 文件,Defang 使开发人员能够“一次开发,随处部署”,从而抽象化云基础设施管理的复杂性。该工具支持包括 AWS、GCP 和 Azure 在内的主要云提供商,可无缝部署到您自己的账户或客户的账户。
阅读更多
Defang 的核心是将用户现有的 `compose.yaml` 文件自动配置为必要云基础设施。这包括设置计算资源(如 ECS 或 Cloud Run)、管理 AI 服务(如 Bedrock、Vertex AI 或 Azure AI)以及配置数据库(如托管 Postgres 或 Cloud SQL)。它处理关键方面,如每个服务的最小权限 IAM 角色、带 TLS 的负载均衡、加密的密钥管理、带锁定安全组的私有 VPC、日志记录、可观测性和自动伸缩。
Defang 的主要价值主张在于它能够统一跨无限数量账户的部署工作流。无论是部署到个人开发环境、客户云还是客户账户集群,相同的 Compose 文件和工作流都保持一致。这极大地降低了自由职业者、代理机构和管理数据敏感客户部署的公司的工作量。
Defang 是为 AI 代理而构建的,认识到这些代理需要在数据所在的位置运行——通常是在客户的云环境中。这默认确保了数据主权,因为敏感的客户数据永远不会离开他们的控制。该平台自动处理安全和合规性,包括 IAM 角色、私有 VPC、加密密钥和最小权限策略,使部署开箱即用且安全合规。
除了 AI 代理,Defang 还支持运行在 Docker Compose 中的任何堆栈的部署,包括 Web 应用、API 以及与 CrewAI、LangGraph、AutoGen 和 Strands 等 AI 框架以及数据库和缓存解决方案的各种流行组合。基于 CLI 的部署过程非常简单,只需一个命令即可启动部署,然后该命令将处理所有基础设施的配置和连接。
安全性是首要关注点,Defang 的架构确保它永远不会访问用户数据。云凭据保留在用户机器上,密钥通过云提供商的原生密钥管理器进行加密,并且每个服务都被授予最小权限的 IAM 角色。CLI 和提供商的开源性质允许对每次部署进行完全透明和可审计的检查。
- 类别AI DevOps 与云工具
- 定价模式免费层
- 部署云端
- 平台AWS,GCP,Azure
Defang的核心功能
使用 Docker Compose 将任何应用程序部署到任何云
支持 AWS、GCP 和 Azure 云平台
自动化基础设施配置(计算、网络、IAM)
与 Bedrock、Vertex AI 和 Azure AI 原生集成
托管数据库和 Redis 配置(Postgres、MongoDB、Redis)
最小权限的每个服务 IAM 角色
负载均衡器和 TLS 管理
通过云提供商服务进行加密密钥管理
私有 VPC 和锁定的安全组
日志记录、可观测性和自动伸缩
跨多个账户的统一部署工作流
默认情况下客户数据的数据主权
开源 CLI 和云提供商
支持 AI 代理、Web 应用和 API
如何使用 Defang?
使用 Docker Compose 文件准备您的应用程序。
安装 Defang CLI。
使用 `defang up` 命令将 CLI 指向您的 Compose 文件和云账户。
Defang 配置基础设施,包括 AI 服务和数据库。
通过提供的 URL 访问已部署的应用程序。
Defang的使用案例
- AI 代理部署
- 多云部署
- 客户云部署
- 集群管理
- 简化 DevOps
- 自由职业者和代理机构工作
- 数据敏感型客户