描述
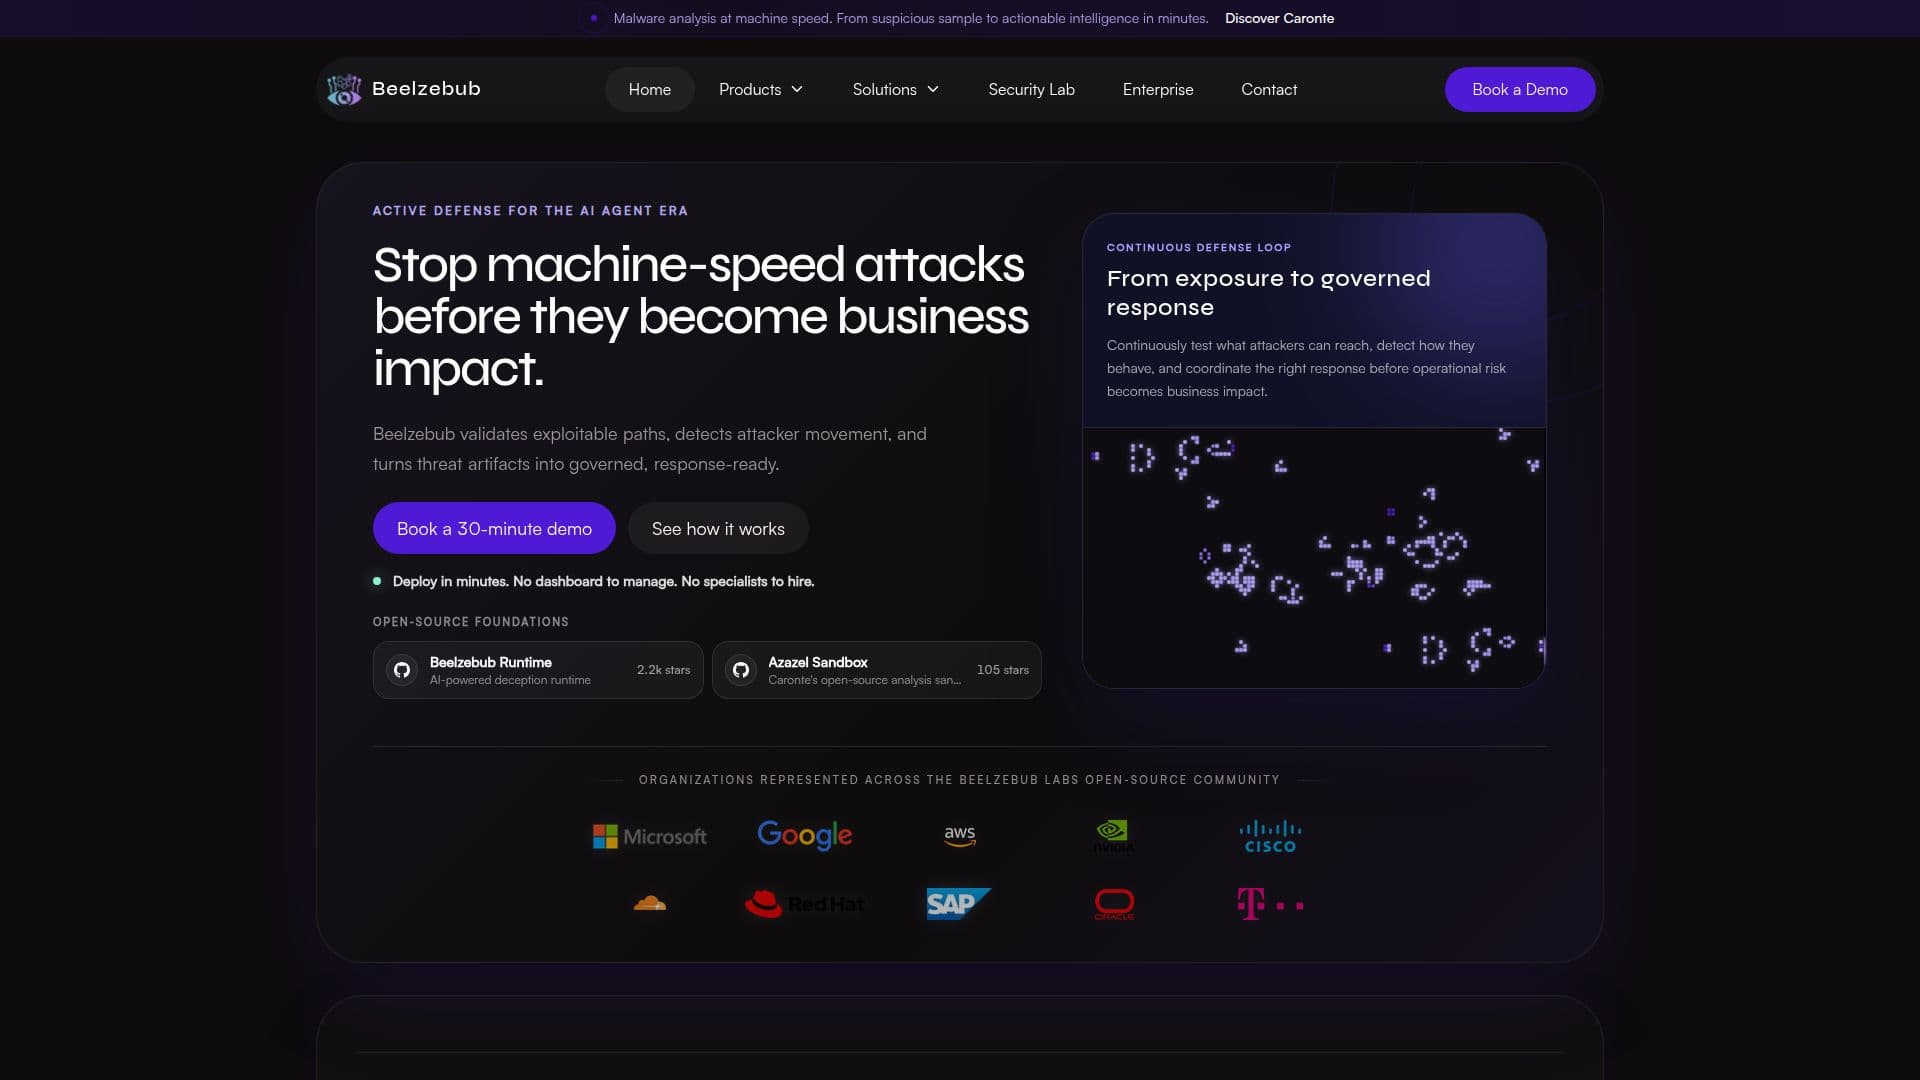
贝尔泽布是一个原生于AI的主动防御平台,为组织提供验证可利用路径、检测攻击者移动和将威胁工件转化为受管控的、准备响应的证据的工具。该平台旨在在机器速度攻击影响业务运营之前阻止它们。贝尔泽布基于开源基础,提供持续的防御循环,使组织能够持续测试攻击者可以到达的地方,检测他们的行为,并在操作风险转变为业务影响之前协调适当的响应。
该平台分为三个主要组件:Arcangelo、贝尔泽布平台和Caronte。Arcangelo持续映射攻击面并证明哪些路径是可利用的,结合内部和外部攻击面管理与主动渗透测试。贝尔泽布平台利用欺骗技术放置真实的诱饵和金丝雀凭证,为安全运营中心(SOC)提供高置信度信号。Caronte在几分钟内将攻击者工件转化为可操作的情报,使用开源的Azazel沙箱进行隔离的行为分析。
贝尔泽布设计易于部署,无需管理仪表板,也不需要雇佣专家。它支持通过Docker或Kubernetes在云和本地环境中进行部署。该平台与现有的安全工具如SIEM、SOAR和XDR集成,提供安全团队可以信任的经过验证的上下文和证据。
该平台特别适用于SOC和蓝队,以及网络威胁情报(CTI)和事件响应团队。它基于与诱饵的直接交互提供高置信度警报,并提供AI主导的调查、报告和响应协调。贝尔泽布的开源蜜罐框架旨在创建一个安全环境,以检测和分析网络威胁,支持多协议诱饵,如SSH、HTTP、TCP和MCP,以检测针对LLM代理的提示注入攻击。
贝尔泽布的核心功能
原生于AI的主动防御
开源基础
持续的防御循环
在云、Kubernetes、网络、API和AI代理表面上的欺骗
高置信度警报
AI主导的调查和响应
通过Docker和Kubernetes轻松部署
与SIEM、SOAR和XDR的集成
如何使用 贝尔泽布?
部署:使用Docker或Kubernetes进行设置
配置:放置诱饵和金丝雀凭证
监控:检测攻击者移动并接收警报
响应:使用AI主导的调查进行响应协调
贝尔泽布的使用案例
- 攻击面管理
- 欺骗技术
- 事件响应
- 威胁情报
- 安全运营