描述
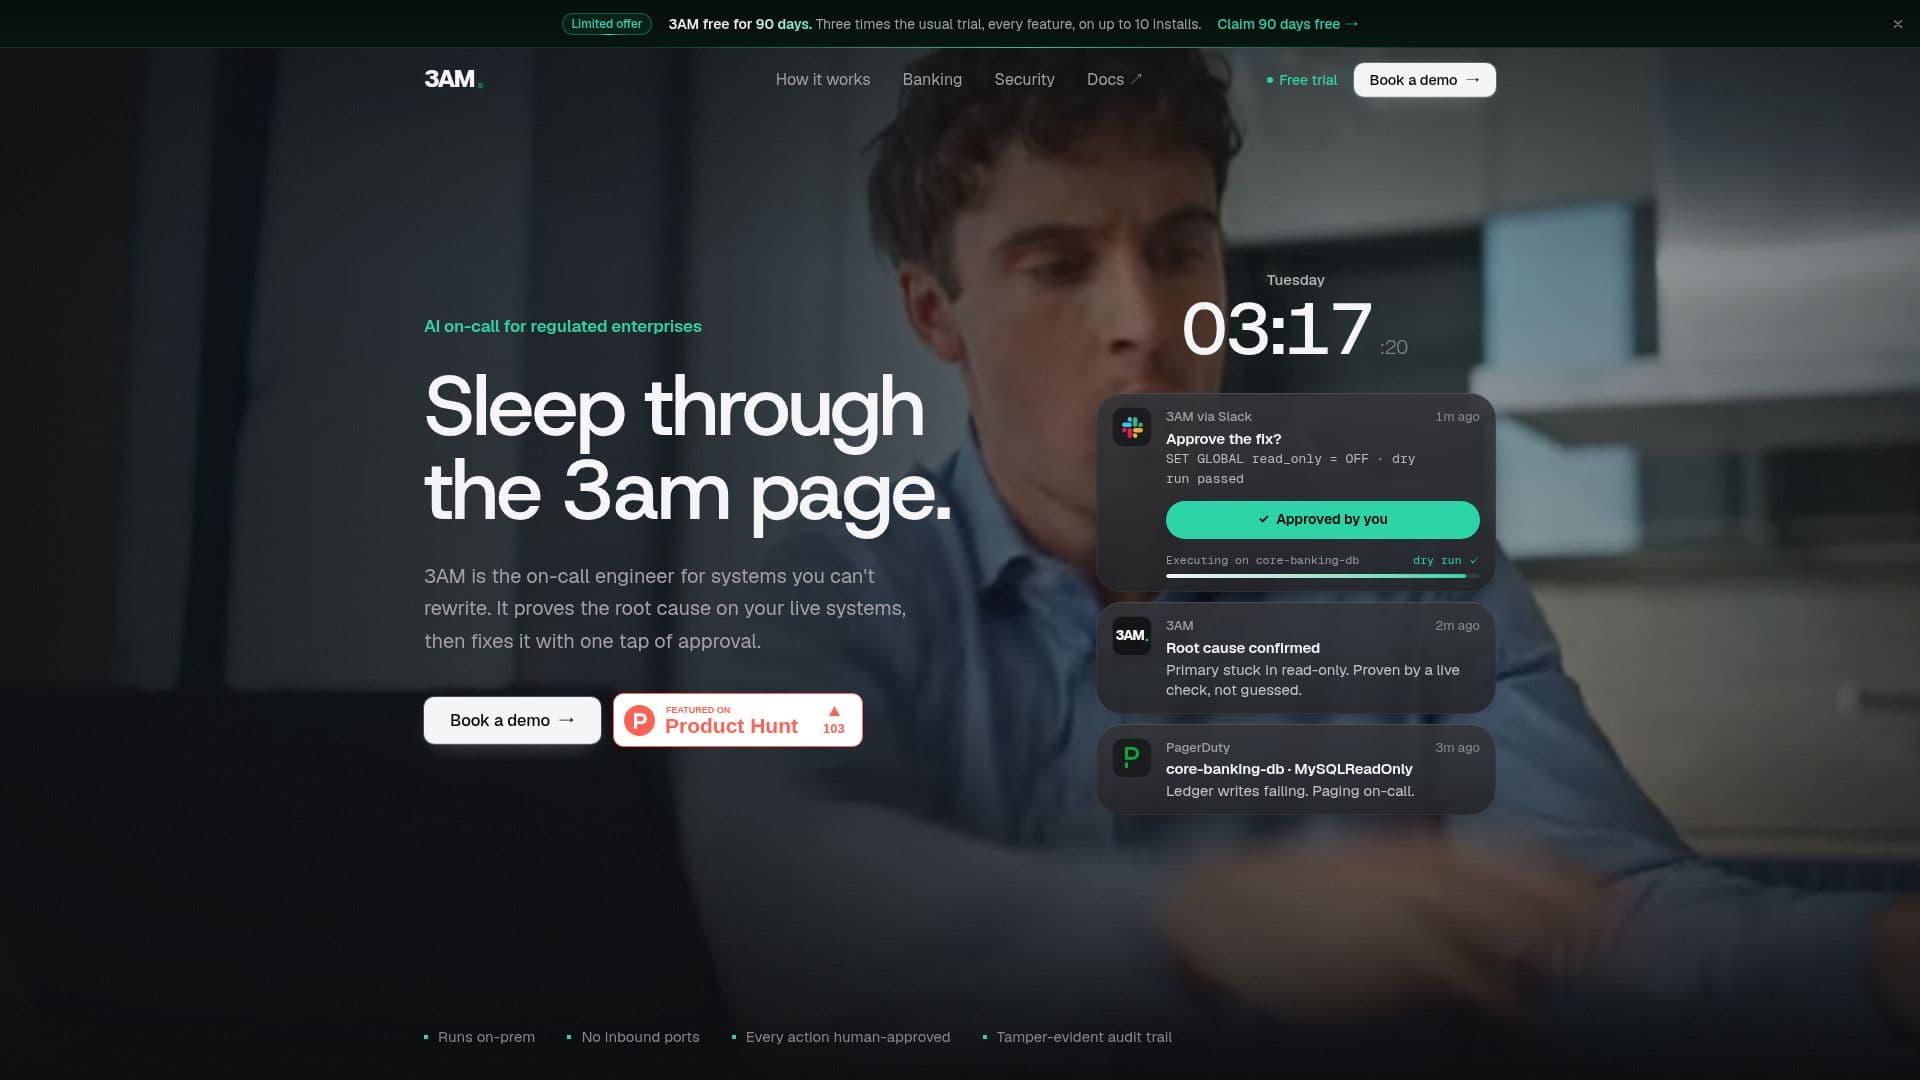
3AM 是一款专门工具,充当无法重写系统的随叫随到工程师。它旨在通过对实时系统的只读检查来解决生产事件,识别根本原因。一旦确认根本原因,3AM 提出只需一个人工批准的修复方案,确保变更受到控制和验证。该工具特别适用于高度监管的行业,如银行、保险、电信和公共部门,在这些行业中,审计能力和安全性至关重要。
阅读更多
3AM 在本地运行,可以部署在隔离环境中,确保没有事件数据离开您的网络。它可以与现有工具如 Slack、Symphony、PagerDuty 以及各种数据库和监控系统(如 Prometheus、Grafana 和 Datadog)连接。该系统设计为在影子模式下自主工作,提升服务需要两人批准,降级服务只需单击一次。
该工具维护一个防篡改的哈希链审计账本,记录每个信号、检查、批准和操作,可以导出到您的 SIEM 进行验证。此功能对于需要证明符合严格监管要求的组织至关重要。3AM 还提供 90 天的免费试用,允许潜在用户在自己的技术栈上体验其解决实时事件的能力。
总体而言,3AM 提供了一种强大的解决方案,以最小的人为干预管理生产事件,确保系统保持安全和合规,同时减轻人类操作员的负担。
- 类别工作流自动化
- 定价模式免费试用
- 部署本地部署
- 平台网页版
3AM的核心功能
通过实时系统检查进行根本原因分析
一键人工批准修复
影子模式下的两人提升
防篡改审计账本
本地和隔离部署
与现有工具集成
在影子模式下自主操作
提供 90 天免费试用
如何使用 3AM?
配置:在您的网络上设置 3AM
连接:与现有工具集成
监控:允许 3AM 检测事件
批准:使用一键批准修复
3AM的使用案例
- 事件解决
- 根本原因分析
- 审计合规
- 安全部署
- 工具集成