

MCP, sigla de Model Context Protocol, é um padrão aberto que permite a um assistente de IA trabalhar dentro dos seus outros apps: buscar nas suas páginas do Notion, abrir um ticket no Linear, consultar sua agenda ou atualizar o cadastro de um cliente. Quando o Claude oferece "conectores", o ChatGPT lista "plugins" ou um agente do Microsoft Copilot chama uma ferramenta externa, geralmente há um servidor MCP fazendo o trabalho por baixo dos panos.
Em 2026 ele importa mais do que um ano atrás. A Anthropic criou o MCP, mas ele agora pertence a um grupo da Linux Foundation cofundado com OpenAI e Block. Os mantenedores relatam perto de meio bilhão de downloads por mês dos kits de desenvolvimento (SDKs) que os devs usam (MCP blog), e a versão da especificação deste ano reformulou o protocolo para grandes empresas.
O problema é que uma IA com acesso aos seus apps pode ser enganada ou receber confiança demais, e já existem incidentes reais registrados. Abaixo você vê o que é o MCP, para que as pessoas o usam, onde ele dá errado e uma forma segura de conectar seu primeiro servidor, com um checklist para rodar antes de clicar em Connect.
MCP é um formato de cardápio compartilhado, não um produto
Antes do MCP, cada par de app de IA e ferramenta de negócios exigia uma integração personalizada. A Anthropic descreveu o problema sem rodeios ao lançar o padrão em 2024: "Every new data source requires its own custom implementation, making truly connected systems difficult to scale" (cada nova fonte de dados exige uma implementação própria, o que dificulta escalar sistemas realmente conectados) (Anthropic). O kit de lançamento trazia servidores prontos para Google Drive, Slack, GitHub e Postgres, e a especificação foi publicada abertamente para que qualquer empresa pudesse construir em cima dela.
O site do próprio projeto descreve o MCP como "a USB-C port for AI applications" (uma porta USB-C para aplicações de IA) (modelcontextprotocol.io). A analogia vale para o encaixe, mas ignora o que realmente interessa: o que passa por ele. Um restaurante é uma imagem melhor. Cada app que você conecta é uma cozinha, e o servidor MCP entrega um cardápio: a lista do que ela sabe fazer ("buscar páginas", "criar tarefa"), cada item descrito em linguagem simples. O MCP é o formato combinado desse cardápio. O seu app de IA é o garçom. Ele consegue ler o cardápio de qualquer cozinha, descobrir o que atende ao seu pedido e confirmar com você antes de pedir qualquer coisa que altere seus dados.
Guarde essa imagem para a seção de riscos. Os cardápios são escritos pela cozinha, e o garçom lê cada palavra, inclusive as letras miúdas que você nunca vê.
Um formato compartilhado muda a conta. Imagine cinco apps de IA e 20 serviços. Com integrações personalizadas, são até 100 construções separadas, cada uma mantida por alguém. Com o MCP, cada app de IA aprende o formato uma vez e cada serviço publica um servidor, então o total cai para 25.
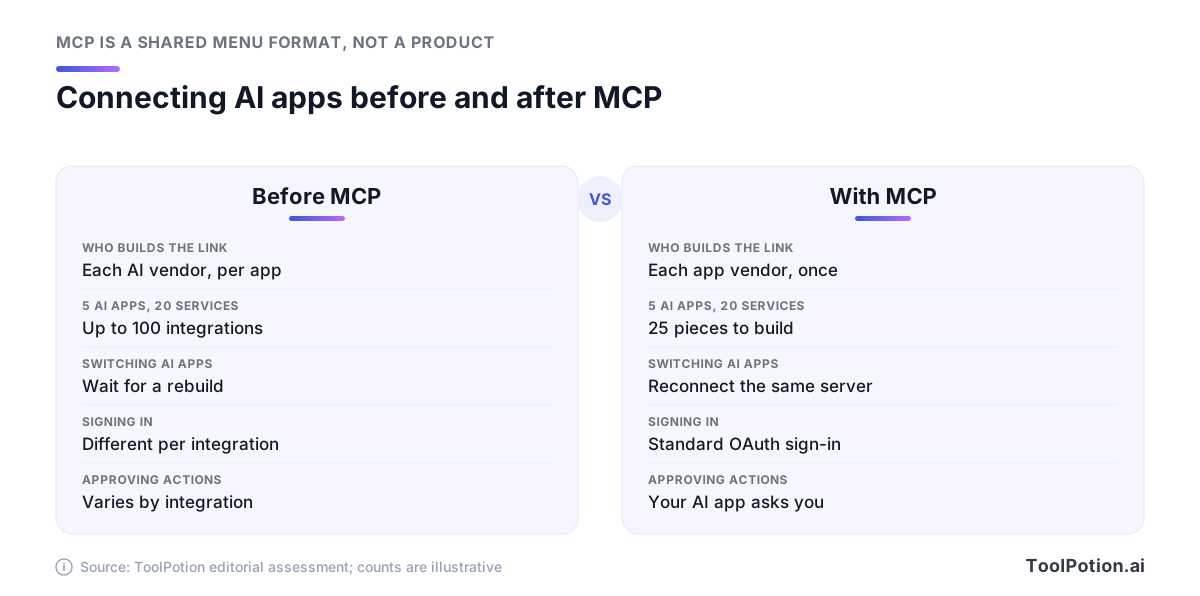
Para você, o ganho é a portabilidade. O servidor hospedado do Notion, por exemplo, documenta a configuração para Claude Code, Codex da OpenAI e Cursor a partir do mesmo endereço. Se sua equipe trocar de app de IA no ano que vem, as conexões podem ir junto.
Como funciona: hosts, clients e servers
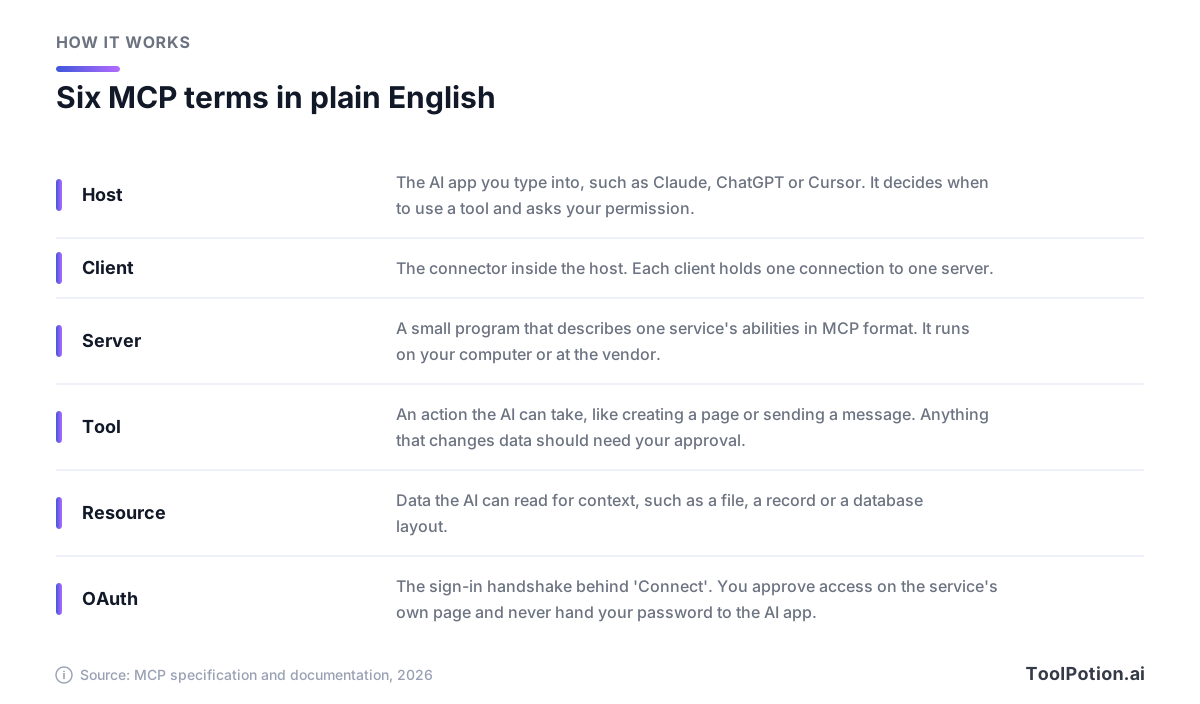
Três papéis fazem todo o trabalho, e a documentação do MCP os nomeia com precisão. O host é o app de IA em que você digita. O server é um programinha que descreve as capacidades de um serviço no formato MCP. O client vive dentro do host e mantém uma conexão, e o host cria um client para cada server ao qual se conecta.
Então, quando o Claude está conectado às suas anotações, à sua agenda e ao seu CRM, ele roda três clients, cada um falando com um server. Você nunca os vê. O que aparece é uma lista de conectores com um botão de liga/desliga ao lado de cada um.
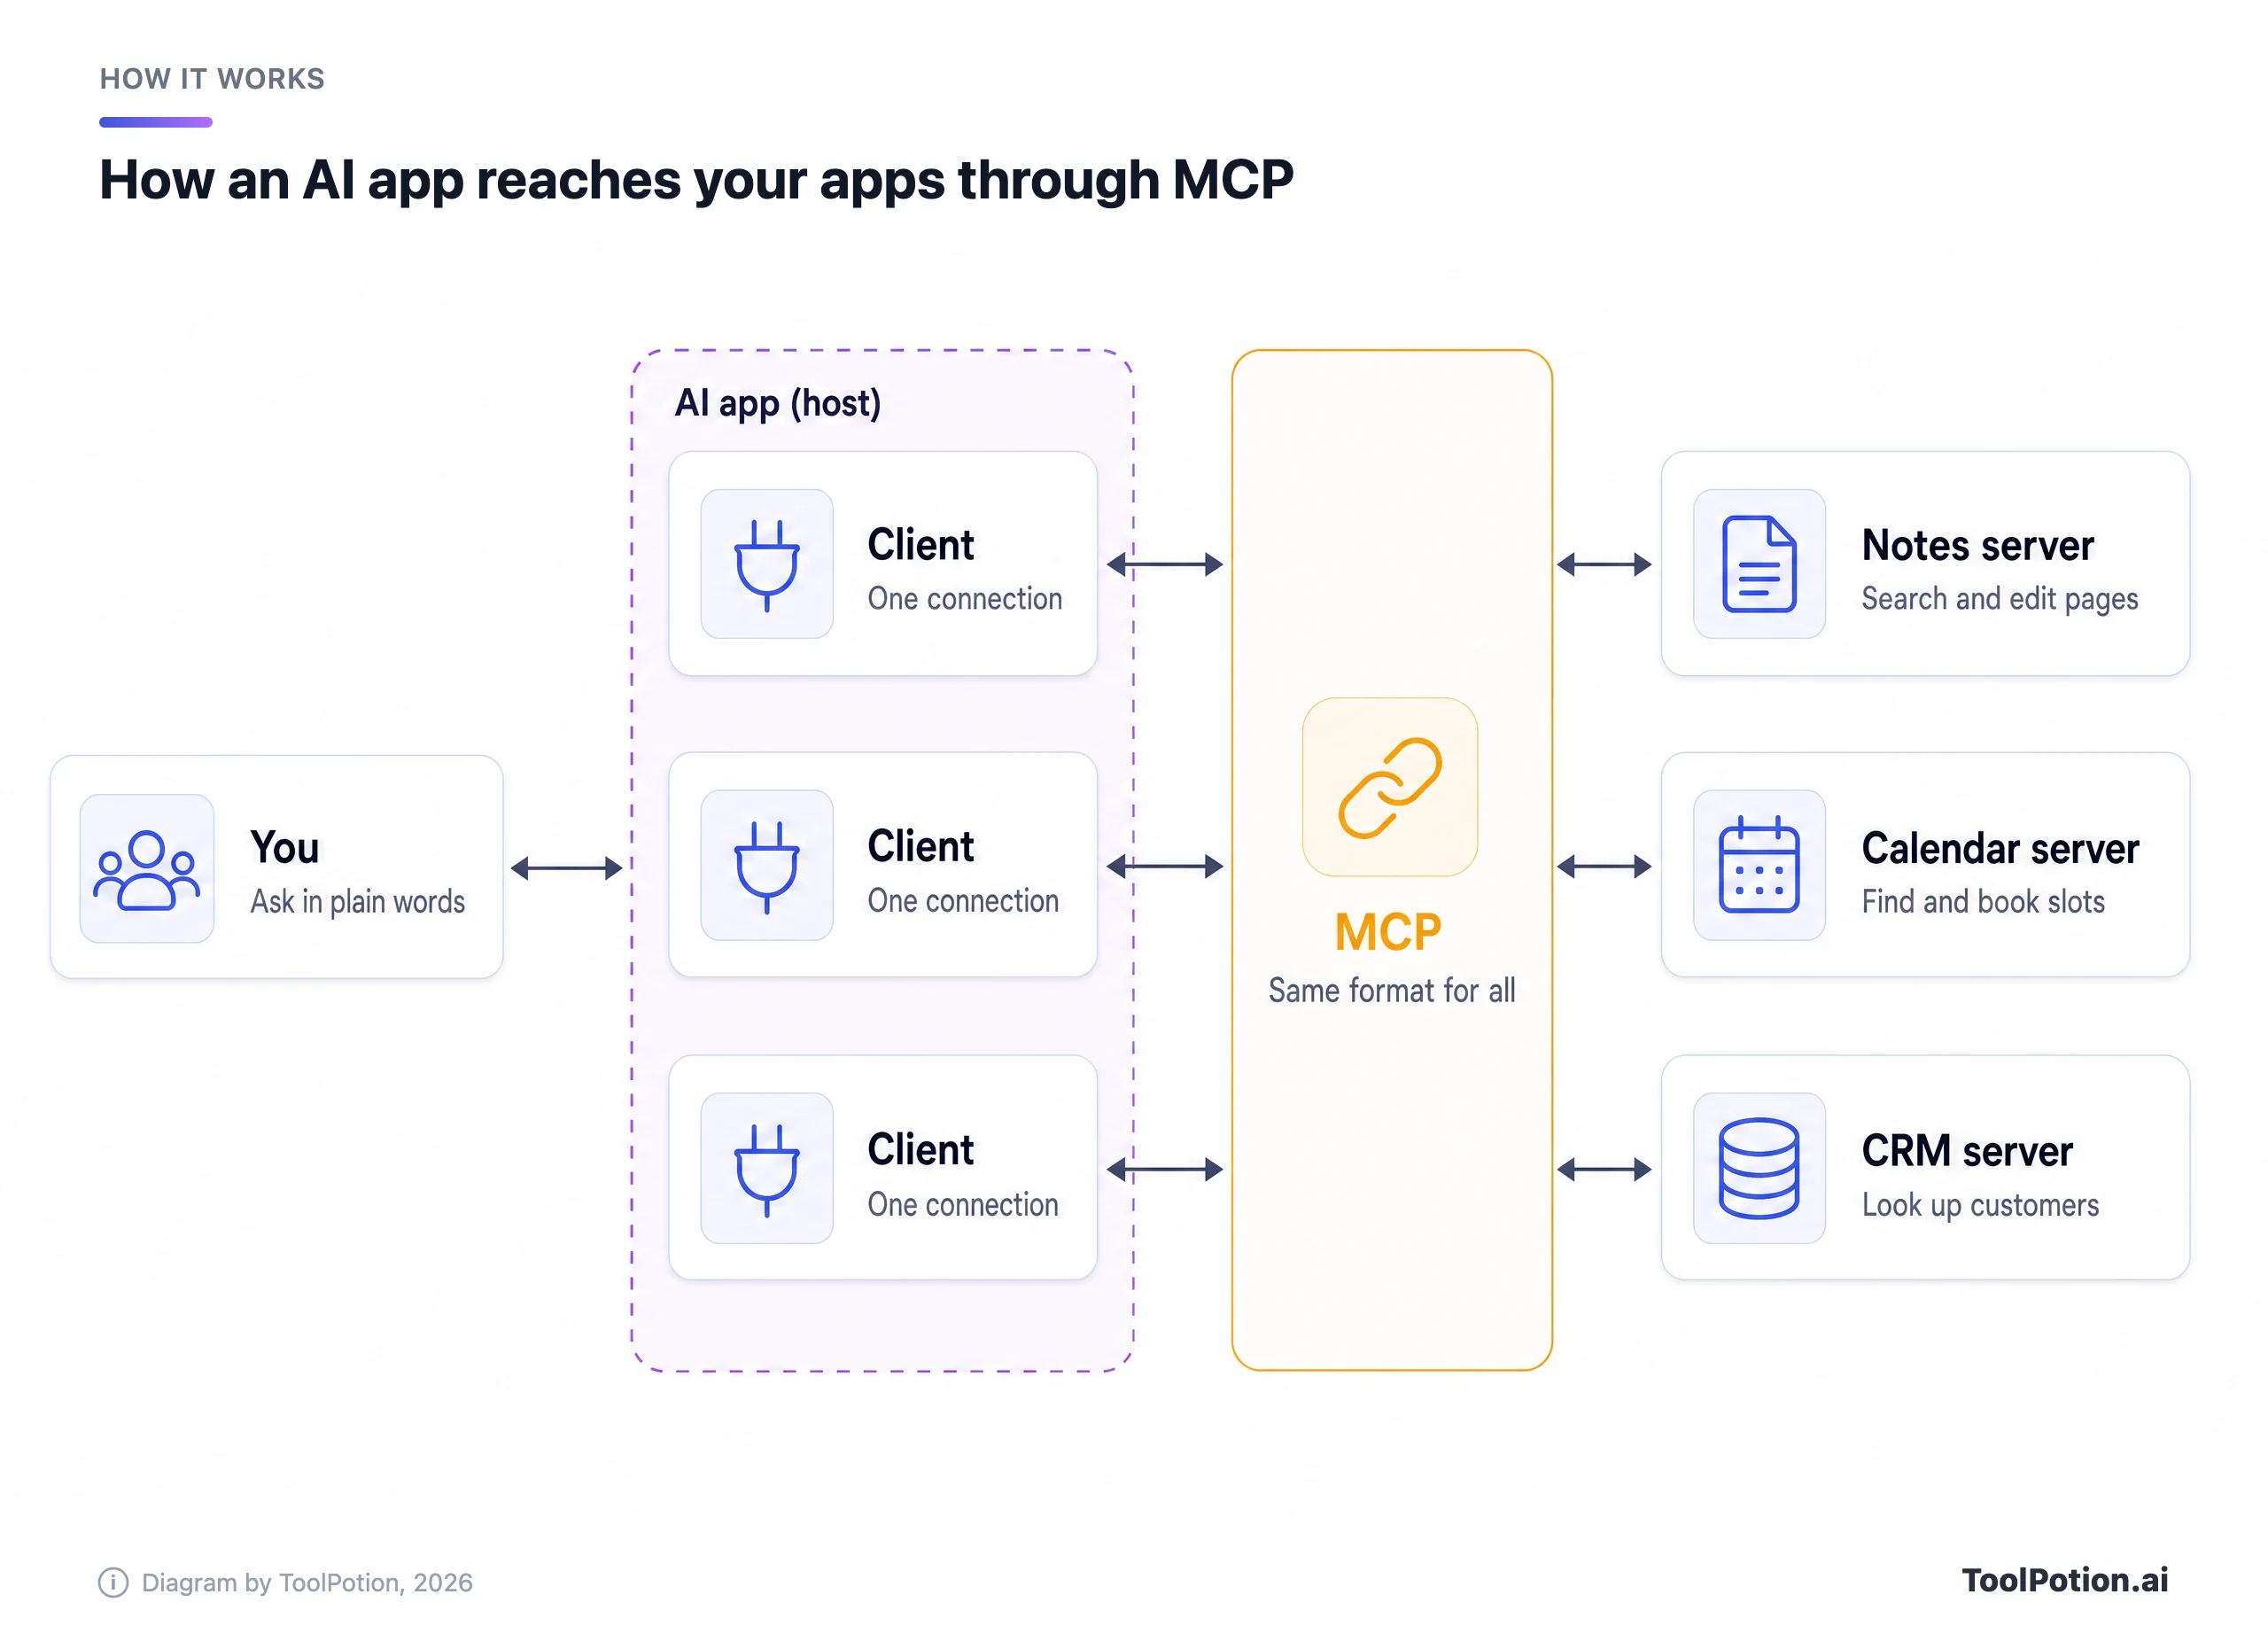
Leia o diagrama da esquerda para a direita. Você pede em linguagem natural, o host decide se algum server conectado pode ajudar, e o pedido segue pelo client correspondente até esse server. A faixa âmbar é o ponto central de todo o desenho: toda conexão fala o mesmo formato, então o host não se importa com qual empresa construiu o server.
Os servers vêm em dois tipos. Um server local roda no seu próprio computador, algo comum em ferramentas de programação e que exige instalar alguma coisa. Um server remoto roda na infraestrutura do fornecedor e você o acessa pela internet. Os remotos são os que a maioria dos não desenvolvedores vai usar, e a conexão é feita por OAuth, o mesmo processo do "Entrar com" que você já clicou por anos. Você aprova o acesso na página do próprio serviço, e o app de IA nunca vê sua senha.
Cada server pode oferecer três tipos de coisa. Tools (ferramentas) são ações, como criar uma página ou enviar uma mensagem. Resources (recursos) são dados que a IA pode ler como contexto, como um arquivo ou um registro de banco de dados. Prompts são modelos prontos para tarefas comuns. Na prática, o que você mais nota são as tools, e é nelas também que mora a maior parte do risco.
Uma regra da especificação molda tudo o que vem a seguir. Os hosts "must obtain explicit user consent before invoking any tool" (devem obter consentimento explícito do usuário antes de invocar qualquer ferramenta), e as descrições das ferramentas devem ser tratadas como não confiáveis, a menos que venham de um server confiável. A especificação também admite que o MCP "cannot enforce these security principles at the protocol level" (não consegue impor esses princípios de segurança no nível do protocolo). Ter ou não um pedido de aprovação sensato depende inteiramente do app que você usa.
O que as pessoas fazem com MCP em 2026
Todos os grandes assistentes já o incorporam, cada um com seu próprio nome. O que muda é onde os servers aparecem, se você pode adicionar servers que não estão na lista e o que acontece antes de a IA agir.
No Claude, os servers MCP aparecem como conectores em um único diretório, em Customize > Connectors, compartilhado entre o app web, o desktop, o mobile, o Claude Code e o Cowork. Entre os exemplos da própria Anthropic estão criar issues no Linear, enviar mensagens no Slack e buscar no Google Drive, e alguns conectores são interativos, desenhando painéis ou quadros de tarefas direto no chat. Cada listagem tem uma etiqueta. Verified significa que a Anthropic testou as ferramentas, enquanto Community significa que ela fez uma triagem da listagem, mas não a revisou a fundo (Claude docs).
A documentação para desenvolvedores da OpenAI agora chama as integrações do ChatGPT de plugins: pacotes que podem reunir um servidor MCP com instruções reutilizáveis chamadas skills, listados em um diretório compartilhado entre o ChatGPT e o Codex. Para servers fora desse diretório, o ChatGPT tem um modo desenvolvedor nas contas Plus, Pro, Business, Enterprise e Education, na web. A descrição da OpenAI é direta: é "powerful but dangerous" (poderoso, mas perigoso) e feito para quem entende os riscos (OpenAI). Ações de escrita precisam da sua confirmação por padrão, e este ano o ChatGPT incluiu a opção de escolher quando os apps conectados pedem permissão: sempre, antes de fazer alterações ou só antes das importantes.
A Microsoft oferece suporte ao MCP no Microsoft Copilot Studio, sua ferramenta para criar agentes personalizados, que podem usar as tools e os resources de um server. Leia as letras miúdas, porém. Ao conectar um server MCP externo, a Microsoft diz que a responsabilidade pelas tools e pelos resources que você acessa é sua. O Microsoft 365 Copilot também roda agentes baseados em MCP, e a Microsoft citou Monday.com, Canva e Sitecore como alguns dos primeiros a construir.
As ferramentas de programação chegaram primeiro. O Cursor instala servers a partir do seu marketplace com um clique e, por padrão, pergunta antes de rodar uma tool MCP. O Visual Studio Code e o Claude Code também aceitam MCP, e os conectores que você adiciona no claude.ai passam para o Claude Code quando você entra com a mesma conta.
As plataformas de automação usam o MCP nos dois sentidos. O Zapier expõe mais de 9.000 apps e 66.000 gatilhos e ações para qualquer assistente compatível com MCP, e cada chamada de tool consome duas tarefas da cota do seu plano (Zapier). O n8n pode atuar como server, transformando seus fluxos em tools que um assistente pode chamar, ou como client, deixando os agentes do próprio n8n chamarem servers externos. Se você não sabe de que lado dessa linha precisa, nosso guia sobre agentes de IA vs. ferramentas de automação esclarece.
| App | Onde o MCP aparece | Servers fora do diretório | Proteção padrão |
|---|---|---|---|
| Claude | Diretório de conectores | Conector personalizado por URL (um no plano Free) | Pedido Allow once ou Always allow |
| ChatGPT | Diretório de plugins | Modo desenvolvedor, planos pagos, só na web | Confirma ações de escrita |
| Copilot Studio | Ferramentas do agente | Assistente de onboarding de MCP | A responsabilidade pelas tools é sua |
| Cursor | Marketplace | Editar o arquivo mcp.json | Pergunta antes de rodar uma tool |
| Zapier MCP | Um server que qualquer assistente pode usar | Não se aplica | Você escolhe as ações permitidas |
Quem comanda o MCP hoje
Um padrão que pertence a um laboratório de IA é difícil de vender para os rivais, e o MCP superou isso rápido. Em 2025, a OpenAI o incluiu no seu Agents SDK, e Sam Altman postou que "People love MCP" (as pessoas adoram o MCP). Algumas semanas depois, Demis Hassabis, do Google DeepMind, disse que os modelos do Google Gemini o suportariam, chamando-o de "rapidly becoming an open standard for the AI agentic era" (rapidamente se tornando um padrão aberto para a era da IA agêntica). O TechCrunch noticiou os dois casos.
Depois a Anthropic abriu mão dele. No ano passado, doou o MCP à Agentic AI Foundation (AAIF), um fundo mantido sob a Linux Foundation, cofundado com Block e OpenAI e apoiado por Google, Microsoft, AWS, Cloudflare e Bloomberg (Anthropic). A Block contribuiu com seu agente goose e a OpenAI com seu formato AGENTS.md, como projetos irmãos.
O controle do dia a dia não mudou de mãos. Os mantenedores escreveram que quem toma as decisões sobre o protocolo continua sendo quem já cuidava dele, e que a fundação não vai ditar a direção técnica. O que a fundação traz é uma propriedade neutra, e as empresas aderiram rápido: seu último anúncio coloca o número de membros em 247 organizações, com Visa e Wells Fargo entre os mais novos membros Gold. Ela também organiza as conferências AGNTCon + MCPCon.
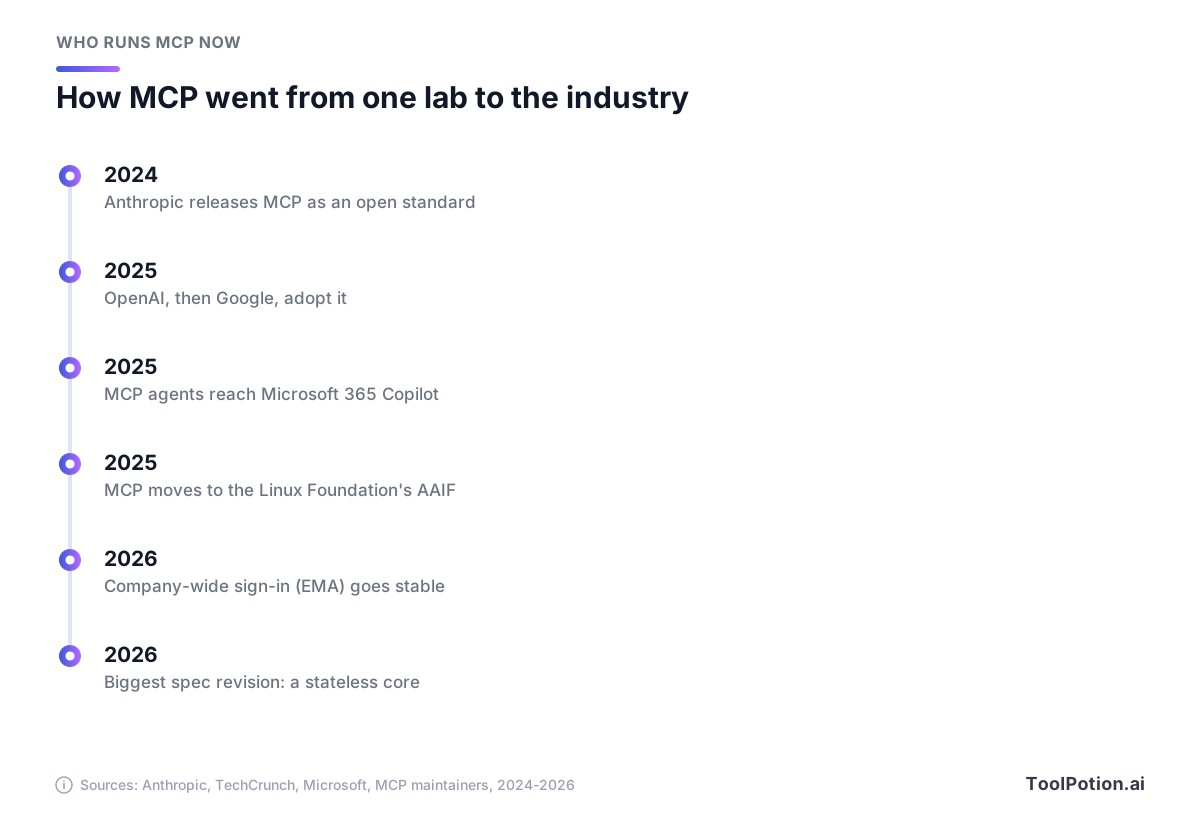
Sair de um projeto de um único laboratório e chegar a um padrão administrado por uma fundação em cerca de um ano é rápido para qualquer protocolo. Uma peça ainda fica para trás. O MCP Registry oficial, um catálogo público de servers apoiado por Anthropic, GitHub, PulseMCP e Microsoft, ainda está marcado como preview. Ele verifica se o publicador é dono do nome com que publica, mas deixa a varredura de segurança para os hosts de pacotes e para os marketplaces construídos por cima (MCP Registry). Uma listagem diz quem publicou um server. Não diz que o server é seguro.
O que mudou este ano
Primeiro, a escala. Quando a Anthropic repassou o MCP no ano passado, contava mais de 10.000 servers públicos ativos e 97 milhões de downloads mensais dos SDKs de Python e TypeScript. Com a versão da especificação deste ano, os mantenedores colocam os downloads dos principais SDKs em "close to half-a-billion" (perto de meio bilhão) por mês, com os kits de TypeScript e Python cada um acima de um bilhão de downloads no total. Os dois números contam conjuntos de kits um pouco diferentes, então leia o salto como direção, não como precisão.
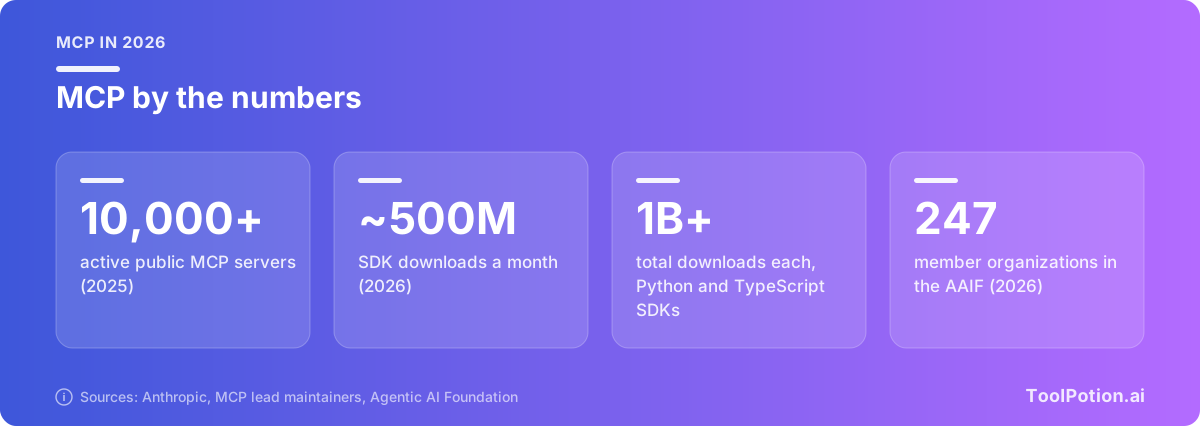
Downloads medem a atividade de desenvolvedores, não quantas pessoas usam conectores. Diretórios independentes divulgam totais de servers deste ano, mas contam de formas que não batem entre si, então os deixamos de fora.
A especificação em si mudou bastante. Os mantenedores chamaram a versão deste ano de "the largest revision of the protocol since launch" (a maior revisão do protocolo desde o lançamento), e ela inclui mudanças que quebram compatibilidade para desenvolvedores (MCP blog). A maior parte é invisível para você. Os servers não precisam mais manter uma sessão ativa com cada app, o que facilita rodá-los em escala. A versão também formalizou as extensões, complementos opcionais que incluem dois que você pode notar: MCP Apps, que permite a um server desenhar telas interativas, como formulários e gráficos, dentro do chat, e Enterprise-Managed Authorization.
Esse segundo resolve a parte mais chata de usar MCP no trabalho, que é fazer login em cada server separadamente. A empresa aprova os servers pelo seu provedor de identidade, e os funcionários os encontram conectados ao entrar. Ele chegou ao status estável este ano com a Okta no lado da identidade, Claude e VS Code como clients e servers de Asana, Atlassian, Canva, Figma, Granola, Linear e Supabase, com o Slack adicionando suporte (MCP blog). O head de engenharia da Linear chamou de "pretty magical" (bem mágico) fazer login uma vez e ter todos os conectores configurados.
Onde as conexões MCP dão errado
De volta ao restaurante. O garçom agora tem as chaves da despensa, recebe pedidos de cardápios escritos por desconhecidos e lê todo bilhete preso neles. A maioria dos riscos deste mapa já aconteceu fora de laboratório.
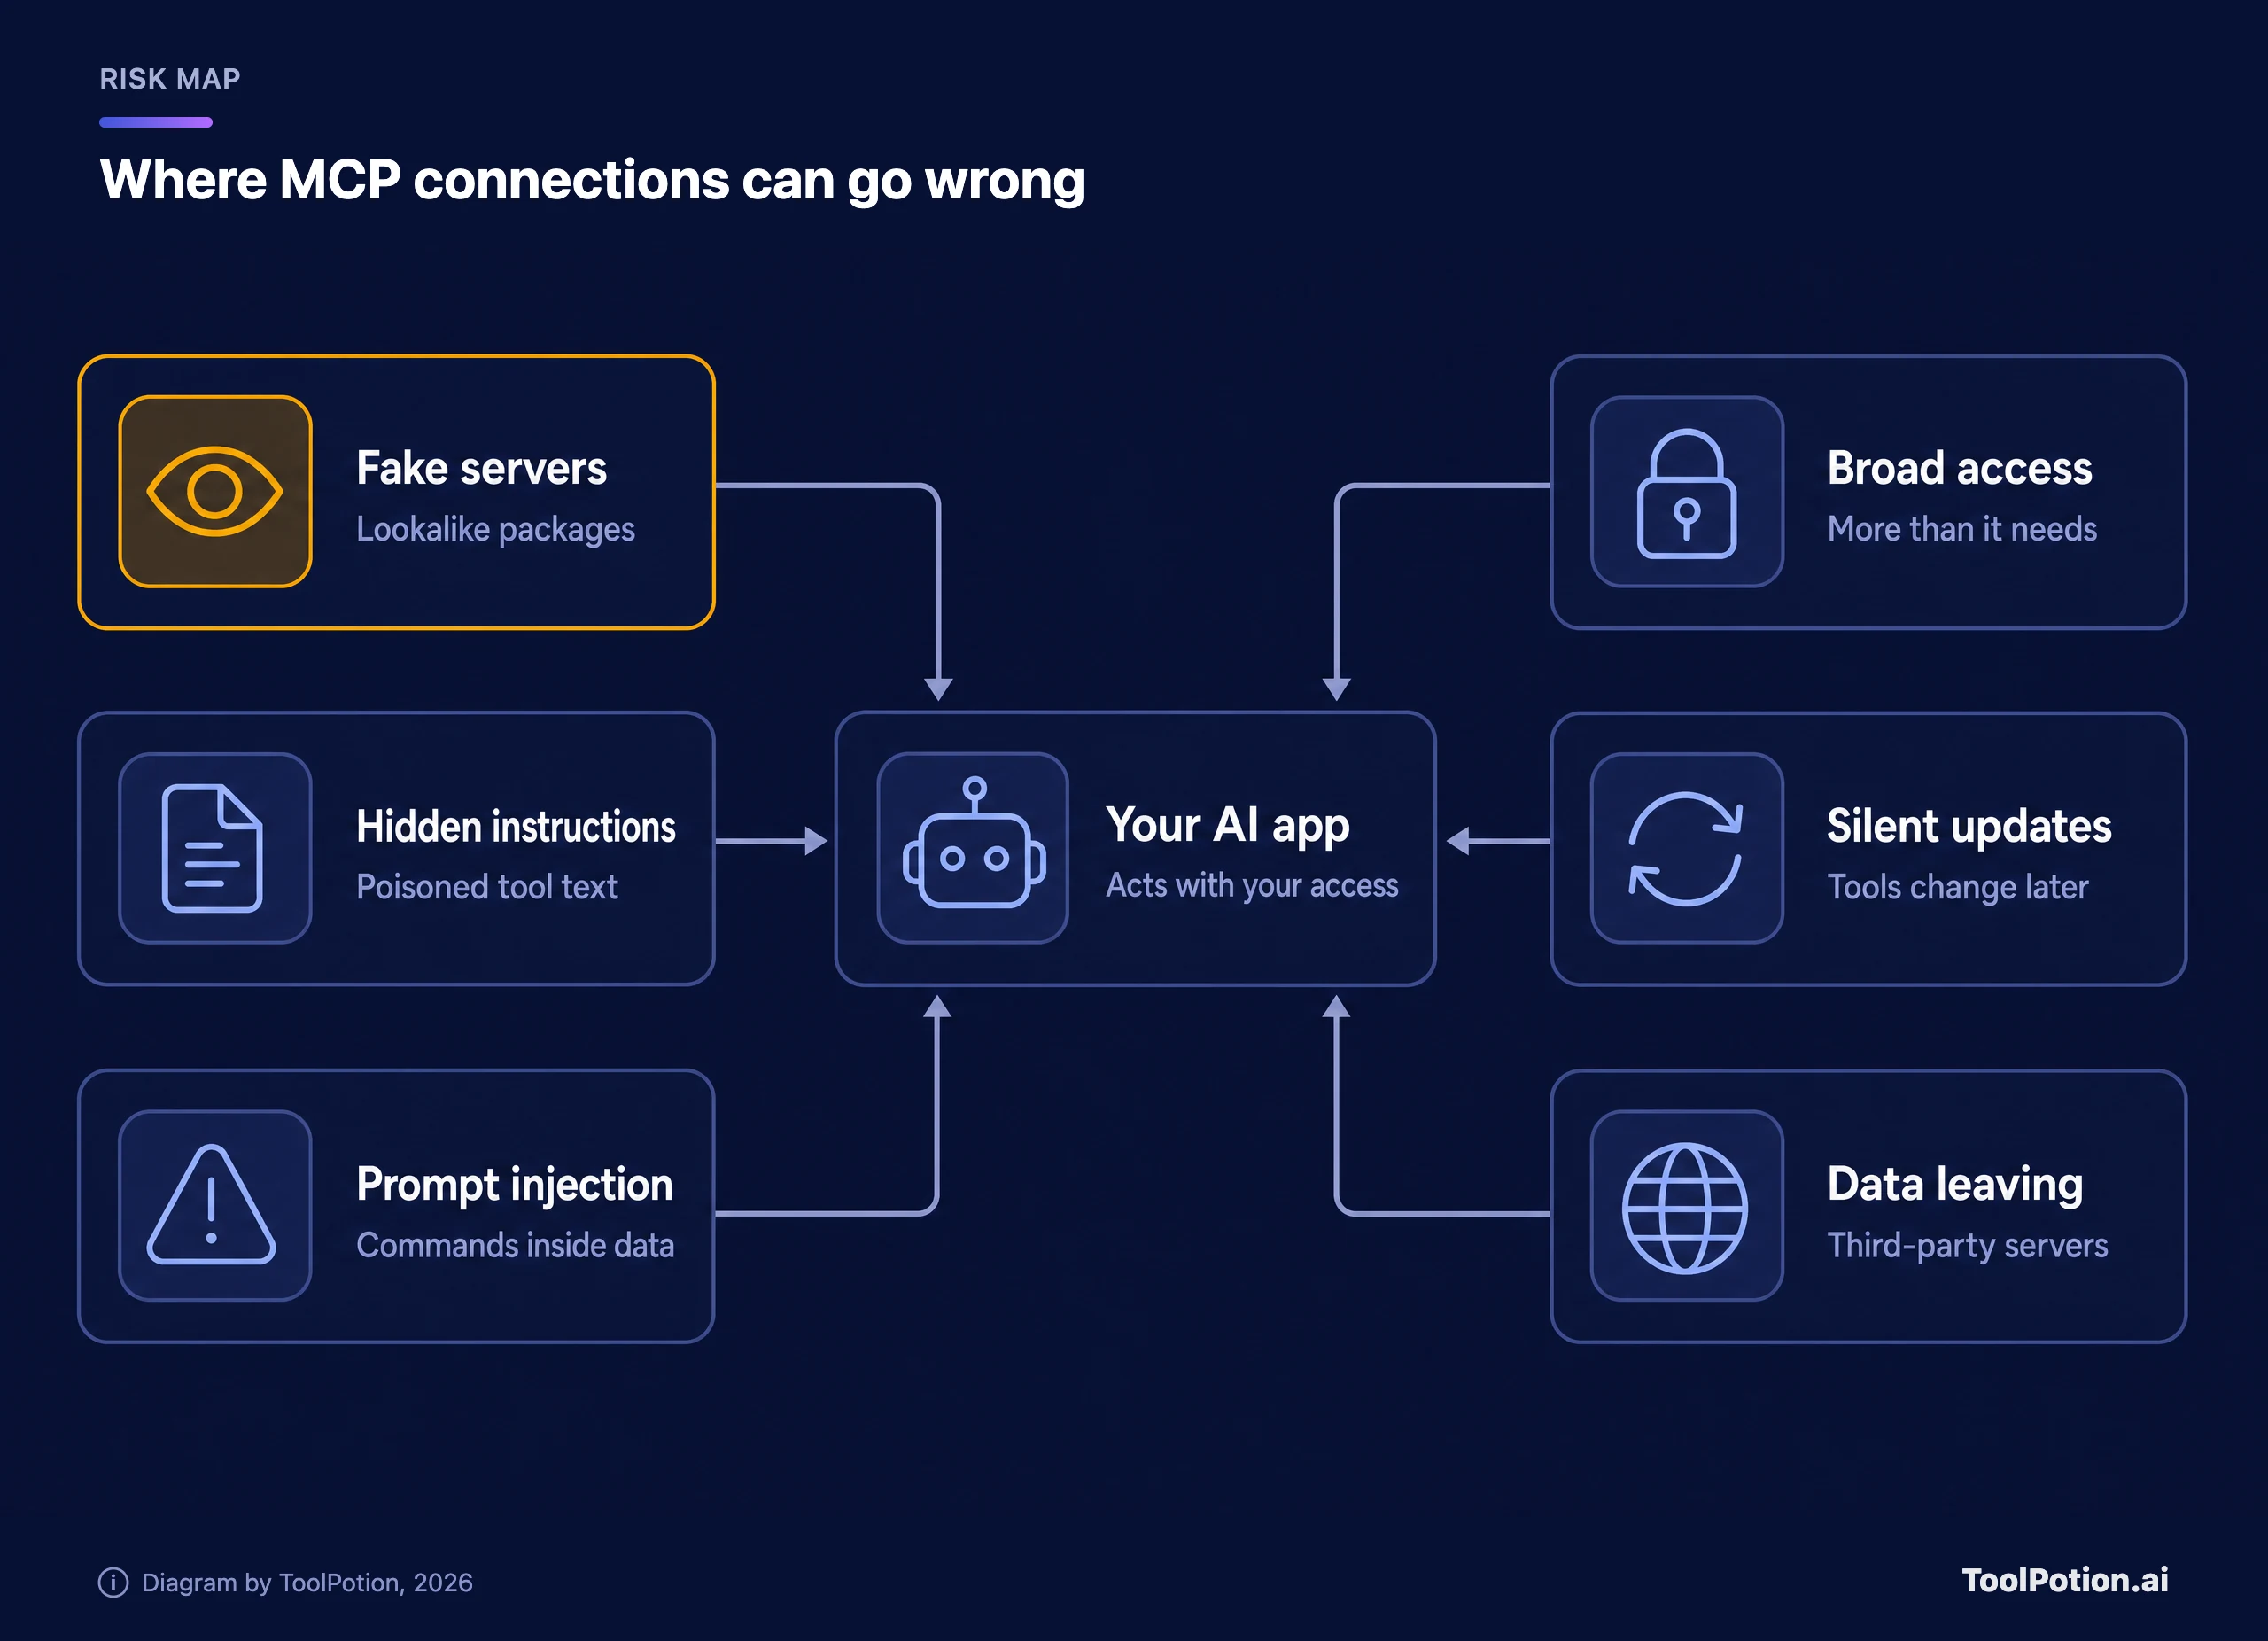
O destacado, os servers falsos, é o risco com número de vítimas documentado. Em 2025, a empresa de segurança Koi encontrou um pacote npm chamado postmark-mcp que se passava por um server do serviço de e-mail Postmark. A partir da versão 1.0.16, ele copiava todo e-mail enviado para um endereço externo, e já tinha sido baixado 1.643 vezes quando foi pego (The Hacker News). A Postmark não o criou.
As instruções ocultas são mais sutis. Pesquisadores da Invariant Labs mostraram que a descrição de uma tool, que a IA lê por inteiro e você normalmente não, pode carregar ordens como ler arquivos privados e embutir o conteúdo deles em uma requisição (Invariant Labs). Eles chamaram isso de tool poisoning. A mesma pesquisa descreve uma variante mais discreta: um server pode alterar as descrições das suas tools depois de você tê-lo aprovado.
O prompt injection nem precisa de um server malicioso. A Invariant também mostrou um agente conectado ao server legítimo do GitHub lendo uma issue armadilhada em um repositório público e depois vazando dados dos repositórios privados do usuário para um pull request público. Qualquer server que leia texto escrito por terceiros, como e-mails, páginas da web ou tickets de suporte, pode ter instruções contrabandeadas nesse texto.
Acesso amplo transforma pequenos erros em grandes. A documentação do Notion diz que, depois de você autorizar o server dele, o client "can read and update content that you can access" (pode ler e atualizar o conteúdo que você pode acessar) naquele workspace. Isso é normal, e é por isso que as aprovações importam. Configurações descuidadas pioram a situação: em 2025, a Trend Micro encontrou 492 servers MCP acessíveis na internet aberta sem autenticação nem criptografia, e mais de 90% das 1.402 tools que eles expunham davam acesso direto de leitura à fonte de dados por trás.
As empresas costumam subestimar os dados que saem dos seus sistemas. Um server remoto é software de outra pessoa, e a orientação da Anthropic diz que ela "doesn't run a third-party connector's servers and doesn't control how it handles your data" (não opera os servers de conectores de terceiros e não controla como eles tratam seus dados) (Claude docs). Os servers dos próprios fornecedores também falham. Em 2025, a Asana tirou seu server MCP do ar por quase duas semanas após um bug que poderia expor informações de alguns clientes a usuários de outras organizações, e depois redefiniu todas as conexões (The Register).
A resposta sensata é supervisão; evitar o MCP é exagero para a maioria das equipes. Trate um conector como um funcionário novo que tem o seu login: útil desde o primeiro dia, vigiado até ganhar confiança. A Agência de Segurança Nacional dos EUA fez um alerta parecido em uma orientação sobre MCP publicada este ano, avisando que "misaligned assumptions or subtle inconsistencies at any stage can propagate and compound into exploitable conditions" (suposições desalinhadas ou inconsistências sutis em qualquer etapa podem se propagar e se somar até virar condições exploráveis).
Conecte seu primeiro servidor MCP com segurança
A Claude documenta o fluxo inteiro passo a passo, então vamos usá-la como exemplo prático (Claude docs). A versão do ChatGPT vem depois da lista.
- Escolha um serviço que você já usa e em que confia, de preferência um que rode seu próprio servidor MCP hospedado, como o Notion ou o Linear.
- Abra Customize > Connectors no claude.ai ou no app desktop, selecione Discover e busque o serviço.
- Confira a etiqueta. Prefira uma listagem Verified e, no caso de uma Community, verifique se o desenvolvedor é o próprio serviço.
- Selecione Connect to Claude. Você cai na página de login do próprio serviço, então leia o acesso que ele pede antes de aprovar.
- De volta à página Connectors, abra o conector e defina as Tool permissions. Leituras podem ficar em Always allow, qualquer coisa que escreva deve ficar em Needs approval, e as tools de exclusão podem ficar em Blocked.
- Em um chat, abra o menu +, escolha Connectors e ative o conector para aquela conversa.
- Peça primeiro algo só de leitura, como um resumo das issues abertas atribuídas a você, e aprove com Allow once até ver como ele se comporta.
- Se mudar de ideia, Disconnect desconecta o Claude do serviço e Remove tira o conector da sua conta, ambos na mesma página.
Toda requisição passa pelas mesmas cinco etapas, e a terceira é a que você controla.
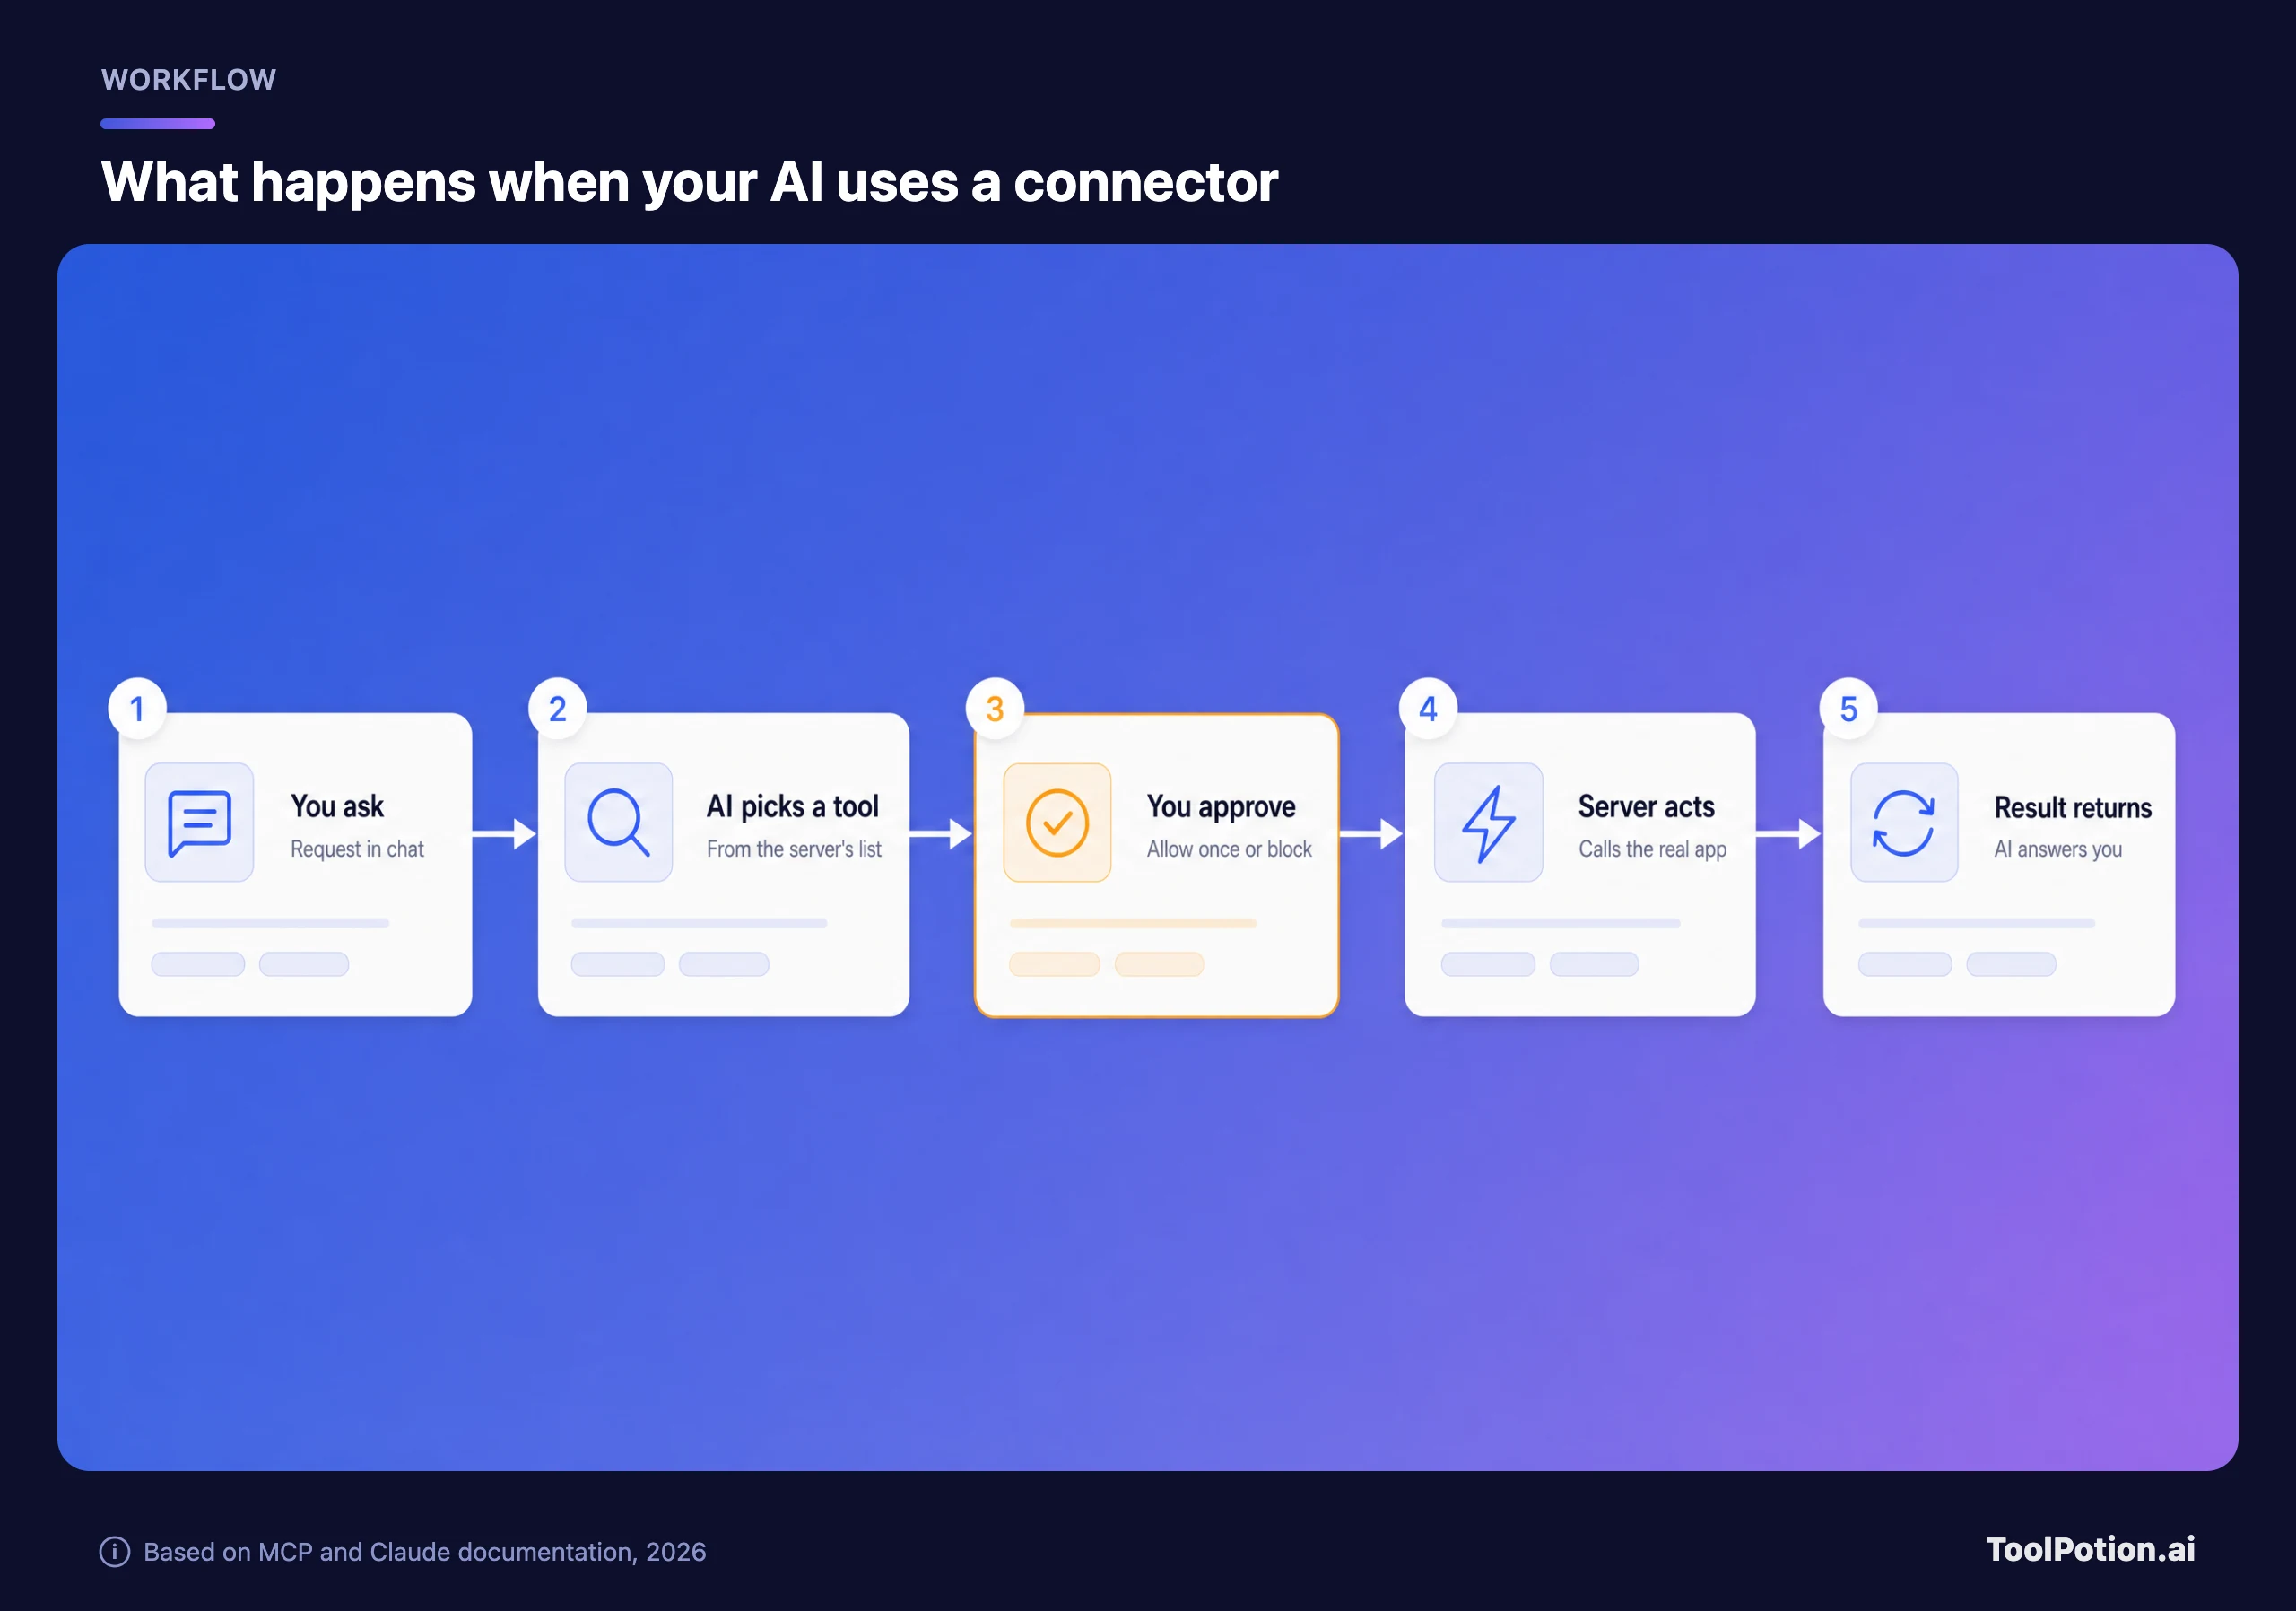
Always allow é uma boa economia de tempo para tools de busca e leitura. Para qualquer coisa que envie, edite ou exclua, mantenha o pedido de aprovação. A aprovação é sua única chance de pegar uma ação errada antes que ela chegue ao app real.
Vale conhecer dois limites antes de tentar um conector personalizado, o termo do Claude para qualquer server que você adiciona pelo endereço web. Contas Free têm direito a um. E o server precisa estar acessível a partir da nuvem da Anthropic pela internet pública, então um server dentro da rede da sua empresa ou atrás de uma VPN não vai conectar. No ChatGPT, o equivalente fica atrás do modo desenvolvedor (Settings, depois Security and login), e você cria o app em Plugins. A OpenAI trata qualquer tool que não esteja marcada como somente leitura como uma ação de escrita que exige confirmação, o que é o padrão mais seguro.
Não sabe qual caminho serve para o app que você tem em mente? A árvore abaixo faz até três perguntas.
O ramo da conta de trabalho é o que as pessoas pulam. Se a sua empresa gerencia a assinatura de IA, adicionar servers por conta própria pode levar dados da empresa para um lugar que ninguém aprovou. O plano Team do Claude já tem um botão Request nos conectores do diretório justamente para esse caso.
Avalie um servidor antes de conectar
As etiquetas do diretório ajudam, mas a Anthropic afirma que a verificação "isn't a security audit" (não é uma auditoria de segurança), e o desenvolvedor pode mudar as tools de um conector depois da revisão. Então faça você mesmo uma checagem rápida. Os dez itens abaixo se baseiam nas orientações de segurança do projeto MCP e nos conselhos que Anthropic e OpenAI dão aos seus usuários. Marque o que é verdade para o server que você está considerando.
A ponderação é proposital. Quem construiu o server vale três pontos porque elimina de vez o risco de server falso, e o postmark-mcp teria falhado nessa checagem de cara. Servers hospedados com página de login são melhores que os que pedem para você colar uma chave de API (uma senha de longa duração para software) em um arquivo de configuração, porque o acesso por OAuth pode ser limitado e revogado na origem. O item sobre não misturar servers importa mais do que parece. A demonstração da Invariant com o GitHub funcionou porque uma conexão lia conteúdo externo enquanto o mesmo agente tinha acesso a dados privados.
Servers locais, os que você instala, merecem cuidado extra. A orientação de segurança do MCP diz que os apps devem mostrar "the exact command that will be executed, without truncation" (o comando exato que será executado, sem truncar) antes de rodá-lo. Se um fluxo de instalação esconde o comando, ou o pacote vem de uma conta que você não consegue ligar ao fornecedor, não instale. Devs podem explorar servers open source populares, como o MCP for Blender, no nosso ranking Top 200 AI GitHub Repos, mas popularidade também não é prova de segurança.
Implantando o MCP em uma equipe
Líderes de equipe têm controles melhores que os indivíduos, e vale ativá-los antes que as pessoas comecem a conectar coisas por conta própria. No Claude Team e no Enterprise, um Owner adiciona cada conector para a organização e os membros entram com suas próprias contas. Os Owners podem definir ações de leitura e escrita como Always allow, Needs approval ou Blocked para todo mundo. No lado do ChatGPT, os admins dos planos Business e Enterprise definem padrões por workspace e por app para quando os apps conectados pedem permissão.
Se a sua empresa usa Okta, pergunte se os servers que você quer suportam Enterprise-Managed Authorization. O TI aprova um server uma única vez, e os funcionários passam a ter um login só, em vez de uma tela de consentimento por ferramenta. A cobertura do InfoQ traz uma ressalva justa: o provedor de identidade decide quem pode se conectar, não o que um agente faz depois de conectado, então as aprovações por ação continuam importando.
Para automação, uma camada intermediária dá um lugar único para auditar. O Zapier guarda as credenciais dos apps na sua própria camada de conexão, deixa você escolher quais apps e ações um assistente pode usar e registra toda ação MCP no History. Se você está comparando plataformas, comece pelo ranking de automação de fluxos de trabalho. Nosso texto sobre agentes de IA em produção mostra o que quebra quando os usuários reais chegam.
Uma ordem sensata para a maioria das equipes pequenas: comece com tools somente de leitura, ative ações de escrita um serviço de cada vez com as aprovações ligadas e mantenha uma lista escrita curta dos servers aprovados. Equipes que lidam com registros de saúde, financeiros ou jurídicos devem esperar para usar servers de terceiros até saber para onde os dados vão e por quanto tempo ficam guardados. Nosso framework de privacidade para ferramentas de IA lista as perguntas para fazer a um fornecedor.
Perguntas frequentes
O MCP é só para o Claude?
Não. A Anthropic o criou, mas ChatGPT, Microsoft Copilot, Gemini, Cursor e Visual Studio Code também o suportam, e o protocolo agora pertence à Agentic AI Foundation, não à Anthropic.
Preciso saber programar para usar MCP?
Não para conectores do diretório, que levam alguns cliques e um login, e adicionar um server hospedado pelo endereço também dispensa código. Construir o seu próprio server ou instalar um local é trabalho de desenvolvedor.
O MCP é gratuito?
O protocolo e seus SDKs são open source. Os custos ficam nos apps em volta: o plano gratuito do Claude permite um conector personalizado, o modo desenvolvedor do ChatGPT exige um plano pago e o Zapier conta duas tarefas por chamada de tool MCP.
Qual a diferença entre MCP e uma API?
Uma API é a interface própria de um serviço, e cada app de IA teria de aprender cada uma separadamente. Um server MCP normalmente envolve essa API em um formato padrão com descrições em linguagem simples, de modo que qualquer assistente compatível com MCP descobre o que o serviço faz e o chama sem código personalizado.
Um servidor MCP consegue ver minha conversa inteira?
Pelo design, não. Um server recebe as requisições que a IA envia às suas tools, e a especificação diz que os hosts precisam do seu consentimento antes de expor seus dados a um server. Mas tudo o que a IA coloca nessas requisições chega, sim, ao operador do server, então conecte apenas servers em que você confiaria esses dados.