

AIセキュリティツールの多くのリストは、このカテゴリを一つの棚として扱っています。しかし実際は違います。クラウドのポスチャ管理プラットフォーム、メールフィルター、コードスキャナーは、それぞれ守る対象が異なり、AIの使いどころも違います。2026年のランキング(下記)は、レイヤー別に分けて見ると理解しやすくなります。クラウドはWiz、ネットワークなどはDarktrace、メールはAbnormal AI、脆弱性はQualys、コードはSnykです。
この記事全体がこの枠組みに沿っています。ランキングの後には、クイックピック、2026年の変化(多くは所有者の変更です)、AIが本当に役立つ場面と見かけ倒しの場面、12本の短いレビュー、そして比較検証までは必要なく、まず候補を絞りたいセキュリティ責任者やIT管理者向けの選定ツールを用意しています。
先にお伝えしておきたいことがあります。これらのベンダーのほとんどは価格を公開していません。公開している場合はそのページを引用し、公開していない場合は推測せずにその旨を明記しています。
現在のトップ25
- # 1トップピックWizAIアプリWizは、コード、クラウド、ランタイムを統合して、すべてのクラウドおよびAIアプリケーションのセキュリティを強化するAI駆動のサイバーセキュリティプラットフォームです。リスクの軽減と脅威への対応を自動化し、セキュリティチームがAIのスピードで効果的に環境を保護できるようにします。72ToolRank強い
- # 2第2位Microsoft SentinelプラットフォームMicrosoft Sentinelは、脅威を迅速に検出し、応答を自動化し、データレイクを使用してコストを削減することで、セキュリティオペレーションを強化するために設計されたクラウドネイティブなSIEMプラットフォームです。Microsoft Defenderと統合され、統一されたセキュリティ体験を提供します。70ToolRank強い
- # 3第3位Google Security OperationsAIアプリGoogle Security Operations(旧称Chronicle)は、セキュリティチームがGoogleのスピード、スケール、インテリジェンスを活用して脅威を検出、調査、対応できるようにします。SIEM、SOAR、脅威インテリジェンスを通じて統一された体験を提供し、検出、調査、対応能力を向上させます。70ToolRank強い

- 4Microsoft Defender for CloudプラットフォームMicrosoft Defender for Cloudは、マルチクラウドおよびハイブリッド環境におけるクラウドネイティブアプリケーション開発を保護するセキュリティソリューションおよびCNAPPです。エンドツーエンドの可視性、リスクの優先順位付け、修復機能を提供し、安全なインフラストラクチャとアプリケーションライフサイクル管理を確保します。69ToolRank強い
- 5Microsoft Defender XDRプラットフォームMicrosoft Defender XDRは、拡張検出および応答機能を統合した包括的なサイバーセキュリティプラットフォームです。信号をソース間で相関させ、脅威の検出と応答を加速するための実用的な洞察を提供することで、組織を保護します。69ToolRank強い
- 6ダークトレースAIアプリダークトレースは、ランサムウェアやメールフィッシングを含むサイバー攻撃を数秒で阻止するAIサイバーセキュリティプラットフォームです。独自のビジネスデータから学習する適応型AIを使用し、組織が脅威を効果的に検出し、対応できるようにします。69ToolRank強い
- 7Microsoft Security CopilotAIアプリMicrosoft Security Copilotは、チームが機械の速度で防御するための洞察と自動化を提供するAI駆動のサイバーセキュリティソリューションです。Microsoftのセキュリティ製品と統合され、脅威の検出と対応能力を強化します。68ToolRank強い
- 8Abnormal AIAIアプリAbnormal AIは、メール、アイデンティティ、AIを保護し、内部脅威を効果的に阻止する行動AIセキュリティプラットフォームです。4,500以上の組織に信頼されており、洗練されたサイバー攻撃に対抗するために重要なセキュリティ決定を自動化します。65ToolRank強い
- 9SAS不正管理AIアプリSAS不正管理は、リアルタイムで不正を検出、予防、管理するために設計されたクラウドネイティブソリューションです。AI、機械学習、予測分析を活用して、不正検出の精度を向上させ、顧客体験を改善します。61ToolRank強い
- 10Cisco AI DefenseAIアプリCisco AI Defenseは、AIの開発と展開に伴う独自のリスクから企業を保護するために設計された包括的なAIセキュリティソリューションです。マルチクラウド環境全体でAIアプリケーションの安全性とセキュリティを確保するためのエンドツーエンドの保護を提供します。60ToolRank強い
- 11Amazon MacieAIアプリAmazon Macieは、機械学習とパターンマッチングを使用して機密データを発見し、保護するデータセキュリティサービスです。自動化されたデータ発見、コスト効率の良い可視性、およびAmazon S3に保存されたデータのセキュリティを強化します。60ToolRank強い
- 12Cortex XDRAIアプリPalo Alto NetworksのCortex XDRは、AI駆動の脅威検出と対応によりエンドポイントセキュリティを強化します。複数のソースからデータを統合し、サイバー攻撃を効果的に防止・軽減し、調査時間と運用コストを削減します。59ToolRank堅実
- 13Lacework FortiCNAPPAIアプリLacework FortiCNAPPは、包括的なクラウドネイティブアプリケーション保護プラットフォームです。AIを活用して、コードからクラウドまでアプリケーションを保護し、進化するサイバー脅威に対して強力な保護を提供します。59ToolRank堅実
- 14Kount アイデンティティおよび詐欺サービスAIアプリKountはEquifaxの一部であり、AI、機械学習、リアルタイム分析を使用して、企業が詐欺を検出・防止し、アイデンティティを確認し、収益を保護するための高度なアイデンティティおよび詐欺サービスを提供します。59ToolRank堅実
- 15Tenable One エクスポージャー管理プラットフォームAIアプリTenable Oneは、攻撃面全体にわたるセキュリティの可視性、洞察、アクションを統合するAI駆動のエクスポージャー管理プラットフォームであり、組織がサイバーリスクを効果的に管理するのを支援します。59ToolRank堅実
- 161Password Unified AccessAIアプリ1Password Unified Accessは、セキュリティチームが人間、AIエージェント、機械のアクセスを発見、保護、監査するのを支援するアイデンティティセキュリティプラットフォームです。可視性とガバナンスのギャップを埋めるために5つの製品を統合しています。59ToolRank堅実
- 17Oktaアイデンティティ脅威保護AIアプリOktaアイデンティティ脅威保護は、AI駆動のリスク評価を使用してリアルタイムのアイデンティティ脅威評価と自動応答を提供し、環境全体での継続的な保護を確保します。59ToolRank堅実
- 18Cortex XSOARAIアプリPalo Alto NetworksのCortex XSOARは、セキュリティオペレーションを自動化し、インシデントレスポンス、脅威インテリジェンス、ワークフロー自動化を統合してSOCの効率を向上させ、修復時間を短縮します。58ToolRank堅実
- 19FortiAI AssistAIアプリFortiAI Assistは、生成AIを活用してセキュリティオペレーションを強化し、チームが情報に基づいた意思決定を行い、脅威に対応し、複雑なタスクを効率化できるようにします。サイバーセキュリティの効率と効果を向上させるために設計されています。58ToolRank堅実
- 20Proofpoint AIセキュリティプラットフォームAIアプリProofpointのAIセキュリティプラットフォームは、企業のAI利用に対する包括的な保護を提供し、意図を認識したセキュリティとデータコンテキストを用いて安全なAI導入を確保します。統合された発見、ランタイムポリシーの強制、監査証跡を提供し、機密データを保護し、AIの相互作用を管理します。57ToolRank堅実
- 21FortiAI ProtectAIアプリFortiAI ProtectはFortinetによって開発されたリアルタイムAIを使用して新たな脅威をブロックし、文脈に基づくリスク評価で応答を優先します。誤検知を最小限に抑え、シャドウAIを含む隠れた脅威を検出し、リアルタイムの制御とポリシーを通じて安全なAIの使用を強制します。57ToolRank堅実
- 22プロジェクトパーセプション | Microsoft SecurityAIエージェントMicrosoft Securityによるプロジェクトパーセプションは、エージェントセキュリティのためのAIエージェントを使用し、マルチエージェントワークフローと防御を可能にします。Microsoft Defenderと統合され、人間の監視の下で積極的かつ継続的な保護を提供します。56ToolRank堅実
- 23Snyk AI Security PlatformAIアプリSnyk AI セキュリティファブリックは、AIによって生成されたコード、エージェント、およびアプリケーションの信頼性を確保する独立したバリデーターです。これにより、組織はAI開発プロセスを検証し、管理することで安全に革新を進めることができます。56ToolRank堅実
- 24IdiraAIアプリIdiraは、Palo Alto Networksのアイデンティティセキュリティプラットフォームで、CyberArkの買収を基に構築されています。特権アクセス管理を機械およびAIエージェントのアイデンティティセキュリティと統合し、ハイブリッドクラウド環境全体で人間、機械、エージェントのアイデンティティを発見、制御、管理します。AI駆動の特権の増加とコンプライアンスを管理する企業のセキュリティおよびITチームを対象としています。56ToolRank堅実
- 25QualysサイバーセキュリティプラットフォームAIアプリQualysは、企業がリスクを特定、評価、軽減するのを支援する包括的なサイバーセキュリティプラットフォームを提供します。脆弱性管理、脅威検出、コンプライアンスのためのツールを備え、サイバー脅威の管理とセキュリティ姿勢の強化に対する統一的なアプローチを提供します。56ToolRank堅実







ToolRankの仕組み
ToolRank は、ToolPotion が独自に開発したランキングエンジンです。
オープンウェブ全体から数百ものシグナル(実際のトラフィックと人気、オーディエンスとコミュニティの強さ、権威性と継続性、導入状況とエンゲージメント)を継続的に評価し、数百万のデータポイントを処理して、各ツールを実力にふさわしい順位に置きます。
AI の種類ごとに専用の評価モデルを使います。SaaS アプリの勢いを示す根拠は、オープンソースのフレームワークやクリエイターのチャンネルには当てはまらないからです。特定のプラットフォームに存在しないことが不利になることはありません。ToolRank は実在するエビデンスで判断します。
有料の掲載枠はありません。自己申告の数値も使いません。
クイックピック
- クラウド環境に最適なのはWizです。2026年ランキングの1位で、現在はGoogle Cloudの一員です。
- ネットワーク上でルールでは見逃すものを捉えるのに最適なのはDarktraceです。ランキング2位で、ToolRankは68です。
- ビジネスメール詐欺(BEC)対策に最適なのはAbnormal AIです。3位で、スコアは66です。
- 混在した環境全体の脆弱性の山を片付けるのに最適なのはQualysです。
- AIが書いたコードをリリースする開発者に最適なのはSnykです。無料プランもあります。
- 予算の限られた小規模チームに最適なのはAikido Securityです。無料プランがあり、有料プランは月額$300からです。
2026年に変わったこと
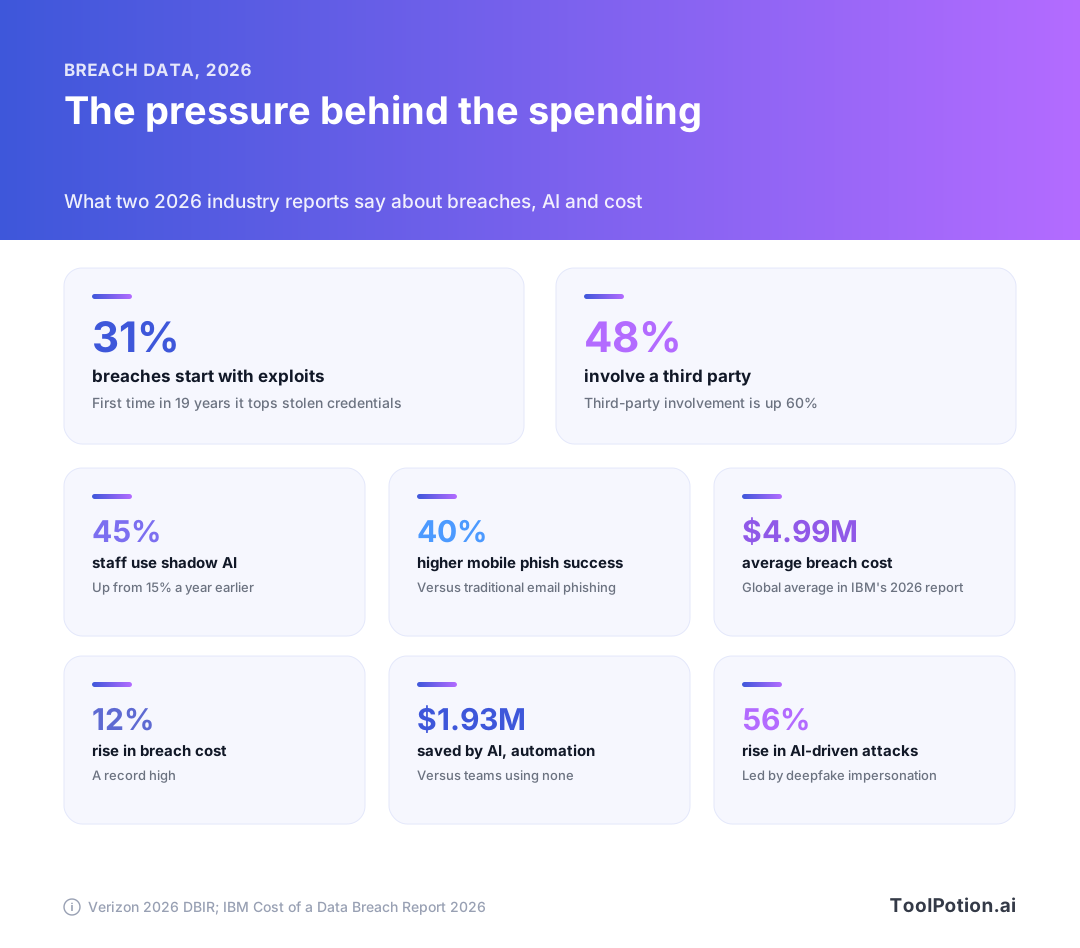
まずは脅威の状況から見てみましょう。Verizonの2026年版侵害レポートによると、侵害の約3分の1は悪用された脆弱性が起点でした。19年間で初めて、盗まれた認証情報を上回っています。サードパーティが関与した侵害は48%に増加。従業員によるシャドーAIの利用は、1年で15%から45%に跳ね上がりました。IBMは平均的な侵害コストを過去最高の499万ドルとしており、AIと自動化を広く活用しているチームは、まったく使っていないチームより約193万ドル節約できたといいます。
2つ目の変化は、誰が何を所有しているかです。Googleは2026年にWizの買収を完了しました。Googleによると、WizはブランドをそのままにAWS、Azure、Oracle、Google Cloudで引き続き動作します。Palo Alto NetworksはCyberArkの買収を完了し、このアイデンティティプラットフォームは現在Idiraというブランドになっています。オープンソースのAIレッドチーミングツールPromptfooは、OpenAIに参加すると発表しました。Thoma BravoはDarktraceを非公開化し、EgressはKnowBe4の傘下にあります。
購入する側にとって、所有者の問題はこれまで以上に重要です。昨年まで独立していたツールが、いまや営業スタイルの異なる大手プラットフォームの一機能になっているかもしれません。複数年契約を結ぶ前に、ロードマップとサポート体制について確認しておきましょう。
3つ目の変化は、新しい領域の登場です。ベンダーは、AIそのものを守るセキュリティ(エージェントのガバナンス、プロンプトインジェクションのテスト、シャドーAIの検出)を販売するようになりました。これはAIを活用した防御とは別の予算項目として扱ってください。課題も購入者も異なります。
AIが本当に役立つ場面と、見かけ倒しの場面
マーケティングの飾りを取り除くと、セキュリティにおけるAIの仕事は数えるほどです。「通常の状態」を学習し、そこからの逸脱を検知します。大量のアラートをグルーピングして優先順位をつけ、アナリストが全部に目を通さなくて済むようにします。調査サマリーの下書きを作ります。一部の製品では、封じ込めのアクションを自動で実行します。
中間の仕事であるトリアージは、最も根拠がしっかりしています。アラートの量は、あらゆるセキュリティチームが日々抱える悩みだからです。異常検知による検出は実績が長い一方、おなじみのコストがあります。普段と違うことと悪意があることは同じではないため、チューニングに終わりはありません。最も厳しく問うべきは自律的な対応です。正しく動けば強力ですが、誤れば高くつきます。ここで紹介するどのベンダーも「アナリストが制御権を持つ」と言っています。その制御が具体的にどういうものか、必ず確認してください。
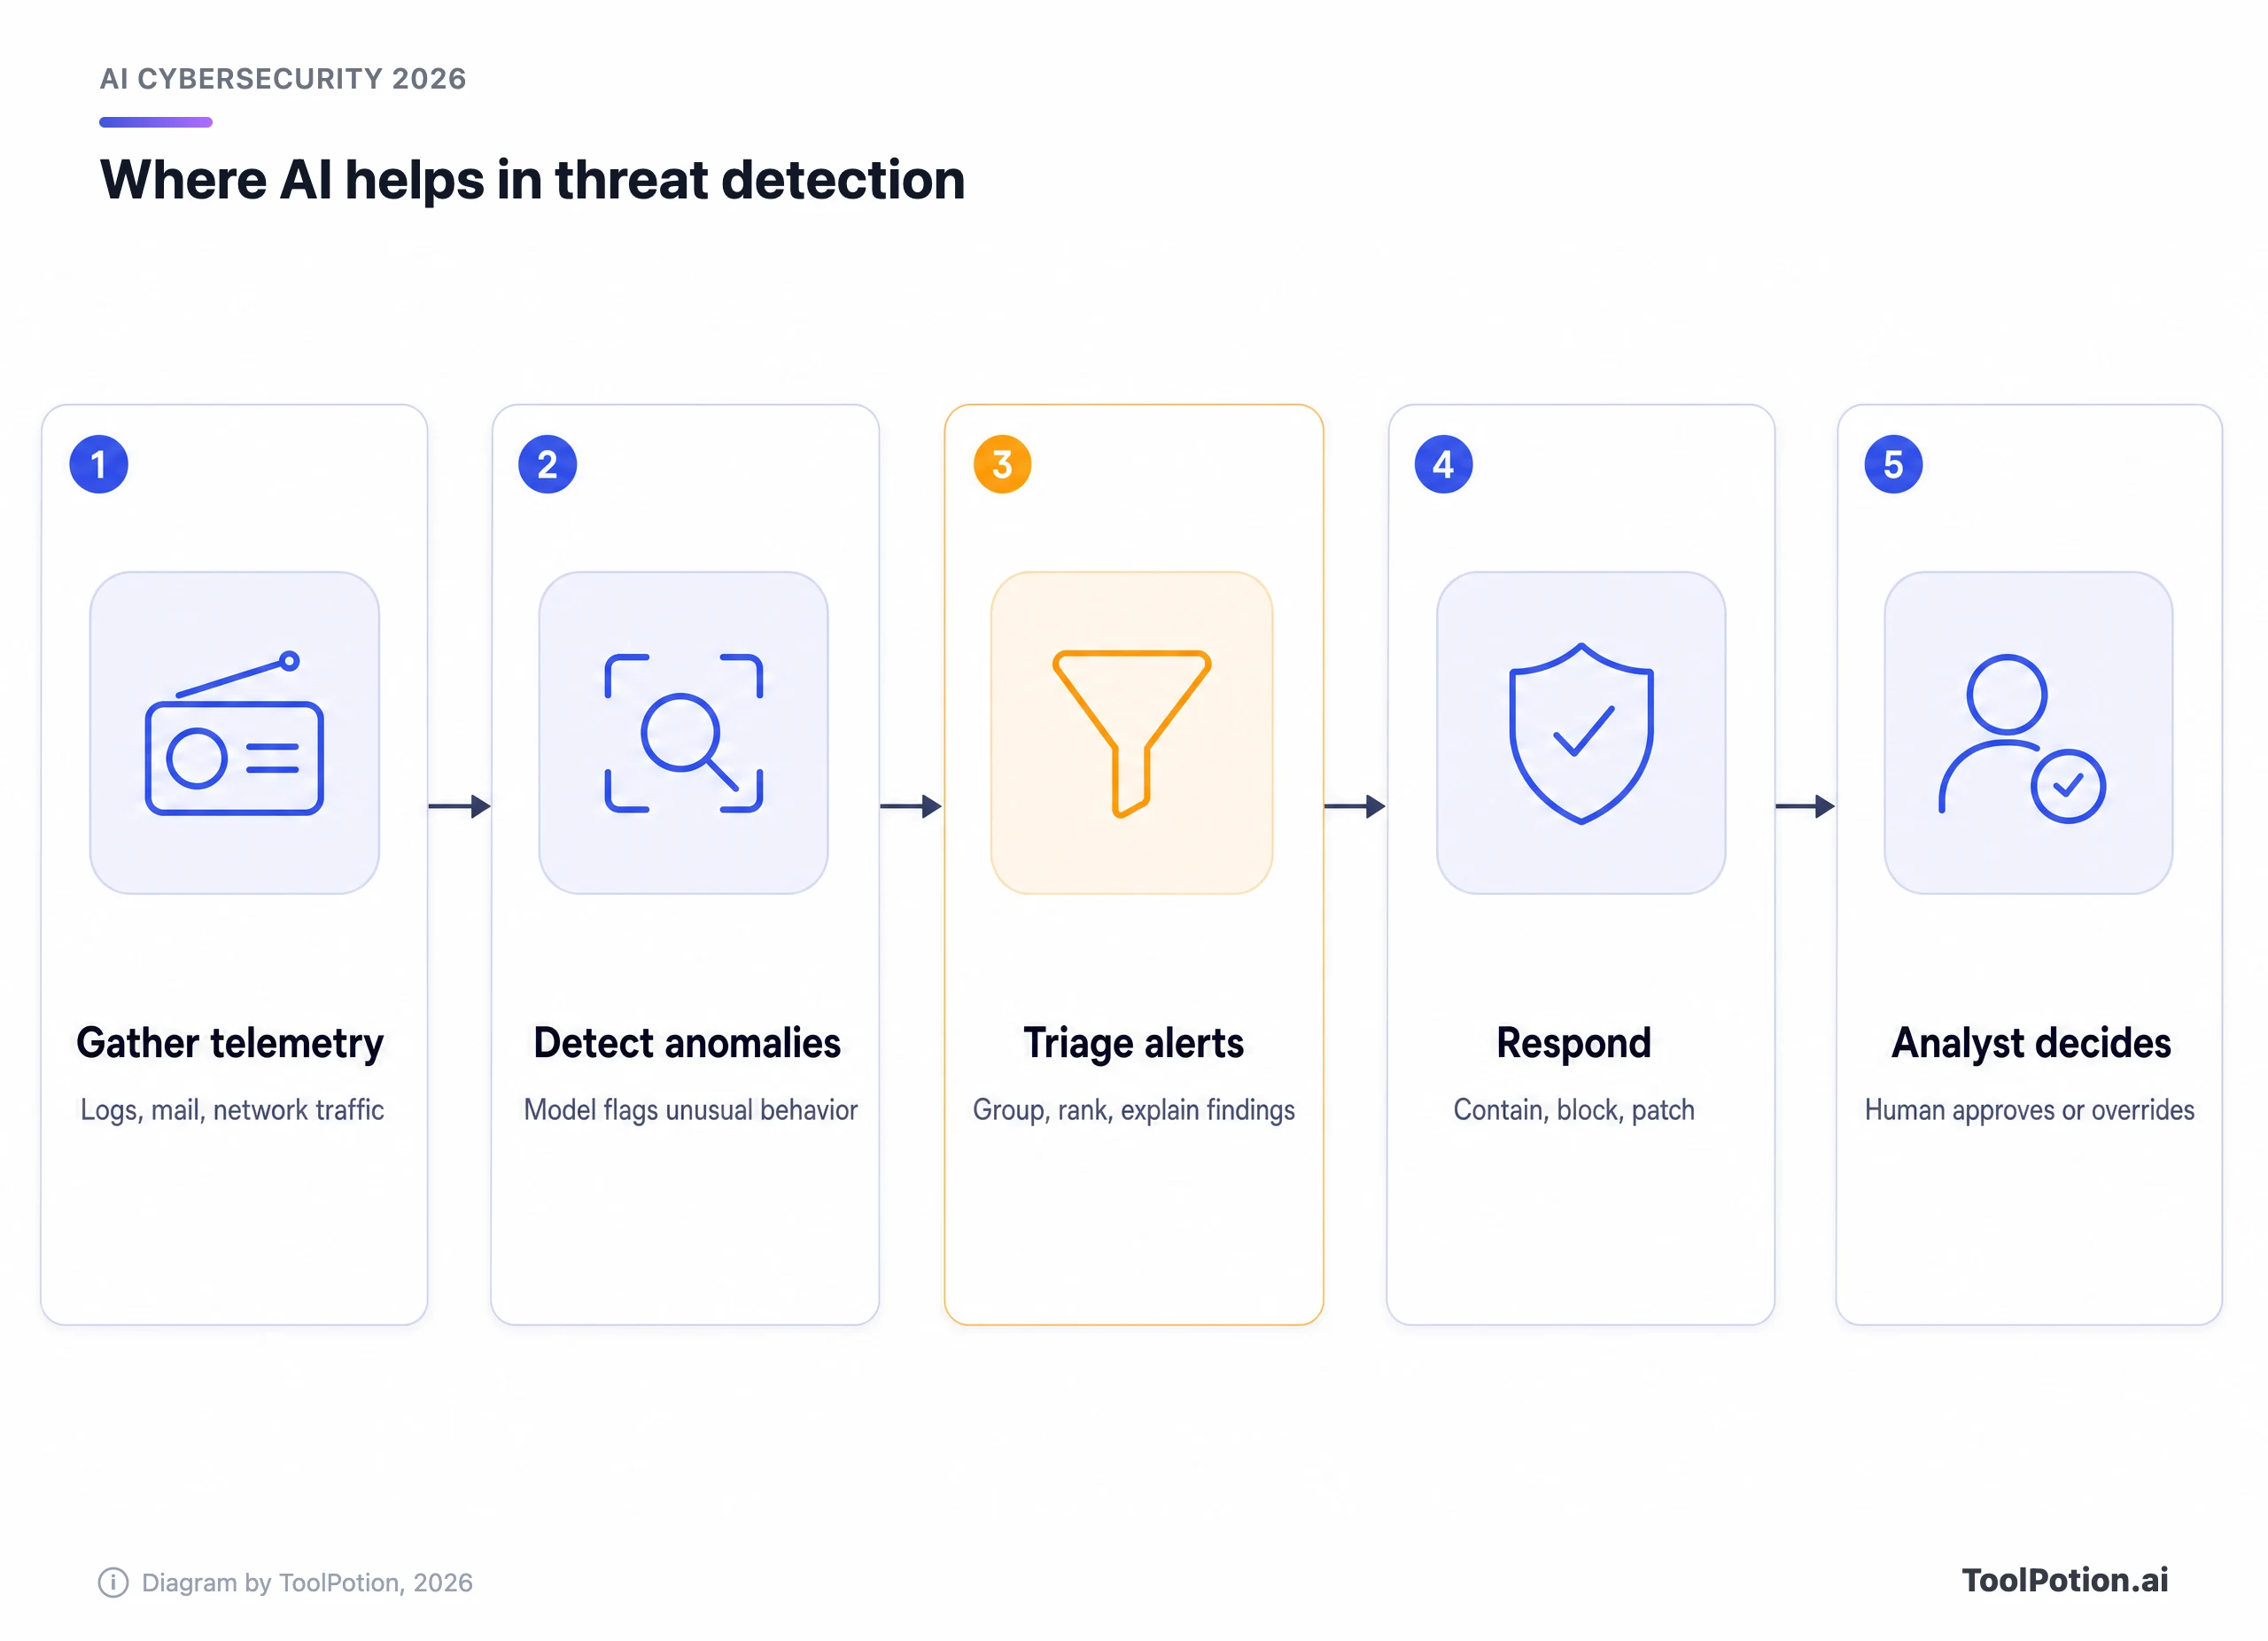
マーケティング上の飾りは、主に2か所に集まりがちです。1つは「自律的」という言葉で、多くの場合、モデルのスコアがしきい値を超えると自動で発動するルールを指しています。もう1つは、データソースを明示しない検出の主張です。何から学習しているか(メールヘッダー、フローレコード、クラウド監査ログなど)を言えるベンダーは、たいてい実際の仕組みを説明しています。
この流れをテストとして使ってください。ベンダーが「AI搭載」と言ったら、どのステップなのかを探します。答えが曖昧なら、形容詞にお金を払っているだけです。
各ツールが守るレイヤー
セキュリティスタックは層構造で、このランキングのツールの多くは1つの層に強く、他の層は手薄です。以下が私たちの分類です。コードとAIアプリは最上位にあり、最も新しく、最も急成長している層です。アイデンティティとエクスポージャーは最下層で、使われていない権限やパッチ未適用のサーバーといった昔ながらの問題が、いまも被害の大半を引き起こしています。
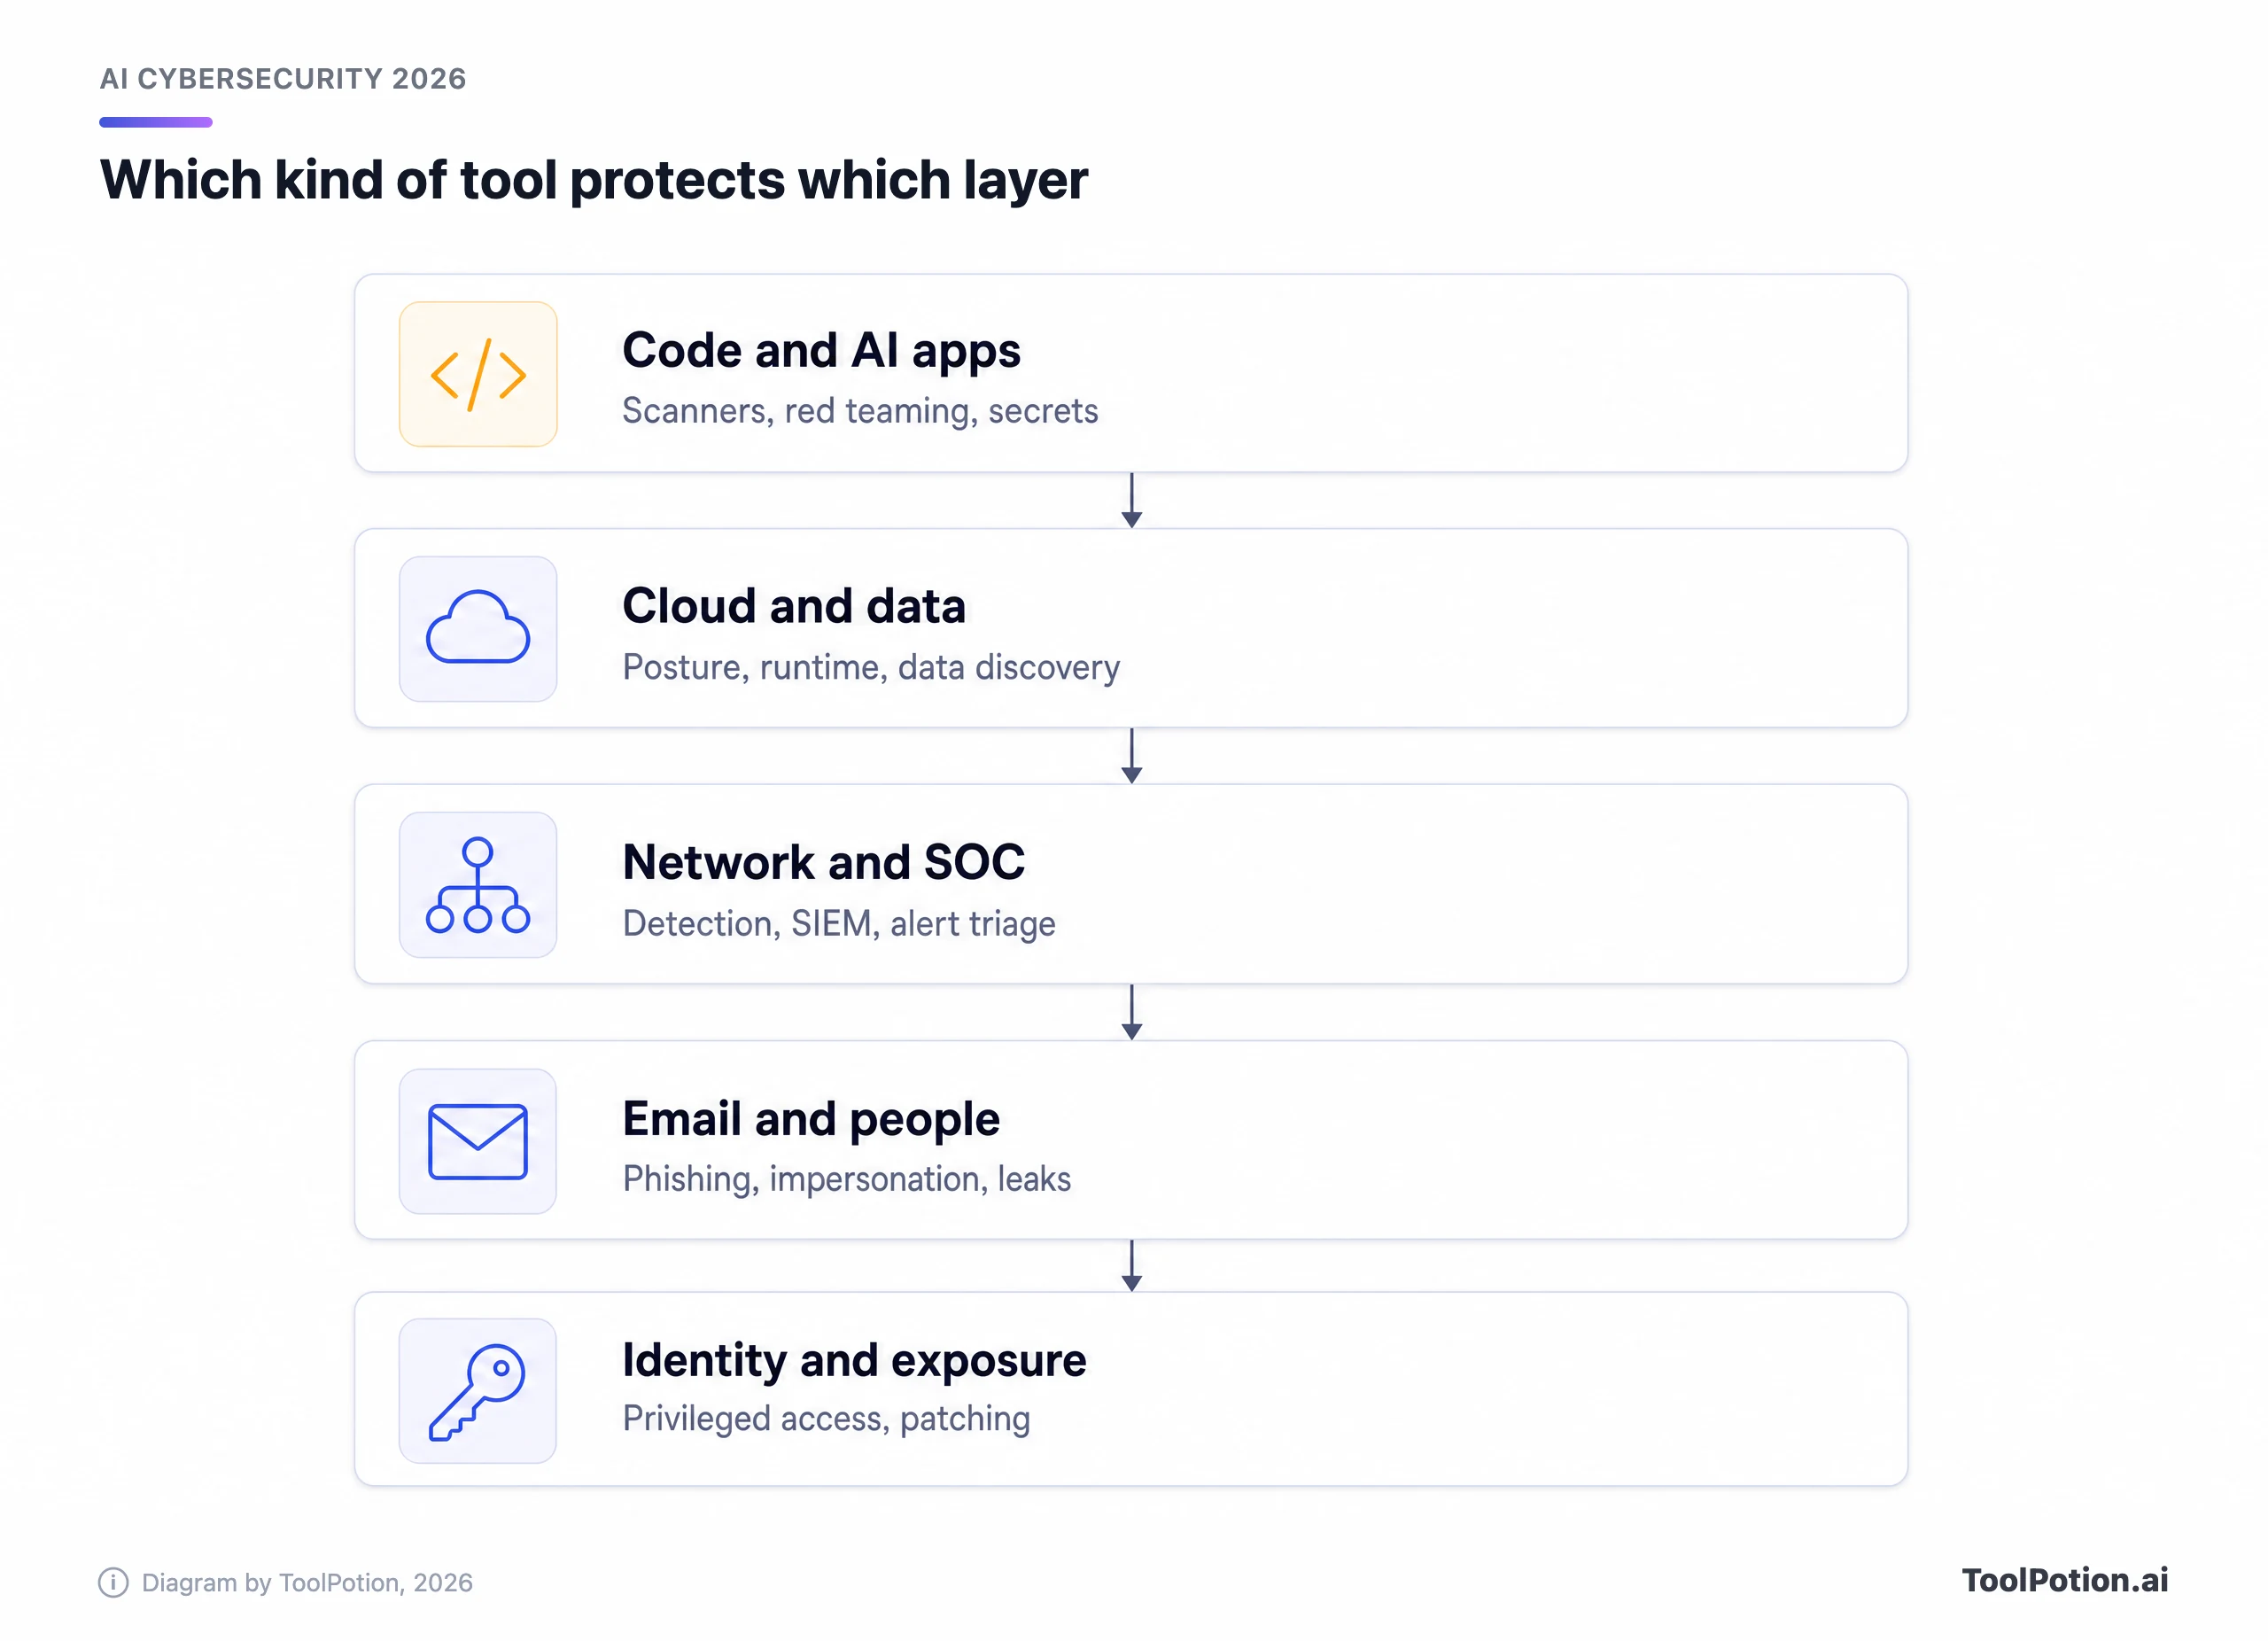
プラットフォームは境界があいまいで、特にDarktraceはネットワーク、メール、クラウドにまたがって販売されています。それでも、レイヤー単位で購入するのが、同じ範囲に二重で支払うのを避ける最もわかりやすい方法です。
レイヤー別に見る主要ツール
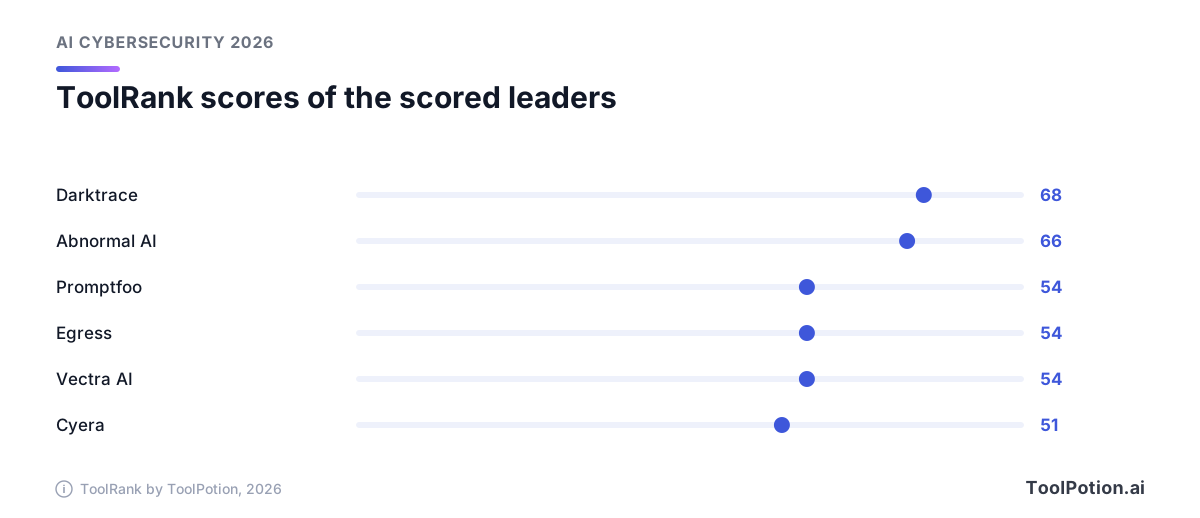
2026年にToolRankスコアが付いているのは一部のエントリのみです。スコアがあるものは使い、ないものは比較しません。チャートはトップ25のうちスコアがある6ツールを示しています。
Wiz:クラウドセキュリティに最適
Wizは2026年ランキングの1位で、ToolRankスコアはまだありません。コード、クラウド、ランタイムを1つのグラフにまとめ、どの設定ミスが実際に到達可能で危険かをセキュリティチームが把握できるようにします。売りはエージェントレスの可視化とリスクの優先順位付けで、AIが主に使われるのは優先順位付けです。注意点は新しい所有者です。GoogleはWizがマルチクラウドのままだとしていますが、主にAWSやAzureで運用している場合は、長期的な中立性を書面で確認しておきたいところです。価格は非公開です。
Darktrace:自己学習型のネットワーク検知に最適
Darktraceは2位で、ToolRankは68、強い評価ティアです。Self-Learning AIが組織ごとに通常の振る舞いのモデルを構築し、ネットワーク、メール、クラウド、制御システム(OT)全体で逸脱を検知し、遮断もできます。OTも対応ユースケースに挙げられており、工場や公共インフラを運用している場合は重要です。注意点は、あらゆる異常検知エンジンに共通するものです。チューニング期間が必要になり、どの自動アクションを許可するかという難しい議論も避けられません。価格は見積もり制です。
Abnormal AI:メールとアイデンティティへの攻撃に最適
Abnormal AIは3位で、スコアは66、強い評価ティアです。APIでMicrosoft 365とGoogle Workspaceに接続し、送信者と受信者ごとにベースラインを構築します。そのため、スキャンすべき悪意あるリンクを含まないなりすまし攻撃に向いています。ランキングの掲載情報によれば、4,500を超える組織が利用しています。すでにMicrosoftに支払っているメール保護との重複が気になるのは当然です。何を置き換えるかを決める前に、実際のメールで並行運用してみてください。
Qualys:混在環境の脆弱性管理に最適
Qualysは4位で、スコアはありません。ここではベテランで(創業は1999年)、真の強みは幅広さです。サーバー、エンドポイント、クラウド、コンプライアンスを1つの資産インベントリで扱えます。AIの話は修復に関するものです。TruRisk Eliminateは、クラウドソースのパッチ適用結果を使って、パッチが何かを壊す可能性を採点し、低リスクのパッチを自動適用できます(Qualysによる解説)。悪用された脆弱性が侵害の入口のトップになっている今、より安全なパッチ適用の道筋は、AIの実用的な使い方です。価格は非公開です。
Snyk:AI生成コードに最適
Snykは5位で、スコアはありません。2026年にはAIで作られるソフトウェアを軸に位置づけを改め、Evo製品群でコーディングエージェントを管理し、書かれたコードを検証します。価格が公開されているのは、このカテゴリでは珍しいことです。Snykのプランページによると、Freeプランは5プロジェクトまで、Teamは最大10人の開発者で月額$25から、エージェント関連の機能はすべてクレジット制のエンタープライズ契約が必要です。注意点は、機能を追加するにつれてコストが膨らむことです。契約前に、アクティブなコントリビューター単位で試算してください。
Sumo Logic:SIEMのアラートトリアージに最適
Sumo Logicは6位です。クラウドSIEMにDojo AIエージェントが加わり、2026年に一般提供されたSOC Analyst Agentは、アラートを調査して根拠に基づく判定を返します。先ほどの図のトリアージのステップを製品化したものです。対応時間が短縮されるというベンダー自身の主張は未検証なので、自社のアラートの傾向でテストしてください。ログとSIEMを1か所にまとめたいチームに向いています。
Proofpoint:大規模なメール・データ保護プログラムに最適
Proofpointは7位で、人を軸としたセキュリティの大手です。現在の提案はメール、コラボレーションツール、データ保護に及び、新たにAIエージェントとそのやり取りのセキュリティも加わりました。この幅広さは1社にまとめたい大企業向きで、IT担当が10人のチームにはあまり向きません。営業プロセスを覚悟してください。ランキングにおけるメールの主な競合は17位のMimecastで、どちらもランキングに入っています。
Idira:特権IDとマシンIDに最適
Idiraは8位です。Palo Alto Networks傘下のCyberArkの系譜で、同社はCyberArkの資産の上に構築されたものと説明しています。人、ワークロード、AIエージェントの特権アクセスを対象とし、ジャストインタイムアクセスとシークレット管理を備えます。侵害の原因が盗まれた認証情報や、権限が過剰なサービスアカウントなら、投資すべきはこのレイヤーです。移行リスクは現実にあるため、サポートの継続性を確認してください。
Promptfoo:自社AIアプリのテストに最適
Promptfooは9位で、スコアは54、堅実なティアです。攻撃者より先に自社のAIアプリを攻撃するという点で異色です。プロンプトインジェクション、データ漏えい、ルール違反を対象にした自動レッドチーミングを、CI/CDに組み込めます。創業者によると利用した開発者は35万人を超え、OpenAIとの契約後もオープンソースのままだといいます。そのため、手軽に始められます。未解決の問いは、モデルベンダーが所有するツールで他社モデルをテストするとき、中立性がどこまで保たれるかです。
Aikido Security:予算重視のAppSecバンドルに最適
Aikido Securityは11位です。コード、クラウド、ランタイムのチェックを1つのダッシュボードにまとめ、ノイズを除外して開発者が目にする誤検知を減らします。料金ページによると、無料のDeveloperプランは2ユーザー、10リポジトリまでで、Basicプランは月額$300です。スタートアップにとっては、見積もりフォームよりずっと親切です。限界は深さで、厳格なコンプライアンスが求められる大企業はいずれ物足りなくなるでしょう。
Egress:送信メールのミス対策に最適
Egressは12位で、スコアは54、堅実なティアです。現在はKnowBe4の傘下にあり、フィッシング対策に加えて、他社が手薄にしがちなメールリスクのもう半分、つまり宛先の誤りや意図しない漏えい、データの持ち出しに注力しています。機密性の高い顧客・患者データを扱う規制業種のチームにとって、特に重要です。価格は掲載されていません。
Vectra AI:ネットワーク検知・対応に最適
Vectra AIは14位で、スコアは54、堅実なティアです。Vectraは、Gartnerの2026年版ネットワーク検知・対応(NDR)Magic Quadrantでリーダーに選ばれたとしています。SOCチームにとってはDarktraceに最も近い競合で、並べてPoC(概念実証)にかけるべき存在です。売りはセキュリティチーム向けの検知と調査の支援なので、自社のネットワークトラフィックでDarktraceと比較してください。
主要ツールの比較
この表には、確認できた情報をまとめています。順位、レイヤー、所有者で並べ替えられます。「Not listed」は、ベンダーが価格を公開していないという意味で、高額という意味ではありません。
選び方
購入者が行き詰まりやすい判断は2つあります。1つはプラットフォームか専門ツールか。もう1つは、価格が見えない製品同士の比較です。統合すればコンソールや契約は減りますが、強いモジュールに弱いモジュールが抱き合わせになることがあります。専門ツールは鋭い一方、連携の作業が増えます。現実的な折衷案は、最も重視するレイヤーには1つのプラットフォームを使い、そのプラットフォームの明らかに弱い部分に専門ツールを足すことです。
ベンダーのリストからではなく、侵害されたときの被害が最も大きいレイヤーから始めてください。Microsoft 365中心で、メールの対策が弱い会社なら、華やかなものより先にメールを検討すべきです。AI機能をリリースするクラウドネイティブのスタートアップなら、最初に買うべきものは違います。以下のツールでは、2つの質問で絞り込めます。
よくある状況は3つあります。専任のアナリストがいないなら、代わりにトリアージしてくれる製品を選び、チューニング済みのSIEMが必要なものは避けましょう。SOCがあるなら、そのツールがアラートを減らすのか、新しいコンソールを増やすだけなのかを確認してください。規制業種なら、データレジデンシーと、ベンダーがテレメトリをどう扱うかを確認します。セキュリティアナリスト、IT管理者、DevOpsエンジニア向けのボードでは、同じ母集団を役割別に並べ替えています。
すべてのベンダーに聞くべき質問
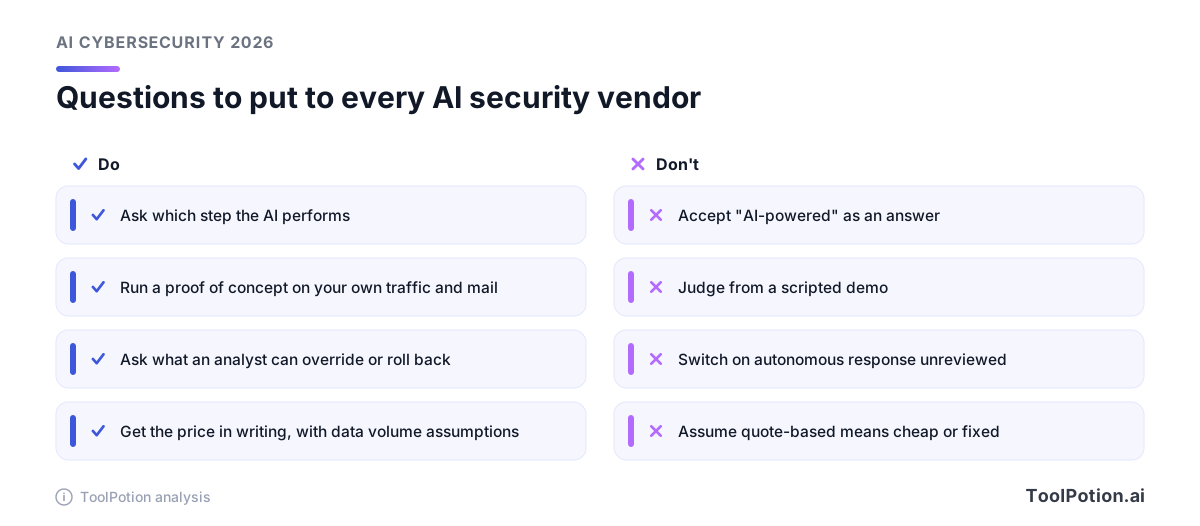
公平なテストはPoCだけです。2社に同じ2週間、同じデータ、同じアナリストを与え、それぞれが人間に回したアラートの数と、そのうち本当に重要だった数を数えます。ベンダーのデモは、まさにその比較を避けるように作られています。
最初の障害は価格です。ここにあるベンダーの多くは、席数、データ量、資産数で見積もるため、2つの見積もりを比べられることはまずありません。前提条件は書面で確認してください。
より広く見たい方は、セキュリティ&プライバシーボードでこのカテゴリ以外のツールも確認でき、ディレクトリ全体のハブでは私たちが追跡しているものすべてを一覧できます。
ToolRankについて
ToolRankは、ToolPotionが独自に行っているAIツールのランキングです。掲載順位は購入できません。スコアとティアは、利用できる場合に表示しています。すべてのボードは/en/topで確認できます。AIサイバーセキュリティツール トップ150のランキングに戻ることもできます。
注目の新興ツール
トップ25のすぐ外には、エージェントレスのクラウドプラットフォームである26位のOrca Security、続いてコードスキャン向けの27位Semgrepがあります。28位のXBOWと32位のStrixは、どちらも自律型のペネトレーションテストを提供しています。AIが急速に進化している領域なので、対象範囲や安全対策について厳しく質問してください。
トップ25内では、23位のCyeraがスコア51(堅実なティア)で、機密データの発見と分類に注力しています。18位のVaronis、21位のAqua Security、25位のCheckmarxは、それぞれデータ、コンテナ、アプリケーションセキュリティで定評のある名前です。ここでは詳しくレビューしていませんが、より長い候補リストには入れておくべきです。
よくある質問
2026年に最も優れたAIサイバーセキュリティツールは?
これ一つというものはありません。2026年ランキングでクラウドの首位はWiz、ToolRankスコアが最も高いのはDarktraceとAbnormal AIです。最適な選択は、最初に守るべきレイヤーによって決まります。
Wizはまだ独立していますか?
いいえ。Googleが2026年に買収を完了しました。Googleによると、Wizはブランドを維持し、AWS、Azure、Oracle、Google Cloudのサポートを続けます。
AIサイバーセキュリティツールの料金はどのくらいですか?
ほとんどが見積もり制のため、Wiz、Darktrace、Abnormal AI、Qualysには公開された金額がありません。SnykはFreeプランとTeamプラン(月額$25から)、Aikidoは無料プランとBasic(月額$300)を公開しています。
AIはセキュリティアナリストの代わりになりますか?
ここで確認できた根拠からは、なりません。AIはトリアージや調査を短縮しますが、ベンダーはアナリストがアクションを承認または上書きするものとして説明しています。完全自律のセキュリティをうたう主張には、疑いの目を向けてください。
小規模チームは何から買うべきですか?
現時点で最も対策が弱いレイヤーを選んでください。多くの小規模チームにとっては、メール、次にコードスキャンです。SnykとAikidoの無料プランなら、購買手続きなしでコードレイヤーを試せます。
検知とトリアージの違いは何ですか?
検知は、何かがおかしいと判断することです。トリアージは、おかしく見える多数の事象のうち、どれに最初に人の時間を割くべきかを判断することです。