説明
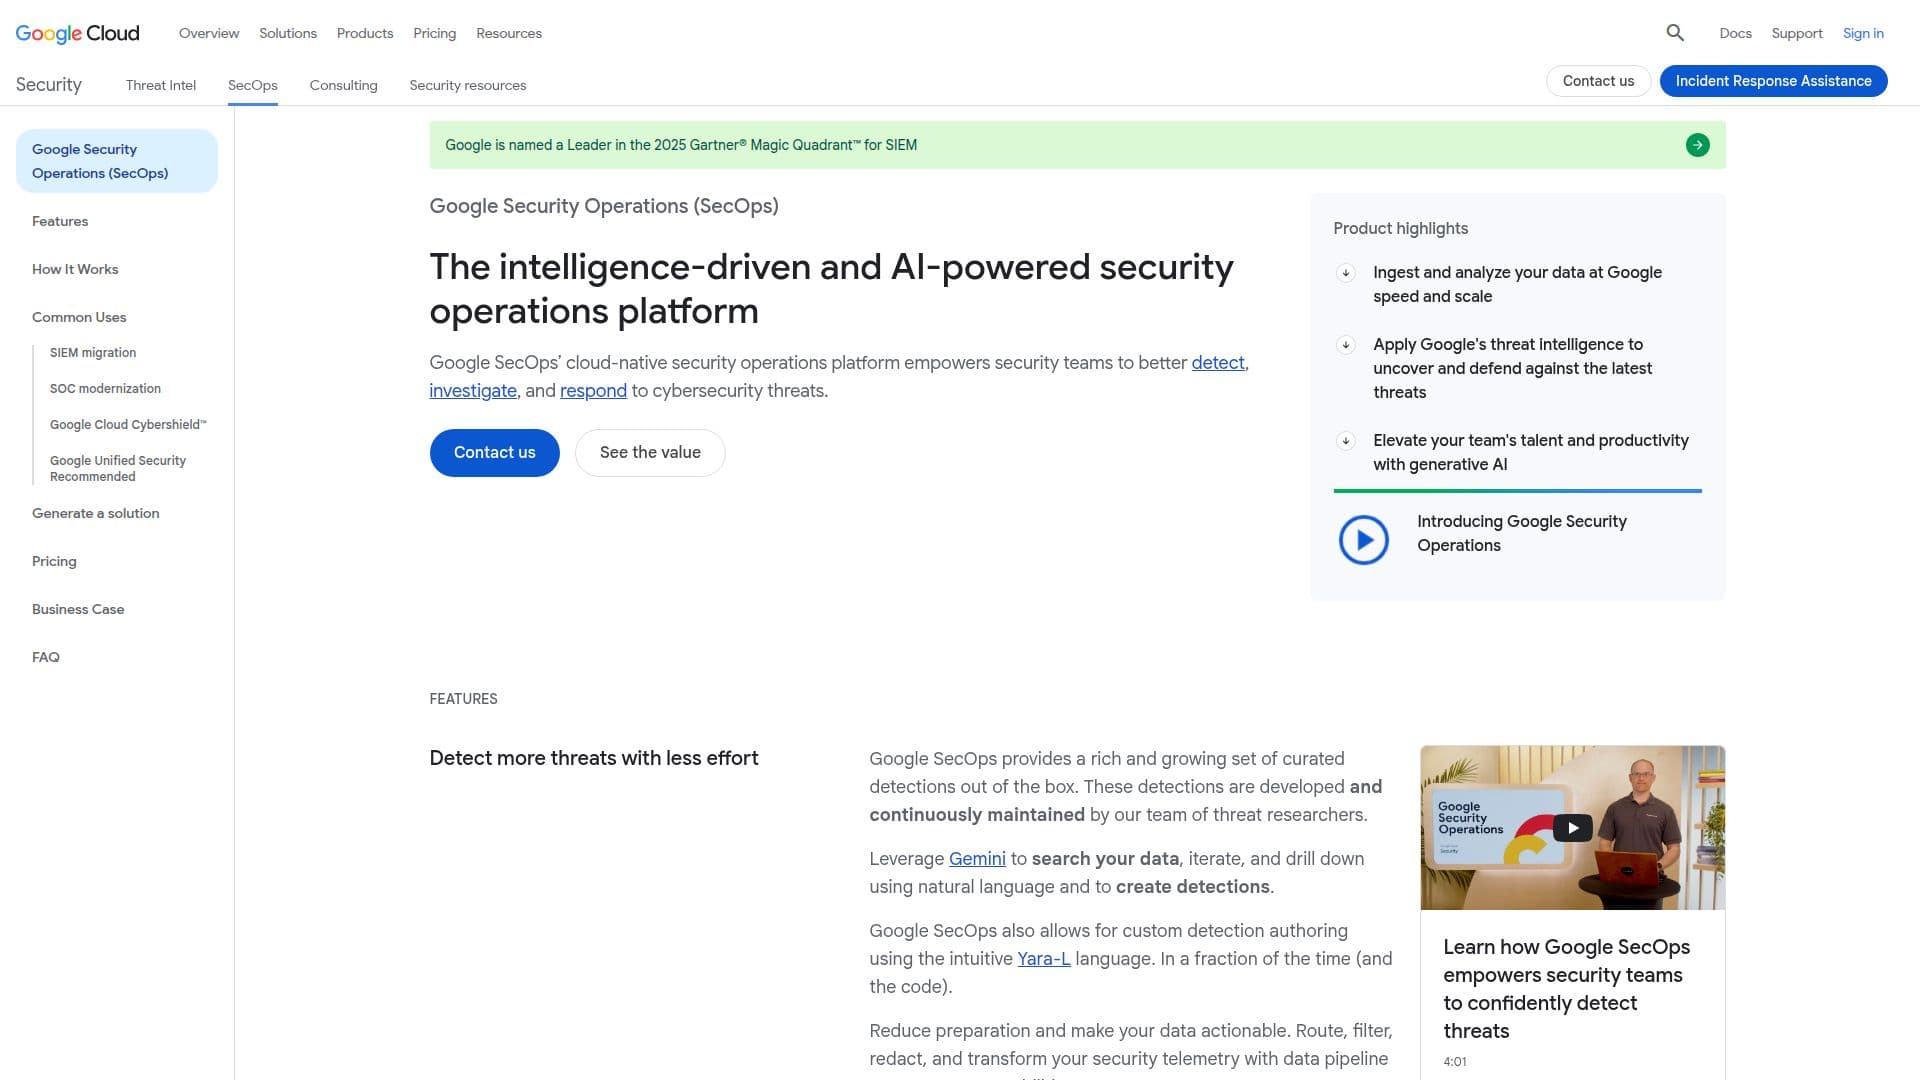
Google Security Operations(以前はChronicleとして知られていた)は、セキュリティチームの能力を向上させるために設計された包括的なセキュリティプラットフォームです。Googleのスピード、スケール、インテリジェンスを活用して、チームが脅威をより効果的に検出、調査、対応できるようにします。このプラットフォームは、セキュリティ情報およびイベント管理(SIEM)、セキュリティオーケストレーション、自動化、応答(SOAR)、および脅威インテリジェンスを通じて統一された体験を提供し、より良い検出、調査、対応を促進します。
続きを読む
このプラットフォームは、ユーザーがGoogleのスピードとスケールでデータを取り込み、分析できるようにし、最新の脅威を発見し防御するためにGoogleの脅威インテリジェンスを適用します。生成AIを活用してチームの生産性を向上させ、より少ない労力で迅速な脅威検出を実現し、調査に適切なコンテキストを提供し、迅速かつ正確な対応を確保します。
Google Security Operationsには、データ取り込みに基づいたさまざまなパッケージが含まれており、追加費用なしで1年間のセキュリティテレメトリの保持が提供されます。スタンダードパッケージには、コアのSIEMおよびSOAR機能が含まれ、最大1,000の単一イベントルールと75のマルチイベントルールをサポートします。エンタープライズパッケージは、無制限の環境へのサポートを拡張し、ユーザーおよびエンティティの行動分析(UEBA)機能を含みます。
エンタープライズプラスパッケージは、最大3,500の単一イベントルールと200のマルチイベントルールをサポートする検出エンジンや、MandiantおよびVirusTotalを含むGoogle脅威インテリジェンスへの完全なアクセスを提供する高度な機能を提供します。このパッケージは、データパイプライン管理のための高度なフィルタリング、編集、変換、およびルーティングオプションも提供します。
Google Security Operationsは、セキュリティオペレーションセンター(SOC)を近代化し、サイバー防御能力を向上させたいセキュリティチーム向けに設計されています。あらゆる規模の組織に適しており、多様なセキュリティニーズに応えるスケーラブルなソリューションを提供します。このプラットフォームは、Google Cloudサービスとの統合により、シームレスな運用と強化されたセキュリティ姿勢を確保します。
- カテゴリーAIサイバーセキュリティツール
- 料金モデルパッケージベース
- デプロイクラウド
- プラットフォームWeb
Google Security Operationsの主要機能
統一されたSIEMおよびSOAR体験
Googleのスピードとスケールによるデータ取り込み
生産性向上のための生成AI
脅威インテリジェンスの適用
12ヶ月のセキュリティテレメトリ保持
高度な検出エンジン
ユーザーおよびエンティティの行動分析
Google脅威インテリジェンスへの完全なアクセス
Google Security Operationsの使い方は?
設定: データ取り込みと脅威検出ルールを設定する
使用: 脅威を監視し、調査を行う
最適化: 生産性向上のために生成AIを活用する
対応: 自動応答アクションを実装する
Google Security Operationsの使用例
- 脅威検出
- セキュリティ調査
- SOCの近代化
- データ取り込み
- 脅威インテリジェンス