説明
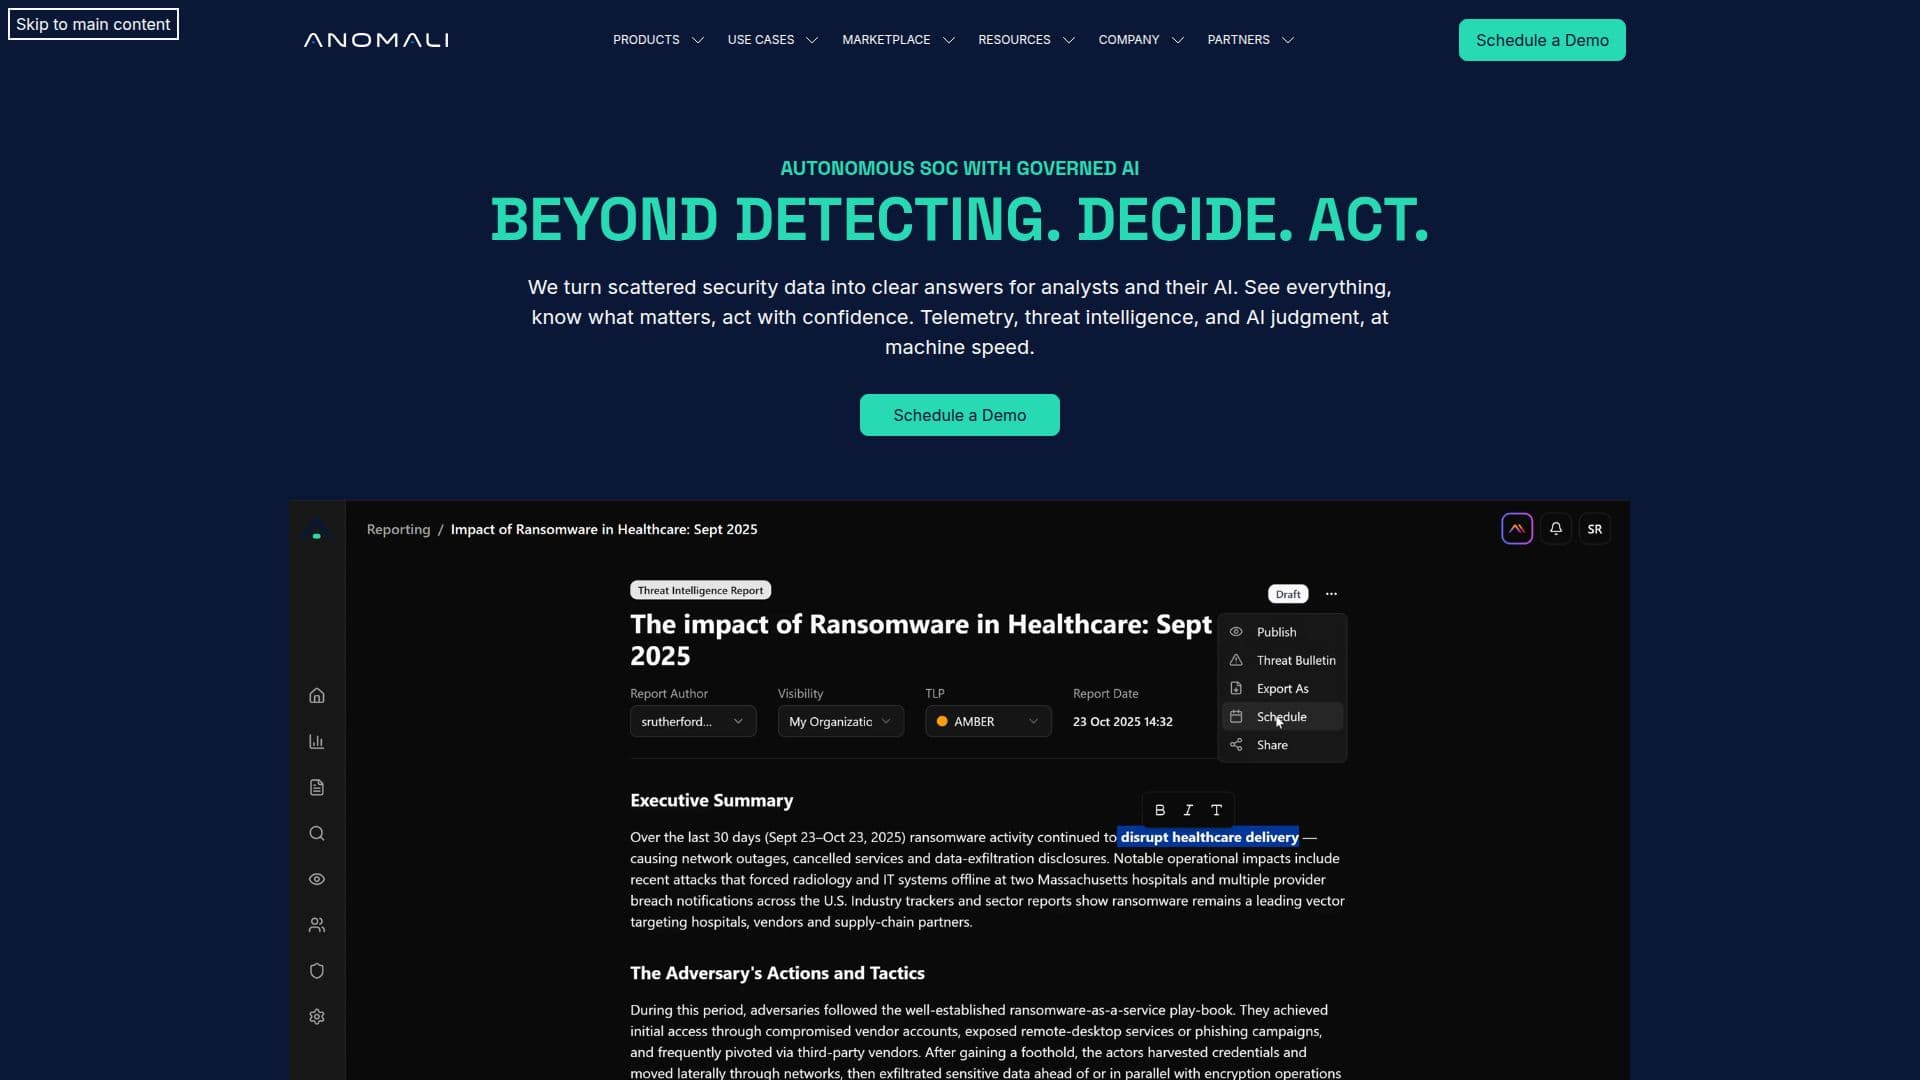
Anomaliは、脅威の可視性を向上させ、脅威処理を自動化し、脅威の調査と対応を加速するために設計された包括的なAI駆動のサイバーセキュリティプラットフォームです。統一されたセキュリティデータレイク、脅威インテリジェンス、エージェンティックAIを組み合わせて、現代のセキュリティ運用をサポートします。Anomaliは、セキュリティテレメトリを集中管理し、脅威インテリジェンスで強化し、AI駆動のエージェントを適用して調査と対応を支援し、セキュリティチームが迅速に作業し、より情報に基づいた意思決定を行えるようにします。
このプラットフォームは、断片化されたセキュリティデータ、アラートの文脈の欠如、手動での時間のかかる調査など、セキュリティチームが直面する課題に対処するために構築されています。Anomaliの統一されたセキュリティデータレイクは、クラウド、エンドポイント、ネットワーク、アイデンティティシステムを含む組織の環境全体からのテレメトリを保存し、整理し、リアルタイムおよび歴史的な分析を大規模に可能にします。
Anomaliの脅威インテリジェンスは、脅威アクター、インフラストラクチャ、戦術、技術、キャンペーンを含むサイバー脅威に関する文脈を提供します。これにより、アナリストはリスクを理解し、アラートの優先順位を付けることができます。AnomaliのエージェンティックAIは、セキュリティデータと脅威インテリジェンスを一緒に分析し、調査を導き、次のステップを推奨し、繰り返し可能なアクションを自動化しながら、アナリストがコントロールを維持できるようにするAI駆動のエージェントを指します。
このプラットフォームは、企業、政府機関、金融、製造、輸送、技術などのさまざまな業界のセキュリティチームによって使用されています。ランサムウェア、フィッシングキャンペーン、悪意のあるインフラストラクチャ、高度な持続的脅威(APT)などの脅威を検出し、分析するのに役立ちます。Anomaliは、脅威インテリジェンスフィード、強化、統合のマーケットプレイスも提供しており、ユーザーが脅威インテリジェンス機能をさらに強化できるようにしています。
Anomaliプラットフォームの主要機能
AI駆動の脅威インテリジェンス
統一されたセキュリティデータレイク
セキュリティ運用のためのエージェンティックAI
既存のセキュリティツールとの統合
リアルタイムおよび歴史的分析
文脈に基づく脅威インテリジェンス
自動化された脅威処理
加速された脅威調査
Anomaliプラットフォームの使い方は?
設定: 既存のセキュリティツールでプラットフォームを設定する
使用: セキュリティデータを監視し、分析する
最適化: 脅威検出と対応を強化する
統合: 追加の脅威インテリジェンスフィードにアクセスする
Anomaliプラットフォームの使用例
- 脅威検出
- インシデント調査
- 自動応答
- セキュリティ統合
- 脅威インテリジェンス