メインコンテンツへスキップ
ToolPotion

UnderDefense Agentic AI SOC

UnderDefense Agentic AI SOCは、脅威の検出と調査を自動化し、24時間365日の監視とコンプライアンスの自動化を提供するサイバーセキュリティプラットフォームです。既存のセキュリティツールと統合して保護を強化し、セキュリティオペレーションを効率化します。

URLを訪問
共有
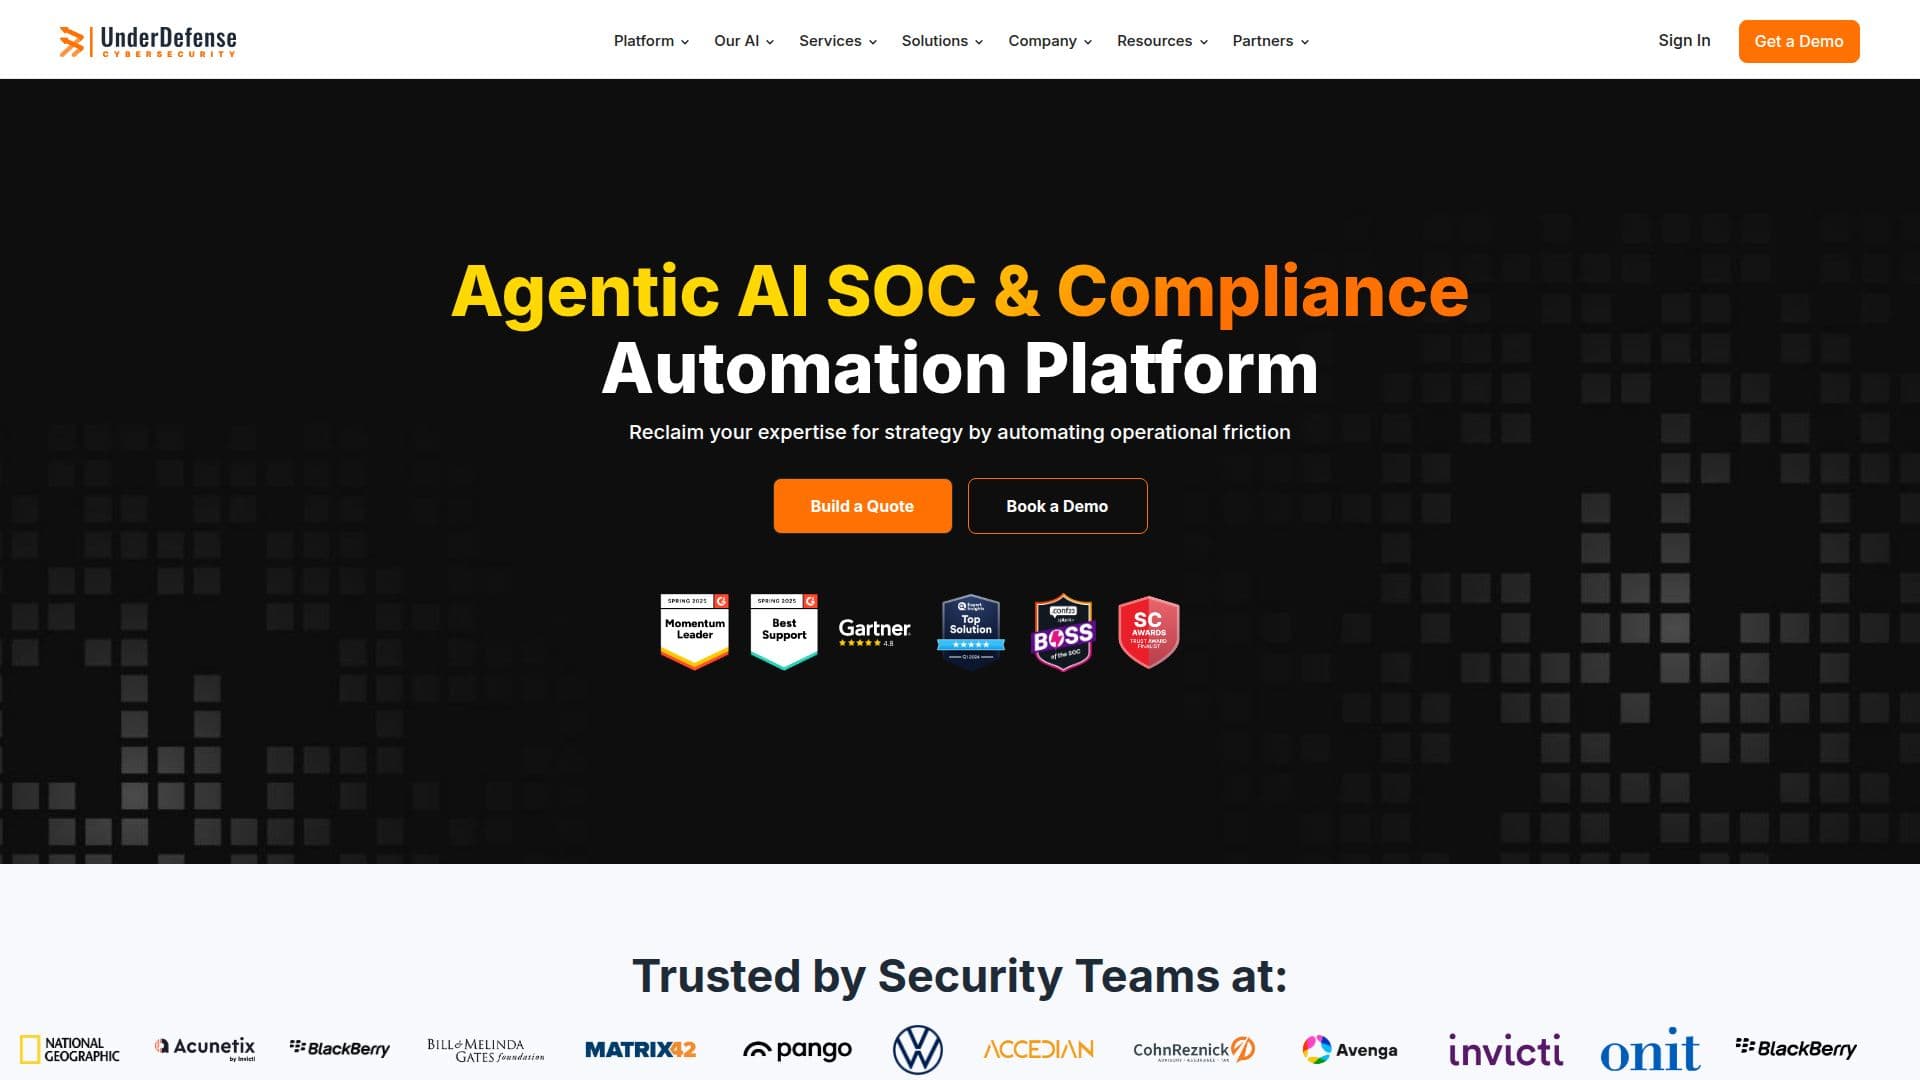
UnderDefense Agentic AI SOC screenshot

説明

UnderDefense Agentic AI SOCは、脅威の検出と調査プロセスを自動化するために設計された包括的なサイバーセキュリティプラットフォームです。24時間365日稼働し、クラウド、アイデンティティ、エンドポイント、ネットワーク、SaaS環境全体でリアルタイムの監視を提供します。このプラットフォームは、潜在的な脅威に迅速に対応するための2分間のアラートからトリアージまでのSLAで知られています。

このプラットフォームは、250以上のセキュリティツールとシームレスに統合されており、組織が既存のセキュリティ投資を維持し、ベンダーロックインを回避できます。ISO 27001、SOC 2、HIPAA、PCI-DSS、GDPRなどのフレームワークに対するコンプライアンスの自動化をサポートし、自動化された証拠収集やリアルタイムのギャップ特定などの機能を提供します。

UnderDefense Agentic AI SOCは、クライアントの内部チームの延長として機能する専任のSOCチームによってサポートされており、組織の構造や重要な資産を学習します。これにより、個別化された効果的な脅威管理が保証されます。このプラットフォームは、積極的な脅威ハンティング、脆弱性管理、包括的な脅威検出機能も提供します。

UnderDefense Agentic AI SOCの価格は、デバイスあたり月額11ドルから始まり、永続的な無料プランも利用可能です。これにより、スケーリング中のテクノロジー企業、プライベートエクイティポートフォリオ、内部SOCを必要としない規制対象の中小企業にとってアクセス可能になります。このプラットフォームの透明性と監査可能なAI調査は、競合他社との差別化要因となり、セキュリティオペレーションに対する明確な洞察を提供します。

UnderDefense Agentic AI SOCの主要機能

  • 24時間365日の脅威検出と対応

  • 自動化されたコンプライアンスオーケストレーション

  • 250以上のセキュリティツールとの統合

  • 2分間のアラートからトリアージまでのSLA

  • 積極的な脅威ハンティング

  • 脆弱性管理

  • リアルタイムのセキュリティポスチャーの可視性

  • SlackおよびTeamsとのChatOps統合

  • MITRE ATT&CKマッピング

  • 監査対応のコンプライアンスワークフロー

  • オンプレミスおよびマルチクラウドの展開オプション

  • ベンダーに依存しないプラットフォーム

  • 専任のSOCチームサポート

  • 自動化されたAI脅威調査

  • 透明な価格モデル

UnderDefense Agentic AI SOCの使い方は?

  1. 設定: 既存のセキュリティツールとの統合を設定する

  2. 監視: 環境全体で24時間365日の脅威検出を有効にする

  3. 調査: AIを使用して迅速なアラートトリアージとコンテキストの強化を行う

  4. 対応: 事前定義されたインシデント対応プレイブックに従う

  5. 最適化: セキュリティポスチャーとコンプライアンスを継続的に改善する

UnderDefense Agentic AI SOCの使用例

  • 脅威検出
  • コンプライアンス自動化
  • インシデント対応
  • 脆弱性管理
  • 積極的な脅威ハンティング
  • セキュリティポスチャーの可視性
  • 既存ツールとの統合
  • 専任のSOCサポート
  • ベンダーに依存しないプラットフォーム
  • 迅速なアラートトリアージ

UnderDefense Agentic AI SOCのFAQ

UnderDefense Agentic AI SOC のレビュー

読み込み中...

UnderDefense Agentic AI SOC に似た人気のAIツール

Exaforce は、現代のクラウドおよび SaaS 環境における検出、トリアージ、調査、応答を自動化する自律型 AI エージェントを使用したエージェンティック SOC プラットフォームであり、平均応答時間を数日から数分に短縮します。

AIサイバーセキュリティツール金融・銀行

AI アプリ

Mate Securityは、組織を迅速に学習し、部族知識をキャッチし、調査ごとに改善するAI SOCエージェントを提供します。包括的なアラートカバレッジとリアルタイムの応答を提供し、既存のセキュリティツールと統合してセキュリティオペレーションを強化します。

AIサイバーセキュリティツールヘルスケア・ライフサイエンス

Conifers CognitiveSOCは、セキュリティオペレーションを強化するために設計されたエージェントAI SOCプラットフォームです。既存のセキュリティツールと統合し、迅速な脅威検出、調査、修復を提供し、現在のシステムを置き換えることなく、強靭なサイバー防御を確保します。

AIサイバーセキュリティツール金融・銀行

Torq AI SOCプラットフォームは、セキュリティオペレーションを強化するために設計されたエンドツーエンドのソリューションです。AIエージェントとハイパーオートメーションを活用して、脅威を効率的にトリアージ、調査、対応し、組織が資産を保護し、応答時間を大幅に短縮するのを支援します。

AIサイバーセキュリティツール金融・銀行

ZeroTrusted.aiは、エンタープライズおよび政府機関向けに設計されたAI搭載サイバーセキュリティプラットフォームです。自動化されたSOAR、リアルタイムLLMヘルスモニタリング、インテリジェントAIファイアウォール、包括的なAIガバナンスを提供し、すべてゼロトラストアーキテクチャ上に構築され、エンドツーエンドのセキュリティを実現します。

AIサイバーセキュリティツール政府・公共部門

Prophet SecurityのAI SOCプラットフォームは、アラートのトリアージ、調査、対応、脅威ハンティングを自動化し、AI SOCエージェントによってセキュリティオペレーションの速度と精度を向上させます。

AIサイバーセキュリティツールヘルスケア・ライフサイエンス

パープルAIは、SOCにおけるトリアージ、調査、脅威ハンティングを自動化するエージェンティックAIセキュリティアナリストです。迅速な意思決定を可能にし、アナリストの負担を軽減するため、セキュリティオペレーションセンターに最適です。

AIサイバーセキュリティツール政府・公共部門

Huntersは、SOCチームの手動作業を自動化し、重要なアラートに集中できるようにするAI駆動型の次世代SIEMプラットフォームを提供します。AIと自動化を統合してセキュリティオペレーションを効率化し、脅威の検出と対応時間を改善します。

AIサイバーセキュリティツール金融・銀行