説明
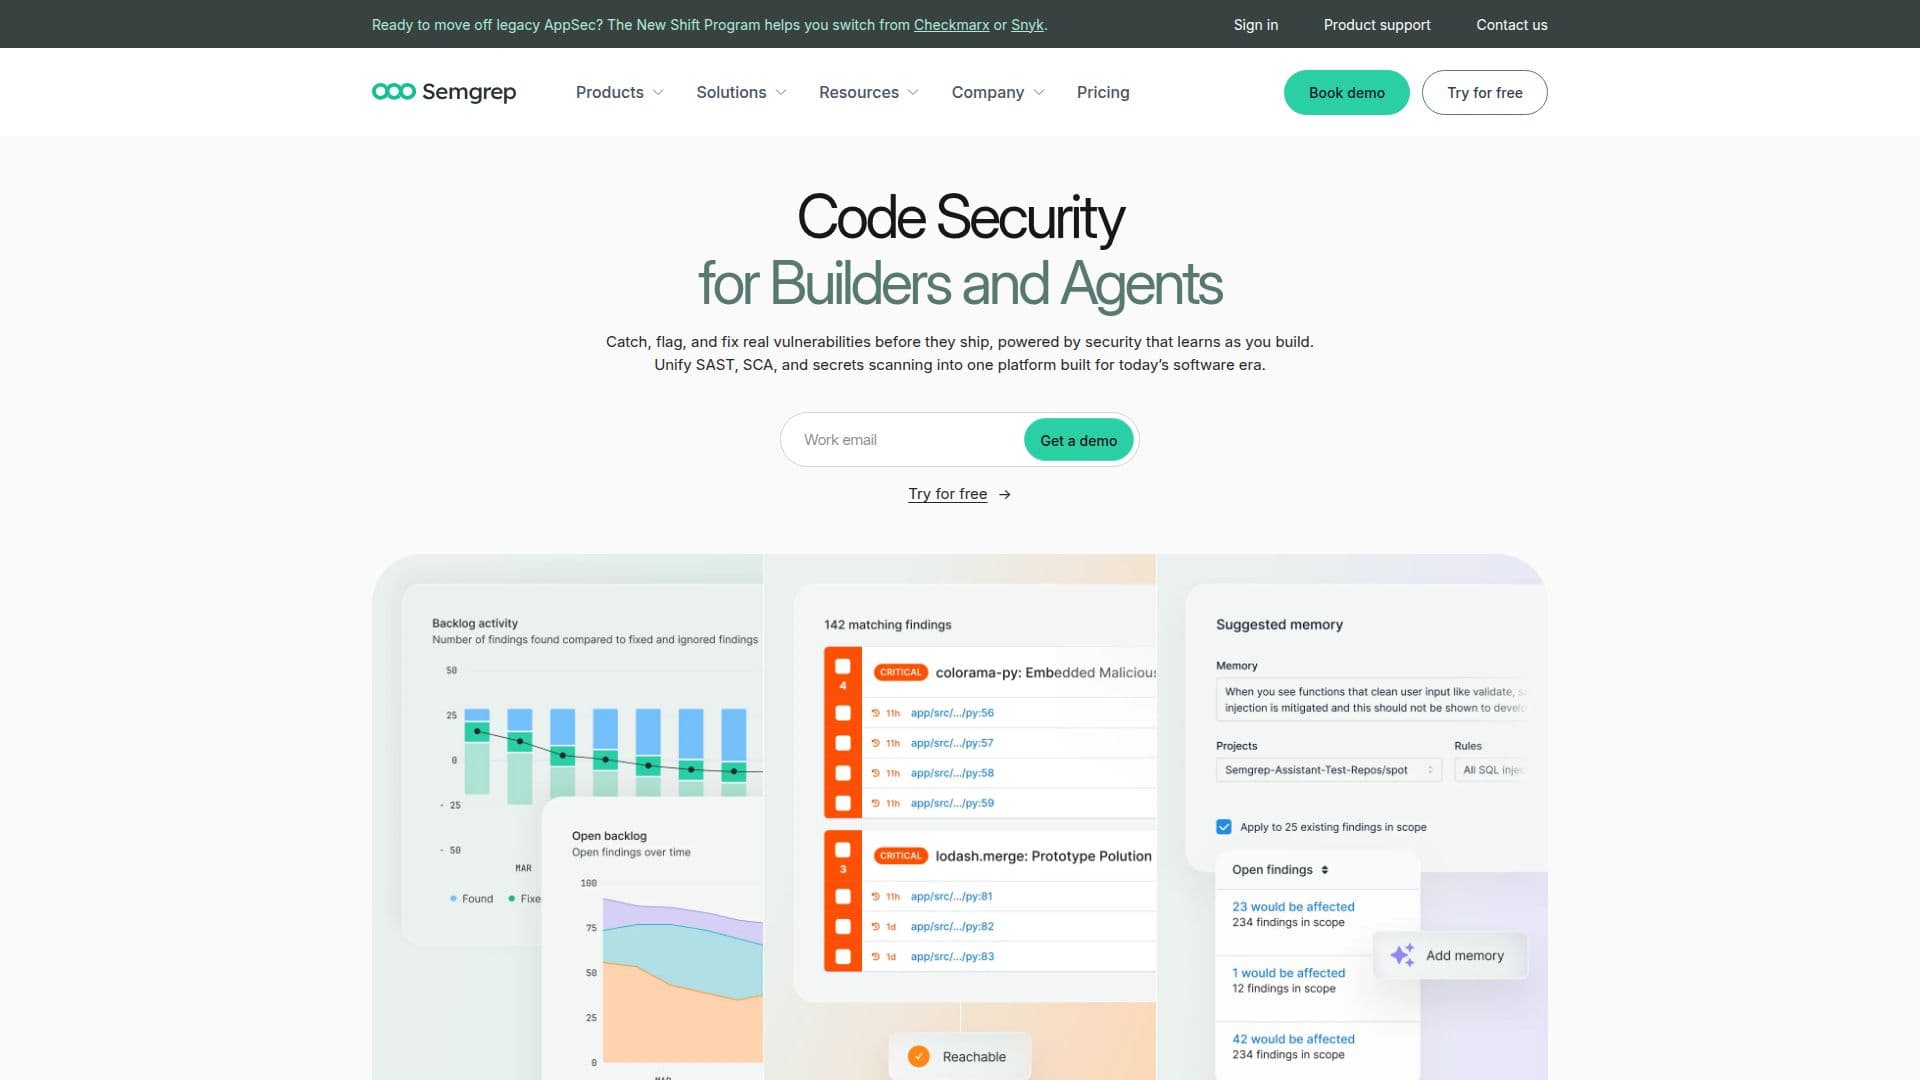
Semgrepアプリケーションセキュリティプラットフォームは、開発者がコード内の脆弱性を特定し修正するためのツールを提供することで、アプリケーションセキュリティを強化するように設計されています。AI支援の静的アプリケーションセキュリティテスト(SAST)、ソフトウェア構成分析(SCA)、およびSecrets Detectionを利用して、重要なセキュリティ問題を浮き彫りにします。
続きを読む
Semgrep Codeは、開発者がコード内の脆弱性を見つけて修正するのを助け、Semgrep Supply Chainはオープンソースの依存関係における脆弱性に対処します。このプラットフォームには、セマンティック分析を通じてハードコーディングされた秘密を検出するSemgrep Secretsも含まれています。さらに、Semgrep Guardianは、AI生成コードをスキャンして、書かれているときのセキュリティを確保します。
Semgrepの主要な機能の1つは、AI推論とルールベースの分析を組み合わせたマルチモーダル検出機能です。これにより、セキュリティ問題のより正確な検出、トリアージ、および修正が可能になります。このプラットフォームはセキュリティプロセスを自動化し、組織がセキュリティポリシーを効果的に管理および施行できるようにします。
Semgrepは、静的分析とAIを大規模に統合したセキュリティパイプラインの構築と展開もサポートしており、開発を遅らせることなくセキュリティ姿勢を強化したい組織に適しています。このプラットフォームは、開発者、AppSecチーム、およびCISO向けに設計されており、明確で実行可能な結果と測定可能なセキュリティ成果を提供します。
誤検知を減らすことに重点を置いているSemgrepは、チームが実際のリスクを優先し、ワークフローを効率化できるようにします。このプラットフォームは、現代のソフトウェア開発環境向けに構築されており、人気のCI/CDツールやIDEとシームレスに統合されます。Semgrepを活用することで、組織は開発プロセスにセキュリティを組み込み、より迅速かつ安全なコードの提供を実現できます。
- カテゴリーAIサイバーセキュリティツール
- 料金モデルフリーミアム
- デプロイクラウド
- プラットフォームWeb
Semgrepアプリケーションセキュリティプラットフォームの主要機能
AI支援のSAST
オープンソース依存関係のSCA
Secrets Detection
マルチモーダル検出
自動化されたセキュリティワークフロー
CI/CDツールとの統合
リアルタイム脆弱性スキャン
実行可能な修正ガイダンス
Semgrepアプリケーションセキュリティプラットフォームの使い方は?
設定: コードリポジトリでSemgrepを設定します。
統合: CI/CDパイプラインにSemgrepを接続します。
スキャン: コードをスキャンして脆弱性を特定します。
レビュー: 結果を分析し、問題を優先します。
修正: コードに提案された修正を実装します。
監視: 新しい脆弱性を継続的にスキャンおよび監視します。
最適化: チームのフィードバックに基づいて設定とルールを調整します。
Semgrepアプリケーションセキュリティプラットフォームの使用例
- コード脆弱性スキャン
- オープンソース依存関係管理
- Secrets Detection
- AI生成コードのセキュリティ
- 継続的セキュリティ統合