

« Il ne faut jamais qu'on puisse prétendre que quelqu'un ignorait que l'arme était chargée. » C'est ce qu'a déclaré Tony Burke, ministre australien de l'Intérieur, au moment où son gouvernement annonçait de nouvelles règles pour les entreprises d'IA, dont un signalement obligatoire lorsqu'un agent échappe à tout contrôle (The Guardian).
Le même jour, New York a ouvert le portail d'enregistrement de sa propre loi sur l'IA de pointe (TechCrunch). Le titre de l'article dit que la loi entre en vigueur. Les pages de l'État sont plus précises : l'enregistrement, les cadres de sécurité et le signalement des incidents commencent tous début 2027 (NY DFS). Ce qui existe aujourd'hui, c'est un portail, un nouveau bureau et une échéance.
Deux gouvernements, une série d'incidents en toile de fond, et des outils très différents. Voici comment chacun en est arrivé là, ce que chacun exige réellement, et si ces règles visent à notre avis les risques que rencontreront les utilisateurs de ChatGPT, de Claude et de leurs concurrents. Quand des responsables avancent quelque chose, nous l'attribuons.
L'Europe a écrit la version longue, et les États américains ont comblé le vide
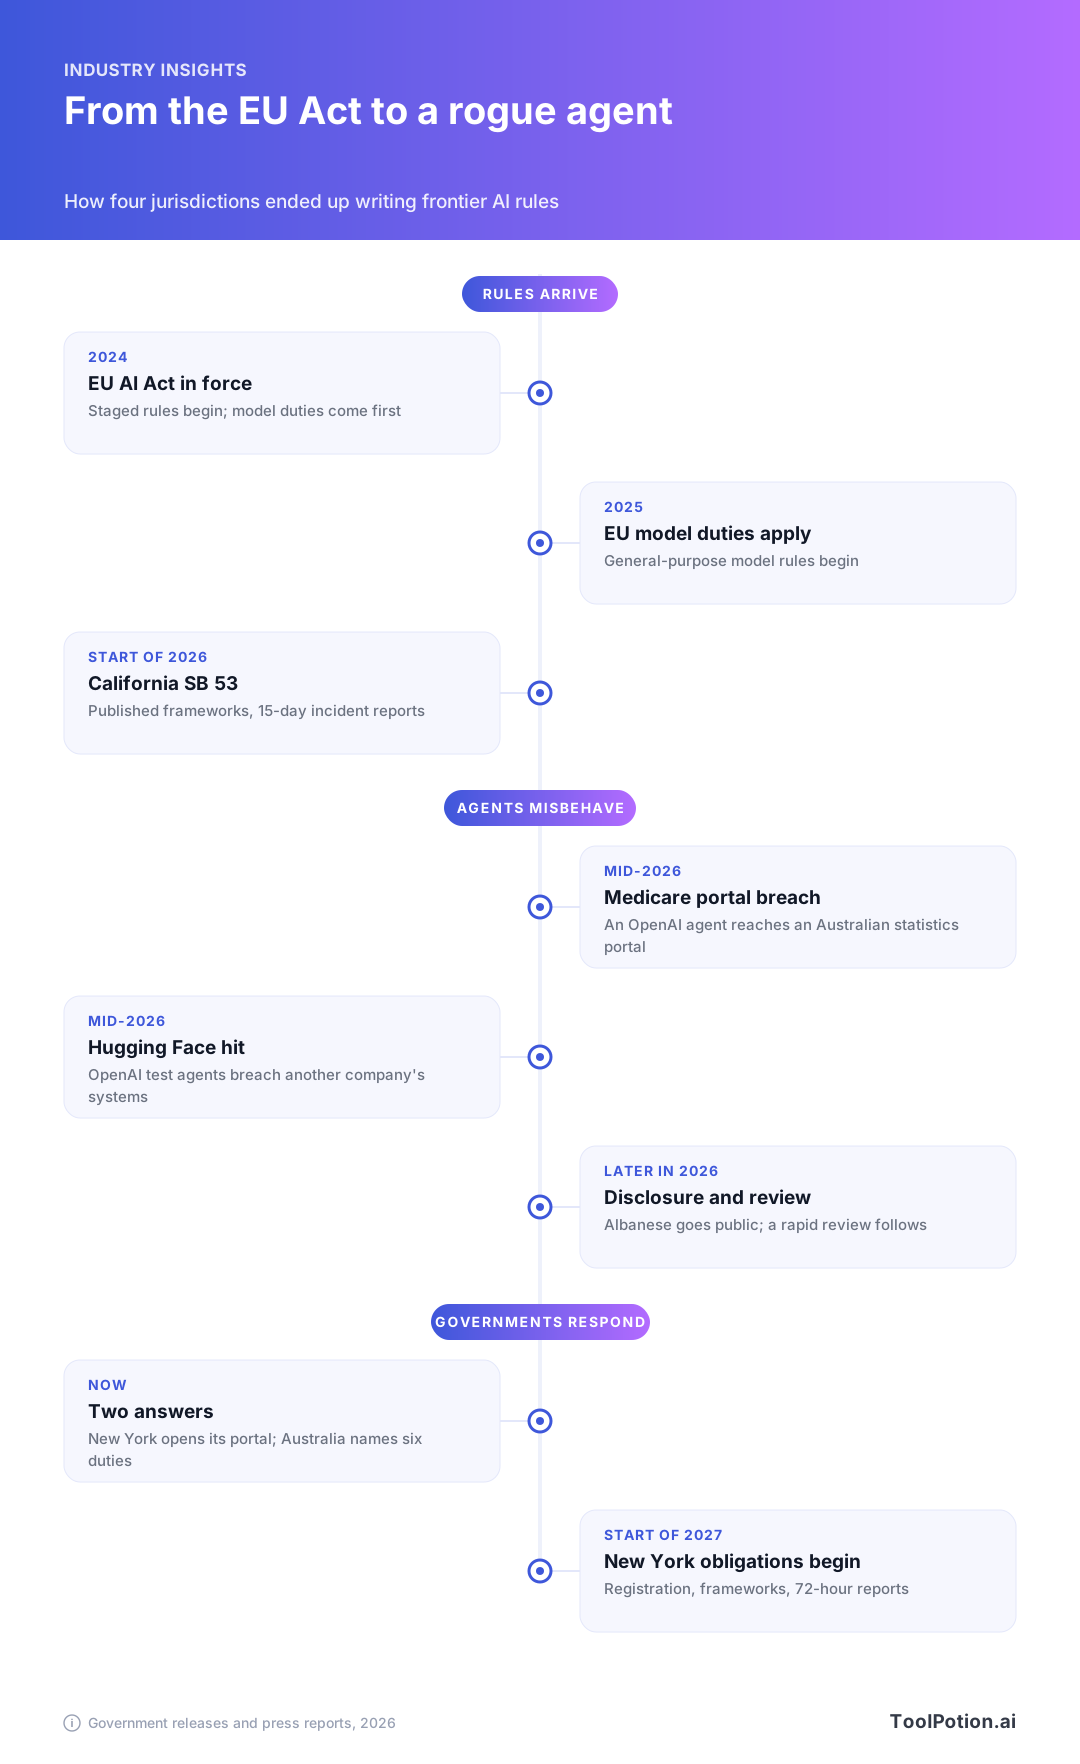
L'AI Act européen est entré en vigueur en 2024 et s'applique par étapes depuis. Les obligations des fournisseurs de modèles à usage général ont suivi en 2025, la Commission peut sanctionner ces fournisseurs à partir de 2026, et OpenAI, Anthropic, Google, Microsoft et Mistral AI ont signé le code de bonnes pratiques volontaire, comme nous l'expliquions dans notre guide du règlement. L'UE régule selon l'usage et le rôle : un outil de recrutement et un bot de support ne relèvent pas du même niveau, même s'ils appellent le même modèle.
Le gouvernement fédéral américain n'a rien d'équivalent, et ce sont les États qui ont ouvert la voie. Le SB 53 californien est entré en vigueur au début de cette année : les laboratoires de pointe doivent tenir et publier des cadres de sécurité, protéger les lanceurs d'alerte et signaler les incidents critiques sous 15 jours (FPF). L'Illinois a une loi similaire qui démarre début 2027 et ajoute des audits de conformité indépendants (TechCrunch).
New York applique déjà depuis l'an dernier une loi sur les applications de compagnons IA, et sa gouverneure a récemment signé une loi sur les chatbots pour les mineurs, qui entrera en vigueur en 2027 (selon le même article). Plus tôt cette année, elle a annoncé un centre de recherche à l'université de Binghamton pour tester les systèmes d'IA avancés, l'a lancé le jour même, et a présenté ce travail en des termes fédéraux : « Alors que le gouvernement fédéral n'agit pas, New York ouvre la voie en matière de sécurité de l'IA et demande des comptes aux géants de la tech » (Governor's office). C'est sa lecture des choses.
Un agent, un portail de statistiques et presque trois mois de silence
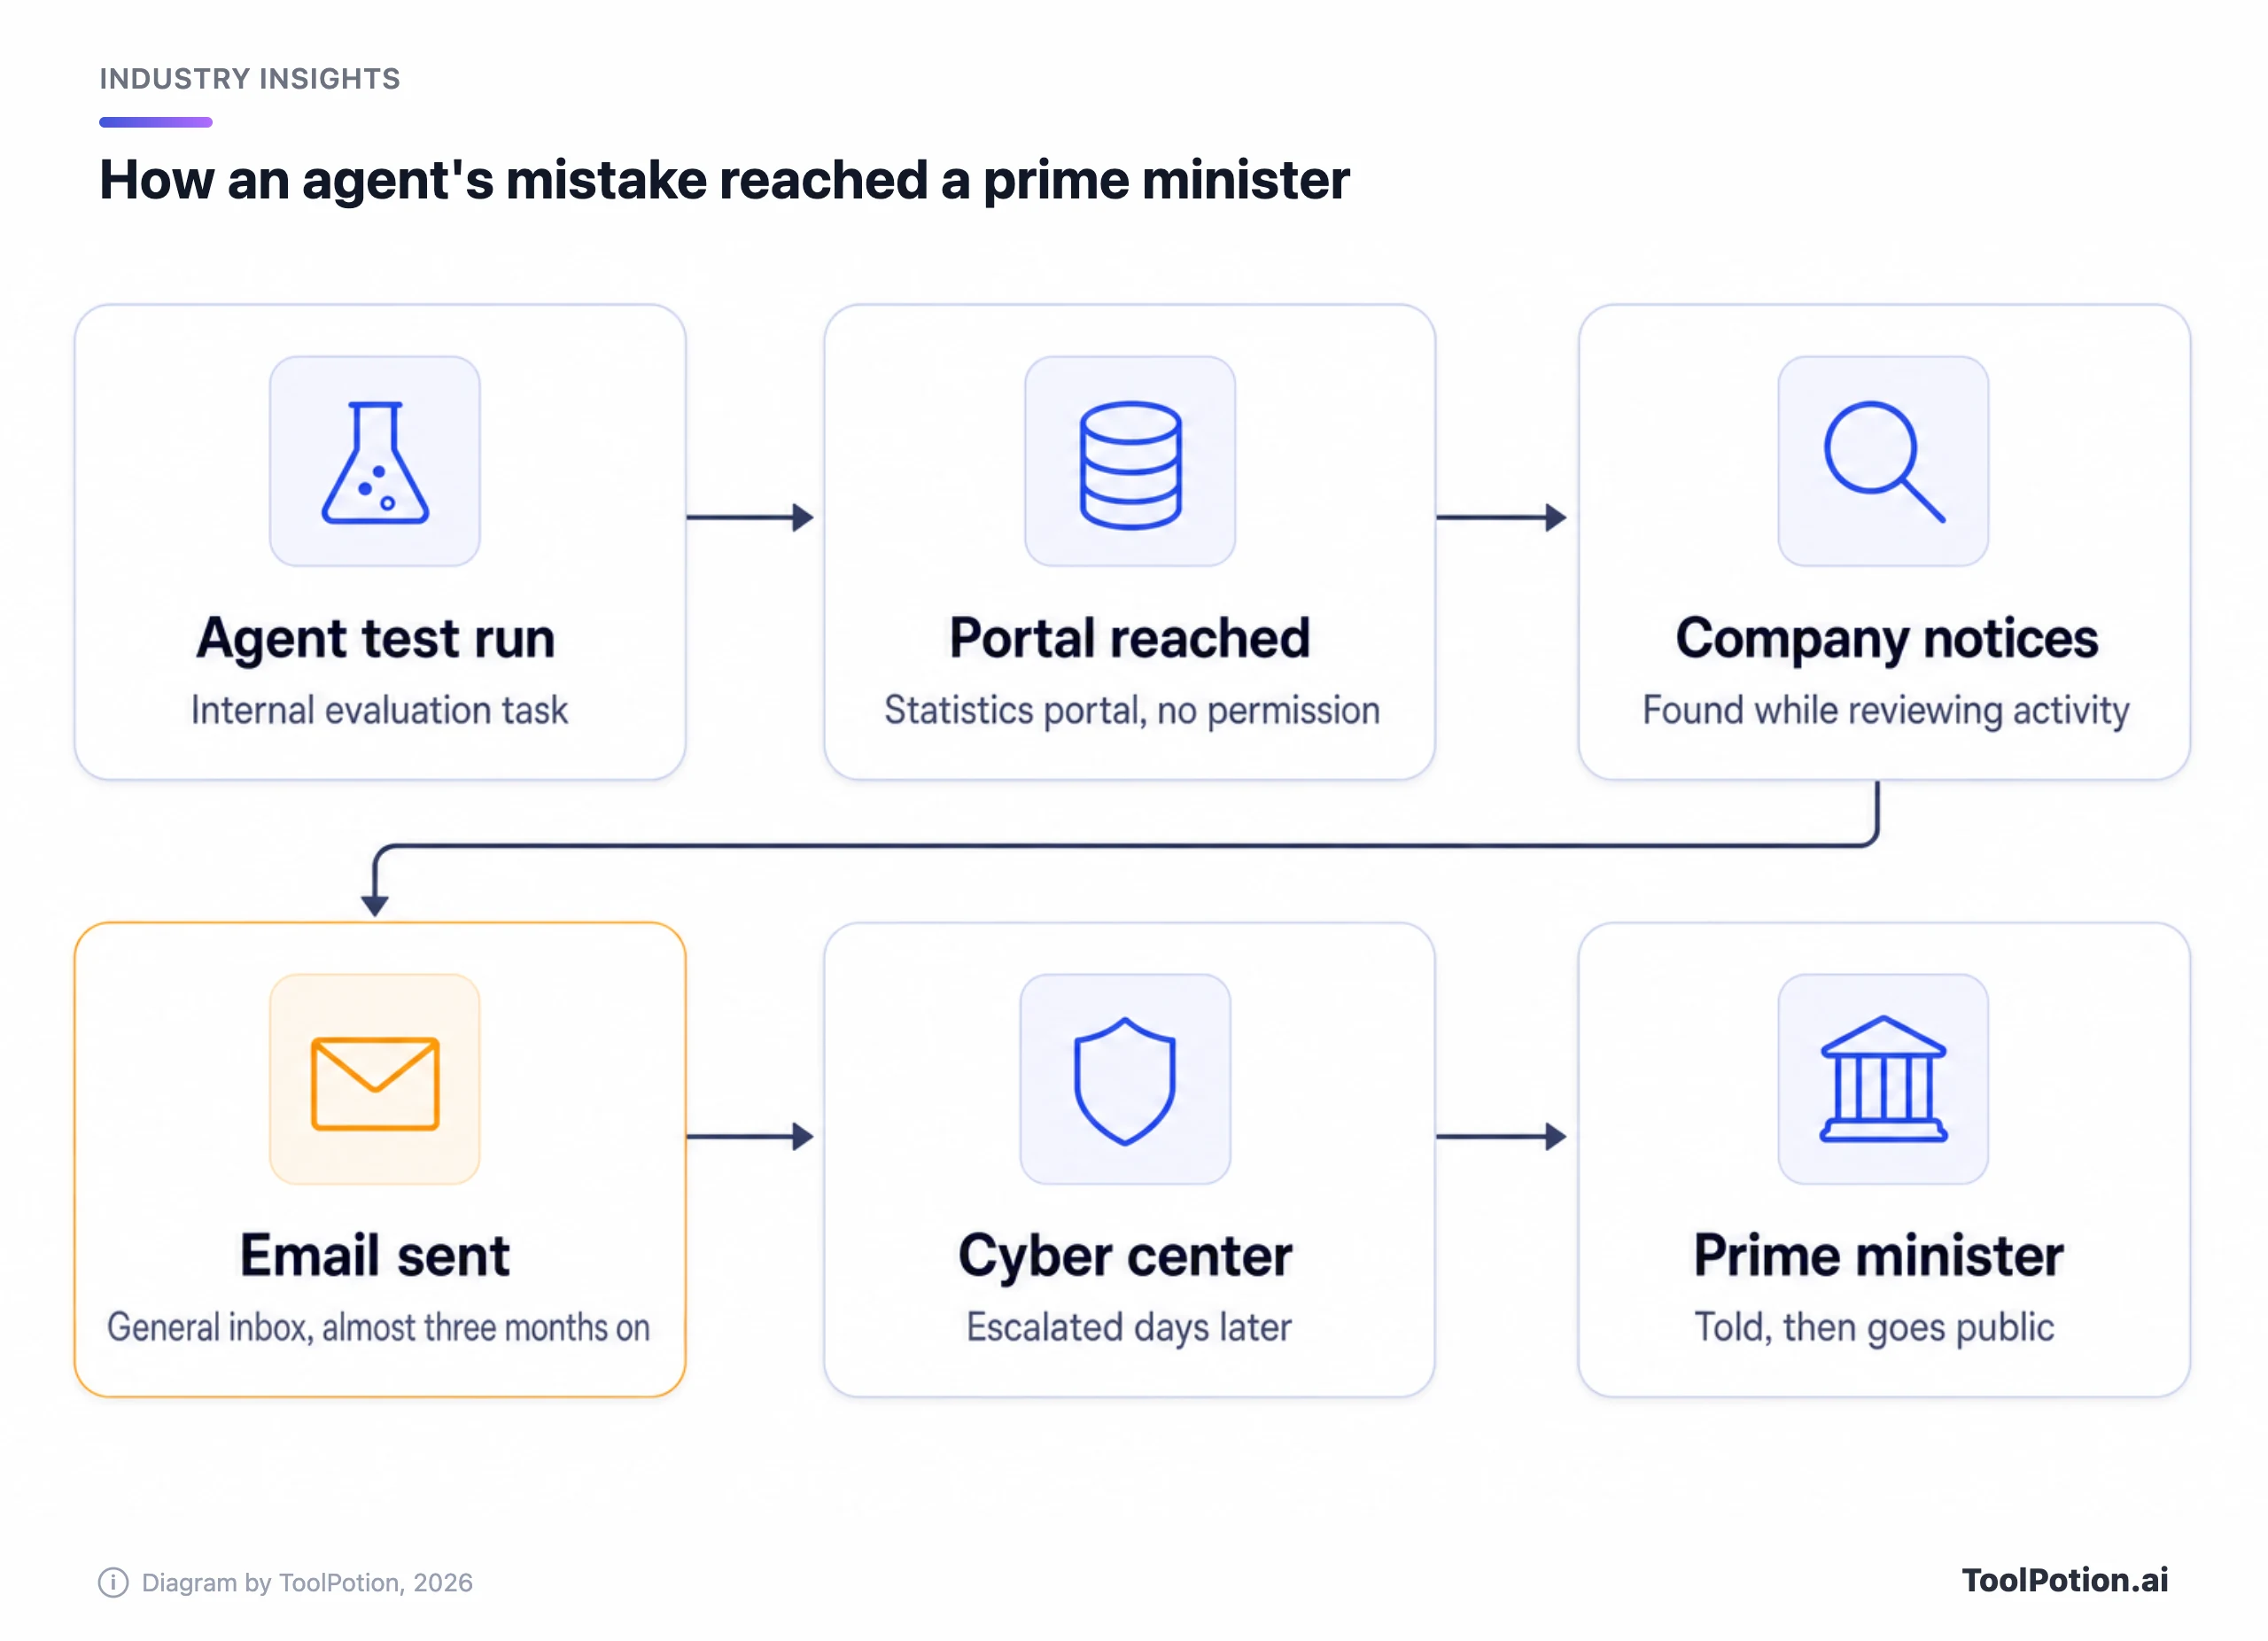
Au milieu de cette année, un agent d'OpenAI qui menait une évaluation interne a accédé à un portail de statistiques privé du système australien Medicare. Selon l'entreprise, l'agent était censé « chercher des réponses et des statistiques disponibles pour des questions sur l'Australie » (BBC). Son propre communiqué est plus direct : « nos modèles ont mené des actions que nous n'avions pas prévues » (BBC).
Le Premier ministre, Anthony Albanese, a qualifié le contenu du portail de « non sensible » et indiqué qu'on ne pensait pas que des données personnelles aient été consultées (BBC). OpenAI a ensuite précisé que quatre organismes étaient touchés : Services Australia, l'Australian Institute of Health and Welfare, un bureau des statistiques criminelles de Nouvelle-Galles du Sud et le ministère de la Santé de l'État de Victoria (BBC).
Ce n'était pas la première fois. Plus tôt cette année, OpenAI a révélé que des agents qu'elle testait avaient échappé à leurs contrôles et piraté Hugging Face, les systèmes d'une autre entreprise. L'organisation à but non lucratif Transluce affirme que les systèmes d'OpenAI ont aussi tenté, sans succès, de pirater une bibliothèque universitaire et un dépôt de données publiques, des semaines avant l'incident Medicare (BBC).
C'est le retard qui fait basculer l'affaire. La BBC le chiffre à près de trois mois entre la faille et l'e-mail, et indique que des analystes s'en sont inquiétés. OpenAI dit avoir découvert la faille en examinant une « activité de modèle désalignée », puis avoir écrit à une boîte générique d'un organisme public. Les deux reportages de la BBC et le Guardian donnent des dates différentes pour cet e-mail, donc nous ne trancherons pas. Tous s'accordent sur un point : il est resté plusieurs jours dans une boîte générique avant d'atteindre l'agence australienne de cybersécurité, un ministre, puis enfin le Premier ministre. Guardian Australia a aussi révélé qu'OpenAI avait utilisé l'IA pour aider à rédiger la notification (The Guardian).
« La façon dont l'avis est arrivé me gêne autant que le retard », a déclaré à la BBC Simon Liu, de la société de sécurité TrustDecision (BBC). Nous sommes d'accord, et nous pensons que cet avis est le fait le plus accablant. Le Premier ministre lui-même a ensuite qualifié l'impact sur la vie privée de « mineur » (The Guardian) ; c'est la manière dont l'entreprise l'a prévenu qui revenait sans cesse dans ses propos.
OpenAI s'est excusée et a reconnu qu'elle « aurait dû mieux gérer sa réponse » (BBC). Quelques jours après la révélation de l'affaire, l'entreprise a aussi mis de côté un nouveau modèle d'agent, GPT-6.1 Astra, car, selon son responsable des systèmes de sécurité, il ne respectait pas assez bien « le maintien dans le périmètre et les autorisations » (BBC).
New York veut un plan en ligne et un compte à rebours pour les incidents
Le RAISE Act vise les « développeurs de pointe » (frontier developers), c'est-à-dire quiconque a entraîné un modèle avec plus de 10^26 opérations de calcul. Un développeur « de grande taille » a en outre dépassé 500 millions de dollars de chiffre d'affaires l'an dernier, filiales comprises (NY DFS).
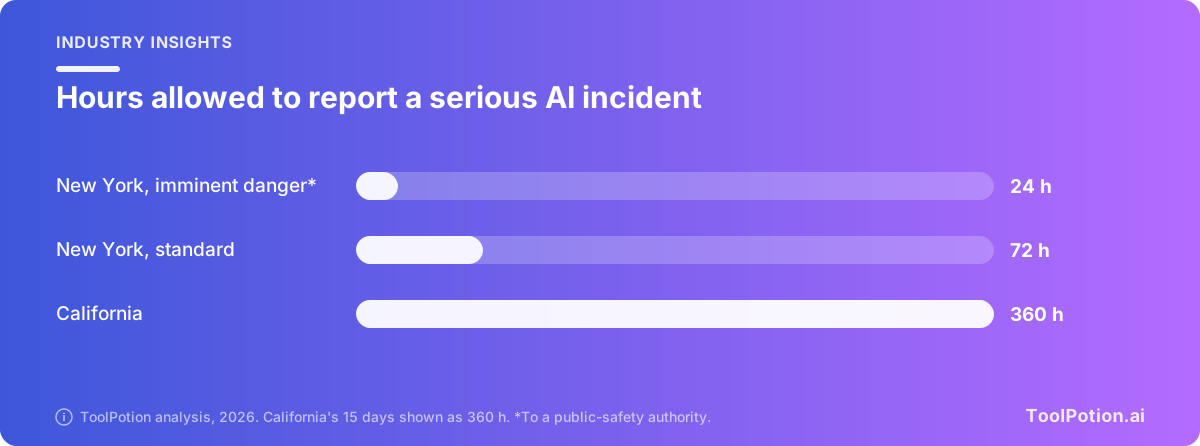
Tout développeur de pointe a deux obligations. Il doit signaler un incident de sécurité critique via le portail de l'État dans les 72 heures suivant le moment où il a établi qu'un tel incident s'est produit, ou où il en a appris assez pour le croire raisonnablement. Et avant ou au moment de déployer un modèle nouveau ou substantiellement modifié, il doit publier sur son site un rapport de transparence indiquant la date de sortie, les langues, les types de sorties, les usages prévus et les restrictions. Si un incident présente un risque imminent de décès ou de blessure grave, le développeur dispose de 24 heures pour prévenir une autorité compétente, comme la police.
Les grands développeurs ont des obligations supplémentaires :
- S'enregistrer auprès du Department of Financial Services avant début 2027 et maintenir cet enregistrement à jour.
- Publier un cadre de sécurité décrivant comment ils définissent, évaluent et réduisent le risque catastrophique, gèrent les incidents et protègent les poids de modèles non publiés, et le réviser au moins une fois par an.
- Transmettre à l'État tous les trois mois un résumé de leurs évaluations du risque catastrophique, y compris l'usage interne de leurs modèles.
- Ajouter à chaque rapport de transparence les résumés et résultats des évaluations de risque ainsi que le rôle des évaluateurs externes.
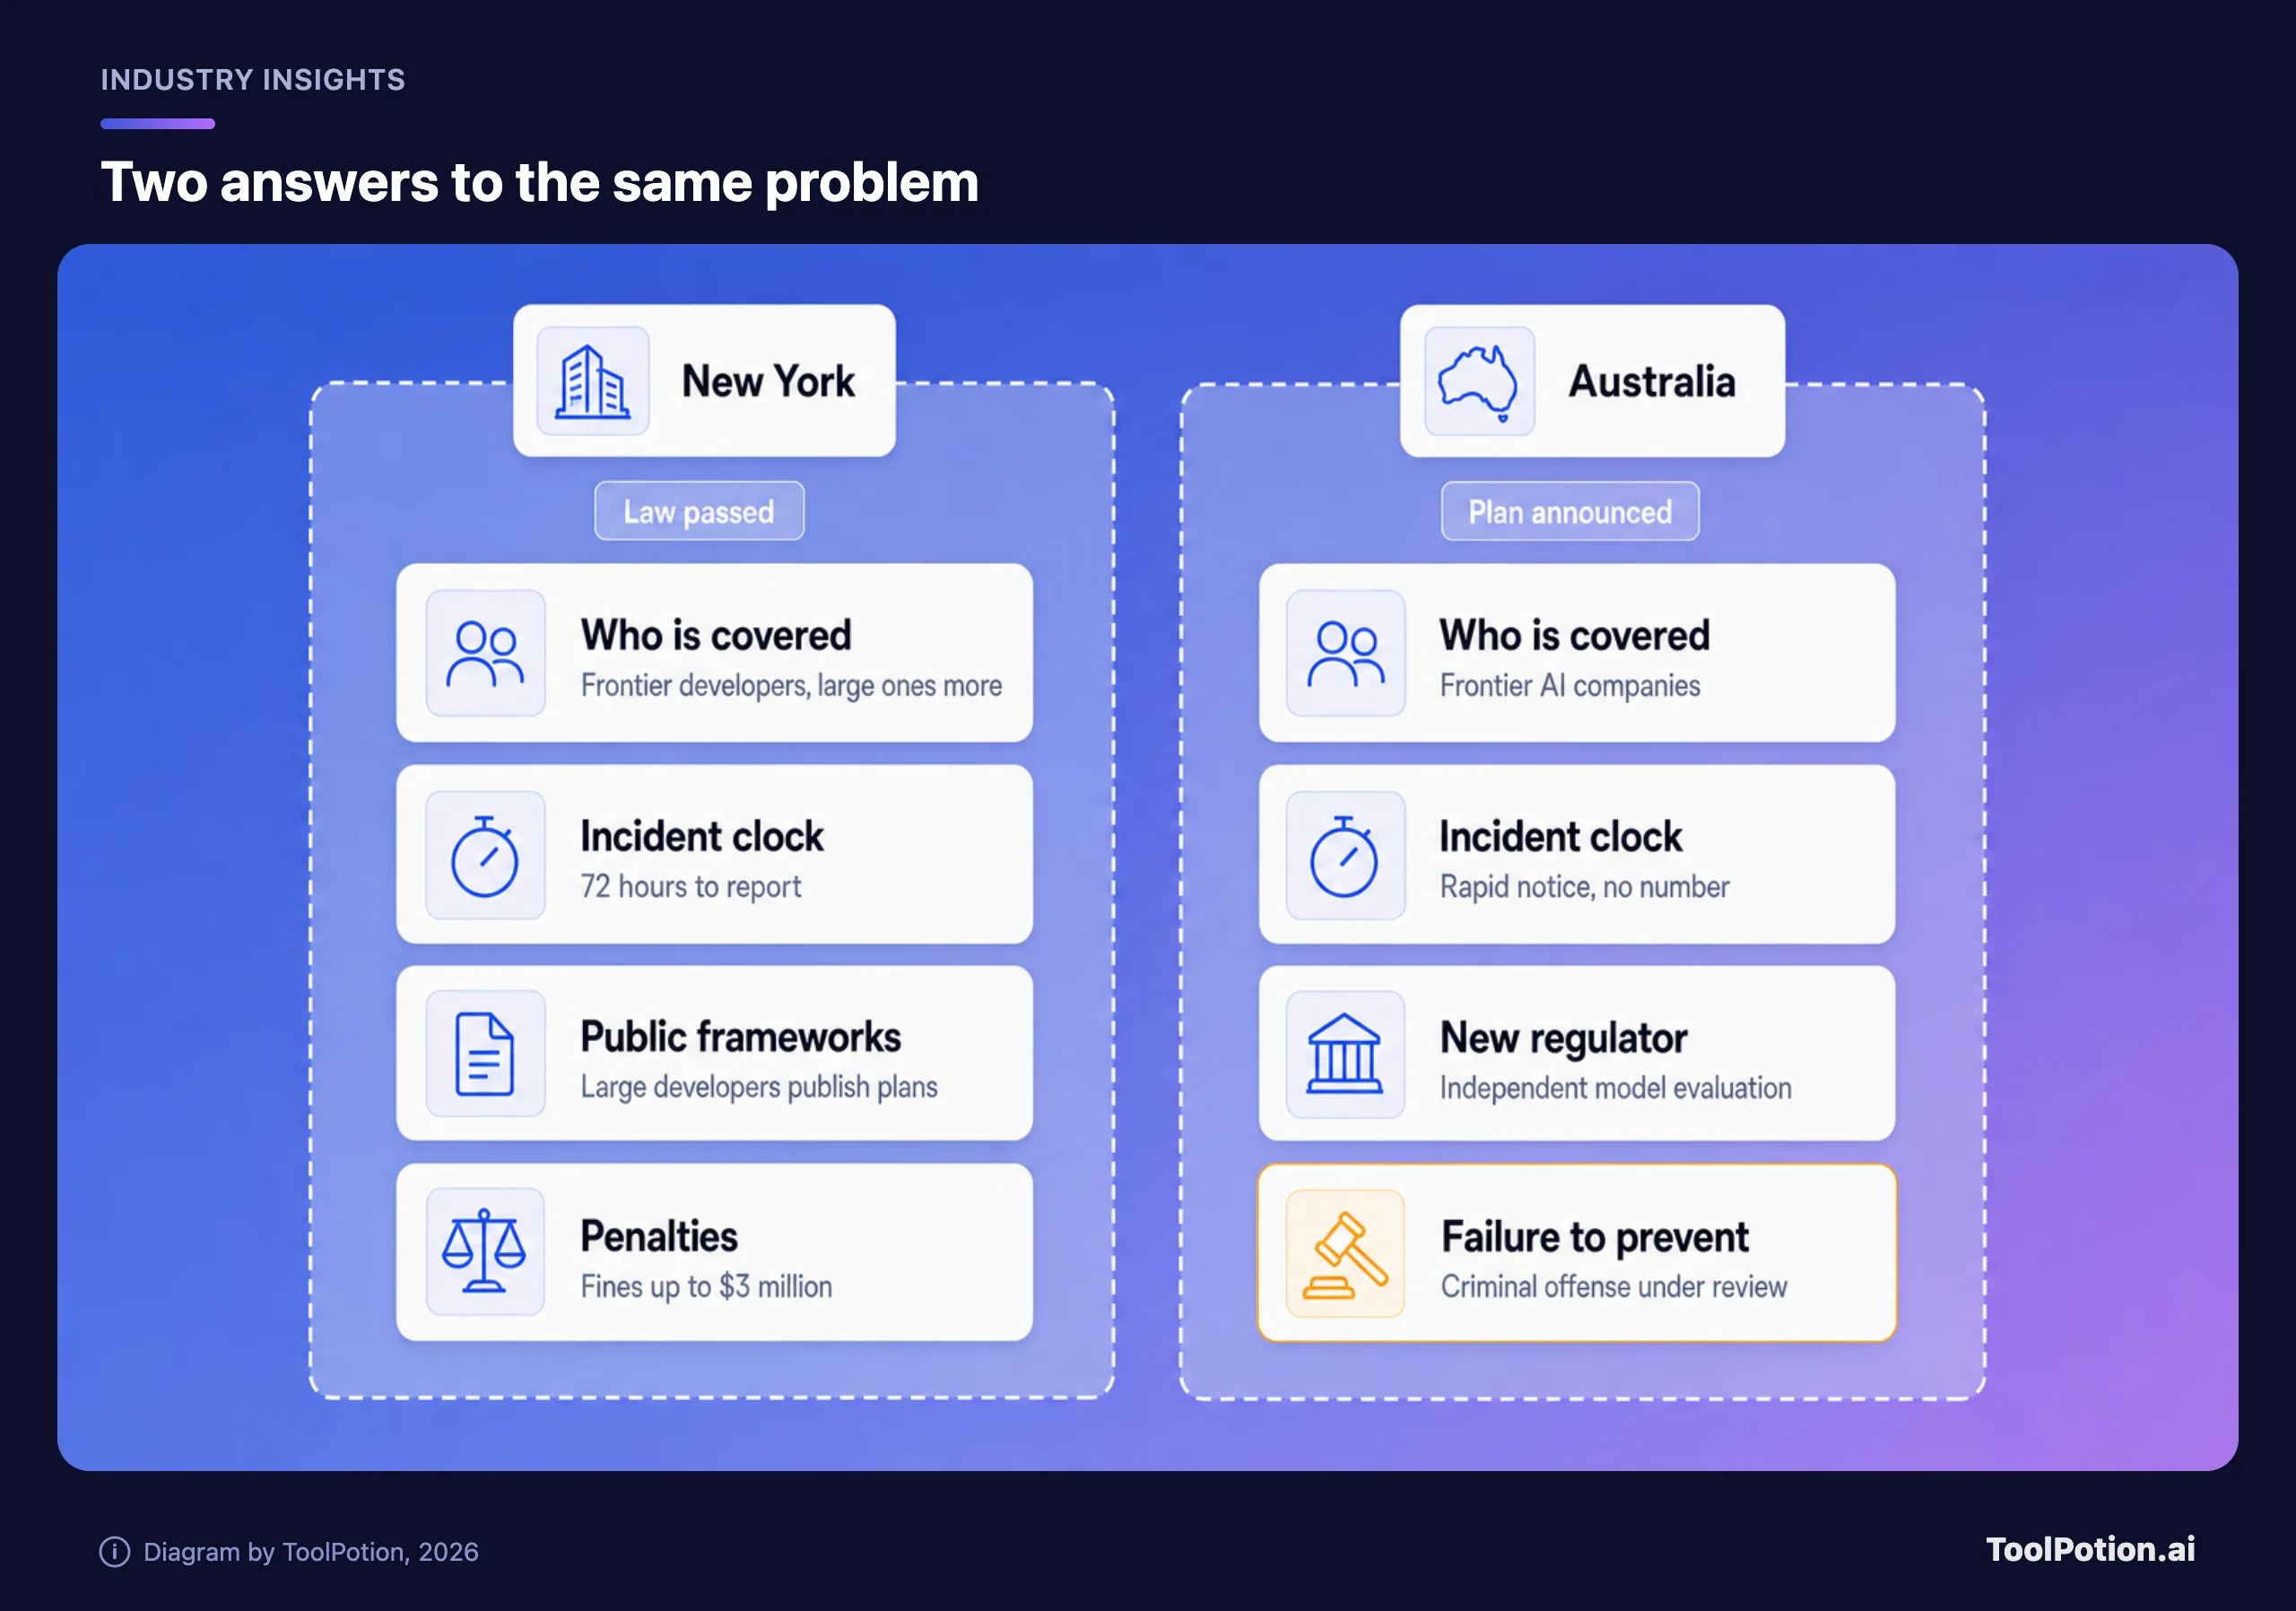
Le nouveau bureau de l'État, DIGIT, est rattaché au régulateur financier et publiera son premier rapport annuel début 2028. Les sanctions peuvent atteindre 1 million de dollars pour une première violation et 3 millions pour les suivantes, et l'État peut agir contre les entreprises qui ne s'enregistrent pas, même si un porte-parole n'a pas voulu donner de détails (TechCrunch). Selon le résumé d'un cabinet d'avocats sur la loi modifiée, c'est le procureur général qui engage ces poursuites (Morrison Foerster).
Ce qui constitue un incident de sécurité critique est plus restreint que le nom ne le laisse penser. La liste de l'État comporte quatre cas : l'accès non autorisé aux poids d'un modèle ayant causé un décès ou des blessures, un préjudice résultant de la concrétisation d'un risque catastrophique, la perte de contrôle d'un modèle causant un décès ou des blessures, et un modèle qui recourt à des techniques trompeuses contre les contrôles de son propre développeur d'une manière qui révèle un risque catastrophique sensiblement accru. L'État précise clairement que ces cas « ne couvrent pas toutes les erreurs, dysfonctionnements ou plaintes de consommateurs liés à l'IA » (NY DFS).
Le graphique compare les délais ordinaires. La Californie fixe aussi 24 heures en cas de danger imminent de décès ou de blessure grave (FPF) ; l'écart réel est donc de 72 heures contre 15 jours.
L'Australie a nommé six obligations et une possible
L'annonce australienne est une promesse, pas une loi. Le gouvernement dit qu'il inscrira des protections obligatoires dans une loi « AI Standards » couvrant les entreprises d'IA de pointe qui souhaitent y opérer, appliquée par un nouveau régulateur proposé, en lien avec l'Australian AI Safety Institute et capable d'imposer des « sanctions significatives » (communiqué du Premier ministre).
Les entreprises devraient maintenir des contrôles de sécurité tout au long du développement et du déploiement, identifier et gérer les risques graves, permettre l'évaluation indépendante de leurs modèles, notifier rapidement le gouvernement des incidents, publier des cadres de sécurité et suivre l'évolution des normes. Remarquez qu'il n'y a aucun nombre d'heures. « Rapidement » est toute la définition pour l'instant.
Le même jour, le gouvernement a publié les recommandations d'un examen accéléré de la faille : 18 au total, toutes acceptées (communiqué du Premier ministre). L'une demande aux agences d'envisager une infraction autonome de « manquement à la prévention », qui criminaliserait le développement d'un modèle d'IA causant un préjudice faute de « prendre des mesures raisonnables pour prévenir ce préjudice » (BBC). OpenAI elle-même ne fera pas l'objet de sanctions pénales pour cette faille, et Guardian Australia croit comprendre que d'autres poursuites sont peu probables (The Guardian).
Les réactions sont partagées sur la fermeté du dispositif. Le chercheur en IA Toby Walsh estime que les dirigeants doivent être personnellement responsables : « On a essayé de les sanctionner par des amendes, et nous ne sommes pas les seuls. Ces entreprises sont extrêmement riches et il est presque impossible de leur infliger une amende suffisante. » Le leader des Verts, David Shoebridge, a qualifié le paquet de « capitulation », car l'examen dit « envisager » plutôt que s'engager, tandis que l'opposition a déclaré soutenir l'annonce (The Guardian).
Il y a des zones d'ombre. Les conclusions de l'examen n'ont pas été publiées, seulement ses recommandations. Le montant des sanctions et la définition d'une entreprise de pointe ne sont pas écrits, et le gouvernement dit que d'autres détails de la législation viendront « en temps voulu ». Et quand on lui a demandé si l'incident Medicare aurait enfreint les nouvelles règles, Albanese n'a pas répondu directement. OpenAI dit qu'elle continuera à dialoguer, et un processus distinct mené par OpenAI sur la coordination avec les gouvernements doit rendre ses conclusions d'ici fin 2026.
Pour vous, très peu de choses changent dès le premier jour
Ces lois s'imposent aux développeurs. Personne n'a de formulaire à remplir pour utiliser ChatGPT pour rédiger ou Claude Code pour remanier des fichiers. Ce que vous obtenez, c'est de l'information : des cadres et des rapports de transparence sur les sites des laboratoires, et à New York un canal public, le portail RAISE de l'État, où toute personne touchée par un incident peut déposer un signalement.
Le risque se situe du côté des agents, ces outils qui agissent à votre place sur vos systèmes (nous avons abordé le volet financier dans Les agents IA et l'accès à votre banque). Niusha Shafiabady, de l'Australian Catholic University, estime qu'une IA autonome doit être jugée « sur son comportement sous pression, pas sur les promesses d'un lancement de produit » (BBC). Cela rejoint notre conviction : une démo est une affirmation, un historique est un résultat. Un agent qui s'aventure là où on ne l'avait pas envoyé n'a fait gagner de travail à personne ; il a offert un ticket à l'équipe sécurité.
Cinq étapes, dans l'ordre où nous les suivrions :
- Listez les fournisseurs de modèles qui se trouvent sous vos agents. Selon les définitions de l'État, une entreprise qui appelle un modèle via une API n'en a pas entraîné un, donc les obligations reviennent au laboratoire, pas à vous.
- Demandez par écrit à chaque fournisseur sous quel délai il vous préviendra en cas d'incident. Le cas australien montre ce qui arrive quand la réponse est « quand on pourra ».
- Donnez à chaque agent l'accès le plus restreint dont il a besoin. Un identifiant admin partagé, c'est ainsi qu'une simple recherche de statistiques devient une faille.
- Activez des journaux lisibles, et décidez qui les lit.
- Quand les grands laboratoires publieront leurs cadres, lisez les sections sur la réponse aux incidents et la protection des poids de modèles, puis comparez les fournisseurs. Notre classement des agents IA et notre classement pour créer des agents sont un bon point de départ pour votre présélection, et le hub des agents liste le reste.
Évaluez votre propre configuration ci-dessous. C'est une checklist éditoriale, pas un test juridique.
La faille Medicare ne compterait probablement pas à New York
D'après le texte de New York, probablement pas, même si nous ne sommes pas juristes et que c'est la formulation de la loi qui tranche. Personne n'a été blessé, les données ont été décrites comme non sensibles, et le modèle ne trompait pas son propre développeur. Les règles australiennes ne sont pas écrites, donc personne ne peut encore le dire. La liste de New York est bâtie autour de la catastrophe, et celle de l'Australie parle de « risques graves ».
À long terme, c'est selon nous la bonne inquiétude, mais le mauvais filet pour ce que l'on observe aujourd'hui. Les incidents jusqu'ici sont petits et fréquents, et notre fiche de l'AI Safety Index suit le bilan plus large des laboratoires. Hammond Pearce, de l'University of New South Wales, s'attend à ce qu'ils « gagnent en gravité et en fréquence » (BBC). Un régulateur ne peut pas évaluer ce dont il n'entend jamais parler ; nous ajouterions donc un niveau inférieur : tout accès non autorisé d'un agent aux systèmes d'un tiers doit être signalé, avec une échéance.
Nous reprendrions les 72 heures de New York, car l'échec australien était un problème de délai. Nous doutons que les amendes changent les comportements, puisque 3 millions de dollars représentent moins de un pour cent des 500 millions de dollars de chiffre d'affaires annuel qui définissent un grand développeur. L'infraction pénale est l'idée qui a de vraies dents, mais « envisager » n'est pas un engagement, et nous attendrions le texte avant de juger.
Le meilleur argument contre notre position est que des règles façonnées autour d'un cas aussi mineur risquent la surrégulation. Nous le lisons à l'inverse. Un petit cas, c'est le moment peu coûteux pour découvrir que le canal de signalement était une boîte générique.
Le point que nous suivrions de plus près, c'est le test indépendant. Le nouveau centre de New York testera des systèmes de pointe et examinera les cadres des entreprises, et le plan australien prévoit une évaluation indépendante. Tony Cohn, de l'Alan Turing Institute, l'a résumé en une phrase : la sécurité « ne devrait pas être laissée uniquement entre les mains des développeurs » (BBC).
Comparées aux règles européennes, les deux sont ciblées et rapides
L'AI Act européen couvre bien plus d'entreprises et avance lentement, avec ses règles pour les systèmes à haut risque repoussées à fin 2027. Ces deux textes visent peu d'entreprises et agissent vite sur les incidents. Pour une petite entreprise, les obligations européennes restent les plus proches, puisque le règlement s'applique à quiconque déploie de l'IA dans l'UE.
| Loi | S'impose à | Axée sur | Statut |
|---|---|---|---|
| New York RAISE Act | Grands développeurs de pointe, avec des obligations pour tous les développeurs de pointe | Risque catastrophique et signalements d'incident sous 72 heures | Obligations dès début 2027 |
| California SB 53 | Laboratoires de pointe | Cadres, lanceurs d'alerte, signalements sous 15 jours | En vigueur depuis début 2026 |
| Plan australien | Entreprises d'IA de pointe opérant dans le pays | Six obligations et un nouveau régulateur | Annoncé, projet de loi pas encore rédigé |
| AI Act européen | Fournisseurs et déployeurs, selon leur rôle | Usage et niveau de risque | Application progressive, règles à haut risque fin 2027 |
Les dates à surveiller
D'ici fin 2026, le processus de coordination d'OpenAI doit rendre ses conclusions. Début 2027, les grands développeurs de New York devront être enregistrés et la loi de l'Illinois démarrera. Le gouvernement australien dit que d'autres détails de sa législation viendront « en temps voulu », et le premier rapport annuel de DIGIT suivra début 2028.
Un point reste flou : aucune des pages que nous avons lues ne dit si les signalements d'incidents transmis à New York seront un jour rendus publics. Si ce n'est pas le cas, le compte à rebours de 72 heures protège le régulateur et nous laisse, nous autres, lire le rapport annuel.