

MCP, siglas de Model Context Protocol, es un estándar abierto que permite a un asistente de IA trabajar dentro de tus otras apps: buscar en tus páginas de Notion, crear un ticket en Linear, revisar tu calendario o actualizar el registro de un cliente. Cuando Claude ofrece "conectores", ChatGPT muestra "plugins" o un agente de Microsoft Copilot llama a una herramienta externa, lo normal es que por debajo trabaje un servidor MCP.
En 2026 importa más que hace un año. Anthropic creó MCP, pero ahora pertenece a un grupo de la Linux Foundation cofundado con OpenAI y Block. Sus responsables cifran en casi medio billón al mes las descargas de los kits de desarrollo de software (SDK) con los que programan los desarrolladores (MCP blog), y la versión de la especificación de este año rediseñó el protocolo para las grandes empresas.
El problema es que una IA con acceso a tus apps puede ser engañada o recibir demasiada confianza, y ya hay incidentes reales documentados. A continuación verás qué es MCP, para qué lo usa la gente, dónde falla y una forma segura de conectar tu primer servidor, con una lista de comprobación para repasar antes de pulsar Connect.
MCP es un formato de menú compartido, no un producto
Antes de MCP, cada combinación de app de IA y herramienta de negocio necesitaba su propia integración a medida. Anthropic describió el problema con claridad al lanzar el estándar en 2024: "Cada nueva fuente de datos requiere su propia implementación a medida, lo que dificulta escalar sistemas realmente conectados" (Anthropic). Su paquete de lanzamiento incluía servidores listos para Google Drive, Slack, GitHub y Postgres, y la especificación se publicó abiertamente para que cualquier empresa pudiera construir sobre ella.
El propio sitio del proyecto describe MCP como "un puerto USB-C para aplicaciones de IA" (modelcontextprotocol.io). Es una buena imagen del enchufe, pero se salta lo que de verdad te interesa: lo que se dice a través de él. Un restaurante es una imagen mejor. Cada app que conectas es una cocina, y su servidor MCP te entrega una carta: una lista de lo que puede hacer ("buscar páginas", "crear tarea"), con cada plato descrito en lenguaje llano. MCP es el formato acordado de esa carta. Tu app de IA es el camarero. Puede leer la carta de cualquier cocina, decidir qué encaja con tu petición y consultarte antes de pedir cualquier cosa que modifique tus datos.
Ten presente esa imagen para la sección de riesgos. Las cartas las escribe la cocina, y el camarero lee cada palabra, incluida la letra pequeña que tú nunca ves.
Un formato compartido cambia las cuentas. Imagina cinco apps de IA y 20 servicios. Con integraciones a medida, son hasta 100 desarrollos distintos, cada uno mantenido por alguien. Con MCP, cada app de IA aprende el formato una vez y cada servicio publica un servidor, así que la cifra baja a 25.
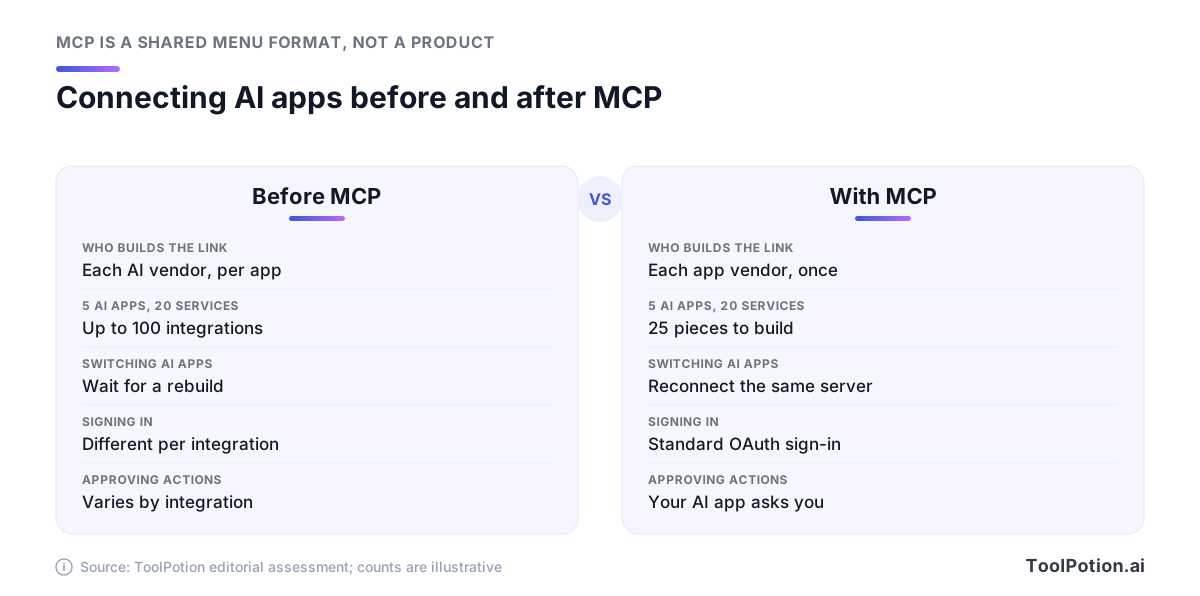
Para ti, la ventaja es la portabilidad. El servidor alojado de Notion, por ejemplo, documenta la configuración para Claude Code, Codex de OpenAI y Cursor con la misma dirección. Si tu equipo cambia de app de IA el año que viene, sus conexiones pueden venir con él.
Cómo funciona: hosts, clientes y servidores
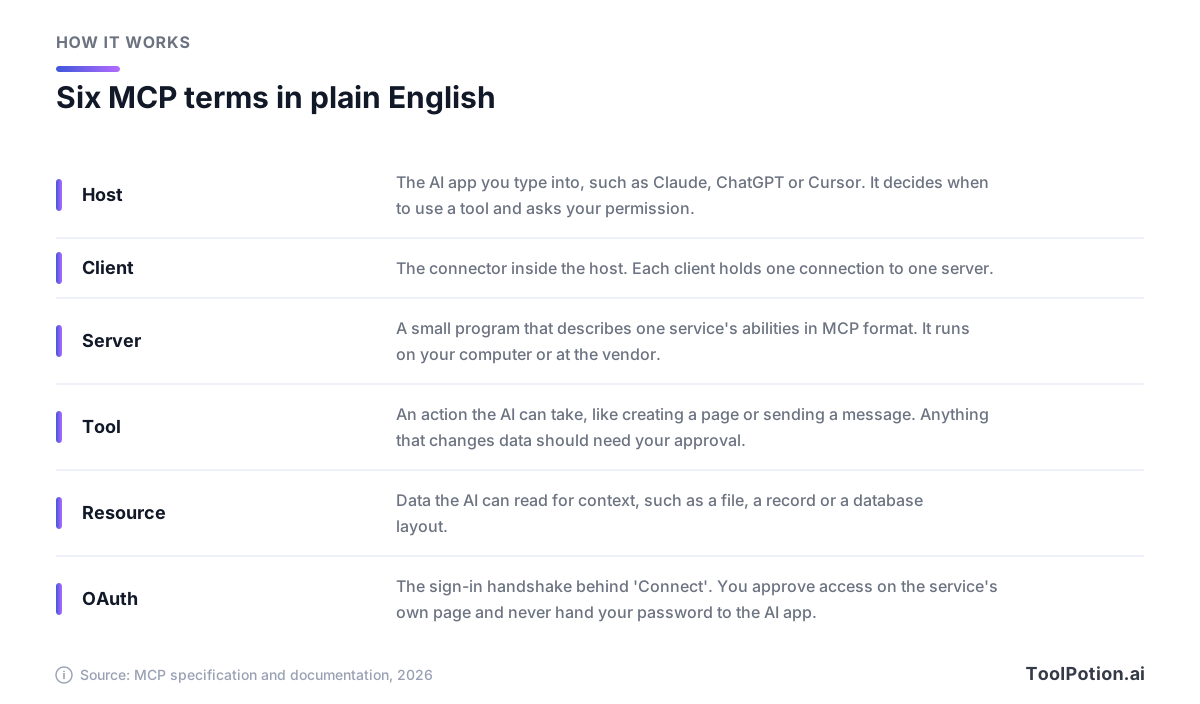
Tres roles hacen todo el trabajo, y la documentación de MCP los nombra con precisión. El host es la app de IA en la que escribes. El servidor es un programa pequeño que describe en formato MCP las capacidades de un servicio. El cliente vive dentro del host y mantiene una conexión; el host crea un cliente por cada servidor al que se conecta.
Así, cuando Claude está conectado a tus notas, tu calendario y tu CRM, ejecuta tres clientes, cada uno hablando con un servidor. Tú no los ves. Ves una lista de conectores con un interruptor junto a cada uno.
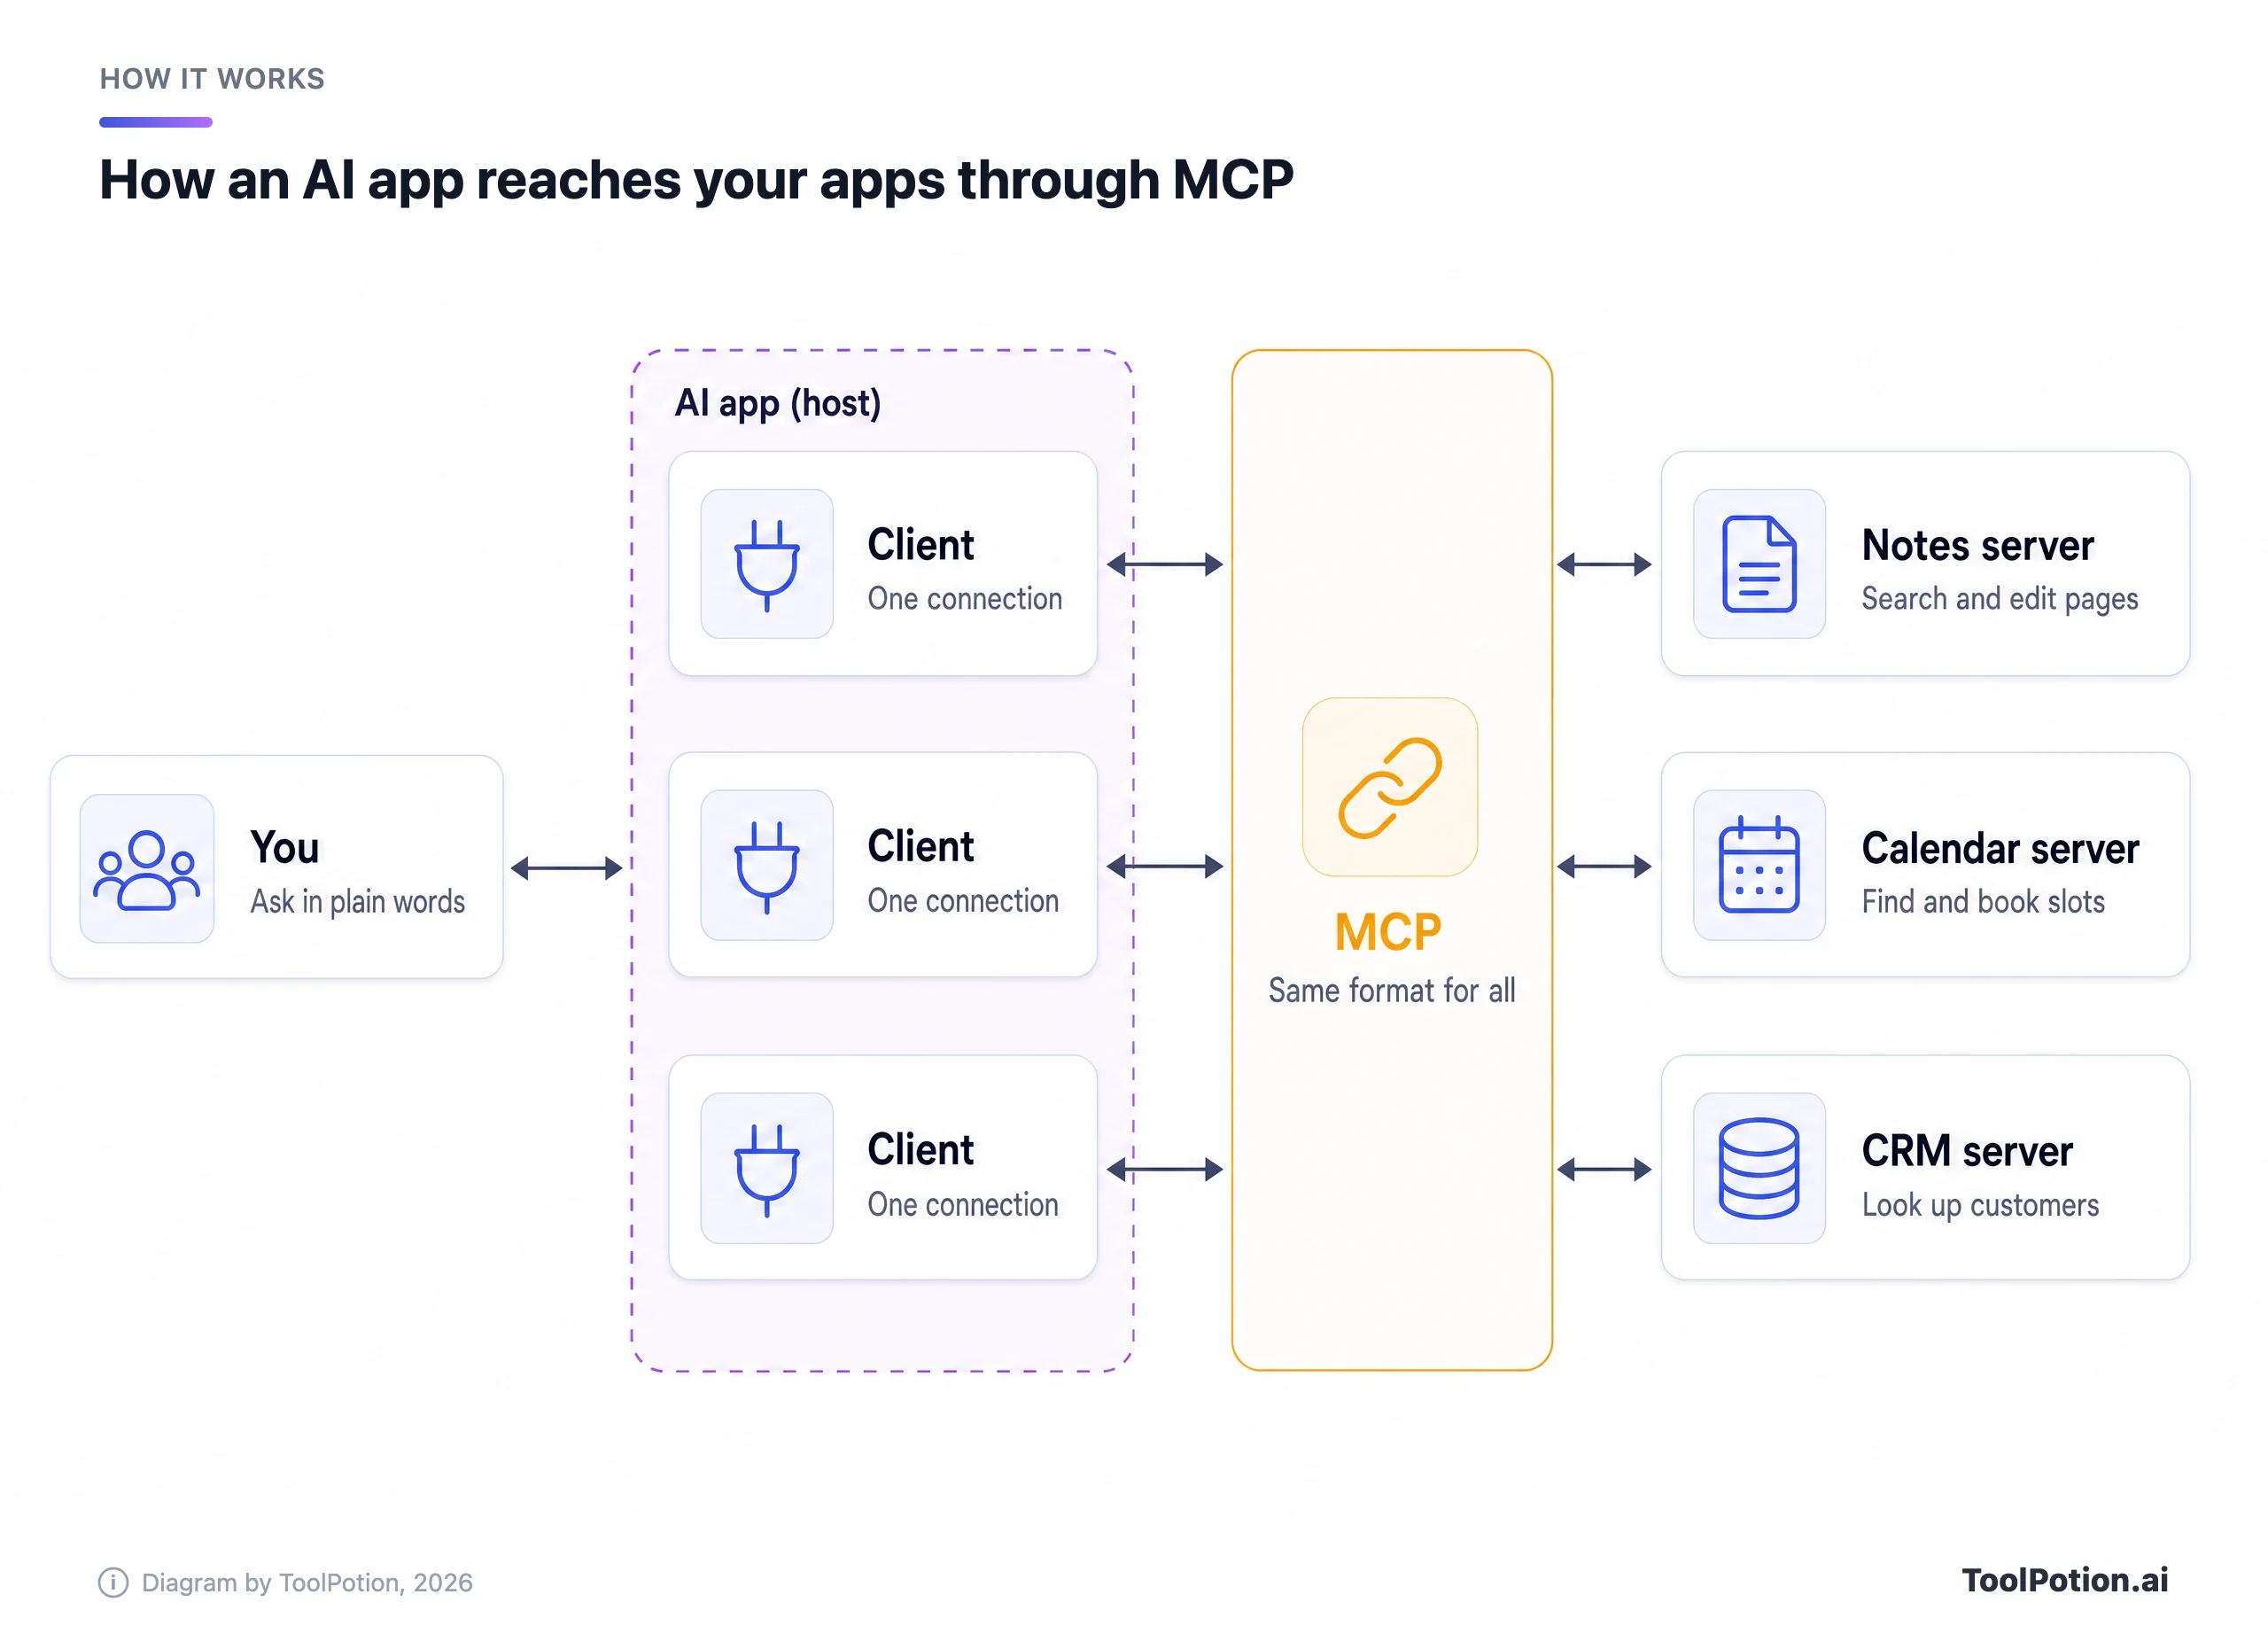
Lee el diagrama de izquierda a derecha. Pides algo en lenguaje normal, el host decide si algún servidor conectado puede ayudar y la petición viaja por el cliente correspondiente hasta ese servidor. La franja ámbar es el sentido de todo el diseño: todas las conexiones hablan el mismo formato, así que al host no le importa qué empresa construyó el servidor.
Los servidores son de dos tipos. Un servidor local se ejecuta en tu propio ordenador, algo habitual en las herramientas de programación y que implica instalar algo. Un servidor remoto se ejecuta en la infraestructura del proveedor y accedes a él por internet. Los remotos son los que usará la mayoría de quienes no son desarrolladores, y se conectan mediante OAuth, el mismo trámite de "Iniciar sesión con" que llevas años pulsando. Apruebas el acceso en la página del propio servicio y la app de IA nunca ve tu contraseña.
Cada servidor puede ofrecer tres tipos de cosas. Las herramientas (tools) son acciones, como crear una página o enviar un mensaje. Los recursos (resources) son datos que la IA puede leer como contexto, por ejemplo un archivo o un registro de una base de datos. Los prompts son plantillas prediseñadas para tareas habituales. Casi todo lo que notarás en la práctica son herramientas, y también ahí vive la mayor parte del riesgo.
Una regla de la especificación condiciona todo lo que sigue. Los hosts "deben obtener el consentimiento explícito del usuario antes de invocar cualquier herramienta", y las descripciones de las herramientas deben tratarse como no fiables salvo que provengan de un servidor de confianza. La especificación también admite que MCP "no puede hacer cumplir estos principios de seguridad a nivel de protocolo". Que veas o no un aviso de aprobación razonable depende por completo de la app que uses.
Qué hace la gente con MCP en 2026
Todos los grandes asistentes lo integran ya, cada uno con su propio nombre. Lo que cambia es dónde aparecen los servidores, si puedes añadir los que no están en el listado y qué ocurre antes de que la IA actúe.
En Claude, los servidores MCP aparecen como conectores en un único directorio, en Customize > Connectors, compartido entre la app web, la de escritorio, la móvil, Claude Code y Cowork. Entre los ejemplos de Anthropic están crear incidencias en Linear, enviar mensajes de Slack y buscar en Google Drive, y algunos conectores son interactivos y dibujan paneles o tableros de tareas directamente en el chat. Cada ficha lleva una etiqueta. Verified significa que Anthropic ha probado las herramientas; Community, que revisó la ficha pero no la ha examinado a fondo (Claude docs).
La documentación para desarrolladores de OpenAI llama ya plugins a las integraciones de ChatGPT: paquetes que pueden agrupar un servidor MCP con instrucciones reutilizables llamadas skills, listados en un único directorio compartido por ChatGPT y Codex. Para servidores fuera de ese directorio, ChatGPT tiene un modo desarrollador en las cuentas Plus, Pro, Business, Enterprise y Education en la web. La descripción de OpenAI es tajante: es "potente pero peligroso" y está pensado para quienes entienden los riesgos (OpenAI). Las acciones de escritura requieren tu confirmación por defecto, y este año ChatGPT añadió la opción de elegir cuándo piden permiso las apps conectadas: siempre, antes de hacer cambios o solo antes de los importantes.
Microsoft admite MCP en Microsoft Copilot Studio, su herramienta para crear agentes personalizados, que pueden usar las herramientas y recursos de un servidor. Eso sí, lee la letra pequeña. Cuando conectas un servidor MCP externo, Microsoft dice que eres responsable de las herramientas y recursos a los que accedes. Microsoft 365 Copilot también ejecuta agentes basados en MCP, y Microsoft ha citado a Monday.com, Canva y Sitecore como primeros desarrolladores.
Las herramientas de programación llegaron primero. Cursor instala servidores desde su marketplace con un clic y, por defecto, pregunta antes de ejecutar una herramienta MCP. Visual Studio Code y Claude Code también admiten MCP, y los conectores que añades en claude.ai pasan a Claude Code cuando inicias sesión con la misma cuenta.
Las plataformas de automatización usan MCP en ambos sentidos. Zapier expone más de 9.000 apps y 66.000 disparadores y acciones a cualquier asistente compatible con MCP, y cada llamada a una herramienta consume dos tareas de la cuota de tu plan (Zapier). n8n puede actuar como servidor, convirtiendo tus flujos de trabajo en herramientas que un asistente puede llamar, o como cliente, para que los agentes propios de n8n llamen a servidores externos. Si no tienes claro de qué lado necesitas estar, nuestra guía sobre agentes de IA frente a herramientas de automatización lo aclara.
| App | Dónde aparece MCP | Servidores fuera del directorio | Protección por defecto |
|---|---|---|---|
| Claude | Directorio de conectores | Conector personalizado por URL (uno en Free) | Aviso Allow once o Always allow |
| ChatGPT | Directorio de plugins | Modo desarrollador, planes de pago, solo web | Confirma las acciones de escritura |
| Copilot Studio | Herramientas del agente | Asistente de incorporación de MCP | Eres responsable de las herramientas |
| Cursor | Marketplace | Editar el archivo mcp.json | Pregunta antes de ejecutar una herramienta |
| Zapier MCP | Un servidor que cualquier asistente puede usar | No aplica | Tú eliges las acciones permitidas |
Quién gestiona MCP ahora
Un estándar que pertenece a un único laboratorio de IA es difícil de vender a sus rivales, y MCP lo superó rápido. En 2025 OpenAI lo añadió a su Agents SDK, y Sam Altman publicó que "a la gente le encanta MCP". Unas semanas después, Demis Hassabis, de Google DeepMind, dijo que los modelos de Google Gemini lo admitirían y lo calificó de "estándar abierto en rápida consolidación para la era de la IA agéntica". TechCrunch informó de ambos anuncios.
Después Anthropic lo cedió. El año pasado donó MCP a la Agentic AI Foundation (AAIF), un fondo gestionado bajo la Linux Foundation, cofundado con Block y OpenAI y respaldado por Google, Microsoft, AWS, Cloudflare y Bloomberg (Anthropic). Block aportó su agente goose y OpenAI su formato AGENTS.md como proyectos hermanos.
El control del día a día no cambió de manos. Los responsables escribieron que quienes toman las decisiones sobre el protocolo siguen siendo los mismos que lo gestionaban, y que la fundación no dictará la dirección técnica. Lo que aporta la fundación es una propiedad neutral, y las empresas se han sumado rápido: su último anuncio sitúa el número de miembros en 247 organizaciones, con Visa y Wells Fargo entre los últimos miembros Gold. También organiza las conferencias AGNTCon + MCPCon.
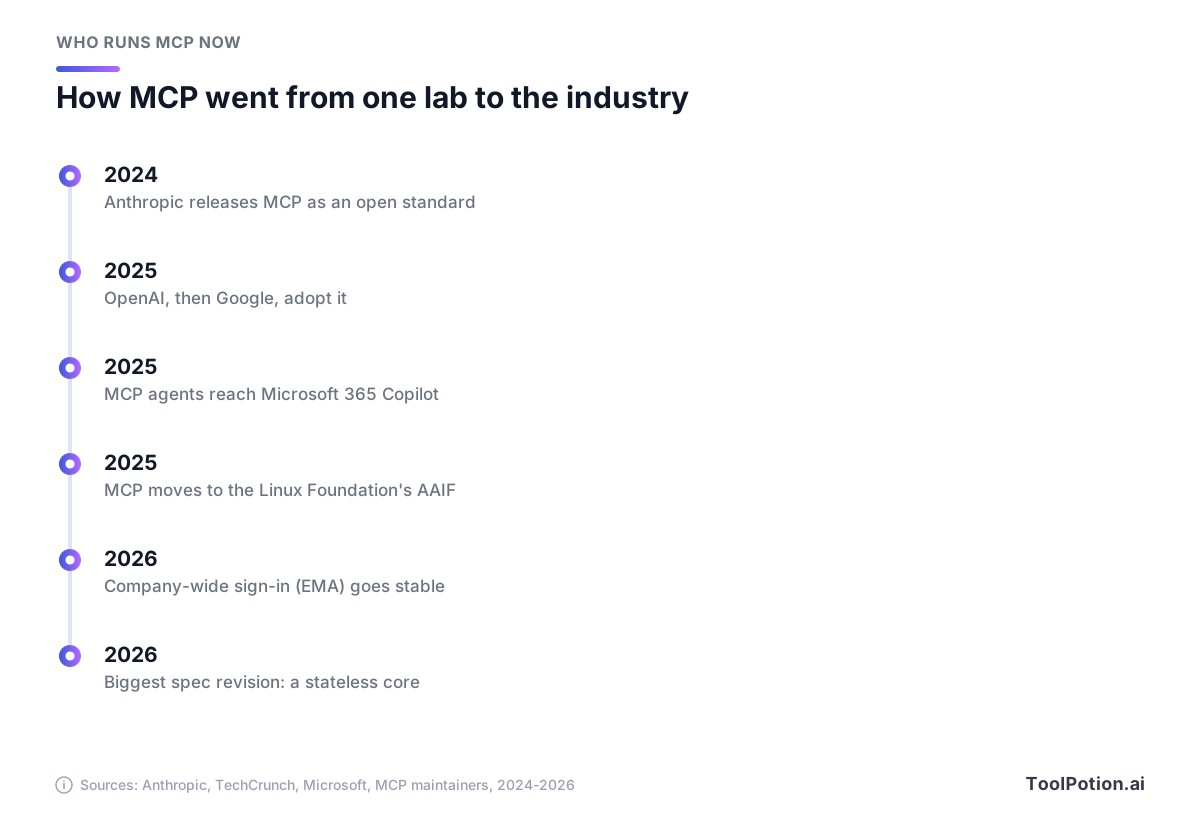
Pasar de proyecto de un laboratorio a estándar gestionado por una fundación en aproximadamente un año es rápido para cualquier protocolo. Una pieza sigue rezagada. El MCP Registry oficial, un catálogo público de servidores respaldado por Anthropic, GitHub, PulseMCP y Microsoft, sigue marcado como preview. Comprueba que el editor es dueño del nombre con el que publica, pero deja el análisis de seguridad en manos de los alojadores de paquetes y de los marketplaces construidos encima (MCP Registry). Una ficha te dice quién publicó un servidor. No te dice que el servidor sea seguro.
Qué cambió este año
Primero, la escala. Cuando Anthropic cedió MCP el año pasado, contaba más de 10.000 servidores públicos activos y 97 millones de descargas mensuales de los SDK de Python y TypeScript. Con la versión de la especificación de este año, los responsables sitúan las descargas de sus SDK principales en "casi medio billón" al mes, con los kits de TypeScript y Python por encima de los mil millones de descargas totales cada uno. Las dos cifras cuentan conjuntos de kits ligeramente distintos, así que lee el salto como una tendencia y no como una medida precisa.
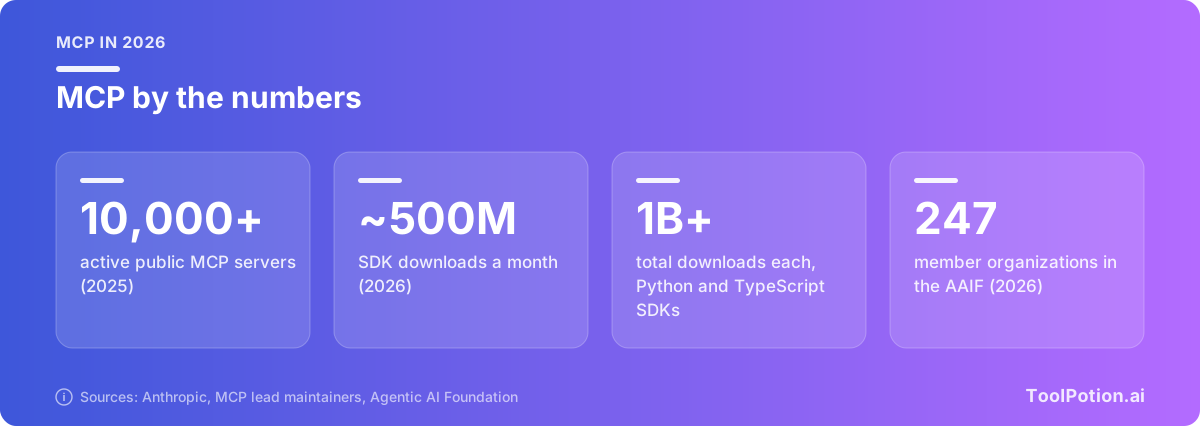
Las descargas miden la actividad de los desarrolladores, no cuánta gente usa conectores. Hay directorios independientes que publican totales de servidores de este año, pero cuentan de formas que no coinciden, así que los hemos dejado fuera.
La propia especificación cambió mucho. Los responsables llamaron a la versión de este año "la mayor revisión del protocolo desde su lanzamiento", e incluye cambios incompatibles para los desarrolladores (MCP blog). Casi todo es invisible para ti. Los servidores ya no tienen que mantener una sesión abierta con cada app, lo que facilita ejecutarlos a escala. La versión también formalizó las extensiones, complementos opcionales entre los que hay dos que quizá notes: MCP Apps, que permite a un servidor dibujar pantallas interactivas, como formularios y gráficos, dentro del chat, y Enterprise-Managed Authorization.
Esta segunda resuelve lo más tedioso de usar MCP en el trabajo: iniciar sesión por separado en cada servidor. La empresa aprueba los servidores a través de su proveedor de identidad y los empleados los encuentran conectados al entrar. Alcanzó el estado estable este año con Okta en el lado de la identidad, Claude y VS Code como clientes y servidores de Asana, Atlassian, Canva, Figma, Granola, Linear y Supabase, con Slack a punto de sumarse (MCP blog). El responsable de ingeniería de Linear calificó de "bastante mágico" iniciar sesión una vez y tener todos los conectores configurados.
Dónde fallan las conexiones MCP
Volvamos al restaurante. El camarero ya tiene las llaves de la despensa, toma pedidos de cartas escritas por desconocidos y lee todas las notas que le cuelgan. La mayoría de los riesgos de este mapa ya han ocurrido fuera de un laboratorio.
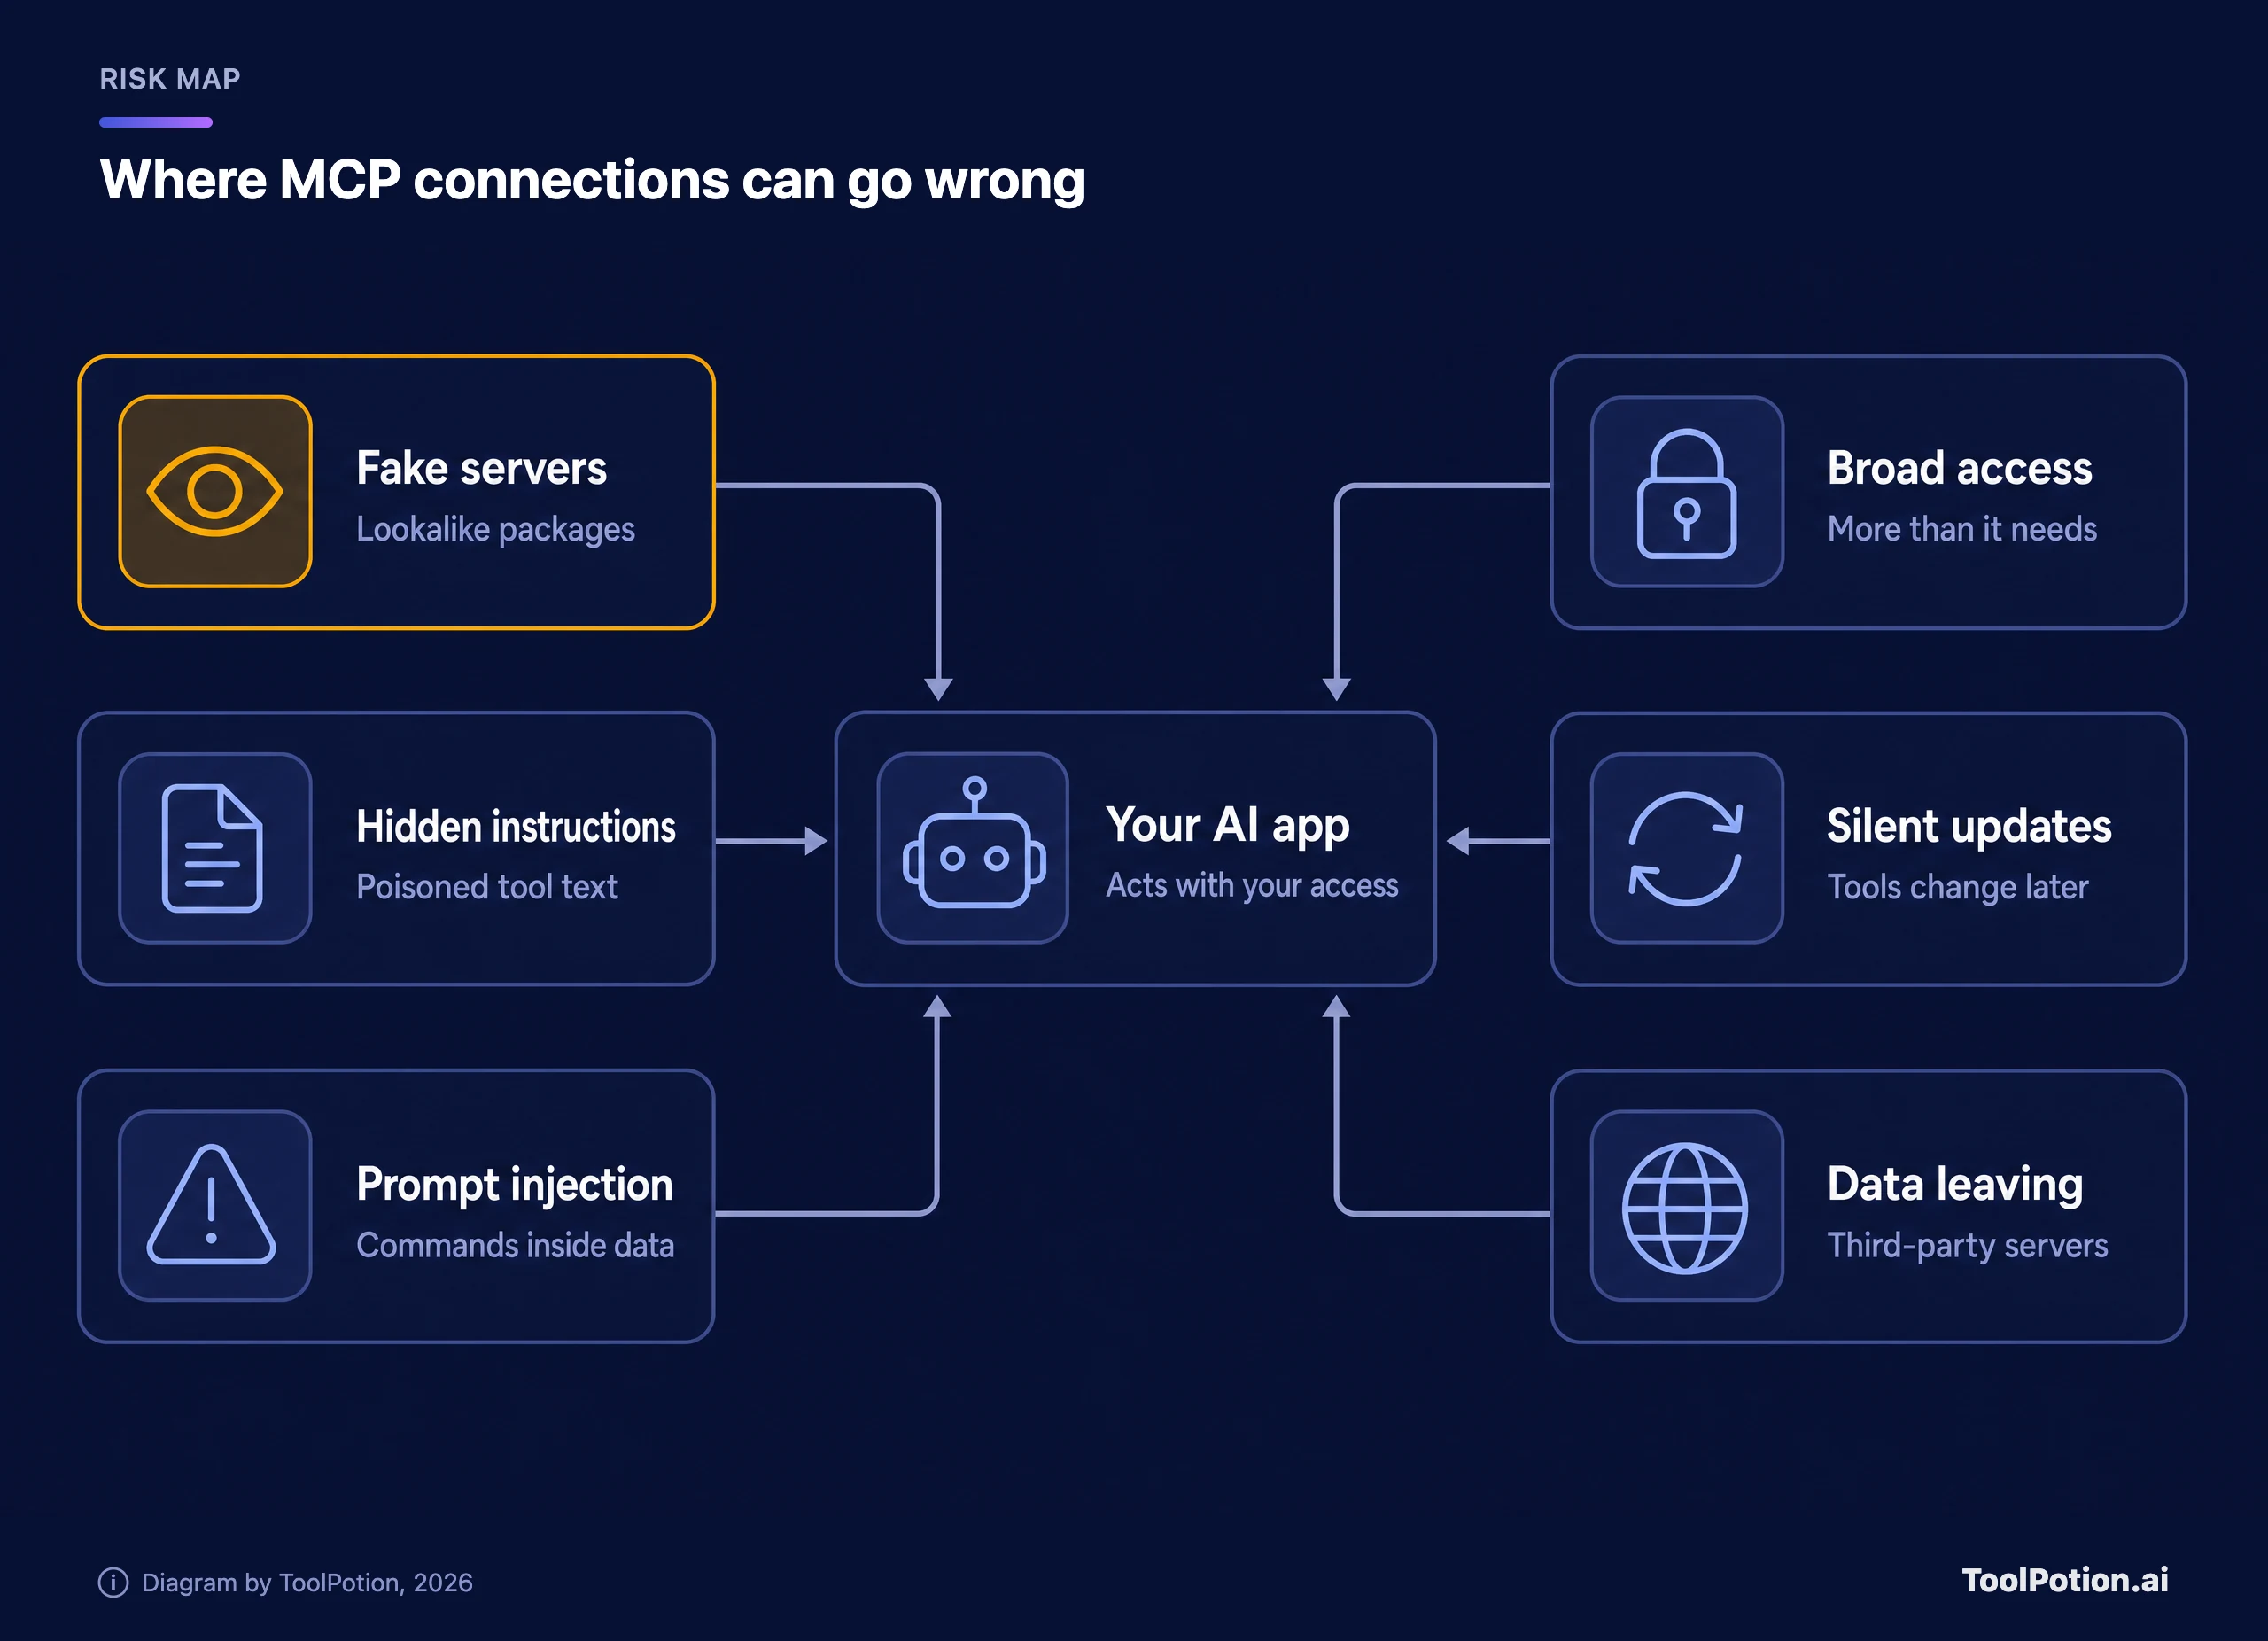
El destacado, los servidores falsos, es el riesgo con víctimas documentadas. En 2025 la firma de seguridad Koi encontró un paquete de npm llamado postmark-mcp que se hacía pasar por un servidor del servicio de correo Postmark. Desde la versión 1.0.16 copiaba cada correo que enviaba a una dirección externa, y llevaba 1.643 descargas cuando lo descubrieron (The Hacker News). Postmark no lo creó.
Las instrucciones ocultas son más sutiles. Investigadores de Invariant Labs demostraron que la descripción de una herramienta, que la IA lee completa y tú normalmente no, puede llevar órdenes como leer archivos privados y colar su contenido en una petición (Invariant Labs). Lo llamaron tool poisoning. La misma investigación describe una variante más discreta: un servidor puede cambiar las descripciones de sus herramientas después de que las hayas aprobado.
La inyección de prompts ni siquiera necesita un servidor malicioso. Invariant también mostró a un agente conectado al servidor legítimo de GitHub leyendo una incidencia trampa en un repositorio público y filtrando después datos de los repositorios privados del usuario en un pull request público. Cualquier servidor que lea texto escrito por terceros, como correos, páginas web o tickets de soporte, puede recibir instrucciones coladas en ese texto.
El acceso amplio convierte pequeños errores en grandes. La documentación de Notion dice que, una vez autorizas su servidor, el cliente "puede leer y actualizar el contenido al que tú tienes acceso" en ese espacio de trabajo. Es lo normal, y por eso importan las aprobaciones. Las configuraciones descuidadas lo empeoran: en 2025 Trend Micro encontró 492 servidores MCP accesibles desde internet sin autenticación ni cifrado, y más del 90 % de las 1.402 herramientas que exponían daban acceso directo de lectura a la fuente de datos que tenían detrás.
Las empresas tienden a subestimar los datos que salen de sus sistemas. Un servidor remoto es software de otro, y la guía de Anthropic dice que "no ejecuta los servidores de un conector de terceros ni controla cómo gestiona tus datos" (Claude docs). Los servidores de los propios proveedores también fallan. En 2025 Asana desconectó su servidor MCP casi dos semanas por un error que podía exponer información de algunos clientes a usuarios de otras organizaciones, y después restableció todas las conexiones (The Register).
La respuesta sensata es supervisar; evitar MCP del todo es excesivo para la mayoría de los equipos. Trata un conector como a un empleado nuevo que tiene tu usuario y contraseña: útil desde el primer día y vigilado hasta que se gane la confianza. La Agencia de Seguridad Nacional de EE. UU. hizo una observación parecida en una guía sobre MCP publicada este año, al advertir de que "las suposiciones desalineadas o las inconsistencias sutiles en cualquier etapa pueden propagarse y acumularse hasta crear condiciones explotables".
Conecta tu primer servidor MCP con seguridad
Claude documenta todo el proceso paso a paso, así que lo usaremos como ejemplo práctico (Claude docs). La versión de ChatGPT viene después de la lista.
- Elige un servicio que ya uses y en el que confíes, idealmente uno que ejecute su propio servidor MCP alojado, como Notion o Linear.
- Abre Customize > Connectors en claude.ai o en la app de escritorio, selecciona Discover y busca el servicio.
- Revisa la etiqueta. Prefiere una ficha Verified y, si es Community, asegúrate de que el desarrollador sea el propio servicio.
- Selecciona Connect to Claude. Llegarás a la página de inicio de sesión del propio servicio, así que lee el acceso que pide antes de aprobar.
- De vuelta en la página de Connectors, abre el conector y configura sus Tool permissions. Las lecturas pueden ir en Always allow, todo lo que escriba en Needs approval y las herramientas de borrado pueden quedar en Blocked.
- En un chat, abre el menú + , elige Connectors y actívalo para esa conversación.
- Pide primero algo de solo lectura, como un resumen de las incidencias abiertas asignadas a ti, y aprueba con Allow once hasta que hayas visto cómo se comporta.
- Si cambias de opinión, Disconnect cierra la sesión de Claude en el servicio y Remove quita el conector de tu cuenta, ambos desde la misma página.
Cada petición pasa por los mismos cinco pasos, y el tercero es el que controlas tú.
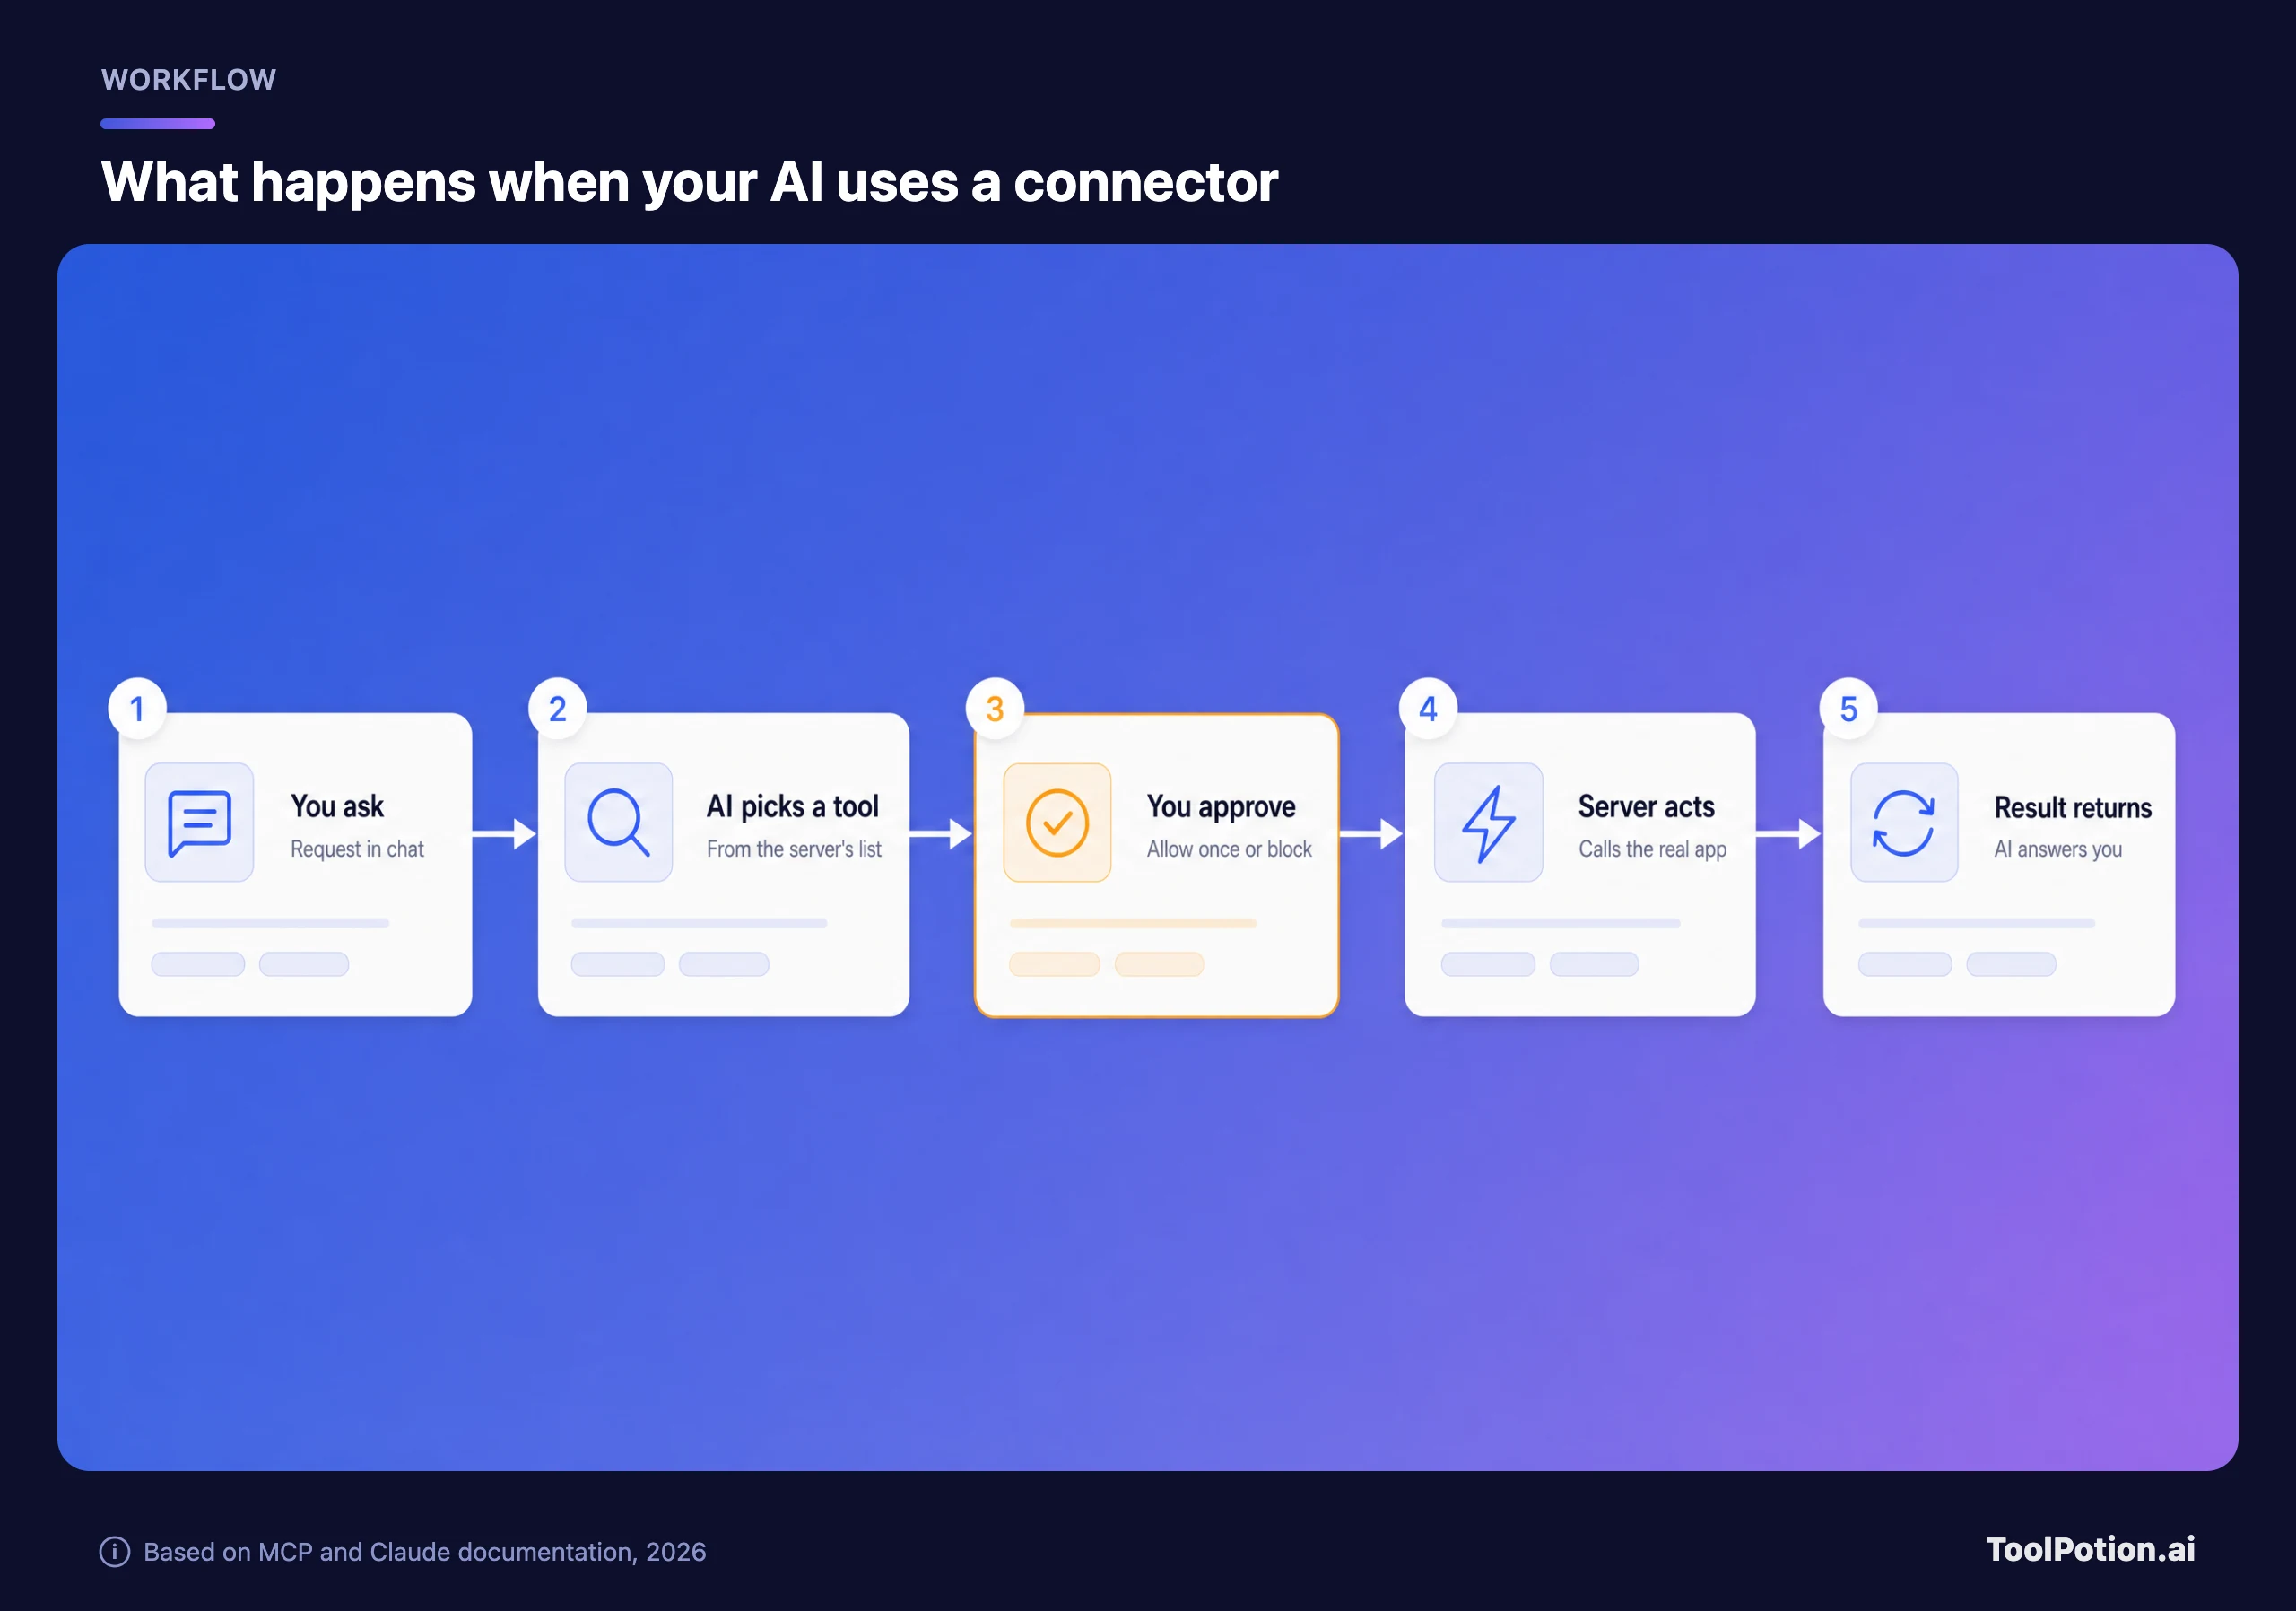
Always allow es un ahorro de tiempo razonable para las herramientas de búsqueda y lectura. Para cualquier cosa que envíe, edite o borre, mantén el aviso. La aprobación es tu única oportunidad de frenar una acción equivocada antes de que llegue a la app real.
Antes de probar un conector personalizado, que es como Claude llama a cualquier servidor que añades por su dirección web, conviene conocer dos límites. Las cuentas Free tienen uno. Y el servidor debe ser accesible desde la nube de Anthropic a través de internet público, así que un servidor dentro de la red de tu empresa o detrás de una VPN no se conectará. En ChatGPT el equivalente está tras el modo desarrollador (Settings, luego Security and login), y la app se crea en Plugins. OpenAI trata cualquier herramienta que no esté marcada como de solo lectura como una acción de escritura que requiere confirmación, que es el valor por defecto más seguro.
¿No sabes qué ruta encaja con la app que tienes en mente? El árbol de abajo te hace hasta tres preguntas.
La rama de la cuenta de trabajo es la que la gente se salta. Si tu empresa gestiona tu suscripción de IA, añadir tus propios servidores puede enviar datos de la empresa a un lugar que nadie ha aprobado. El plan Team de Claude ya incluye un botón Request en los conectores del directorio precisamente para este caso.
Revisa un servidor antes de conectarlo
Las etiquetas del directorio ayudan, pero Anthropic afirma que la verificación "no es una auditoría de seguridad", y el desarrollador puede cambiar las herramientas de un conector después de la revisión. Así que haz tu propia comprobación rápida. Los diez puntos de abajo se apoyan en la guía de seguridad del proyecto MCP y en los consejos que Anthropic y OpenAI dan a sus usuarios. Marca lo que sea cierto para el servidor que estás valorando.
La ponderación es deliberada. Quién construyó el servidor vale tres puntos porque elimina de raíz el riesgo del servidor falso, y postmark-mcp habría suspendido esa comprobación de inmediato. Los servidores alojados con página de inicio de sesión valen más que los que te piden pegar una clave de API (una contraseña de larga duración para software) en un archivo de configuración, porque el acceso por OAuth se puede limitar y revocar en origen. El punto sobre no mezclar servidores importa más de lo que parece. La demostración de Invariant con GitHub funcionó porque una conexión leía contenido externo mientras el mismo agente podía acceder a datos privados.
Los servidores locales, los que instalas, merecen más cuidado. La guía de seguridad de MCP indica a las apps que muestren "el comando exacto que se ejecutará, sin truncar" antes de lanzarlo. Si un flujo de instalación oculta el comando, o el paquete viene de una cuenta que no puedes vincular con el proveedor, no lo instales. Los desarrolladores pueden explorar servidores de código abierto populares como MCP for Blender en nuestro ranking Top 200 AI GitHub Repos, pero la popularidad tampoco garantiza seguridad.
Cómo implantar MCP en un equipo
Los responsables de equipo tienen mejores controles que los usuarios individuales, y conviene activarlos antes de que la gente empiece a conectar cosas por su cuenta. En Claude Team y Enterprise, un Owner añade cada conector para la organización y los miembros inician sesión con sus propias cuentas. Los Owners pueden fijar las acciones de lectura y escritura en Always allow, Needs approval o Blocked para todos. En ChatGPT, los administradores de Business y Enterprise definen los valores por defecto del espacio de trabajo y de cada app sobre cuándo piden permiso las apps conectadas.
Si tu empresa usa Okta, pregunta si los servidores que quieres admiten Enterprise-Managed Authorization. TI aprueba un servidor una sola vez y los empleados tienen un único inicio de sesión en lugar de una pantalla de consentimiento por herramienta. La cobertura de InfoQ añade una salvedad justa: el proveedor de identidad decide quién puede conectarse, no lo que hace un agente una vez conectado, así que las aprobaciones por acción siguen importando.
Para la automatización, una capa intermedia te da un único punto de auditoría. Zapier guarda las credenciales de las apps en su propia capa de conexión, te deja elegir qué apps y acciones puede usar un asistente y registra cada acción MCP en su History. Si estás comparando plataformas, empieza por el ranking de automatización de flujos de trabajo. Nuestro artículo sobre agentes de IA en producción cuenta qué se rompe cuando llegan usuarios reales.
Un orden sensato para la mayoría de los equipos pequeños: empieza con herramientas de solo lectura, activa las acciones de escritura de un servicio en un servicio, con las aprobaciones puestas, y mantén una lista escrita y breve de servidores aprobados. Los equipos que manejan datos sanitarios, financieros o jurídicos deberían esperar con los servidores de terceros hasta saber adónde van los datos y cuánto tiempo se conservan. Nuestro marco de privacidad para herramientas de IA recoge las preguntas que conviene hacerle a un proveedor.
Preguntas frecuentes
¿MCP es solo para Claude?
No. Lo creó Anthropic, pero ChatGPT, Microsoft Copilot, Gemini, Cursor y Visual Studio Code lo admiten, y el protocolo pertenece ahora a la Agentic AI Foundation y no a Anthropic.
¿Necesito saber programar para usar MCP?
No para los conectores del directorio, que requieren unos clics y un inicio de sesión, y añadir un servidor alojado por su dirección tampoco requiere código. Construir tu propio servidor o instalar uno local sí es trabajo de desarrollador.
¿MCP es gratis?
El protocolo y sus SDK son de código abierto. Los costes están en las apps que lo rodean: el plan gratuito de Claude permite un conector personalizado, el modo desarrollador de ChatGPT requiere un plan de pago y Zapier cuenta dos tareas por cada llamada a una herramienta MCP.
¿En qué se diferencia MCP de una API?
Una API es la interfaz propia de un servicio, y cada app de IA tendría que aprender cada una por separado. Un servidor MCP suele envolver esa API en un formato estándar con descripciones en lenguaje llano, de modo que cualquier asistente compatible con MCP puede descubrir qué hace el servicio y llamarlo sin código a medida.
¿Puede un servidor MCP ver toda mi conversación?
Por diseño, no. Un servidor recibe las peticiones que la IA envía a sus herramientas, y la especificación dice que los hosts deben obtener tu consentimiento antes de exponer tus datos a un servidor. Eso sí, todo lo que la IA incluya en esas peticiones llega al operador del servidor, así que conecta solo servidores en los que confiarías con esos datos.