

MCP, kurz für Model Context Protocol, ist ein offener Standard, mit dem ein KI-Assistent direkt in Ihren anderen Apps arbeiten kann: Seiten in Notion durchsuchen, ein Ticket in Linear anlegen, den Kalender prüfen oder einen Kundendatensatz aktualisieren. Wenn Claude „Konnektoren“ anbietet, ChatGPT „Plugins“ auflistet oder ein Microsoft Copilot-Agent ein externes Tool aufruft, steckt darunter meist ein MCP-Server.
2026 ist MCP wichtiger als noch vor einem Jahr. Anthropic hat MCP entwickelt, doch inzwischen gehört es zu einer Gruppe der Linux Foundation, die gemeinsam mit OpenAI und Block gegründet wurde. Laut den Maintainern werden die Software Development Kits (SDKs), mit denen Entwickler arbeiten, inzwischen fast eine halbe Milliarde Mal pro Monat heruntergeladen (MCP-Blog). Das diesjährige Spec-Release hat das Protokoll zudem für große Unternehmen überarbeitet.
Der Haken: Eine KI mit Zugriff auf Ihre Apps kann ausgetrickst oder zu sehr beim Wort genommen werden, und es gibt bereits dokumentierte Vorfälle. Im Folgenden erfahren Sie, was MCP ist, wofür man es einsetzt, wo es schiefgeht und wie Sie Ihren ersten Server sicher verbinden – samt Checkliste, die Sie vor dem Klick auf „Connect“ durchgehen sollten.
MCP ist ein gemeinsames Speisekartenformat, kein Produkt
Vor MCP brauchte jede Kombination aus KI-App und Business-Tool eine eigene Integration. Anthropic beschrieb das Problem bei der Veröffentlichung des Standards 2024 treffend: „Jede neue Datenquelle erfordert eine eigene Implementierung, was echte vernetzte Systeme schwer skalierbar macht“ (Anthropic). Zum Start gab es fertige Server für Google Drive, Slack, GitHub und Postgres, und die Spezifikation wurde offen veröffentlicht, damit jedes Unternehmen darauf aufbauen kann.
Die Website des Projekts beschreibt MCP als „einen USB-C-Anschluss für KI-Anwendungen“ (modelcontextprotocol.io). Für den Stecker stimmt das, aber es lässt aus, worauf es Ihnen ankommt: was darüber überhaupt gesagt wird. Ein Restaurant ist das bessere Bild. Jede App, die Sie anbinden, betreibt eine Küche, und ihr MCP-Server reicht eine Speisekarte heraus: eine Liste dessen, was sie kann („Seiten suchen“, „Aufgabe erstellen“), jeder Eintrag in einfacher Sprache beschrieben. MCP ist das vereinbarte Format dieser Karte. Ihre KI-App ist der Kellner. Er kann die Karte jeder Küche lesen, herausfinden, was zu Ihrer Anfrage passt, und fragt bei Ihnen nach, bevor er etwas bestellt, das Ihre Daten verändert.
Behalten Sie dieses Bild für den Abschnitt über die Risiken im Kopf. Die Speisekarten schreibt die Küche, und der Kellner liest jedes Wort – auch das Kleingedruckte, das Sie nie zu Gesicht bekommen.
Ein gemeinsames Format verändert die Rechnung. Stellen Sie sich fünf KI-Apps und 20 Dienste vor. Mit individuellen Integrationen sind das bis zu 100 einzelne Anbindungen, und jede muss jemand pflegen. Mit MCP lernt jede KI-App das Format einmal, und jeder Dienst veröffentlicht einen Server – die Zahl sinkt auf 25.
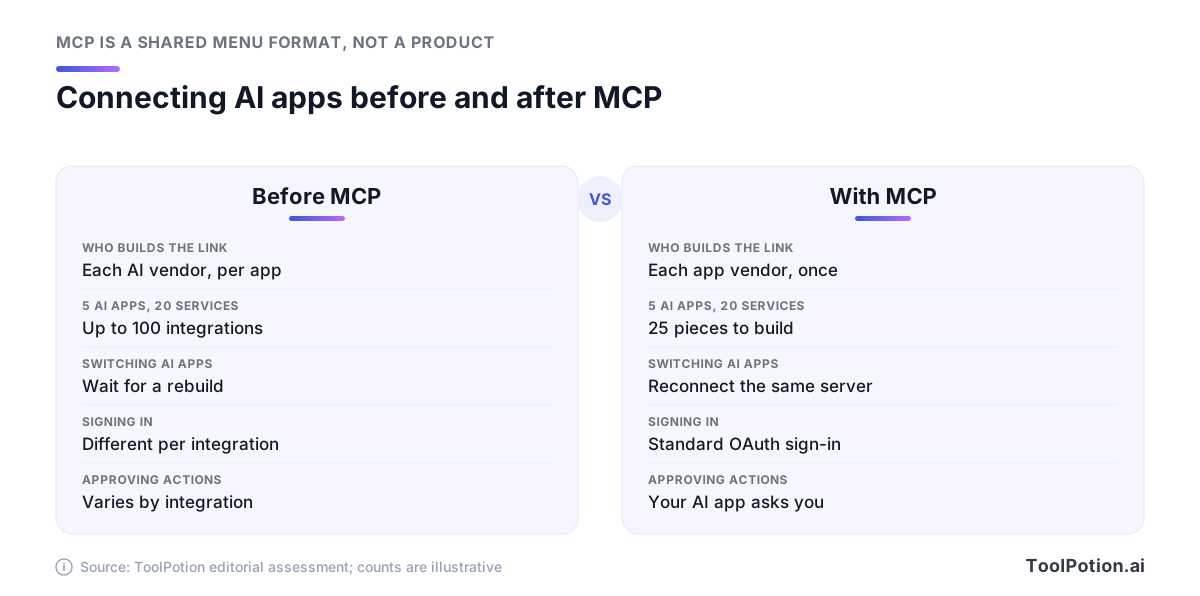
Für Sie heißt das: Portabilität. Notions gehosteter Server dokumentiert zum Beispiel die Einrichtung für Claude Code, OpenAIs Codex und Cursor unter derselben Adresse. Wechselt Ihr Team nächstes Jahr die KI-App, können die Verbindungen mitziehen.
So funktioniert es: Hosts, Clients und Server
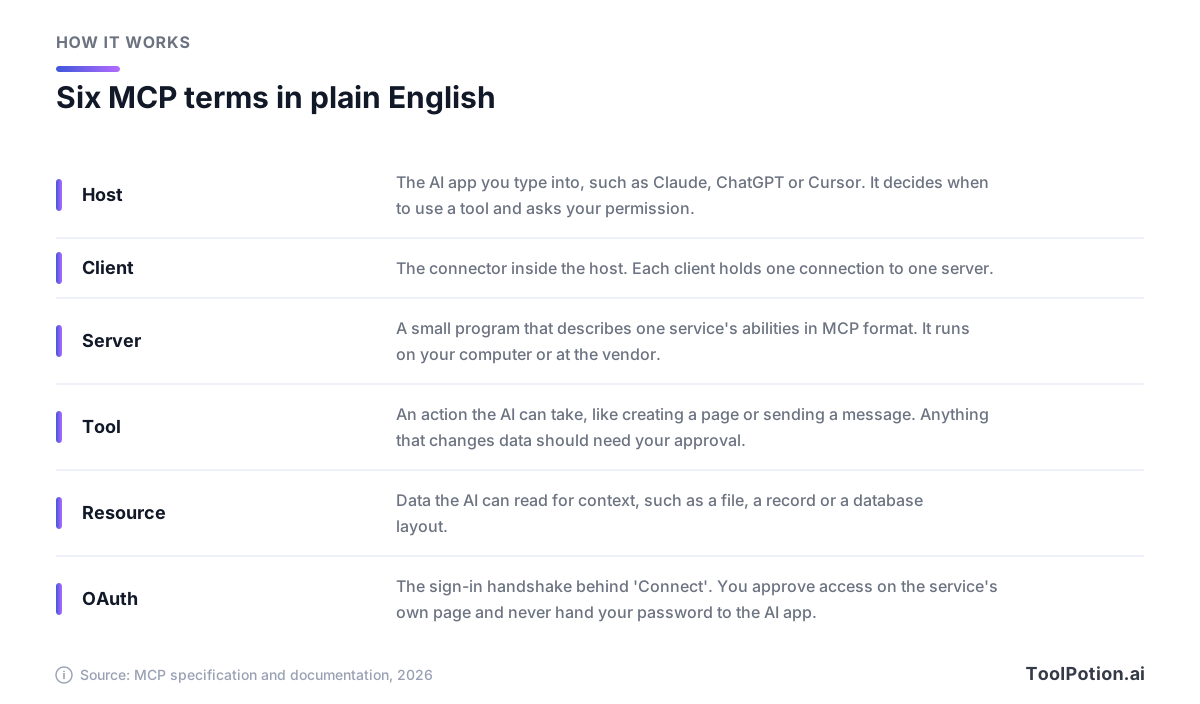
Drei Rollen erledigen die ganze Arbeit, und die MCP-Dokumentation benennt sie genau. Der Host ist die KI-App, in die Sie tippen. Der Server ist ein kleines Programm, das die Fähigkeiten eines Dienstes im MCP-Format beschreibt. Der Client lebt im Host und hält eine Verbindung; der Host legt für jeden angebundenen Server einen eigenen Client an.
Ist Claude also mit Ihren Notizen, Ihrem Kalender und Ihrem CRM verbunden, laufen drei Clients, die jeweils mit einem Server sprechen. Sie bekommen davon nichts mit. Sie sehen eine Liste von Konnektoren mit einem Schalter daneben.
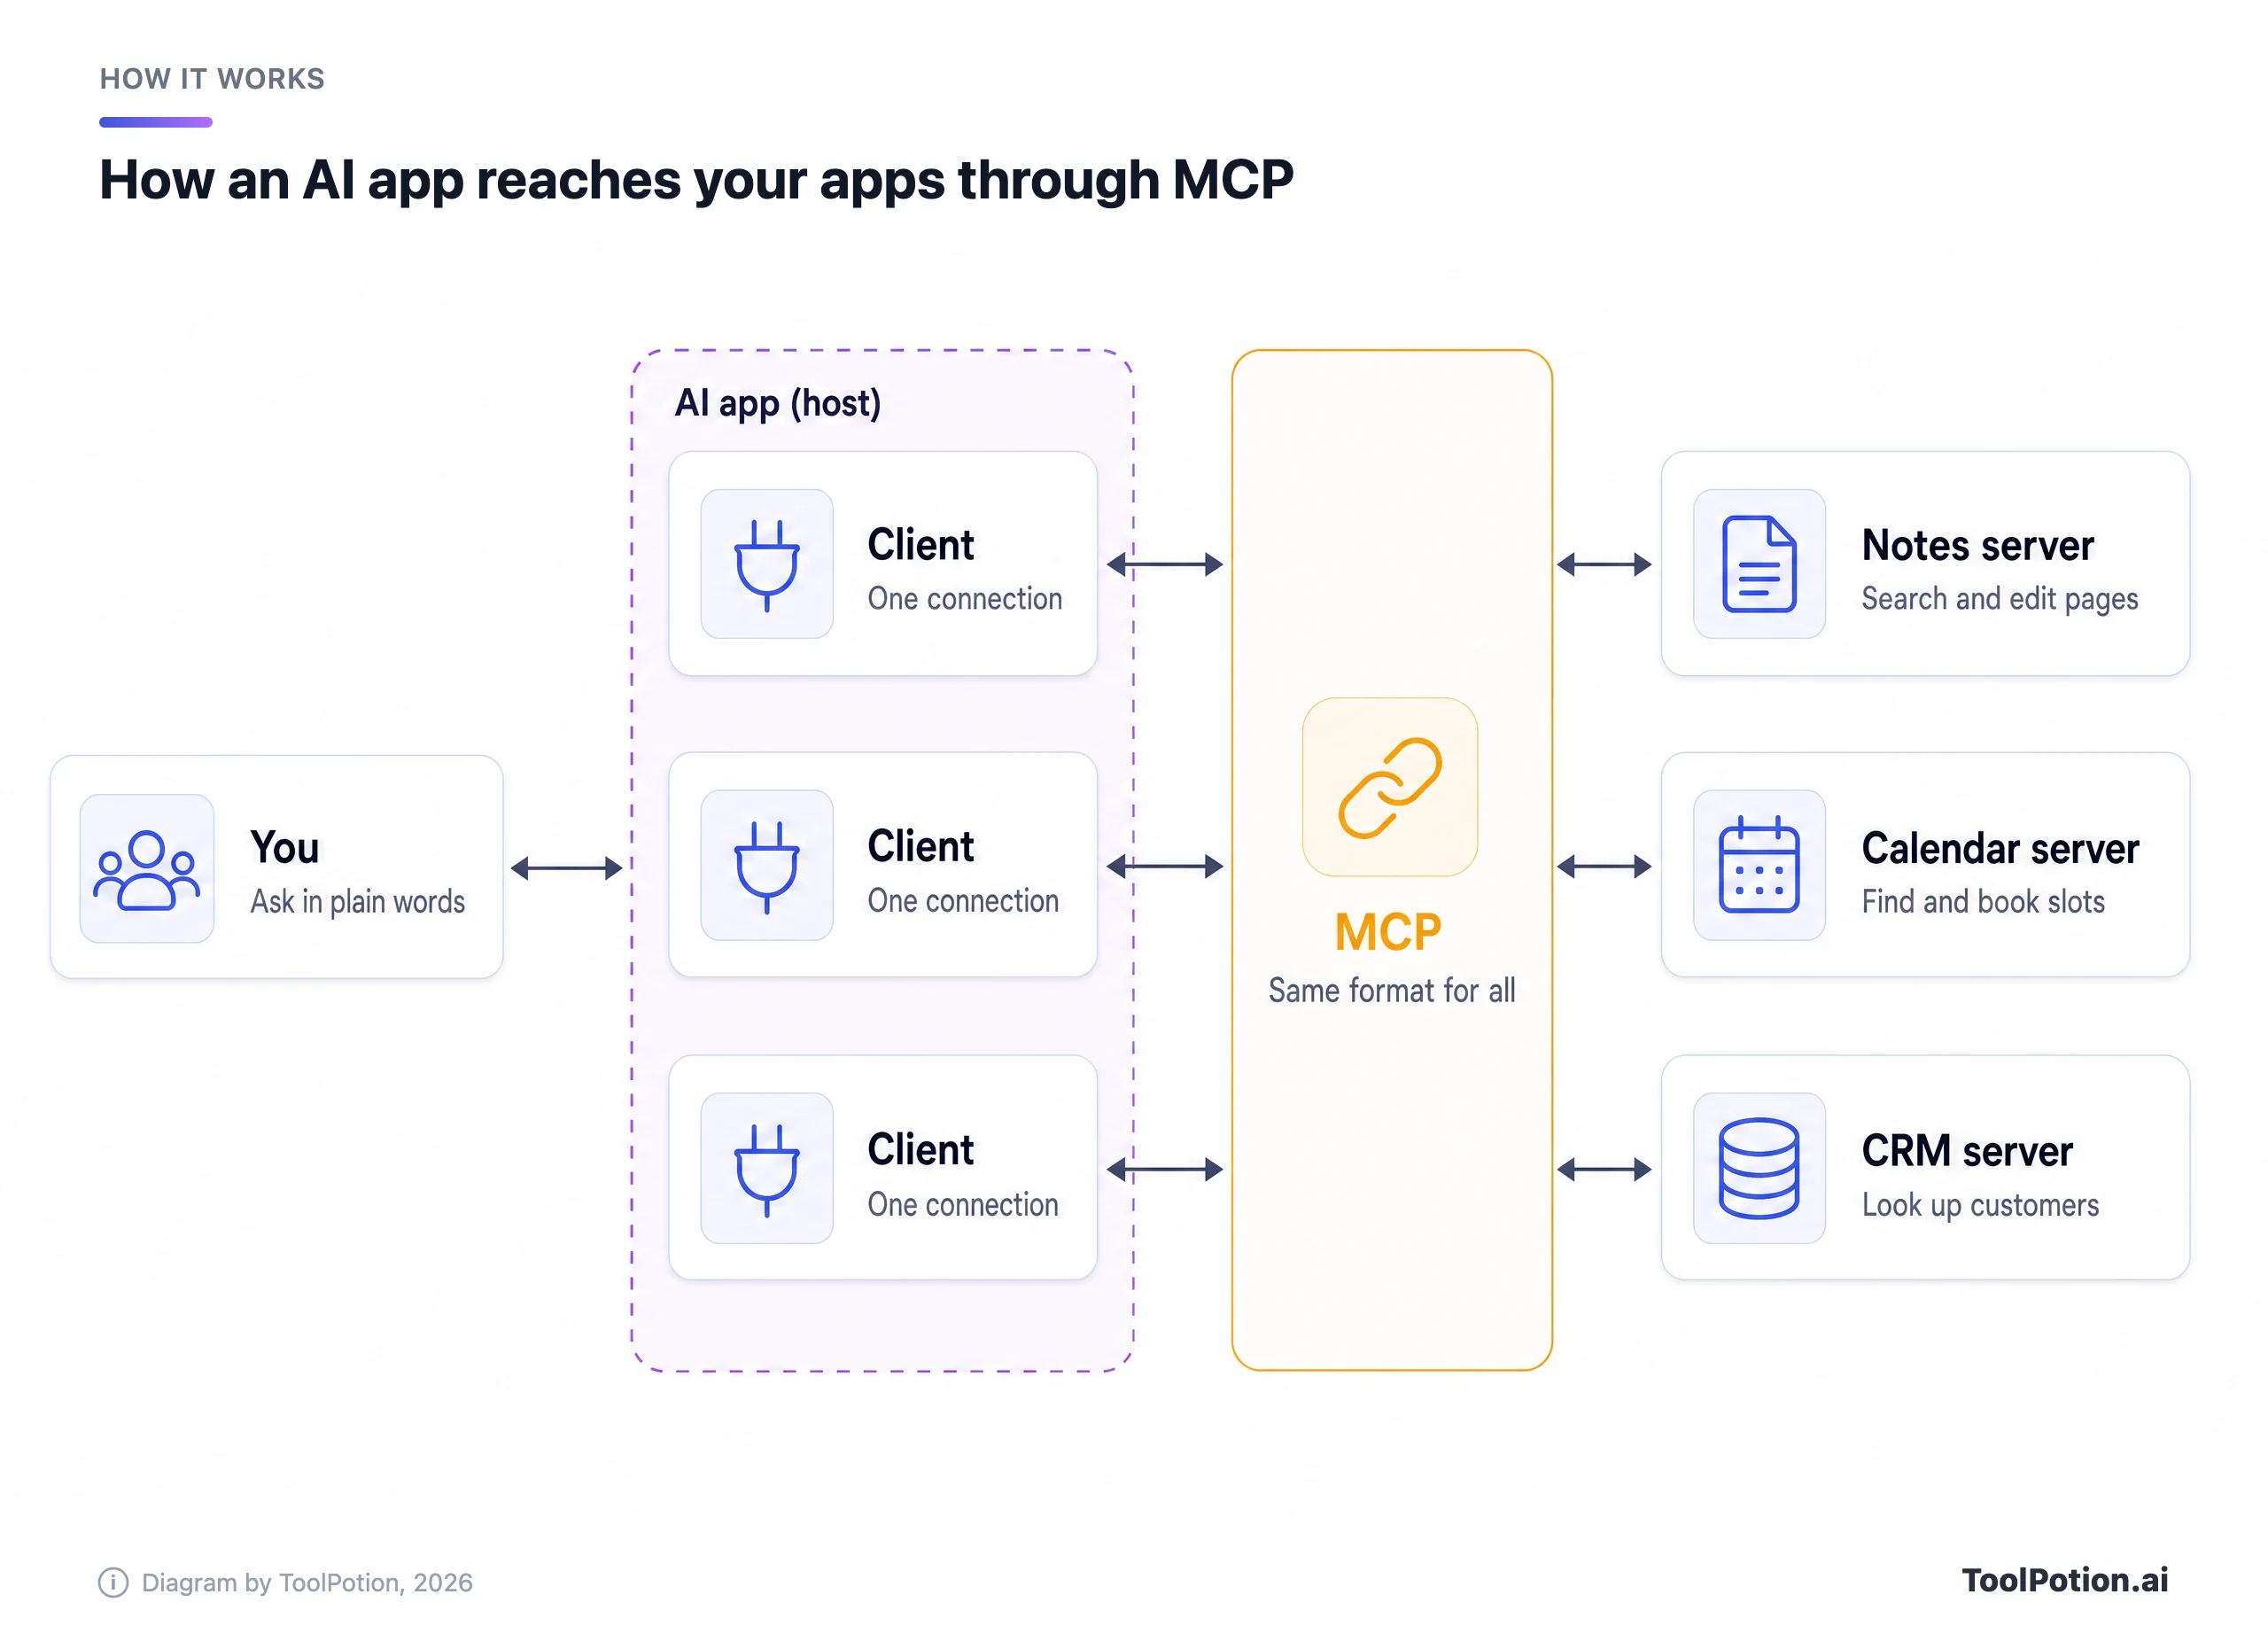
Lesen Sie das Diagramm von links nach rechts. Sie fragen in normaler Sprache, der Host entscheidet, ob ein verbundener Server helfen kann, und die Anfrage läuft über den passenden Client zu diesem Server. Der bernsteinfarbene Streifen ist der Kern des ganzen Designs: Jede Verbindung spricht dasselbe Format, deshalb ist es dem Host egal, welches Unternehmen den Server gebaut hat.
Es gibt zwei Arten von Servern. Ein lokaler Server läuft auf Ihrem eigenen Rechner, das ist in Coding-Tools üblich und bedeutet, dass Sie etwas installieren. Ein Remote-Server läuft auf der Infrastruktur des Anbieters, und Sie erreichen ihn über das Internet. Remote-Server nutzen die meisten Nicht-Entwickler, und die Verbindung läuft über OAuth, denselben „Anmelden mit“-Ablauf, den Sie seit Jahren kennen. Sie geben den Zugriff auf der Seite des Dienstes frei, und die KI-App sieht Ihr Passwort nie.
Ein Server kann drei Arten von Dingen anbieten. Tools sind Aktionen, etwa eine Seite anlegen oder eine Nachricht senden. Ressourcen sind Daten, die die KI als Kontext lesen kann, zum Beispiel eine Datei oder ein Datenbankeintrag. Prompts sind vorgefertigte Vorlagen für typische Aufgaben. In der Praxis fallen Ihnen vor allem Tools auf, und dort steckt auch das meiste Risiko.
Eine Regel in der Spezifikation prägt alles Weitere. Hosts „müssen die ausdrückliche Zustimmung des Nutzers einholen, bevor sie ein Tool aufrufen“, und Tool-Beschreibungen sind als nicht vertrauenswürdig zu behandeln, sofern sie nicht von einem vertrauenswürdigen Server stammen. Die Spezifikation räumt außerdem ein, dass MCP diese Sicherheitsprinzipien „auf Protokollebene nicht durchsetzen kann“. Ob Sie eine sinnvolle Freigabeabfrage bekommen, hängt also ganz von der App ab, die Sie nutzen.
Was Menschen 2026 mit MCP machen
Alle großen Assistenten haben es inzwischen eingebaut, jeweils unter eigenem Namen. Unterschiede gibt es dabei, wo Server auftauchen, ob Sie auch nicht gelistete hinzufügen können und was passiert, bevor die KI handelt.
In Claude erscheinen MCP-Server als Konnektoren in einem Verzeichnis unter Customize > Connectors, das in der Web-App, auf dem Desktop, mobil, in Claude Code und in Cowork gleichermaßen gilt. Anthropics eigene Beispiele: Issues in Linear anlegen, Slack-Nachrichten senden und Google Drive durchsuchen. Manche Konnektoren sind interaktiv und zeichnen Dashboards oder Task-Boards direkt in den Chat. Jeder Eintrag trägt ein Label. „Verified“ heißt, dass Anthropic die Tools getestet hat, „Community“, dass der Eintrag geprüft, aber nicht im Detail begutachtet wurde (Claude-Dokumentation).
In der Entwicklerdokumentation von OpenAI heißen die Integrationen von ChatGPT inzwischen Plugins: Pakete, die einen MCP-Server mit wiederverwendbaren Anweisungen namens Skills bündeln können und in einem gemeinsamen Verzeichnis von ChatGPT und Codex stehen. Für Server außerhalb dieses Verzeichnisses hat ChatGPT in der Web-Version einen Entwicklermodus für Konten der Pläne Plus, Pro, Business, Enterprise und Education. OpenAI beschreibt ihn unverblümt als „mächtig, aber gefährlich“, gedacht für Leute, die die Risiken verstehen (OpenAI). Schreibaktionen brauchen standardmäßig Ihre Bestätigung, und in diesem Jahr hat ChatGPT eine Auswahl ergänzt, wann verbundene Apps um Erlaubnis fragen: immer, vor Änderungen oder nur vor wichtigen.
Microsoft unterstützt MCP in Microsoft Copilot Studio, seinem Tool zum Bauen eigener Agenten, die die Tools und Ressourcen eines Servers nutzen können. Lesen Sie allerdings das Kleingedruckte: Wenn Sie einen externen MCP-Server anbinden, sind laut Microsoft Sie für die Tools und Ressourcen verantwortlich, auf die Sie zugreifen. Auch Microsoft 365 Copilot führt MCP-basierte Agenten aus, und als frühe Entwickler nennt Microsoft Monday.com, Canva und Sitecore.
Coding-Tools waren zuerst dran. Cursor installiert Server per Klick aus seinem Marketplace und fragt standardmäßig nach, bevor es ein MCP-Tool ausführt. Auch Visual Studio Code und Claude Code unterstützen MCP, und Konnektoren, die Sie in claude.ai hinzufügen, übernimmt Claude Code, wenn Sie sich mit demselben Konto anmelden.
Automatisierungsplattformen nutzen MCP in beide Richtungen. Zapier stellt jedem MCP-fähigen Assistenten mehr als 9.000 Apps und 66.000 Trigger und Aktionen bereit, wobei jeder Tool-Aufruf zwei Tasks aus dem Kontingent Ihres Plans verbraucht (Zapier). n8n kann als Server auftreten und Ihre Workflows zu Tools machen, die ein Assistent aufrufen kann, oder als Client, über den die eigenen Agenten von n8n externe Server aufrufen. Wenn Sie unsicher sind, welche Seite Sie brauchen, hilft unser Erklärstück zu KI-Agenten vs. Automatisierungstools weiter.
| App | Wo MCP auftaucht | Server außerhalb des Verzeichnisses | Standard-Schutzmechanismus |
|---|---|---|---|
| Claude | Konnektoren-Verzeichnis | Eigener Konnektor per URL (einer im Free-Plan) | Abfrage „Einmal erlauben“ oder „Immer erlauben“ |
| ChatGPT | Plugin-Verzeichnis | Entwicklermodus, kostenpflichtige Pläne, nur Web | Bestätigt Schreibaktionen |
| Copilot Studio | Agenten-Tools | MCP-Onboarding-Assistent | Sie haften für die Tools |
| Cursor | Marketplace | Datei mcp.json bearbeiten | Fragt vor Ausführung eines Tools nach |
| Zapier MCP | Ein Server, den jeder Assistent nutzen kann | Nicht zutreffend | Sie wählen die erlaubten Aktionen |
Wer MCP heute betreibt
Einem Standard, der einem KI-Labor gehört, fällt es schwer, die Konkurrenz zu überzeugen, doch MCP hat das schnell geschafft. 2025 baute OpenAI es in sein Agents SDK ein, Sam Altman schrieb dazu: „People love MCP“. Wenige Wochen später sagte Demis Hassabis von Google DeepMind, dass die Modelle von Google Gemini es unterstützen würden, und nannte es „rapidly becoming an open standard for the AI agentic era“. TechCrunch berichtete über beides.
Dann gab Anthropic es aus der Hand. Im vergangenen Jahr übergab das Unternehmen MCP an die Agentic AI Foundation (AAIF), eine Stiftung unter dem Dach der Linux Foundation, gegründet gemeinsam mit Block und OpenAI und unterstützt von Google, Microsoft, AWS, Cloudflare und Bloomberg (Anthropic). Block steuerte seinen Agenten goose bei und OpenAI sein AGENTS.md-Format, als Schwesterprojekte.
Die Steuerung im Tagesgeschäft hat sich nicht verschoben. Die Maintainer schrieben, dass weiterhin dieselben Leute über das Protokoll entscheiden, die es bisher betreut haben, und dass die Stiftung keine technische Richtung vorgibt. Was die Stiftung beisteuert, ist neutrales Eigentum, und die Unternehmen sind schnell beigetreten: Laut der jüngsten Mitteilung hat sie 247 Mitgliedsorganisationen, mit Visa und Wells Fargo unter den neuesten Gold-Mitgliedern. Außerdem veranstaltet sie die Konferenzen AGNTCon + MCPCon.
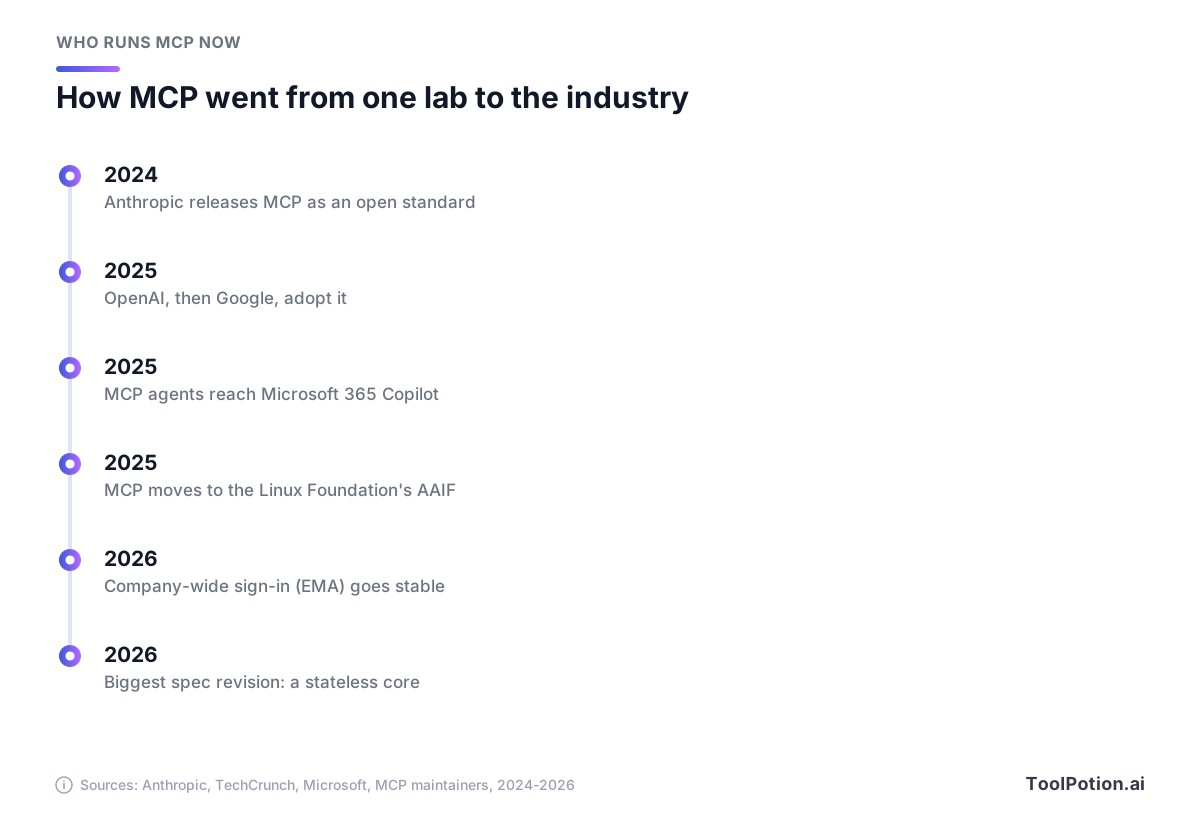
Vom Projekt eines einzelnen Labors zum stiftungsgeführten Standard in etwa einem Jahr – das ist für jedes Protokoll schnell. Ein Teil hinkt noch hinterher. Die offizielle MCP Registry, ein öffentlicher Katalog von Servern, getragen von Anthropic, GitHub, PulseMCP und Microsoft, ist als Preview gekennzeichnet. Sie prüft, ob ein Herausgeber den Namen besitzt, unter dem er veröffentlicht, überlässt Sicherheitsscans aber den Paket-Hostern und den darauf aufbauenden Marktplätzen (MCP Registry). Ein Eintrag sagt Ihnen, wer einen Server veröffentlicht hat. Er sagt nicht, dass der Server sicher ist.
Was sich dieses Jahr geändert hat
Zuerst die Größenordnung. Als Anthropic MCP im vergangenen Jahr abgab, zählte es mehr als 10.000 aktive öffentliche Server und 97 Millionen monatliche Downloads der Python- und TypeScript-SDKs. Mit dem diesjährigen Spec-Release beziffern die Maintainer die Downloads über ihre wichtigsten SDKs auf „close to half-a-billion“ pro Monat, wobei das TypeScript- und das Python-Kit jeweils insgesamt über eine Milliarde Downloads haben. Beide Zahlen erfassen leicht unterschiedliche Kits, lesen Sie den Sprung also als Richtung, nicht als exakten Wert.
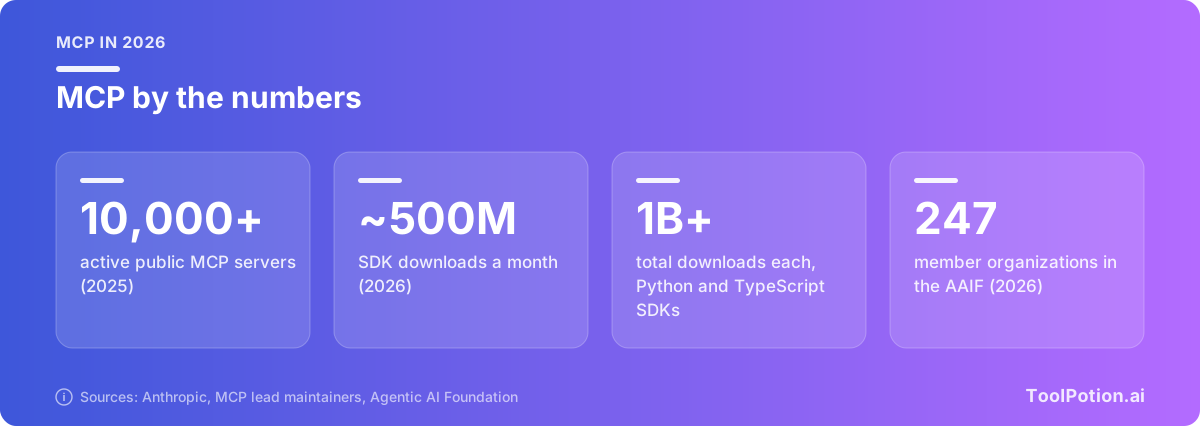
Downloads messen die Aktivität von Entwicklern, nicht, wie viele Menschen Konnektoren nutzen. Unabhängige Verzeichnisse veröffentlichen für dieses Jahr Server-Gesamtzahlen, zählen aber auf nicht vergleichbare Weise, deshalb lassen wir sie weg.
Die Spezifikation selbst hat sich stark verändert. Die Maintainer nannten die diesjährige Version „die größte Überarbeitung des Protokolls seit dem Start“, und sie enthält für Entwickler Breaking Changes (MCP-Blog). Das meiste davon bleibt für Sie unsichtbar. Server müssen nicht mehr mit jeder App eine laufende Sitzung halten, was den Betrieb im großen Maßstab erleichtert. Das Release hat außerdem Erweiterungen formalisiert, optionale Add-ons, darunter zwei, die Ihnen auffallen könnten: MCP Apps, mit denen ein Server interaktive Oberflächen wie Formulare und Diagramme im Chat darstellen kann, und Enterprise-Managed Authorization.
Letzteres löst den lästigsten Teil der MCP-Nutzung im Job: sich bei jedem Server einzeln anzumelden. Ein Unternehmen gibt Server über seinen Identity Provider frei, und die Mitarbeitenden finden sie beim Login bereits verbunden. In diesem Jahr erreichte das Verfahren den Status „stabil“, mit Okta auf der Identitätsseite, Claude und VS Code als Clients und Servern von Asana, Atlassian, Canva, Figma, Granola, Linear und Supabase; Slack zieht mit der Unterstützung nach (MCP-Blog). Der Engineering-Chef von Linear nannte es „pretty magical“, sich einmal anzumelden und alle Konnektoren eingerichtet zu haben.
Wo MCP-Verbindungen schiefgehen
Zurück zum Restaurant. Der Kellner hat jetzt Schlüssel zur Vorratskammer, nimmt Bestellungen von Karten entgegen, die Fremde geschrieben haben, und liest jeden Zettel, der daran hängt. Die meisten Risiken auf dieser Karte sind bereits außerhalb von Laboren eingetreten.
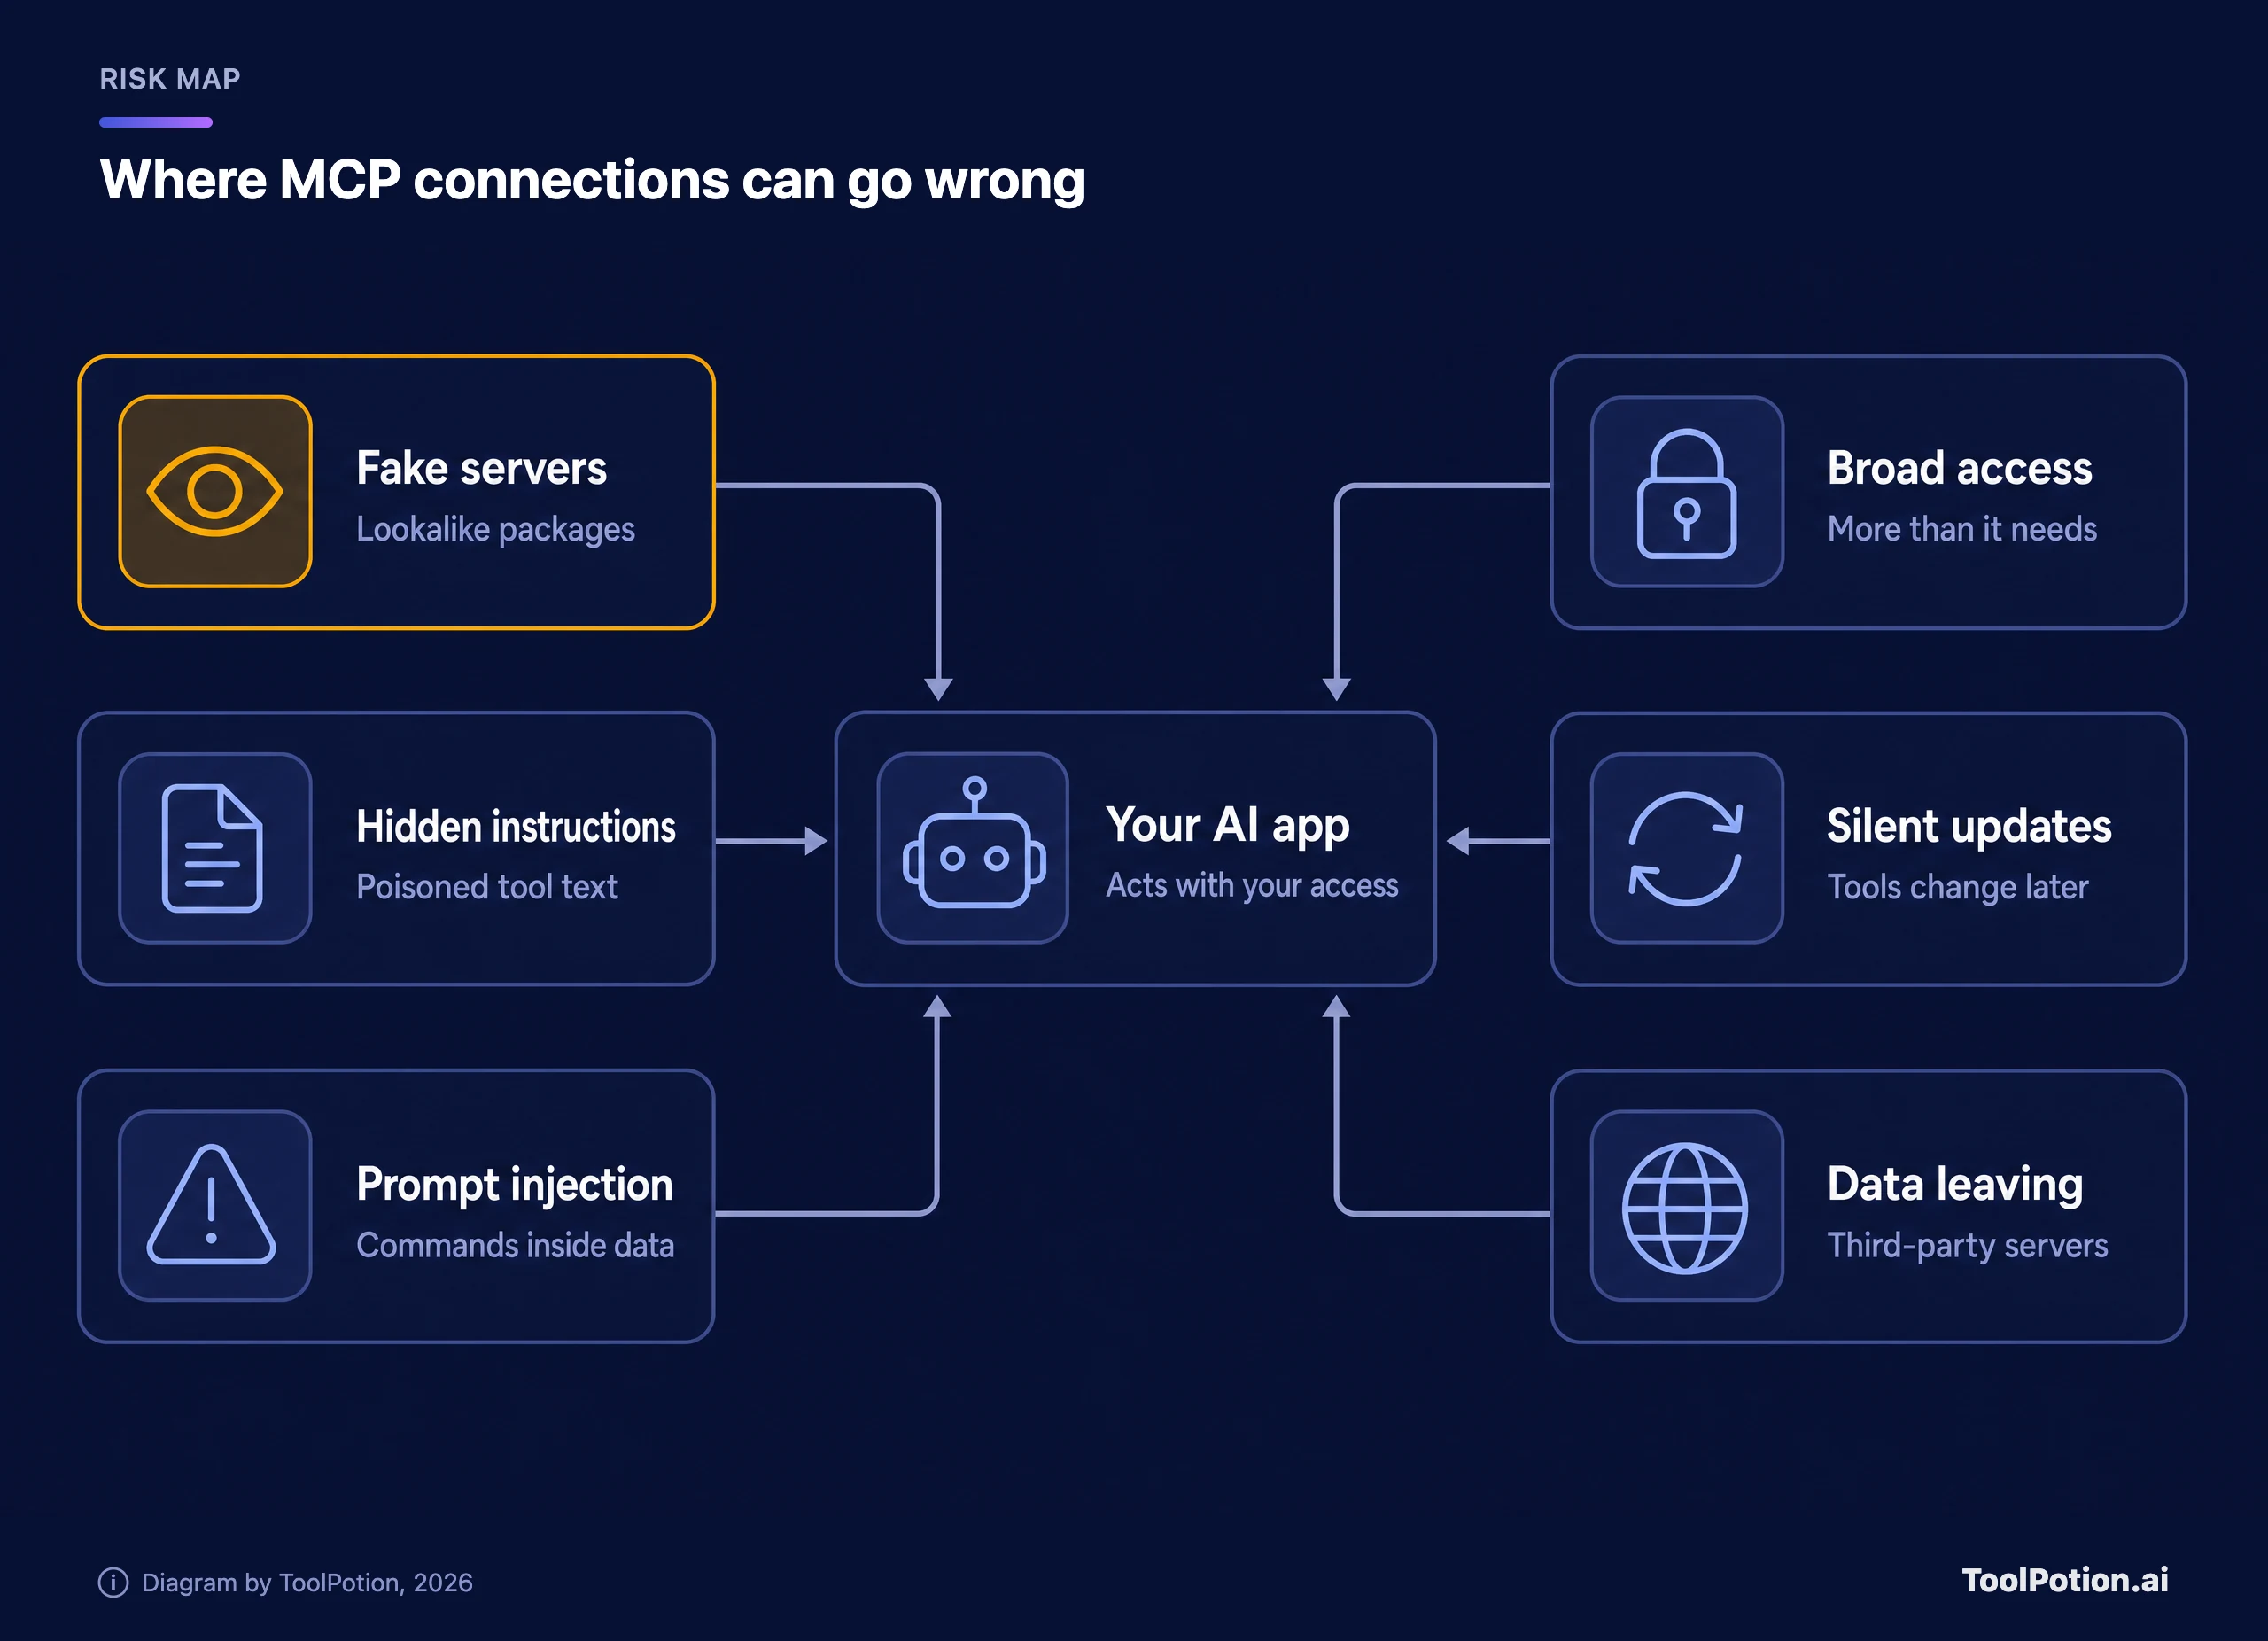
Das hervorgehobene Risiko, gefälschte Server, ist das mit einer dokumentierten Opferzahl. 2025 fand die Sicherheitsfirma Koi ein npm-Paket namens postmark-mcp, das sich als Server für den E-Mail-Dienst Postmark ausgab. Ab Version 1.0.16 kopierte es jede versendete E-Mail an eine externe Adresse, und beim Auffliegen war es 1.643 Mal heruntergeladen worden (The Hacker News). Postmark hatte es nicht gebaut.
Versteckte Anweisungen sind subtiler. Forscher von Invariant Labs zeigten, dass die Beschreibung eines Tools, die die KI vollständig liest und Sie meist nicht, Befehle enthalten kann, etwa private Dateien zu lesen und deren Inhalt in eine Anfrage zu schmuggeln (Invariant Labs). Sie nannten das Tool Poisoning. Dieselbe Untersuchung beschreibt eine unauffälligere Variante: Ein Server kann seine Tool-Beschreibungen ändern, nachdem Sie ihn freigegeben haben.
Prompt Injection braucht gar keinen bösartigen Server. Invariant zeigte auch einen Agenten, der mit dem legitimen Server von GitHub verbunden war, ein präpariertes Issue in einem öffentlichen Repository las und anschließend Daten aus den privaten Repositories des Nutzers in einen öffentlichen Pull Request leakte. Jeder Server, der von Außenstehenden verfassten Text liest, etwa E-Mails, Webseiten oder Support-Tickets, kann in diesem Text Anweisungen eingeschleust bekommen.
Weitreichende Zugriffe machen aus kleinen Fehlern große. Laut Notions Dokumentation kann der Client, sobald Sie den Server autorisieren, Inhalte in diesem Workspace „lesen und aktualisieren, auf die Sie Zugriff haben“. Das ist normal, und genau deshalb zählen Freigaben. Nachlässige Setups verschärfen es: 2025 fand Trend Micro 492 MCP-Server, die ohne Authentifizierung und Verschlüsselung im offenen Internet erreichbar waren, und mehr als 90 % der 1.402 Tools, die sie anboten, gaben direkten Lesezugriff auf die dahinterliegende Datenquelle.
Unternehmen unterschätzen oft, dass Daten ihre Systeme verlassen. Ein Remote-Server ist Software von jemand anderem, und laut Anthropics Hinweisen betreibt das Unternehmen „die Server eines Drittanbieter-Konnektors nicht und hat keinen Einfluss darauf, wie dieser mit Ihren Daten umgeht“ (Claude-Dokumentation). Auch die eigenen Server der Anbieter versagen. 2025 nahm Asana seinen MCP-Server fast zwei Wochen offline, nach einem Fehler, durch den Informationen einiger Kunden für Nutzer anderer Organisationen sichtbar sein konnten, und setzte danach alle Verbindungen zurück (The Register).
Die vernünftige Antwort ist Aufsicht, Vermeidung wäre für die meisten Teams übertrieben. Behandeln Sie einen Konnektor wie eine neue Kollegin mit Ihrem Login: vom ersten Tag an nützlich, aber kontrolliert, bis Vertrauen da ist. Die US-amerikanische National Security Agency hat in ihrem diesjährigen Leitfaden zu MCP Ähnliches betont und warnt, dass „abweichende Annahmen oder subtile Inkonsistenzen in jeder Phase sich fortpflanzen und zu ausnutzbaren Bedingungen aufsummieren können“.
Ihren ersten MCP-Server sicher verbinden
Claude dokumentiert den gesamten Ablauf Schritt für Schritt, deshalb nehmen wir es als Beispiel (Claude-Dokumentation). Die ChatGPT-Variante folgt nach der Liste.
- Wählen Sie einen Dienst, den Sie bereits nutzen und dem Sie vertrauen, am besten einen mit eigenem gehostetem MCP-Server, etwa Notion oder Linear.
- Öffnen Sie in claude.ai oder der Desktop-App Customize > Connectors, wählen Sie Discover und suchen Sie den Dienst.
- Prüfen Sie das Label. Bevorzugen Sie einen Verified-Eintrag, und stellen Sie bei einem Community-Eintrag sicher, dass der Entwickler der Dienst selbst ist.
- Wählen Sie Connect to Claude. Sie landen auf der Anmeldeseite des Dienstes, lesen Sie also, welchen Zugriff er verlangt, bevor Sie zustimmen.
- Öffnen Sie zurück auf der Connectors-Seite den Konnektor und legen Sie seine Tool permissions fest. Lesezugriffe können auf Always allow stehen, alles, was schreibt, sollte auf Needs approval stehen, und Lösch-Tools können Sie auf Blocked setzen.
- Öffnen Sie im Chat das +-Menü, wählen Sie Connectors und schalten Sie den Konnektor für diese Unterhaltung ein.
- Fragen Sie zuerst etwas Rein-Lesendes, etwa eine Zusammenfassung der offenen, Ihnen zugewiesenen Issues, und bestätigen Sie mit Allow once, bis Sie sehen, wie sich der Konnektor verhält.
- Wenn Sie es sich anders überlegen: Disconnect meldet Claude beim Dienst ab, Remove entfernt den Konnektor aus Ihrem Konto – beides auf derselben Seite.
Jede Anfrage durchläuft dieselben fünf Schritte, und Schritt drei kontrollieren Sie.
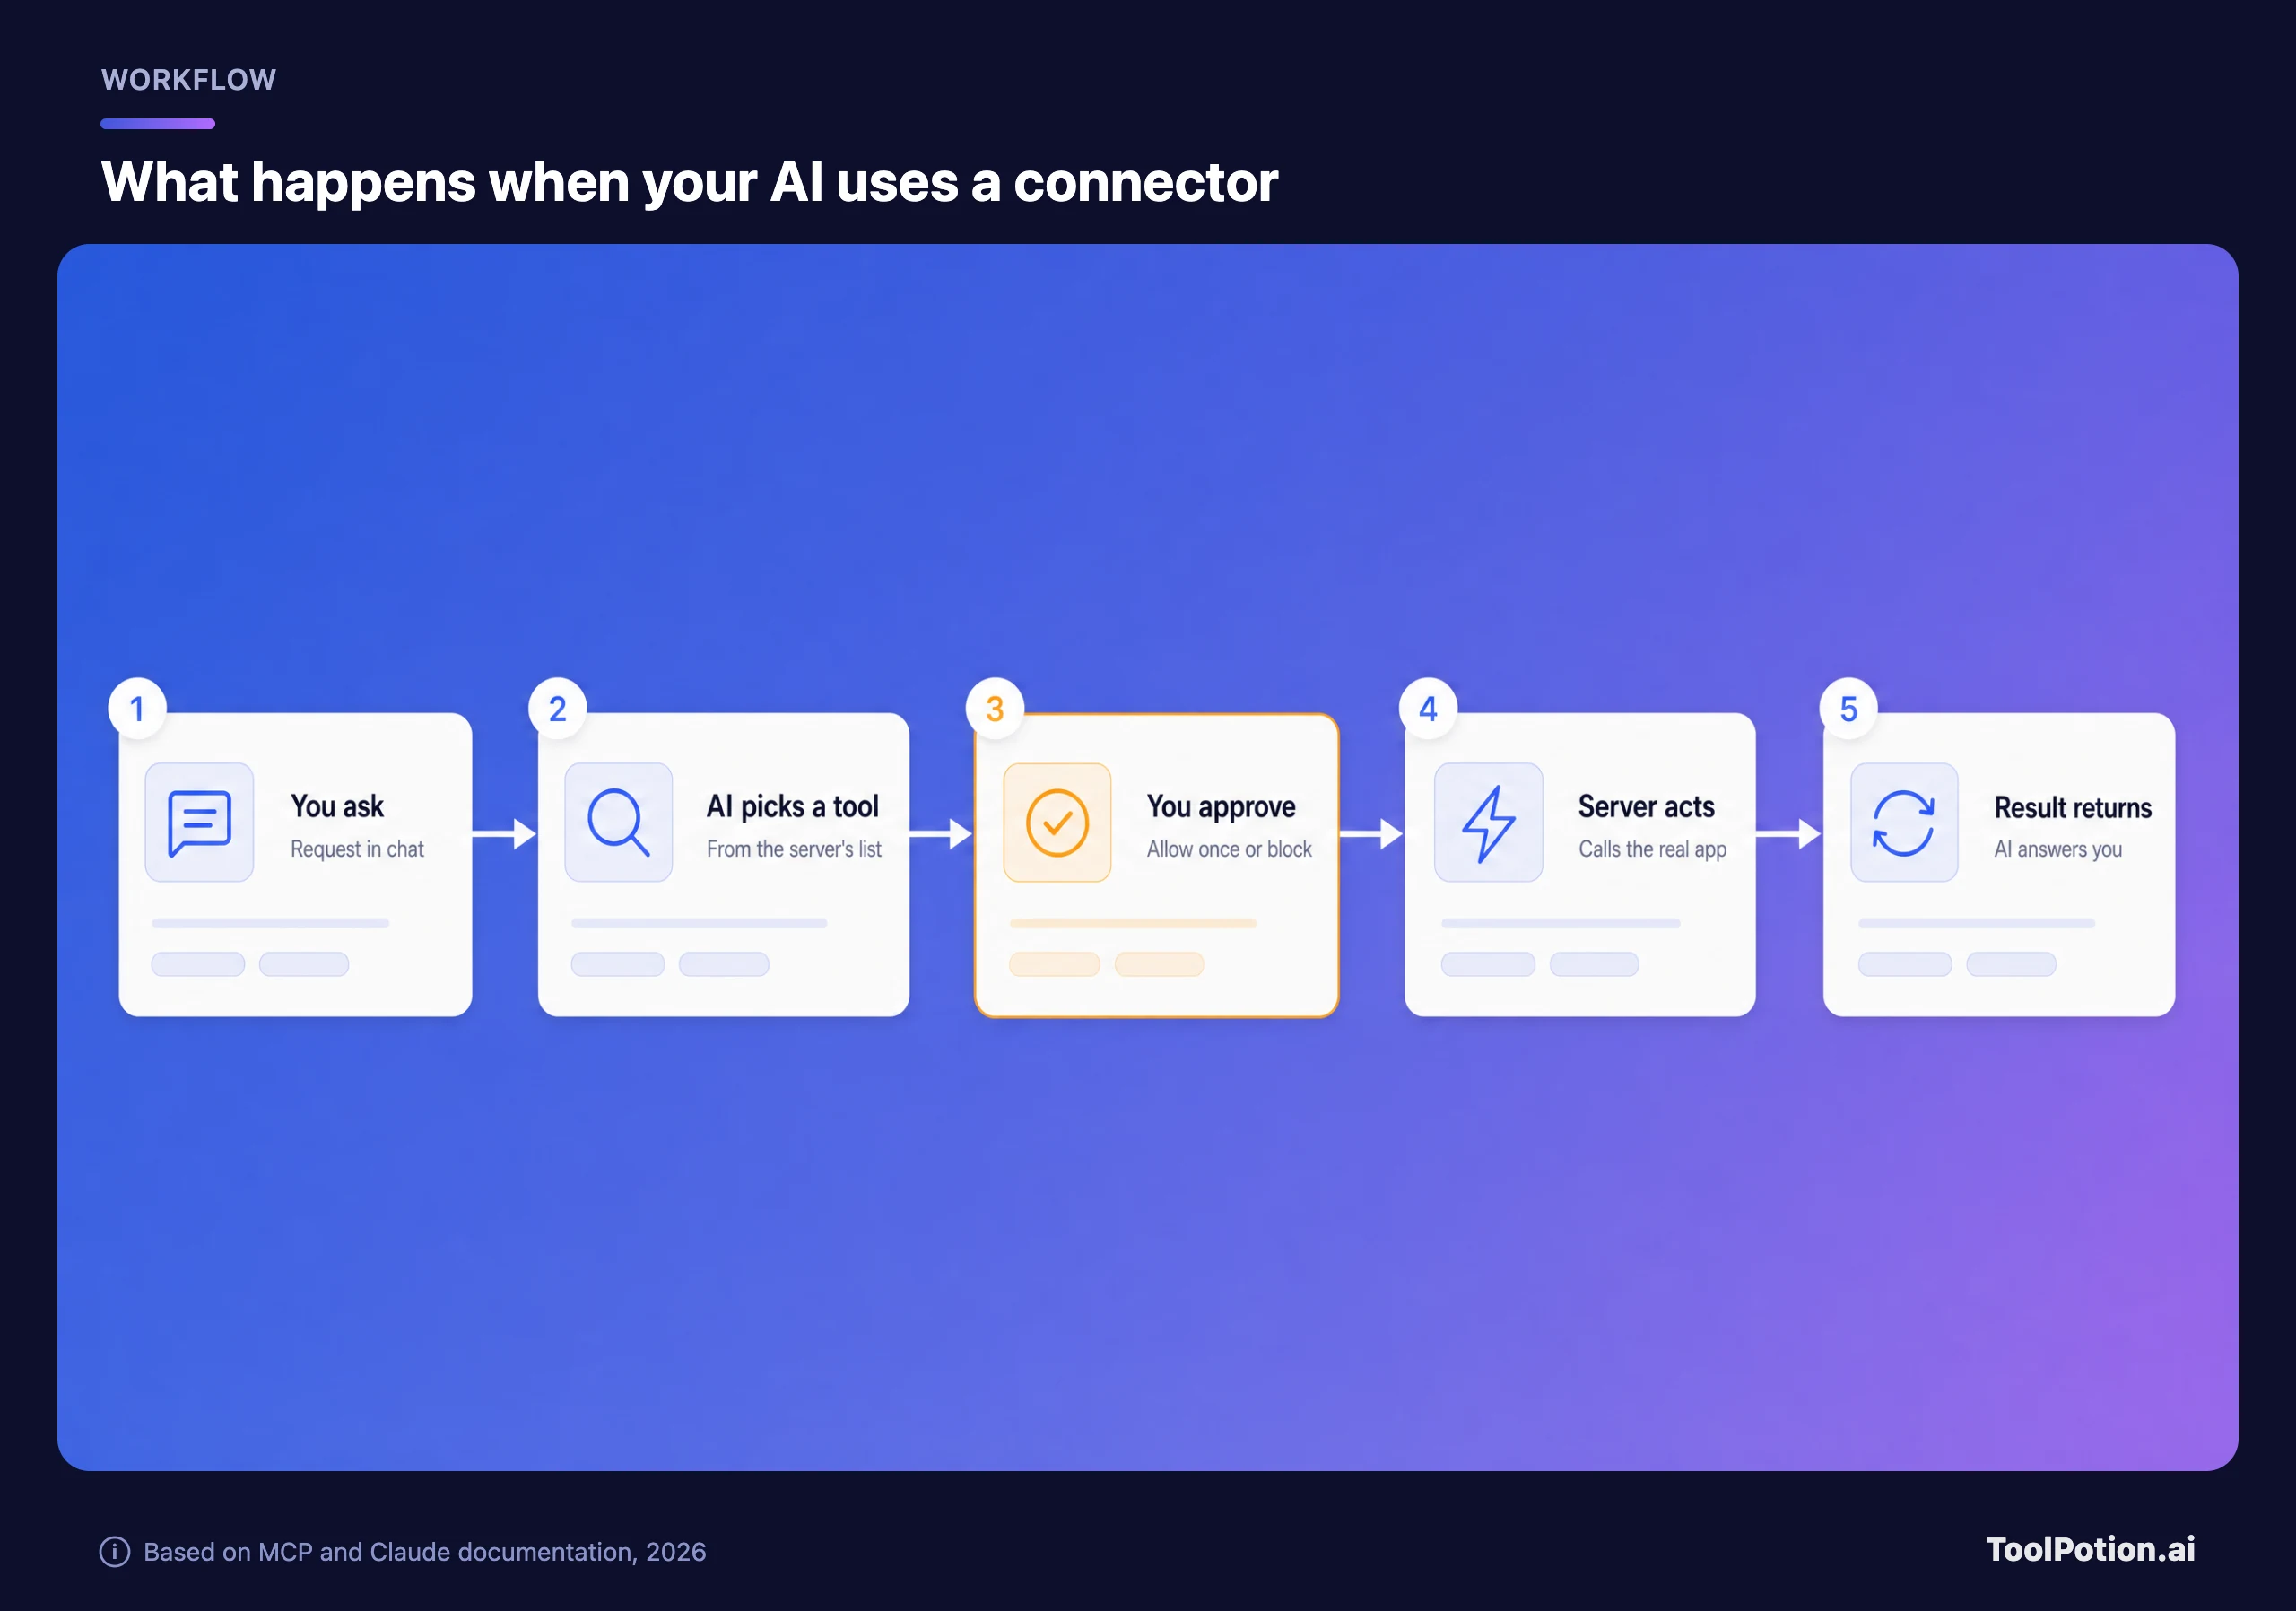
Always allow ist bei Such- und Lese-Tools ein vernünftiger Zeitsparer. Bei allem, was sendet, bearbeitet oder löscht, sollten Sie die Abfrage beibehalten. Die Freigabe ist Ihre einzige Chance, eine falsche Aktion zu stoppen, bevor sie in der echten App ankommt.
Zwei Einschränkungen sollten Sie kennen, bevor Sie einen Custom Connector ausprobieren – Claudes Begriff für jeden Server, den Sie per Webadresse hinzufügen. Kostenlose Konten bekommen einen. Und der Server muss aus Anthropics Cloud über das öffentliche Internet erreichbar sein, ein Server im Firmennetz oder hinter einem VPN verbindet sich also nicht. In ChatGPT liegt das Pendant hinter dem Entwicklermodus (Settings, dann Security and login), und die App legen Sie unter Plugins an. OpenAI behandelt jedes Tool, das nicht als schreibgeschützt markiert ist, als Schreibaktion, die bestätigt werden muss – das ist der sicherere Standard.
Sie sind unsicher, welcher Weg zu der App passt, die Sie im Sinn haben? Der Entscheidungsbaum unten stellt bis zu drei Fragen.
Den Zweig mit dem Arbeitskonto überspringen viele. Wenn Ihr Unternehmen Ihr KI-Abo verwaltet, können eigene Server dazu führen, dass Firmendaten an eine Stelle gehen, die niemand freigegeben hat. Claudes Team-Plan hat bei Verzeichnis-Konnektoren genau für diesen Fall bereits einen Request-Button.
Einen Server prüfen, bevor Sie ihn verbinden
Verzeichnis-Labels helfen, aber Anthropic stellt klar, dass eine Verifizierung „kein Sicherheitsaudit ist“, und der Entwickler kann die Tools eines Konnektors nach der Prüfung ändern. Machen Sie deshalb Ihren eigenen Schnellcheck. Die zehn Punkte unten stützen sich auf die Sicherheitshinweise des MCP-Projekts und die Empfehlungen von Anthropic und OpenAI an ihre Nutzer. Haken Sie ab, was auf den Server zutrifft, den Sie in Betracht ziehen.
Die Gewichtung ist Absicht. Wer den Server gebaut hat, zählt drei Punkte, weil das Risiko gefälschter Server damit vollständig entfällt, und postmark-mcp wäre an diesem Check sofort gescheitert. Gehostete Server mit Anmeldeseite sind besser als solche, bei denen Sie einen API-Key (ein langlebiges Passwort für Software) in eine Konfigurationsdatei einfügen müssen, weil sich OAuth-Zugriff an der Quelle begrenzen und widerrufen lässt. Der Punkt, Server nicht zu mischen, wiegt schwerer, als er aussieht. Invariants GitHub-Demonstration funktionierte, weil eine Verbindung fremde Inhalte las, während derselbe Agent an private Daten kam.
Lokale Server, also die, die Sie installieren, verdienen besondere Vorsicht. Die Sicherheitshinweise von MCP verlangen von Apps, vor der Ausführung „den exakten Befehl, der ausgeführt wird, ungekürzt“ anzuzeigen. Verbirgt ein Installationsablauf den Befehl oder stammt das Paket von einem Konto, das Sie nicht dem Anbieter zuordnen können, installieren Sie es nicht. Entwickler können beliebte Open-Source-Server wie MCP for Blender in unserem Ranking Top 200 AI GitHub Repos durchstöbern, aber auch Beliebtheit ist kein Beweis für Sicherheit.
MCP im Team einführen
Teamleitungen bekommen bessere Kontrollen als Einzelpersonen, und es lohnt sich, sie zu aktivieren, bevor die Leute auf eigene Faust Dinge verbinden. In Claude Team und Enterprise fügt ein Owner jeden Konnektor für die Organisation hinzu, und Mitglieder melden sich dann mit ihren eigenen Konten an. Owner können Lese- und Schreibaktionen für alle auf Always allow, Needs approval oder Blocked setzen. Bei ChatGPT legen Admins von Business und Enterprise Standardwerte für Workspace und einzelne Apps fest, wann verbundene Apps um Erlaubnis fragen.
Wenn Ihr Unternehmen Okta nutzt, fragen Sie nach, ob die gewünschten Server Enterprise-Managed Authorization unterstützen. Die IT gibt einen Server einmal frei, und die Mitarbeitenden haben eine Anmeldung statt eines Zustimmungsdialogs pro Tool. Die Berichterstattung von InfoQ ergänzt eine berechtigte Einschränkung: Der Identity Provider entscheidet, wer sich verbinden darf, nicht, was ein Agent nach der Verbindung tut – Freigaben pro Aktion bleiben also wichtig.
Für Automatisierung bietet eine Zwischenschicht einen zentralen Ort zum Auditieren. Zapier hält App-Zugangsdaten in seiner eigenen Verbindungsschicht, lässt Sie wählen, welche Apps und Aktionen ein Assistent nutzen darf, und protokolliert jede MCP-Aktion im Verlauf (History). Wenn Sie Plattformen vergleichen, starten Sie mit dem Ranking für Workflow-Automatisierung. Unser Beitrag zu KI-Agenten in der Produktion behandelt, was kaputtgeht, sobald echte Nutzer kommen.
Eine sinnvolle Reihenfolge für die meisten kleinen Teams: mit rein lesenden Tools beginnen, Schreibaktionen Dienst für Dienst freischalten und die Freigaben dabei aktiv lassen, und eine kurze schriftliche Liste freigegebener Server führen. Teams, die Gesundheits-, Finanz- oder Rechtsdaten verarbeiten, sollten auf Drittanbieter-Server verzichten, bis sie wissen, wohin die Daten gehen und wie lange sie gespeichert werden. Unser Datenschutz-Framework für KI-Tools listet die Fragen auf, die Sie einem Anbieter stellen sollten.
Häufig gestellte Fragen
Ist MCP nur für Claude?
Nein. Anthropic hat es entwickelt, aber ChatGPT, Microsoft Copilot, Gemini, Cursor und Visual Studio Code unterstützen es ebenfalls, und das Protokoll liegt inzwischen bei der Agentic AI Foundation statt bei Anthropic.
Muss ich programmieren können, um MCP zu nutzen?
Für Verzeichnis-Konnektoren nicht, die brauchen nur ein paar Klicks und eine Anmeldung, und auch das Hinzufügen eines gehosteten Servers per Adresse kommt ohne Code aus. Einen eigenen Server zu bauen oder einen lokalen zu installieren, ist Entwicklerarbeit.
Ist MCP kostenlos?
Das Protokoll und seine SDKs sind Open Source. Die Kosten entstehen in den Apps drumherum: Claudes Free-Plan erlaubt einen Custom Connector, ChatGPTs Entwicklermodus braucht einen kostenpflichtigen Plan, und Zapier berechnet zwei Tasks pro MCP-Tool-Aufruf.
Worin unterscheidet sich MCP von einer API?
Eine API ist die eigene Schnittstelle eines Dienstes, und jede KI-App müsste jede einzeln lernen. Ein MCP-Server verpackt diese API meist in ein Standardformat mit Beschreibungen in einfacher Sprache, sodass jeder MCP-fähige Assistent herausfinden kann, was der Dienst kann, und ihn ohne individuellen Code aufruft.
Kann ein MCP-Server meine gesamte Unterhaltung sehen?
Vom Design her nein. Ein Server erhält die Anfragen, die die KI an seine Tools schickt, und laut Spezifikation müssen Hosts Ihre Zustimmung einholen, bevor sie Ihre Daten einem Server zugänglich machen. Alles, was die KI in diese Anfragen schreibt, erreicht jedoch den Betreiber des Servers – verbinden Sie also nur Server, denen Sie diese Daten anvertrauen würden.