描述
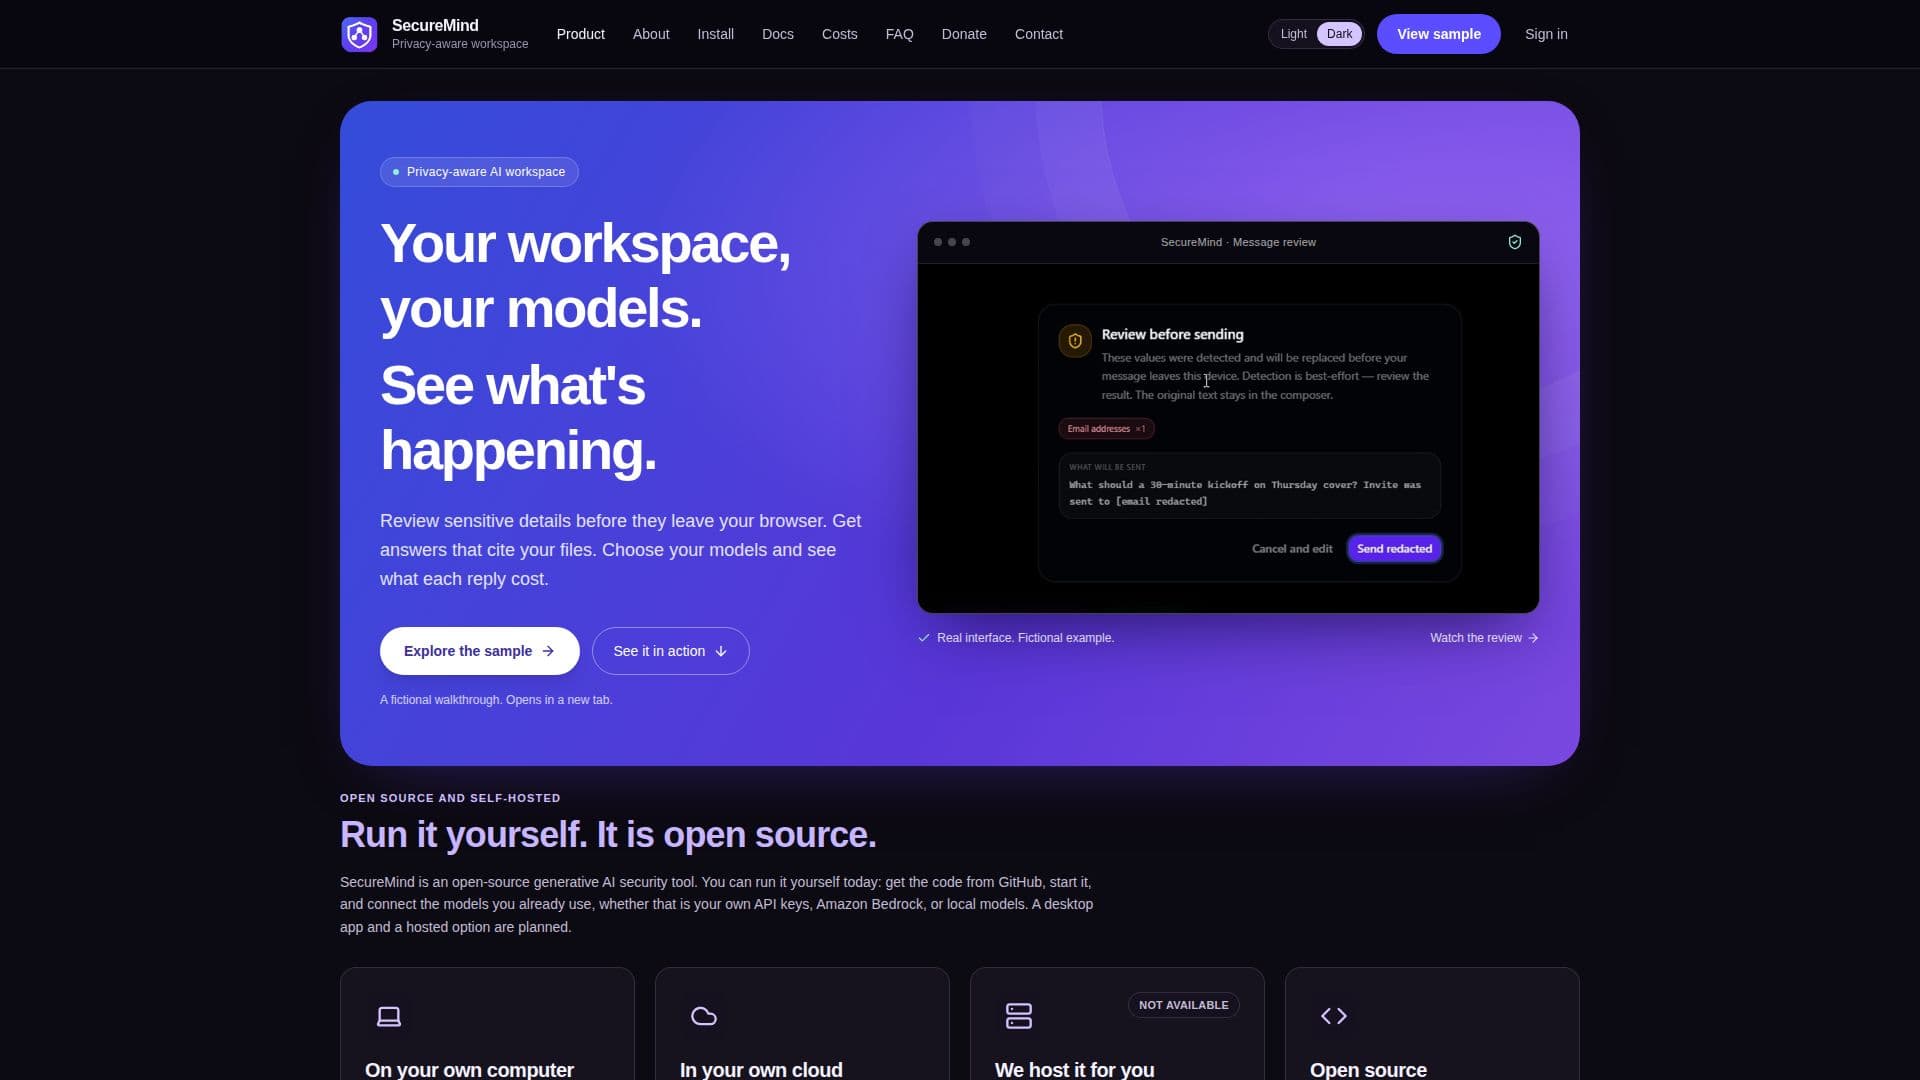
SecureMind 提供一个注重隐私的 AI 工作空间,使用户能够管理他们的 AI 模型、知识库、记忆、运营成本和敏感数据风险。这个开源工具提供了显著的灵活性,允许通过 Docker 在用户自己的计算机上或在他们的 AWS 账户内进行部署。这种自托管能力确保用户对其数据和 AI 操作保持完全控制,通过将敏感信息保留在受控环境中来解决隐私问题。
阅读更多
该平台设计为高度适应,支持与多种 AI 模型提供商的集成,如 Anthropic、OpenAI、Gemini、Groq、Grok(xAI)和 Amazon Bedrock。用户还可以通过 Ollama 利用本地模型,提供不同性能和成本要求的选项。SecureMind 在 Apache 2.0 许可证下免费使用,用户直接向他们选择的模型提供商支付使用费用,如果在云中托管,则向 AWS 支付基础设施费用。这种模式强调成本的透明性,避免了供应商锁定。
主要功能包括敏感数据检测和编辑,确保私人信息不会意外发送到 AI 模型。聊天消息在浏览器中检查,附加文件在存储或提交之前处理以替换敏感值。该系统还具有强大的知识管理功能,允许用户添加多种文件类型,如纯文本、Markdown、代码、JSON、CSV、PDF、Word 文档、Excel 电子表格和图像。图像由具备视觉能力的模型处理以提取文本,增强知识库。
对于团队,SecureMind 支持多个具有不同角色的用户:所有者、管理员和成员。管理员可以管理用户、模型、API 密钥,并设置每月成本上限,而成员可以聊天并使用知识库。该平台为每个 AI 回复提供详细的成本估算和全面的成本视图,帮助团队监控和控制支出。部署选项包括快速的 Docker 设置以供本地使用,以及 AWS 部署以实现更广泛的可访问性和团队协作,未来计划推出桌面应用和托管服务。
- 类别AI 知识管理
- 定价模式Free and Open Source
- 部署Self-Hosted (Docker, AWS)
- 平台网页版
SecureMind的核心功能
注重隐私的 AI 工作空间
敏感数据检测和编辑
在 Docker 或 AWS 上自托管
在 Apache 2.0 许可证下开源
支持多种 AI 模型提供商(Anthropic、OpenAI、Gemini、Groq、Grok、Amazon Bedrock、Ollama)
支持多种文件类型的知识管理(文本、Markdown、代码、JSON、CSV、PDF、DOCX、XLSX、PNG、JPEG、WebP、GIF)
每次回复的成本管理和估算
支持具有所有者、管理员和成员角色的团队协作
每个用户的每月成本上限
加密的 API 密钥存储
基于消息分层的模型选择
AWS 安装的可选双重登录
适应不同设备宽度的屏幕布局
用于 AWS 部署的 GitHub Actions 集成
Docker 安装的本地模型
如何使用 SecureMind?
获取代码:从 GitHub 克隆 SecureMind 仓库到本地计算机。
启动 SecureMind(Docker):使用 `docker compose up --build` 构建应用程序、数据库、登录和本地模型。
打开 SecureMind:在浏览器中访问应用程序,地址为 `http://localhost:3000`。
创建所有者账户:输入电子邮件、密码和一次性设置代码(在 Docker 日志或 AWS 的 Terraform 输出中找到)以创建第一个所有者账户。
连接模型:登录,转到设置 → 模型,粘贴来自支持提供商(Groq、Anthropic、OpenAI、Gemini、Grok)的 API 密钥或连接 Amazon Bedrock。
运行第一次构建(AWS):对于 AWS 部署,在使用 Terraform 配置资源后,通过 AWS Amplify 控制台或 CLI 启动第一次构建。
登录并聊天:连接模型后,发送您的第一条聊天消息以开始使用 SecureMind。
SecureMind的使用案例
- 安全 AI 聊天
- 知识库创建
- 团队协作
- 成本监控与控制
- 私有 AI 部署
- 敏感数据处理
- AI 模型管理
- 文档分析