描述
OpenCode Code Review 提供了在您的 GitHub Actions 环境中直接进行自动化 AI 驱动的拉取请求审查。这个免费且开源的工具无缝集成到您的开发工作流中,提供每个拉取请求的只读分析。它旨在识别潜在缺陷并建议修复,从而提升代码质量并简化审查过程。
阅读更多
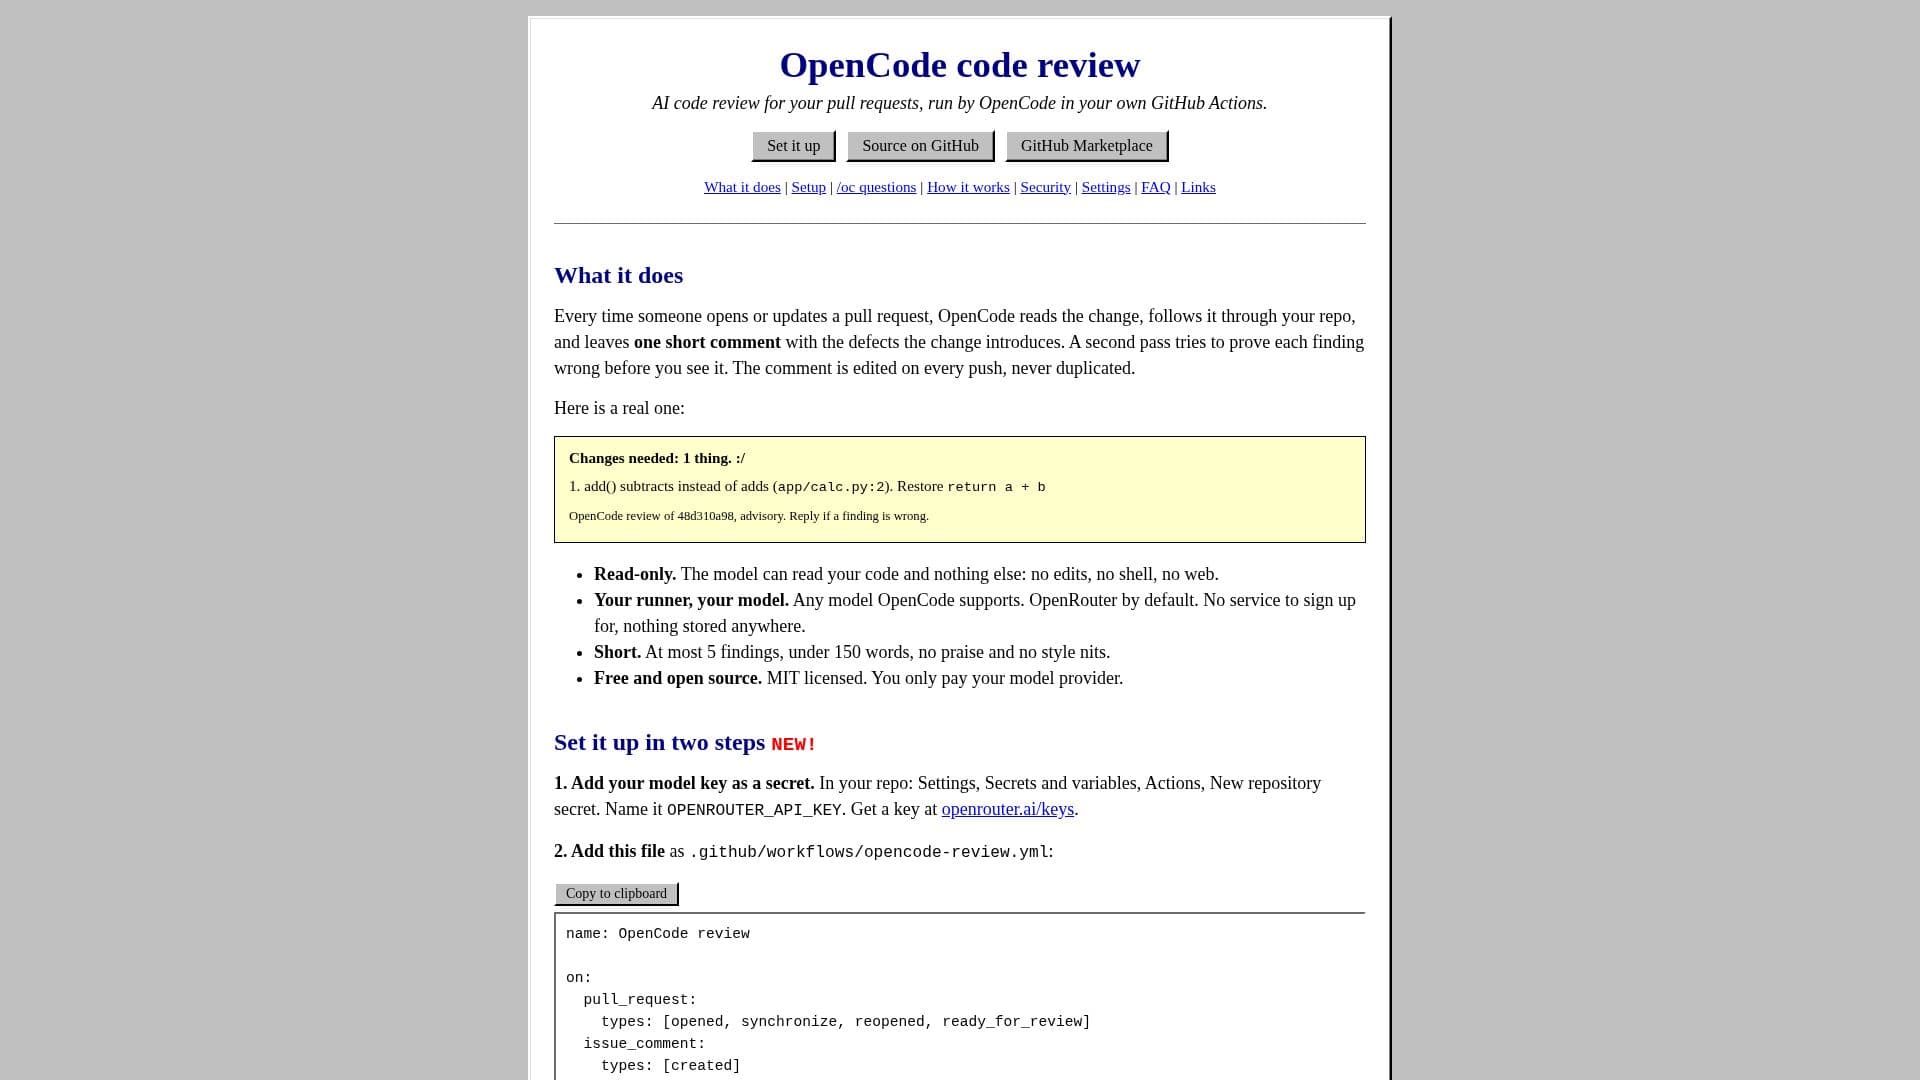
该操作通过读取代码更改,跟踪它们在您的代码库中的位置,然后发布简洁的评论,详细说明任何引入的缺陷。独特的双重验证系统确保准确性:在初步扫描后,第二次扫描尝试反驳每个发现,确保仅呈现经过验证的问题。审查评论会随着每次推送动态更新,防止重复并保持反馈的时效性。
用户对其数据和模型保持完全控制。该工具在您的 GitHub Actions 中使用您自己的模型密钥运行,支持包括 OpenRouter(默认)、Anthropic、OpenAI 和 Google 在内的多种提供商。这种架构确保没有数据存储在外部,也不需要第三方服务注册。该操作严格为只读,意味着它无法修改代码、批准拉取请求或执行 shell 命令,优先考虑安全性并防止意外更改。
除了自动化审查,OpenCode Code Review 还允许团队成员使用 `/oc` 命令与 AI 审阅者互动。通过在任何问题或拉取请求上评论 `/oc 为什么要重试两次?` 或 `/oc 审查`,用户可以获得带有文件:行引用的详细答案或触发重新审查。此互动功能仅限于代码库所有者、成员和合作者,确保访问控制。
设置非常简单,只需将您的模型密钥添加为代码库秘密,并集成工作流文件。该工具还支持通过 `guide.md` 文件提供自定义指导,使审阅者能够理解项目细节和编码规则。这确保 AI 专注于您代码库的相关方面,提供更有针对性和有效的反馈。该操作采用 MIT 许可证,这意味着用户仅需为所选模型提供商的令牌使用和 GitHub 的运行时间(如适用)支付费用。
- 类别AI 代码审查与测试
- 定价模式免费
- 部署GitHub Actions
- 平台网页版
OpenCode Code Review的核心功能
自动化 AI 拉取请求审查
在您自己的 GitHub Actions 中运行
支持多种 AI 模型提供商(OpenRouter、Anthropic、OpenAI、Google)
只读操作以增强安全性
双重缺陷验证系统
每次推送动态更新的审查评论
用于提问和重新审查的互动 `/oc` 命令
通过 `guide.md` 自定义项目指导
跳过对分叉拉取请求的审查以保护模型密钥
支持私有代码库的自托管运行器
可配置的审查预算和最大发现数量
MIT 许可证和开源
从审查中排除锁定文件、翻译和压缩文件
防止提示注入和未经授权访问的安全措施
用于评估模型和提示更改的基准工具
如何使用 OpenCode Code Review?
添加模型密钥:在您的 GitHub 代码库设置中创建一个名为 `OPENROUTER_API_KEY`(或您选择的提供商)的新代码库秘密。
添加工作流文件:在您的代码库中创建 `.github/workflows/opencode-review.yml`,并使用提供的工作流配置。
打开拉取请求:打开一个拉取请求以触发自动化 AI 代码审查。
接收审查:几分钟内,您拉取请求上的审查评论将显示识别出的缺陷。
提问:在任何问题或拉取请求上评论 `/oc <问题>` 以获取带有代码引用的 AI 生成答案。
重新运行审查:在拉取请求上评论 `/oc 审查` 以重新运行 AI 审查并更新现有评论。
自定义审查:将 `templates/guide.md` 复制到 `.github/opencode-review/guide.md`,并添加项目特定的指导方针以获得更智能的审查。
OpenCode Code Review的使用案例
- 自动化代码质量检查
- 简化代码审查过程
- 开发者教育与反馈
- 安全漏洞检测
- 按需代码解释
- 可自定义的审查指南
- 开源项目维护
- 私有代码库代码安全