描述
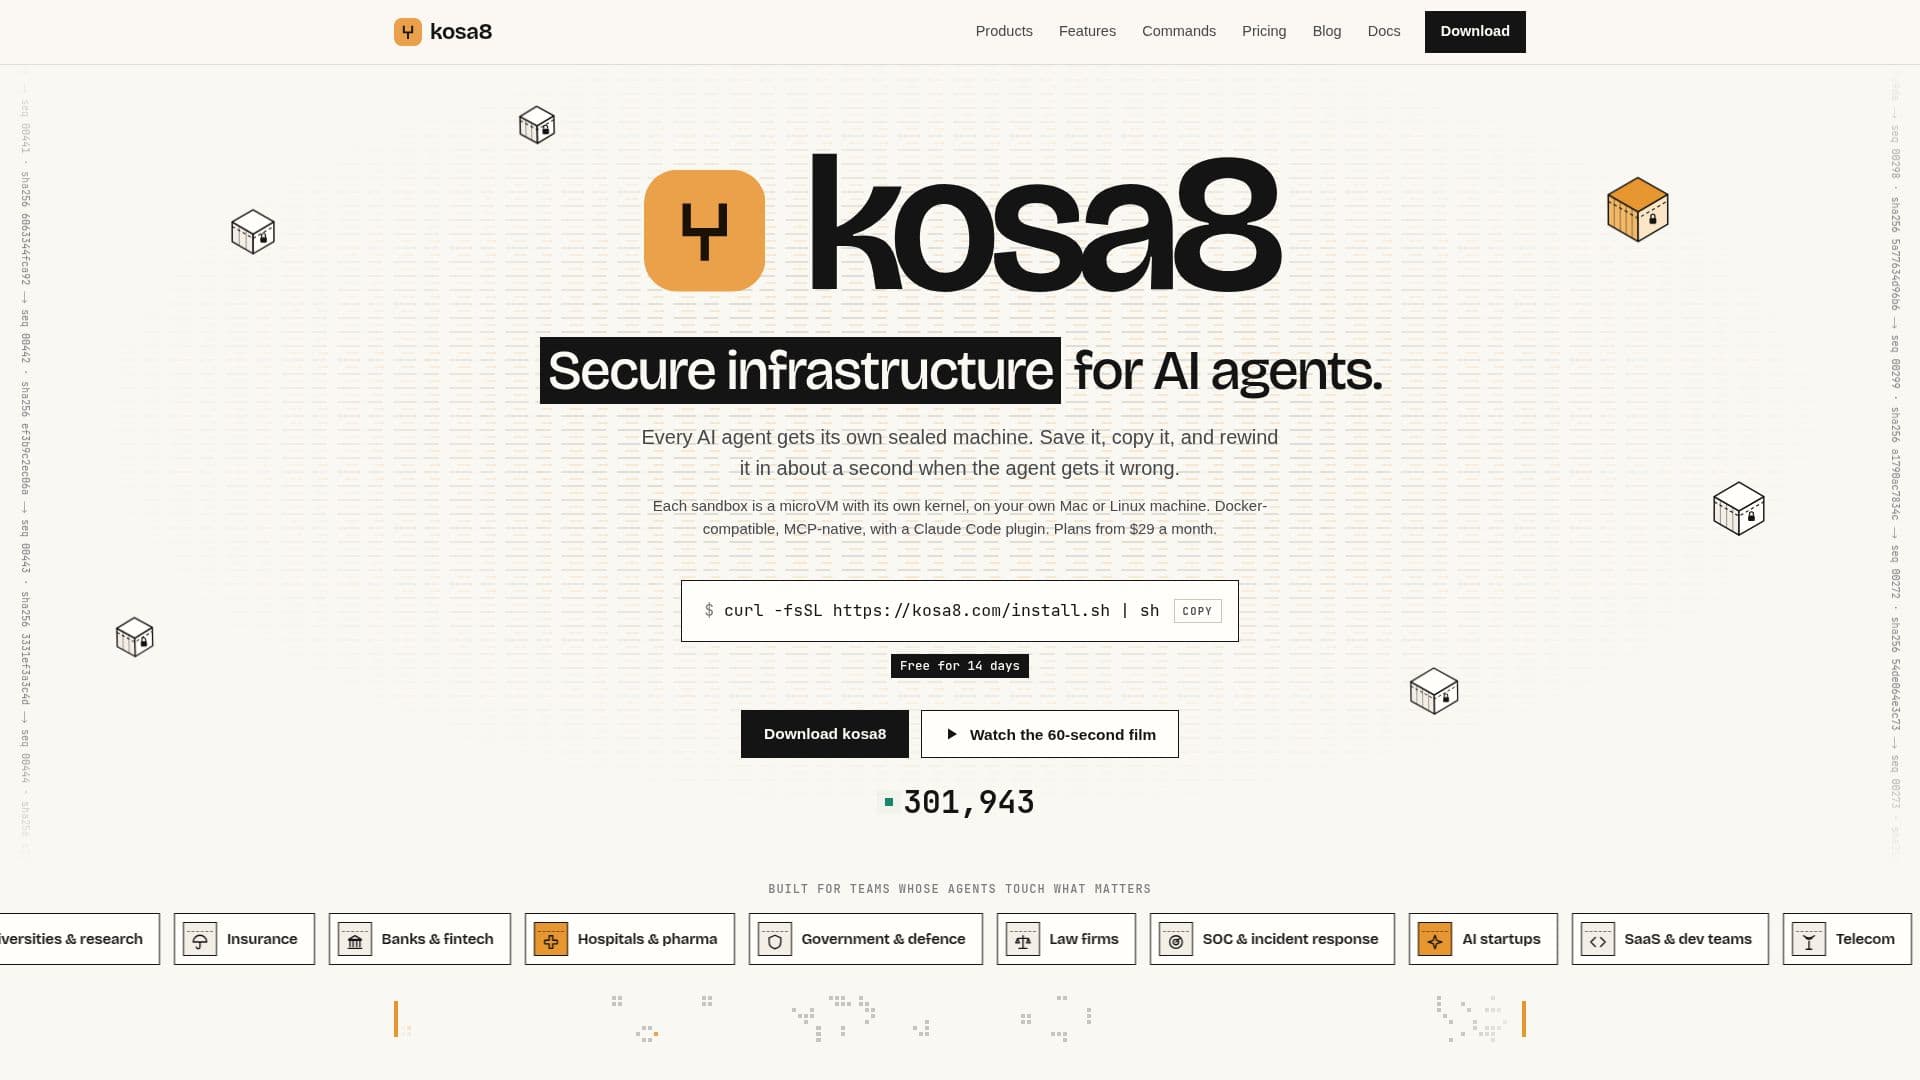
Kosa8 提供专为 AI 代理设计的安全微虚拟机沙箱,能够在 Mac 和 Linux 机器上本地运行。每个 AI 代理在其自己的封闭微虚拟机内运行,提供强大的隔离边界,防止未经授权访问主机系统。这种架构允许用户在大约一秒钟内进行检查点、回滚和分叉代理环境,使快速迭代和从错误中恢复成为可能,而不会影响系统完整性。
阅读更多
该平台专为与敏感数据交互的团队而构建,包括银行、金融科技、医疗保健、制药、政府、国防和法律等行业。它通过确保 API 密钥保留在主机机器上,沙箱中仅持有占位符,来解决关键的安全问题。每个沙箱内的网络默认是封闭的,仅允许显式允许的主机,所有网络规则在主机端强制执行,超出代理的控制范围。
主要功能包括为每个任务提供独立的隔离机器,可以分叉成多个实时副本以进行并行实验。这对于在受控环境中引爆恶意软件样本或在可在几秒钟内重置的临时机器上培训分析师特别有用。Kosa8 还通过提供每个操作的哈希链记录来促进审计合规,区分人类和代理活动,并要求对风险操作进行人类批准。它支持 FIPS 140-3 构建,并为隔离环境提供离线许可选项。
Kosa8 与 Docker 兼容,允许现有工具无缝集成。它为流行的编码代理提供内置工具包,如 Claude Code、OpenAI Codex CLI、Gemini CLI 和 OpenCode,以及对 LangGraph 和 CrewAI 等代理框架的支持。该平台支持使用 OpenAI 和 Anthropic 兼容的 API 进行本地模型执行,确保数据隐私并消除基于令牌的计费。安装过程简单,通常只需一条命令,并且提供 14 天的免费试用,无需信用卡或账户。
定价计划基于并发副本而非座位,个人用户的起价为每月 29 美元,团队和大型车队的费用逐步增加。对于更大的沙箱需求,提供容量附加选项。Kosa8 强调透明性和可验证性,使用计数来自存储在用户机器上的防篡改审计日志,可以独立验证。该软件没有遥测、崩溃报告或分析,进一步强化了其对隐私和安全的承诺。
- 类别安全与隐私
- 定价模式付费
- 部署Local (Mac, Linux, Windows WSL2)
- 平台macOS, Linux, Windows 11 (WSL2)
Kosa8的核心功能
为 AI 代理提供安全的微虚拟机沙箱
在几秒钟内检查点、回滚和分叉代理环境
在主机上强制执行的封闭、允许列表网络
API 密钥保留在沙箱外部,使用出口代理
所有操作的防篡改哈希链审计日志
对风险操作的人类批准门
支持使用 OpenAI/Anthropic 兼容 API 的本地 AI 模型
与现有工具兼容的 Docker API
为 Claude Code、Codex CLI、Gemini CLI、OpenCode 提供内置工具包
为受监管环境提供 FIPS 140-3 构建和离线许可
基于并发代理副本的可扩展计划
没有遥测、崩溃报告或分析
支持 Apple Silicon Mac、x86-64 Linux 和 Windows 11 (WSL2)
能够并行运行多个 AI 代理方法
签名发布和可验证下载
如何使用 Kosa8?
安装 Kosa8:使用单个命令在您的 Mac 或 Linux 机器上安装 Kosa8。
检查机器准备情况:运行命令以验证您的系统配置并解决任何问题。
运行 AI 代理:在其自己的封闭微虚拟机内启动编码代理,确保隔离。
管理代理状态:在风险操作之前检查运行中的机器,并在出现问题时回滚。
控制网络访问:定义代理网络的允许列表主机,由主机强制执行。
保护 API 密钥:利用出口代理提供 API 密钥,而不在沙箱内暴露它们。
批准风险操作:为破坏性或升级的代理命令实施人类批准工作流程。
监控和审计:查看哈希链审计日志以跟踪所有代理活动和决策。
Kosa8的使用案例
- 安全的 AI 代理开发
- 金融服务合规
- 医疗数据保护
- 政府与国防操作
- 法律客户保密
- 安全操作与事件响应
- 并行 AI 代理实验
- 无人值守的 AI 代理工作流程
- 本地 LLM 执行
- 可审计的 AI 部署