描述
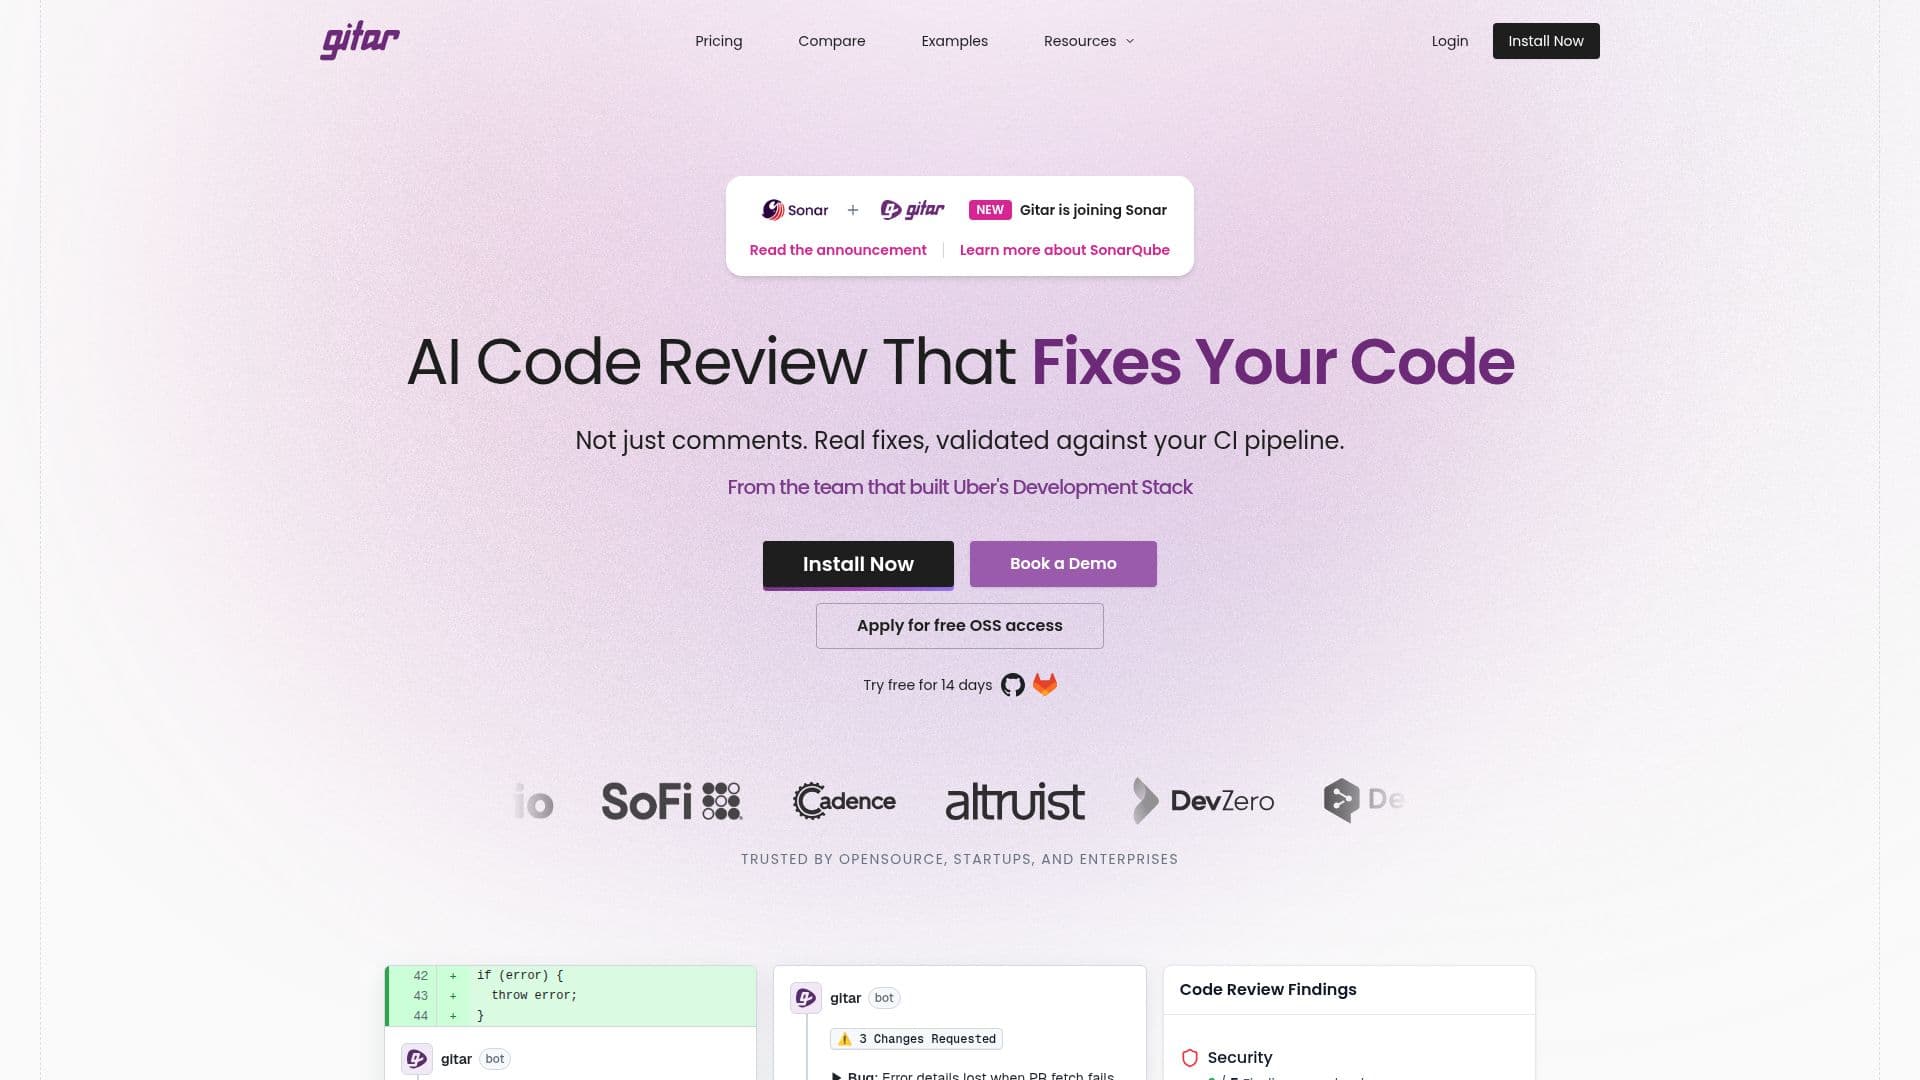
Gitar 是 Sonar 公司(SonarQube 背后的公司)构建的代码变更验证代理。它的口号是 "不仅仅是审核,而是交付":Gitar 的目的是将变更从打开状态推进到准备合并,并展示其通过的证据。
阅读更多
Gitar 以代码库和团队约定的上下文审核每个拉取请求,旨在标记其认为真实的问题,而不是在评论中淹没 PR,只有在重要的地方提供一个综合评论和内联注释。当 CI 失败时,它读取管道输出,将真正的故障与不稳定的测试或基础设施噪声分开,并找出问题的根本原因,而不是留下原始日志转储。当它发现可修复的问题时,它会生成修复并根据团队定义的规则提交到分支:Gitar 可以自行修复的内容、必须升级的问题以及完全阻止合并的内容。然后,它会迭代直到 CI 通过,并仅在此时提交。分析仪表板跟踪合并时间、修复率和 CI 失败模式的变化。
Gitar 连接到 GitHub、GitLab、Bitbucket 和 Azure DevOps 进行源代码控制,并连接到 CircleCI、Buildkite、Bitrise、Harness、TeamCity 和 Jenkins 进行 CI,以及 Jira、Linear 和 Slack。在数据处理方面,Sonar 表示 Gitar 不保留源代码,不使用客户代码来训练模型,并与其 LLM 提供商没有数据保留协议;用户可以选择自带 Anthropic API 密钥。它获得了 SOC 2 Type II 认证、ISO 27001 认证,并经过 GDPR 验证。
Sonar 将 Gitar 定位为 SonarQube 的补充,而不是替代品:SonarQube 在 40 多种语言中运行确定性、基于规则的分析,以评估代码质量、安全漏洞和技术债务,而 Gitar 则增加了 AI 原生审核,能够推理变更的意图和逻辑,捕捉 SonarQube 静态规则无法发现的功能性错误。Gitar 按用户定价:Core 每用户每月 20 美元,Pro 每用户每月 40 美元,Enterprise 根据自定义、基于结果的定价按拉取请求收费。Pro 计划提供 14 天的免费试用,无需信用卡。
- 类别AI 代码审查与测试
- 定价模式免费增值
- 部署云端
- 平台GitHub, GitLab
Gitar的核心功能
根据代码库和约定上下文审核拉取请求,调优以降低误报率
诊断 CI 失败,并将真实故障与不稳定测试或基础设施噪声分开
根据团队定义的规则自动生成和提交修复
在 CI 通过之前对变更进行迭代,然后仅在绿色管道上提交
允许团队用简单语言编写合并政策,以控制 Gitar 可以修复或必须升级的内容
提供合并时间、修复率和重复失败模式的分析
与 GitHub、GitLab、Bitbucket、Azure DevOps 和主要 CI 提供商集成
持有 SOC 2 Type II、ISO 27001 和 GDPR 认证,且没有数据保留
如何使用 Gitar?
连接您的代码库和 CI:链接 GitHub、GitLab、Bitbucket 或 Azure DevOps 及您的 CI 提供商。
设置您的合并政策:用简单语言定义 Gitar 可以修复、升级或阻止的内容。
让它进行审核:Gitar 在每个拉取请求上评论真实问题,并读取 CI 结果。
审核提议的修复:根据您的规则批准或调整 Gitar 提交的修复。
在绿色状态下合并:Gitar 迭代直到 CI 通过,然后标记变更为准备好。
跟踪趋势:使用分析仪表板观察合并时间和修复率的变化。
Gitar的使用案例
- 拉取请求审核
- CI 失败分类
- 自主修复错误
- 大规模代理代码审核