描述
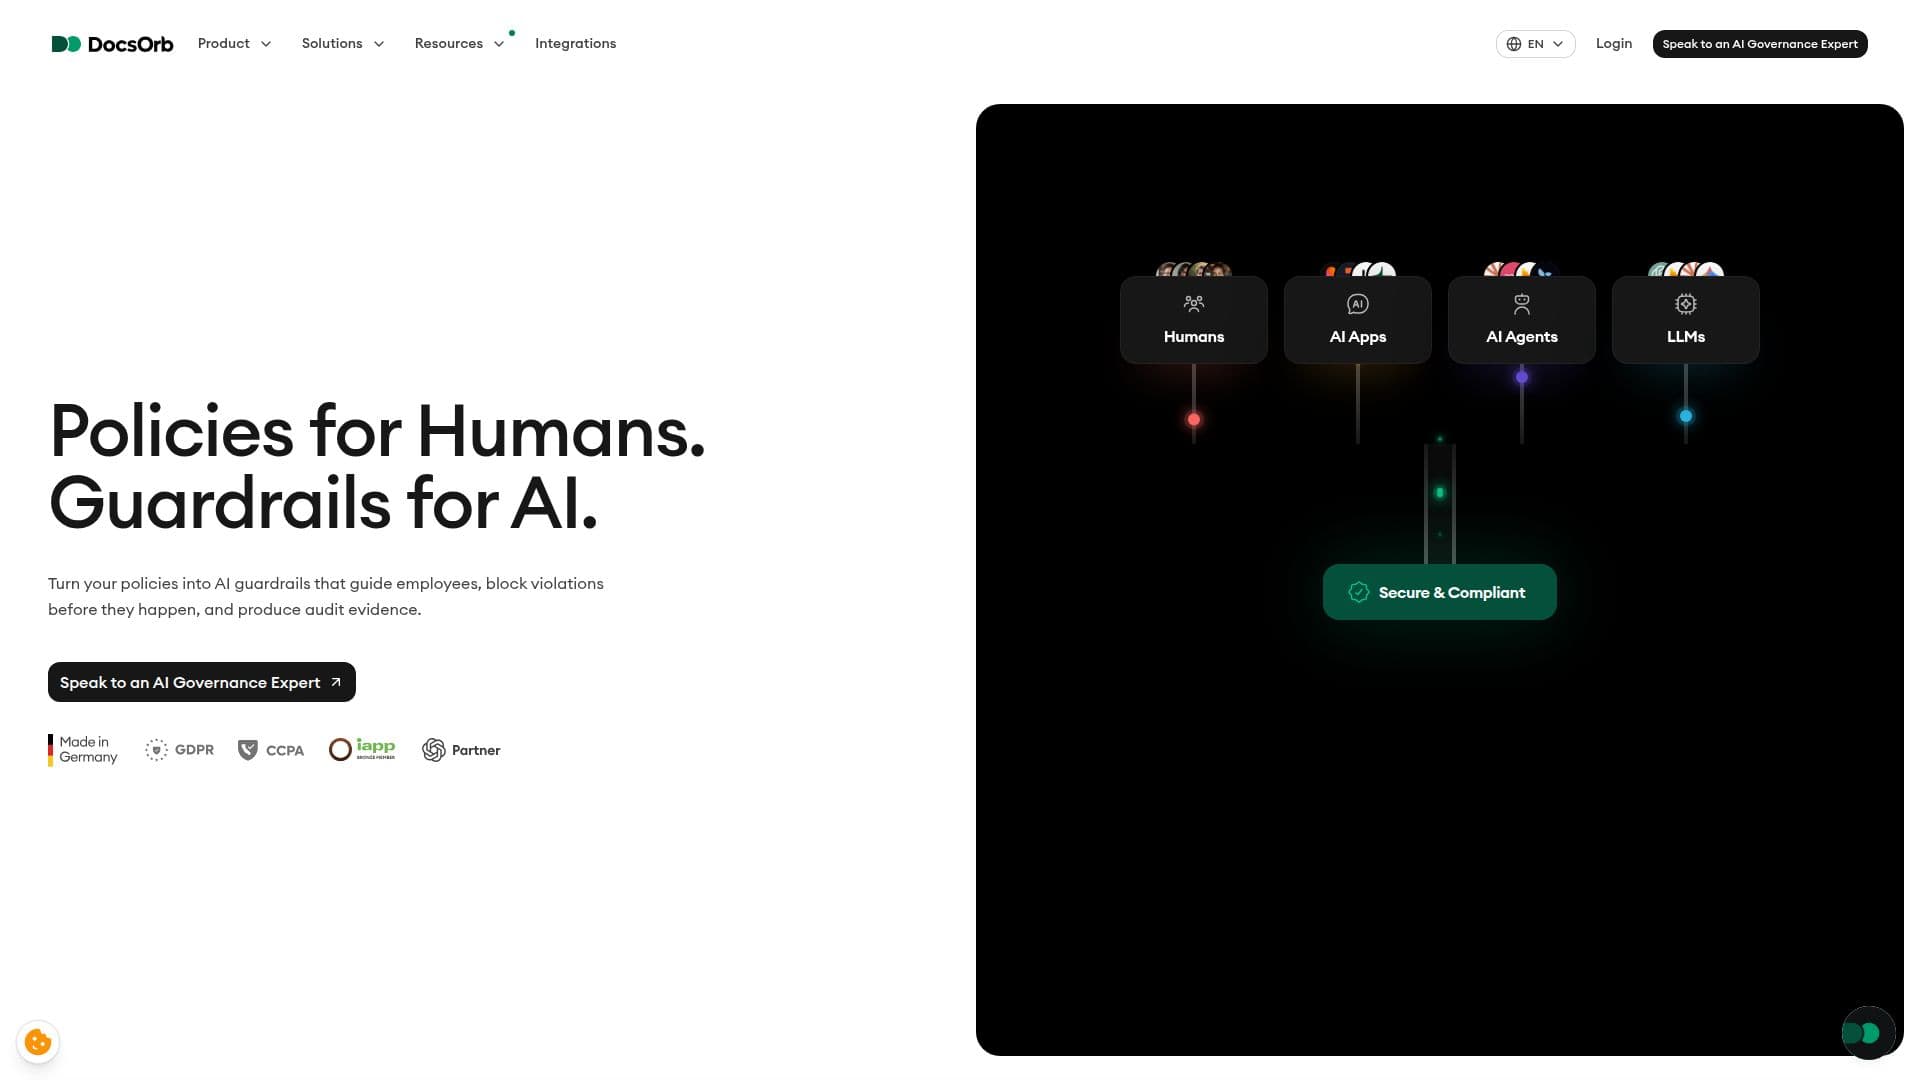
DocsOrb 是一款 AI 政策管理和治理软件,帮助团队为人和 AI 制定政策。它将组织政策,包括规则、合规要求、风险偏好和数据保护义务,转化为可执行的 AI 保护措施,然后指导员工,阻止违规行为的发生,并生成审计证据,所有这些都在一个工作流程中。
阅读更多
为了管理实际使用情况,DocsOrb 发现工作场所中的 AI,包括团队已经使用的影子 AI。来自浏览器扩展、MDM 代理和集成的信号为一个动态的 AI 目录提供数据,因此治理反映了实际使用的情况。它在上线前提供风险评分和欧盟 AI 法案分类,运行时控制而不是全面禁令,以及可导出的证据,如时间戳记录的库存、风险决策、政策命中、批准、例外和使用情况。
除了 AI 治理,DocsOrb 还将政策操作作为工作流程进行管理。团队可以从经过审查的模板或从头开始创建和推出政策,通过定义的审查和批准路径推进它们,将任何政策一键转化为培训,并在员工展示理解之前限制确认。每次政策变更、确认、培训步骤和 AI 行动都有时间戳,并可导出以供审计。
DocsOrb 专为拥有管理的企业以及法律、合规、HR 和运营团队而设计,特别是在涉及客户数据、个人数据或知识产权的情况下,目标团队规模大约为 10 到 200 人。它在德国制造,符合欧盟数据主权、GDPR 合规性和 TUV 准备记录,并与专家工作会议配对,以便团队可以在没有专门治理办公室的情况下运行程序。计划与 Google Drive、SharePoint、Slack、Microsoft Teams、Workday、Okta、Vanta 和 Drata 等工具进行集成。
- 类别合规与风险管理
- 定价模式联系销售
- 部署云端
- 平台网页版
DocsOrb的核心功能
将政策转化为可执行的 AI 保护措施
通过浏览器扩展、MDM 代理和集成发现影子 AI
动态 AI 目录,带有风险评分和欧盟 AI 法案分类
从经过审查的模板创建政策,具有审查和批准工作流程
一键生成任何政策的培训
通过展示理解来限制确认
带有时间戳的可导出审计证据和合规仪表板
符合欧盟数据主权、GDPR 合规性,并在德国制造
如何使用 DocsOrb?
发现 AI 使用:收集工作场所信号以建立动态 AI 库,包括影子 AI。
创建政策:从经过审查的模板或从头开始构建政策,具有批准工作流程。
设置保护措施:将政策转化为运行时控制,批准、限制和监控 AI 使用。
培训和确认:从政策中生成培训,并要求在签署之前理解。
证明合规性:导出时间戳证据供审计员和监管机构使用。
DocsOrb的使用案例
- 影子 AI 治理
- 政策操作
- 培训和确认
- 欧盟 AI 法案准备
- 数据保护保护措施