

O phishing com IA funciona porque os sinais antigos de golpe sumiram. Os erros de digitação e a voz de um estranho deram lugar a e-mails fluentes, vozes clonadas e, nos piores casos, videochamadas cheias de rostos conhecidos. A boa notícia para uma pequena empresa é que os controles que barram as versões caras desses golpes são quase todos gratuitos: confirme qualquer mudança de pagamento ligando para um número que você já tem, exija que duas pessoas liberem o dinheiro e migre os logins para passkeys.
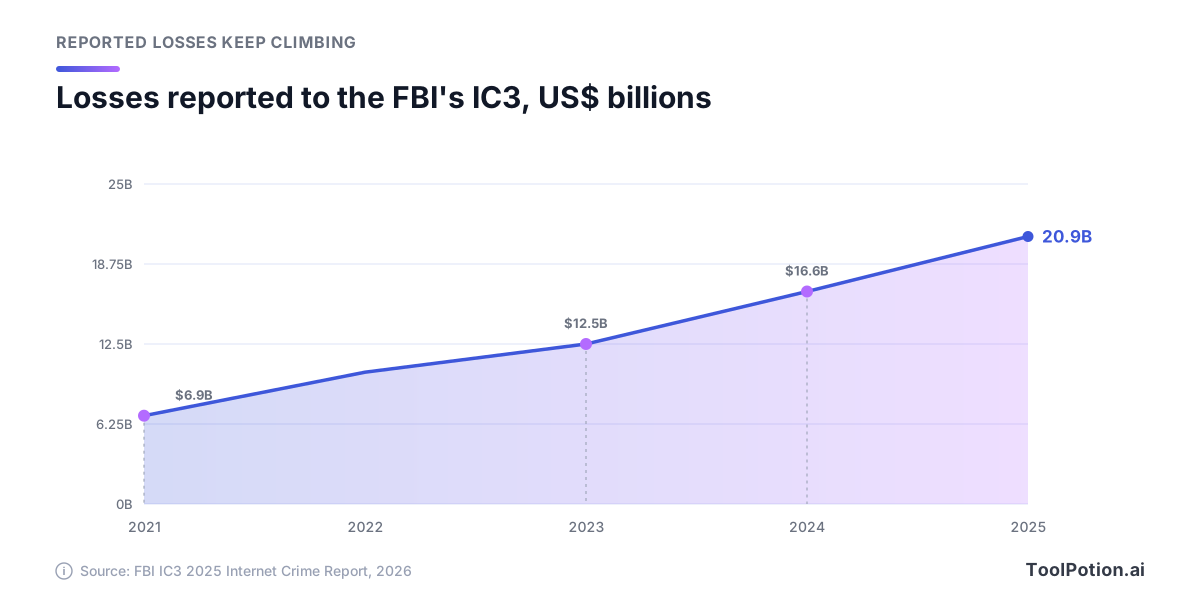
O que está em jogo só aumenta. O Internet Crime Complaint Center (IC3) do FBI registrou 1.008.597 denúncias e US$ 20,877 bilhões em perdas reportadas em 2025, um salto de 26% nas perdas em relação ao ano anterior, e só o business email compromise (BEC) levou US$ 3,05 bilhões (relatório IC3 2025 do FBI). O mesmo relatório contabiliza 22.364 denúncias que mencionavam IA, com US$ 893 milhões em perdas.
Os dados do setor neste ano apontam na mesma direção. A Microsoft afirma que 93% dos ataques de phishing por voz em sua base mantiveram a vítima na linha por tempo suficiente para iniciar o golpe (Microsoft Digital Defense Report 2026), e a Verizon constatou que iscas por voz e por mensagem de texto têm uma taxa mediana de cliques 40% maior que a do e-mail em simulações de phishing (Verizon 2026 DBIR). O que vem a seguir é para donos de empresas e responsáveis por finanças ou escritório em empresas de 5 a 100 pessoas, sem equipe de segurança.
O que os números de 2026 dizem sobre golpes com IA
As perdas reportadas com crimes cibernéticos triplicaram em quatro anos, e isso sem contar a IA. Os números do IC3 abaixo são o que as vítimas contaram ao FBI, então o total real é maior.
Leia os números de IA com cuidado, porque eles vão contra o exagero. O IC3 classifica uma denúncia como relacionada a IA quando o relato da vítima menciona IA. Por esse critério, o BEC com menção a IA somou 135 denúncias e cerca de US$ 30 milhões em 2025. Isso é aproximadamente 1% dos US$ 3,05 bilhões perdidos com BEC no total. O dinheiro marcado como IA está, em sua maior parte, em fraudes de investimento.
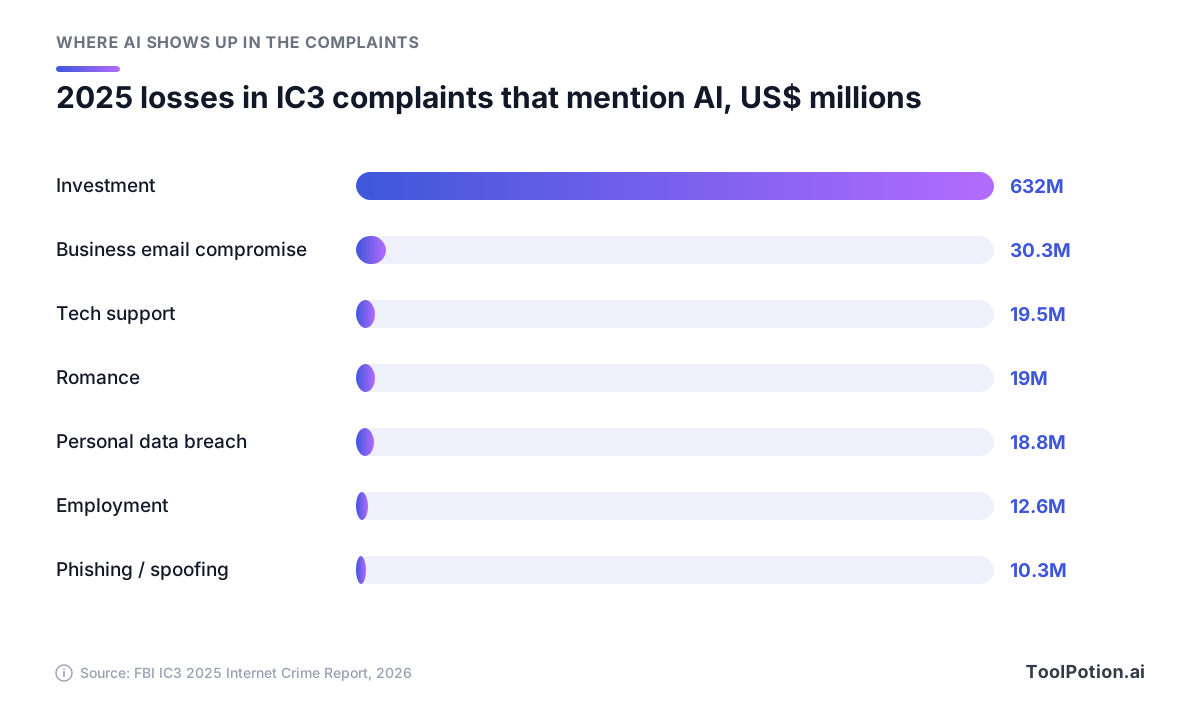
Duas leituras valem ao mesmo tempo. O FBI sugere que a contagem de IA subestima a realidade: denúncias de investimento com ligação reportada a IA perderam mais de US$ 632 milhões, enquanto todos os golpes de investimento perderam mais de US$ 8 bilhões, o que, segundo o órgão, mostra que muitas vítimas não percebem que há IA envolvida. Ainda assim, as perdas das empresas continuam passando pelo pedido mais antigo que existe: pague nesta conta nova, hoje.
Essa é a posição deste guia. A IA muda o quanto um pedido parece crível. Não muda o que o pedido quer que você faça. Proteja o pagamento, o login e a decisão de contratação, e você estará coberto, tenha o atacante usado IA ou não.
Seis golpes que agora parecem profissionais
Nenhum deles é novo. Todos ficaram mais baratos ou mais convincentes nos últimos dois anos, e cada um tem um caso documentado por trás.
Phishing fluente em escala
O IC3 diz que geradores de texto por chat conseguem escrever rapidamente e-mails com tom oficial que imitam o CEO de uma empresa e trazem links de phishing ou instruções de transferência, usando o mesmo tipo de assistente que sua equipe usa, como o ChatGPT. O volume é a mudança maior. A Microsoft contou mais de 46 milhões de ataques de falsificação de identidade em e-mails corporativos e mais de 145 milhões de ataques de phishing por QR code nos últimos 12 meses. Os kits agora já vêm com IA embutida: o serviço Kali365, apontado pelo FBI no início deste ano, vende iscas geradas por IA junto com ferramentas que sequestram contas do Microsoft 365 (FBI IC3).
Clones de voz a partir de segundos de áudio
Em 2024, a OpenAI disse que o Voice Engine conseguia produzir uma fala natural muito parecida com a de uma pessoa a partir de uma única amostra de 15 segundos, e recomendou abandonar gradualmente a autenticação por voz em contas bancárias (OpenAI). A clonagem comercial é fácil de acessar. Quando a Consumer Reports avaliou seis produtos de clonagem de voz em 2025, quatro deles, incluindo o ElevenLabs, pediam apenas que os pesquisadores marcassem uma caixa confirmando que tinham o direito de clonar aquela voz. (Nosso panorama de geradores de voz com IA trata dos usos legítimos.)
É no telefone que isso cai. O IC3 registrou mais de US$ 5 milhões em perdas em 2025 com golpes de emergência que clonam a voz de um parente. Dentro das empresas, é uma ligação ou um áudio do "CEO" no WhatsApp. A LastPass divulgou um caso em 2024: um funcionário recebeu ligações, mensagens e um áudio com um deepfake da voz do presidente-executivo, e denunciou porque tudo veio fora dos canais normais e com muita urgência.
Videochamadas com deepfake
Toda equipe financeira deveria conhecer o caso Arup. Em 2024, um funcionário do escritório de Hong Kong da empresa de engenharia recebeu uma mensagem sobre uma transação secreta e depois entrou numa videochamada com pessoas que se pareciam e falavam como o CFO e colegas. Todos eram falsos. O funcionário enviou HK$ 200 milhões, cerca de US$ 25,6 milhões, em 15 transações (CNN). A Arup disse que nenhum de seus sistemas internos foi comprometido, ou seja, a perda veio de convencer uma pessoa, não de uma invasão.
Outros tentaram a mesma jogada. Golpistas se passaram pelo presidente-executivo da WPP, Mark Read, em 2024, usando um clone de voz e imagens do YouTube numa reunião no Microsoft Teams, e fracassaram. No ano passado, a empresa de segurança Huntress descreveu uma chamada no Zoom em que deepfakes dos próprios líderes de uma empresa convenceram um funcionário a instalar uma extensão falsa com malware. O golpe tem um formato, e cada etapa oferece um ponto de checagem em que uma equipe pequena pode quebrá-lo.
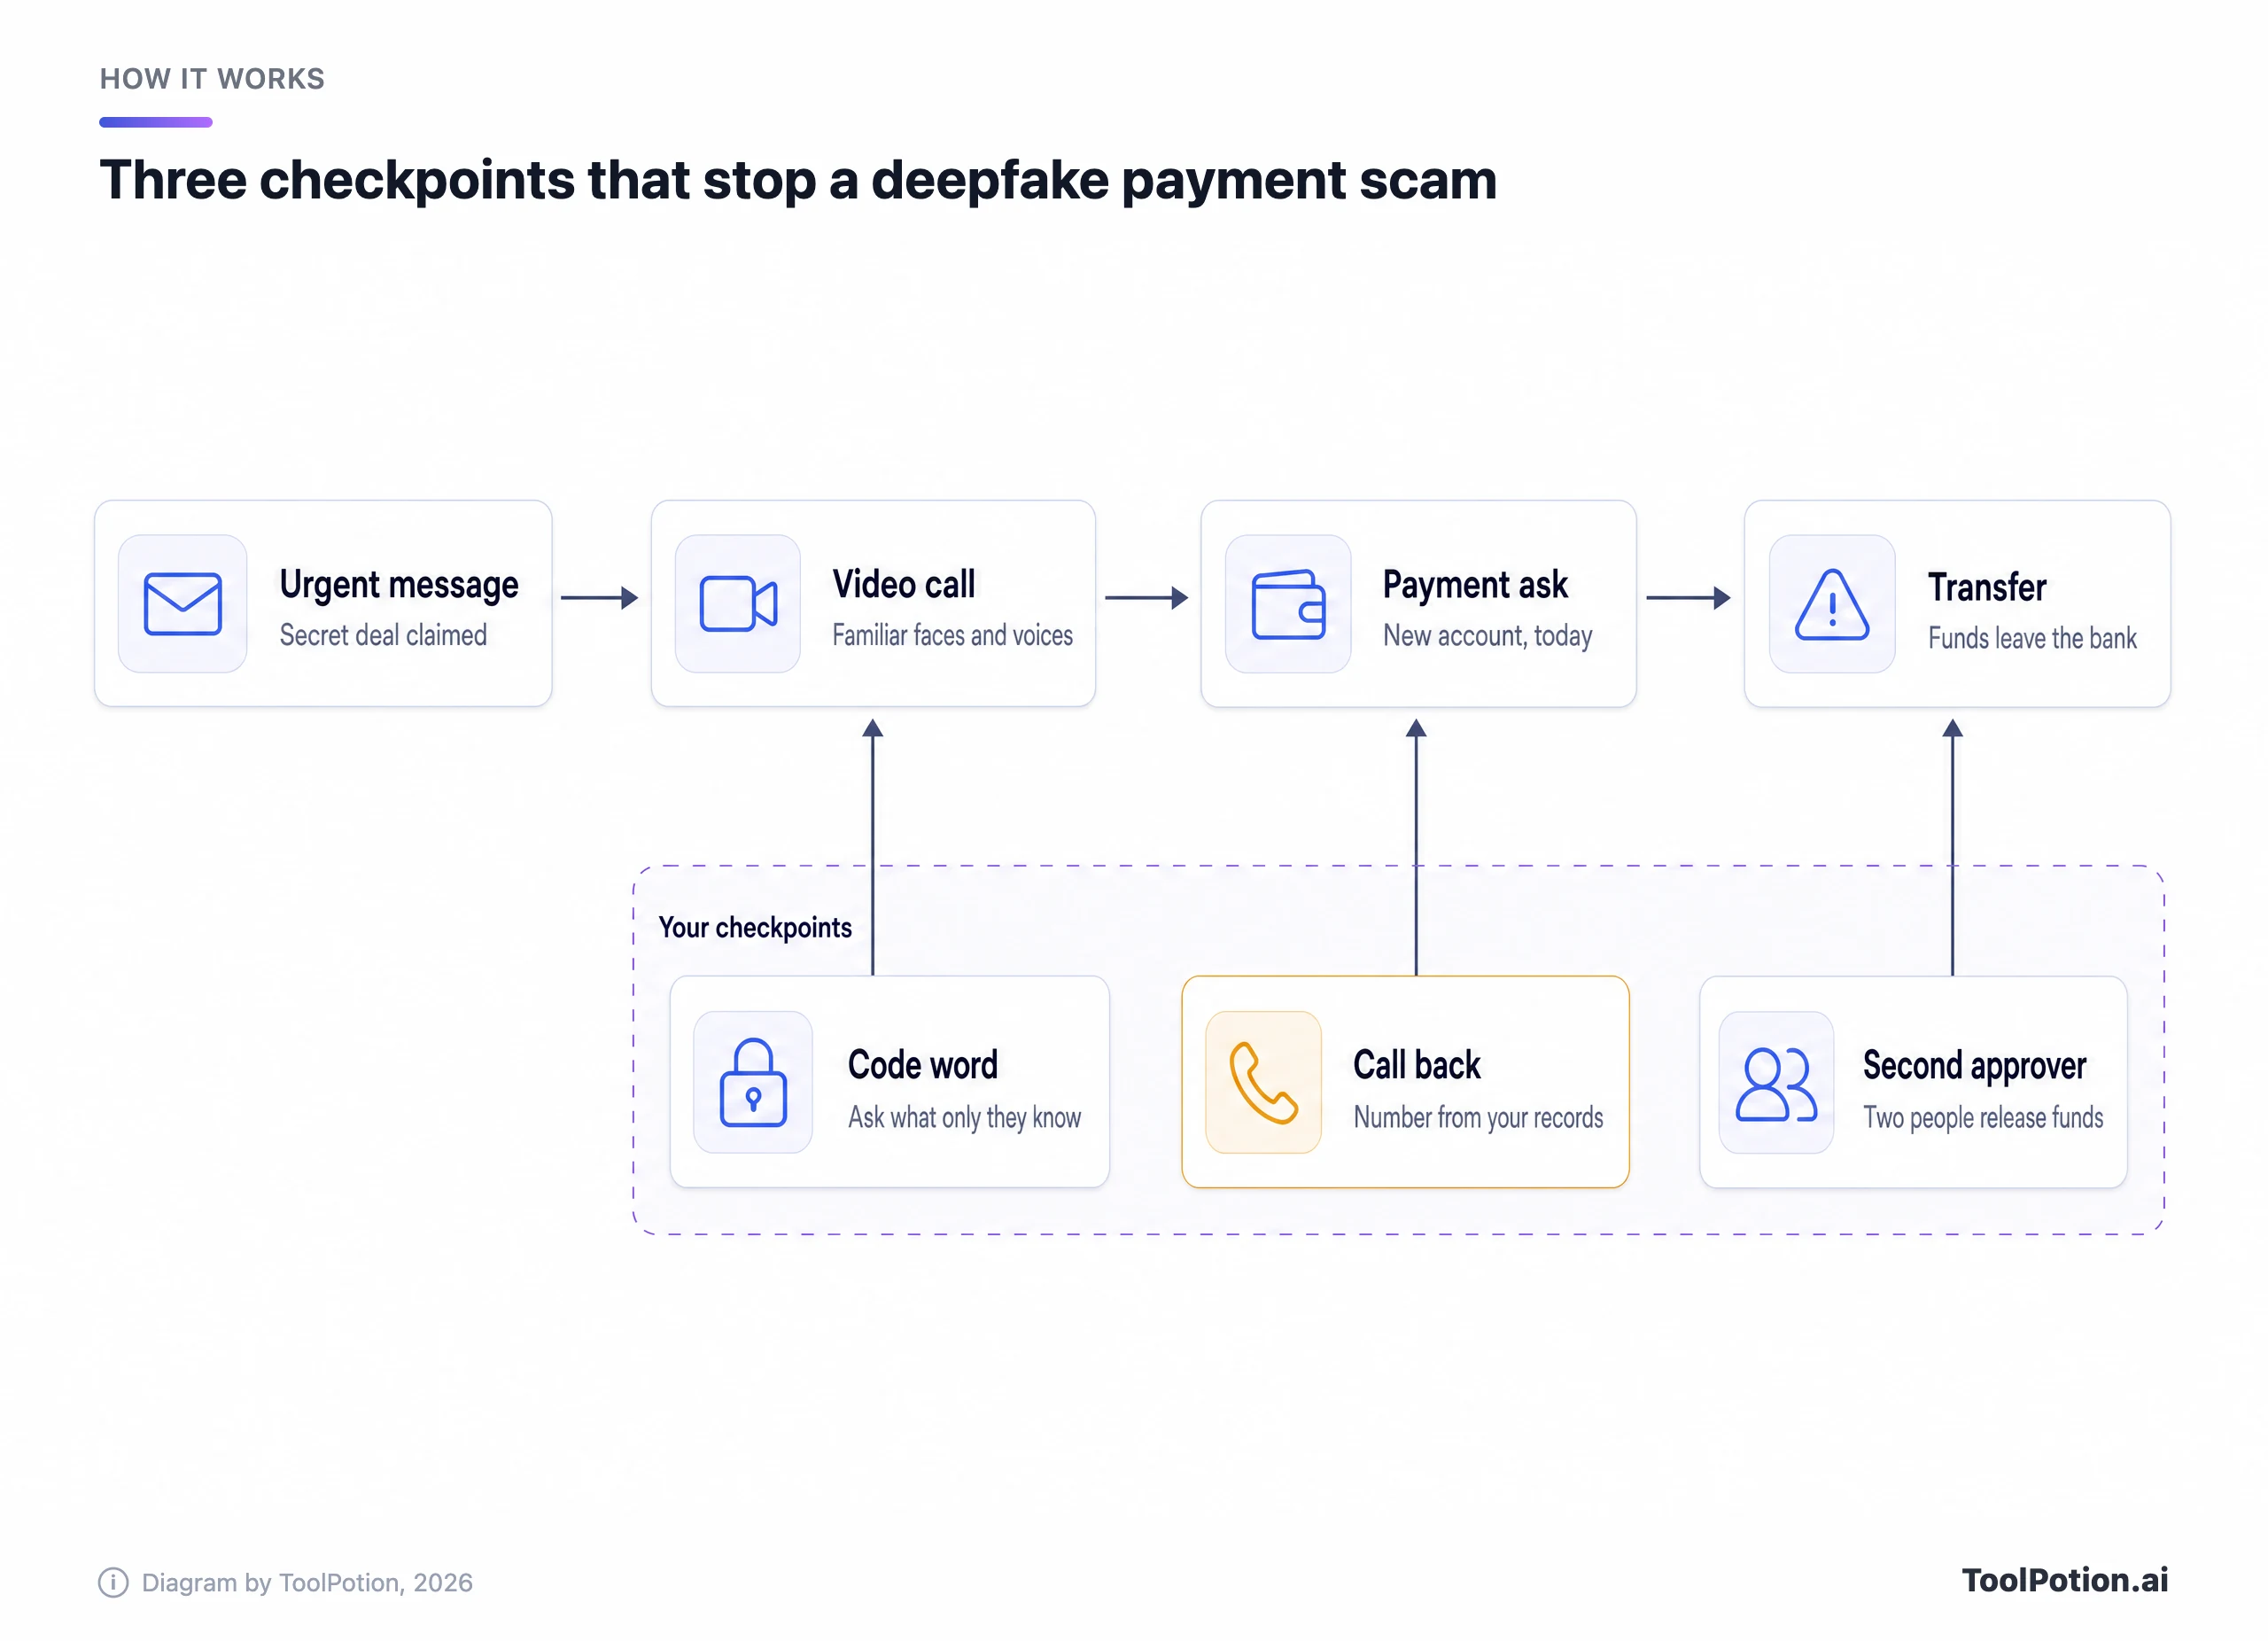
Nenhum dos três pontos de checagem exige que alguém identifique uma falsificação. Eles funcionam mesmo quando o vídeo é perfeito, e é por isso que merecem o topo da sua lista.
Mudanças falsas de fornecedor e de fatura
Este ainda é o grande golpe: US$ 3,05 bilhões em 24.768 denúncias de BEC em 2025. A versão mais comum é uma mensagem, muitas vezes vinda da caixa de e-mail de um fornecedor real que foi tomada, dizendo que os dados bancários mudaram. Como o e-mail é real, ele pode passar pelas verificações técnicas de sempre. O que o pega é uma pessoa confirmando a mudança por um número conhecido.
Candidatos e recrutadores falsos
A contratação virou porta de entrada. O FBI alerta que trabalhadores norte-coreanos de TI disfarçam suas identidades, muitas vezes com ajuda de facilitadores baseados nos EUA, para conseguir empregos remotos, às vezes com uma pessoa passando na entrevista e outra fazendo o trabalho (FBI IC3). O relatório IC3 de 2025 descreve entrevistas em que o movimento dos lábios não bate com o áudio, com o objetivo geralmente sendo acesso à rede, e não dinheiro. O golpe inverso atinge quem procura emprego e acha que foi contratado: a categoria de fraude de emprego do IC3 perdeu US$ 363 milhões em 2025, contra US$ 70 milhões dois anos antes.
Kits que contornam o seu MFA
Códigos por SMS e notificações de autenticador não barram os kits de phishing mais novos. O Tycoon2FA, derrubado este ano pela Microsoft e pelas autoridades, capturava senhas e códigos de uso único em tempo real, e a Microsoft diz que, em meados de 2025, ele respondia por cerca de 62% das tentativas de phishing que bloqueava. O Kali365 faz a pessoa digitar um código de dispositivo numa página genuína da Microsoft, entregando tokens que dispensam senha e MFA. O consent phishing leva o usuário a aprovar um app malicioso, e o FBI alerta que trocar a senha não revoga essa autorização (FBI IC3).
Os controles gratuitos que barram a maior parte do prejuízo
Ordene as defesas pelo que elas impedem por dólar gasto e as três primeiras não custam nada. São regras, escritas e seguidas sempre, e funcionam seja o pedido um e-mail, uma voz clonada ou um rosto numa tela.
- Confirme toda mudança de dados bancários ou novo favorecido ligando para um número que você já tem, do cadastro do fornecedor, do contrato ou da lista de funcionários. Nunca use o número da mensagem nem o identificador de chamadas.
- Exija que duas pessoas liberem qualquer pagamento acima de um limite definido por você, e peça que a segunda pessoa confira se a ligação de volta foi feita.
- Combine uma palavra-código ou uma pergunta de desafio para pedidos de dinheiro entre o financeiro e a liderança, e mantenha-a fora de e-mail e chat.
A ligação de volta é o controle mais forte porque leva a conversa para um canal que o atacante não controla. O conselho do FBI para golpes de voz com IA é o mesmo: desligue, procure você mesmo o número da organização e ligue diretamente (FBI IC3). Acrescente a regra de nenhuma mudança de dados bancários no mesmo dia e todo roteiro do tipo "o negócio fecha em uma hora" perde a pressão.
A aprovação de duas pessoas pega o que uma pessoa apressada deixa passar. Na Arup, um único funcionário moveu o dinheiro em 15 transferências. Um segundo aprovador que precisasse confirmar a ligação de volta significaria enganar duas pessoas, duas vezes. Pergunte ao seu banco se a plataforma empresarial dele oferece controle duplo em transferências (wires) e ACH. Se você está automatizando contas a pagar, veja nosso guia sobre IA em finanças e contabilidade.
A palavra-código parece coisa antiquada até você vê-la funcionando. Em 2024, um executivo da Ferrari recebeu uma ligação de alguém imitando o sotaque do sul da Itália do CEO Benedetto Vigna. Ele perguntou o título de um livro que Vigna havia recomendado a ele dias antes, e a ligação terminou abruptamente (Fortune). O FBI recomenda uma palavra secreta para famílias pelo mesmo motivo. Para uma equipe, escolha uma frase que nunca aparece por escrito.
Mais uma regra gratuita: trate qualquer pedido em um canal incomum como não verificado. O falso da LastPass chamou atenção em parte porque o "CEO" apareceu no WhatsApp, e o presidente da WPP avisou os funcionários de que uma conta com a foto dele não prova que é ele. Anote quais canais sua empresa usa para dinheiro e acessos. A rotina inteira cabe em uma página que você pode fixar ao lado de quem paga as contas.
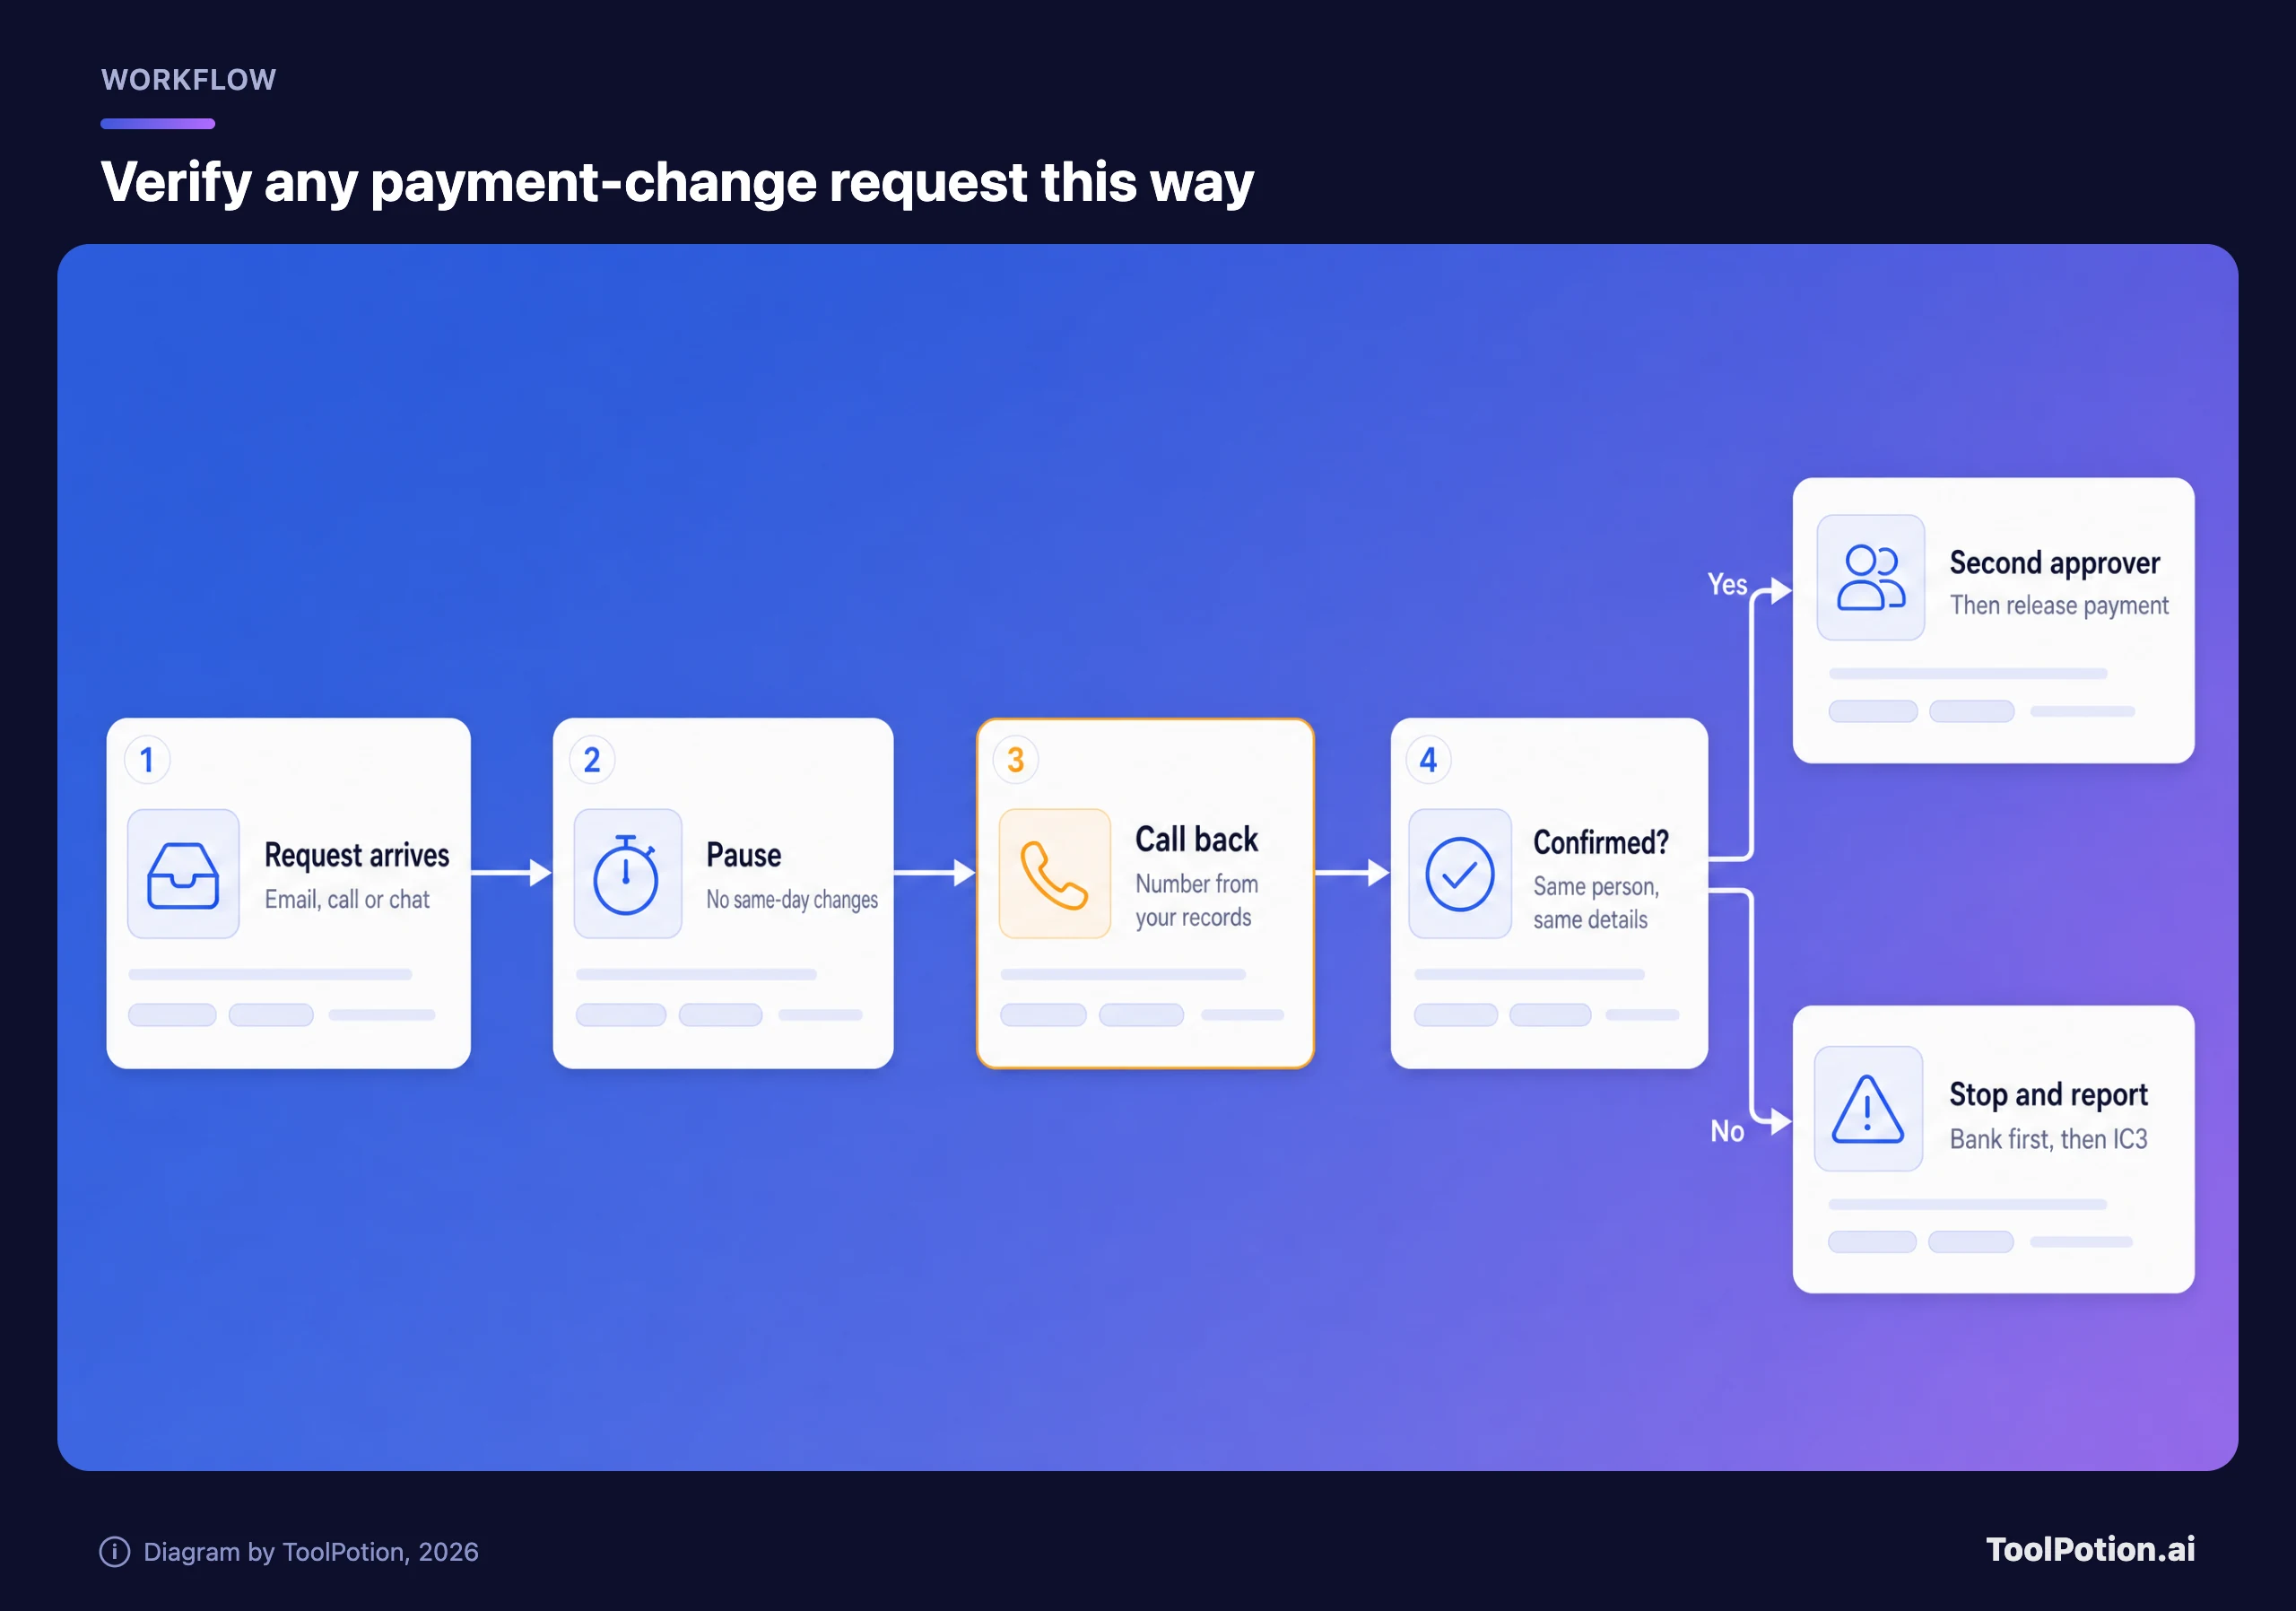
A etapa em âmbar é a que importa. Tudo ao redor dela existe para garantir que a ligação de volta aconteça antes de o dinheiro sair. Quando chegar uma mensagem e você estiver em dúvida, as três perguntas abaixo cobrem os pedidos que custam dinheiro: pagamentos, códigos e instalações.
A maioria dos caminhos termina no mesmo lugar. Verifique em um canal em que você já confia e só depois aja.
Controles técnicos que valem o investimento
O processo barra o pagamento. A tecnologia barra o sequestro de conta que muitas vezes vem antes, quando o golpista lê uma caixa de e-mail real por semanas e depois envia, dela mesma, uma fatura com timing perfeito. Esta é a ordem que dá mais proteção a uma equipe pequena pelo menor custo.
Primeiro passkeys, depois feche as portas laterais
A CISA chama o MFA resistente a phishing de padrão-ouro e diz que a única forma amplamente disponível é o FIDO/WebAuthn, o padrão por trás de passkeys e chaves de segurança físicas (CISA). Códigos por SMS ficam expostos a phishing e a SIM swap, e códigos de uso único podem ser capturados por phishing. Comece por quem tem direitos de administrador ou pode movimentar dinheiro e depois passe para o e-mail de todos. O relatório de 2026 da Microsoft cita o MFA resistente a phishing e as passkeys entre as melhores proteções contra ataques.
Passkeys não fecham todas as portas, e é por isso que os alertas sobre o Kali365 e o consent phishing importam. No Microsoft 365, o FBI recomenda uma política de acesso condicional que bloqueie o login por código de dispositivo, exceto onde houver necessidade real do negócio. A documentação da Microsoft diz que, por padrão, os usuários podem autorizar apps a ler sua caixa de e-mail, e recomenda permitir o consentimento apenas para apps de publicadores verificados. Em outro provedor de identidade, como o Okta, procure os mesmos dois controles. (Nosso framework de privacidade de dados em ferramentas de IA trata da questão relacionada de quais ferramentas de IA podem ver dados da empresa.)
Autenticação de e-mail: o que Gmail e Outlook esperam hoje
SPF, DKIM e DMARC permitem que os servidores receptores verifiquem se um e-mail que diz vir do seu domínio realmente veio de você. O Gmail exige que todo remetente configure SPF ou DKIM, e remetentes de 5.000 mensagens ou mais por dia precisam dos três, com o endereço From alinhado (Google). O Outlook aplicou regras parecidas a remetentes de alto volume (mais de 5.000 por dia) em 2025, exigindo que SPF e DKIM passem e que o DMARC esteja ao menos em p=none, ou o e-mail é rejeitado (Microsoft).
A maioria das pequenas empresas envia bem menos de 5.000 e-mails por dia, então por que se preocupar? Porque o DMARC em quarantine ou reject impede que criminosos enviem e-mails com o seu domínio exato para qualquer receptor que aplique a política. Ele não faz nada contra um domínio parecido, com uma letra de diferença, nem contra um atacante dentro da caixa de e-mail de um fornecedor real. Comece em p=none, leia os relatórios por algumas semanas, corrija os remetentes legítimos, como a sua ferramenta de faturamento, e só então endureça.
Um gerenciador de senhas para todos
Senhas reutilizadas transformam um login sofrido em phishing em cinco. O plano Teams do Bitwarden custa US$ 4 por usuário por mês, com cobrança anual. O 1Password cobra US$ 8,99 por usuário por mês no Business, ou US$ 24,95 por mês no Teams Starter Pack para 10 pessoas. Para um escritório de 10 pessoas, isso dá algo entre US$ 25 e US$ 90 por mês.
Filtro de e-mail e simulações
No Microsoft 365, o Defender for Office 365 Plan 1 custa US$ 2 por usuário por mês e cobre e-mail, Teams, SharePoint e OneDrive, incluindo links maliciosos, QR codes e anexos zero-day. O Business Premium, a US$ 22 por usuário por mês para até 300 usuários, já inclui o Defender for Office 365. Plataformas especializadas como Abnormal AI, Proofpoint e Mimecast ficam por cima disso. A Abnormal vende detecção comportamental voltada a BEC e comprometimento de e-mail de fornecedores, não divulga preços e diz que 30% da Fortune 500 a usa, então espere cotações de nível corporativo. Só procure essas opções depois que os controles gratuitos estiverem em vigor.
Faça uma simulação de golpe duas vezes por ano, e não só por e-mail. Os dados da Verizon mostram que iscas por voz e texto superam o e-mail nas simulações, e o pretexting, em que o atacante constrói uma história crível antes de pedir algo, chegou a 6% de todas as violações nos dados de 2026. Uma ligação surpresa de cinco minutos do "banco" para o seu contador ensina mais que uma hora de slides. Veja como as opções se comparam.
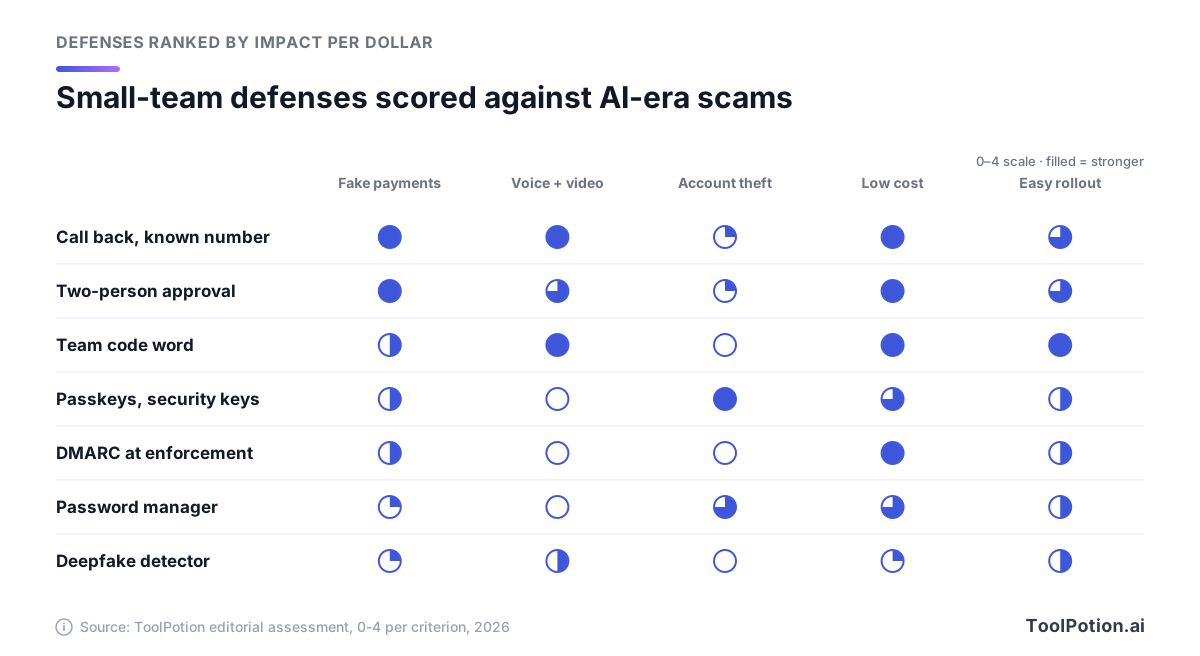
As notas são nosso julgamento editorial, não um benchmark. Os controles mais baratos, nas duas primeiras linhas, são também os que barram pagamentos falsos e vozes falsas. As passkeys dominam a coluna de roubo de conta. Os detectores de deepfake ficam para trás em quase tudo, e a próxima seção explica por quê.
O que a detecção de deepfake pode e não pode fazer
Os fornecedores de detecção citam números impressionantes. A Pindrop diz detectar deepfakes de áudio em cerca de dois segundos e cita 99% de precisão contra motores conhecidos. A Sensity cita 98% em conjuntos de dados públicos. A Resemble AI, um dos produtos de clonagem de voz que a Consumer Reports avaliou em 2025, agora abre a página inicial com detecção e afirma 99,5% para áudio. Repare nas ressalvas: motores conhecidos, conjuntos de dados públicos.
Os fakes do mundo real são mais difíceis. O benchmark Deepfake-Eval-2024, construído a partir de deepfakes que circulam nas redes sociais, constatou que os principais detectores de código aberto perderam cerca de metade da precisão (medida em AUC) em comparação com conjuntos de teste acadêmicos mais antigos: 50% em vídeo, 48% em áudio e 45% em imagens (arXiv). Os detectores comerciais foram melhores, mas ainda ficaram aquém de analistas forenses treinados. As pessoas vão pior. Em um estudo de 2025 da fornecedora de biometria iProov, apenas 0,1% dos 2.000 participantes classificou corretamente todos os itens, reais e falsos.
As dicas visuais do FBI continuam valendo a pena: peça a um candidato que passe a mão na frente do rosto e fique de olho em mãos distorcidas ou atrasos estranhos. Use isso como alarme. Os geradores melhoram mais rápido do que as listas de checagem.
A direção mais promissora verifica o dispositivo, e não os pixels. O Google começou a liberar este ano a detecção de chamadas falsas no Android, a começar pelos celulares Pixel: quando um contato liga, o telefone consulta o aparelho real desse contato e, se ele não estiver fazendo uma chamada, você recebe um aviso para desligar. Só funciona quando as duas pessoas usam o app Telefone do Google (e os apps de contatos e mensagens do Google) no Android 12 ou superior, então trate como um bônus, não como um controle. Ninguém precisa julgar o quão real a voz soa.
Então, quem deve comprar um detector? Centrais de atendimento que autenticam clientes por voz, empresas que contratam equipe remota em volume e companhias cujos executivos vivem em vídeo. A Reality Defender tem um plano gratuito para desenvolvedores com 50 análises de áudio ou imagem por mês, além de produtos para chamadas e reuniões por vídeo, e a extensão gratuita Hive AI Detector verifica imagens, vídeo, texto e áudio. Para uma empresa de 20 pessoas, esses são uma segunda camada. Se um detector disser que uma ligação é real, você ainda liga de volta. Nosso quadro de ferramentas de cibersegurança com IA acompanha a categoria como um todo.
A contratação agora é uma superfície de ataque
Um falso contratado com um notebook e um login de administrador pode causar mais estrago que uma fatura falsa. As orientações do FBI para identificar trabalhadores norte-coreanos de TI valem bem para qualquer contratação remota:
- Insista em vídeo com o fundo visível e peça ao candidato que passe a mão na frente do rosto, o que pode fazer o vídeo gerado por IA apresentar falhas.
- Verifique emprego anterior e formação diretamente com os empregadores e as instituições de ensino.
- Confronte fotos, nomes e dados de contato com perfis sociais e sites de portfólio.
- Envie equipamentos somente para o endereço que consta no documento de identidade da pessoa.
- Fique atento a uma troca depois da oferta, já que o FBI viu casos em que uma pessoa faz a entrevista e outra faz o trabalho.
Para funções com acesso de administrador, serviços de verificação de identidade como o Nametag checam documentos e biometria na contratação, no onboarding e em redefinições pelo help desk, e se posiciona diretamente contra os trabalhadores norte-coreanos de TI. Se você usa triagem com IA do nosso quadro de ferramentas de recrutamento, acrescente uma verificação de identidade por cima.
Sua marca também pode ser usada ao contrário, por falsos empregadores que "contratam" candidatos e depois ficam com o dinheiro deles. Coloque uma linha na sua página de carreiras dizendo de qual domínio de e-mail você recruta e que nunca cobra candidatos nem pede que comprem equipamentos.
Um plano de defesa de 30 dias
Trinta dias bastam para uma equipe pequena fechar a maior parte das lacunas acima. A ordem importa. As regras de dinheiro vêm primeiro porque são gratuitas e protegem contra as maiores perdas, depois as contas, depois o domínio de e-mail e, por fim, as pessoas.
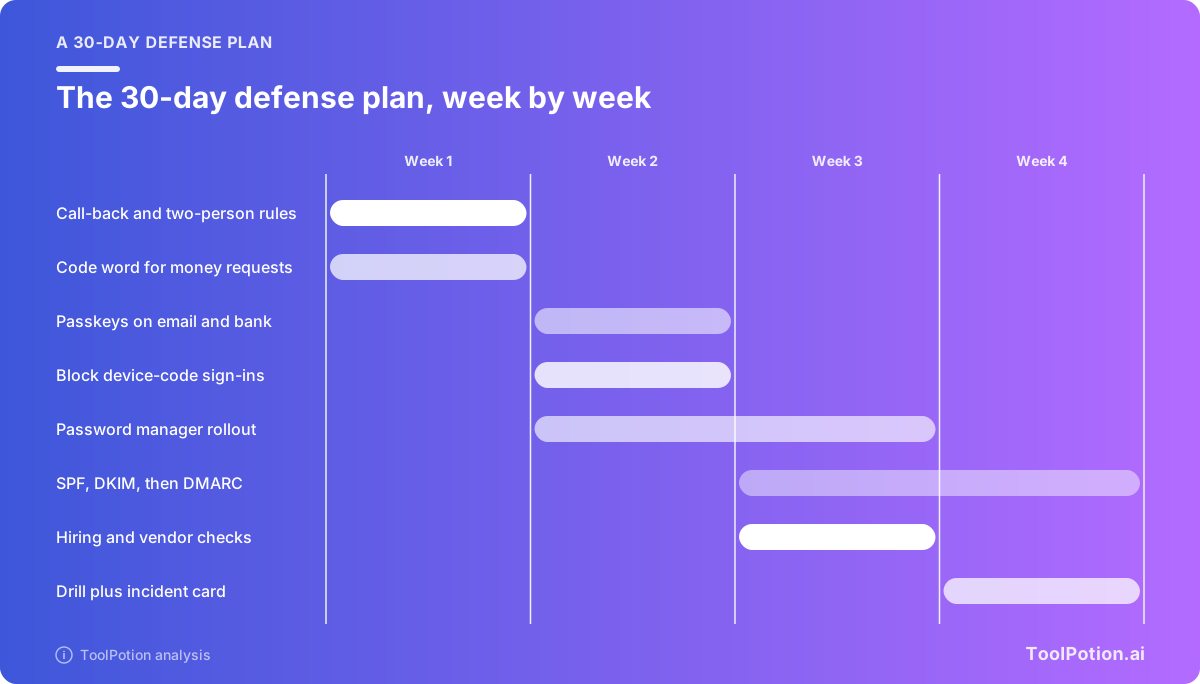
Semana 1: regras de dinheiro
Escreva as regras de ligação de volta e de duas pessoas em uma página, defina o limite de aprovação e monte uma lista única com os dados bancários e o telefone de cada fornecedor a partir dos seus próprios registros. Combine uma palavra-código pessoalmente com quem pode movimentar dinheiro. Depois pergunte ao seu banco que controle duplo ele oferece, qual número chega à equipe de fraude fora do horário comercial e como ele recolhe uma transferência. O IC3 observa que as políticas de recuperação dos bancos variam, então descubra a do seu agora.
Semana 2: contas
Ative passkeys ou chaves de segurança para administradores, financeiro e o login do banco, depois para o e-mail de todos, e remova o recurso alternativo de SMS para administradores. Bloqueie o login por código de dispositivo e limite o consentimento de apps. Comece o gerenciador de senhas pelo financeiro.
Semana 3: domínio, contratação e fornecedores
Publique SPF e DKIM, adicione o DMARC em p=none e comece a ler os relatórios. Inclua as verificações de contratação nas etapas de recrutamento e adicione o aviso na página de carreiras. Pergunte aos seus cinco principais fornecedores como eles vão confirmar com você uma mudança de dados bancários e diga como você vai confirmar as suas.
Semana 4: pessoas
Faça a simulação: uma ligação para o contador do "CEO" pedindo uma transferência urgente, mais uma isca por mensagem de texto para todos. Faça o debriefing sem culpar ninguém. Passe o DMARC para quarantine quando os remetentes legítimos estiverem passando e cole o checklist da primeira hora abaixo perto de quem paga as contas. Depois avalie sua estrutura e repita em seis meses.
Se você marcou menos de 7, comece pelas duas primeiras caixas. São as que protegem diretamente o dinheiro.
A primeira hora depois que o dinheiro sai
Se um pagamento foi parar nas mãos de um golpista, o relógio importa mais que a burocracia. A Recovery Asset Team do IC3 trabalha com os bancos para congelar fundos roubados e, em 2025, congelou US$ 679 milhões dos US$ 1,16 bilhão que perseguiu, uma taxa de sucesso de 58%. Siga estes passos, em ordem.
- Ligue para a linha de fraude do seu banco e peça que ele recolha o pagamento, junto com os documentos de indenização de que precisar.
- Registre uma denúncia em ic3.gov com todos os detalhes da transação (valor, data, os dois bancos, números de conta, referências), seja qual for o valor.
- Bloqueie a caixa de e-mail comprometida: redefina a senha, encerre todas as sessões e remova permissões de apps desconhecidos, já que só trocar a senha não revoga o acesso de um app.
- Avise o fornecedor ou cliente cuja identidade foi usada, por um número dos seus registros, e suspenda outros pagamentos para a conta nova.
- Guarde as provas: e-mails com os cabeçalhos completos, registros de chamadas e mensagens de chat.
- Registre um boletim na polícia local e avise sua seguradora de risco cibernético, se tiver uma.
- Ignore quem se oferecer para recuperar o dinheiro mediante uma taxa. A FTC alertou este ano que golpistas de recuperação se passam por órgãos do governo e escritórios de advocacia, e que organizações legítimas nunca pedem dinheiro para ajudar você a obter um reembolso.
Os próprios casos do IC3 mostram o que uma denúncia rápida consegue. Um órgão da prefeitura de uma cidade do Oregon conseguiu recolher uma transferência de US$ 6 milhões porque a conta de destino já estava congelada por causa de uma denúncia anterior. Compradores de imóvel que transferiram mais de US$ 449 mil após e-mails falsos de seus advogados viram o valor integral continuar retido depois que o IC3 contatou o banco de destino.
Perguntas frequentes
Filtros de e-mail pegam phishing escrito por IA?
Em parte. O Defender for Office 365 verifica links, QR codes e anexos, e nada disso depende do quão fluente é o e-mail. Uma mensagem de uma conta de fornecedor real, mas comprometida, é mais difícil, porque passa pelas verificações de autenticação. É para isso que serve a regra da ligação de volta.
De quanto áudio alguém precisa para clonar uma voz?
De muito pouco. A OpenAI disse que 15 segundos bastavam para o Voice Engine. Se seus líderes falam em podcasts, webinars ou vídeos nas redes, parta do princípio de que a voz deles pode ser clonada e confie em ligações de volta e palavras-código, não em reconhecimento.
A verificação em duas etapas por SMS ainda é melhor que nada?
Sim, como solução provisória. A CISA lista os códigos por SMS e por voz como vulneráveis a phishing e SIM swap, e kits como o Tycoon2FA capturavam códigos de uso único em tempo real. Migre primeiro administradores e financeiro para passkeys.
O que faz uma boa palavra-código para a equipe?
Curta, nunca escrita em e-mail ou chat e combinada pessoalmente com quem movimenta dinheiro. Troque quando alguém sair. Uma pergunta sobre algo recente e privado, como o livro da Ferrari, também funciona.
O banco reembolsa um pagamento que nós mesmos autorizamos?
Não presuma que sim. O IC3 observa que as instituições financeiras têm políticas diferentes sobre a recuperação de fundos. Pergunte agora ao seu banco o que ele faz em transferências fraudulentas e verifique se o seu seguro cibernético cobre perdas por engenharia social.