メインコンテンツへスキップ
ToolPotion
AI アドバイザー
送信(無料)

Veriom | セキュリティインテリジェンス

Veriomはエンジニアリングチーム向けにアーキテクチャの根本原因分析を提供し、脆弱性を生み出す設定ミスや安全でないデフォルトを発見します。従来のスキャナーとは異なり、Veriomはセキュリティ問題の背後にある「なぜ」を特定し、SDLC全体をマッピングして構造的な障害を特定し、正確な修正をガイドすることで、将来の侵害を防ぎ、修正時間を短縮します。

URLを訪問
共有
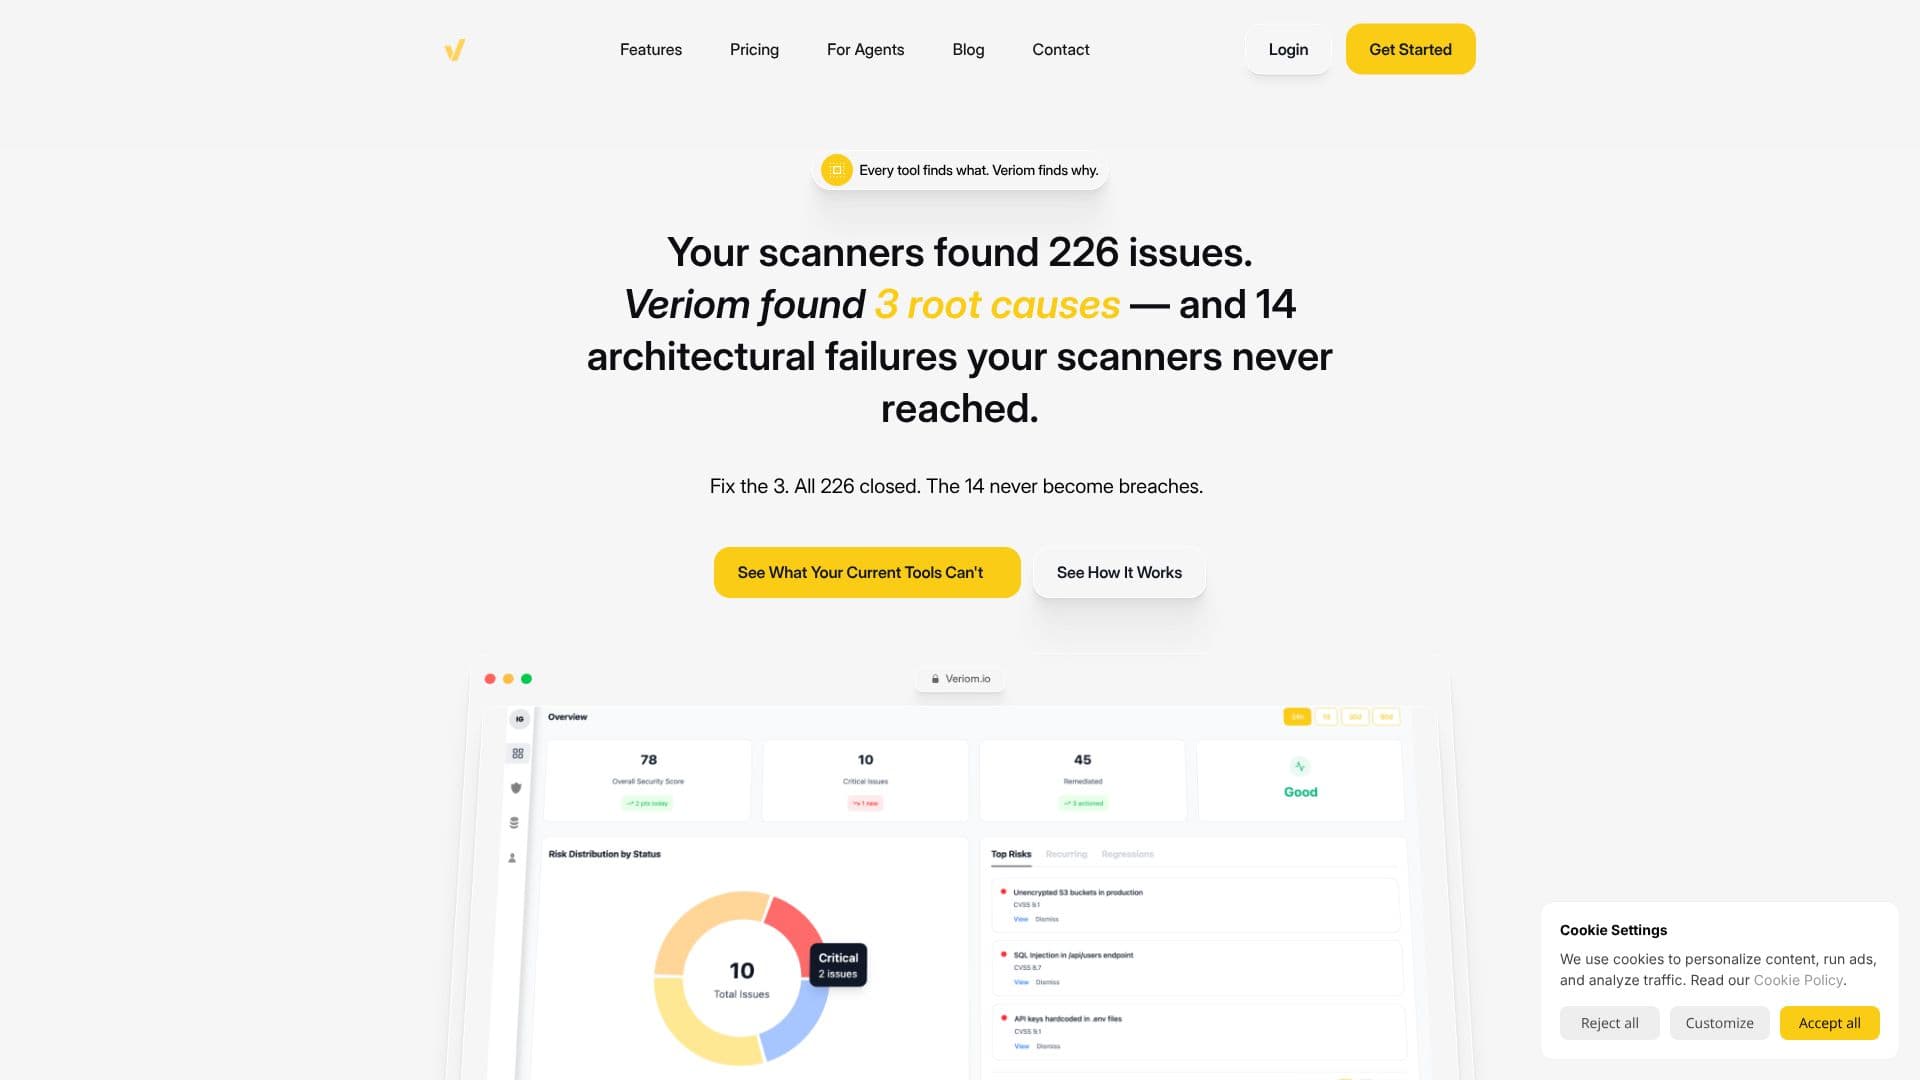
Veriom | セキュリティインテリジェンス のスクリーンショット

Veriomは、ソフトウェア開発ライフサイクル(SDLC)全体に対するアーキテクチャの根本原因分析を提供するセキュリティインテリジェンスレイヤーとして機能します。多くのツールが脆弱性を特定する一方で、Veriomはこれらの問題がなぜ持続するのかを理解することに焦点を当てています。GitHub、AWS、Azure、GCP、CI/CDパイプラインなどの開発エコシステムに接続し、1時間以内にアーキテクチャの包括的なモデルを構築します。このモデルは継続的に適応し、コード、クラウドインフラストラクチャ、CI/CDプロセス、および本番環境の深い理解を提供します。

続きを読む

Veriom独自ののアプローチは、既知の脆弱性をスキャンしません。代わりに、システムの構築方法について推論し、従来のツールが見逃すリスクを表面化させます。10のカテゴリのリスクを特定し、その多くは他のソリューションでは見えないものです。アーキテクチャを理解することで、Veriomは必要な正確なアーキテクチャ変更を特定し、所有権を明確にし、修正の影響を明確にすることで、根本原因をクローズすることが脆弱性のクラス全体を排除することを保証します。

これにより、実証済みの結果が得られます。セキュリティチームは、受動的な火消し作業から能動的なエンジニアリングへと移行できます。例えば、あるヘルステックのCTOは、6週間以内に800件以上のオープンアラートを23件に削減し、各問題の発生源を明確に理解できたと報告しました。MSPのディレクターは、Veriomがクライアントベース全体で根本原因インテリジェンスを提供できるおかげで、人員を増やさずにセキュリティサービスを3倍のクライアントを管理できるように拡張できたと述べています。CISOやエンジニアリング担当VPは、リスクを推進するアーキテクチャ上の決定を理解することから利益を得て、単に症状をパッチするのではなく、根本原因のクローズを証明できるようになります。これにより、エンジニアリングチームは、同じ問題を繰り返し修正するのではなく、構築に集中できるようになります。

Veriomは、セキュリティ問題の責任者である人々、つまり取締役会にリスク削減を証明したいCISO、開発者の時間を解放したいエンジニアリング担当VPおよびCTO、そして独自の根本原因インテリジェンスでサービスを拡張したいMSP/MSSP向けに設計されています。このプラットフォームは、無制限のワークスペースとチーム、統合されたアーキテクチャインテリジェンス、および実際の環境で検証された検出を提供し、アーキテクチャ上のリスククラス全体と、症状検出に伴う無限のパッチループを排除します。

  • カテゴリーAIサイバーセキュリティツール
  • 料金モデルカスタム
  • デプロイクラウド

  • SDLC向けのアーキテクチャ根本原因分析

  • 設定ミスと安全でないデフォルトを特定

  • 全体アーキテクチャ(コード、クラウド、CI/CD、本番環境)をマッピング

  • 問題発生の「なぜ」を見つけるためにシステム構築を理解

  • 従来のスキャナーでは見えないリスクを表面化

  • 正確なアーキテクチャ修正に関するガイダンスを提供

  • アーキテクチャ変更の所有権を特定

  • アーキテクチャ上のリスククラス全体を排除

  • 進化するアーキテクチャに継続的に適応

  • GitHub、AWS、Azure、GCP、CI/CDと統合

  • 検出結果をコンプライアンス基準(ISO 27001、SOC 2、NIST)にマッピング

  • 無制限のワークスペースとチーム

  • 実際の環境での検証済み検出結果

  1. 接続:開発ツール(GitHub、クラウドプロバイダー、CI/CD)をリンクします

  2. マッピング:Veriomがアーキテクチャの完全なモデルを構築します

  3. トレース:アーキテクチャ上の障害と根本原因を特定します

  4. 推論:セキュリティ問題の背後にある「なぜ」を理解します

  5. クローズ:永続的な影響のために正確なアーキテクチャ修正を実装します

  • 根本原因分析
  • 脆弱性防止
  • SDLCセキュリティインテリジェンス
  • コンプライアンスマッピング
  • エンジニアリング効率
  • MSP/MSSPのスケーリング
  • リスク削減証明

Veriom のレビュー

読み込み中...

Veriom に似た人気のAIツール

Endor Labs

AI アプリ

Endor Labsは、AI生成コードと人間が書いたコードのために設計されたアプリケーションセキュリティプラットフォームです。ソフトウェア開発ライフサイクル全体で実際のリスクを優先し修正することで、セキュアで効率的なソフトウェア生産を確保します。

AIサイバーセキュリティツール金融・銀行

コードのデバッグで第69位

ツールを見る

AI アプリ

AI生成コードと人間が書いたコードのために設計されたアプリケーションセキュリティプラットフォームです。ソフトウェア開発ライフサイクル全体で実際のリスクを優先し修正することで、セキュアで効率的なソフトウェア生産を確保します。Endor Labsは、AI生成コードと人間が書いたコードのために設計されたアプリケーションセキュリティプラットフォームです。ソフトウェア開発ライフサイクル全体で実際のリスクを優先し修正することで、セキュアで効率的なソフトウェア生産を確保します。

AIサイバーセキュリティツール金融・銀行
コードのデバッグで第69位

コード、クラウド、ランタイム全体の脆弱性を検出、ペンテスト、ブロックする統合アプリケーションセキュリティプラットフォームで、複数のAppSecツールを一つにまとめてノイズと誤検知を減少させます。

AIサイバーセキュリティツール金融・銀行

AI コードレビュー・テストで第15位

ツールを見る

コード、クラウド、ランタイム全体の脆弱性を検出、ペンテスト、ブロックする統合アプリケーションセキュリティプラットフォームで、複数のAppSecツールを一つにまとめてノイズと誤検知を減少させます。

AIサイバーセキュリティツール金融・銀行
AI コードレビュー・テストで第15位

Legit Security

AI アプリ

Legit Securityは、AI生成コード、シークレット、および脆弱性からのアプリケーションセキュリティリスクを検出、修正、予防するために設計されたAIネイティブのASPMプラットフォームを提供します。開発ツールとシームレスに統合され、安全なコードの作成と管理を確保します。

AIサイバーセキュリティツール

AIモデルの監視で第63位

ツールを見る

AI アプリ

AI生成コード、シークレット、および脆弱性からのアプリケーションセキュリティリスクを検出、修正、予防するために設計されたAIネイティブのASPMプラットフォームを提供します。開発ツールとシームレスに統合され、安全なコードの作成と管理を確保します。Legit Securityは、AI生成コード、シークレット、および脆弱性からのアプリケーションセキュリティリスクを検出、修正、予防するために設計されたAIネイティブのASPMプラットフォームを提供します。開発ツールとシームレスに統合され、安全なコードの作成と管理を確保します。

AIサイバーセキュリティツール
AIモデルの監視で第63位

Trace-AI

AI アプリ

Zerberusによるオープンソースのソフトウェアサプライチェーンセキュリティツールで、GitHubまたはGitLabリポジトリからリアルタイムのSBOMを生成し、エクスプロイトを考慮した脆弱性スコアリング、ライセンスコンプライアンス、ベンダーの可視性を追加し、監査準備が整ったエクスポートを提供します。

AIサイバーセキュリティツール

AIサイバーセキュリティツールで第200位

ツールを見る

AI アプリ

Zerberusによるオープンソースのソフトウェアサプライチェーンセキュリティツールで、GitHubまたはGitLabリポジトリからリアルタイムのSBOMを生成し、エクスプロイトを考慮した脆弱性スコアリング、ライセンスコンプライアンス、ベンダーの可視性を追加し、監査準備が整ったエクスポートを提供します。

AIサイバーセキュリティツール
AIサイバーセキュリティツールで第200位

Pervaziv AIは、マルチクラウド環境全体でのアプリケーション作成、デプロイ、ランタイム向けの生成AI搭載セキュリティソリューションを提供します。開発者とセキュリティワークフローをスマートLLMおよびバックエンドコンポーネントと統合し、コードレビュー、脆弱性管理、リスク評価を強化してアプリケーションセキュリティを向上させます。

AIサイバーセキュリティツール

AIサイバーセキュリティツールで第172位

ツールを見る

マルチクラウド環境全体でのアプリケーション作成、デプロイ、ランタイム向けの生成AI搭載セキュリティソリューションを提供します。開発者とセキュリティワークフローをスマートLLMおよびバックエンドコンポーネントと統合し、コードレビュー、脆弱性管理、リスク評価を強化してアプリケーションセキュリティを向上させます。Pervaziv AIは、マルチクラウド環境全体でのアプリケーション作成、デプロイ、ランタイム向けの生成AI搭載セキュリティソリューションを提供します。開発者とセキュリティワークフローをスマートLLMおよびバックエンドコンポーネントと統合し、コードレビュー、脆弱性管理、リスク評価を強化してアプリケーションセキュリティを向上させます。

AIサイバーセキュリティツール
AIサイバーセキュリティツールで第172位

オルカセキュリティは、エージェントレスでワークロードに深く、コンテキストを考慮したセキュリティとコンプライアンスを提供するAI駆動のクラウドセキュリティプラットフォームです。マルチクラウド環境における脆弱性、マルウェア、設定ミスを特定し、ビルドからランタイムまでの包括的な保護を確保します。

AIサイバーセキュリティツール

AIサイバーセキュリティツールで第54位

ツールを見る

エージェントレスでワークロードに深く、コンテキストを考慮したセキュリティとコンプライアンスを提供するAI駆動のクラウドセキュリティプラットフォームです。マルチクラウド環境における脆弱性、マルウェア、設定ミスを特定し、ビルドからランタイムまでの包括的な保護を確保します。オルカセキュリティは、エージェントレスでワークロードに深く、コンテキストを考慮したセキュリティとコンプライアンスを提供するAI駆動のクラウドセキュリティプラットフォームです。マルチクラウド環境における脆弱性、マルウェア、設定ミスを特定し、ビルドからランタイムまでの包括的な保護を確保します。

AIサイバーセキュリティツール
AIサイバーセキュリティツールで第54位

Corgeaは、コード、依存関係、クラウド構成の脆弱性を特定し修正するAIネイティブのアプリケーションセキュリティプラットフォームです。開発者のワークフローにシームレスに統合され、生産性を損なうことなくセキュリティを強化するためのレビュー準備が整った修正を提供します。

AIサイバーセキュリティツール

コードのリファクタリングで第81位

ツールを見る

コード、依存関係、クラウド構成の脆弱性を特定し修正するAIネイティブのアプリケーションセキュリティプラットフォームです。開発者のワークフローにシームレスに統合され、生産性を損なうことなくセキュリティを強化するためのレビュー準備が整った修正を提供します。Corgeaは、コード、依存関係、クラウド構成の脆弱性を特定し修正するAIネイティブのアプリケーションセキュリティプラットフォームです。開発者のワークフローにシームレスに統合され、生産性を損なうことなくセキュリティを強化するためのレビュー準備が整った修正を提供します。

AIサイバーセキュリティツール
コードのリファクタリングで第81位

Checkmarx Oneは、ハイブリッドスキャン、AIエージェント、統合リスクインテリジェンスを組み合わせて、あらゆる攻撃面でコードを保護するAI駆動のアプリケーションセキュリティプラットフォームです。

AIサイバーセキュリティツール

DevOpsエンジニアで第45位

ツールを見る

ハイブリッドスキャン、AIエージェント、統合リスクインテリジェンスを組み合わせて、あらゆる攻撃面でコードを保護するAI駆動のアプリケーションセキュリティプラットフォームです。Checkmarx Oneは、ハイブリッドスキャン、AIエージェント、統合リスクインテリジェンスを組み合わせて、あらゆる攻撃面でコードを保護するAI駆動のアプリケーションセキュリティプラットフォームです。

AIサイバーセキュリティツール
DevOpsエンジニアで第45位
1 / 8