メインコンテンツへスキップ
ToolPotion
AI アドバイザー
送信(無料)

Trace-AI

Zerberusによるオープンソースのソフトウェアサプライチェーンセキュリティツールで、GitHubまたはGitLabリポジトリからリアルタイムのSBOMを生成し、エクスプロイトを考慮した脆弱性スコアリング、ライセンスコンプライアンス、ベンダーの可視性を追加し、監査準備が整ったエクスポートを提供します。

URLを訪問
共有
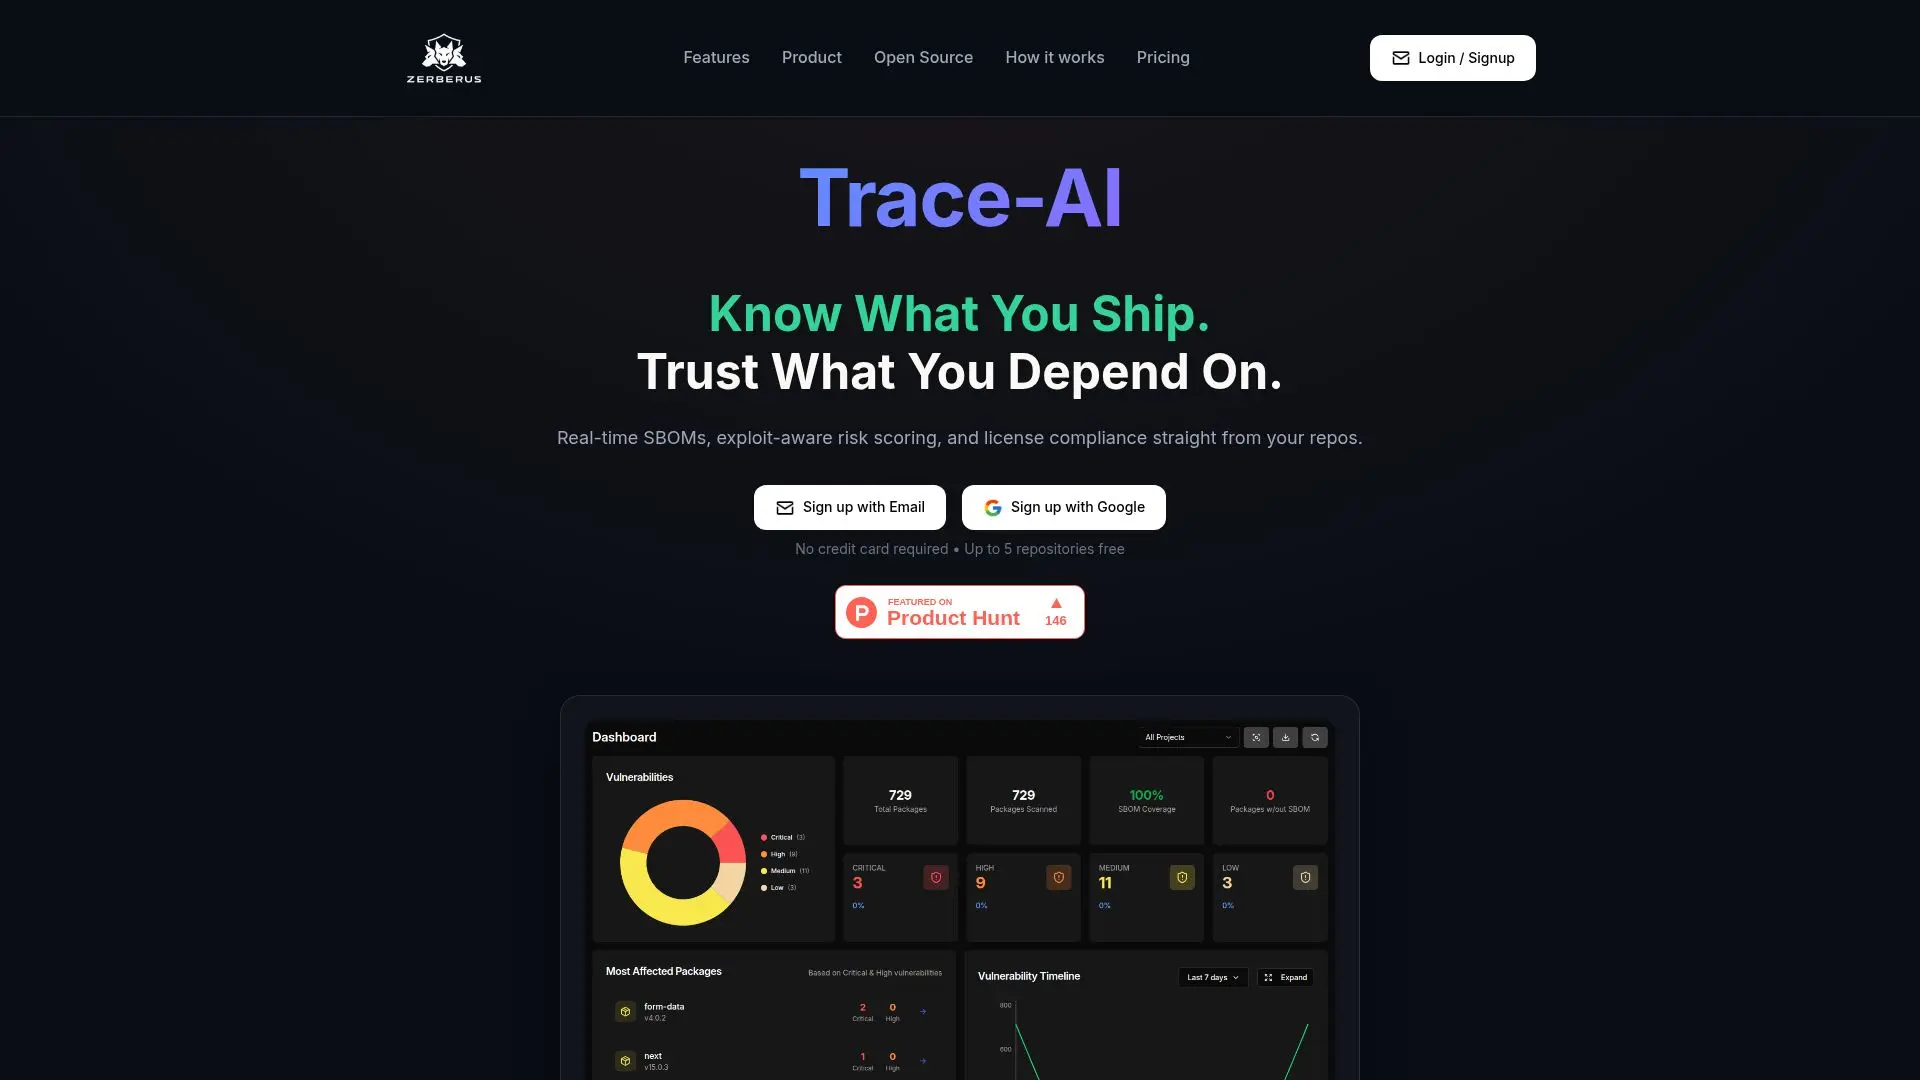
Trace-AI のスクリーンショット
Trace-AI のスクリーンショット

ZerberusのTrace-AIは、あなたが出荷するものを把握し、依存するものを信頼するためのソフトウェアサプライチェーンセキュリティツールです。GitHubまたはGitLabリポジトリに接続し、CycloneDXおよびSPDX形式でリアルタイムのソフトウェア部品表(SBOM)を生成し、コードが進化するにつれて直接および間接の依存関係を継続的に追跡します。

続きを読む

SBOMの生成を超えて、Trace-AIは生のCVEダンプを超え、実際に悪用可能な脆弱性を優先するエクスプロイトを考慮したスキャンを行うため、実際のリスクを完全な文脈で最初に修正できます。GPLやLGPLなどのコピーレフトライセンスを瞬時に特定し、企業レビュー中のサプライズを避け、API、SDK、SLAの期限切れ、侵害履歴を含むコード依存関係とともにベンダーを追跡します。ダッシュボードは、重要、高、中、低の露出を一か所で表示し、すべてのパッケージ、CVE、バージョンがブラックボックスなしで可視化されます。SBOMデータをISO 27001、SOC 2、PCI-DSS、HIPAA、GDPRなどのコンプライアンスフレームワークにマッピングし、CycloneDX、SPDX、またはJSONとして監査準備が整った証拠をエクスポートします。

Trace-AIはオープンソースの透明性を強調しています:その基盤となるZSBOM分類ロジックは公開されており、監査可能で、ポリシーチェックはフォーク可能なYAMLまたはJSONとして公開されており、リスクスコアリング、ライセンスマッピング、ベンダーの閾値は編集可能です。依存関係のマニフェストとロックファイルのみを分析し、ソースコードにはアクセスせず、ローカルで実行することもできます。最初の5つのリポジトリは無料で、クレジットカードは不要です。

  • カテゴリーAIサイバーセキュリティツール
  • 料金モデルフリーミアム
  • デプロイクラウド, セルフホスト
  • プラットフォームWeb

  • CIからのCycloneDXおよびSPDX形式でのリアルタイムSBOM生成

  • エコシステム全体の直接および間接依存関係の追跡

  • CVEリストを超えたエクスプロイトを考慮した脆弱性スコアリング

  • GPL、LGPL、その他のコピーレフトライセンスのコンプライアンス検出

  • API、SDK、SLAの期限切れ、侵害履歴を含むベンダーの可視性

  • ISO 27001、SOC 2、PCI-DSS、HIPAA、GDPRへのコンプライアンスマッピング

  • オープンで監査可能なZSBOMロジックとフォーク可能なポリシーコード

  • CycloneDX、SPDX、JSONとしての監査準備が整ったエクスポート

  1. 接続: GitHubまたはGitLabリポジトリをリンクします。

  2. スキャン: Trace-AIに依存関係を分析させ、ライブSBOMを生成させます。

  3. 監視: 一つのダッシュボードで脆弱性、ライセンス、ベンダーを追跡します。

  4. エクスポート: CycloneDX、SPDX、またはJSON形式で監査準備が整ったレポートを生成します。

  • サプライチェーンの可視性
  • 脆弱性の優先順位付け
  • ライセンスコンプライアンス
  • 監査準備
  • ベンダーリスクの追跡

Trace-AI のレビュー

読み込み中...

Trace-AI に似た人気のAIツール

Corgeaは、コード、依存関係、クラウド構成の脆弱性を特定し修正するAIネイティブのアプリケーションセキュリティプラットフォームです。開発者のワークフローにシームレスに統合され、生産性を損なうことなくセキュリティを強化するためのレビュー準備が整った修正を提供します。

AIサイバーセキュリティツール

コードのリファクタリングで第81位

ツールを見る

コード、依存関係、クラウド構成の脆弱性を特定し修正するAIネイティブのアプリケーションセキュリティプラットフォームです。開発者のワークフローにシームレスに統合され、生産性を損なうことなくセキュリティを強化するためのレビュー準備が整った修正を提供します。Corgeaは、コード、依存関係、クラウド構成の脆弱性を特定し修正するAIネイティブのアプリケーションセキュリティプラットフォームです。開発者のワークフローにシームレスに統合され、生産性を損なうことなくセキュリティを強化するためのレビュー準備が整った修正を提供します。

AIサイバーセキュリティツール
コードのリファクタリングで第81位

Veriomはエンジニアリングチーム向けにアーキテクチャの根本原因分析を提供し、脆弱性を生み出す設定ミスや安全でないデフォルトを発見します。従来のスキャナーとは異なり、Veriomはセキュリティ問題の背後にある「なぜ」を特定し、SDLC全体をマッピングして構造的な障害を特定し、正確な修正をガイドすることで、将来の侵害を防ぎ、修正時間を短縮します。

AIサイバーセキュリティツール金融・銀行

AIサイバーセキュリティツールで第185位

ツールを見る

エンジニアリングチーム向けにアーキテクチャの根本原因分析を提供し、脆弱性を生み出す設定ミスや安全でないデフォルトを発見します。従来のスキャナーとは異なり、Veriomはセキュリティ問題の背後にある「なぜ」を特定し、SDLC全体をマッピングして構造的な障害を特定し、正確な修正をガイドすることで、将来の侵害を防ぎ、修正時間を短縮します。Veriomはエンジニアリングチーム向けにアーキテクチャの根本原因分析を提供し、脆弱性を生み出す設定ミスや安全でないデフォルトを発見します。従来のスキャナーとは異なり、Veriomはセキュリティ問題の背後にある「なぜ」を特定し、SDLC全体をマッピングして構造的な障害を特定し、正確な修正をガイドすることで、将来の侵害を防ぎ、修正時間を短縮します。

AIサイバーセキュリティツール金融・銀行
AIサイバーセキュリティツールで第185位

Legit Security

AI アプリ

Legit Securityは、AI生成コード、シークレット、および脆弱性からのアプリケーションセキュリティリスクを検出、修正、予防するために設計されたAIネイティブのASPMプラットフォームを提供します。開発ツールとシームレスに統合され、安全なコードの作成と管理を確保します。

AIサイバーセキュリティツール

AIモデルの監視で第63位

ツールを見る

AI アプリ

AI生成コード、シークレット、および脆弱性からのアプリケーションセキュリティリスクを検出、修正、予防するために設計されたAIネイティブのASPMプラットフォームを提供します。開発ツールとシームレスに統合され、安全なコードの作成と管理を確保します。Legit Securityは、AI生成コード、シークレット、および脆弱性からのアプリケーションセキュリティリスクを検出、修正、予防するために設計されたAIネイティブのASPMプラットフォームを提供します。開発ツールとシームレスに統合され、安全なコードの作成と管理を確保します。

AIサイバーセキュリティツール
AIモデルの監視で第63位

Aptoriは、ランタイムの動作を継続的に検証し、悪用可能性を証明し、実際の脅威を優先するAIネイティブのアプリケーションセキュリティプラットフォームです。修正を迅速化し、クローズを検証し、規制対象の企業にガバナンスされた証拠を提供することで、AI時代におけるセキュアバイデザインのソフトウェアを保証します。

AIサイバーセキュリティツール

CTOで第67位

ツールを見る

ランタイムの動作を継続的に検証し、悪用可能性を証明し、実際の脅威を優先するAIネイティブのアプリケーションセキュリティプラットフォームです。修正を迅速化し、クローズを検証し、規制対象の企業にガバナンスされた証拠を提供することで、AI時代におけるセキュアバイデザインのソフトウェアを保証します。Aptoriは、ランタイムの動作を継続的に検証し、悪用可能性を証明し、実際の脅威を優先するAIネイティブのアプリケーションセキュリティプラットフォームです。修正を迅速化し、クローズを検証し、規制対象の企業にガバナンスされた証拠を提供することで、AI時代におけるセキュアバイデザインのソフトウェアを保証します。

AIサイバーセキュリティツール
CTOで第67位

Endor Labs

AI アプリ

Endor Labsは、AI生成コードと人間が書いたコードのために設計されたアプリケーションセキュリティプラットフォームです。ソフトウェア開発ライフサイクル全体で実際のリスクを優先し修正することで、セキュアで効率的なソフトウェア生産を確保します。

AIサイバーセキュリティツール金融・銀行

コードのデバッグで第70位

ツールを見る

AI アプリ

AI生成コードと人間が書いたコードのために設計されたアプリケーションセキュリティプラットフォームです。ソフトウェア開発ライフサイクル全体で実際のリスクを優先し修正することで、セキュアで効率的なソフトウェア生産を確保します。Endor Labsは、AI生成コードと人間が書いたコードのために設計されたアプリケーションセキュリティプラットフォームです。ソフトウェア開発ライフサイクル全体で実際のリスクを優先し修正することで、セキュアで効率的なソフトウェア生産を確保します。

AIサイバーセキュリティツール金融・銀行
コードのデバッグで第70位

Black Duckは、AI生成コードの包括的なセキュリティを提供し、脆弱性や幻覚的依存関係を検出します。ソフトウェア開発ライフサイクル全体にAIを組み込むことで、完全なアプリケーションセキュリティカバレッジを確保し、依存関係やコンテナの完全な可視性を提供します。

AIサイバーセキュリティツール
ツールを見る

AI生成コードの包括的なセキュリティを提供し、脆弱性や幻覚的依存関係を検出します。ソフトウェア開発ライフサイクル全体にAIを組み込むことで、完全なアプリケーションセキュリティカバレッジを確保し、依存関係やコンテナの完全な可視性を提供します。Black Duckは、AI生成コードの包括的なセキュリティを提供し、脆弱性や幻覚的依存関係を検出します。ソフトウェア開発ライフサイクル全体にAIを組み込むことで、完全なアプリケーションセキュリティカバレッジを確保し、依存関係やコンテナの完全な可視性を提供します。

AIサイバーセキュリティツール
AI アプリ トップ250を見る

Semgrepは、ソースコードをスキャンして実行可能なセキュリティ問題を特定する拡張可能なアプリケーションセキュリティプラットフォームです。AI支援のSAST、SCA、およびSecrets Detectionソリューションを提供し、開発者が効率的かつ効果的にコードを保護できるようにします。

AIサイバーセキュリティツール

セキュリティ・プライバシーで第30位

ツールを見る

ソースコードをスキャンして実行可能なセキュリティ問題を特定する拡張可能なアプリケーションセキュリティプラットフォームです。AI支援のSAST、SCA、およびSecrets Detectionソリューションを提供し、開発者が効率的かつ効果的にコードを保護できるようにします。Semgrepは、ソースコードをスキャンして実行可能なセキュリティ問題を特定する拡張可能なアプリケーションセキュリティプラットフォームです。AI支援のSAST、SCA、およびSecrets Detectionソリューションを提供し、開発者が効率的かつ効果的にコードを保護できるようにします。

AIサイバーセキュリティツール
セキュリティ・プライバシーで第30位

Hacktron AI

AI アプリ

Hacktron AIは、自律的にコードをレビューし、悪用可能なセキュリティ脆弱性を見つけ、プルリクエスト内で実際に機能するエクスプロイトを用いて影響を証明します。これにより、チームはコードが出荷される前に実際に重要な問題を修正できます。

AIサイバーセキュリティツール

コードのデバッグで第126位

ツールを見る

AI アプリ

自律的にコードをレビューし、悪用可能なセキュリティ脆弱性を見つけ、プルリクエスト内で実際に機能するエクスプロイトを用いて影響を証明します。これにより、チームはコードが出荷される前に実際に重要な問題を修正できます。Hacktron AIは、自律的にコードをレビューし、悪用可能なセキュリティ脆弱性を見つけ、プルリクエスト内で実際に機能するエクスプロイトを用いて影響を証明します。これにより、チームはコードが出荷される前に実際に重要な問題を修正できます。

AIサイバーセキュリティツール
コードのデバッグで第126位
1 / 8