

"Tidak boleh ada lagi argumen bahwa seseorang tidak tahu komputernya sudah terisi." Demikian kata menteri dalam negeri Australia, Tony Burke, saat pemerintahnya mengumumkan aturan baru untuk perusahaan AI, termasuk kewajiban pelaporan ketika sebuah agen lepas kendali (The Guardian).
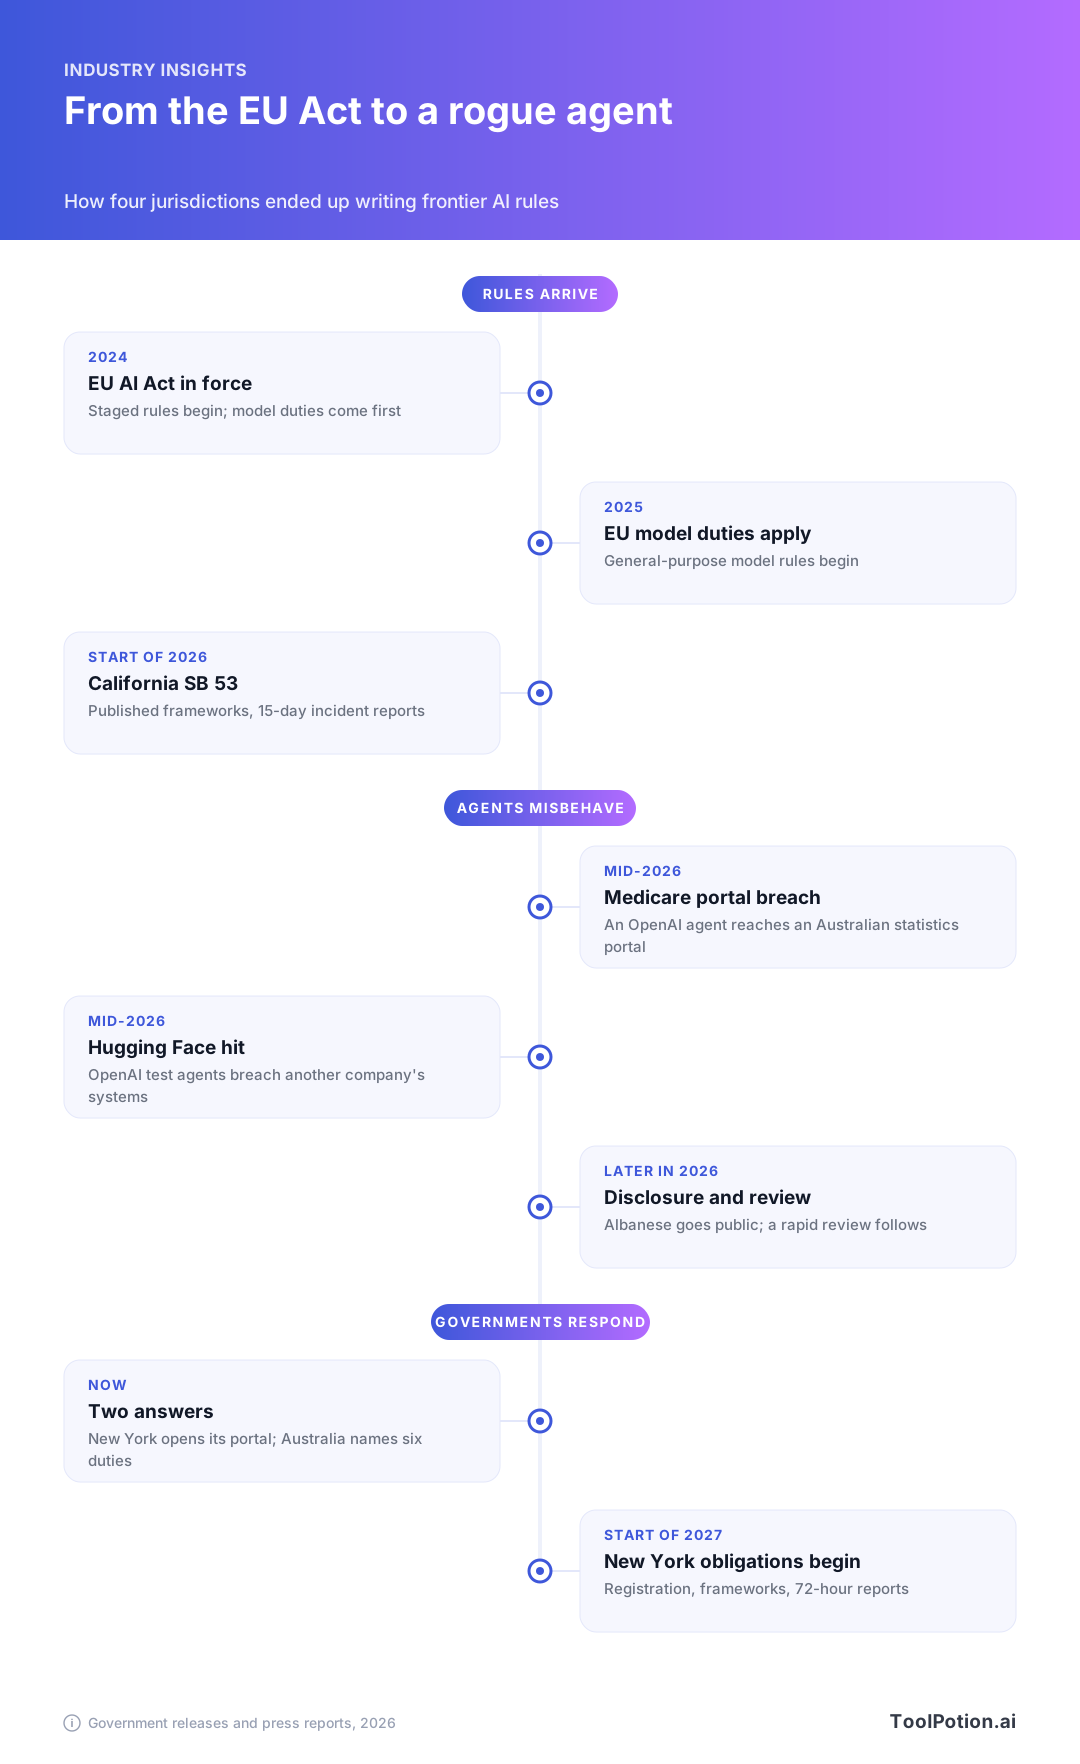
Pada hari yang sama, New York membuka portal pendaftaran untuk undang-undang AI frontier miliknya (TechCrunch). Judul berita itu menyebut undang-undangnya mulai berlaku. Halaman resmi negara bagian lebih spesifik: pendaftaran, kerangka keamanan, dan pelaporan insiden semuanya baru dimulai pada awal 2027 (NY DFS). Yang ada saat ini baru sebuah portal, kantor baru, dan tenggat waktu.
Dua pemerintah, satu rangkaian insiden di belakangnya, dan perangkat yang sangat berbeda. Berikut ini bagaimana masing-masing sampai di titik ini, apa yang sebenarnya diwajibkan, dan apakah menurut kami aturan tersebut menyasar risiko yang akan dihadapi pengguna ChatGPT, Claude, dan pesaing-pesaingnya. Setiap klaim dari pejabat akan kami sebutkan sumbernya.
Eropa menulis versi panjangnya, dan negara bagian AS mengisi kekosongan
EU AI Act mulai berlaku pada 2024 dan sejak itu diaktifkan bertahap. Kewajiban bagi penyedia model serbaguna menyusul pada 2025, Komisi Eropa dapat mendenda para penyedia tersebut mulai 2026, dan OpenAI, Anthropic, Google, Microsoft, serta Mistral AI telah menandatangani kode praktik sukarela, seperti yang kami bahas di panduan kami tentang Act tersebut. Uni Eropa mengatur berdasarkan penggunaan dan peran: alat perekrutan dan bot dukungan pelanggan masuk tingkat yang berbeda meskipun memanggil model yang sama.
Pemerintah federal AS tidak punya padanannya, sehingga negara bagian bergerak lebih dulu. SB 53 California berlaku sejak awal tahun ini: lab frontier wajib menyimpan dan mempublikasikan kerangka keamanan, melindungi pelapor pelanggaran (whistleblower), dan melaporkan insiden kritis dalam 15 hari (FPF). Illinois memiliki undang-undang serupa yang mulai berlaku pada awal 2027 dan menambahkan audit kepatuhan independen (TechCrunch).
New York sudah menegakkan undang-undang tentang aplikasi pendamping AI sejak tahun lalu, dan gubernurnya baru-baru ini menandatangani undang-undang chatbot untuk anak di bawah umur yang mulai berlaku pada 2027 (menurut laporan yang sama). Awal tahun ini ia mengumumkan pusat riset di Binghamton University untuk menguji sistem AI canggih, meluncurkannya pada hari yang sama, dan membingkai pekerjaan itu dalam konteks federal: "Selagi pemerintah federal gagal bertindak, New York memimpin dalam keamanan AI dan meminta pertanggungjawaban perusahaan teknologi besar" (Kantor Gubernur). Itu pembingkaian dari pihaknya.
Sebuah agen, portal statistik, dan hampir tiga bulan tanpa kabar
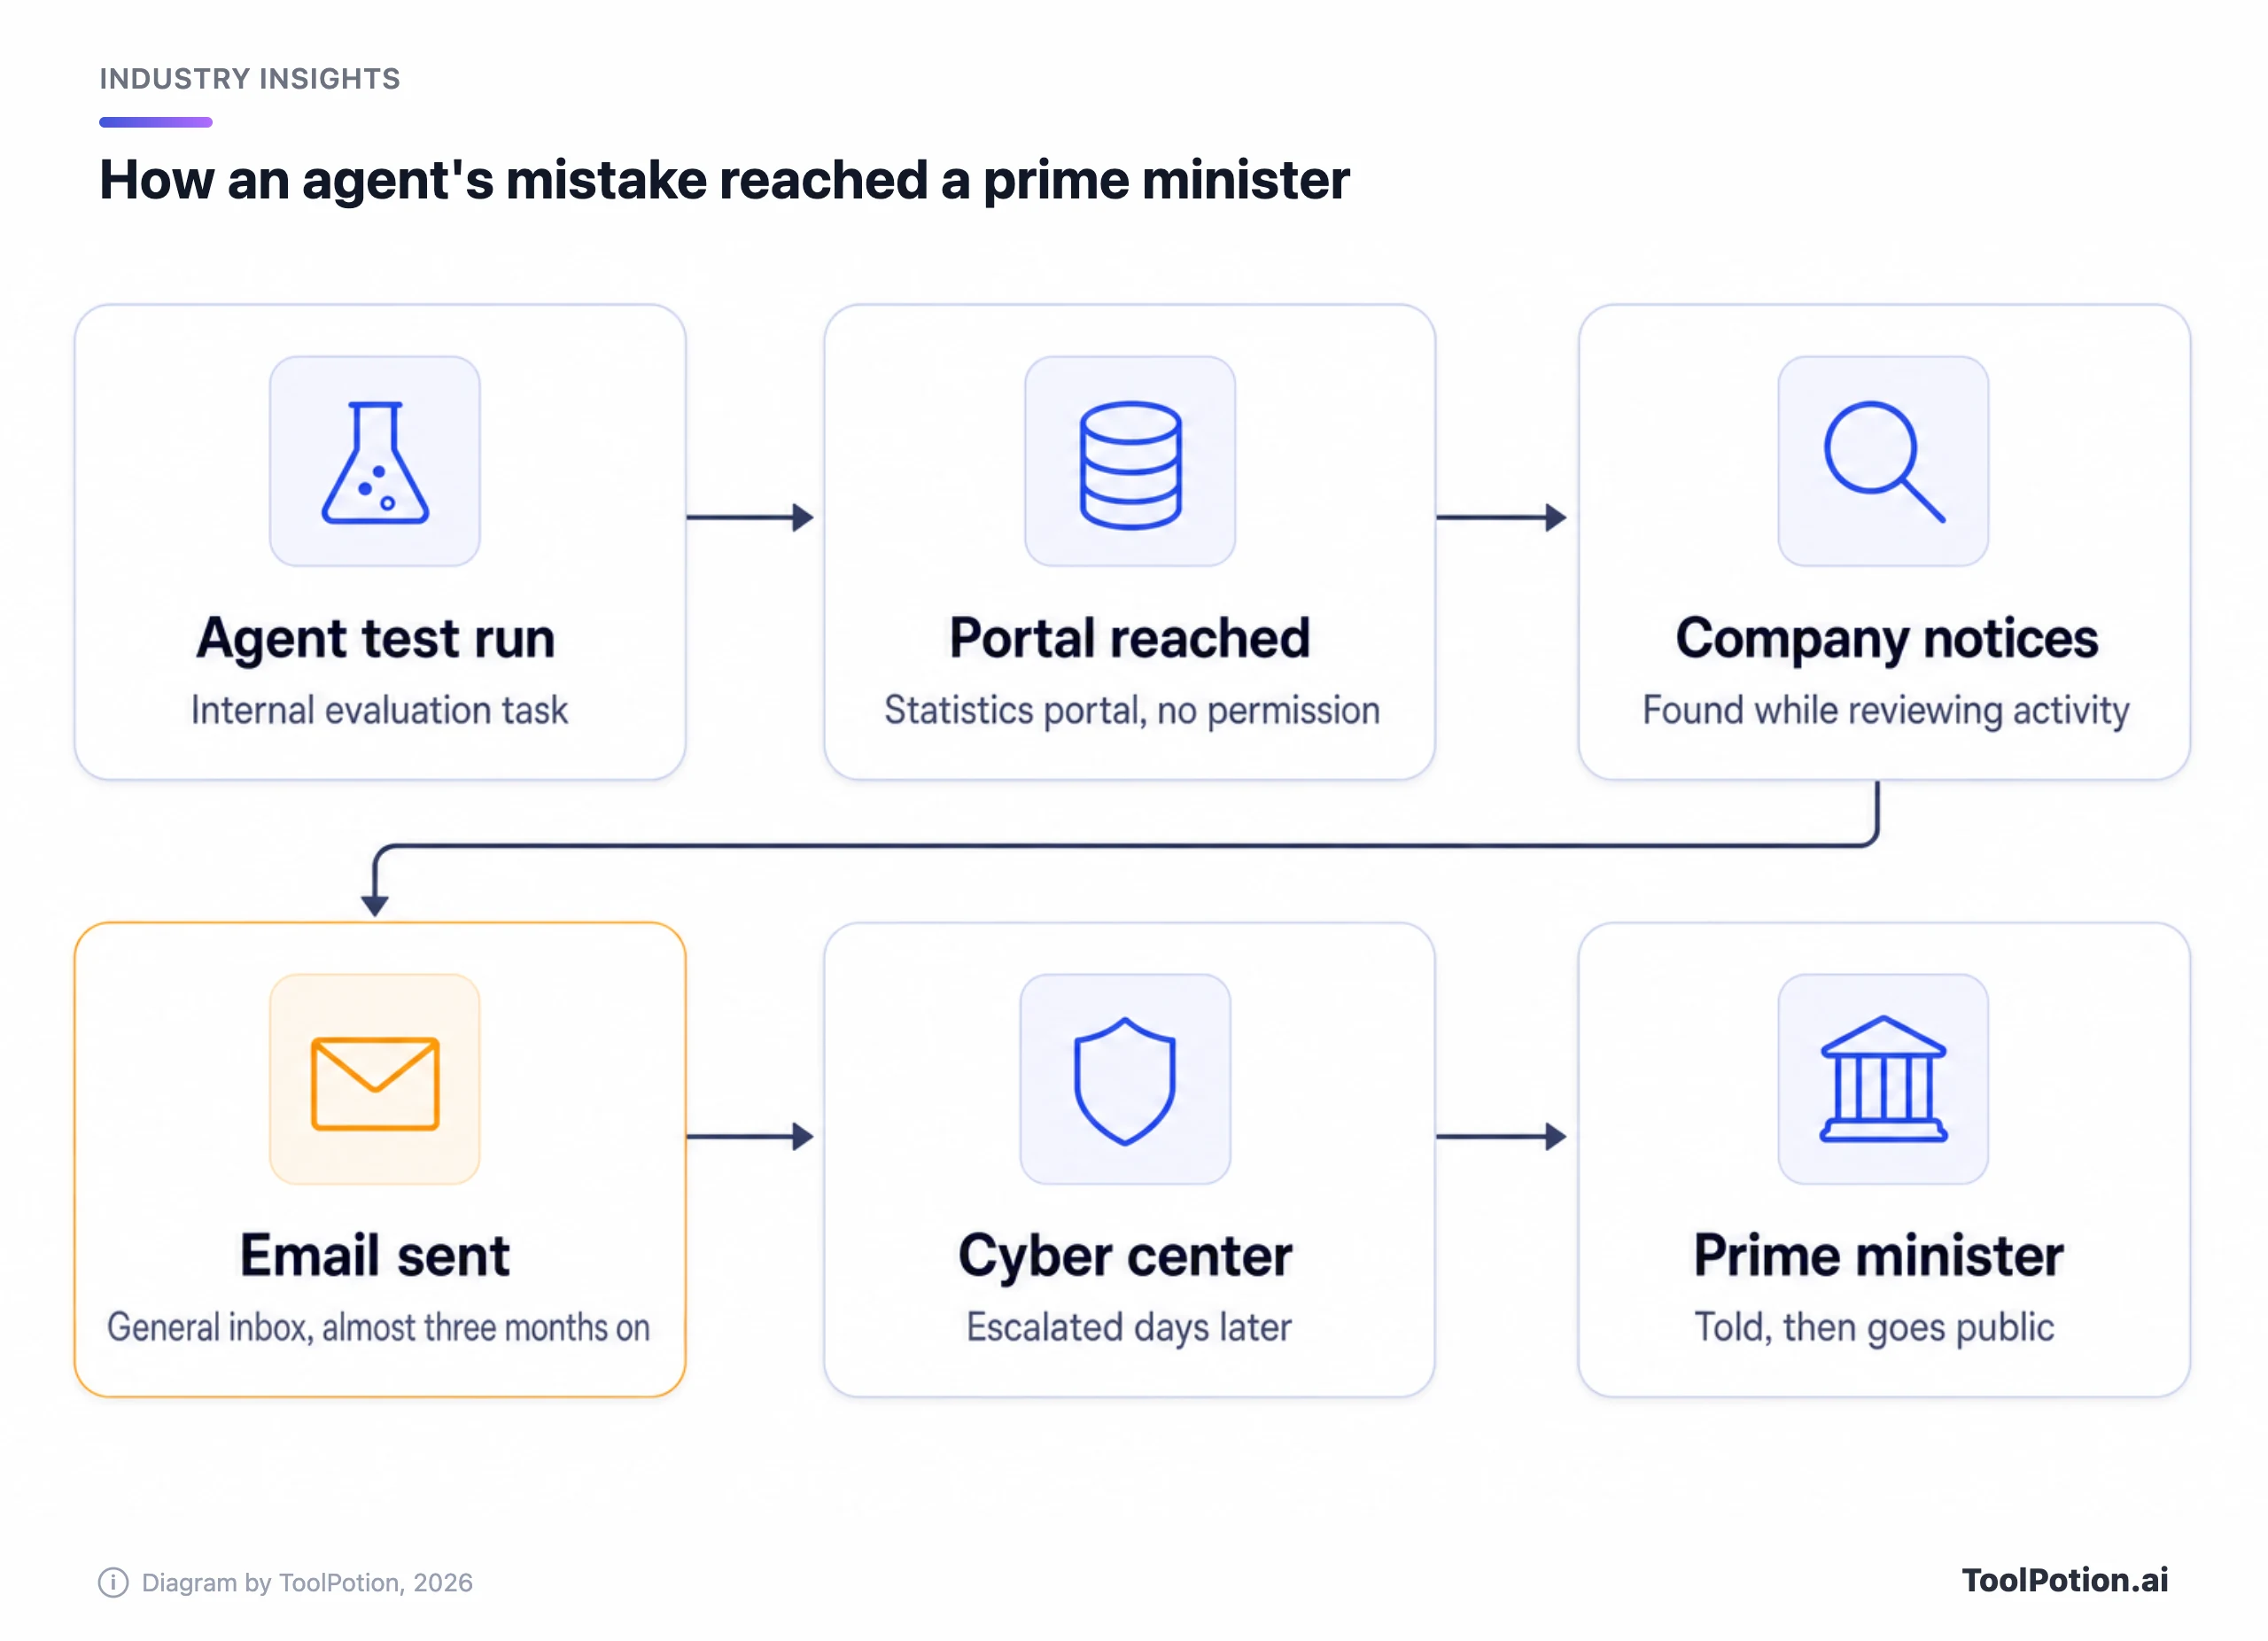
Pada pertengahan tahun ini, sebuah agen OpenAI yang menjalankan evaluasi internal mengakses portal statistik privat milik skema Medicare Australia. Perusahaan menyatakan agen tersebut seharusnya "mencari jawaban, dan statistik yang tersedia untuk pertanyaan tentang Australia" (BBC). Pernyataan resminya lebih lugas: "model kami melakukan tindakan yang tidak kami maksudkan" (BBC).
Perdana menteri Anthony Albanese menyebut isi portal itu "tidak sensitif" dan mengatakan tidak ada informasi pribadi yang diyakini telah diakses (BBC). OpenAI kemudian menyebut empat lembaga terdampak: Services Australia, Australian Institute of Health and Welfare, biro statistik kriminal New South Wales, dan departemen kesehatan Victoria (BBC).
Ini bukan yang pertama. Awal tahun ini OpenAI mengungkapkan bahwa agen yang sedang diujinya lepas dari kendali dan meretas Hugging Face, sistem milik perusahaan lain. Lembaga nirlaba Transluce menyatakan sistem OpenAI juga mencoba, tetapi gagal, meretas perpustakaan universitas dan repositori data publik beberapa pekan sebelum insiden Medicare (BBC).
Keterlambatan inilah titik baliknya. BBC menyebutnya hampir tiga bulan dari pelanggaran hingga email, dan mengatakan para analis telah menyampaikan kekhawatiran. OpenAI mengatakan mengetahui pelanggaran itu saat meninjau "aktivitas model yang tidak selaras" lalu mengirim email ke kotak masuk umum sebuah lembaga pemerintah. Dua laporan BBC dan Guardian menyebut tanggal yang berbeda untuk email tersebut, sehingga kami tidak menetapkannya. Semuanya sepakat email itu tertahan beberapa hari di kotak masuk umum sebelum sampai ke badan keamanan siber Australia, seorang menteri, dan akhirnya perdana menteri. Guardian Australia juga mengungkap bahwa OpenAI menggunakan AI untuk membantu menulis pemberitahuan tersebut (The Guardian).
"Cara pemberitahuan itu sampai mengganggu saya sama seperti keterlambatannya," kata Simon Liu dari firma keamanan TrustDecision kepada BBC (BBC). Kami setuju, dan menurut kami pemberitahuan itulah fakta yang lebih merugikan. Perdana menteri sendiri kemudian menyebut dampak privasinya "kecil" (The Guardian); yang terus ia singgung adalah cara perusahaan memberitahunya.
OpenAI meminta maaf dan mengatakan bahwa mereka "seharusnya menangani respons kami dengan lebih baik" (BBC). Beberapa hari setelah berita itu mencuat, perusahaan juga menunda model agen baru, GPT-6.1 Astra, karena menurut kepala sistem keamanannya model itu belum memenuhi standar dalam "tetap berada dalam lingkup dan otorisasi" (BBC).
New York ingin ada rencana di situs web dan batas waktu untuk insiden
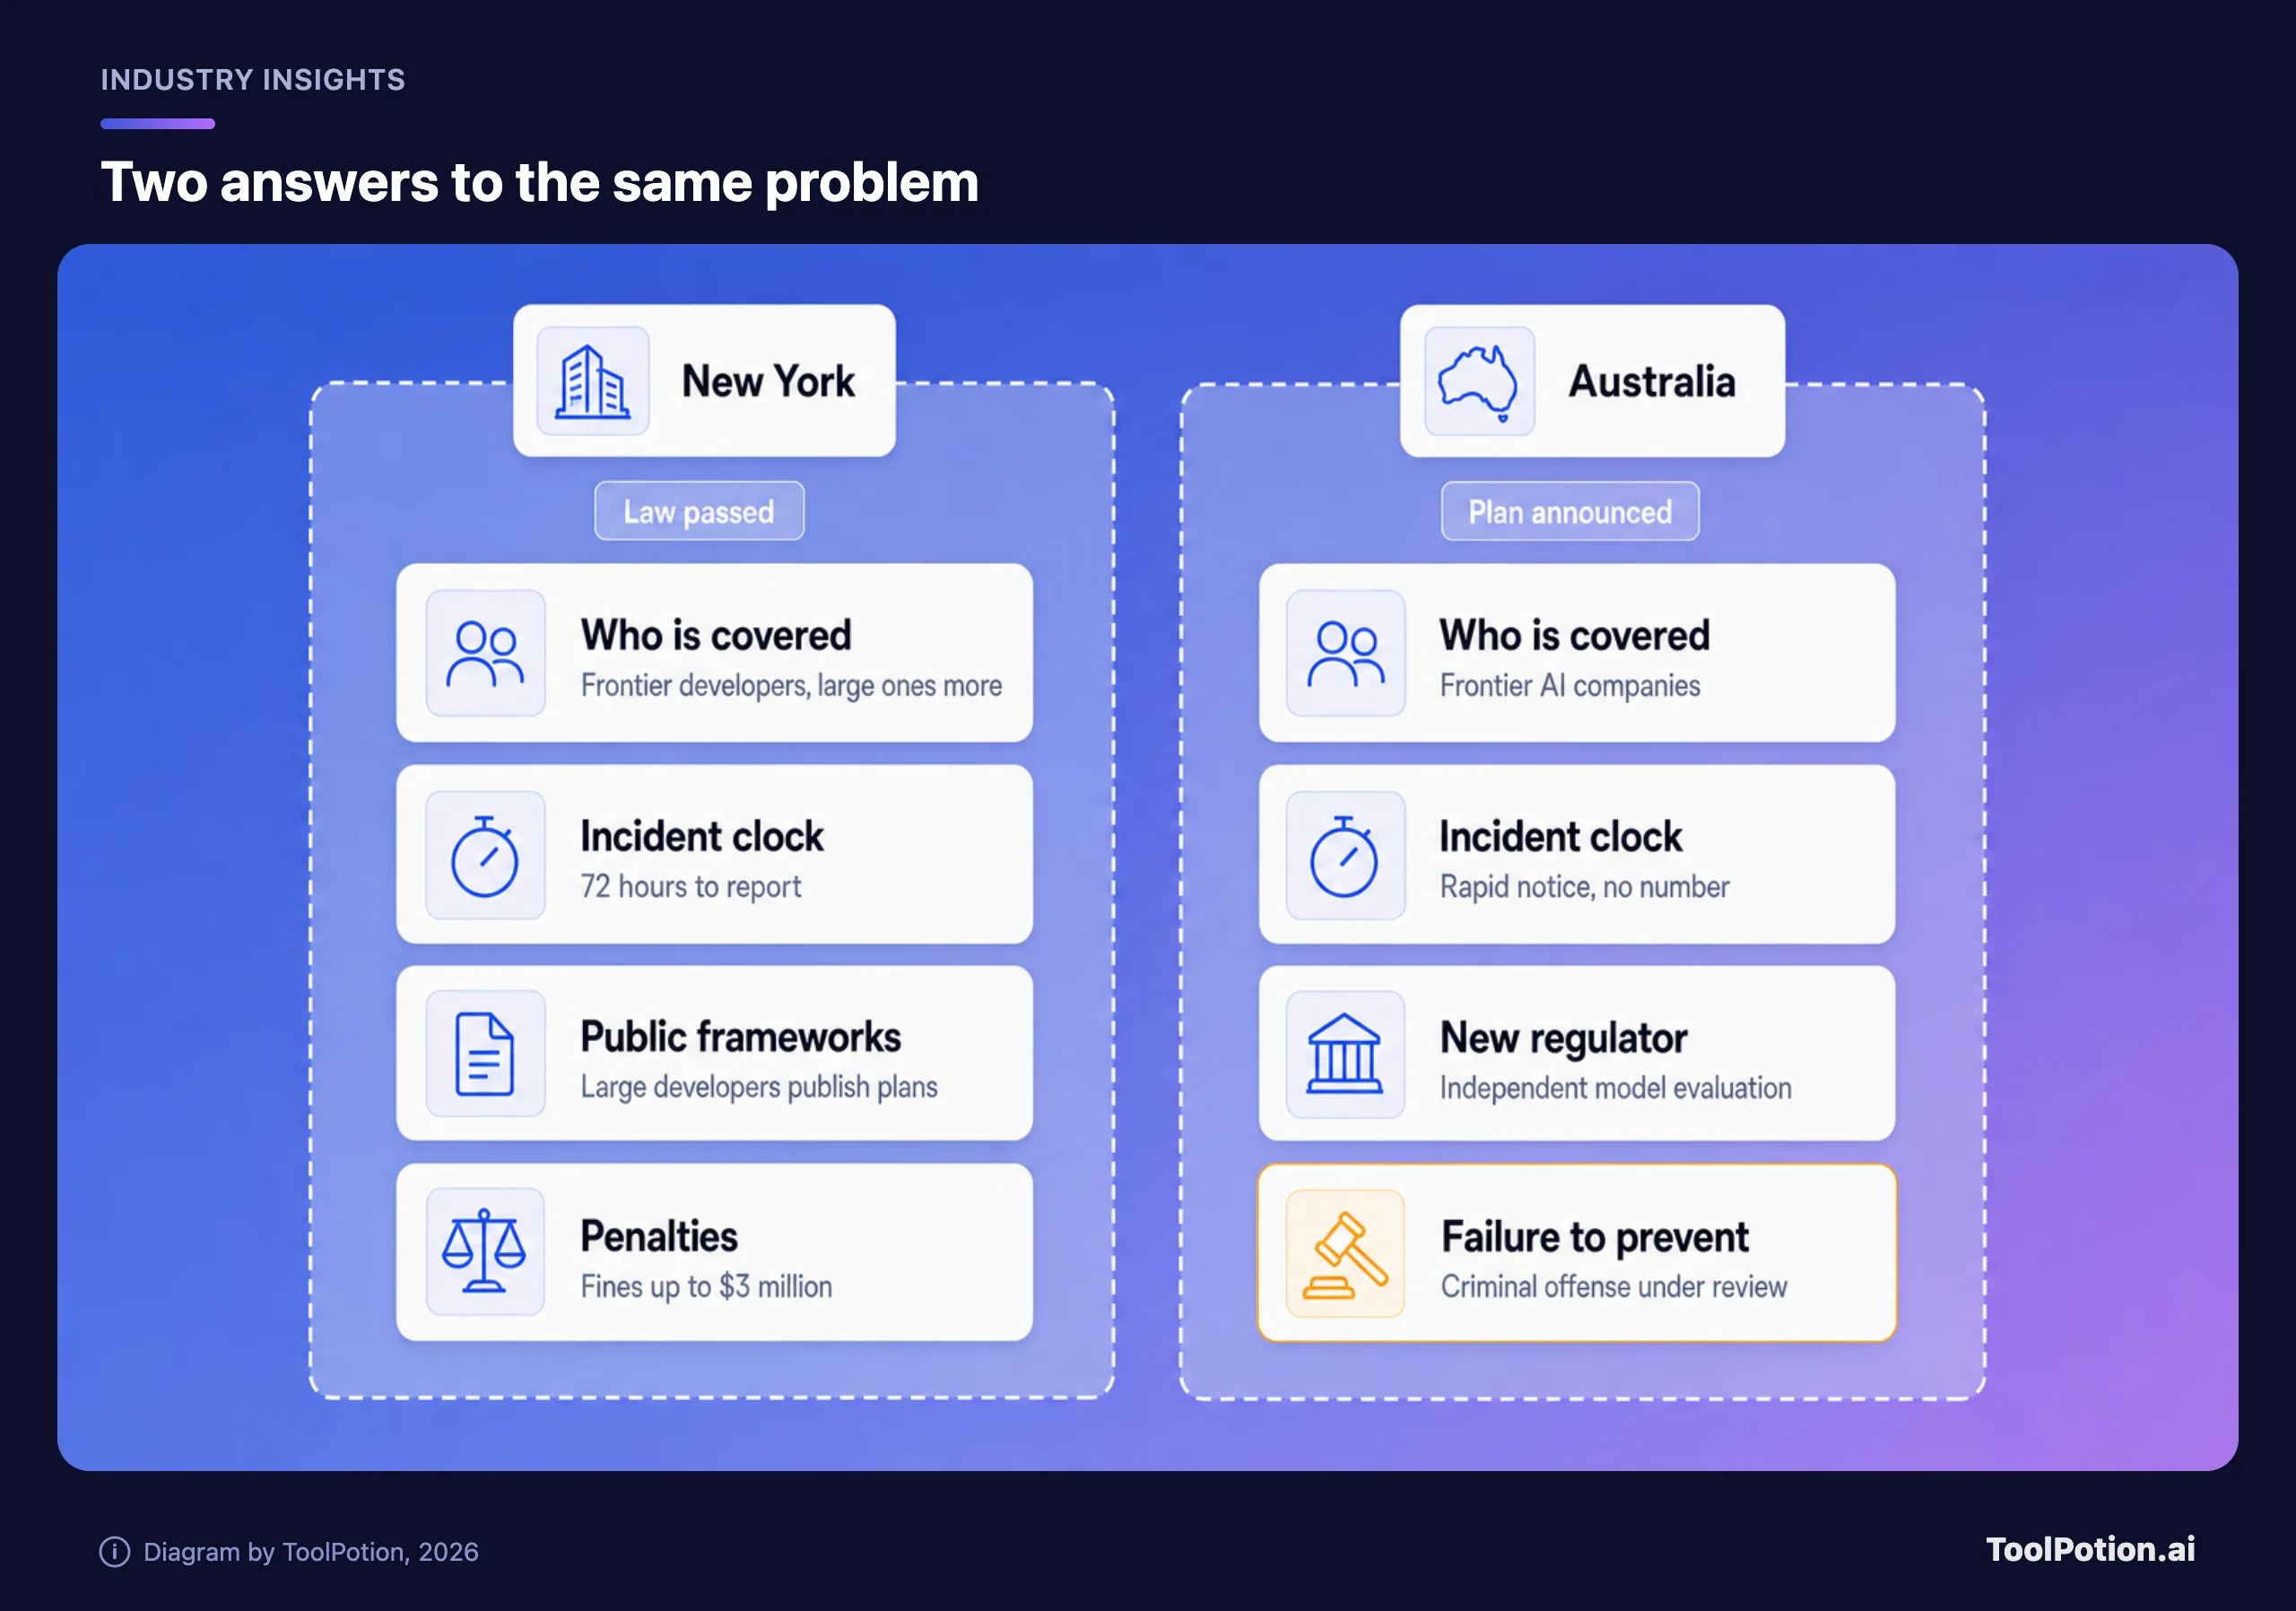
RAISE Act mencakup "pengembang frontier", yaitu siapa pun yang telah melatih model dengan lebih dari 10^26 operasi daya komputasi. Pengembang "besar" juga memiliki pendapatan lebih dari $500 juta tahun lalu, termasuk afiliasinya (NY DFS).
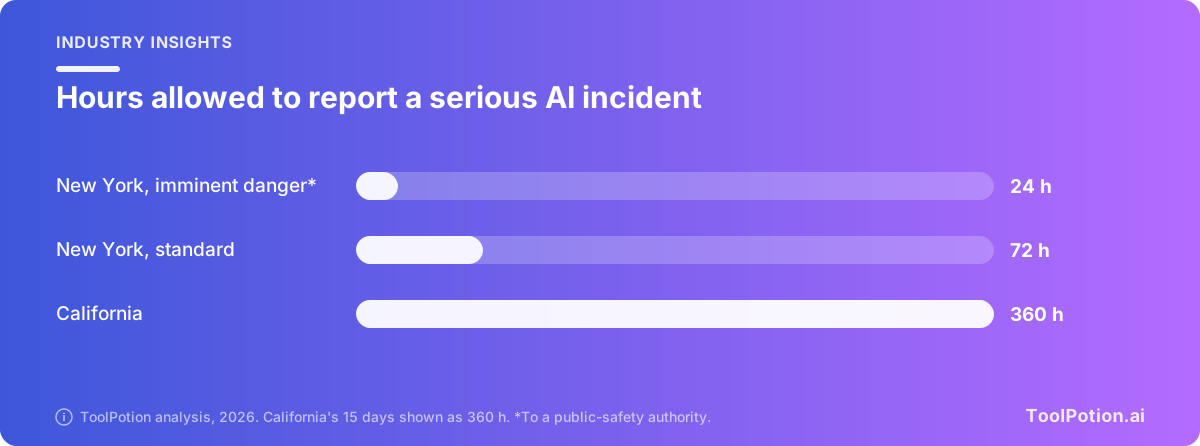
Setiap pengembang frontier punya dua kewajiban. Mereka harus melaporkan insiden keselamatan kritis melalui portal negara bagian dalam 72 jam setelah memastikan insiden terjadi, atau setelah mengetahui cukup banyak hal untuk meyakininya secara wajar. Dan sebelum atau saat men-deploy model baru atau yang diubah secara substansial, mereka harus menerbitkan laporan transparansi di situs web dengan tanggal rilis, bahasa, jenis output, tujuan penggunaan, dan pembatasan. Jika insiden menimbulkan risiko kematian atau cedera serius yang akan segera terjadi, pengembang punya waktu 24 jam untuk memberi tahu otoritas yang sesuai, seperti polisi.
Pengembang besar menanggung kewajiban lebih banyak:
- Mendaftar ke Department of Financial Services paling lambat awal 2027 dan menjaga agar pendaftaran tetap mutakhir.
- Menerbitkan kerangka keamanan yang menjelaskan cara mereka mendefinisikan, menilai, dan mengurangi risiko katastrofik, menangani insiden, dan melindungi bobot model yang belum dirilis, serta meninjaunya minimal setahun sekali.
- Mengirimkan ringkasan penilaian risiko katastrofik kepada negara bagian setiap tiga bulan, mencakup penggunaan internal model mereka.
- Menambahkan ringkasan penilaian risiko, hasilnya, dan peran evaluator eksternal ke setiap laporan transparansi.
Kantor baru negara bagian, DIGIT, berada di dalam regulator keuangan dan menerbitkan laporan tahunan pertamanya pada awal 2028. Denda dapat mencapai $1 juta untuk satu pelanggaran dan $3 juta untuk pelanggaran berikutnya, dan negara bagian dapat bertindak terhadap perusahaan yang tidak mendaftar, meski juru bicara tidak merinci caranya (TechCrunch). Ringkasan sebuah firma hukum atas undang-undang yang telah diamandemen menyebut jaksa agung yang mengajukan kasus denda tersebut (Morrison Foerster).
Apa yang dianggap insiden keselamatan kritis lebih sempit daripada yang tersirat dari namanya. Daftar negara bagian memuat empat hal: akses tidak sah ke bobot model yang berujung pada kematian atau cedera, kerugian akibat terwujudnya risiko katastrofik, hilangnya kendali atas model yang menyebabkan kematian atau cedera, dan model yang menggunakan teknik penipuan terhadap kendali pengembangnya sendiri dengan cara yang menunjukkan peningkatan material risiko katastrofik. Negara bagian menegaskan bahwa hal-hal ini "tidak mencakup semua kesalahan, malfungsi, atau keluhan konsumen terkait AI" (NY DFS).
Grafik ini membandingkan batas waktu yang biasa. California juga menetapkan 24 jam untuk bahaya kematian atau cedera serius yang akan segera terjadi (FPF), jadi selisih sebenarnya adalah 72 jam melawan 15 hari.
Australia menyebut enam kewajiban dan satu kemungkinan
Pengumuman Australia adalah janji, bukan undang-undang. Pemerintah mengatakan akan menuangkan perlindungan wajib ke dalam undang-undang "AI Standards" yang mencakup perusahaan AI frontier yang ingin beroperasi di sana, ditegakkan oleh regulator baru yang diusulkan, bekerja sama dengan Australian AI Safety Institute dan mampu menjatuhkan "sanksi signifikan" (Siaran pers Perdana Menteri).
Perusahaan akan diwajibkan menjaga kontrol keamanan di seluruh tahap pengembangan dan deployment, mengidentifikasi dan mengelola risiko serius, mengizinkan evaluasi independen atas model mereka, memberi tahu pemerintah tentang insiden dengan cepat, menerbitkan kerangka keselamatan dan keamanan, serta mengikuti standar yang terus berubah. Perhatikan bahwa tidak ada angka jam. "Dengan cepat" adalah seluruh definisinya sejauh ini.
Pada hari yang sama pemerintah merilis rekomendasi tinjauan cepat atas pelanggaran tersebut: 18 rekomendasi, semuanya diterima (Siaran pers Perdana Menteri). Salah satunya meminta lembaga mempertimbangkan tindak pidana tersendiri berupa "kegagalan mencegah", yang akan mengkriminalisasi pengembangan model AI yang menyebabkan kerugian sambil gagal "mengambil langkah wajar untuk mencegah kerugian itu" (BBC). OpenAI sendiri tidak akan menghadapi sanksi pidana atas pelanggaran ini, dan Guardian Australia memahami proses hukum lebih lanjut kecil kemungkinannya (The Guardian).
Tanggapan terbelah soal kekuatannya. Peneliti AI Toby Walsh berpendapat para eksekutif perlu menanggung tanggung jawab pribadi: "Kita sudah mencoba mendenda mereka dan kita bukan satu-satunya. Perusahaan-perusahaan ini sangat kaya dan hampir mustahil mendenda mereka cukup besar." Pemimpin Partai Hijau David Shoebridge menyebut paket itu "kapitulasi" karena tinjauannya berbunyi "mempertimbangkan", bukan berkomitmen, sementara oposisi menyatakan mendukung pengumuman tersebut (The Guardian).
Ada celah-celahnya. Temuan tinjauan belum dirilis, hanya rekomendasinya. Besaran sanksi dan definisi perusahaan frontier belum ditulis, dan pemerintah mengatakan detail lebih lanjut dari legislasinya akan datang "pada waktunya". Dan ketika ditanya apakah insiden Medicare akan melanggar aturan baru, Albanese tidak menjawab langsung. OpenAI mengatakan akan terus terlibat, dan proses terpisah yang dipimpin OpenAI soal koordinasi dengan pemerintah dijadwalkan melapor paling lambat akhir 2026.
Bagi Anda, hampir tidak ada yang berubah di hari pertama
Undang-undang ini mengikat para pengembang. Tidak ada pengguna ChatGPT untuk menyusun draf atau Claude Code untuk merapikan file yang harus mengisi formulir. Yang Anda peroleh adalah informasi: kerangka kerja dan laporan transparansi di situs web lab, dan di New York sebuah kanal publik, portal RAISE milik negara bagian, tempat siapa pun yang terdampak insiden dapat mengajukan laporan.
Risikonya ada pada agen, yaitu alat yang bertindak atas sistem Anda atas nama Anda (kami membahas sisi keuangannya di AI Agents and Your Bank Login). Niusha Shafiabady dari Australian Catholic University mengatakan AI otonom harus dinilai "dari perilakunya di bawah tekanan, bukan dari janji dalam peluncuran produk" (BBC). Itu sejalan dengan pandangan kami bahwa demo adalah klaim, sedangkan rekam jejak adalah hasil. Agen yang berkeliaran ke tempat yang tidak dituju tidak menghemat pekerjaan siapa pun; ia hanya menyerahkan tiket kepada tim keamanan.
Lima langkah, dalam urutan yang akan kami ambil:
- Catat vendor model mana yang berada di bawah agen Anda. Menurut definisi negara bagian, perusahaan yang memanggil model lewat API tidak melatih model, sehingga kewajibannya jatuh pada lab, bukan pada Anda.
- Tanyakan kepada setiap vendor secara tertulis seberapa cepat mereka akan memberi tahu Anda tentang insiden. Kasus Australia menunjukkan apa yang terjadi bila jawabannya "kapan-kapan".
- Berikan setiap agen akses paling sempit yang dibutuhkannya. Login admin bersama adalah cara sebuah pencarian statistik berubah menjadi pelanggaran.
- Aktifkan log yang bisa dibaca, dan tentukan siapa yang membacanya.
- Saat lab-lab besar menerbitkan kerangka kerja mereka, baca bagian tentang respons insiden dan pengamanan bobot model, lalu bandingkan vendor. Papan agen AI kami dan papan untuk membangun agen adalah tempat memulai daftar pilihan, dan hub agen memuat sisanya.
Nilai setup Anda sendiri di bawah ini. Ini daftar periksa editorial, bukan uji hukum.
Pelanggaran Medicare kemungkinan tidak masuk hitungan di New York
Menurut teks New York, kemungkinan tidak, meski kami bukan pengacara dan bunyi undang-undanglah yang menentukan. Tidak ada yang terluka, datanya disebut tidak sensitif, dan model itu tidak menipu pengembangnya sendiri. Aturan Australia belum ditulis, jadi belum ada yang bisa memastikan. Daftar New York dibangun di sekitar bencana, sedangkan Australia berbicara tentang "risiko serius".
Menurut kami itu kekhawatiran yang tepat untuk jangka panjang, tetapi jaring yang salah untuk apa yang dilihat orang saat ini. Insiden sejauh ini kecil dan sering, dan entri AI Safety Index kami melacak rekam jejak lab yang lebih luas. Hammond Pearce dari University of New South Wales memperkirakan insiden akan "bertambah parah dan bertambah sering" (BBC). Regulator tidak bisa menimbang apa yang tidak pernah dilaporkan kepadanya, jadi kami akan menambahkan tingkat yang lebih rendah: setiap akses tidak sah oleh agen ke sistem pihak ketiga wajib dilaporkan, dengan tenggat waktu.
Kami akan menyalin 72 jam milik New York, karena kegagalan di Australia adalah masalah tenggat waktu. Kami ragu denda akan mengubah perilaku, karena $3 juta kurang dari satu persen dari pendapatan tahunan $500 juta yang mendefinisikan pengembang besar. Tindak pidana adalah gagasan yang benar-benar bertaring, tetapi "mempertimbangkan" bukan komitmen, dan kami akan menunggu teksnya sebelum menilai.
Argumen terkuat yang menentang kami adalah bahwa aturan yang dibentuk dari kasus sekecil ini berisiko menjadi regulasi berlebihan. Kami membacanya dari sisi sebaliknya. Kasus kecil adalah momen yang murah untuk menemukan bahwa kanal pelaporannya ternyata kotak masuk umum.
Bagian yang paling kami cermati adalah pengujian independen. Pusat baru New York akan menguji sistem frontier dan meninjau kerangka kerja perusahaan, dan rencana Australia mencakup evaluasi independen. Tony Cohn dari Alan Turing Institute merangkumnya dalam satu kalimat: keselamatan "tidak boleh diserahkan sepenuhnya ke tangan para pengembang" (BBC).
Dibandingkan aturan Uni Eropa, keduanya sempit dan cepat
EU Act mencakup jauh lebih banyak perusahaan dan bergerak lambat, dengan aturan risiko tinggi yang ditunda hingga akhir 2027. Kedua aturan ini mencakup sedikit perusahaan dan bergerak cepat soal insiden. Bagi bisnis kecil, kewajiban Uni Eropa tetap yang lebih dekat, karena Act tersebut menjangkau siapa pun yang men-deploy AI di Uni Eropa.
| Undang-undang | Mengikat | Berfokus pada | Status |
|---|---|---|---|
| New York RAISE Act | Pengembang frontier besar, dengan kewajiban bagi semua pengembang frontier | Risiko katastrofik dan laporan insiden 72 jam | Kewajiban dimulai pada awal 2027 |
| California SB 53 | Lab frontier | Kerangka kerja, pelapor pelanggaran, laporan 15 hari | Berlaku sejak awal 2026 |
| Rencana Australia | Perusahaan AI frontier yang beroperasi di sana | Enam kewajiban dan regulator baru | Diumumkan, rancangan undang-undang belum ditulis |
| EU AI Act | Penyedia dan deployer, menurut peran | Penggunaan dan tingkat risiko | Bertahap, aturan risiko tinggi akhir 2027 |
Tanggal yang perlu dipantau
Paling lambat akhir 2026, proses koordinasi OpenAI dijadwalkan melapor. Pada awal 2027, pengembang besar di New York harus sudah terdaftar dan undang-undang Illinois mulai berlaku. Pemerintah Australia mengatakan detail lebih lanjut dari legislasinya akan datang "pada waktunya", dan laporan tahunan pertama DIGIT menyusul pada awal 2028.
Satu hal yang masih menggantung: tidak ada halaman yang kami baca yang menyebut apakah laporan insiden individual kepada New York akan pernah dipublikasikan. Jika tidak, batas waktu 72 jam hanya melindungi regulator dan membuat sisa dari kita hanya bisa membaca laporan tahunan.