

El phishing con IA funciona porque ya no quedan las señales de siempre. Los errores de ortografía y la voz de un desconocido han dado paso a correos impecables, voces clonadas y, en los peores casos, videollamadas llenas de caras familiares. La buena noticia para una pequeña empresa es que los controles que frenan las versiones más caras son casi todos gratuitos: confirma cualquier cambio de pago llamando a un número que ya tengas, haz que dos personas autoricen los pagos y pasa los inicios de sesión a passkeys.
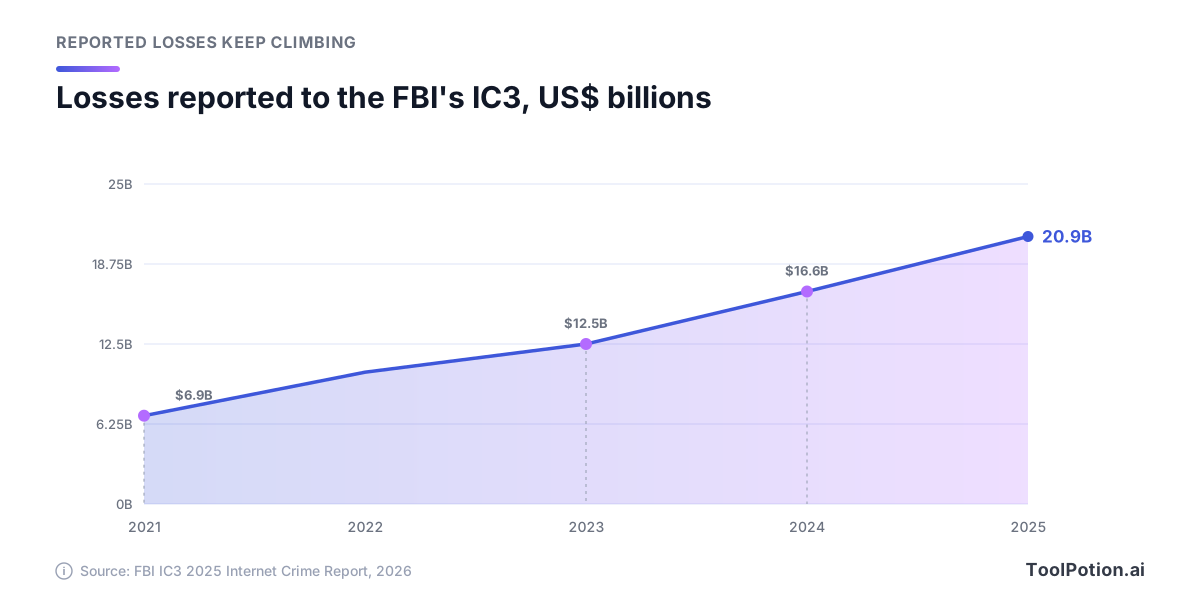
Lo que está en juego no deja de crecer. El Internet Crime Complaint Center (IC3) del FBI registró 1.008.597 denuncias y 20.877 millones de dólares en pérdidas declaradas en 2025, un 26 % más de pérdidas que el año anterior, y solo el compromiso de correo empresarial (BEC) se llevó 3.050 millones (informe 2025 del FBI IC3). El mismo informe cuenta 22.364 denuncias que mencionaban la IA, con 893 millones de dólares en pérdidas.
Los datos del sector de este año apuntan en la misma dirección. Microsoft afirma que el 93 % de los ataques de phishing por voz de sus datos mantuvieron a la víctima al teléfono el tiempo suficiente para iniciar el engaño (Microsoft Digital Defense Report 2026), y Verizon descubrió que los señuelos por voz y SMS obtienen una tasa mediana de clics un 40 % mayor que el correo en simulaciones de phishing (Verizon 2026 DBIR). Lo que sigue está pensado para dueños y responsables de finanzas u oficina en empresas de 5 a 100 personas sin equipo de seguridad.
Qué dicen las cifras de 2026 sobre las estafas con IA
Las pérdidas por cibercrimen declaradas se han triplicado en cuatro años, y eso sin contar la IA. Las cifras del IC3 que ves abajo son lo que las víctimas contaron al FBI, así que el total real es mayor.
Lee con atención las cifras de IA, porque van contra el bombo. El IC3 etiqueta una denuncia como relacionada con IA cuando el relato de la víctima la menciona. Con ese criterio, el BEC con referencia a la IA sumó 135 denuncias y unos 30 millones de dólares en 2025. Es aproximadamente el 1 % de los 3.050 millones perdidos por BEC en total. El dinero etiquetado como IA está sobre todo en el fraude de inversión.
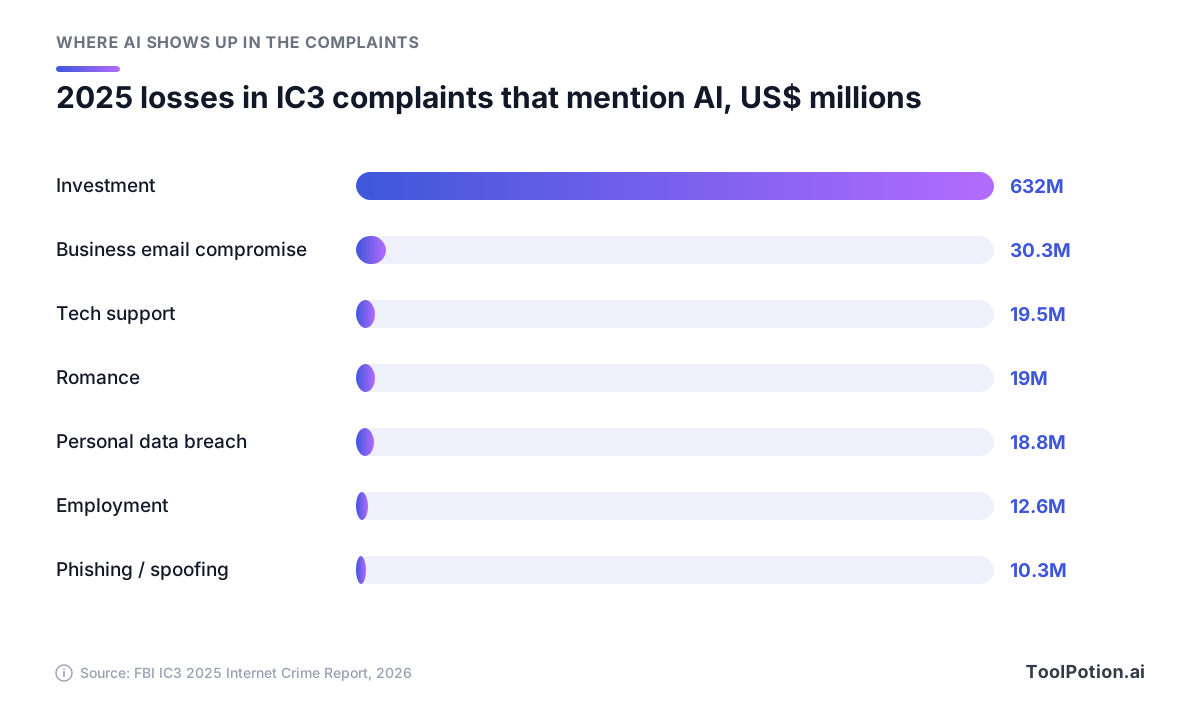
Hay dos lecturas válidas a la vez. El FBI sugiere que el recuento de IA se queda corto: las denuncias de inversión con un vínculo declarado con la IA perdieron más de 632 millones de dólares, mientras que todas las estafas de inversión perdieron más de 8.000 millones, lo que según la agencia indica que muchas víctimas no se dan cuenta de que hay IA de por medio. Aun así, las pérdidas empresariales siguen fluyendo por la petición más antigua que existe: paga a esta cuenta nueva, hoy.
Esa es la postura de esta guía. La IA cambia lo creíble que parece una petición. No cambia lo que te pide que hagas. Protege el pago, el inicio de sesión y la decisión de contratar, y estarás cubierto lo haya usado el atacante o no.
Seis estafas que ahora parecen profesionales
Ninguna es nueva. Todas se han abaratado o vuelto más convincentes en los últimos dos años, y todas tienen un caso documentado detrás.
Phishing fluido a escala
El IC3 dice que los generadores de chat pueden redactar rápidamente correos de apariencia oficial que imitan al CEO de una empresa y llevan enlaces de phishing o instrucciones de transferencia, con el mismo tipo de asistente que usa tu equipo, como ChatGPT. El volumen es el cambio mayor. Microsoft contó más de 46 millones de ataques de suplantación de correo empresarial y más de 145 millones de ataques de phishing con códigos QR en los últimos 12 meses. Los kits ya incluyen IA: el servicio Kali365, señalado por el FBI a principios de este año, vende señuelos generados con IA junto con herramientas que secuestran cuentas de Microsoft 365 (FBI IC3).
Clones de voz a partir de unos segundos de audio
En 2024, OpenAI dijo que su Voice Engine podía producir un habla natural muy parecida a la de una persona a partir de una sola muestra de 15 segundos, y recomendó ir eliminando la autenticación por voz en las cuentas bancarias (OpenAI). La clonación comercial está al alcance de cualquiera. Cuando Consumer Reports evaluó seis productos de clonación de voz en 2025, cuatro de ellos, incluido ElevenLabs, solo pedían a los investigadores marcar una casilla confirmando que tenían derecho a clonar la voz. (Nuestro resumen de generadores de voz con IA cubre los usos legítimos.)
Donde esto aterriza es el teléfono. El IC3 registró más de 5 millones de dólares en pérdidas de 2025 por estafas de auxilio que clonan la voz de un familiar. Dentro de las empresas, es una llamada o un mensaje de voz del «CEO» por WhatsApp. LastPass reveló un caso en 2024: un empleado recibió llamadas, mensajes y un mensaje de voz con un deepfake de audio del director ejecutivo, y lo denunció porque llegaba fuera de los canales habituales y con mucha urgencia.
Videollamadas con deepfakes
Todo equipo de finanzas debería conocer el caso Arup. En 2024, un empleado de la oficina de Hong Kong de la firma de ingeniería recibió un mensaje sobre una transacción secreta y después se unió a una videollamada con personas que se veían y sonaban como el director financiero y sus compañeros. Todos eran falsos. El empleado envió 200 millones de dólares de Hong Kong, unos 25,6 millones de dólares estadounidenses, en 15 transacciones (CNN). Arup dijo que ninguno de sus sistemas internos se vio comprometido, así que la pérdida vino de convencer a una persona, no de entrar por la fuerza.
Otros han probado la misma jugada. En 2024, unos estafadores suplantaron al director ejecutivo de WPP, Mark Read, con un clon de voz e imágenes de YouTube en una reunión de Microsoft Teams, y fracasaron. El año pasado, la firma de seguridad Huntress describió una llamada de Zoom en la que deepfakes de los propios directivos de una empresa convencieron a un empleado de instalar una extensión falsa con malware. La estafa sigue un patrón, y cada etapa ofrece un punto de control donde un equipo pequeño puede cortarla.
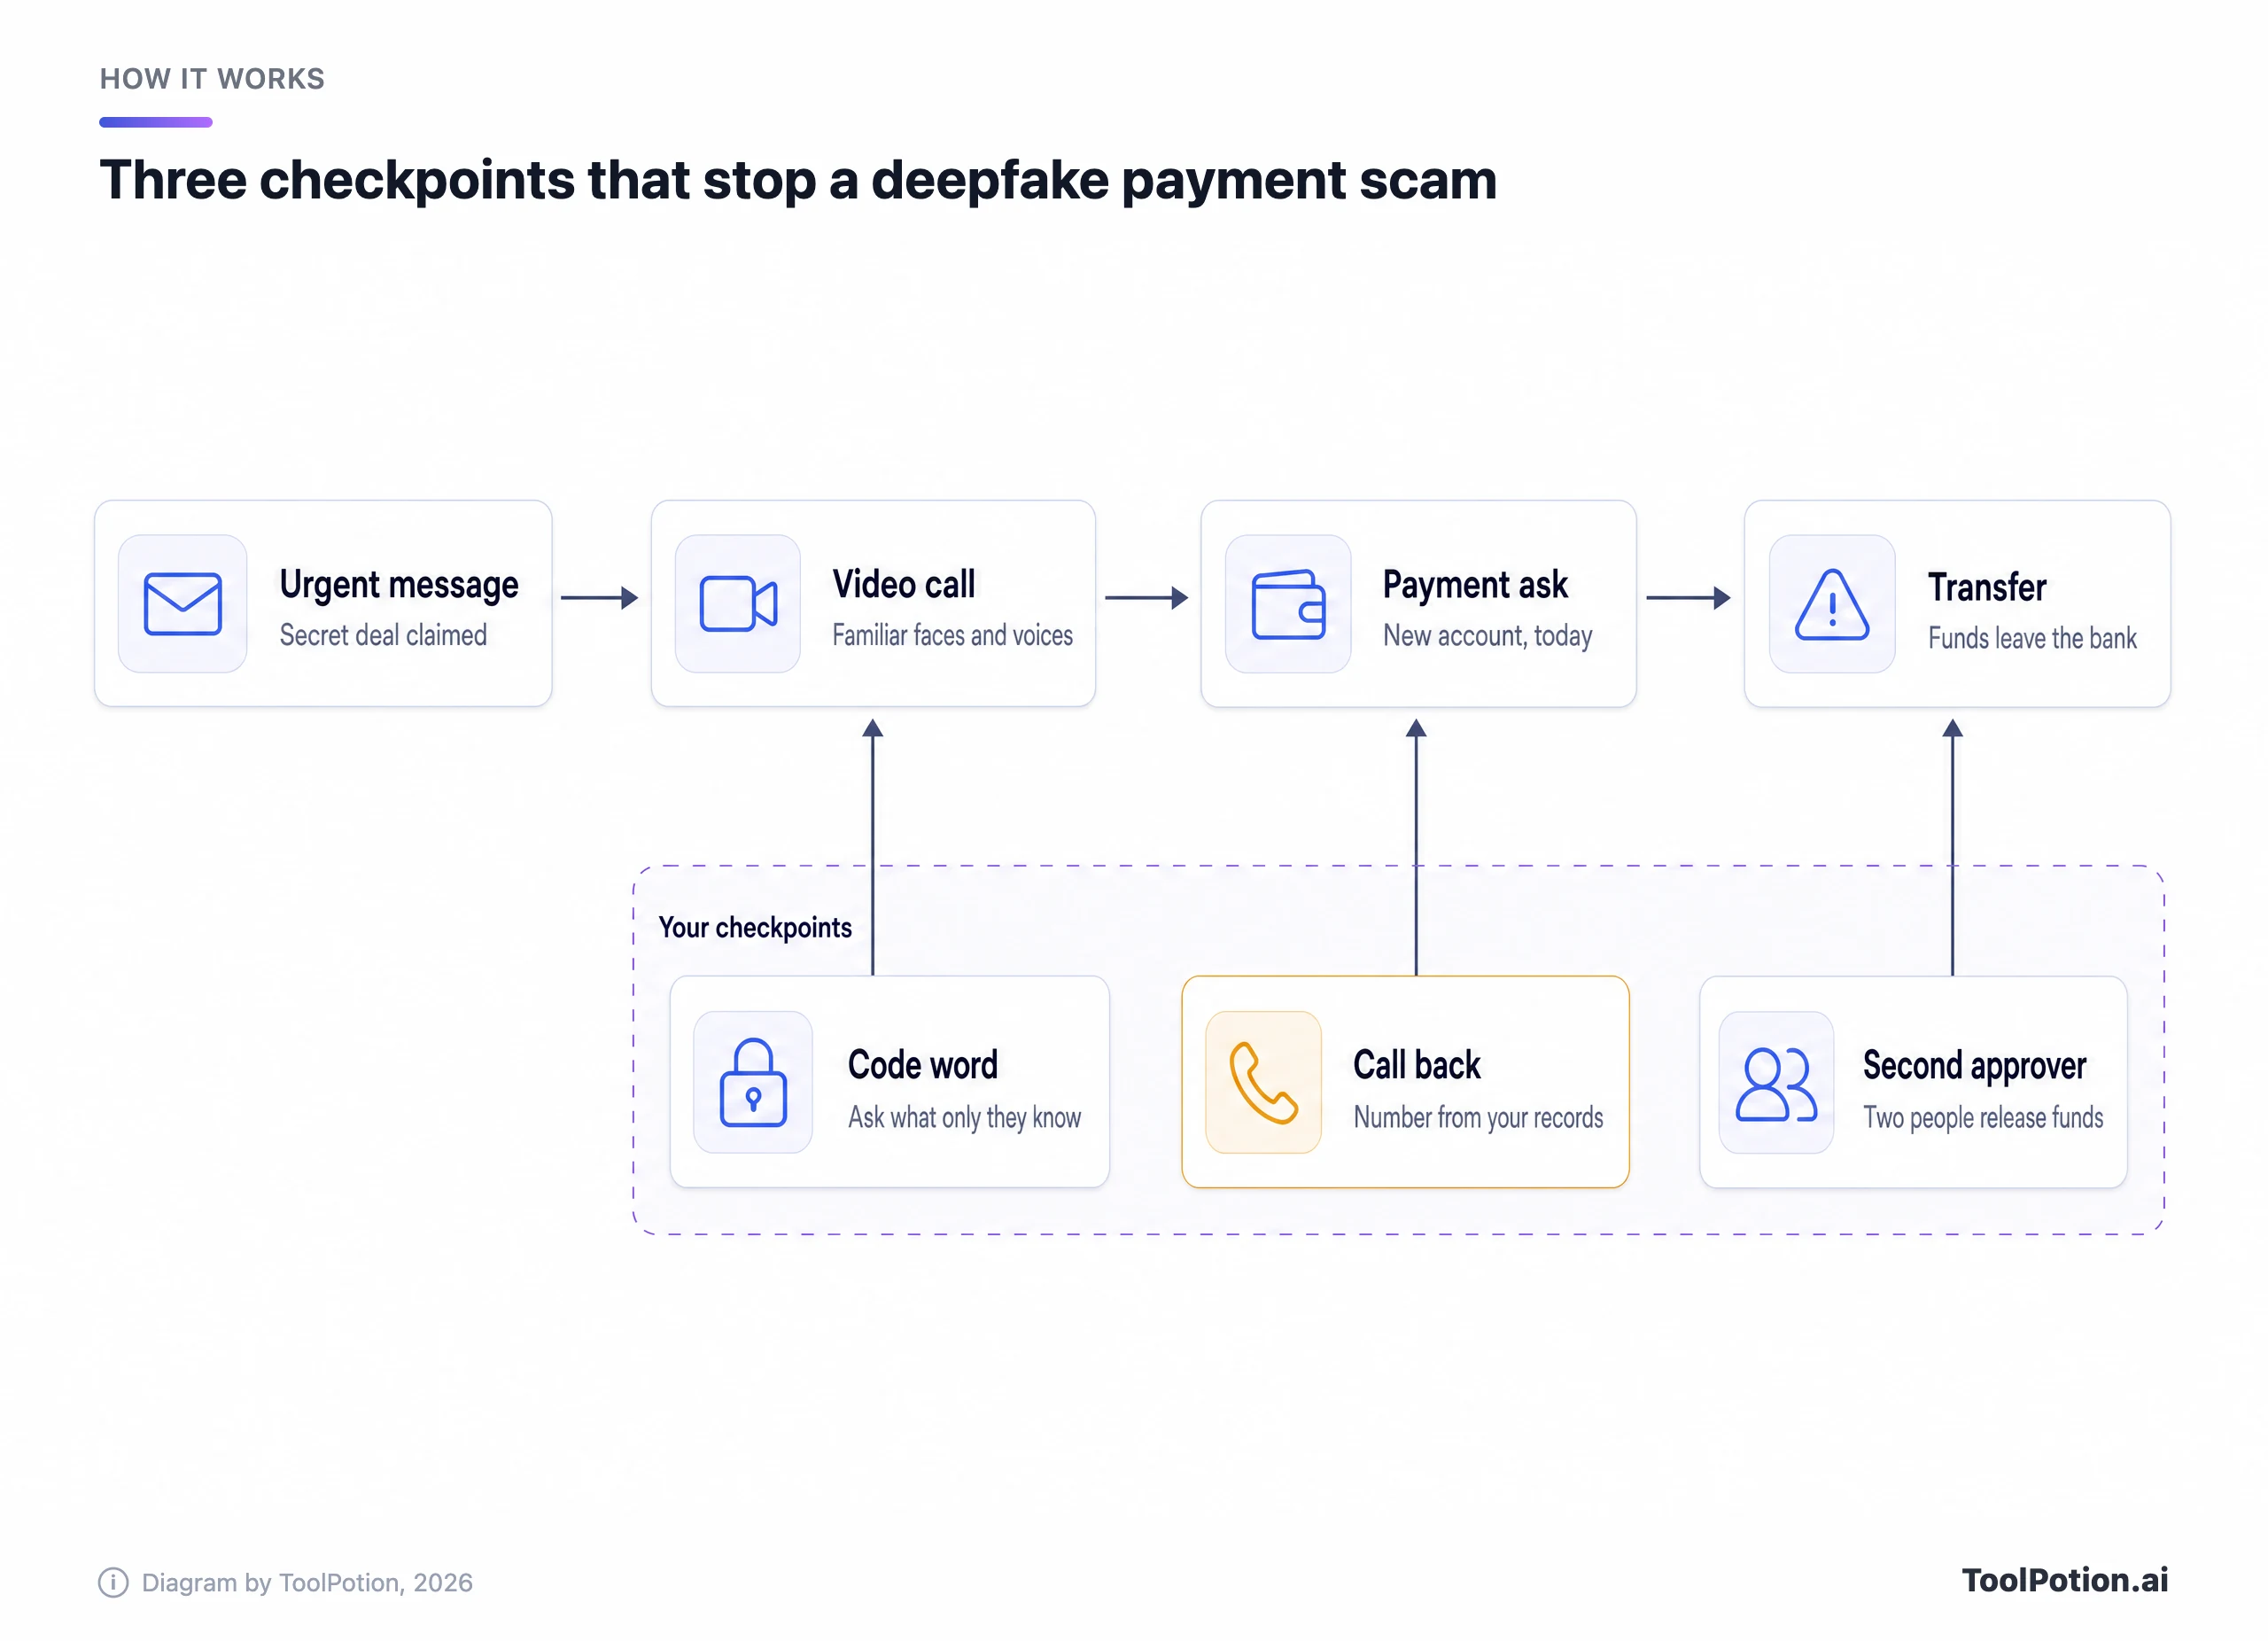
Ninguno de los tres puntos de control pide a nadie que detecte un falso. Funcionan incluso cuando el vídeo es perfecto, y por eso van los primeros de tu lista.
Cambios falsos de proveedor y de factura
Sigue siendo la más grande: 3.050 millones de dólares en 24.768 denuncias de BEC en 2025. La versión habitual es un mensaje, a menudo desde el buzón real de un proveedor que ha sido tomado, que dice que los datos bancarios han cambiado. Como el correo es auténtico, puede pasar los controles técnicos habituales. Lo que lo detecta es una persona que confirma el cambio en un número conocido.
Candidatos y reclutadores falsos
La contratación se ha convertido en una vía de entrada. El FBI advierte de que trabajadores informáticos norcoreanos ocultan su identidad, a menudo con ayuda de facilitadores en EE. UU., para conseguir empleos remotos, a veces con una persona que pasa la entrevista y otra que hace el trabajo (FBI IC3). El informe 2025 del IC3 describe entrevistas en las que el movimiento de los labios no coincide con el audio, y cuyo objetivo suele ser el acceso a la red, no el dinero. La estafa inversa golpea a quienes buscan trabajo y creen que los han contratado: la categoría de fraude de empleo del IC3 perdió 363 millones de dólares en 2025, frente a 70 millones dos años antes.
Kits que esquivan tu MFA
Los códigos por SMS y las notificaciones de apps de autenticación no frenan los kits de phishing más nuevos. Tycoon2FA, desmantelado este año por Microsoft y las fuerzas del orden, capturaba contraseñas y códigos de un solo uso en tiempo real, y según Microsoft a mediados de 2025 representaba cerca del 62 % de los intentos de phishing que bloqueó. Kali365 consigue que la gente escriba un código de dispositivo en una página auténtica de Microsoft, entregando tokens que no necesitan contraseña ni MFA. El phishing de consentimiento logra que un usuario apruebe una app maliciosa, y el FBI advierte de que cambiar la contraseña no la revoca (FBI IC3).
Los controles gratuitos que frenan la mayor parte del dinero
Ordena las defensas por lo que frenan por dólar y las tres primeras no cuestan nada. Son reglas, escritas y aplicadas siempre, y funcionan tanto si la petición llega como correo, como voz clonada o como una cara en una pantalla.
- Confirma todo cambio de datos bancarios o nuevo beneficiario llamando a un número que ya tengas, del archivo del proveedor, el contrato o el directorio de personal. Nunca uses el número del mensaje ni el identificador de llamada.
- Exige que dos personas autoricen cualquier pago por encima de un umbral que fijes, y que la segunda persona compruebe que se hizo la llamada de verificación.
- Acuerda una palabra clave o una pregunta de desafío para las peticiones de dinero entre el personal de finanzas y los directivos, y no la pongas nunca en correo ni en chat.
La llamada de verificación es la más potente porque traslada la conversación a un canal que el atacante no controla. El consejo del FBI sobre las estafas de voz con IA es el mismo: cuelga, busca tú mismo el número de la organización y llama directamente (FBI IC3). Añade una regla de no cambiar datos bancarios el mismo día y todo guion de «el trato se cierra en una hora» pierde su presión.
La aprobación de dos personas atrapa lo que una persona con prisa deja pasar. En Arup, un solo empleado movió el dinero en 15 transferencias. Un segundo aprobador obligado a confirmar la llamada de verificación habría obligado a engañar a dos personas, dos veces. Pregunta a tu banco si su plataforma empresarial admite doble control en transferencias y ACH. Si estás automatizando las cuentas por pagar, mira nuestra guía sobre IA en finanzas y contabilidad.
La palabra clave suena anticuada hasta que ves que funciona. En 2024, un ejecutivo de Ferrari recibió una llamada de alguien que imitaba el acento del sur de Italia del CEO Benedetto Vigna. Le pidió el título de un libro que Vigna le había recomendado días antes, y la llamada terminó de golpe (Fortune). El FBI recomienda una palabra secreta para las familias por la misma razón. En un equipo, elige una frase que nunca aparezca por escrito.
Una regla gratuita más: trata cualquier petición por un canal inusual como no verificada. El falso de LastPass destacó en parte porque «el CEO» apareció en WhatsApp, y el director de WPP avisó a su personal de que una cuenta con su foto no prueba que sea él. Anota qué canales usa tu empresa para dinero y accesos. Toda la rutina cabe en una página que puedes fijar junto a quien paga las facturas.
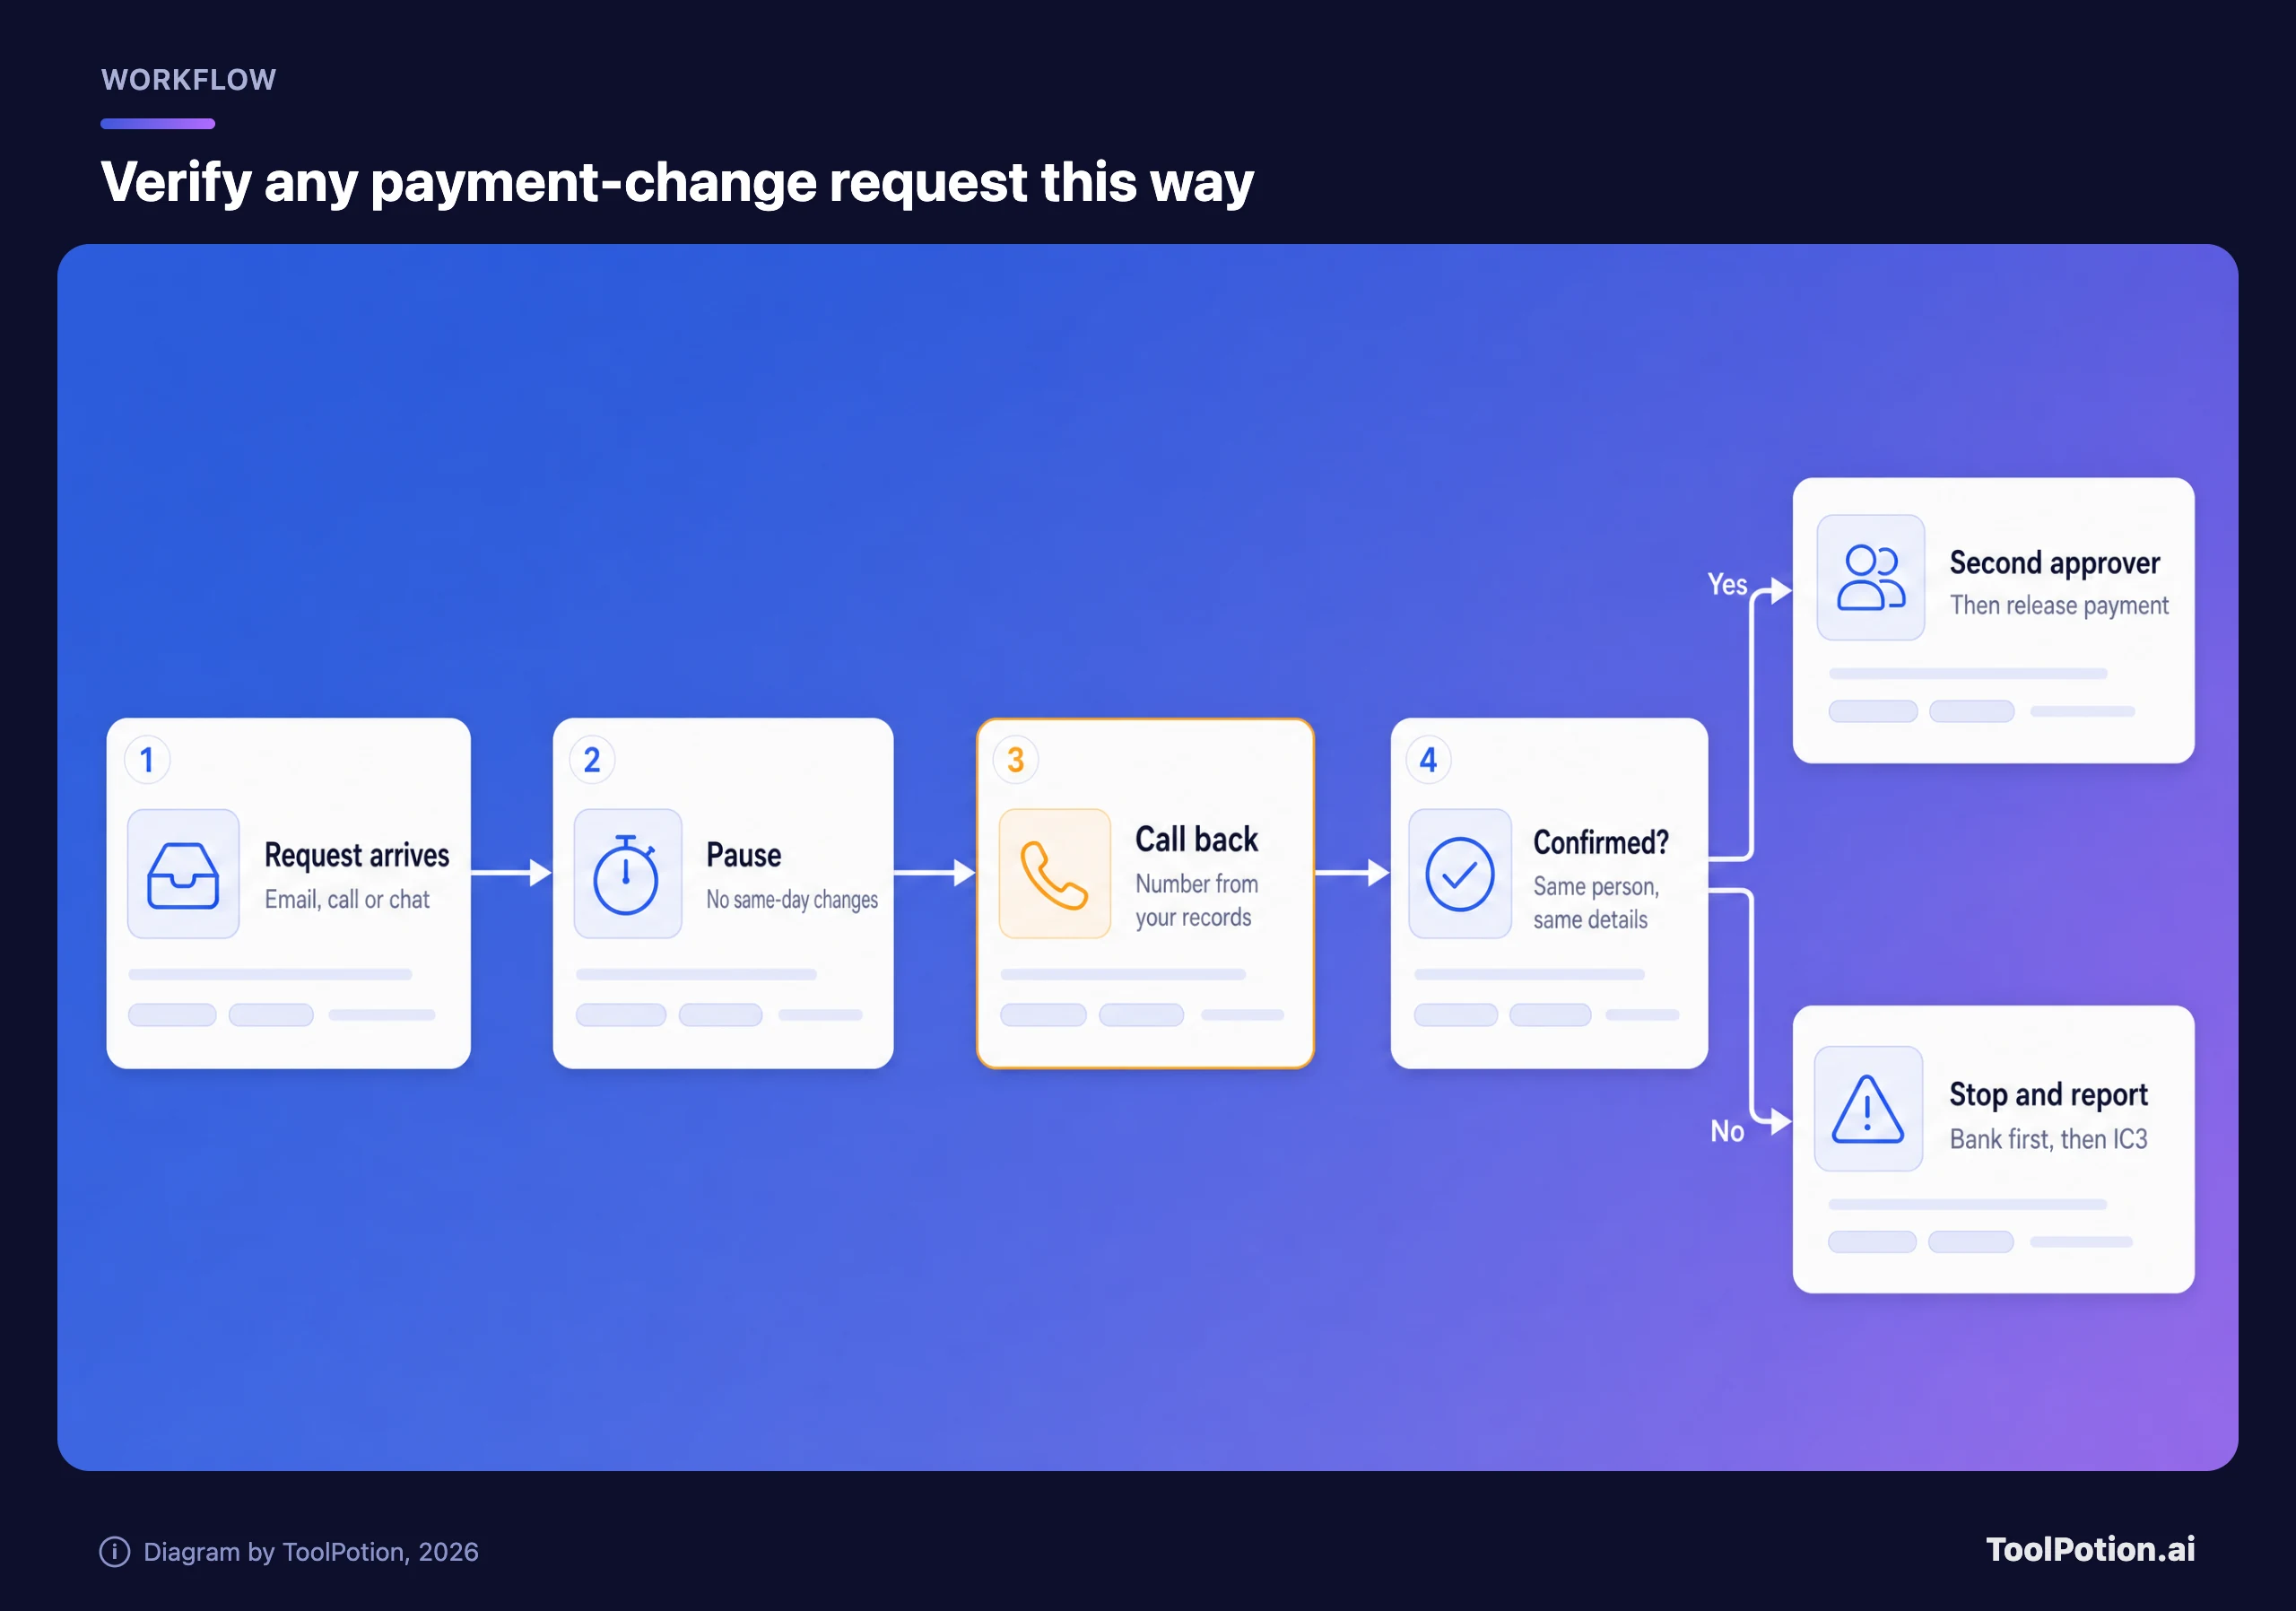
El paso en ámbar es el que importa. Todo lo que lo rodea existe para asegurar que la llamada de verificación ocurra antes de que el dinero se mueva. Cuando llegue un mensaje y tengas dudas, las tres preguntas de abajo cubren las peticiones que cuestan dinero: pagos, códigos e instalaciones.
La mayoría de los caminos acaban en el mismo sitio. Verifica por un canal en el que ya confíes y luego actúa.
Controles técnicos por los que vale la pena pagar
El proceso frena el pago. La tecnología frena la toma de cuenta que suele venir antes, cuando un estafador lee un buzón real durante semanas y luego envía desde él una factura en el momento perfecto. Este es el orden que da más protección a un equipo pequeño por el menor dinero.
Primero passkeys, luego cierra las puertas laterales
CISA llama a la MFA resistente al phishing el estándar de oro y dice que la única forma ampliamente disponible es FIDO/WebAuthn, el estándar detrás de las passkeys y las llaves de seguridad físicas (CISA). Los códigos SMS son vulnerables al phishing y al SIM swapping, y los códigos de un solo uso pueden ser capturados. Empieza por quienes tienen derechos de administrador o pueden mover dinero, y luego el correo de todos. El informe 2026 de Microsoft cita la MFA resistente al phishing y las passkeys entre las mejores salvaguardas frente a los ataques.
Las passkeys no cierran todas las puertas, y por eso importan las alertas sobre Kali365 y el phishing de consentimiento. En Microsoft 365, el FBI recomienda una política de acceso condicional que bloquee el inicio de sesión con código de dispositivo salvo que haya una necesidad empresarial real. La documentación de Microsoft dice que, por defecto, los usuarios pueden dar consentimiento a apps que lean su buzón, y recomienda permitir el consentimiento solo para apps de editores verificados. En otro proveedor de identidad, como Okta, busca los mismos dos controles. (Nuestro marco de privacidad de datos para herramientas de IA trata la cuestión relacionada de qué herramientas de IA pueden ver los datos de la empresa.)
Autenticación del correo: lo que Gmail y Outlook esperan ahora
SPF, DKIM y DMARC permiten a los servidores receptores comprobar que el correo que dice venir de tu dominio realmente viene de ti. Gmail exige a todo remitente configurar SPF o DKIM, y los remitentes de 5.000 mensajes o más al día necesitan los tres con una dirección From alineada (Google). Outlook aplicó reglas similares a los remitentes de gran volumen (más de 5.000 al día) en 2025, exigiendo que SPF y DKIM pasen y DMARC al menos en p=none, o el correo se rechaza (Microsoft).
La mayoría de las pequeñas empresas envía muchos menos de 5.000 correos al día, así que ¿para qué molestarse? Porque DMARC en quarantine o reject impide que los delincuentes envíen correo con tu dominio exacto a cualquier receptor que lo aplique. No hace nada contra un dominio parecido con una letra cambiada, ni contra un atacante dentro del buzón de un proveedor real. Empieza en p=none, lee los informes durante un par de semanas, corrige los remitentes legítimos, como tu herramienta de facturación, y después endurece.
Un gestor de contraseñas para todos
Las contraseñas reutilizadas convierten un inicio de sesión capturado en cinco. El plan Teams de Bitwarden cuesta 4 dólares por usuario al mes, facturado anualmente. 1Password cobra 8,99 dólares por usuario al mes por Business, o 24,95 dólares al mes por un Teams Starter Pack para 10 personas. Para una oficina de 10 personas, son aproximadamente de 25 a 90 dólares al mes.
Filtrado de correo y simulacros
En Microsoft 365, Defender for Office 365 Plan 1 cuesta 2 dólares por usuario al mes y cubre correo, Teams, SharePoint y OneDrive, incluidos enlaces maliciosos, códigos QR y adjuntos zero-day. Business Premium, a 22 dólares por usuario al mes para hasta 300 usuarios, ya incluye Defender for Office 365. Plataformas especializadas como Abnormal AI, Proofpoint y Mimecast se colocan por encima. Abnormal vende detección de comportamiento orientada al BEC y al compromiso del correo de proveedores, no publica precios y dice que el 30 % de Fortune 500 la usa, así que espera presupuestos de empresa grande. Pídelos cuando ya tengas los controles gratuitos en marcha.
Haz un simulacro de estafa dos veces al año, y que no sea solo por correo. Los datos de Verizon muestran que los señuelos por voz y SMS superan al correo en simulaciones, y el pretexting, en el que el atacante construye una historia creíble antes de pedir algo, alcanzó el 6 % de todas las brechas en sus datos de 2026. Una llamada sorpresa de cinco minutos del «banco» a tu contable enseña más que una hora de diapositivas. Así se comparan las opciones.
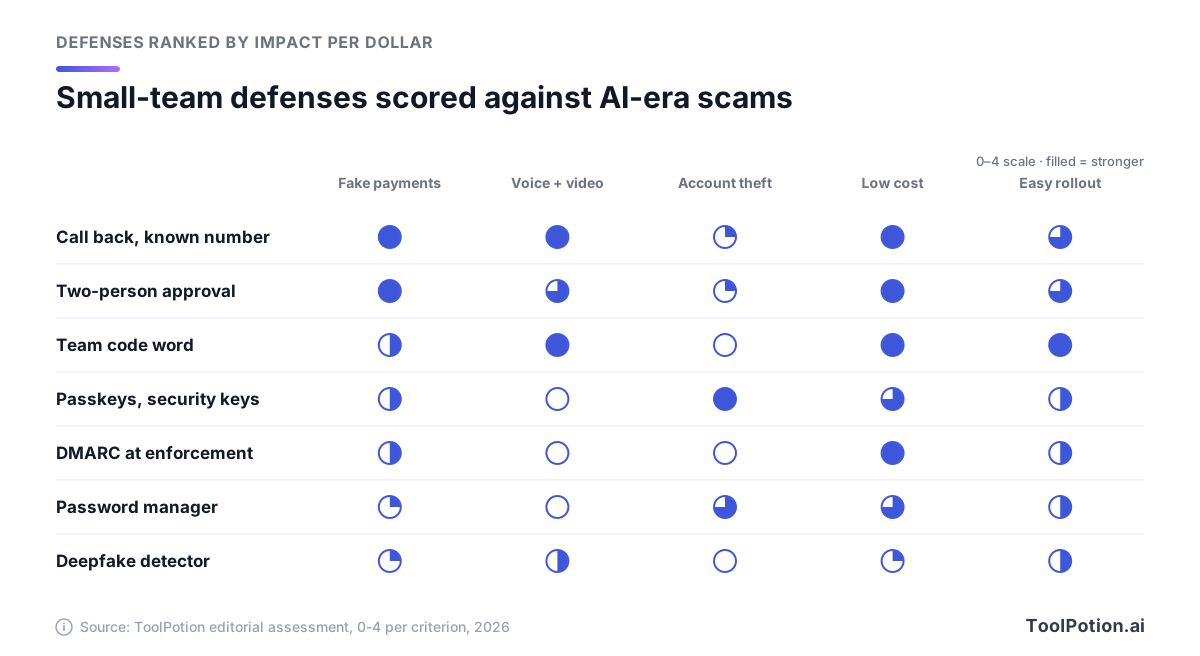
Las puntuaciones son nuestro criterio editorial, no un benchmark. Los controles más baratos de las dos primeras filas son también los que frenan los pagos falsos y las voces falsas. Las passkeys dominan la columna del robo de cuentas. Los detectores de deepfakes quedan rezagados casi en todo, y la siguiente sección explica por qué.
Lo que la detección de deepfakes puede y no puede hacer
Los proveedores de detección citan cifras impresionantes. Pindrop dice que detecta deepfakes de audio en unos dos segundos y cita un 99 % de precisión frente a motores conocidos. Sensity cita un 98 % en conjuntos de datos públicos. Resemble AI, uno de los productos de clonación de voz que evaluó Consumer Reports en 2025, ahora abre su página con la detección y afirma un 99,5 % para audio. Fíjate en las salvedades: motores conocidos, conjuntos de datos públicos.
Los falsos del mundo real son más difíciles. El benchmark Deepfake-Eval-2024, construido con deepfakes que circulan en redes sociales, encontró que los principales detectores de código abierto perdían cerca de la mitad de su precisión (medida como AUC) respecto a los conjuntos de prueba académicos más antiguos: un 50 % en vídeo, un 48 % en audio y un 45 % en imágenes (arXiv). Los detectores comerciales lo hicieron mejor, pero seguían por debajo de los analistas forenses entrenados. Las personas lo hacen peor. En un estudio de 2025 del proveedor de biometría iProov, solo el 0,1 % de 2.000 participantes clasificó correctamente todos los elementos reales y falsos.
Los consejos visuales del FBI siguen siendo útiles: pide a un candidato que agite una mano delante de la cara y fíjate en manos deformadas o retrasos extraños. Úsalos como alarmas. Los generadores mejoran más rápido que las listas de comprobación.
La dirección más prometedora comprueba el dispositivo en lugar de los píxeles. Google empezó a desplegar este año la detección de llamadas falsas en Android, comenzando por los teléfonos Pixel: cuando un contacto llama, el teléfono consulta con el dispositivo real de ese contacto, y si no está haciendo una llamada, recibes un aviso para colgar. Solo funciona cuando ambas personas usan la app Teléfono de Google (y las apps de contactos y mensajes de Google) en Android 12 o posterior, así que trátalo como un extra, no como un control. Nadie tiene que juzgar lo real que suena la voz.
Entonces, ¿quién debería comprar un detector? Los centros de contacto que autentican a quienes llaman por voz, las empresas que contratan personal remoto en volumen y las compañías cuyos directivos viven en videollamadas. Reality Defender tiene un plan gratuito para desarrolladores con 50 análisis de audio o imagen al mes, además de productos para llamadas y reuniones por vídeo, y la extensión gratuita Hive AI Detector comprueba imágenes, vídeo, texto y audio. Para una empresa de 20 personas son una segunda capa. Si un detector dice que una llamada es real, igualmente devuelves la llamada. Nuestro tablero de herramientas de ciberseguridad con IA sigue la categoría más amplia.
La contratación es ahora una superficie de ataque
Un falso empleado con un portátil y un acceso de administrador puede hacer más daño que una factura falsa. La guía del FBI para detectar a trabajadores informáticos norcoreanos se traslada bien a cualquier contratación remota:
- Exige vídeo con el fondo visible y pide al candidato que agite una mano delante de la cara, lo que puede hacer que el vídeo generado con IA falle.
- Verifica el empleo y la formación previos directamente con los empleadores y las instituciones.
- Contrasta fotos, nombres y datos de contacto con perfiles sociales y sitios de portafolio.
- Envía el equipo únicamente a la dirección que figura en el documento de identidad de la persona.
- Vigila los cambios tras la oferta, ya que el FBI ha visto casos en que una persona hace la entrevista y otra el trabajo.
Para puestos con acceso de administrador, servicios de verificación de identidad como Nametag comprueban documentos y biometría en la contratación, la incorporación y los restablecimientos del servicio de ayuda, y se promociona directamente frente a los trabajadores informáticos norcoreanos. Si usas filtrado con IA de nuestro tablero de herramientas de reclutamiento, añade además una verificación de identidad.
Tu marca también puede ser usada al revés, por falsos empleadores que «contratan» a quienes buscan trabajo y luego les quitan el dinero. Pon una línea en tu página de empleo indicando desde qué dominio de correo contratas y que nunca cobras a los candidatos ni les pides que compren equipo.
Un plan de defensa de 30 días
Treinta días bastan para que un equipo pequeño cierre la mayoría de las brechas anteriores. El orden importa. Primero las reglas de dinero, porque son gratis y protegen las pérdidas más grandes; después las cuentas, luego el dominio de correo y por último las personas.
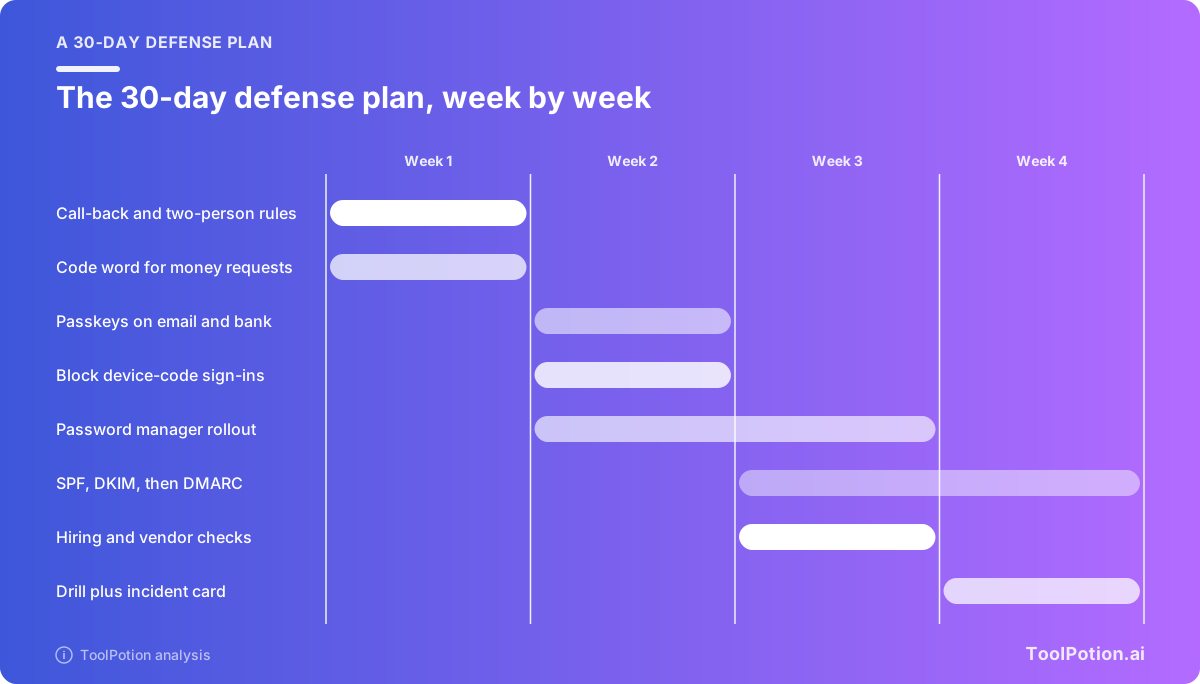
Semana 1: reglas de dinero
Escribe en una página las reglas de llamada de verificación y de dos personas, fija el umbral de aprobación y crea una lista única con los datos bancarios y el teléfono de cada proveedor a partir de tus propios registros. Acuerda una palabra clave en persona con quien pueda mover dinero. Luego pregunta a tu banco qué doble control admite, qué número llega a su equipo de fraude fuera de horario y cómo se recupera una transferencia. El IC3 señala que las políticas de recuperación de los bancos varían, así que conoce la tuya desde ya.
Semana 2: cuentas
Activa passkeys o llaves de seguridad para administradores, personal de finanzas y el acceso al banco, luego para el correo de todos, y elimina las alternativas por SMS para los administradores. Bloquea el inicio de sesión con código de dispositivo y limita el consentimiento de apps. Arranca el gestor de contraseñas con el equipo de finanzas.
Semana 3: dominio, contratación y proveedores
Publica SPF y DKIM, añade DMARC en p=none y empieza a leer los informes. Escribe los controles de contratación en tus pasos de reclutamiento y añade la nota en la página de empleo. Pregunta a tus cinco proveedores principales cómo confirmarán con ustedes un cambio de datos bancarios, y diles cómo confirmarás tú los tuyos.
Semana 4: personas
Haz el simulacro: una llamada a tu contable desde el «CEO» pidiendo una transferencia urgente, más un señuelo por SMS a todos. Haz la revisión sin buscar culpables. Pasa DMARC a quarantine cuando los remitentes legítimos pasen, y pega la checklist de la primera hora de abajo cerca de quien paga las facturas. Después puntúa tu configuración, y vuelve a hacerlo en seis meses.
Si sacaste menos de 7, empieza por las dos primeras casillas. Son las que protegen el dinero de forma directa.
La primera hora tras la salida del dinero
Si un pago fue a parar a un estafador, el reloj importa más que el papeleo. El Recovery Asset Team del IC3 trabaja con los bancos para congelar fondos robados, y en 2025 congeló 679 millones de dólares de los 1.160 millones que persiguió, una tasa de éxito del 58 %. Sigue estos pasos en orden.
- Llama a la línea de fraude de tu banco y pídele que recupere el pago, junto con cualquier documento de indemnización que necesite.
- Presenta una denuncia en ic3.gov con todos los detalles de la transacción (importe, fecha, ambos bancos, números de cuenta, referencias), sea cual sea la cantidad.
- Bloquea el buzón comprometido: restablece la contraseña, cierra todas las sesiones y elimina los permisos de apps desconocidas, ya que cambiar la contraseña por sí solo no revoca el acceso de una app.
- Avisa al proveedor o cliente cuya identidad se usó, a un número de tus registros, y detén otros pagos a la cuenta nueva.
- Conserva las pruebas: correos con los encabezados completos, registros de llamadas y mensajes de chat.
- Denúncialo a la policía local y avisa a tu aseguradora de ciberriesgos si tienes una.
- Ignora a cualquiera que ofrezca recuperar el dinero a cambio de una tarifa. La FTC advirtió este año de que los estafadores de recuperación se hacen pasar por agencias gubernamentales y bufetes, y de que las organizaciones legítimas nunca piden dinero para ayudarte a obtener un reembolso.
Los propios expedientes del IC3 muestran lo que consigue una denuncia rápida. Una oficina del gobierno de una ciudad de Oregón logró que se recuperara una transferencia de 6 millones de dólares porque la cuenta receptora ya había sido congelada tras una denuncia anterior. Unos compradores de vivienda que transfirieron más de 449.000 dólares tras recibir correos falsos de sus abogados encontraron el importe completo aún retenido cuando el IC3 contactó con el banco receptor.
Preguntas frecuentes
¿Pueden los filtros de correo detectar el phishing escrito con IA?
En parte. Defender for Office 365 revisa enlaces, códigos QR y adjuntos, y nada de eso depende de lo fluido que sea el correo. Un mensaje de una cuenta de proveedor real pero comprometida es más difícil, porque pasa las comprobaciones de autenticación. Para eso está la regla de la llamada de verificación.
¿Cuánto audio necesita alguien para clonar una voz?
Muy poco. OpenAI dijo que 15 segundos bastaban para su Voice Engine. Si tus directivos hablan en pódcasts, webinars o vídeos en redes, da por hecho que sus voces pueden clonarse y confía en las llamadas de verificación y las palabras clave en lugar de reconocer la voz.
¿La verificación en dos pasos por SMS sigue siendo mejor que nada?
Sí, como solución provisional. CISA incluye los códigos por SMS y voz como vulnerables al phishing y al SIM swapping, y kits como Tycoon2FA capturaban códigos de un solo uso en tiempo real. Pasa primero a passkeys a los administradores y al personal de finanzas.
¿Qué hace buena a una palabra clave de equipo?
Corta, nunca escrita en correo ni chat, y compartida en persona con quienes mueven dinero. Cámbiala cuando alguien se vaya. Una pregunta sobre algo reciente y privado, como el libro de Ferrari, también funciona.
¿Nos reembolsará el banco un pago que autorizamos?
No lo des por hecho. El IC3 señala que las entidades financieras tienen políticas variables para recuperar fondos. Pregunta a tu banco ahora qué hace ante transferencias fraudulentas, y comprueba si tu ciberseguro cubre las pérdidas por ingeniería social.