描述
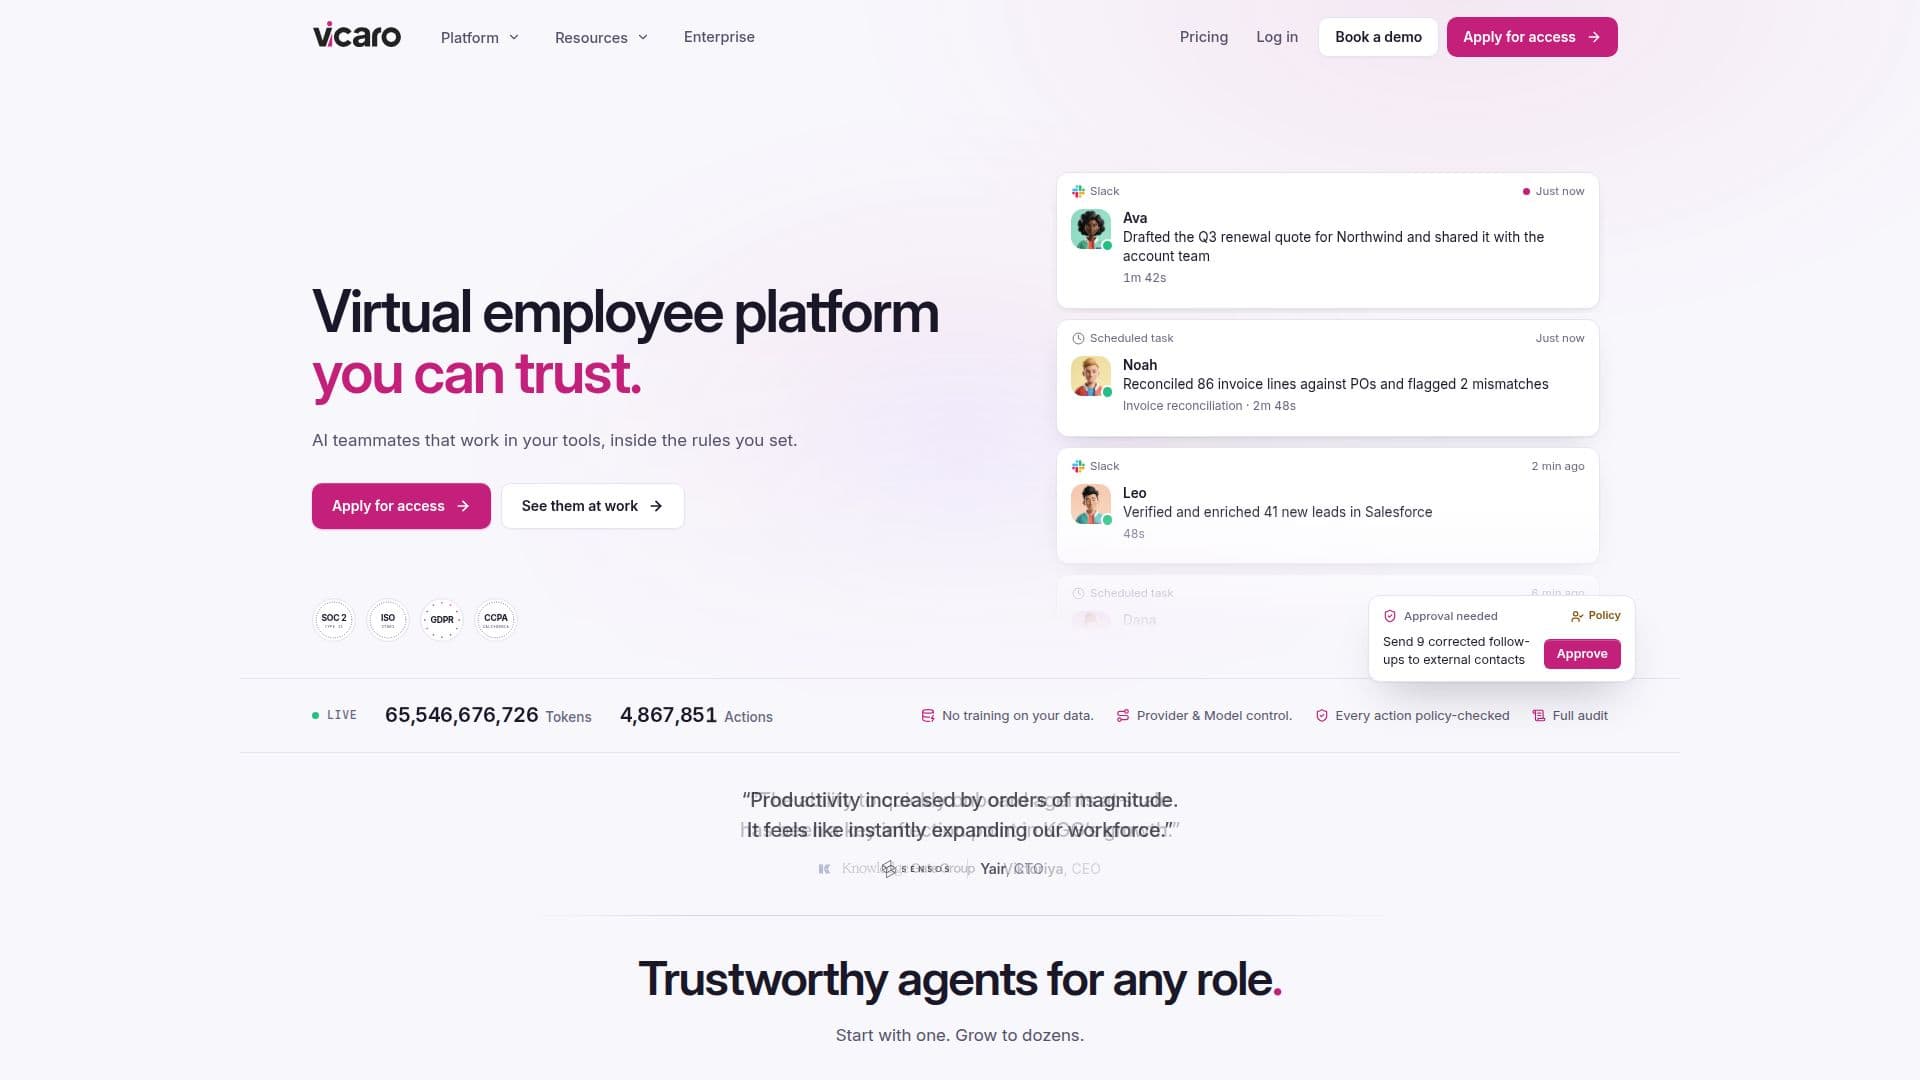
Vicaro 提供自主 AI 代理,作为企业环境中的虚拟员工。这些 AI 团队成员被分配特定的角色、经理和预算,使其能够在各种沟通渠道和集成工具中执行任务。它们旨在在 Slack、Microsoft Teams、电子邮件、电话、Zoom、Google Meet 和 Vicaro Chat 等平台上工作,在所有交互中保持其身份、记忆和政策的一致性。
阅读更多
该平台支持数千种集成,包括内部 API 和 MCP 服务器,并为每个 AI 员工提供自己的云浏览器和代码沙箱。这使得代理能够利用现有的企业工具,甚至像人类一样手动与网站和表单进行交互。
控制和治理是 Vicaro 设计的核心。政策规定了 AI 员工可以与谁沟通、在每个应用中可以执行哪些操作以及哪些操作需要人类批准。每个治理决策都记录在防篡改的审计跟踪中,默认存储 365 天,最长可达 10 年,确保完全的问责和可审查性。数据保护措施包括传输和静态加密,凭证仅在需要时进行范围限定和注入,绝不在提示中暴露。
Vicaro 支持单点登录(SSO)和基于角色的访问,集成现有身份提供者以实现用户和组的同步。这使得组织能够定义谁可以管理、与每个 AI 员工互动和监督。用户还可以控制提供者,选择推理和工具提供者,如浏览器、沙箱和搜索引擎,并可以带上自己的密钥。部署选项包括使用 Vicaro 的云或在组织自己的 AWS 或 Google Cloud 账户内进行私有部署。
定价基于共享信用余额系统,其中一个信用等于 1 美元的计算支出。组织可以选择按需付费或每月承诺以获得更低的费率,充值信用永不失效。该平台旨在快速入职,一旦获得批准,组织可以在几分钟内雇用 AI 员工,为其分配角色、经理、预算和首个任务。
- 类别AI 智能体构建工具
- 定价模式积分制
- 部署Cloud, Private Cloud (AWS, Google Cloud)
- 平台网页版
Vicaro的核心功能
自主 AI 代理:部署具有定义角色、经理和工具的 AI 员工。
多渠道操作:代理在 Slack、Teams、电子邮件、电话、Zoom、Google Meet 和 Vicaro Chat 中工作。
广泛集成:与数千个应用、内部 API 和 MCP 服务器连接。
企业治理:政策定义代理的行为、沟通和审批工作流程。
审计跟踪:密封的防篡改日志记录所有治理决策和行动,存储时间最长可达 10 年。
数据保护:传输和静态加密的数据,范围限定的凭证注入。
SSO 和基于角色的访问:与身份提供者集成以实现安全访问和管理。
提供者控制:选择推理和工具提供者,带上自己的密钥。
灵活部署:使用 Vicaro 的云或在 AWS/Google Cloud 中进行私有部署。
基于信用的定价:共享信用余额用于计算支出,按需付费或每月承诺。
长期记忆:代理在对话之间保持上下文并在过去的工作基础上进行构建。
子代理:利用子代理处理复杂任务。
智能模型路由:优化模型使用以提高效率。
自我改进:代理随着时间的推移学习和适应。
提示注入保护:扫描不受信任的消息和工具结果以确保安全。
如何使用 Vicaro?
申请访问:提交申请以使您的组织获得 Vicaro 平台的访问权限。
雇用 AI 员工:一旦获得批准,定义角色、分配经理并为您的新 AI 员工设置预算。
连接工具和渠道:将 Vicaro 与您现有的沟通平台(如 Slack 或 Teams)集成,并连接必要的应用和 API。
设置政策和保护措施:建立治理政策、沟通控制和执行保护措施,以定义代理行为和审批要求。
分配首个任务:在您团队现有的渠道中将真实的业务任务交给您的 AI 员工。
监控和审查:跟踪代理活动、审计日志和预算使用情况,以确保合规并优化性能。
扩展和规模:逐步扩大 AI 员工在更多团队和部门中的角色和责任。
Vicaro的使用案例
- 发票对账
- 潜在客户验证与丰富
- 管道审查与更新
- 会议议程准备
- 账户审查简报
- 电子邮件跟进
- 客户支持分流
- 内容营销协助
- 人力资源与招聘协调
- 财务运营