描述
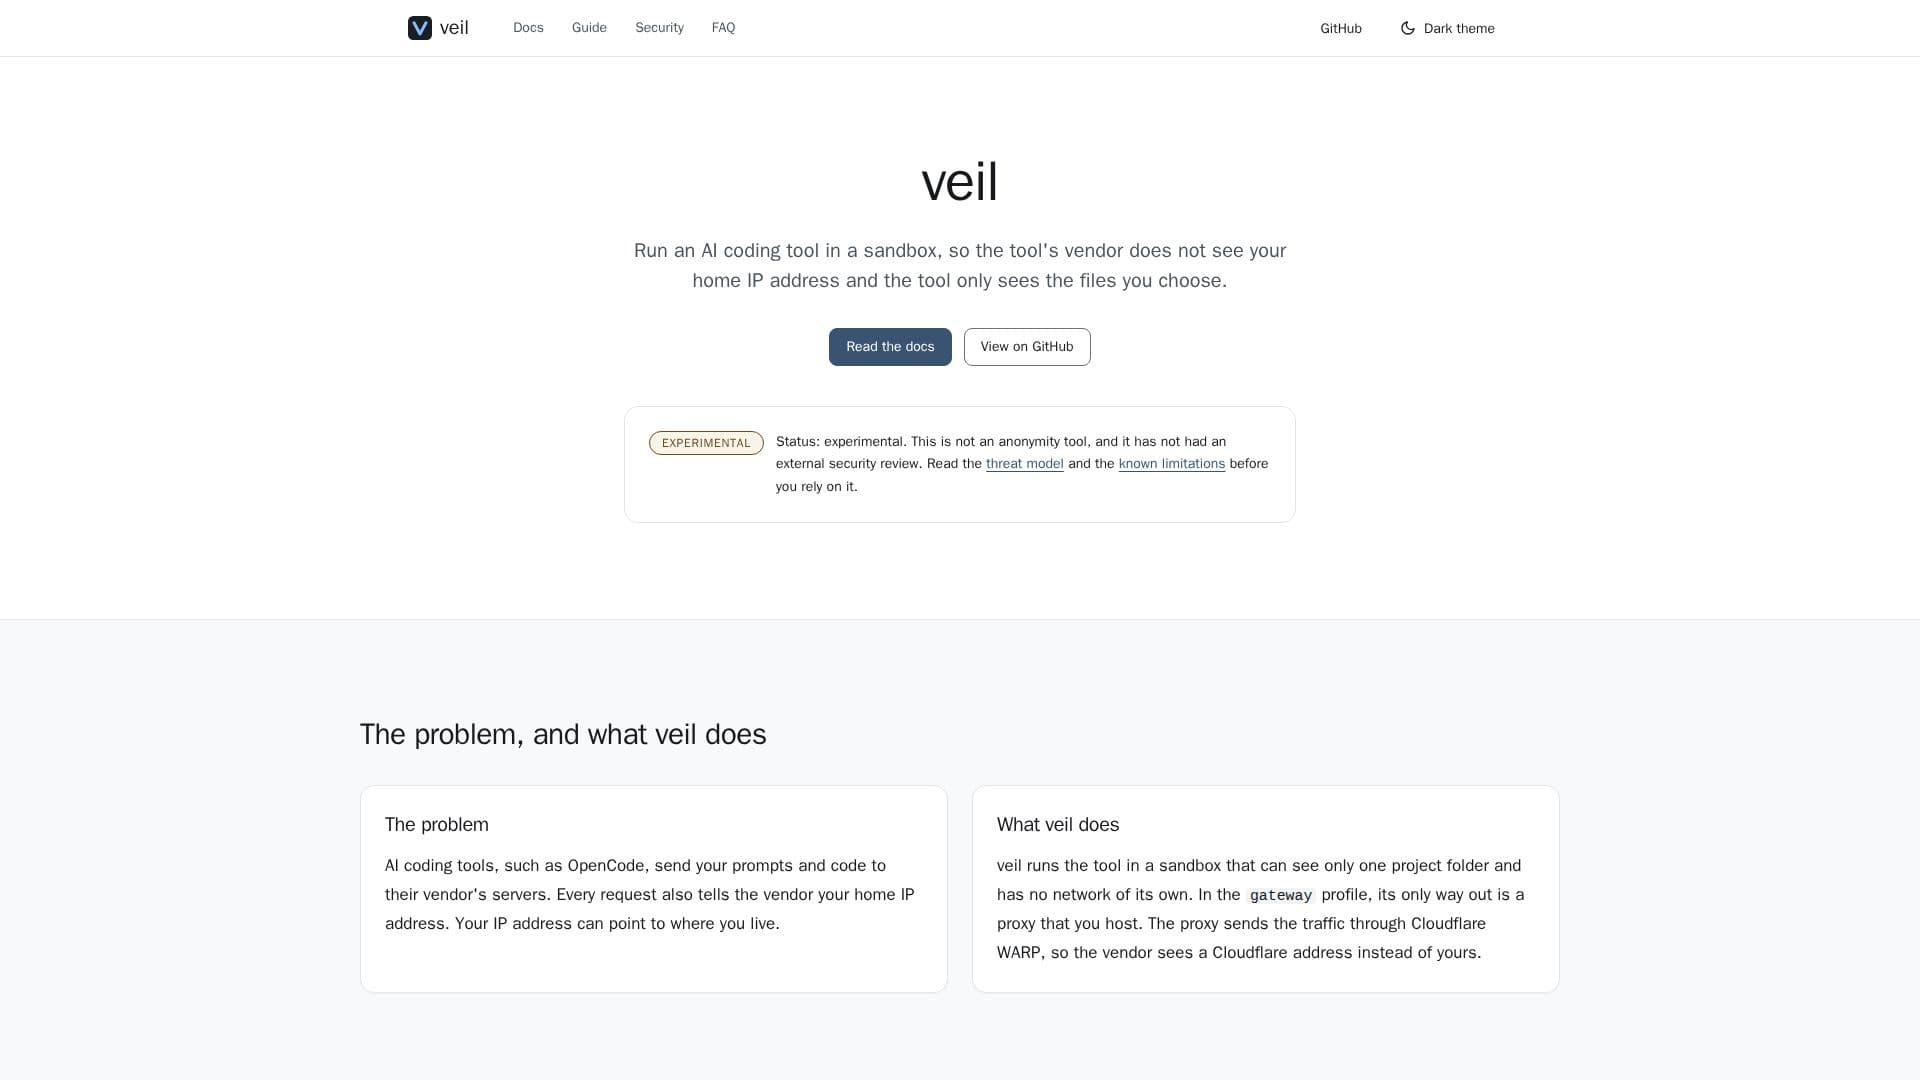
veil 是一款实验性的隐私工具,旨在解决 AI 编码工具向供应商暴露用户家庭 IP 地址的问题。当您使用像 OpenCode 这样的 AI 编码工具时,您的提示和代码会发送到供应商的服务器,每个请求通常会包含您的家庭 IP 地址,这可能会泄露您的位置。veil 通过在安全沙盒中运行 AI 编码 CLI 来缓解这一问题。
阅读更多
沙盒环境配置为仅查看一个指定的项目文件夹,并且没有自己的网络。对于出站流量,veil 使用一个网关配置,唯一的出口路径是通过用户托管的代理。该代理随后通过 Cloudflare WARP 路由流量,确保 AI 工具供应商看到的是 Cloudflare IP 地址,而不是您的个人 IP。此机制旨在防止您的家庭 IP 在 AI 编码交互中被暴露。
veil 操作的关键组件包括一个 AI 工具的沙盒,在 Linux 上使用 bubblewrap 来取消共享命名空间并清除环境。它在 `/workspace` 挂载一个指定的工作区,并提供一个空的或专用的 `HOME` 目录。此外,veil 通过 WARP 提供一个允许列表网关,作为您本地网络上的 Docker Compose 堆栈实现。该网关严格只允许您列出的域名,并通过 Cloudflare WARP 隧道引导其流量,DNS 解析在隧道内进行。
veil 的一个关键安全特性是其 "fails closed" 设计:如果网关不可用,veil 将拒绝启动 AI 编码工具,防止任何回退到直接的、未代理的连接。这确保了您的 IP 地址不会意外暴露。veil 旨在包装任何遵循 `HTTPS_PROXY` 的 CLI,OpenCode 是第一个经过端到端测试的工具。目前,veil 在 Linux 上得到支持,计划在 macOS 上实现,使用 Seatbelt 后端,而 Windows 目前尚不支持。
- 类别AI 隐私工具
- 定价模式开源
- 部署自托管
- 平台Linux
veil的核心功能
IP 地址掩蔽:隐藏您的家庭 IP 地址,防止 AI 编码工具供应商获取。
沙盒环境:在隔离的沙盒中运行 AI 编码 CLI。
有限文件访问:AI 工具仅访问明确选择的项目文件夹。
Cloudflare WARP 集成:通过 Cloudflare 路由流量以实现 IP 匿名化。
允许列表网关:控制出站流量的允许域名。
关闭机制:如果网关缺失,防止工具启动。
CLI 包装:与任何遵循 HTTPS_PROXY 的 CLI 兼容。
Linux 支持:利用 bubblewrap 和非特权用户命名空间。
专用工作区:在 /workspace 挂载一个可读写的工作区。
清洁环境:为沙盒提供一个空的或专用的 HOME 目录。
隧道中的 DNS 解析:确保 DNS 查询也被匿名化。
实验状态:明确标记为实验性,具有已知的局限性。
如何使用 veil?
安装 veil:使用 Go 从源代码构建 veil,并通过 `veil doctor` 验证您的系统。
设置网关:在您的本地网络上启动 Docker 堆栈并测试域名允许列表。
运行 AI 工具:使用 `veil run ... -- <tool>` 包装 OpenCode 或其他兼容 HTTPS_PROXY 的 CLI。
veil的使用案例
- 保护开发者隐私
- 安全的 AI 编码
- 受控网络访问
- 匿名化的 AI 工具使用
- 实验性隐私设置