描述
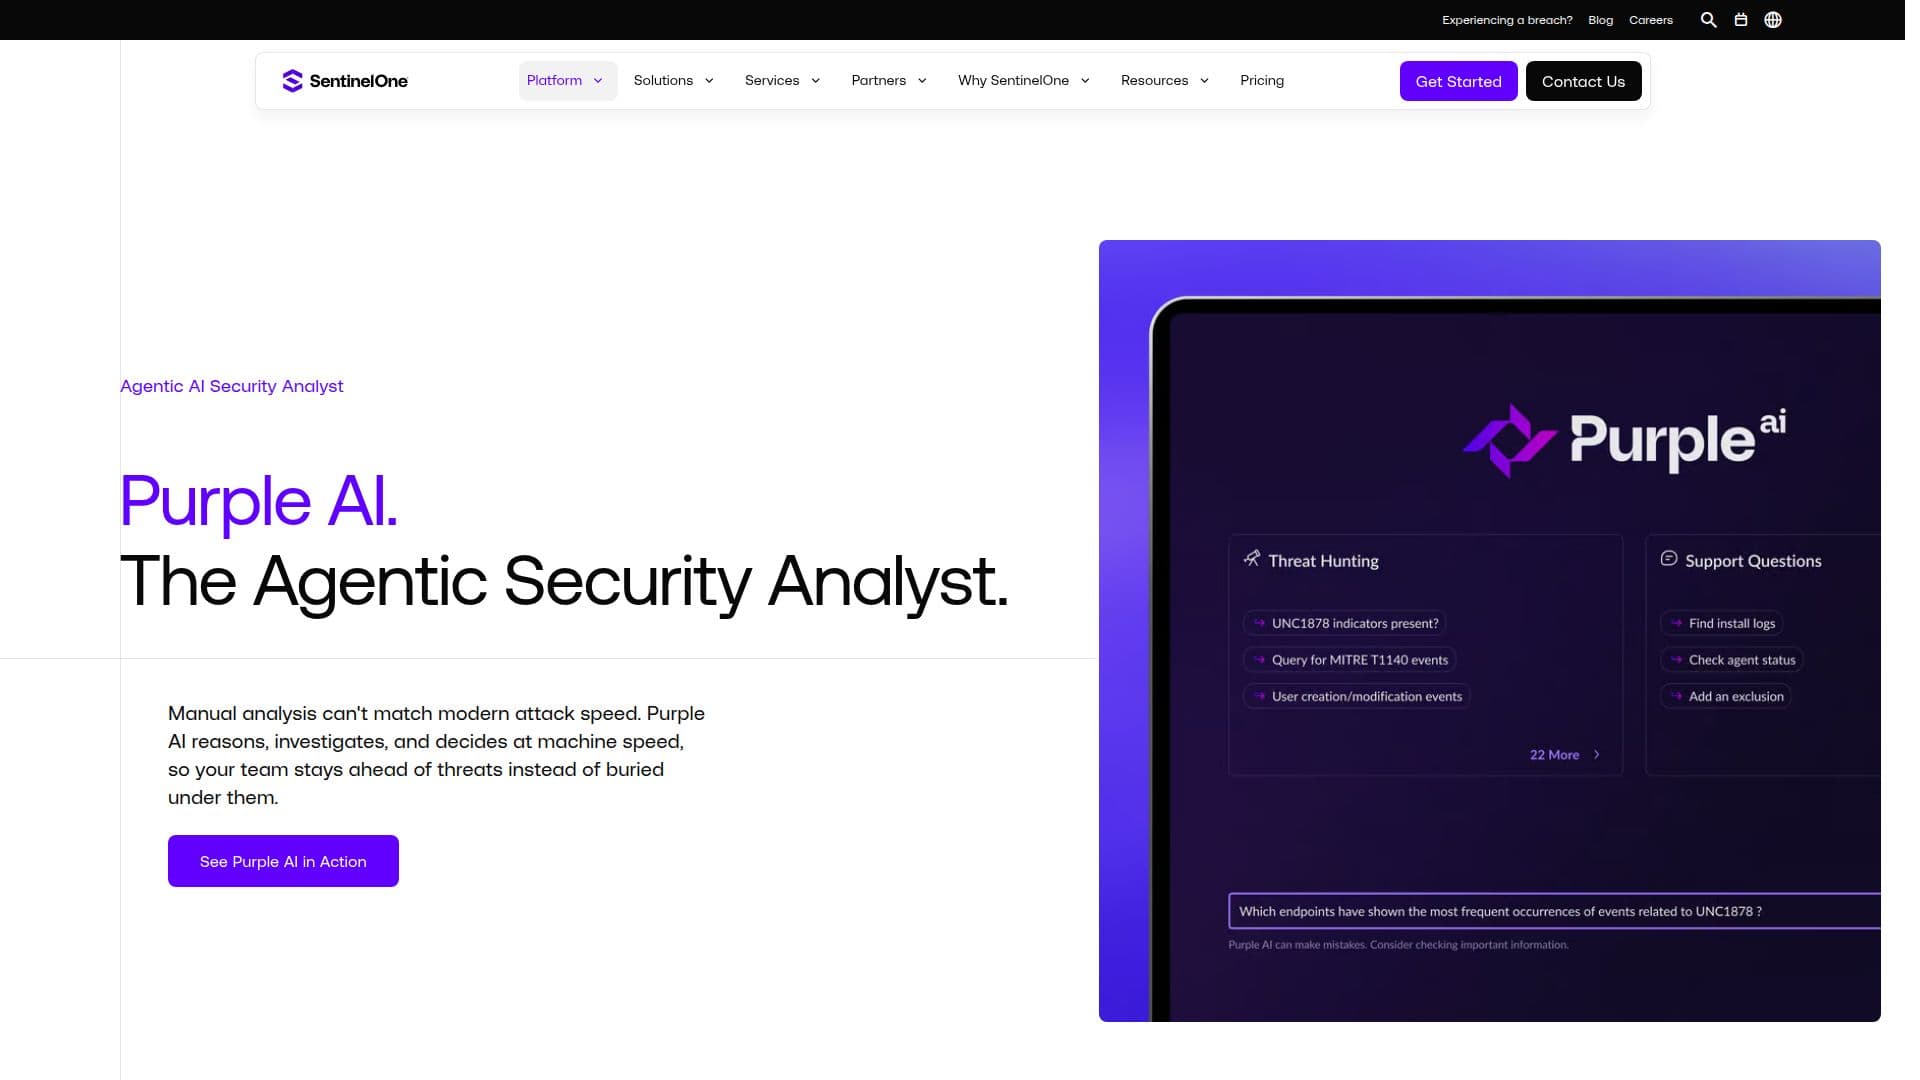
紫色人工智能是一款嵌入在SentinelOne的奇点平台中的自主人工智能安全分析师。它旨在自动化安全运营中心(SOC)内的关键流程,如分流、调查和威胁狩猎。通过对安全数据进行推理,紫色人工智能引导调查,解释风险,并推荐后续行动,从而简化工作流程并增强决策过程。
阅读更多
与传统的人工智能助手或聊天机器人仅仅响应查询不同,紫色人工智能积极与标准化的安全数据进行交互。它推进调查,记录决策,并在检测和响应工作流程中保持动力。这一能力对需要快速且自信决策的SOC分析师、事件响应者和安全领导者尤其有益,而不会增加操作复杂性。
紫色人工智能利用来自SentinelOne遥测和集成第三方来源的OCSF标准化数据,确保在警报、终端、云和身份数据之间保持一致的上下文。这种全面的方法使初级分析师能够通过引导调查快速上手,同时使高级分析师摆脱重复性任务,能够专注于更高价值的主动工作。
隐私和数据安全至关重要;紫色人工智能采用隐私优先的保护措施和安全设计的控制。客户数据保持机密,不用于训练共享模型。团队可以轻松地在奇点平台中部署紫色人工智能,在那里他们可以根据真实的警报和调查评估其能力,并获得引导入职和持续的客户成功支持。
总之,紫色人工智能作为一款人工智能SOC分析师,与人类安全分析师协同工作,加速分流、调查和响应。它旨在提高运营效率和有效性,使其成为希望增强网络安全态势的组织的宝贵资产。
- 类别AI 网络安全工具
- 定价模式联系销售以获取定价
- 部署云端
- 平台网页版
紫色人工智能:自主人工智能安全分析师的核心功能
自动化分流和调查
OCSF标准化数据推理
为初级分析师提供引导调查
隐私优先的保护措施
与第三方来源的集成
实时威胁狩猎
专家主导的入职和培训
持续的客户成功支持
如何使用 紫色人工智能:自主人工智能安全分析师?
部署紫色人工智能:将其集成到奇点平台中。
评估能力:针对真实的警报和调查进行测试。
利用引导入职:访问有效使用的培训资源。
利用人工智能洞察:使用紫色人工智能增强决策过程。
紫色人工智能:自主人工智能安全分析师的使用案例
- 事件响应
- 威胁狩猎
- 运营效率
- 数据安全
- 分析师培训